COBIT 2019
Explore articles in the COBIT 2019 category
118 articles
Практическо ръководство за CISO, ръководители по съответствието и бизнес собственици, които се нуждаят от защитими доказателства по ISO 27001 за отчетността на ръководството по NIS2, управлението по DORA, надзора върху доставчиците и сигурността на обработването по GDPR Article 32.
Журналите за сигурност са критични за реагиране при инциденти, но често съдържат PII (лични данни). Този наръчник показва как да управлявате журналите в контекста на GDPR, ISO 27701, NIS2 и DORA.
Практическо ръководство за CISO и екипи по съответствие за управление на сигурното прехвърляне на файлове, картографиране на контролите по ISO/IEC 27001:2022 към GDPR, NIS2 и DORA и подготовка на доказателства, готови за одит.
Практическо ръководство за CISO за изграждане на матрица на споделената отговорност в облака, която доказва кой отговаря за всеки контрол, какви доказателства са необходими и как се управляват доставчиците на облачни услуги и подизпълнителите по обработването спрямо ISO/IEC 27001:2022, NIS2, DORA и GDPR.
Практическо ръководство, базирано на сценарии, за изграждане на готово за одит управление на достъпа до лични данни в ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 и COBIT 2019 чрез политики, регистри, таблици за съпоставяне и практически работни потоци за преглед от Clarysec.
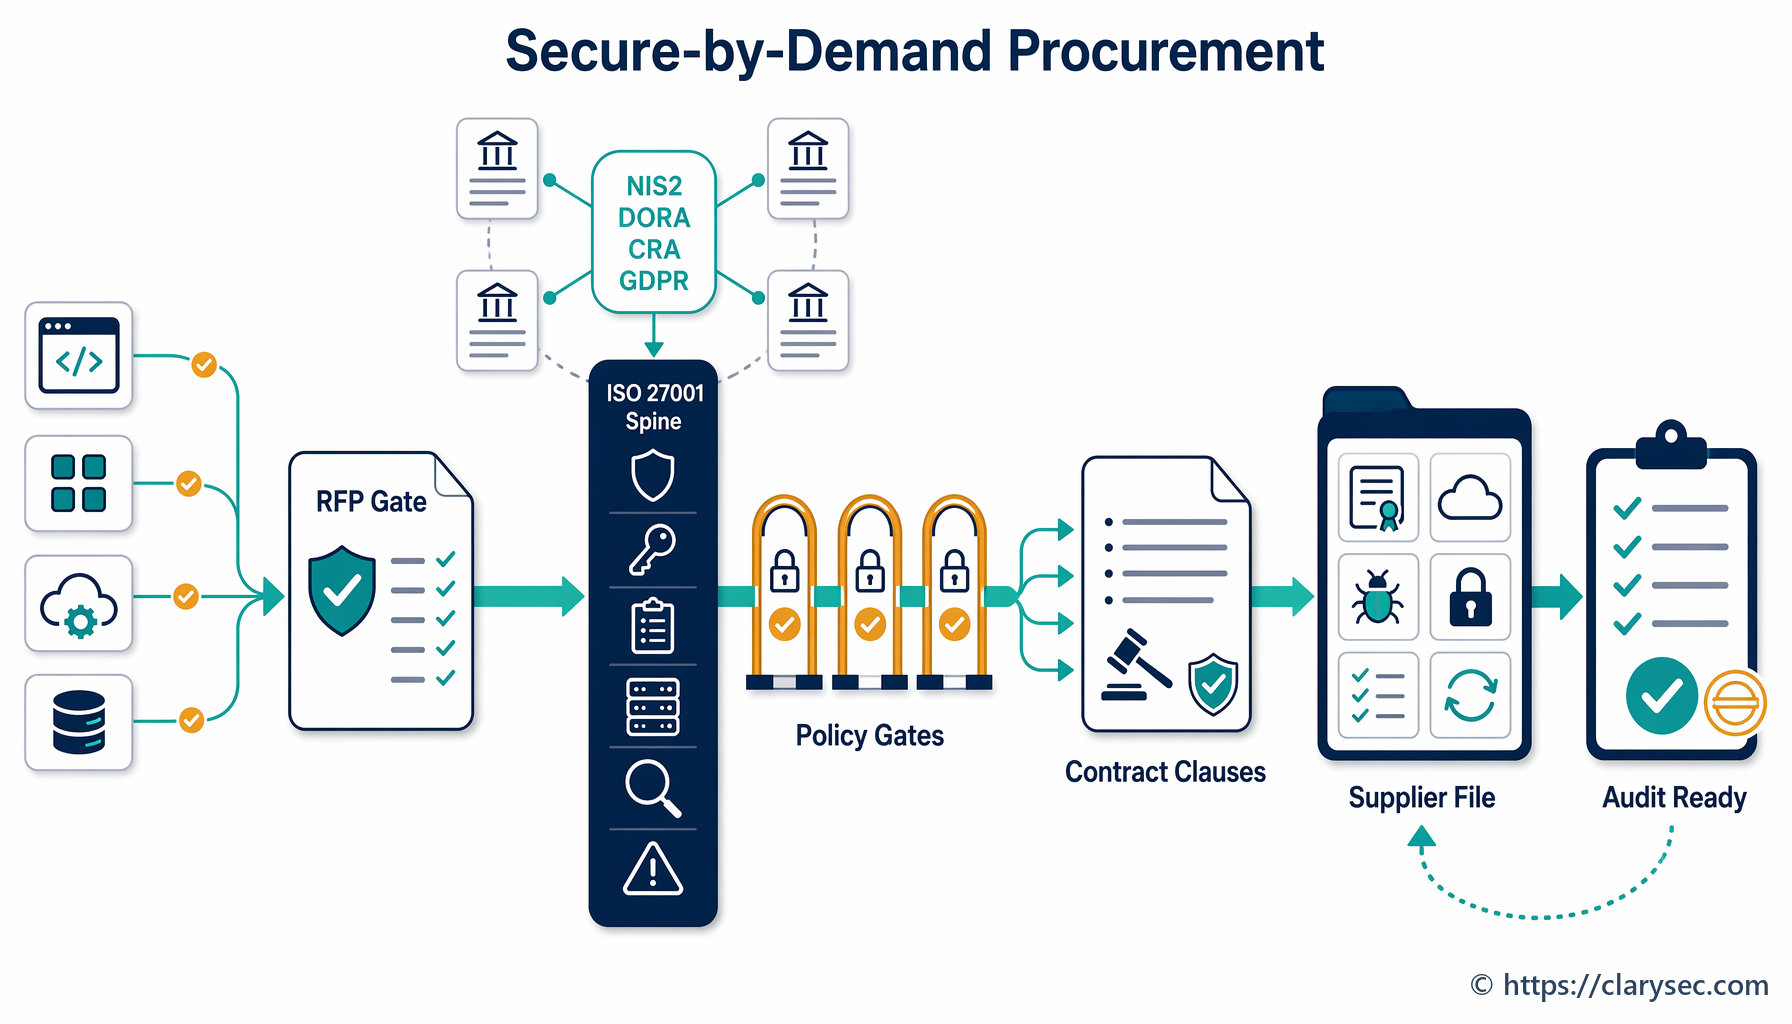
Закупуването с изисквана сигурност вгражда сигурността на доставчиците, поверителността, устойчивостта и уверението за продукта в самото решение за покупка. Това практическо ръководство показва как Clarysec съпоставя контролите за доставчици по ISO/IEC 27001:2022 с очакванията по NIS2, DORA, GDPR, CRA, NIST CSF 2.0 и COBIT-ориентираните одитни доказателства преди подписване на договорите.
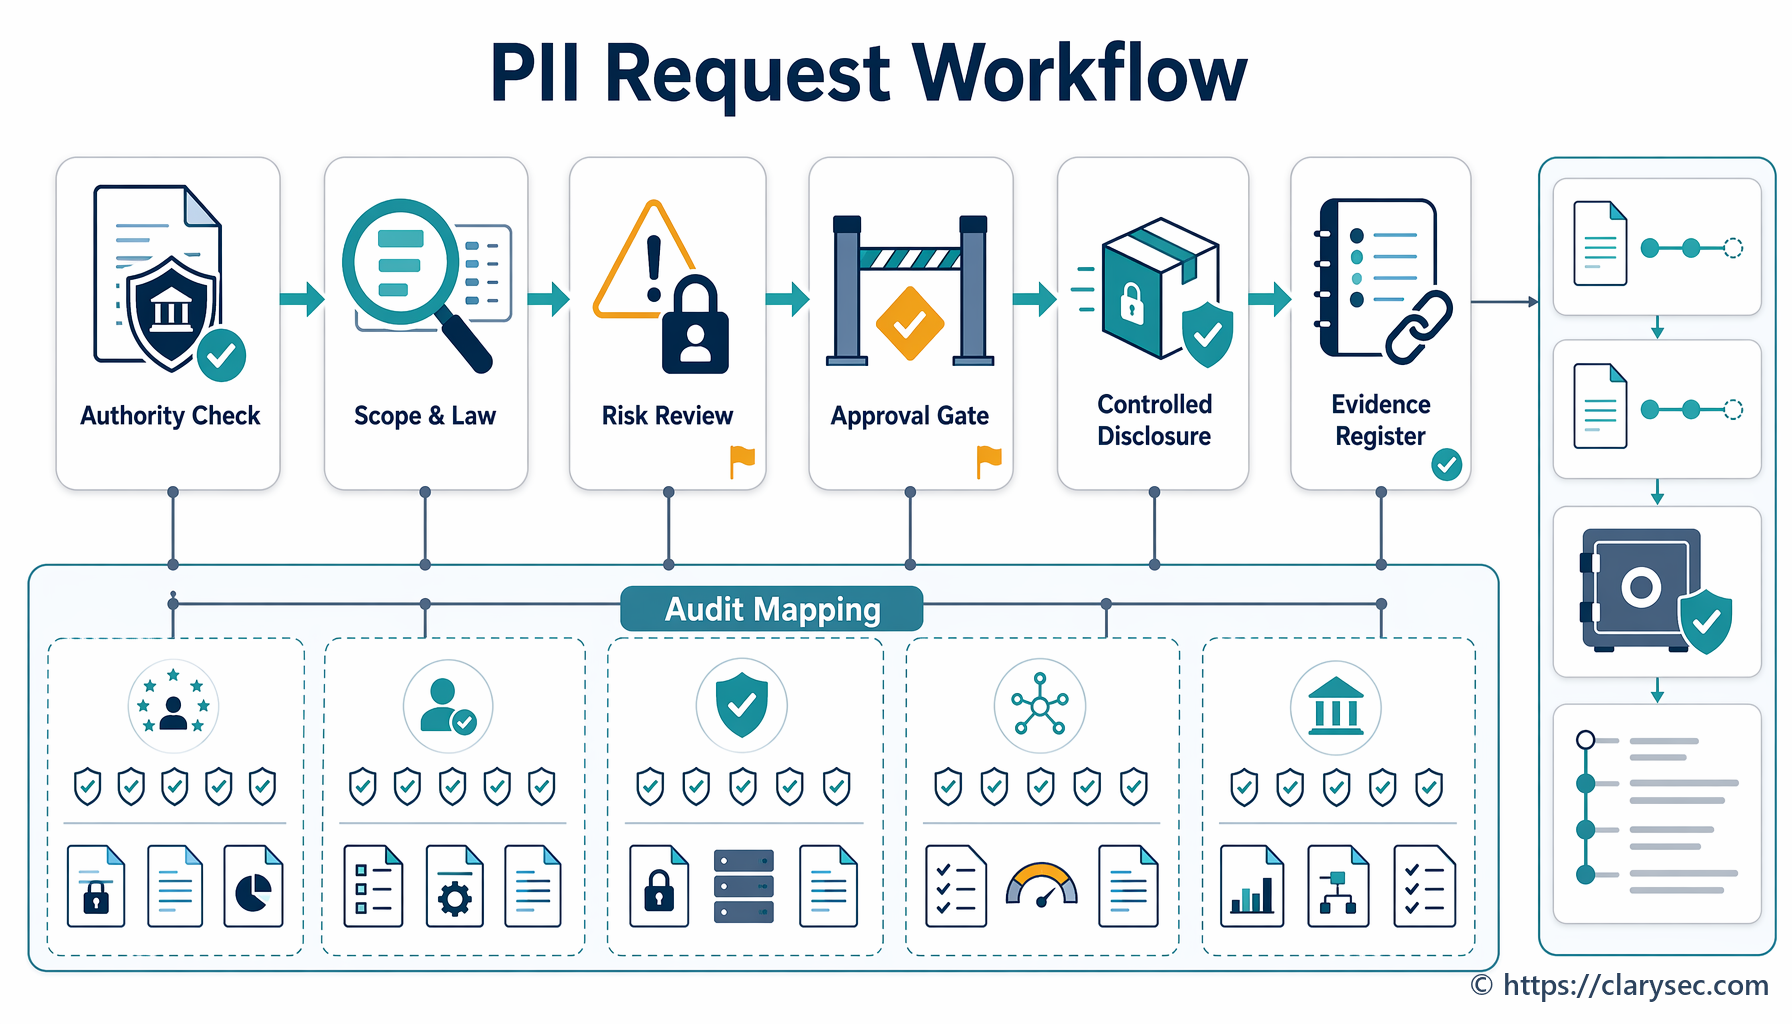
Практически модел на управление за валидиране, одобряване, минимизиране, сигурно разкриване, регистриране и доказване на искания от правоприлагащи органи и регулатори за разкриване на PII по GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 и инструментариумите за политики на Clarysec.
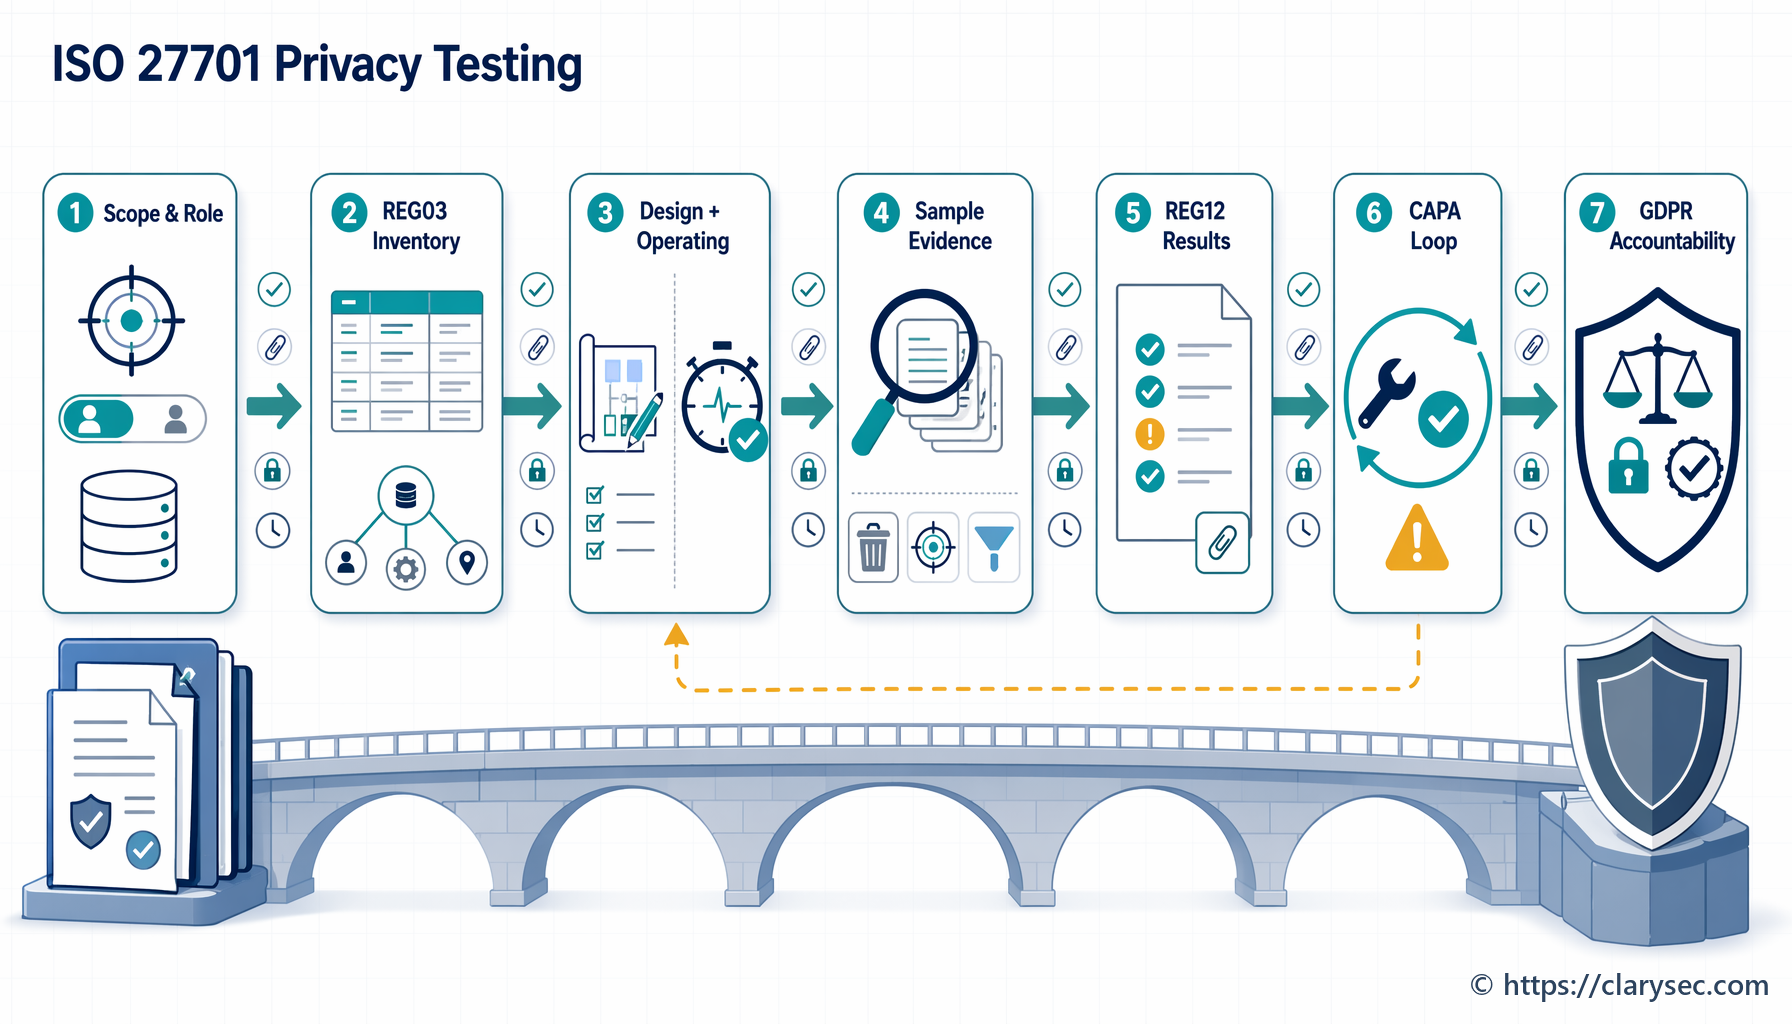
Практическо ръководство на Clarysec за CISO, DPO, одитори и екипи по съответствие, които трябва да тестват контролите в PIMS по ISO 27701:2025, да докажат отчетност по GDPR и да подготвят доказателства за клиенти, регулатори и сертификационни одити.
Практическо ръководство за подготовка за Акта на ЕС за киберсолидарност чрез доказателства по ISO/IEC 27001:2022, политики на Clarysec, управление на доставчици, реагиране при инциденти, журналиране, непрекъсваемост на дейността и съпоставка на съответствието между NIS2, DORA, GDPR, NIST CSF 2.0 и COBIT 2019.