COBIT 2019
Explore articles in the COBIT 2019 category
118 articles
Практическо ръководство на Clarysec за изграждане на управлявано чрез ISO 27001 споделяне на разузнавателна информация за киберзаплахи, което поддържа DORA Article 45, сътрудничество по NIS2, съвместимо с GDPR разкриване, участие в ISAC и готови за одит доказателства през 2026 г.
Единно ръководство за 2026 г. за превръщане на ОВЗД в готови за одит доказателства за управление в контекста на отчетността по GDPR, ISO/IEC 27001:2022, мерките за киберсигурност по NIS2, ИКТ промените по DORA и риска, свързан с доставчици.
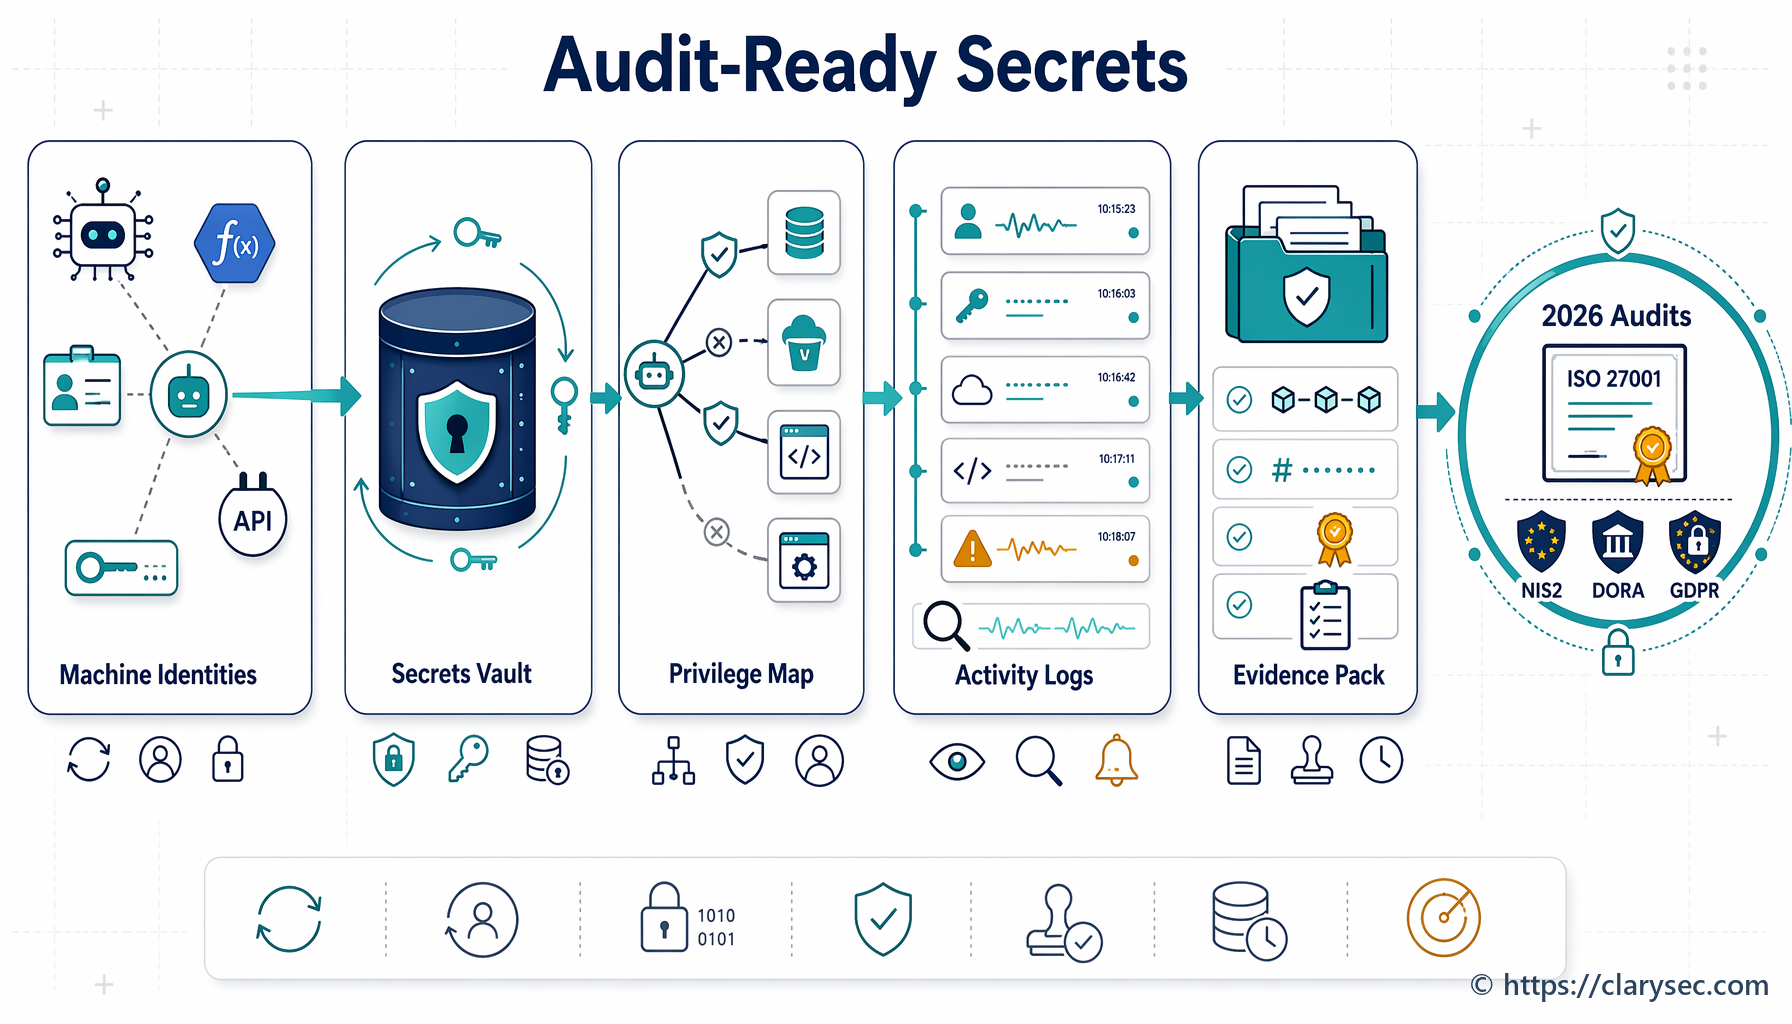
Практическо ръководство за одитна готовност при управлението на машинни идентичности, API ключове, служебни акаунти, CI/CD тайни, сертификати и удостоверителни данни на доставчици чрез доказателства по ISO/IEC 27001:2022 за NIS2, DORA и GDPR.
Практическа пътна карта за изграждане на досие за продуктова сигурност по CRA чрез ISO/IEC 27001:2022, управление на SBOM, координирано оповестяване на уязвимости, доказателства от доставчици и мониторинг след пускане на пазара.
Научете как да превърнете правата на субектите на данни по GDPR в готови за одит процеси за DSAR, изтриване и ограничаване чрез ISO/IEC 27001:2022, политиките на Clarysec, Zenith Blueprint и Zenith Controls.
Практическо ръководство за CISO, мениджъри по съответствие, одитори и собственици на бизнес процеси за превръщане на разузнавателната информация за заплахи в решения за риск по ISO 27001, доказателства за киберхигиена по NIS2, доказателства за ИКТ риск по DORA и защитими одитни записи.
Практическо ръководство за CISO относно управлението на облачни региони, резервни копия, логове, достъп за поддръжка и подизпълнители на обработващия чрез ISO/IEC 27001:2022, GDPR, NIS2 и DORA.
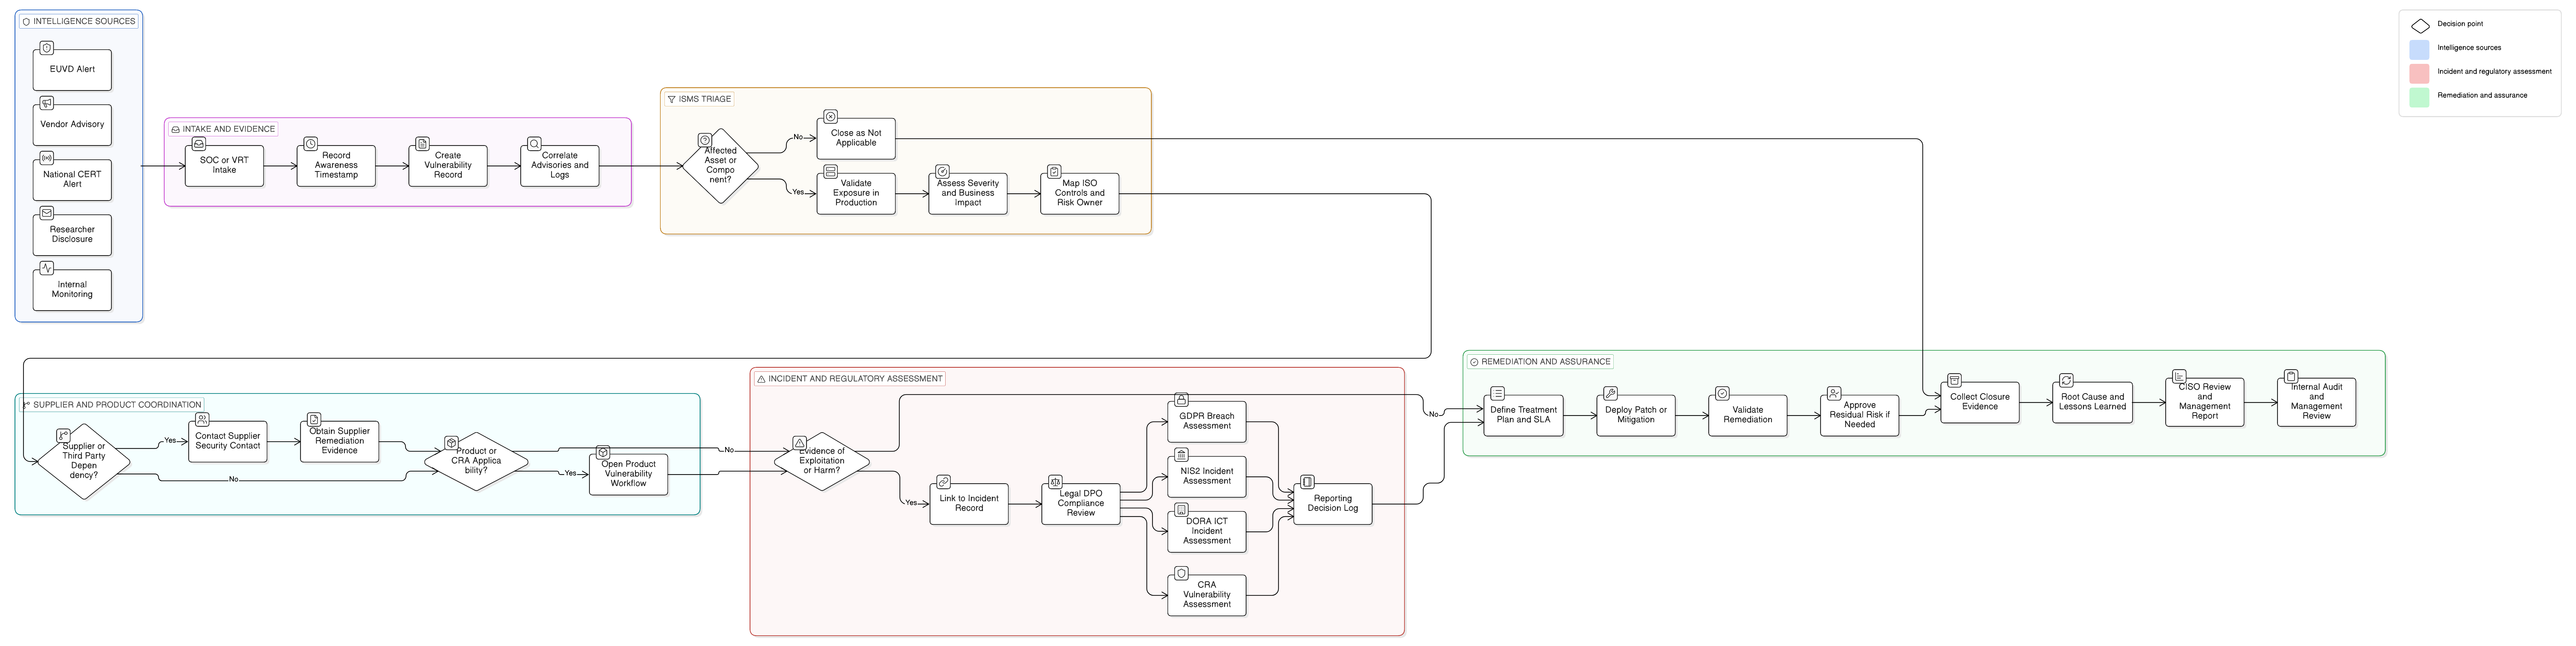
ENISA EUVD ще промени начина, по който организациите в ЕС използват разузнавателна информация за уязвимости, управляват CVD, координират доставчици и доказват решенията си за докладване по NIS2, DORA, GDPR и CRA. Това ръководство показва как ISO/IEC 27001:2022, политиките на Clarysec, Zenith Blueprint и Zenith Controls превръщат предупрежденията за уязвимости в одитируем оперативен модел.
Практическо ръководство за CISO относно използването на класификация на данни и етикетиране на информацията като доказателствен слой за ISO/IEC 27001:2022, GDPR Article 32, NIS2 Article 21 и управление на ИКТ риска по DORA.