ISO 27001
Explore articles in the ISO 27001 category
17 articles
Практическо ръководство за изграждане на регистър на задълженията за съответствие в киберсигурността през 2026 г., който съпоставя NIS2, DORA, GDPR, ISO/IEC 27001:2022 и клиентските договори с отговорници, контроли, доказателства, одити и преглед от ръководството.
Единно ръководство за CISO относно Data Security Posture Management през 2026 г., което показва как откриването на чувствителни данни, експозицията на достъпа и рискът за облачните данни се превръщат в повторно използваеми доказателства за ISO/IEC 27001:2022, NIS2, DORA и GDPR.
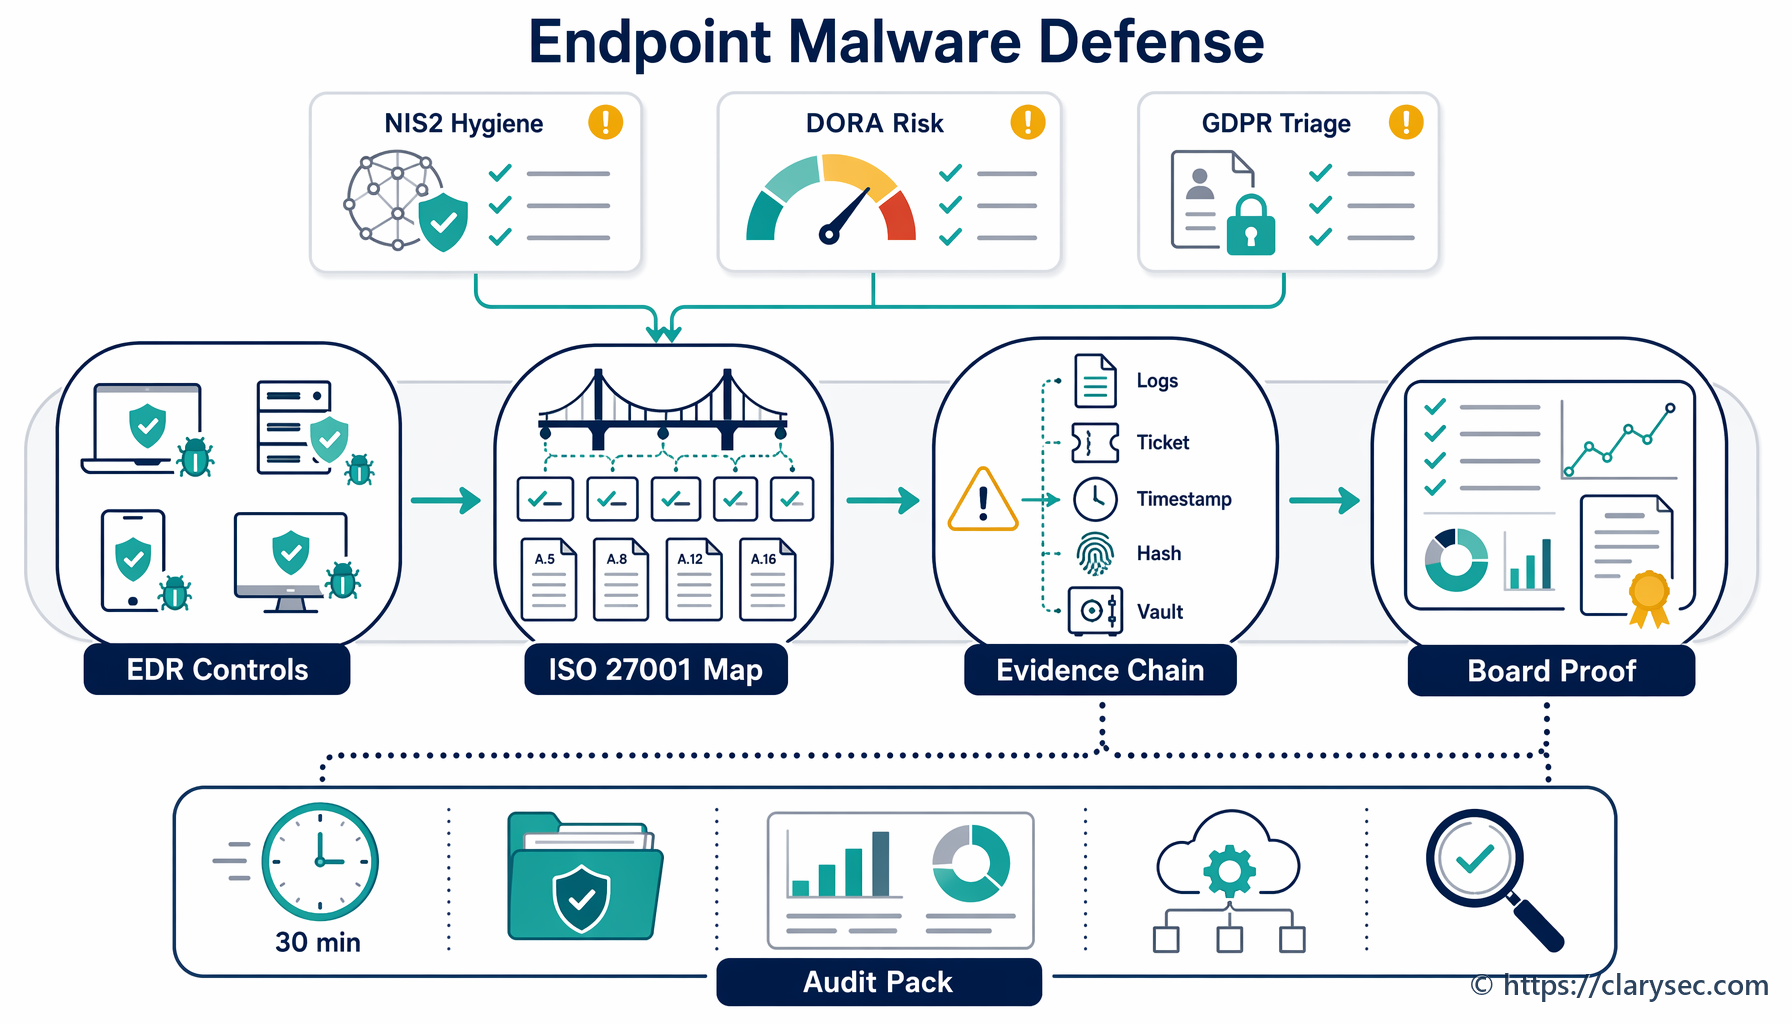
Защитата на крайните точки вече е система от доказателства за съответствие. Научете как да използвате ISO/IEC 27001:2022, политиките на Clarysec, Zenith Blueprint и Zenith Controls, за да докажете защита от зловреден софтуер за NIS2, DORA, GDPR Article 32, NIST CSF 2.0 и готовност за одит.
Практическо ръководство за превръщане на оценката и третирането на риска по ISO 27001 в готови за одит доказателства за NIS2, DORA, GDPR, увереност относно доставчици и отчетност пред управителния съвет.
Тестването на резервни копия вече не е само техническа хигиена. CISO трябва да доказват възстановимост, изпълнение спрямо RTO/RPO, проследимост на контролите и непрекъснато подобрение.
VEX и CSAF се превръщат в доказателствения слой между SBOM, съобщенията от доставчици, триажа на уязвимости и регулаторните доказателства. Това ръководство показва как да се управляват решенията за статус на уязвимости в контекста на ISO 27001, NIS2, DORA, GDPR и CRA.
Научете как да използвате вътрешния одит и прегледа от ръководството по ISO/IEC 27001:2022 като единен механизъм за доказателства за NIS2, DORA, GDPR, риска, свързан с доставчици, потвърждението пред клиенти и отчетността на управителния орган.
Превърнете изключенията от криптографските контроли от одитен риск в доказателство за зрелост на СУИС. Това практическо ръководство обединява разказ и технически детайли, с клаузи в политики, съпоставка на контроли и приложими контролни списъци с доказателства.
Предотвратяването на изтичане на данни вече не е самостоятелна конфигурация на инструмент. През 2026 г. CISO се нуждаят от DLP програма, управлявана чрез политики и подкрепена с доказателства, която свързва класификацията на данните, сигурния пренос, журналирането, реагирането при инциденти, управлението на доставчиците и контролите на ISO/IEC 27001:2022 с GDPR Article 32, NIS2 и DORA.