NIST
Explore articles in the NIST category
131 articles
Практическо ръководство за изграждане на ISO 27701:2025 система за управление на поверителността на информацията, която създава одитируеми доказателства за отчетност по GDPR за администратори, обработващи лични данни, доставчици, решения по риска и задължения за съответствие с множество рамки.
Самооценката на контролите е оперативният слой между контролите по ISO/IEC 27001:2022 и готовите за одит доказателства за NIS2, DORA и GDPR. Това ръководство показва на CISO, ръководители по GRC и собственици на контроли как да тестват дизайна, оперативната ефективност, качеството на доказателствата, извадковото тестване, констатациите, CAPA и управленското отчитане чрез политиките на Clarysec, Zenith Blueprint и Zenith Controls.
Практическо ръководство с готовност за одит за директори по информационна сигурност, длъжностни лица по защита на данните и ръководители по съответствието относно управлението на нарушения на сигурността на личните данни съгласно ISO/IEC 27701:2025, GDPR, NIS2 и DORA.
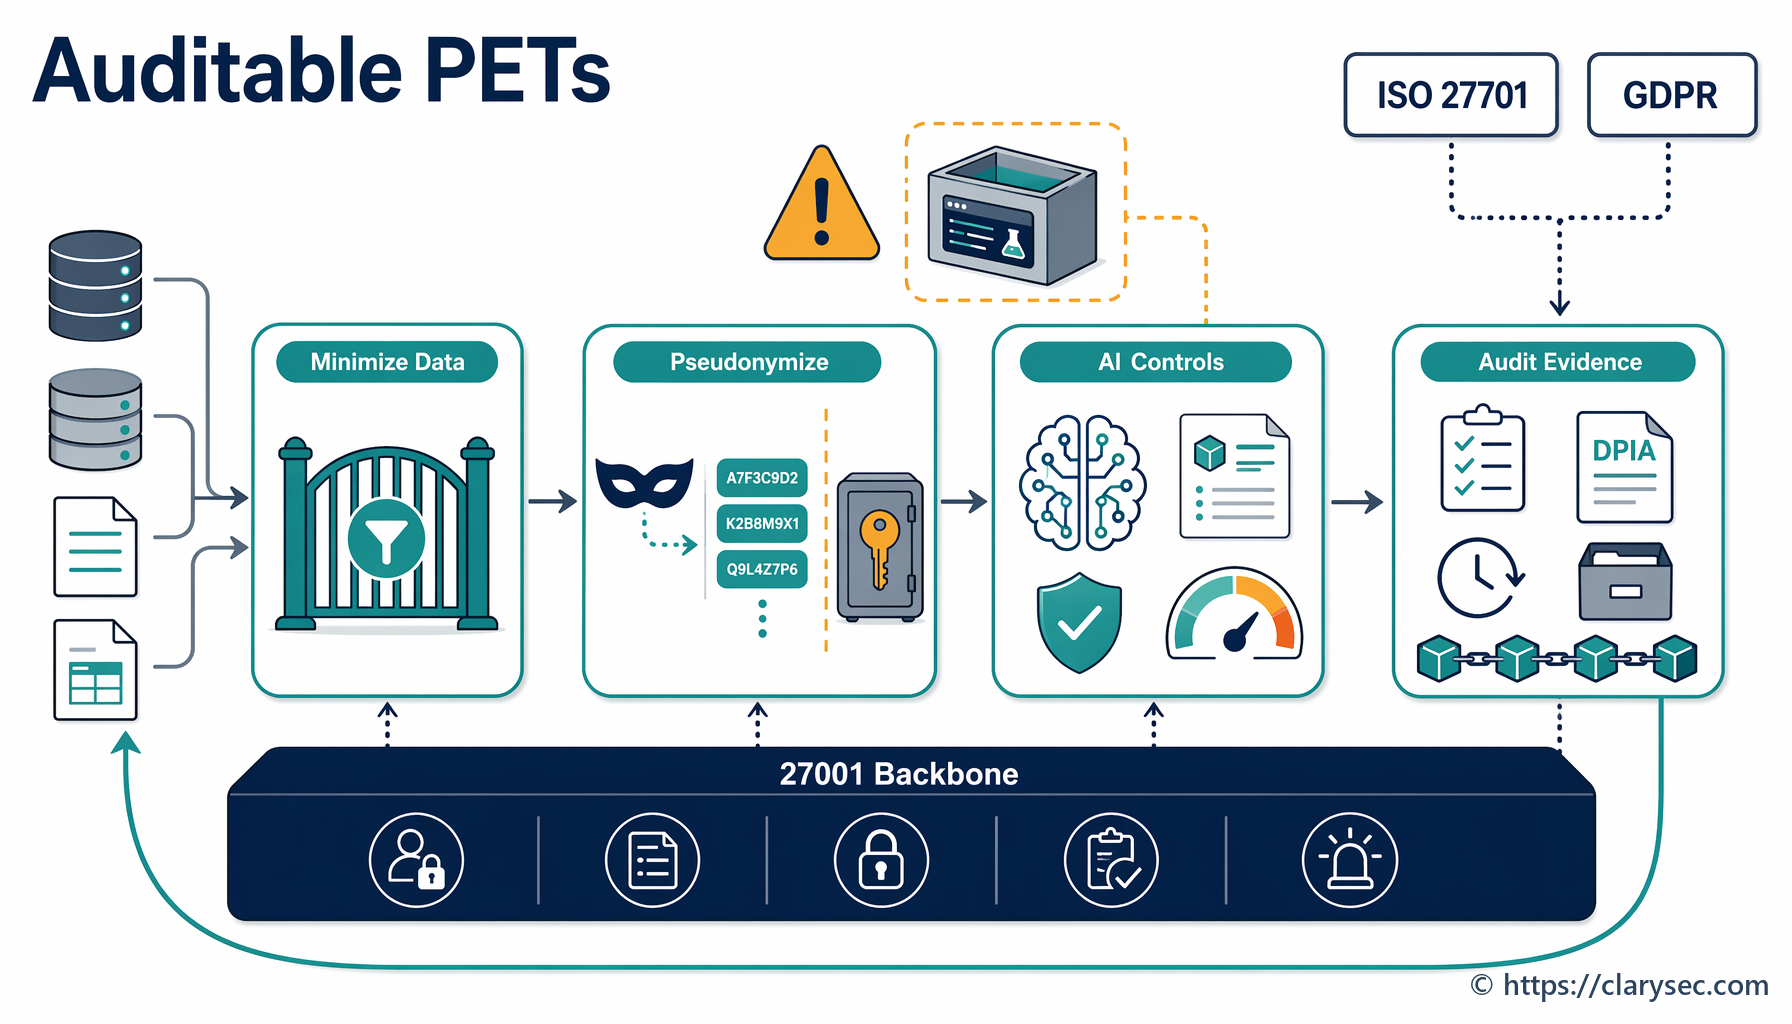
Практически наръчник за СУНЛИ относно използването на технологии за повишаване на неприкосновеността за намаляване на експозицията на лично идентифицируема информация (PII), осигуряване на анализи и AI и съпоставяне на контролите между ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST CSF 2.0 и COBIT 19.
Практическо ръководство за изграждане на досие за предаване на функциите на DPO, което защитава отчетността по GDPR, доказателствата за PIMS по ISO/IEC 27701:2025, DPIA, RoPA, контекста на нарушенията, регистрите за упражняване на права и непрекъснатостта на одита при промени в управлението на защитата на личните данни.
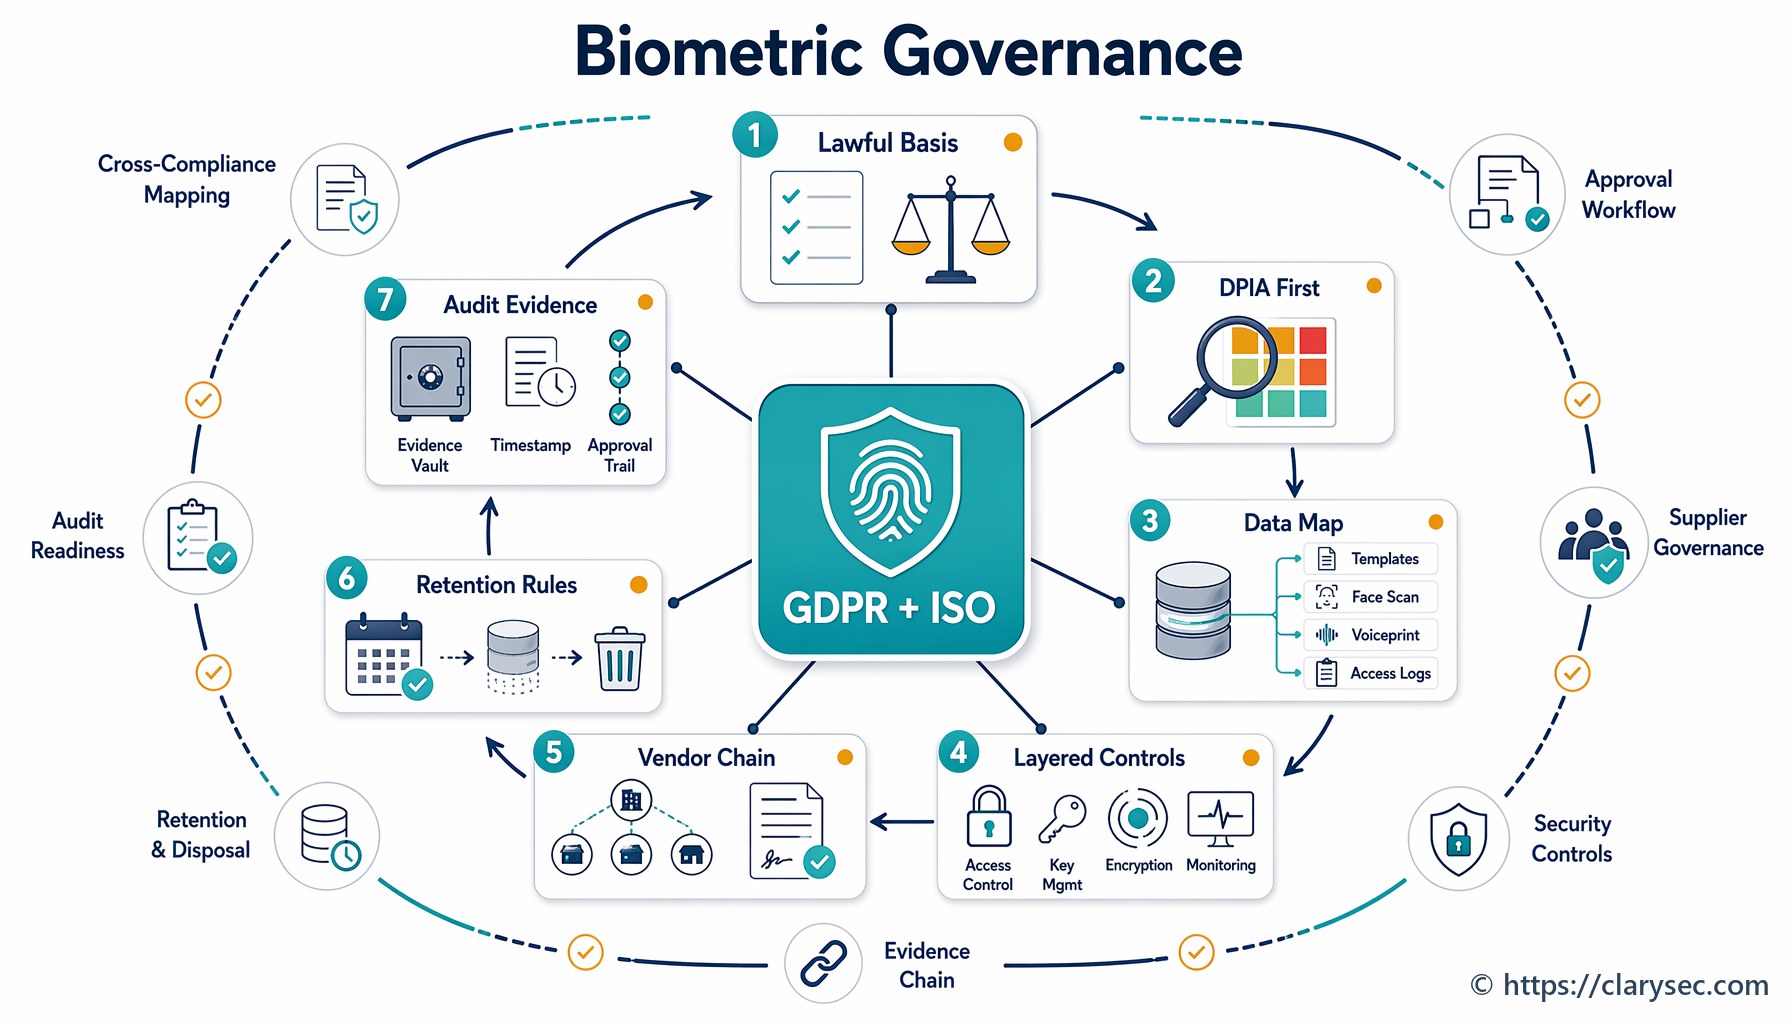
Практическо ръководство за CISO относно управлението на биометрична автентикация, клиентски онбординг, физически достъп до работното място и контроли за предотвратяване на измами чрез отчетност по GDPR, доказателства в ISO/IEC 27701:2025 PIMS, контроли по ISO/IEC 27001:2022 и съпоставяне на изискванията за съответствие между рамки в Clarysec.
Атаките срещу идентичности вече създават регулаторна експозиция по ISO 27001, NIS2, DORA и GDPR. Това ръководство показва как да изградите единна ITDR програма с политиките на Clarysec, Zenith Blueprint и Zenith Controls.
Практическо ръководство за доказване на готовността по поправката към ISO 27001 за изменението на климата чрез контекста на ISMS, заинтересованите страни, оценката на риска, обосновката в SoA, непрекъсваемостта на дейността, уверенията от доставчици и доказателствата от прегледа от ръководството.
Практическо ръководство за изграждане на защитимо ролево базирано обучение за осведоменост по защита на личните данни за ISO/IEC 27701:2025, отчетност по GDPR, NIS2, DORA, NIST и COBIT.