NIST
Explore articles in the NIST category
131 articles
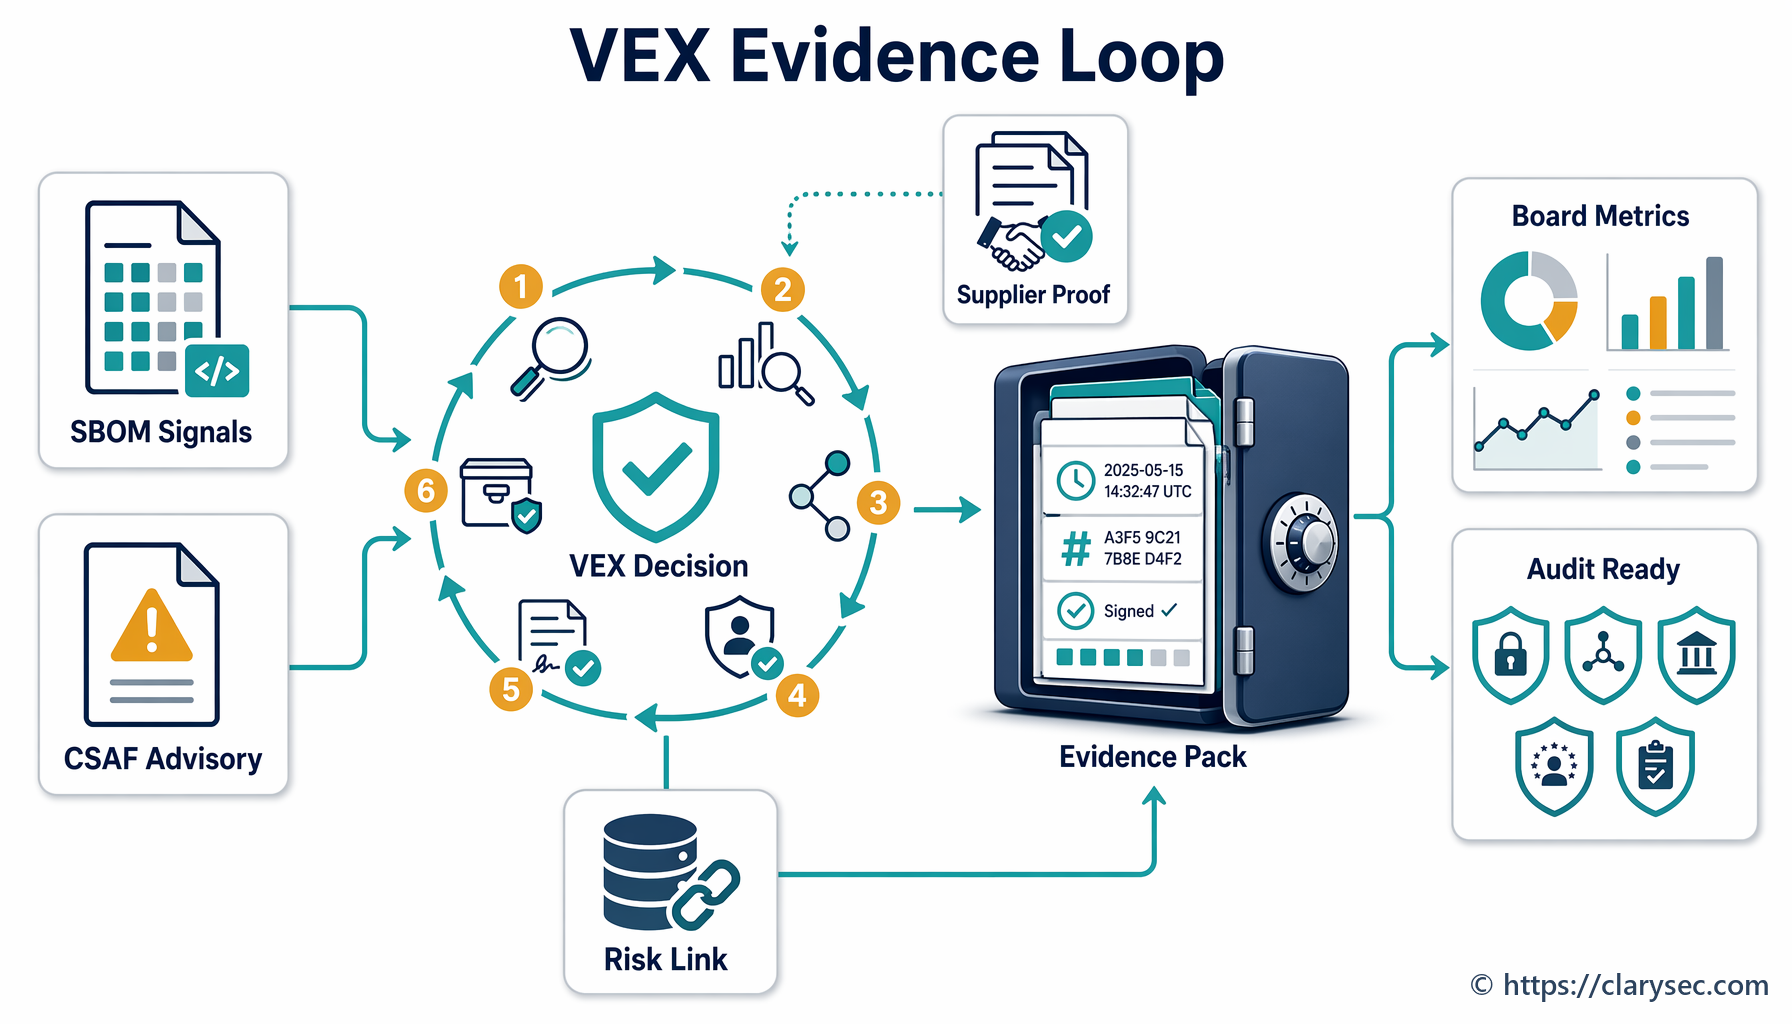
VEX и CSAF се превръщат в доказателствения слой между SBOM, съобщенията от доставчици, триажа на уязвимости и регулаторните доказателства. Това ръководство показва как да се управляват решенията за статус на уязвимости в контекста на ISO 27001, NIS2, DORA, GDPR и CRA.
Научете как да използвате вътрешния одит и прегледа от ръководството по ISO/IEC 27001:2022 като единен механизъм за доказателства за NIS2, DORA, GDPR, риска, свързан с доставчици, потвърждението пред клиенти и отчетността на управителния орган.
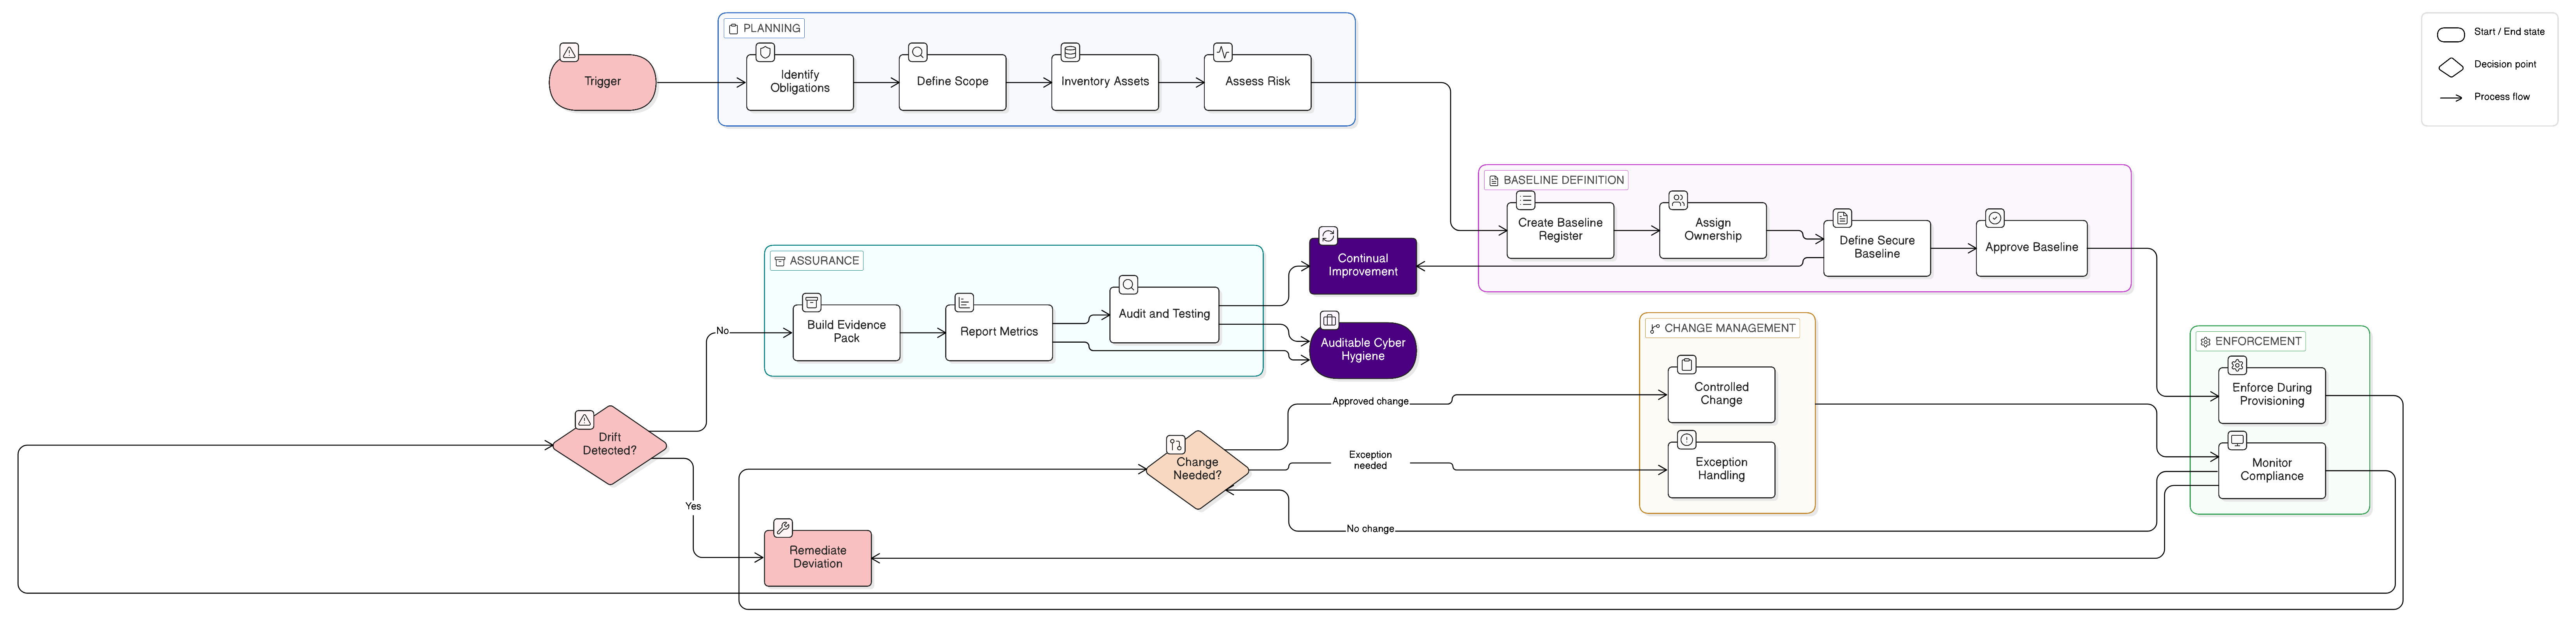
Сигурните базови конфигурации вече са ключов доказателствен елемент за ISO/IEC 27001:2022, NIS2, DORA, GDPR и клиентските прегледи на сигурността. Това практическо ръководство показва как да дефинирате, прилагате, наблюдавате и доказвате сигурни базови конфигурации чрез политиките на Clarysec, Zenith Blueprint и Zenith Controls.
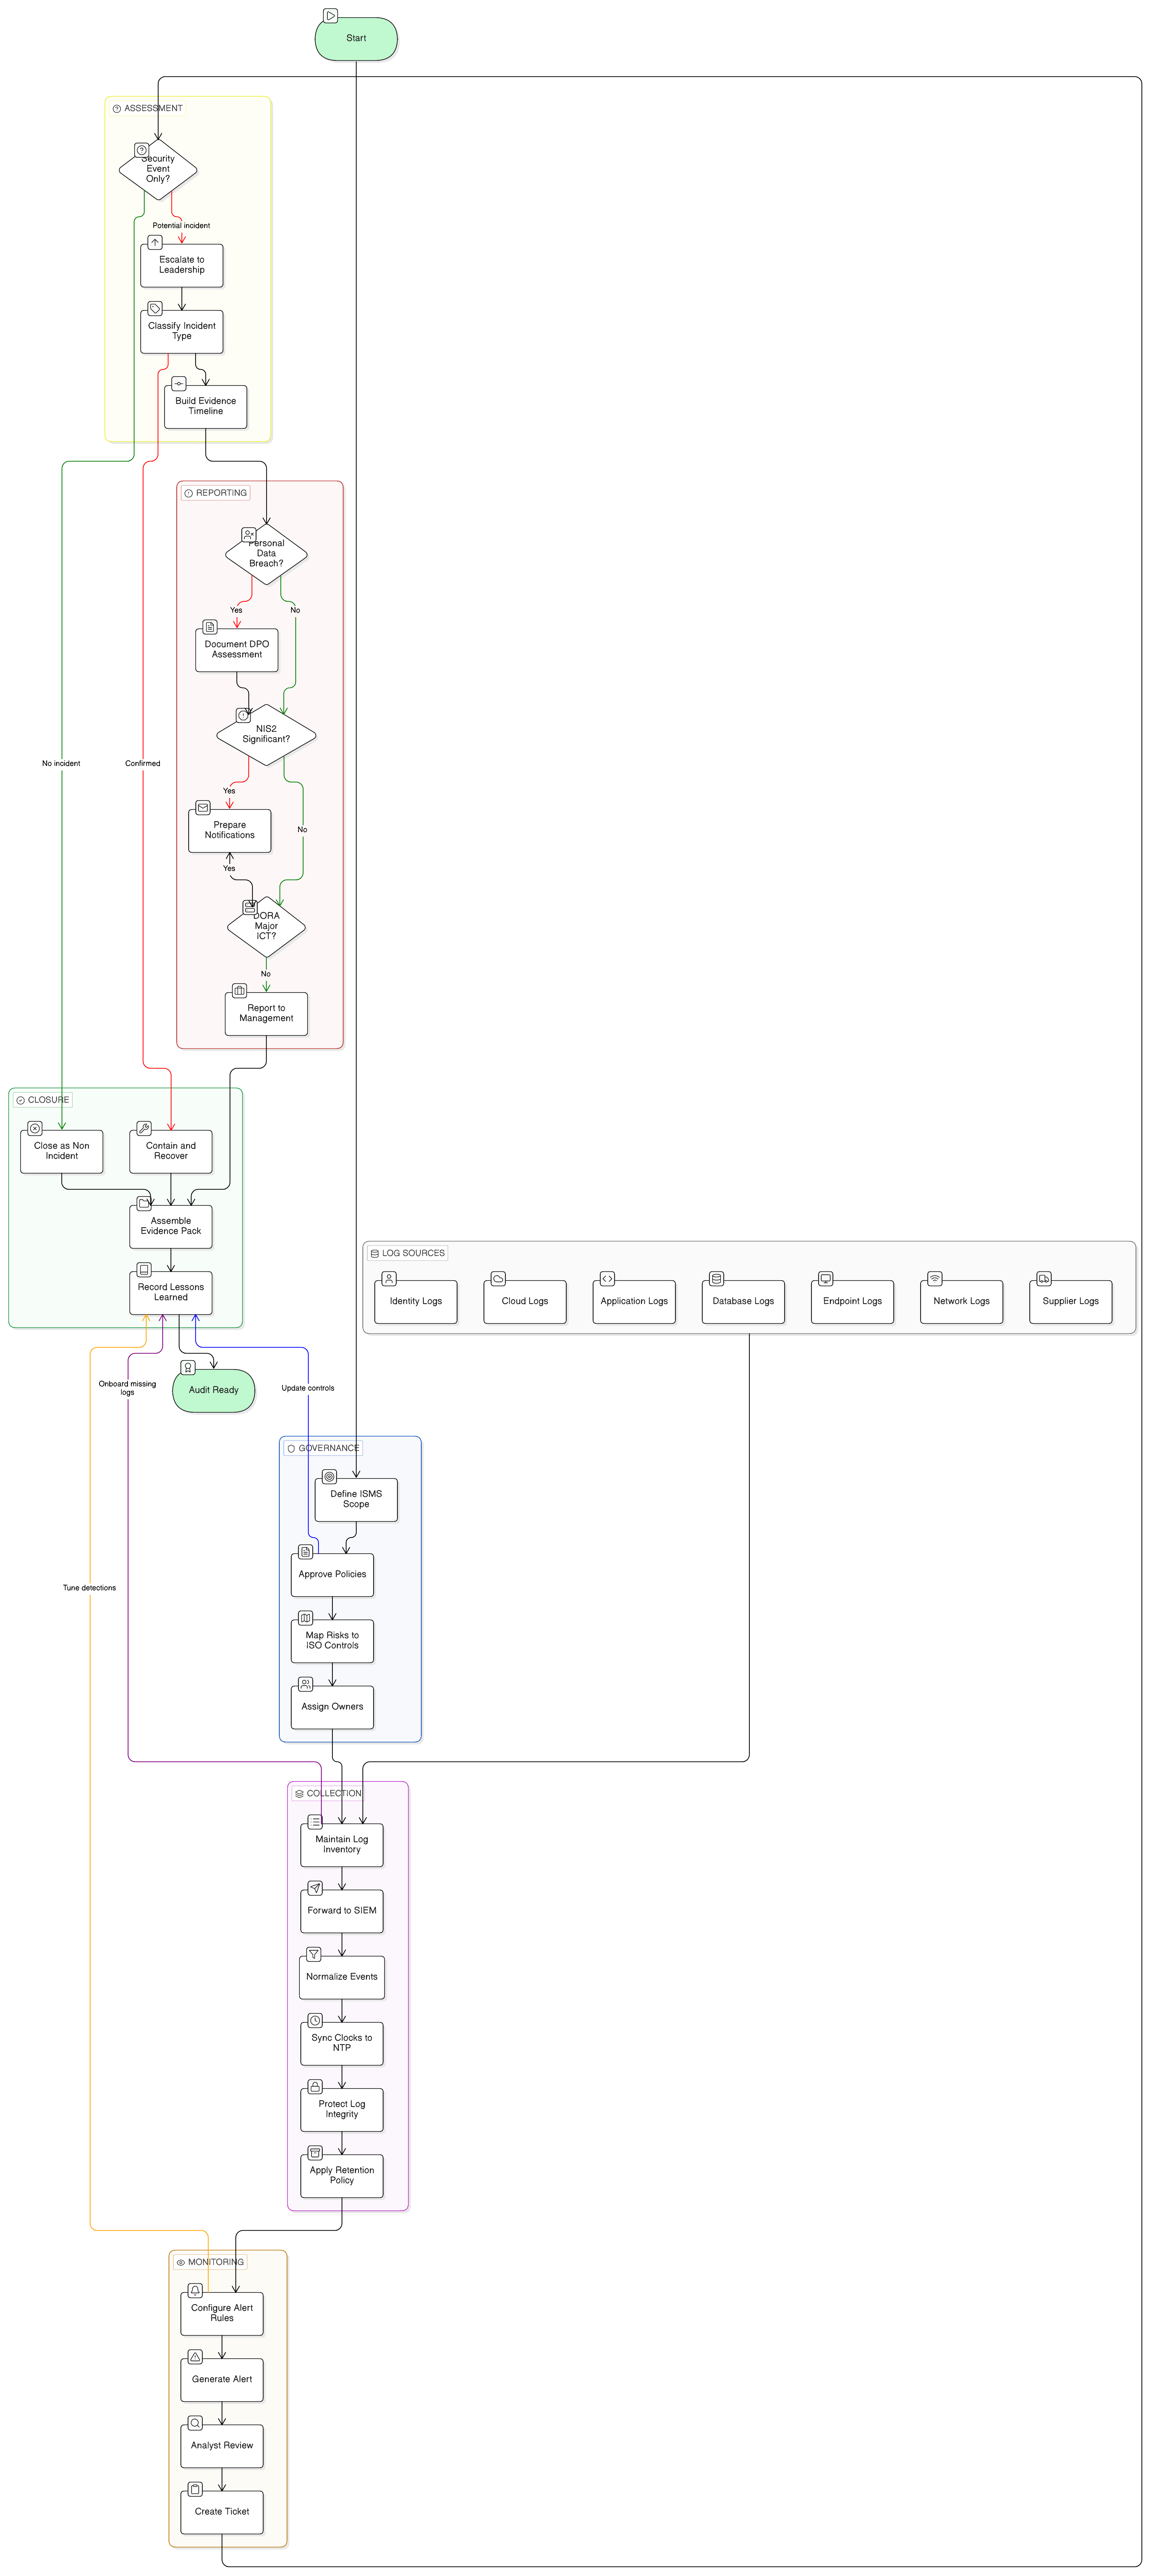
Практическо ръководство за изграждане на готови за одит доказателства за журналиране и мониторинг по ISO/IEC 27001:2022 за NIS2, DORA и GDPR, със съпоставяне на контроли, клаузи на политики, работни потоци при инциденти, изисквания за журналиране от доставчици и насоки за доказателствен пакет.
Научете как да изградите готови за одит контроли за защита на PII чрез разширяване на ISO/IEC 27001:2022 с ISO/IEC 27701:2025 и ISO/IEC 29151:2022, съпоставени с GDPR, NIS2, DORA, подход за увереност по NIST и управленските очаквания по COBIT 2019.
Регистърът на регулаторните контакти вече не е административна помощна таблица. За NIS2, DORA, GDPR и ISO/IEC 27001:2022 той е оперативно доказателство, че организацията може да уведоми правилния орган, надзорен орган, доставчик или член на висшето ръководство преди изтичане на срока.
Превърнете изключенията от криптографските контроли от одитен риск в доказателство за зрелост на СУИС. Това практическо ръководство обединява разказ и технически детайли, с клаузи в политики, съпоставка на контроли и приложими контролни списъци с доказателства.
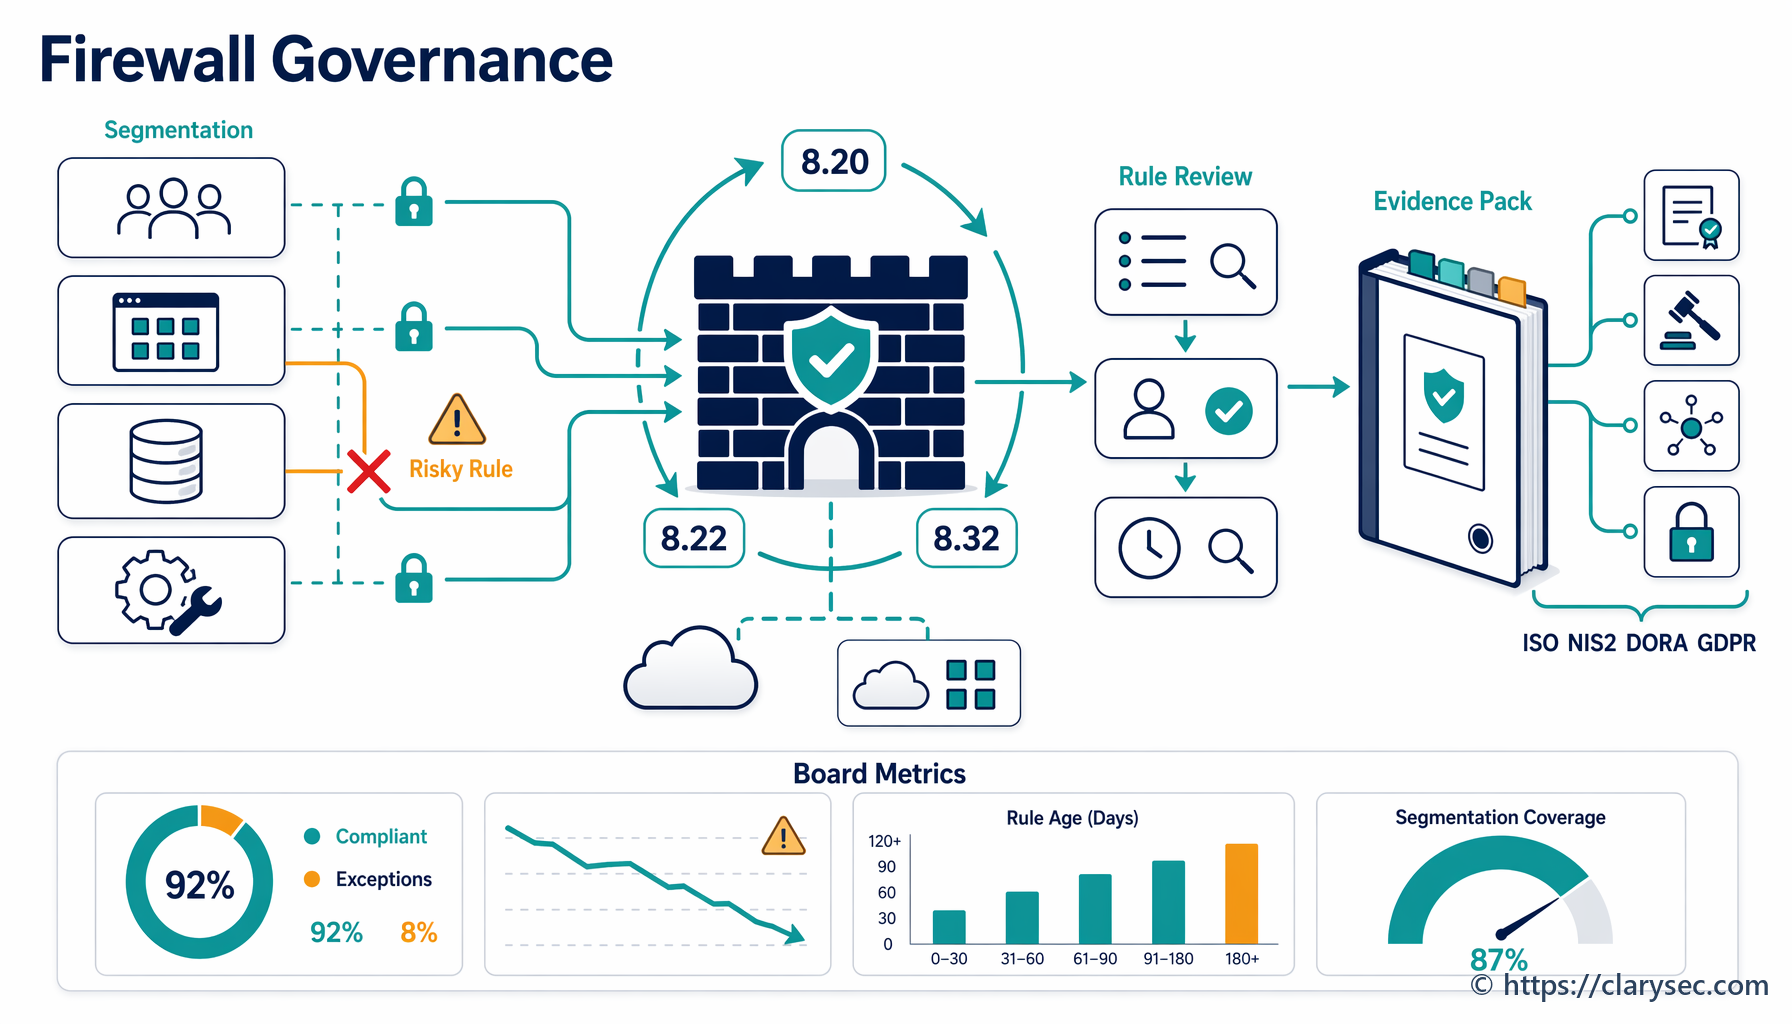
Практическо ръководство за управление на мрежовата сегментация и прегледите на правилата на защитната стена като доказателства по ISO/IEC 27001:2022 за киберхигиена по NIS2, управление на ИКТ риска по DORA и Article 32 от GDPR.
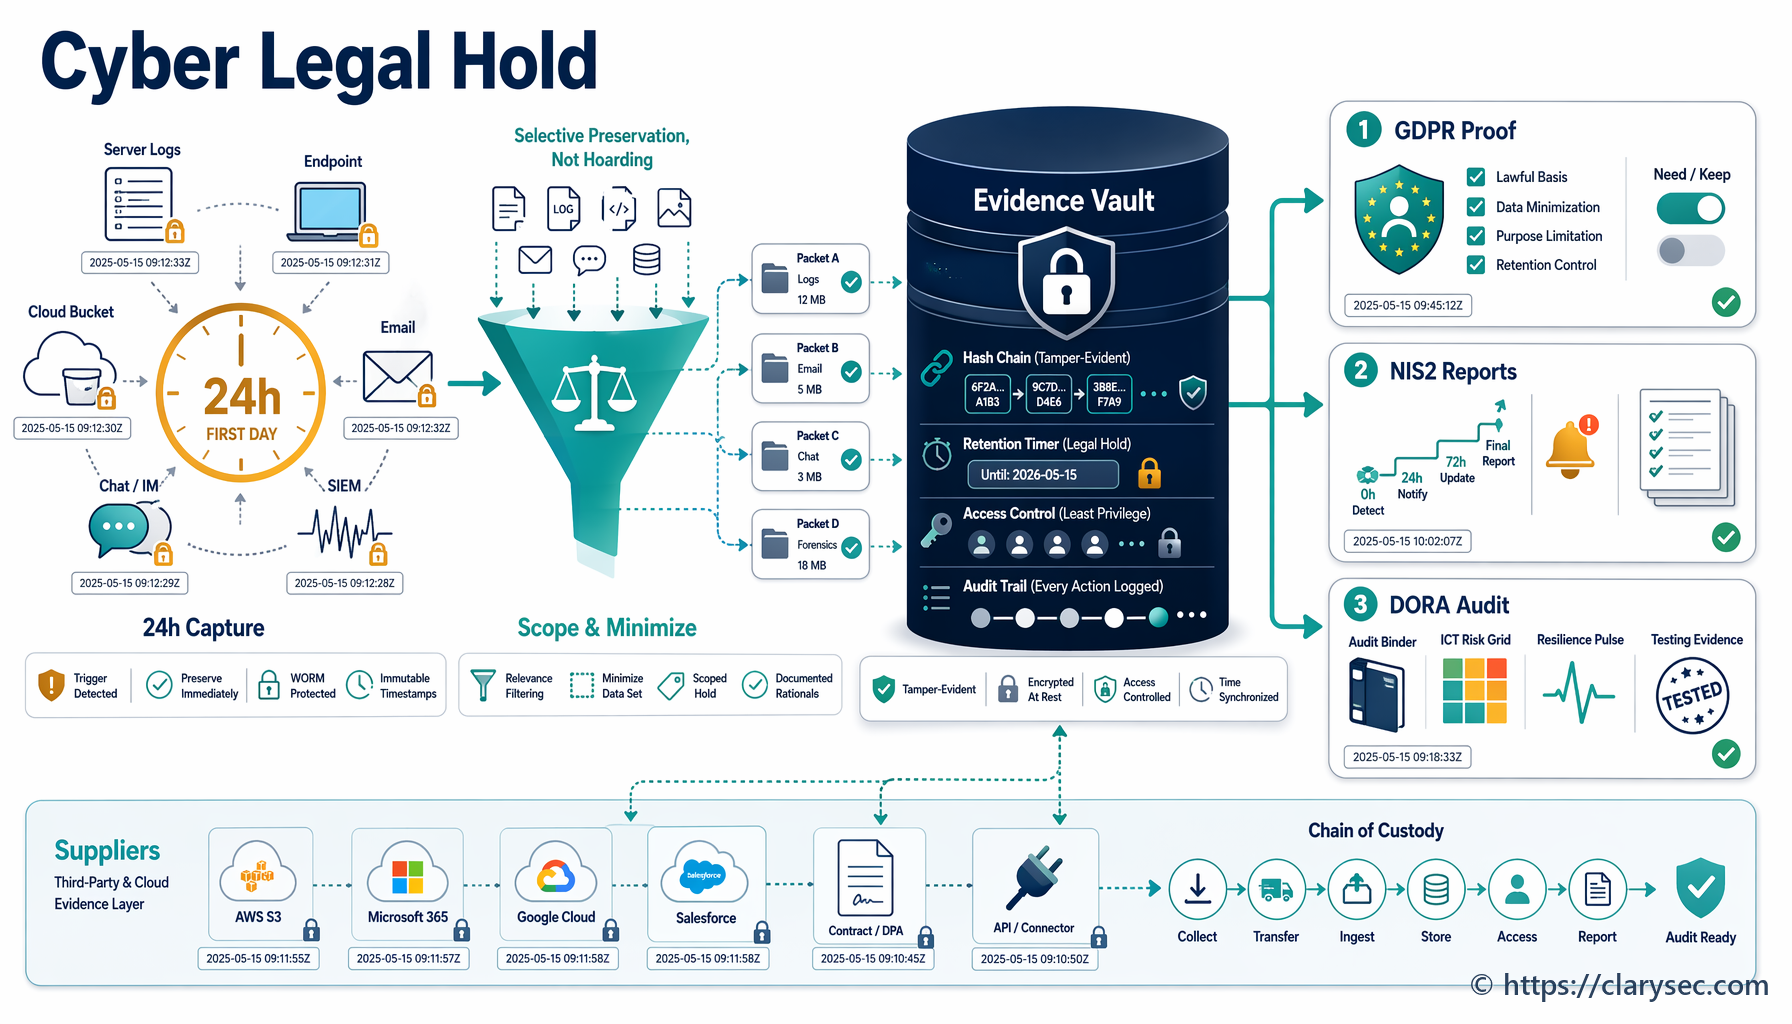
Практическо ръководство за CISO относно правното разпореждане за запазване на доказателства при киберинциденти и съхранението на доказателства, съпоставено с ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 и COBIT 2019.