NIST
Explore articles in the NIST category
131 articles
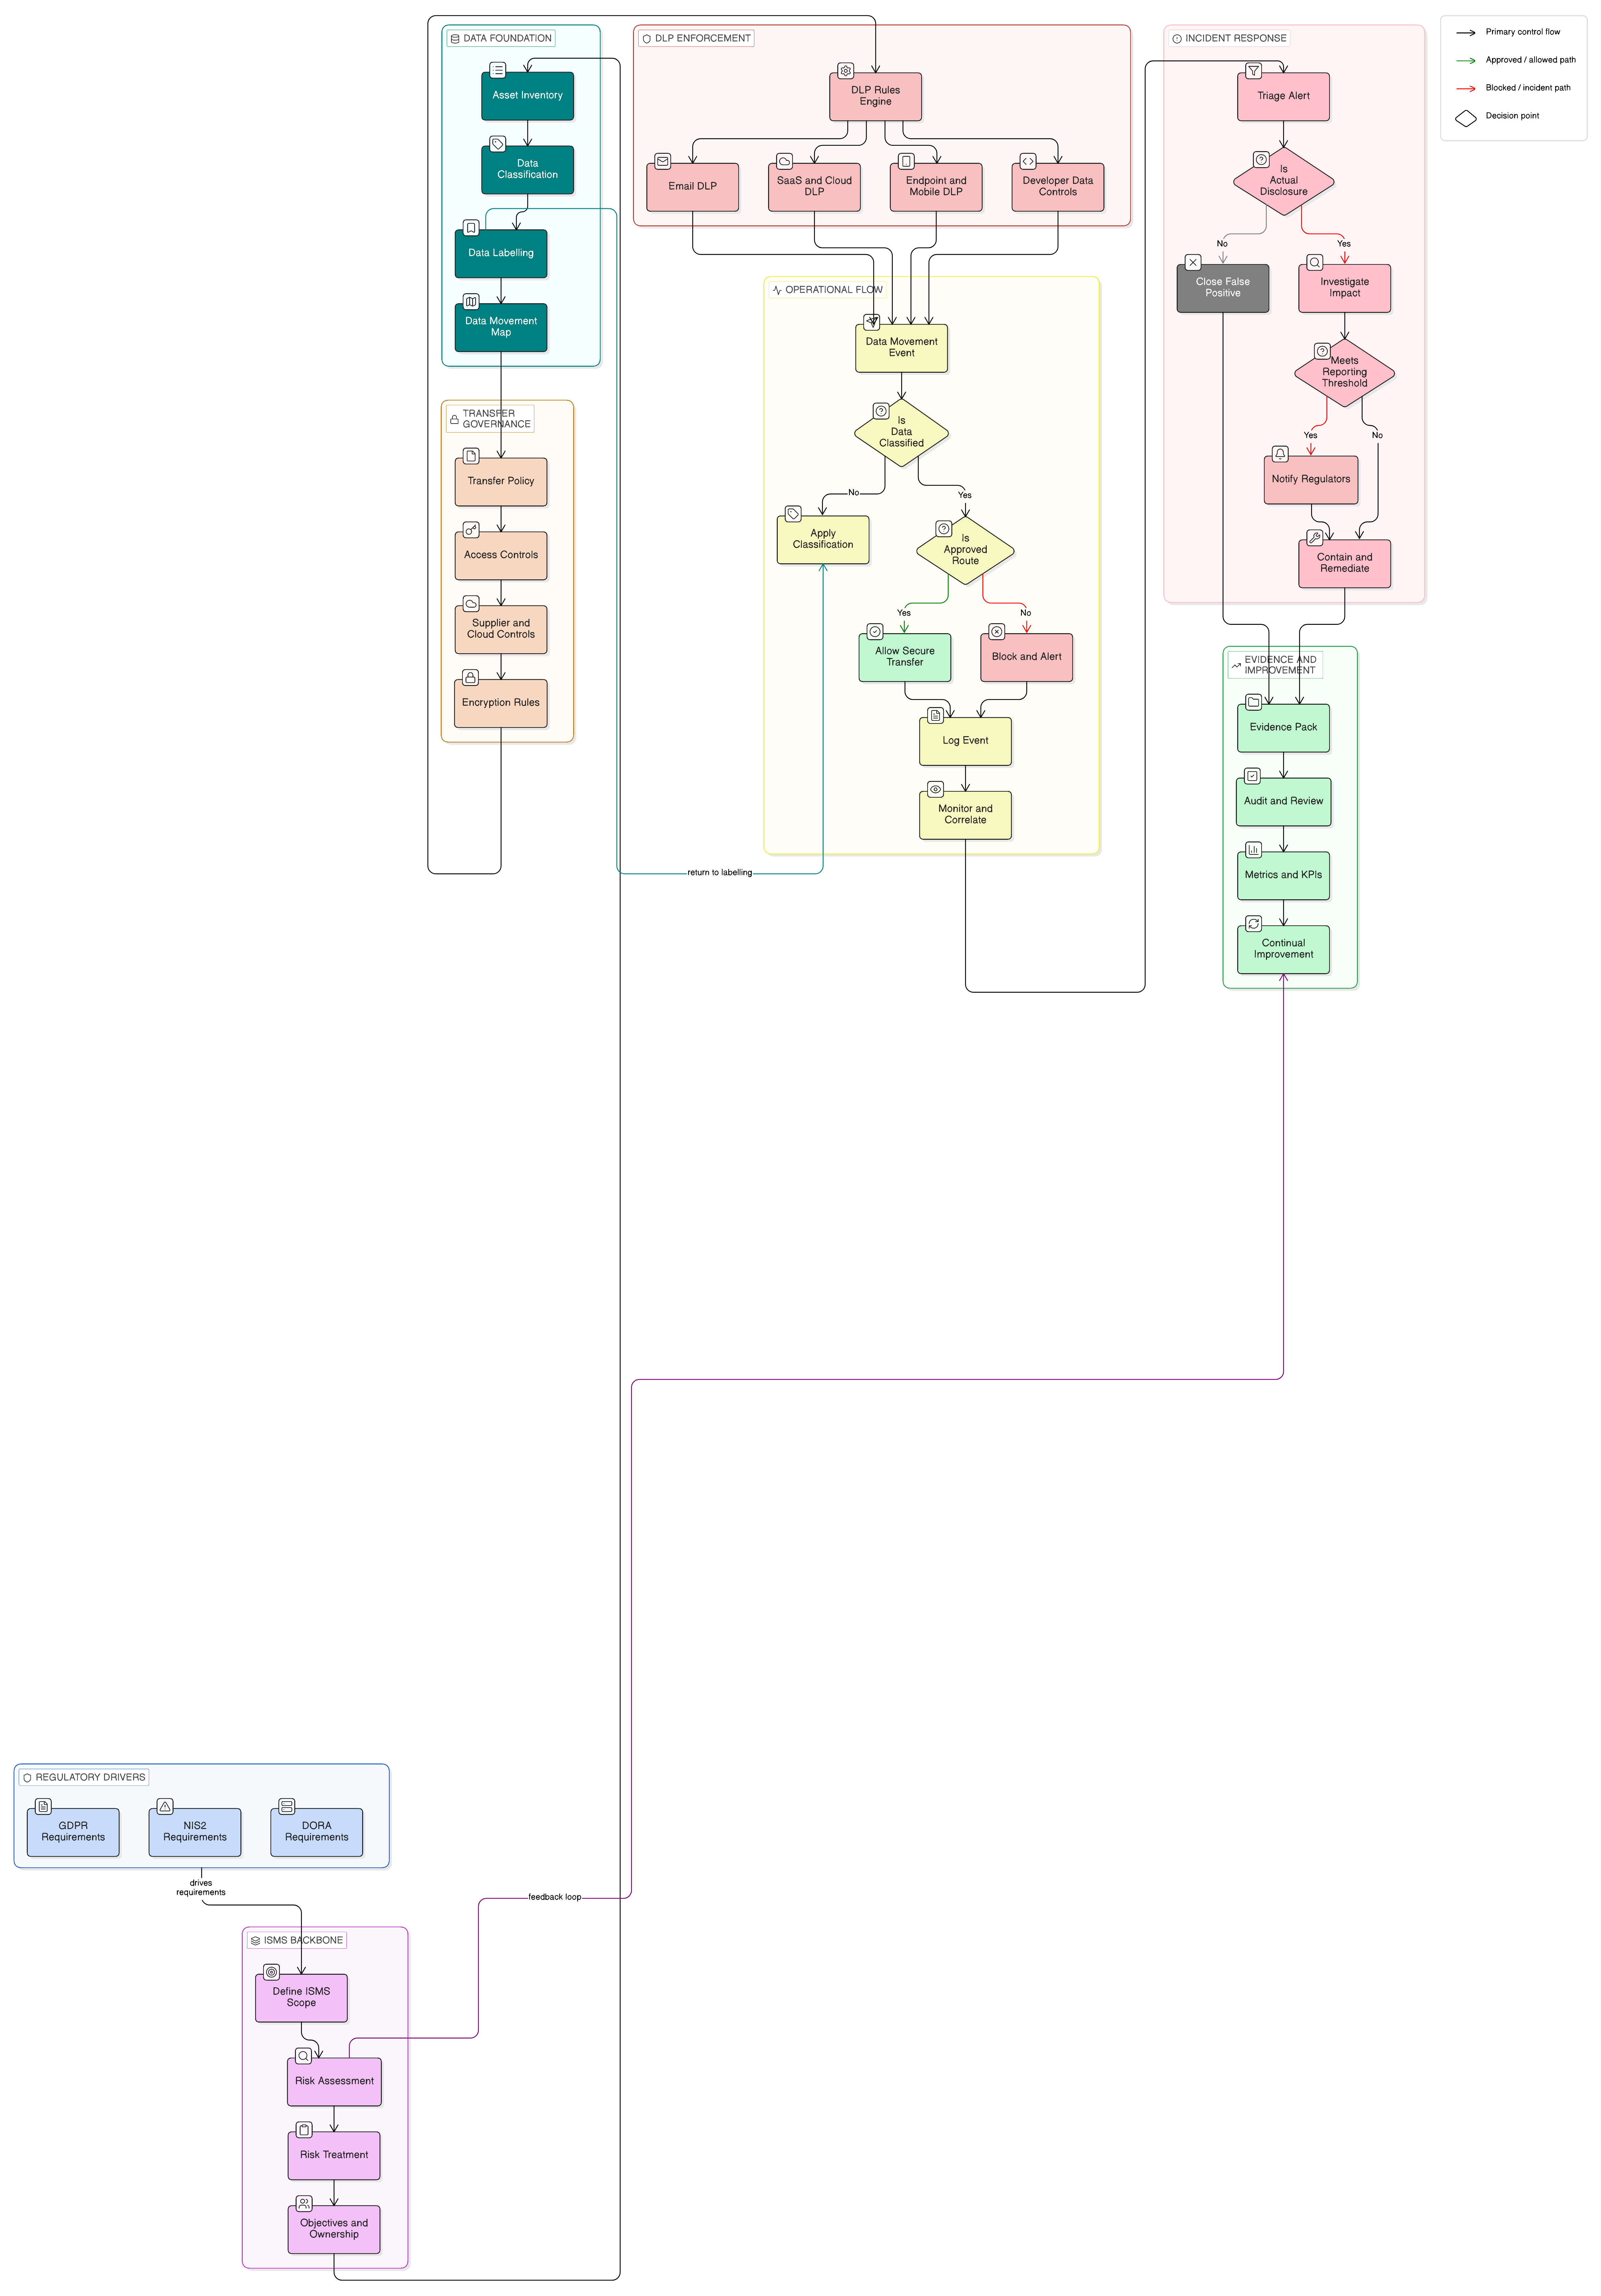
Предотвратяването на изтичане на данни вече не е самостоятелна конфигурация на инструмент. През 2026 г. CISO се нуждаят от DLP програма, управлявана чрез политики и подкрепена с доказателства, която свързва класификацията на данните, сигурния пренос, журналирането, реагирането при инциденти, управлението на доставчиците и контролите на ISO/IEC 27001:2022 с GDPR Article 32, NIS2 и DORA.
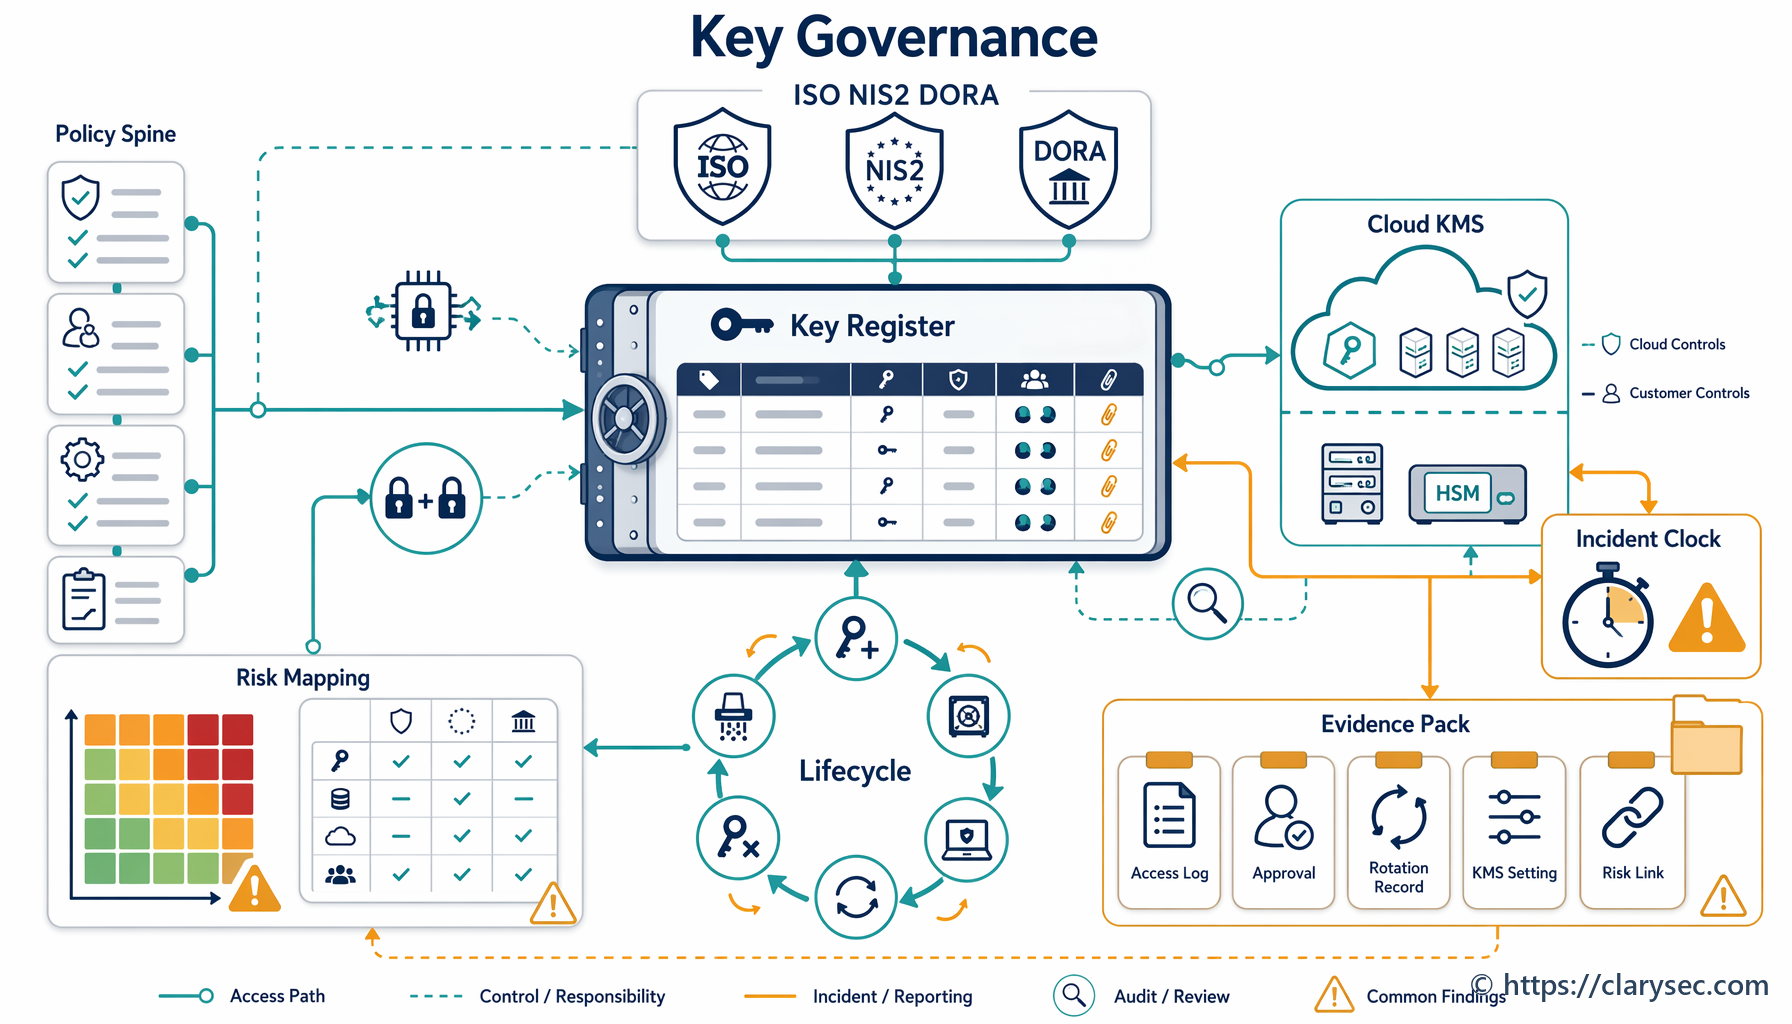
Практическо ръководство за управление на криптографски ключове, облачен KMS, HSM, ротация, възстановяване и одитни доказателства по ISO/IEC 27001:2022, NIS2, DORA и GDPR Article 32.
Сертификацията по EUCS за облачни услуги може да засили увереността относно доставчиците на облачни услуги през 2026 г., но трябва да бъде картографирана към вашата ISO 27001 ISMS, процеса за управление на риска от доставчици, договорите, процедурите за реагиране при инциденти и доказателствата за отчетност по GDPR.
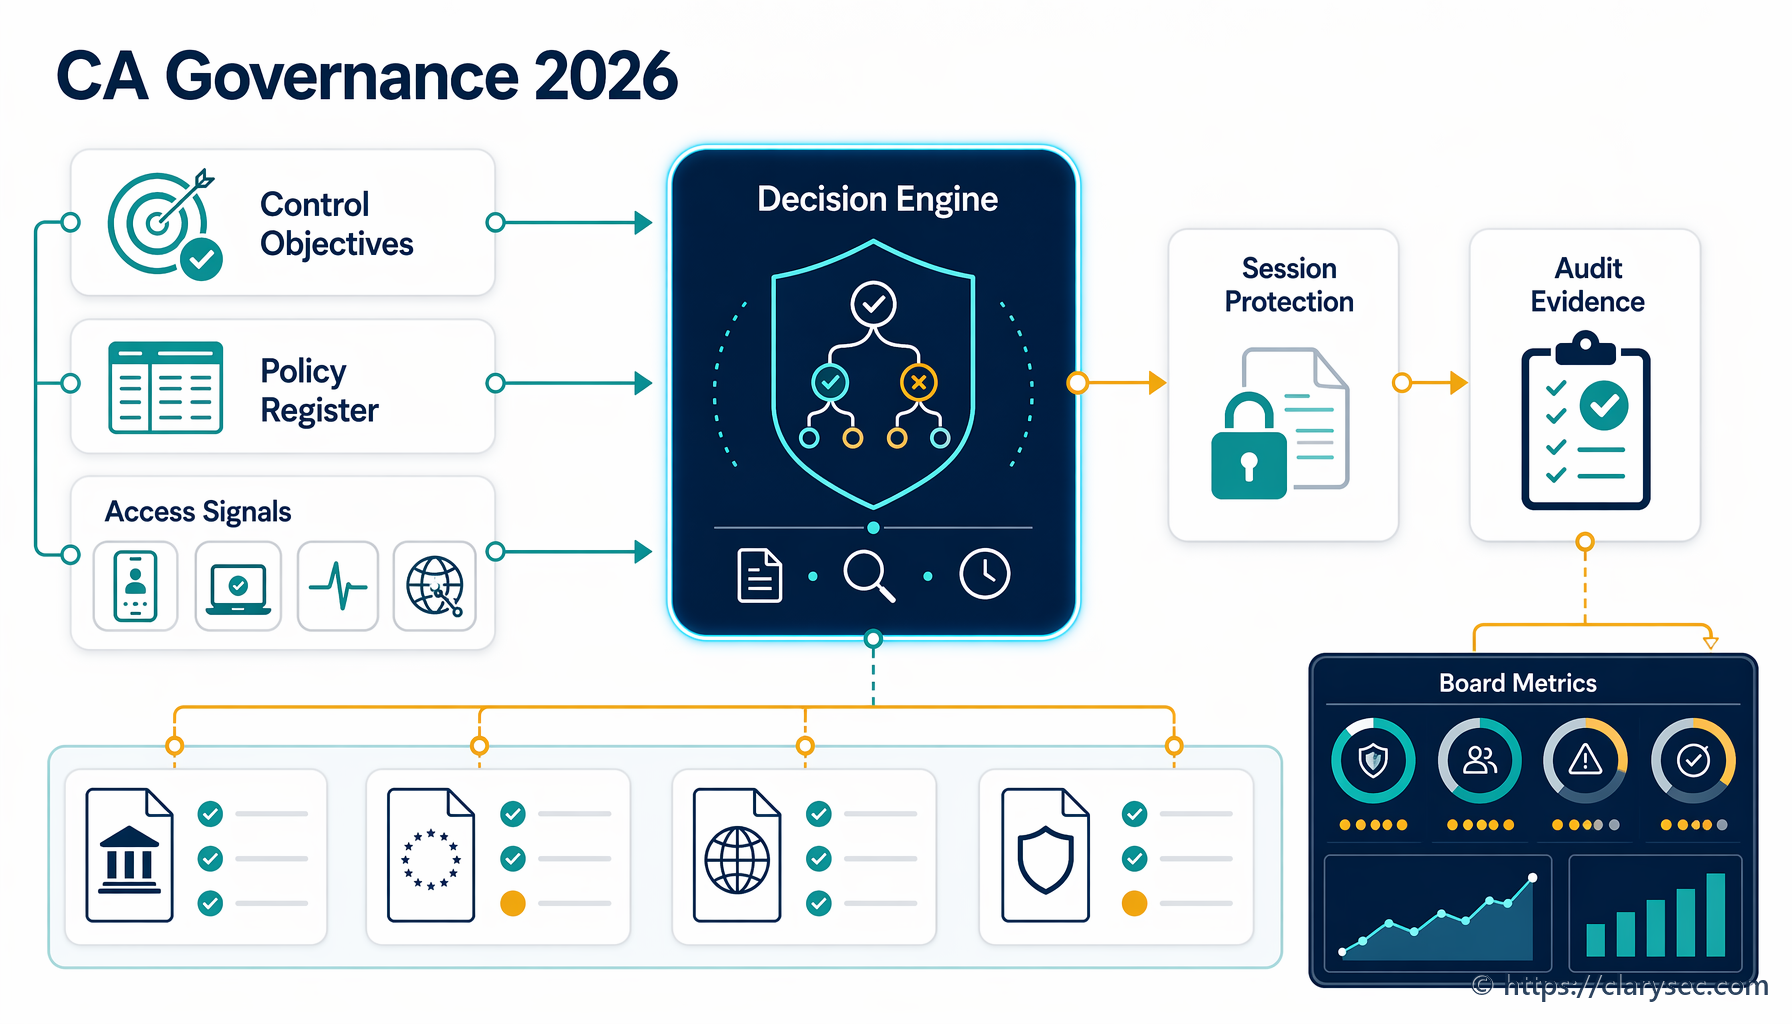
Практическо ръководство за управление на Microsoft Entra Conditional Access като одитируема система от контроли, със съпоставяне на доказателства към ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST и COBIT.
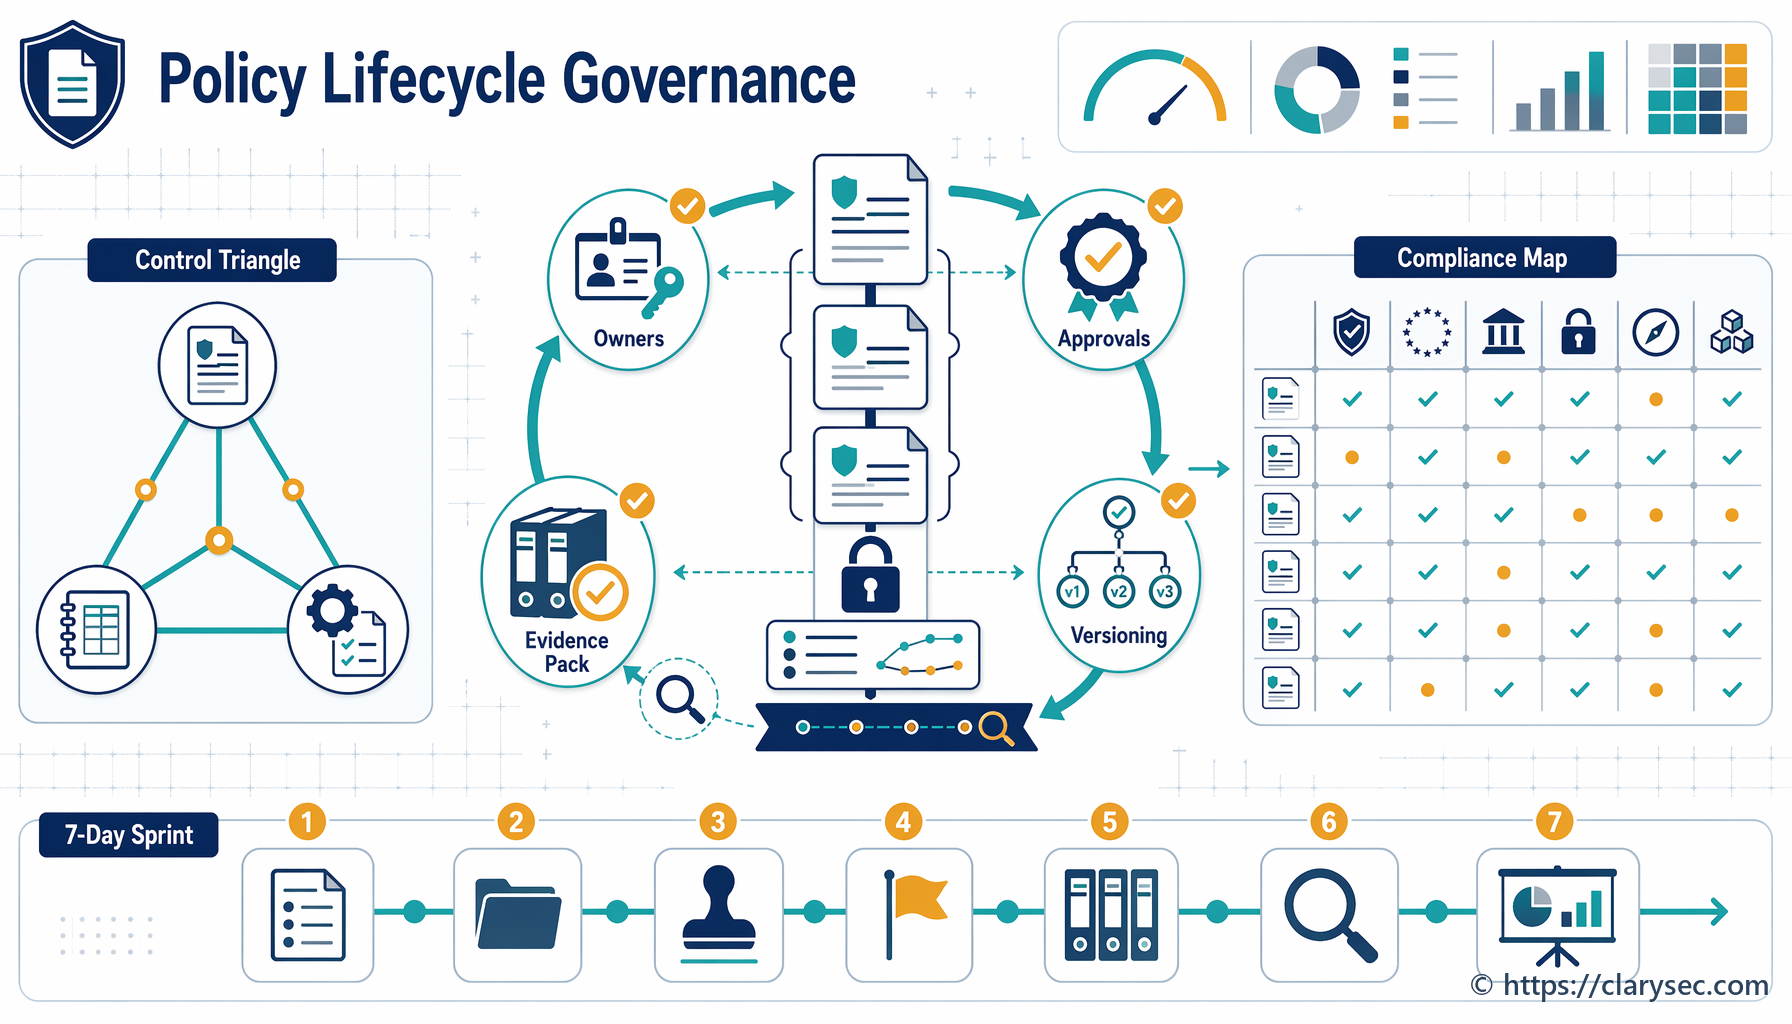
Управлението на политиките вече е управление на доказателства. Научете как да контролирате документираната информация по ISO/IEC 27001:2022 и да изградите доказателства, готови за одит по NIS2, DORA и GDPR.
Практическо ръководство за директори по информационна сигурност за определяне на обхвата на СУИС по ISO 27001 спрямо основни услуги по NIS2, критични или важни функции по DORA, обработване на лични данни по GDPR, активи, доставчици и одиторски доказателства.
Практическо ръководство за CISO, мениджъри по съответствие и ръководни органи относно превръщането на качествено описани киберрискове във финансова експозиция, доказателства по ISO 27001, надзор по NIS2 и решения за ИКТ устойчивост по DORA.
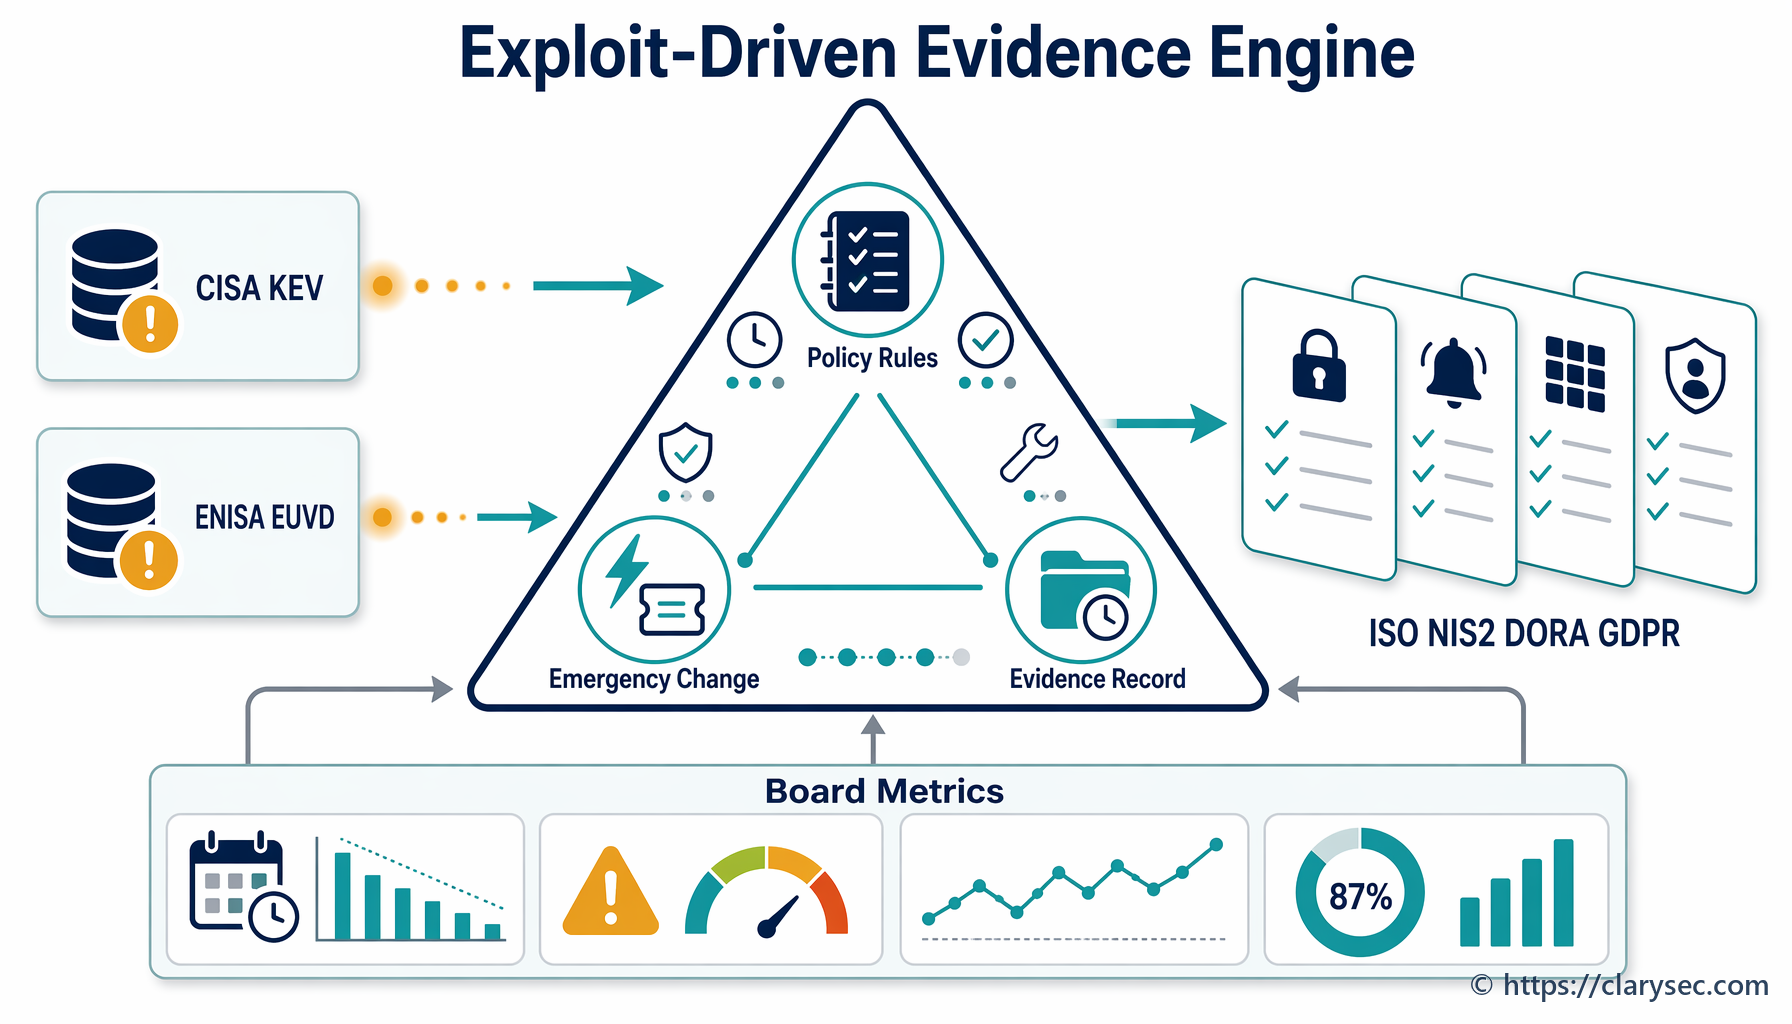
Известните експлоатирани уязвимости изискват повече от по-бързо прилагане на корекции. Това практическо ръководство показва как разузнавателната информация от CISA KEV и ENISA EUVD се преобразува в управленски доказателства, готови за ISO 27001, NIS2, DORA и GDPR.
Практическо ръководство за изграждане на готови за одит оценки на въздействието на трансфера за облачни услуги, SCC, подизпълнители на обработването, допълнителни мерки и доказателства по ISO/IEC 27001:2022, NIS2 и DORA.