NIST
Explore articles in the NIST category
131 articles
Подробно ръководство за практическо внедряване на управление на риска, свързан с доставчици — от кризисни ситуации на ниво съвет на директорите до успешни одити по множество рамки, с реални сценарии, инструментариумите Zenith на Clarysec и приложими планове, които защитават веригата на доставки през целия ѝ жизнен цикъл.
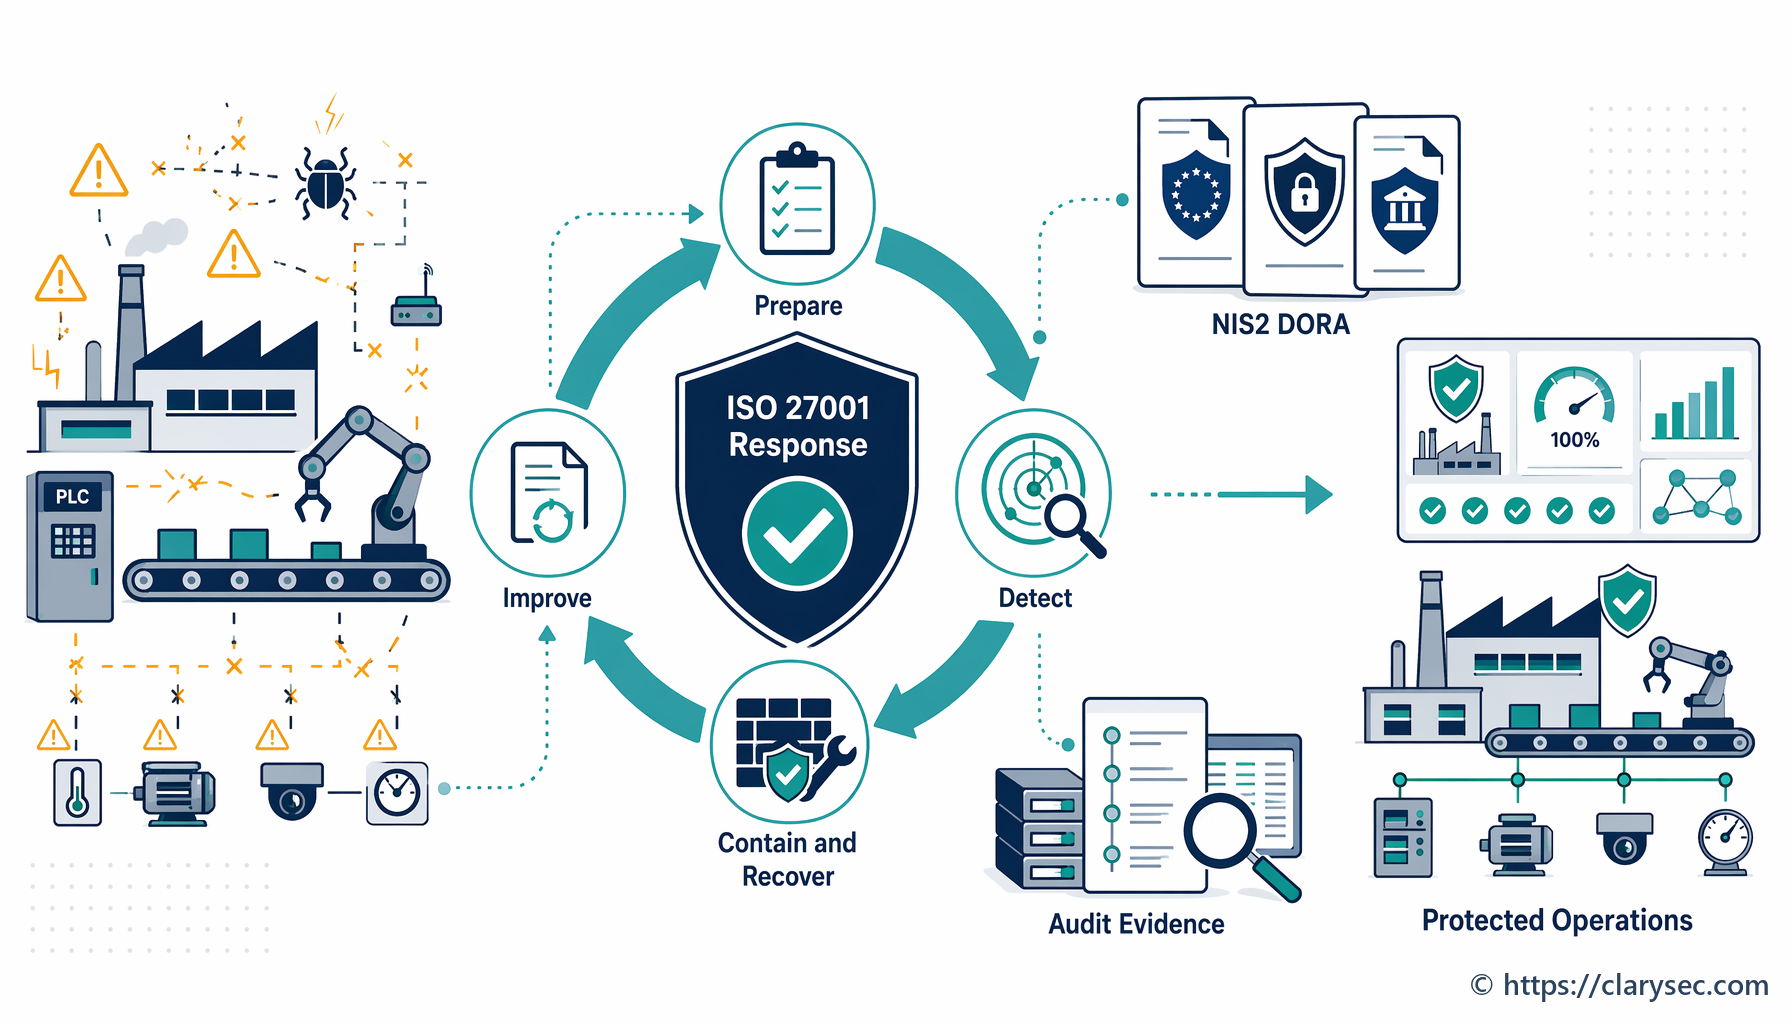
Ръководство за производители за изграждане на устойчив, съгласуван с ISO 27001 план за реагиране при инциденти с цел защита на дейността и осигуряване на съответствие.
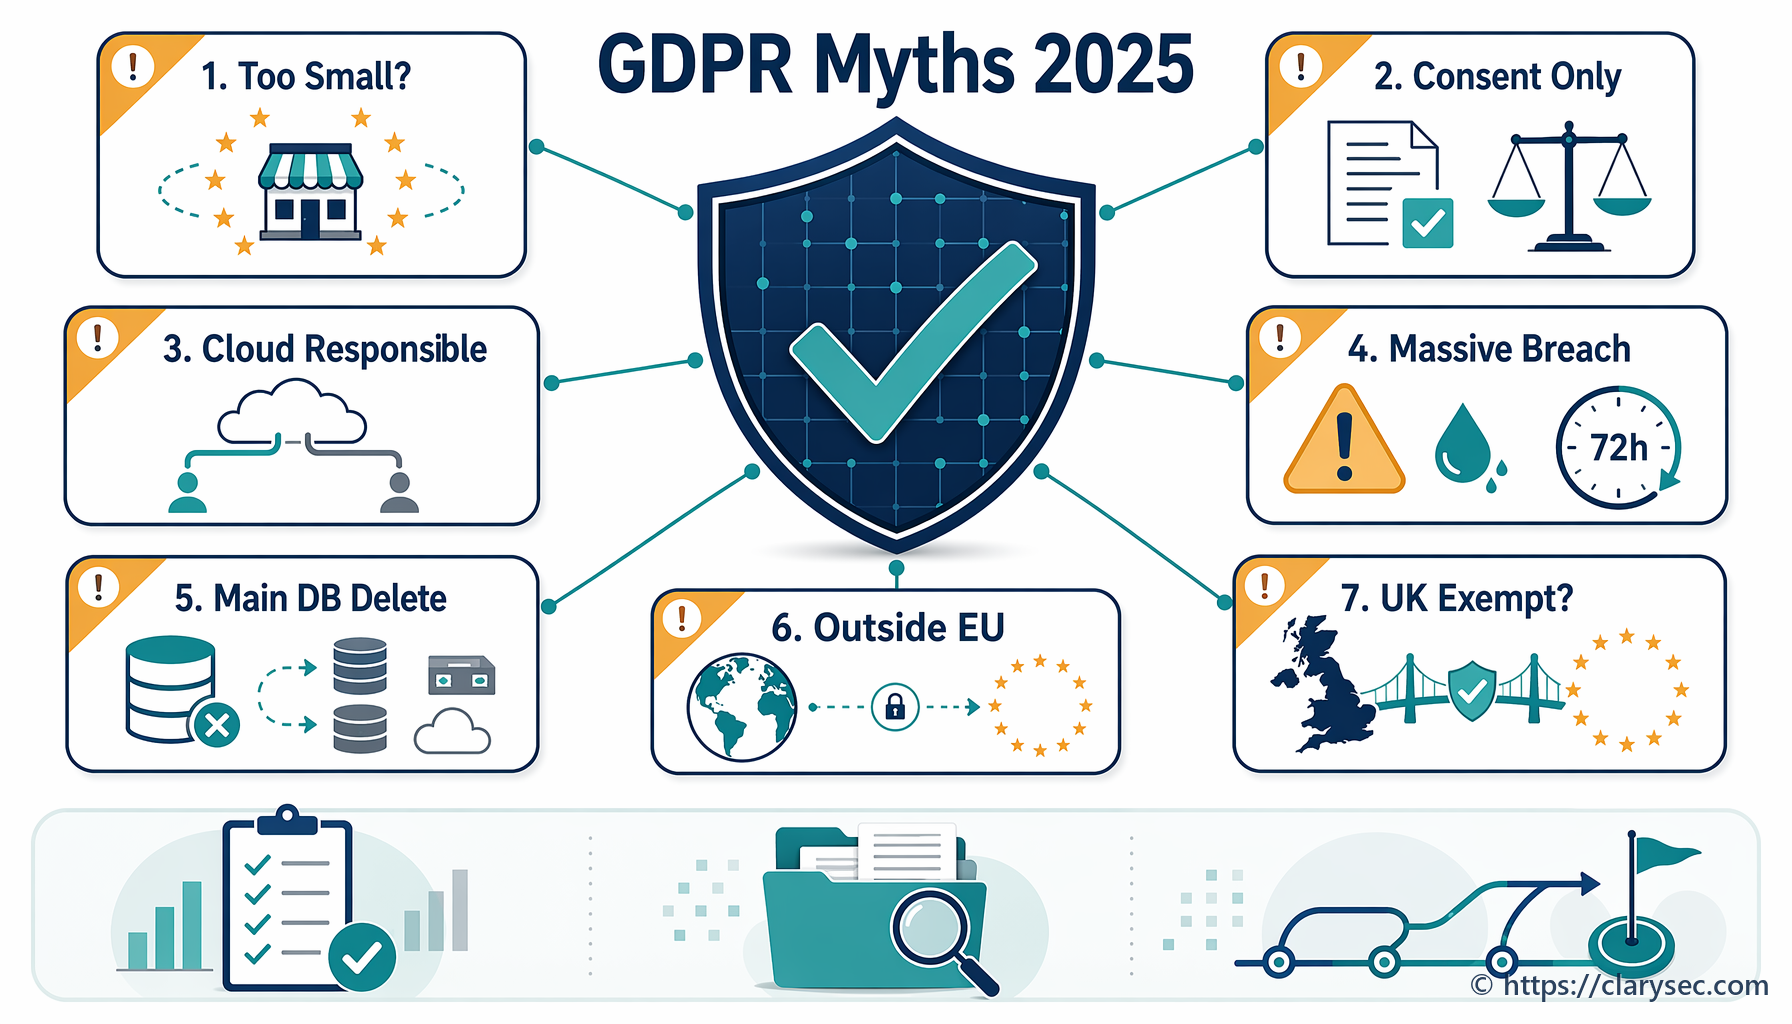
Разберете истината зад 7-те водещи мита за GDPR през 2025 г. Експертното ни ръководство развенчава често срещани заблуди относно съгласието, нарушенията на сигурността на личните данни и съответствието.
Практическо ръководство за 2026 г. за превръщане на RoPA и картографирането на потоците от данни в единен слой от доказателства за GDPR Article 30, критични услуги по NIS2, ИКТ зависимости по DORA и одити по ISO/IEC 27001:2022.
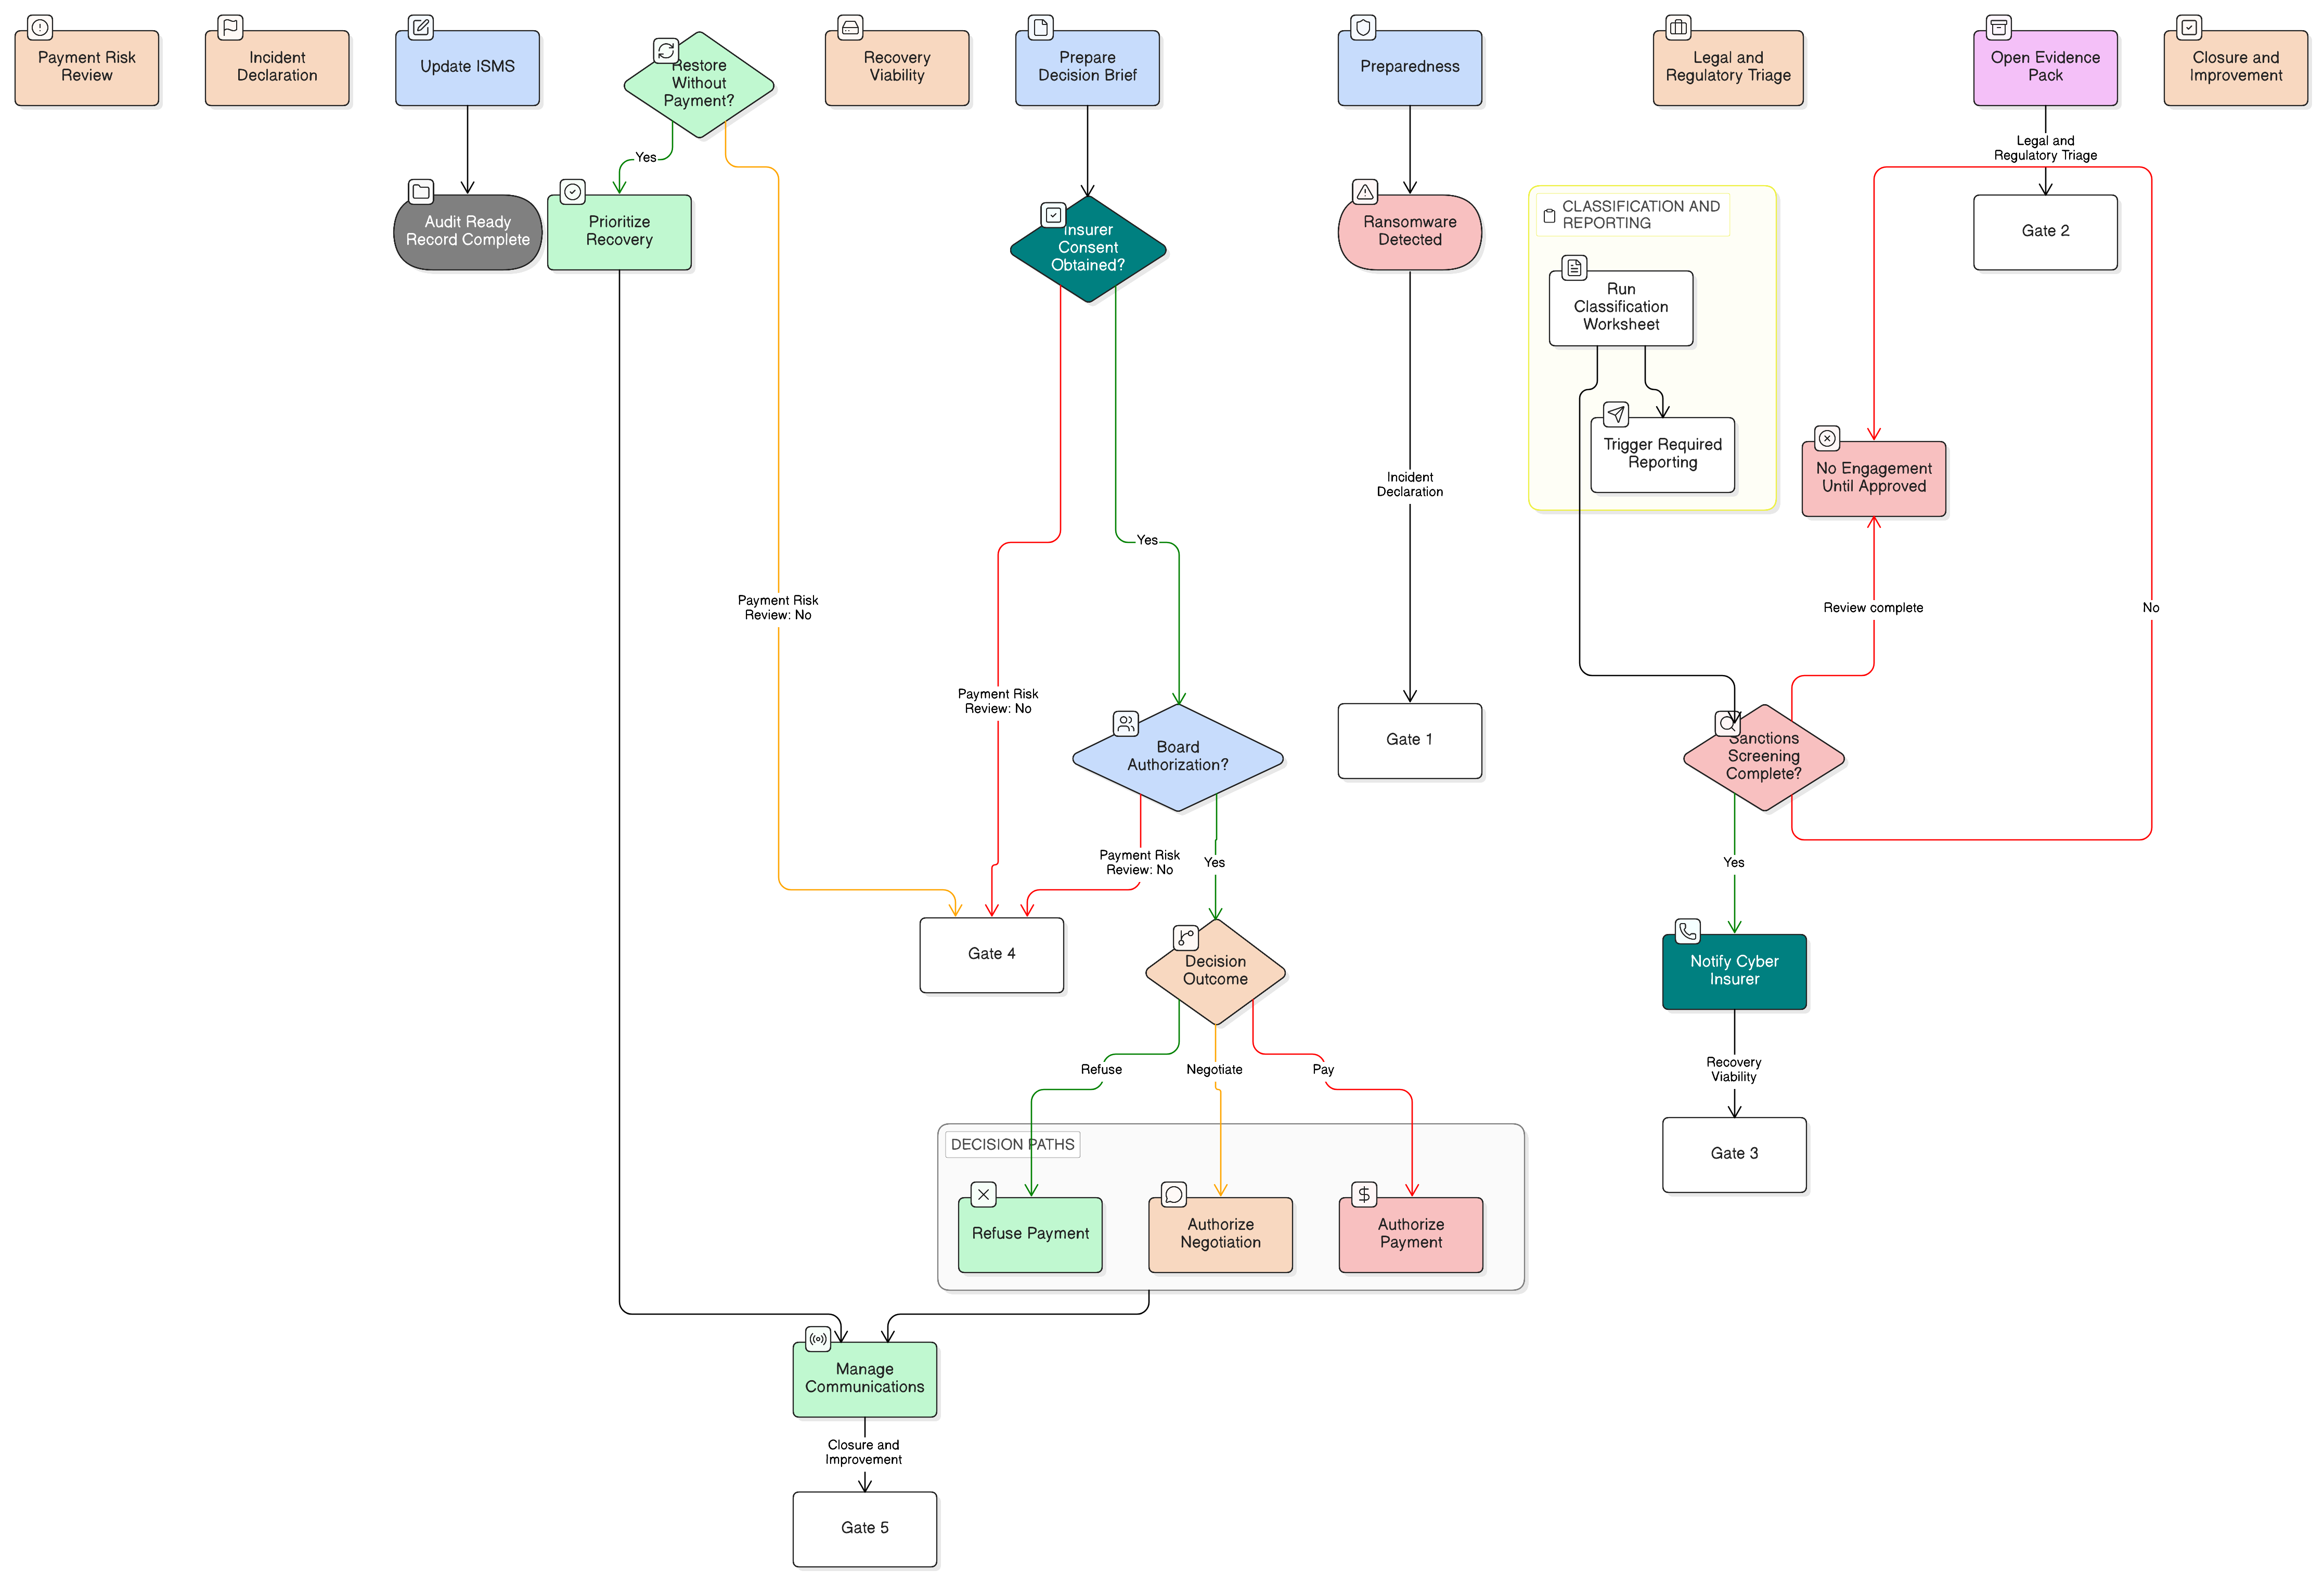
Практическа рамка, съгласувана с ISO 27001:2022, за управление на решенията за плащане при рансъмуер, проверки за санкции, запазване на доказателства, одобрение от застраховател и докладване по NIS2, DORA и GDPR.