NIST
Explore articles in the NIST category
112 articles
Практическо ръководство за CISO за съпоставяне на докладването на съществени инциденти, свързани с ИКТ, по DORA с контролите от Приложение A на ISO/IEC 27001:2022, одитните доказателства, клаузите в политики и инструментите на Clarysec за внедряване.
Практическа пътна карта DORA 2026, готова за одит, за финансови субекти, които внедряват управление на ИКТ риска, надзор върху трети страни, докладване на инциденти, тестване на оперативната устойчивост и TLPT чрез политиките на Clarysec, Zenith Blueprint и Zenith Controls.
Одитните доказателства за облачни услуги се провалят, когато организациите не могат да докажат споделена отговорност, конфигурация на SaaS, контроли за IaaS, надзор върху доставчици, журналиране, устойчивост и готовност за инциденти. Това ръководство показва как Clarysec структурира готови за регулаторна проверка доказателства по ISO 27001:2022, NIS2, DORA и GDPR.
Регистрацията по NIS2 не е просто подаване на данни в портал. Тя е началото на надзорна видимост. Вижте как обхватът по ISO 27001:2022, управлението на риска, реагирането при инциденти, контролите за доставчици, съпоставянията с DORA и GDPR и съхранените доказателства се превръщат в доказателствен пакет по NIS2, готов за регулаторен преглед.
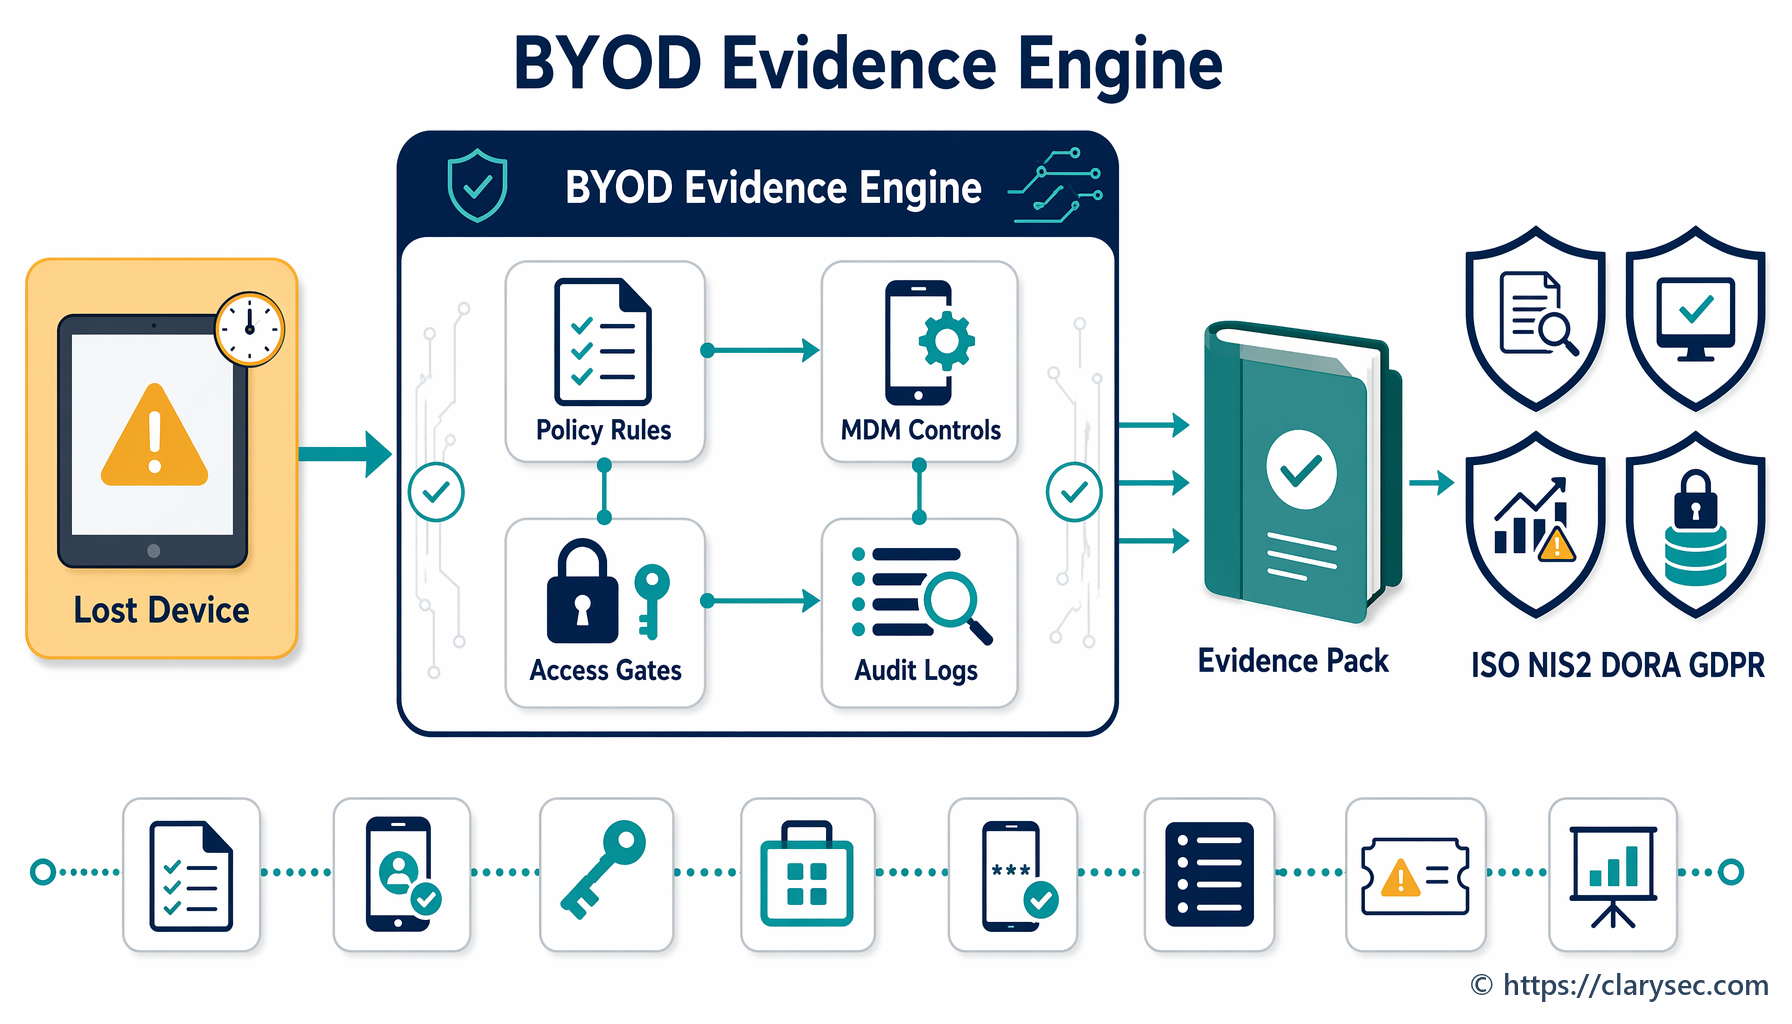
Мобилният достъп и BYOD вече са въпрос на съответствие на ниво управителен орган. Вижте как неуправляваните телефони и таблети да бъдат превърнати в одитируеми доказателства по ISO 27001, NIS2, DORA и GDPR.
Практическо ръководство за дефиниране, одобряване, мониторинг, доказване и защита на SLA за отстраняване на уязвимости спрямо одитните очаквания по ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 и COBIT 2019.
Практическо ръководство за директори по информационна сигурност (CISO), мениджъри по съответствие и доставчици на ИКТ услуги за управление на програма за тестване на цифровата оперативна устойчивост по DORA и превръщане на всеки тест в повторно използваемо одиторско доказателство по ISO/IEC 27001:2022.
Практическо ръководство за изграждане на единен модел за класификация на тежестта на инциденти, който съпоставя съществени ИКТ инциденти по DORA, значими инциденти по NIS2 и риска от нарушение по GDPR с доказателства по ISO/IEC 27001:2022.
VEX и CSAF се превръщат в доказателствения слой между SBOM, съобщенията от доставчици, триажа на уязвимости и регулаторните доказателства. Това ръководство показва как да се управляват решенията за статус на уязвимости в контекста на ISO 27001, NIS2, DORA, GDPR и CRA.