NIST
Explore articles in the NIST category
131 articles
NIS2 превръща киберсигурността във въпрос на отчетност на ръководния орган. Това ръководство показва как управителните съвети, CISO и ръководителите по съответствието могат да използват ISO/IEC 27001:2022, политиките на Clarysec, Zenith Blueprint и Zenith Controls, за да докажат надзор, дължима грижа и междурамково управление на киберриска.
Практическо ръководство за CISO за непрекъснат мониторинг на съответствието с NIS2 и DORA чрез ISO/IEC 27001:2022, собственост върху контролите, KPI, KRI, ритъм за събиране на доказателства, картографиране на политики и доказателства, готови за одит.
Практическо ръководство за МСП как да използват функцията Govern на NIST CSF 2.0 като управленски слой за ISO 27001:2022, NIS2, DORA, GDPR, надзор върху доставчици и доказателства, готови за одит.
Практическо ръководство за изграждане на DORA стратегии за изход от доставчици на ИКТ услуги от трети страни, които са договорно обезпечени, технически изпълними, тествани и готови за одит.
Практическо ръководство за CISO относно координираното разкриване на уязвимости съгласно NIS2, DORA, GDPR и ISO/IEC 27001:2022, с формулировки за политики, работен процес за приемане, ескалация към доставчици, одитни доказателства и картографиране на контроли.
Практическо ръководство за изграждане на готови за одит технически и организационни мерки по член 32 от GDPR чрез ISO 27001:2022, ISO 27005, NIS2, DORA и инструментариумите на Clarysec.
Практическо ръководство за CISO как киберхигиената и обучението по киберсигурност по NIS2 Article 21 да бъдат превърнати в готови за одит доказателства по ISO/IEC 27001:2022, с клаузи на политики, съпоставяне на контроли, съгласуване с DORA и GDPR и 10-дневен спринт за отстраняване на пропуски.
Практическо ръководство за CISO за изграждане на единен модел за доказателства за контрол на достъпа за ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST и COBIT.
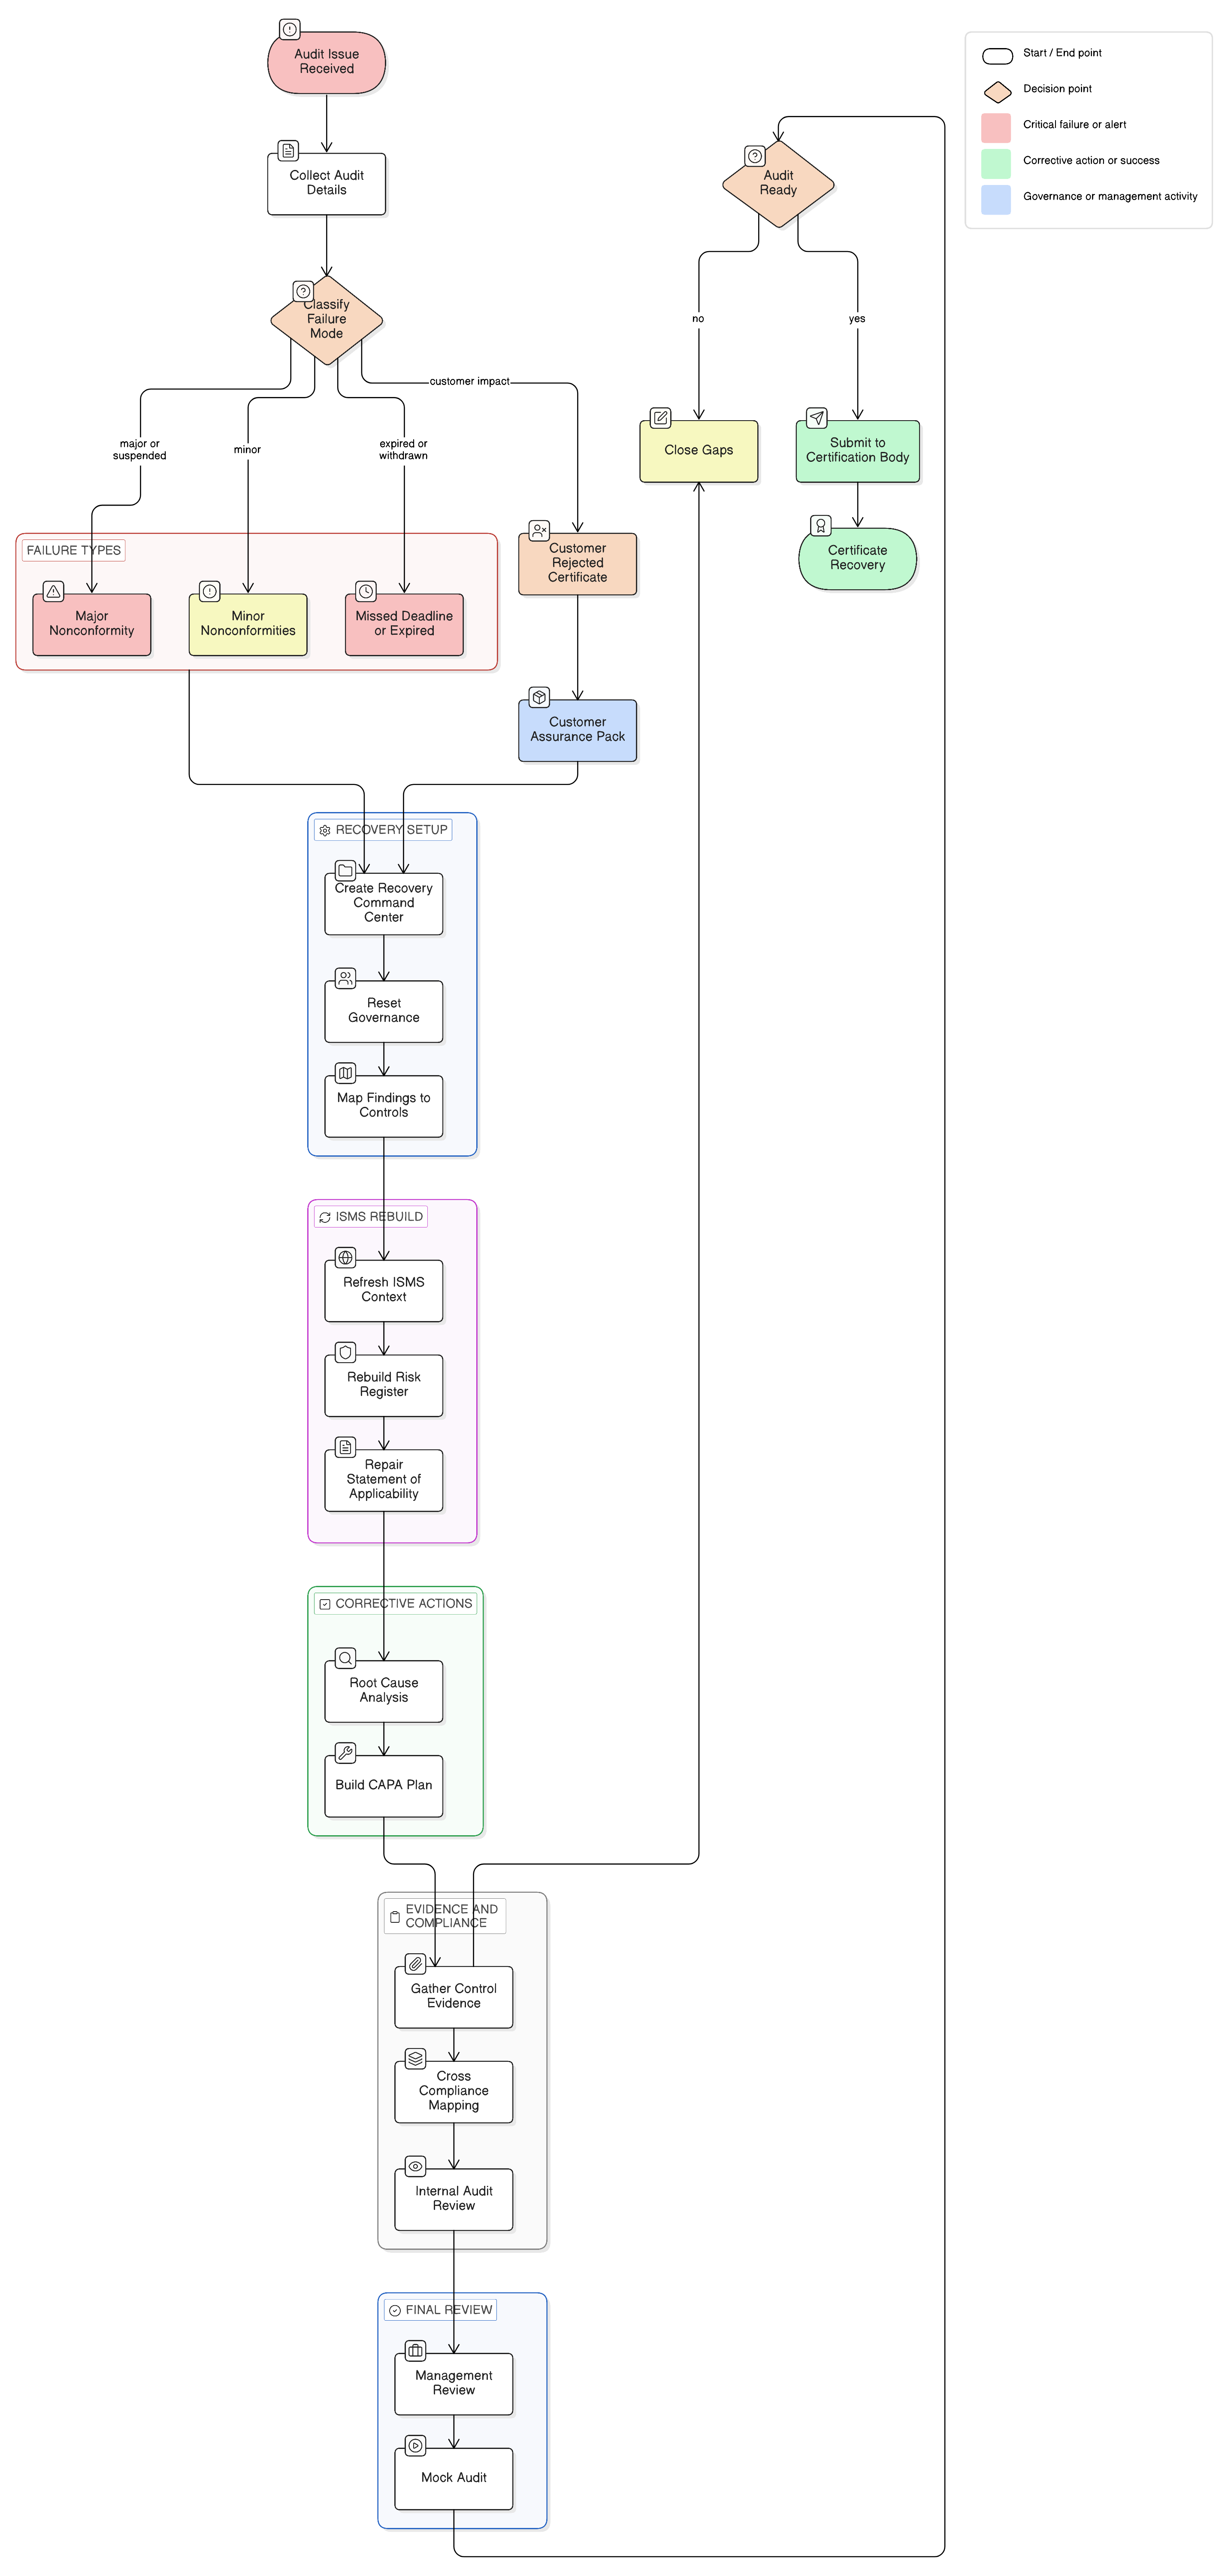
Ако преходът ви към ISO 27001:2022 е пропуснат или неуспешен, пътят за възстановяване изисква дисциплиниран триаж, възстановяване на доказателствата, анализ на първопричините, преизграждане на SoA и коригиращи действия. Това ръководство обяснява как Clarysec използва Zenith Blueprint, политики и Zenith Controls, за да възстанови доверието преди одит.