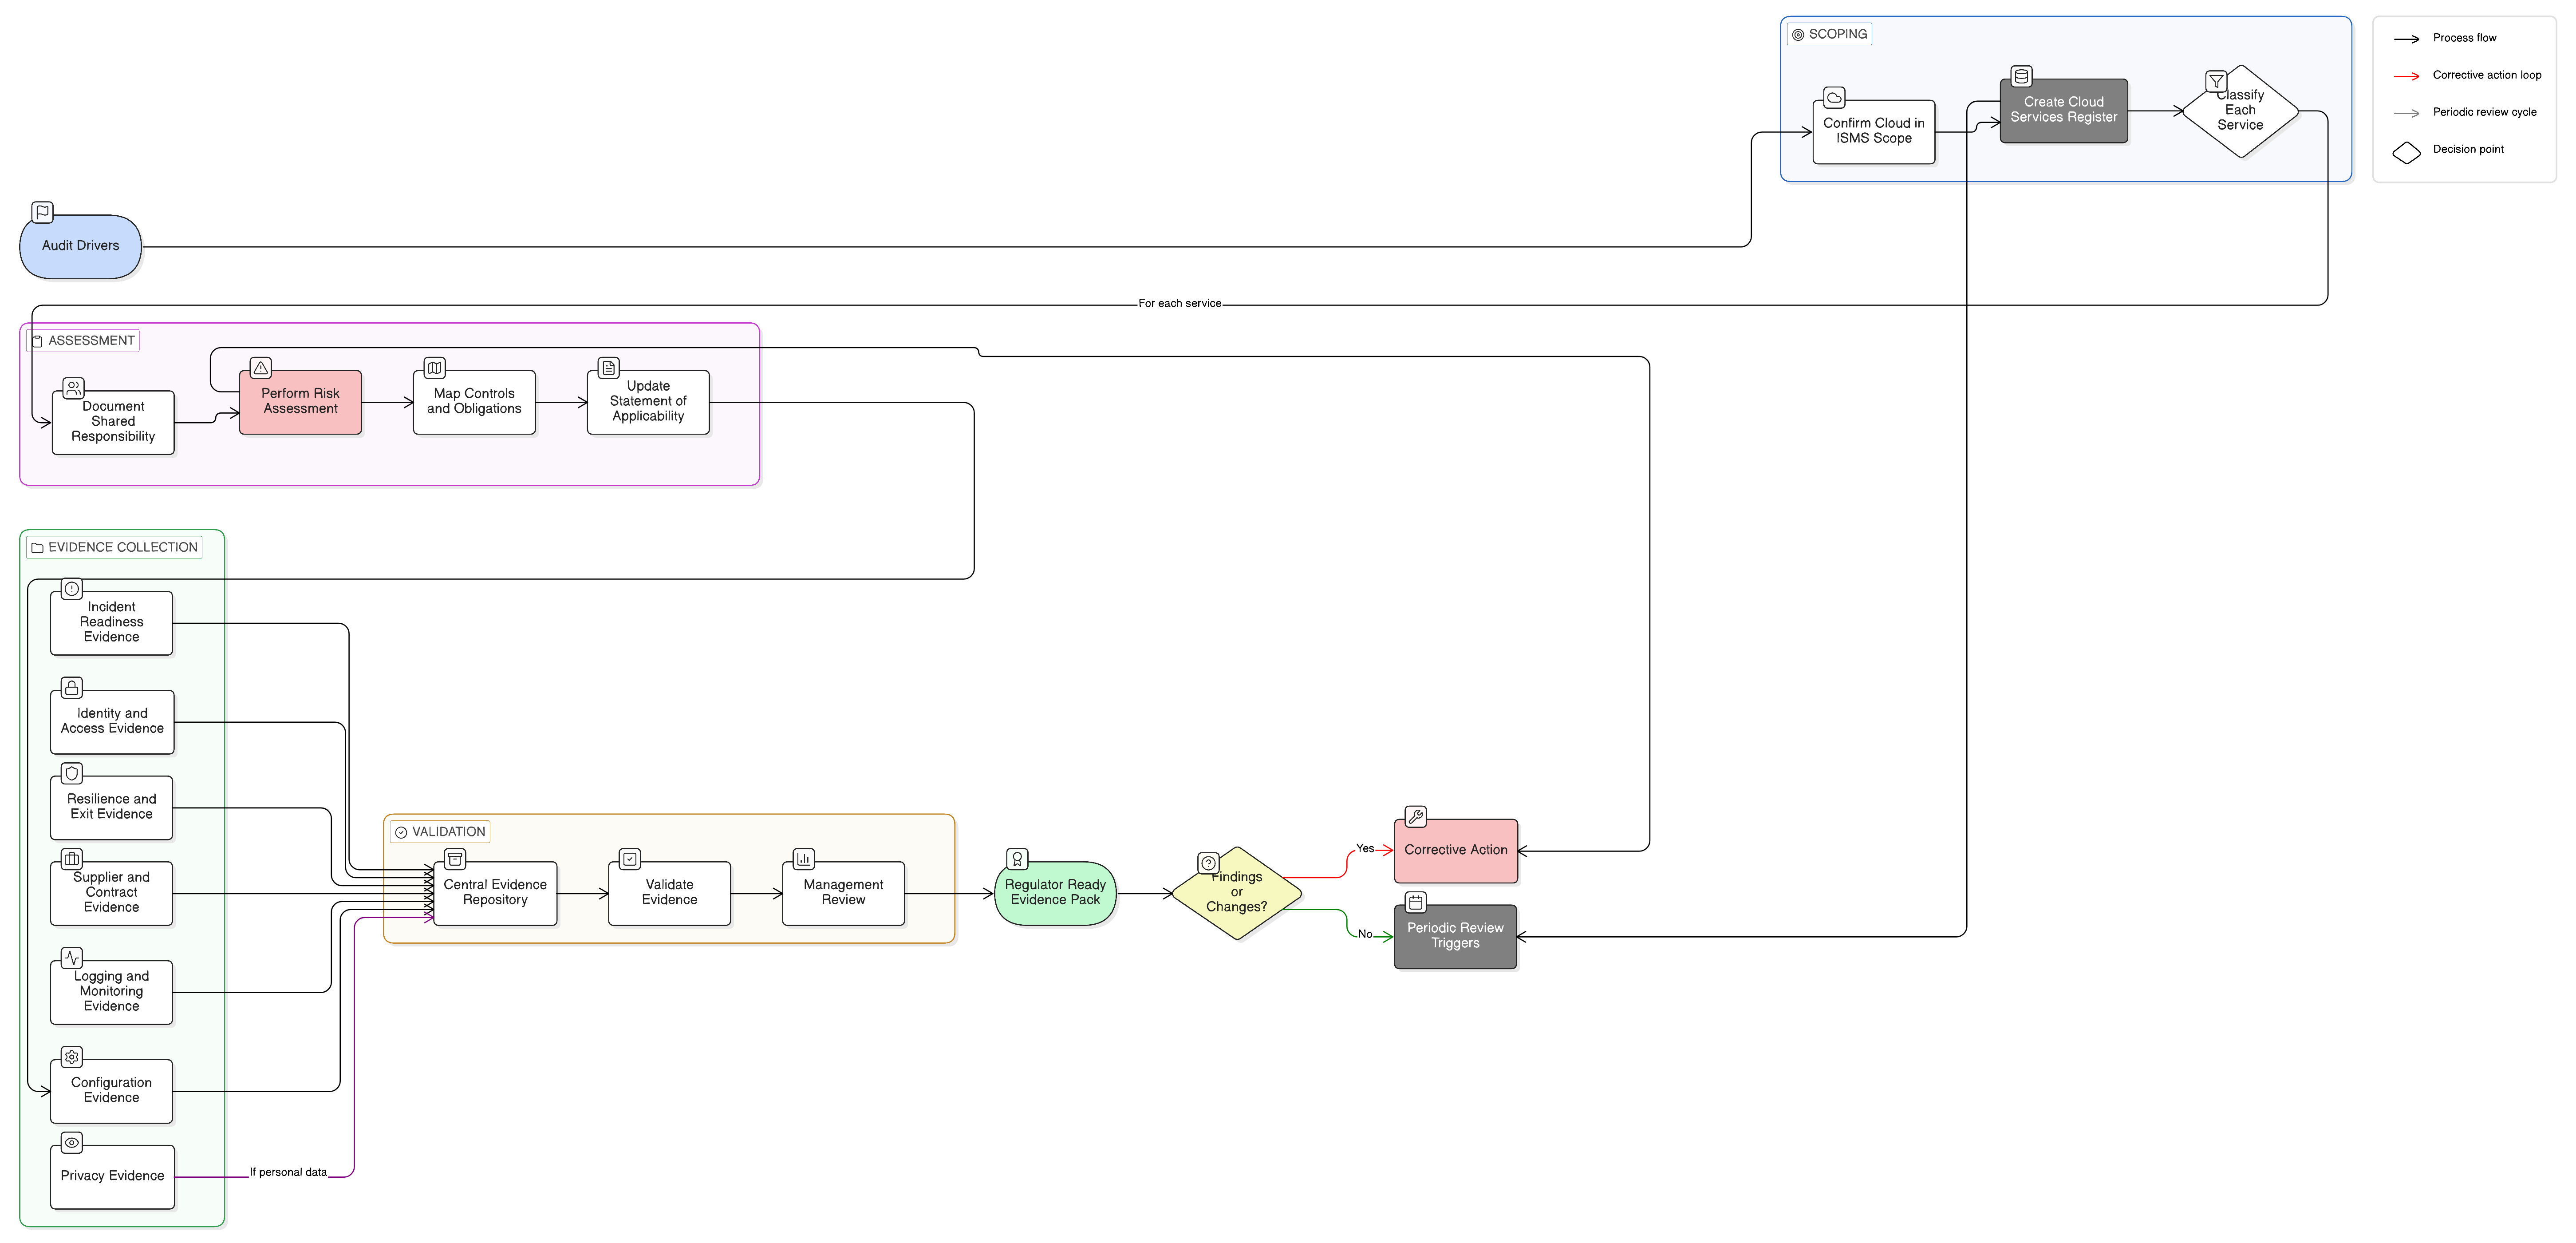
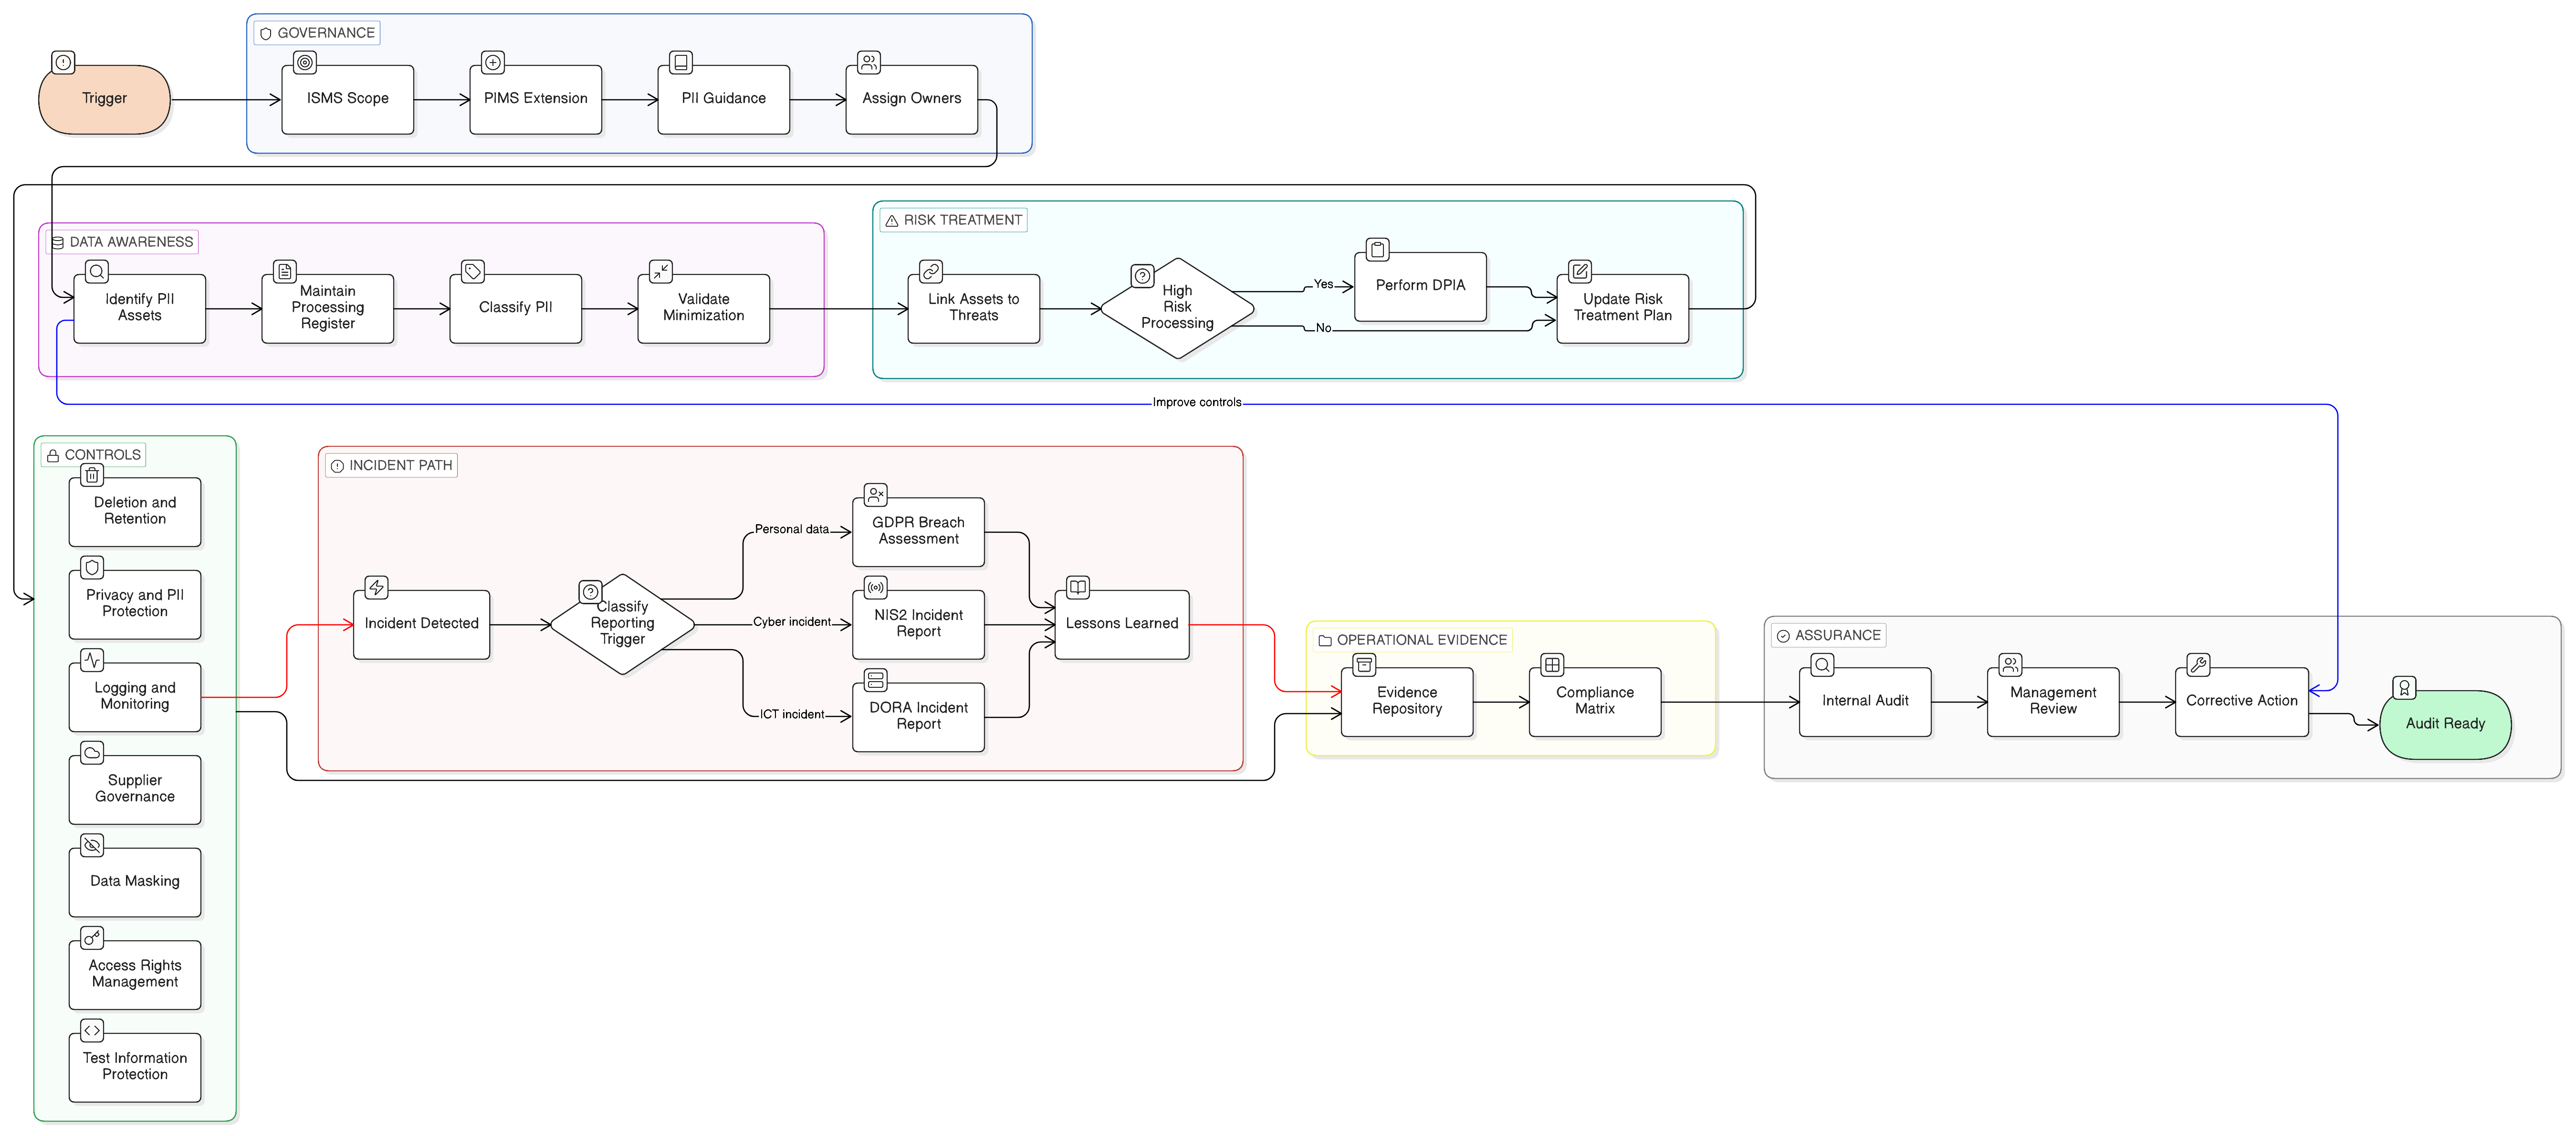
Управление на сигурността на API: доказателства по ISO 27001 за 2026 г.

Одитната констатация за API, която пристига преди пробива
Мария, директор по информационна сигурност (CISO) на бързо разрастваща се финтех SaaS компания, отваря имейл от водещия одитор три седмици преди годишната оценка. Съобщението е директно:
„Ще извършим задълбочен преглед на вашата рамка за управление на ИКТ риска от трети страни и съгласуването ѝ с DORA, NIS2 и GDPR, със специален фокус върху вашата API екосистема. Моля, предоставете инвентара, модела за автентикация, доказателствата за ограничаване на честотата на заявките и покритието на журналирането за продукционните и партньорските API.“
Два дни по-късно вътрешният одит изпраща второ съобщение:
„Установихме 47 публични API крайни точки, които не са включени в инвентара на активите. Четири приемат API ключове без доказателства за ротация. Една партньорска интеграция няма ограничаване на честотата на заявките. Журналирането е непоследователно в продукционните услуги. Моля, предоставете доказателства по ISO 27001, GDPR и NIS2 до петък.“
Няма бележка за ransomware. Няма публично оповестен пробив. Няма клиентска жалба. Но констатацията е сериозна, защото разкрива управленски пропуск, който нападателите вече експлоатират. API вече са реалният периметър. Те свързват плащания, клиентско въвеждане, идентичност, клиентски портали, услуги на доставчици, мобилни приложения, облачни работни натоварвания, аналитични платформи и външно възложени механизми за оценка на риска.
Предотвратен инцидент прави проблема още по-труден за пренебрегване. Младши разработчик, работещ под напрежение, е изложил staging API към интернет без автентикация. Той е съдържал реалистични псевдонимизирани клиентски данни. Екипът за Red Team го открива първи, но ръководството задава очевидния въпрос: какво още е достъпно отвън?
През 2026 г. управлението на сигурността на API не е само контролен списък за разработчици. CISO, ръководителите по съответствие, вътрешните одитори и управителните органи трябва да докажат, че API са известни, имат определен собственик, автентикирани са, наблюдават се, имат ограничаване на честотата на заявките, тествани са, подлежат на оценка на риска и са включени в докладването на инциденти. Същите доказателства често трябва да удовлетворят очакванията за увереност при одити, съгласувани с ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 и COBIT.
Повечето организации вече имат технически инструменти: API шлюзове, доставчици на идентичност, SIEM платформи, WAF, облачни журнали, service mesh, CI/CD конвейери и системи за билети. Често липсва разказът за контрола. Кои API са в обхвата? Кой одобрява нови API? Кои журнали доказват неуспешни опити за автентикация? Кой регистър показва API зависимости от трети страни? Защо ограниченията на честотата на заявките са различни за клиентски, административни и machine-to-machine API?
Подходът на Clarysec е да третира управлението на сигурността на API като система от доказателства за кръстосано съответствие, а не като еднократна инженерна дейност. Ако даден API може да изложи данни, да промени бизнес процес, да автентикира потребител, да задейства плащане, да извика доставчик или да поддържа регулирана услуга, той принадлежи към доказателствения модел на ISMS.
Защо управлението на API вече е въпрос за управителния орган
NIS2 превръща управлението на киберсигурността в отговорност на управителния орган. Article 20 изисква управителните органи да одобряват мерките за управление на риска в киберсигурността, да упражняват надзор върху внедряването им и да преминават обучение, за да разбират киберрисковете и тяхното въздействие върху услугите. Article 21 изисква подходящи и пропорционални технически, оперативни и организационни мерки, включително анализ на риска, политики за сигурност, обработване на инциденти, непрекъсваемост на дейността, сигурност на веригата на доставки, сигурно придобиване и разработване, обработване на уязвимости, оценка на ефективността, киберхигиена, криптография, контрол на достъпа, управление на активите и многофакторна или непрекъсната автентикация, когато е приложимо.
За управлението на API това означава, че публичните API, партньорските API, административните API и вътрешните API на микросервиси могат да бъдат част от предоставянето на регулирани услуги. NIS2 може да се прилага за доставчици на облачни изчислителни услуги, доставчици на услуги за центрове за данни, мрежи за доставка на съдържание, доставчици на удостоверителни услуги, обществени електронни съобщителни мрежи и услуги, както и доставчици на услуги за управление на ИКТ, като MSP и MSSP, в зависимост от сектора, размера, критичността и класификацията от държавата членка.
DORA добавя перспектива, специфична за финансовия сектор. Регламентът се прилага от 17 януари 2025 г. и установява унифицирани изисквания за управление на ИКТ риска, докладване на инциденти, свързани с ИКТ, тестване на цифровата оперативна устойчивост, споделяне на информация и управление на ИКТ риска от трети страни. Article 5 изисква управителният орган да определя, одобрява и надзирава рамката за управление на ИКТ риска и да носи крайната отговорност за нея. Article 8 изисква идентифициране, класификация и документиране на бизнес функциите, поддържани от ИКТ, информационните активи, ИКТ активите, зависимостите, процесите, поддържани от трети страни, критичните активи, инвентарите и наследения ИКТ риск.
В контекста на API, API за иницииране на плащане, API за оценка на измами, API за клиентско въвеждане или външно възложен KYC API не е просто крайна точка. Той е ИКТ актив и зависимост, които поддържат бизнес функция.
GDPR допълва картината. API, които предават идентификатори, данни за акаунти, идентификатори на устройства, поведенческа телеметрия, биометрични данни, данни, свързани със здравето, или финансови профили, могат да обработват лични данни. Принципът на отчетност в GDPR изисква администраторите да доказват съответствие със законосъобразност, ограничение на целите, свеждане на данните до минимум, ограничение на съхранението, цялостност и поверителност. Article 32 изисква сигурност на обработването, а Articles 33 и 34 зависят от надеждни доказателства при нарушение на сигурността на личните данни.
Управителният орган няма нужда от packet captures, но се нуждае от увереност, че организацията знае кои API са значими, какви данни обработват, от кои доставчици зависят, как се предотвратява злоупотребата, как се откриват инциденти и как може да бъде доказано съответствие.
Започнете с инвентара на API
Повечето откази, свързани с API, започват като откази в инвентаризацията. Остарял мобилен backend все още работи в продукционна среда. Временна партньорска интеграция става постоянна. Облачна функция излага нова крайна точка. Вътрешен API става достъпен от интернет след промяна в балансьор на натоварването. Нищо от това не се появява в CMDB, поради което не получава преглед на автентикацията, стандарти за журналиране, прагове за ограничаване на честотата на заявките, оценка на доставчика или класификация на срока за съхранение.
Първият одиторски въпрос обикновено е прост: „Мога ли да видя вашия инвентар на API?“
Clarysec третира инвентара на API като част от инвентара на активите в ISMS. В Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint, във фазата Controls in Action, Step 22, указанията за ISO/IEC 27002:2022 control 5.9 обясняват:
„Нито една организация не може да защити това, за което не знае, че притежава. Control 5.9 формализира този основополагащ принцип, като изисква създаване и поддържане на актуален инвентар на цялата информация и свързаните активи, релевантни за ISMS.“
Същата стъпка включва логически активи като „потребителски акаунти, удостоверителни данни, ключове, софтуерни лицензи, API“ и активи, свързани с услуги, като SaaS платформи и външно възложено съхранение. Zenith Blueprint нарича инвентара „централната нервна система на вашата ISMS“, защото той информира предоставянето на достъп, шифроването, резервните копия, журналирането, класификацията и срока за съхранение.
Корпоративната Политика за управление на активите Политика за управление на активите на Clarysec превръща това в управленско изискване:
„Мениджърът на ИТ активи трябва да поддържа изчерпателен и централизиран инвентар на активите, обхващащ всички информационни активи, използвани от организацията или свързани с нея.“
От раздел „Изисквания за прилагане на политиката“, клауза на политиката 6.1.1.
За малки и средни предприятия Политика за управление на активите - SME Политика за управление на активите - SME на Clarysec изрично включва цифрови активи, релевантни за API:
„Цифрови удостоверителни данни и услуги: имена на домейни, цифрови сертификати, API ключове, имейл акаунти, облачни вписвания“
От раздел „Обхват“, клауза на политиката 2.2.4.
Тази формулировка има значение. В много одити крайната точка на API се появява в шлюз, токенът се появява в хранилище за тайни, сертификатът се появява в облачен акаунт, а потокът от данни се появява в запис за поверителност. Защитимият инвентар на API ги свързва.
| Поле в инвентара | Защо е важно за одиторите | Примерни доказателства |
|---|---|---|
| Име и крайна точка на API | Доказва, че API е известен и е в обхвата | Експорт от API каталог, списък с маршрути в шлюз, регистър на услуги |
| Собственик и бизнес процес | Свързва отчетността с въздействието върху бизнеса | RACI, одобрение от собственик на система, карта на процеса |
| Класификация на данните и статус на личните данни | Поддържа GDPR и третиране на риска по ISO 27001 | Инвентар на данните, скрининг за DPIA, запис за класификация |
| Метод за автентикация | Показва дизайна на контрола на достъпа | Списък с OAuth клиенти, mTLS конфигурация, политика за токени |
| Ограничаване на честотата на заявките и контрол срещу злоупотреби | Показва устойчивост срещу злоупотреба с API | Политика на шлюза, правило на WAF, доказателства от тестове |
| Изисквания за журналиране | Поддържа откриване, разследване и докладване | SIEM табло, схема на журналите, настройка за срок на съхранение |
| Зависимост от трета страна | Поддържа очакванията на NIS2 и DORA за веригата на доставки | Регистър на доставчиците, договорна клауза, SLA |
| Критичност и цел за възстановяване | Поддържа планиране на непрекъсваемостта и устойчивостта | BIA, RTO/RPO запис, тест за устойчивост |
В Zenith Controls: The Cross-Compliance Guide Zenith Controls, ISO/IEC 27002:2022 control 5.9, Инвентар на информацията и други свързани активи, е класифициран като превантивен контрол, поддържащ поверителност, цялостност и наличност. Неговата концепция за киберсигурност е Identify, оперативната му способност е Управление на активите, а областите му на сигурност са управление, екосистема и защита. Това помага на одиторите да възприемат инвентара на API като превантивен управленски контрол, а не като административно поддържане на списъци.
Докажете, че всяка API идентичност има предназначение
След като инвентарът съществува, следващият въпрос е предвидим: кой или какво може да извиква тези API?
Съвременните API автентикират човешки потребители, мобилни приложения, служебни акаунти, CI/CD задачи, партньорски системи, работни натоварвания, ботове, интеграции, конвейери за данни и платформи на трети страни. Слабите API ключове, дългоживеещите bearer токени, липсващият mutual TLS, прекомерно привилегированите OAuth обхвати и твърдо заложените тайни създават одитна експозиция.
Zenith Blueprint, във фазата Controls in Action, Step 19, разглежда ISO/IEC 27002:2022 control 8.5, Сигурна автентикация:
„Автентикацията е първата и най-критична линия на защита между заплахата и вашите системи, данни и услуги. Ако автентикацията е слаба, всичко останало — шифроване, мониторинг, сегментиране — може да бъде заобиколено.“
Същата стъпка подчертава machine-to-machine автентикацията. Ключовете, сертификатите и токените трябва да бъдат защитени стриктно, удостоверителните данни не трябва да се вграждат в код, а за сигурно съхранение и ротация трябва да се използва управление на тайни или vault хранилища.
Корпоративната Политика за изискванията за сигурност на приложенията Политика за изискванията за сигурност на приложенията на Clarysec въвежда това директно в управлението на API:
„Всички приложно-програмни интерфейси (API), микросервиси и външни интеграции трябва да бъдат защитени чрез:“
От раздел „Изисквания за управление“, клауза на политиката 5.3.
След това тя уточнява:
„Прилагане на силна автентикация, като OAuth 2.0 и mutual TLS“
От раздел „Изисквания за управление“, клауза на политиката 5.3.1.
За по-малки организации Политика за изискванията за сигурност на приложенията - SME Политика за изискванията за сигурност на приложенията - SME на Clarysec предоставя базовото изискване:
„Контроли за автентикация: Приложенията трябва да налагат силна автентикация, включително минимална сложност на паролата, блокиране на акаунт след неуспешни опити и таймаут на сесия.“
От раздел „Изисквания за прилагане на политиката“, клауза на политиката 6.1.1.2.
За API превърнете тези изисквания в пакет доказателства за автентикация:
- Инвентар на API, филтриран по API, достъпни от интернет, достъпни за партньори, административни и вътрешни API.
- Матрица за автентикация, показваща OAuth 2.0, mTLS, подписани заявки, авторизатори на шлюза или идентичност в service mesh.
- Регистър на OAuth клиенти и обхвати със собственик, предназначение, срок на валидност, одобрение и дата на последен преглед.
- Доказателства за управление на тайни, показващи съхранение, достъп, ротация и отнемане.
- Преглед на привилегирован API достъп за административни крайни точки и служебни акаунти в продукционна среда.
- Журнали за неуспешна автентикация и правила за предупреждения.
- Резултати от тестове за липсващ токен, изтекъл токен, грешна audience стойност, грешен обхват и replay сценарии.
В Zenith Controls ISO/IEC 27002:2022 control 8.5, Сигурна автентикация, е съпоставен като превантивен контрол, поддържащ поверителност, цялостност и наличност. Неговата концепция за киберсигурност е Protect, оперативната му способност е Управление на идентичности и достъп, а областта му на сигурност е Protection.
NIS2 Article 21 подкрепя това чрез контрол на достъпа, криптография и многофакторна или непрекъсната автентикация, когато е приложимо. DORA очаква финансовите субекти да поддържат контроли, които защитават автентичността, цялостността, наличността и поверителността. GDPR Article 32 превръща слабата API автентикация в проблем за сигурността на обработването, особено когато са изложени лични данни.
Третирайте ограничаването на честотата на заявките като доказателство за устойчивост
Силната автентикация е необходима, но не е достатъчна. Автентикиран клиент все още може да злоупотреби с API. Нападателите използват API за credential stuffing, изброяване, scraping, token spraying, масово задействане на нулиране на пароли, злоупотреби с транзакции и отказ на услуга.
Ограничаването на честотата на заявките преди се възприемаше като функция за производителност. През 2026 г. то е доказателство за сигурност, поверителност и устойчивост.
Политика за изискванията за сигурност на приложенията на Clarysec посочва:
„Ограничаване на честотата на заявките и предотвратяване на злоупотреби“
От раздел „Изисквания за управление“, клауза на политиката 5.3.2.
Zenith Blueprint, във фазата Controls in Action, Step 20, за ISO/IEC 27002:2022 control 8.26, Изисквания за сигурност на приложенията, обяснява, че изискванията за сигурност на приложенията трябва да бъдат точни и приложими. Той поставя въпроса дали дадено приложение трябва да бъде устойчиво срещу атаки чрез инжектиране, brute-force вписвания или опити за отказ на услуга. Дава и специфичен пример за API: нов API трябва да включва валидиране на токени за достъп и саниране на входни данни, и отбелязва, че публично достъпните платформи може да изискват по-строга валидация, анализ на потребителското поведение и ограничаване на честотата на заявките.
Защитимият запис за ограничаване на честотата на заявките трябва да обяснява не само, че throttling съществува, а и защо са избрани конкретните прагове, кой е одобрил изключенията и как се наблюдават предупрежденията.
| Клас API | Минимално управленско решение | Доказателства за съхранение |
|---|---|---|
| Публичен неавтентикиран API | Строги ограничения по IP, устройство или сесия с откриване на ботове и изброяване | Политика на шлюза, резултати от тестове, правило за предупреждение |
| Клиентски автентикиран API | Квоти на потребител и на tenant въз основа на нормалното използване | Базова линия на използване, одобрение на праг, табло за мониторинг |
| Административен API | Ниски прагове с предупреждения за привилегирован достъп и обработване на изключения „break glass“ | Политика за привилегирован API, SIEM предупреждение, преглед на достъпа |
| Партньорски API | Договорна квота с mTLS или OAuth клиентска идентичност и контакт за ескалация | Договор с доставчик, контролен списък за въвеждане, запис за квота |
| Вътрешен service API | Служебна идентичност с mesh политика, circuit breaker и мониторинг за аномалии | Конфигурация на service mesh, архитектурна схема |
За NIS2 това поддържа сигурна разработка, оценка на ефективността, непрекъсваемост на дейността и превенция на инциденти. За DORA ограничаването на честотата на заявките се свързва с управление на ИКТ риска, откриване на аномалии, тестване на устойчивостта и непрекъсваемост на критични или важни функции. За GDPR то поддържа свеждане на данните до минимум и защита срещу прекомерен или незаконосъобразен достъп, особено когато API scraping може да изложи лични данни.
Направете журналирането доказателствения слой
Когато възникне API инцидент, първият реален въпрос не е „Имате ли SIEM?“. Въпросът е „Можете ли да възстановите какво се е случило?“
API журналите трябва да улавят неуспешни опити за автентикация, откази при оторизация, claims в токени, клиентска идентичност, източник, крайна точка, метод, резултат от заявката, административни промени, високорисков достъп до данни, събития за ограничаване на честотата на заявките, необичаен обем, промени в конфигурацията и грешки със значение за сигурността. Те също трябва да избягват журналиране на тайни, bearer токени или ненужни лични данни.
Zenith Blueprint, във фазата Controls in Action, Step 19, за ISO/IEC 27002:2022 control 8.15, Журналиране, посочва:
„Журналирането е жизнената система на всяка сигурна ИТ среда. Без него инцидентите остават невидими, отчетността отслабва, а причинно-следствените връзки изчезват.“
То също обяснява, че журналирането е въпрос на проследимост и че полезните журнали трябва да бъдат сигурно съхранявани, наблюдавани, преглеждани и защитени срещу подправяне.
Политика за изискванията за сигурност на приложенията - SME на Clarysec изисква:
„Одитно регистриране: Приложенията трябва да журналират събития за автентикация (вписвания, изписвания и неуспешни опити), достъп до данни и административни промени.“
От раздел „Изисквания за прилагане на политиката“, клауза на политиката 6.1.1.7.
Политика за регистриране и мониторинг - SME Политика за регистриране и мониторинг - SME на Clarysec установява управленската категория за журналиране:
„Задължителни типове журнали“
От раздел „Изисквания за управление“, клауза на политиката 5.4.
За API, хоствани в облак, корпоративната Политика за използване на облачни услуги Политика за използване на облачни услуги на Clarysec подсилва изискването:
„Журналите трябва да улавят:“
От раздел „Изисквания за прилагане на политиката“, клауза на политиката 6.5.2.
В Zenith Controls ISO/IEC 27002:2022 control 8.15, Журналиране, е съпоставен като откриващ контрол, поддържащ поверителност, цялостност и наличност. Неговата концепция за киберсигурност е Detect, оперативната му способност е управление на събития по информационна сигурност, а областите му на сигурност са Protection и Defense. Това превръща журналирането в мост между политиката и доказването.
NIS2 Article 23 изисква поетапно докладване на значими инциденти: ранно предупреждение в рамките на 24 часа от узнаването, уведомление за инцидент в рамките на 72 часа, междинни доклади при поискване и окончателен доклад в рамките на един месец след уведомлението. За доставчици на удостоверителни услуги, засегнати при предоставянето на удостоверителни услуги, се изисква уведомление в рамките на 24 часа от узнаването.
DORA Articles 17 to 19 изискват управление на инциденти, свързани с ИКТ, с индикатори за ранно предупреждение, класификация по тежест и критичност, ескалация, журналиране, последващ анализ на първопричините и докладване на съществени инциденти, свързани с ИКТ, чрез първоначални, междинни и окончателни доклади. Оценката на нарушенията по GDPR също зависи от журналите, за да се определи дали е имало достъп до лични данни, кои лица са засегнати и дали се задействат задължения за уведомяване.
Изградете пакет доказателства за API за пет работни дни
Целта на бързия спринт не е да се коригира цялата сигурност на API за една седмица. Целта е да се създаде защитима базова линия, да се идентифицират пропуски и да започне третиране на риска.
Ден 1: създайте регистъра на API
Експортирайте маршрути от API шлюзове, service mesh, облачни балансьори на натоварването, безсървърни функции, OpenAPI хранилища и CI/CD манифести за внедряване. Нормализирайте ги в единен регистър на API с крайна точка, среда, собственик, бизнес процес, класификация на данните, индикатор за лични данни, метод за автентикация, ограничение на честотата на заявките, статус на журналирането, зависимост от доставчик, критичност и дата на последен преглед.
Използвайте клауза 6.1.1 от Политика за управление на активите и Zenith Blueprint Step 22 като управленска опора.
Ден 2: класифицирайте пропуските в автентикацията
Създайте матрица за автентикация. Маркирайте API, използващи статични API ключове, дългоживеещи токени, липса на audience валидация, липса на валидация на обхват, липсващ mTLS за партньорски интеграции, споделени служебни акаунти или липсващи доказателства за ротация.
Съпоставете констатациите с клауза 5.3.1 от Политика за изискванията за сигурност на приложенията и Zenith Blueprint Step 19. Запишете всеки пропуск като риск със собственик, път за третиране и целева дата.
Ден 3: докажете ограничаването на честотата на заявките и контролите срещу злоупотреби
За публични, партньорски и административни API съберете политики на шлюза, правила на WAF, контроли срещу ботове, настройки на квоти и прагове за предупреждения. Когато контролите липсват, запишете компенсиращи контроли или отворено третиране на риска.
Използвайте клауза 5.3.2 от Политика за изискванията за сигурност на приложенията като политически авторитет. За критични API свържете праговете с въздействието върху услугата, вредата за клиента и очакванията за устойчивост по DORA или NIS2.
Ден 4: валидирайте покритието на журналирането
Направете извадка от журнали за високорискови API. Потвърдете, че журналите улавят успешна автентикация, неуспешна автентикация, отказ при оторизация, достъп до данни, административна промяна, събитие за ограничаване на честотата на заявките, идентичност на източника и correlation ID. Проверете синхронизацията на времето, срока за съхранение, контрола на достъпа и защитата срещу подправяне.
Ако журналите съдържат токени, тайни или прекомерни лични данни, създайте задачи за ремедиация по поверителност и сигурност.
Ден 5: предайте пакета за одиторски отговор
Предайте кратък набор от доказателства:
- Експорт на инвентара на API и обобщение на собствеността.
- Регистър на API рисковете с план за третиране.
- Матрица за автентикация и доказателства от преглед на токени.
- Доказателства за ограничаване на честотата на заявките и одобрени изключения.
- Доклад за покритието на журналирането и екранни снимки от SIEM табла.
- Наръчник за класификация на инциденти при злоупотреба с API.
- Картографиране на кръстосаното съответствие към одитни изгледи, съгласувани с ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 и COBIT.
Важната промяна е, че всеки артефакт има история на контрола. Регистърът на API поддържа управлението на активите. Автентикацията поддържа контрола на достъпа. Ограниченията на честотата на заявките поддържат сигурността и устойчивостта на приложенията. Журналите поддържат откриването, реагирането при инциденти и отчетността.
Картографиране на кръстосаното съответствие за управление на API
Най-голямата грешка е изграждането на отделни набори от доказателства за всяка рамка. Управлението на API работи по-добре като единен контролен модел с множество регулаторни изгледи.
| Област на управление на API | Доказателствен изглед по ISO/IEC 27001:2022 | Изглед по NIS2 | Изглед по DORA | Изглед по GDPR | Изглед по NIST CSF 2.0 |
|---|---|---|---|---|---|
| Инвентар на API | Обхват на ISMS, инвентар на активите, оценка на риска и Декларация за приложимост | Управление на активите и анализ на риска съгласно Article 21 | Идентифициране на ИКТ активи, зависимости и критични функции съгласно Article 8 | Отчетност, записи за дейностите по обработване и подкрепа за защита на данните още при проектиране | Резултати GOVERN и IDENTIFY |
| Автентикация | Сигурна автентикация от Приложение A, контрол на достъпа и управление на тайни | Контрол на достъпа, криптография и MFA или непрекъсната автентикация, когато е приложимо | Мерки за защита и превенция за ИКТ системи и данни | Цялостност и поверителност, сигурност на обработването съгласно Article 32 | Резултати PROTECT за идентичност и сигурен достъп |
| Ограничаване на честотата на заявките | Изисквания за сигурност на приложенията, сигурна разработка и оперативен контрол | Сигурна разработка, оценка на ефективността, непрекъсваемост и превенция на инциденти | Откриване на аномалии, тестване на устойчивостта и непрекъсваемост на критични функции | Свеждане на данните до минимум и предотвратяване на прекомерен или незаконосъобразен достъп | Резултати PROTECT и DETECT |
| Журналиране | Журналиране, мониторинг, доказателства за инциденти и възможност за одит | Подкрепа за обработване на инциденти и докладване на значими инциденти съгласно Article 23 | Управление на ИКТ инциденти, класификация, докладване и извлечени поуки съгласно Articles 17 to 19 | Оценка на нарушения, отчетност и доказателства за уведомяване | Резултати DETECT, RESPOND и RECOVER |
| API зависимост от трета страна | Взаимоотношения с доставчици, външно предоставени процеси и третиране на риска | Сигурност на веригата на доставки съгласно Article 21 | Управление на ИКТ риска от трети страни и надзор върху критични зависимости | Отчетност на обработващия лични данни и договорни предпазни мерки | Резултати GOVERN за управление на риска във веригата на доставки |
ISO/IEC 27001:2022 предоставя системата за управление, която държи доказателствата заедно. Clauses 4.1 to 4.4 изискват организацията да дефинира контекста и обхвата на ISMS, включително заинтересованите страни, правните, регулаторните и договорните задължения, както и интерфейсите или зависимостите с други организации. Clauses 5.1 to 5.3 възлагат отчетността на висшето ръководство. Clauses 6.1.1 to 6.1.3 създават процеса за оценка на риска, третиране на риска и Декларация за приложимост. Clause 8.1 изисква оперативно планиране и контрол, включително контрол върху външно предоставени процеси, продукти или услуги, релевантни за ISMS.
За управлението на API това означава, че API за плащане от трета страна, API за облачна идентичност или външно възложен API за откриване на измами не е извън съответствието само защото е външен. Той е интерфейс и зависимост, които трябва да бъдат включени в обхвата, оценени по риск и контролирани.
NIST CSF 2.0 добавя полезен управленски изглед за изпълнителното ръководство. Неговата функция GOVERN помага на организациите да дефинират очакванията на заинтересованите страни, правните задължения, апетита за риск и риска във веригата на доставки. Подходът му с Profiles поддържа Current Profile, Target Profile, приоритизиран план за пропуски и цикъл на непрекъснато подобрение. Именно така трябва да работи спринтът за управление на API.
COBIT 2019 може да подкрепи управленската перспектива, като свърже API контролите с управленски цели, собственост върху контролите, непрекъсваемост на услугите, мониторинг на сигурността, докладване на риска и проследяване на проблеми. Ключът не е API да бъдат принудени в една рамка, а да се покаже, че един доказателствен модел отговаря на множество въпроси за увереност.
Как одиторите тестват управлението на API
Силната програма предвижда гледната точка на одитора. Едни и същи доказателства ще бъдат тествани различно в зависимост от рамката.
| Одиторска перспектива | Типичен одиторски въпрос | Доказателства, които отговарят добре |
|---|---|---|
| Одитор по ISO/IEC 27001:2022 | Включени ли са API в обхвата на ISMS, оценката на риска, инвентара на активите и Декларацията за приложимост? | Регистър на API, декларация за обхвата, оценка на риска, SoA картографиране, клаузи на политики, запис от вътрешен одит |
| Оценител, ориентиран към NIST | Има ли текущ и целеви профил за сигурност на API с приоритизирани пропуски? | Current Profile, Target Profile, POA&M, регистър на риска, управленски решения |
| Одитор по COBIT или ISACA | Управляват ли се, наблюдават ли се и измерват ли се API контролите като част от корпоративните ИТ цели? | Собственост върху контролите, показатели, доказателства от преглед на журналите, докладване към ръководството, проследяване на проблеми |
| Рецензент по NIS2 | Може ли ръководството да докаже одобрение, надзор и пропорционални мерки за API, които влияят върху услугите? | Докладване към съвета, одобрение на политики, картографиране към Article 21, наръчник за докладване на инциденти |
| Рецензент по DORA | Инвентаризирани, тествани, наблюдавани и обхванати ли са от управление на ИКТ риска от трети страни API, които поддържат критични или важни функции? | Регистър на критичността, тестове за устойчивост, регистър на трети страни, класификация на инциденти, доказателства за непрекъсваемост |
| Рецензент по поверителност по GDPR | Може ли организацията да докаже законосъобразно, ограничено и сигурно обработване чрез API? | Записи за потоци от данни, скрининг за DPIA, журнали за достъп, контроли за минимизиране, процедура за оценка на нарушения |
Clarysec препоръчва триангулация на доказателствата. Не показвайте само политиката. Покажете политиката, доказателствата за внедряване и доказателствата от функциониране.
Например:
- Политика: API трябва да използват OAuth 2.0 или mTLS, когато е приложимо.
- Конфигурация: маршрут в API шлюз показва JWT валидация и разрешена audience стойност.
- Оперативни доказателства: неуспешните опити с токен се журналират и предупрежденията са активни.
- Доказателства от преглед: прегледът на OAuth клиент е завършен с потвърждение от собственика.
- Доказателства за риск: изключение за наследен API има компенсиращи контроли и срок за третиране.
Това е много по-силно от отговор само с екранни снимки.
Чести пропуски в управлението на API
Най-честият проблем не е, че API са напълно незащитени. Проблемът е, че сигурността е непоследователна.
Един екип използва OAuth обхвати добре, друг използва споделен API ключ. Една услуга журналира достъп до данни, друга журналира само сървърни грешки. Една партньорска интеграция има mTLS, друга разчита на дългоживеещ bearer токен. Ограничения на честотата на заявките съществуват за публични крайни точки, но не и за автентикирани клиентски API, където може да се случи scraping. CMDB изброява приложението, но не и неговите API, токени, сертификати, категории данни или доставчици.
Повтарящите се пропуски включват:
- Неинвентаризирани API, внедрени чрез безсървърни функции или временни тестови маршрути.
- API ключове, съхранявани в CI/CD променливи без документирана ротация.
- Журналиране, което улавя токени, тайни или ненужни лични данни.
- Липса на correlation ID между журнали на шлюза, приложението и базата данни.
- Неформално предоставени изключения от ограниченията на честотата на заявките за големи клиенти.
- Партньорски API без договорно уведомяване за инциденти или права на одит.
- Липса на специфична за API класификация на инциденти за изброяване, scraping или злоупотреба с токени.
- Липса на картографиране между API потоци от данни и записи за дейностите по обработване по GDPR.
- Тестване на сигурността, фокусирано върху уеб интерфейса, докато API остават нетествани.
- Доклади към управителния орган, които показват „сигурност на приложенията“ без специфични за API рискови показатели.
Това са разрешими проблеми, но само ако организацията третира управлението на API като управлявана област на контролите.
Превърнете сигурността на API в управление, готово за одит
Ако следващият ви одит поиска доказателства за сигурността на API, не започвайте със събиране на произволни екранни снимки. Започнете с историята на контрола.
Clarysec може да ви помогне да я изградите чрез:
- Zenith Blueprint Zenith Blueprint за структуриране на внедряването в инвентара на активите, сигурната автентикация, изискванията за сигурност на приложенията и журналирането.
- Zenith Controls Zenith Controls за картографиране на контроли по ISO/IEC 27002:2022, като 5.9, 8.5, 8.15 и 8.26, към очаквания за кръстосано съответствие и одиторски перспективи.
- Политики на Clarysec, включително Политика за управление на активите Политика за управление на активите, Политика за изискванията за сигурност на приложенията Политика за изискванията за сигурност на приложенията, Политика за използване на облачни услуги Политика за използване на облачни услуги, Политика за управление на активите - SME Политика за управление на активите - SME, Политика за изискванията за сигурност на приложенията - SME Политика за изискванията за сигурност на приложенията - SME и Политика за регистриране и мониторинг - SME Политика за регистриране и мониторинг - SME.
Практична следваща стъпка е да проведете Clarysec API Governance Evidence Sprint: инвентаризирайте вашите API, класифицирайте автентикацията, проверете ограничаването на честотата на заявките, валидирайте журналирането, картографирайте зависимостите от трети страни и създайте пакет доказателства, готов за ISO 27001, с одитни изгледи, съгласувани с NIS2, DORA, GDPR, NIST CSF 2.0 и COBIT.
API са мястото, където бизнес логиката, клиентските данни и зависимостите от трети страни се срещат. През 2026 г. те заслужават повече от техническа защита. Нуждаят се от управление, което може да издържи одит, да подкрепи отговор към регулатор и да помогне на екипите ви да открият злоупотреба преди клиентите.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council