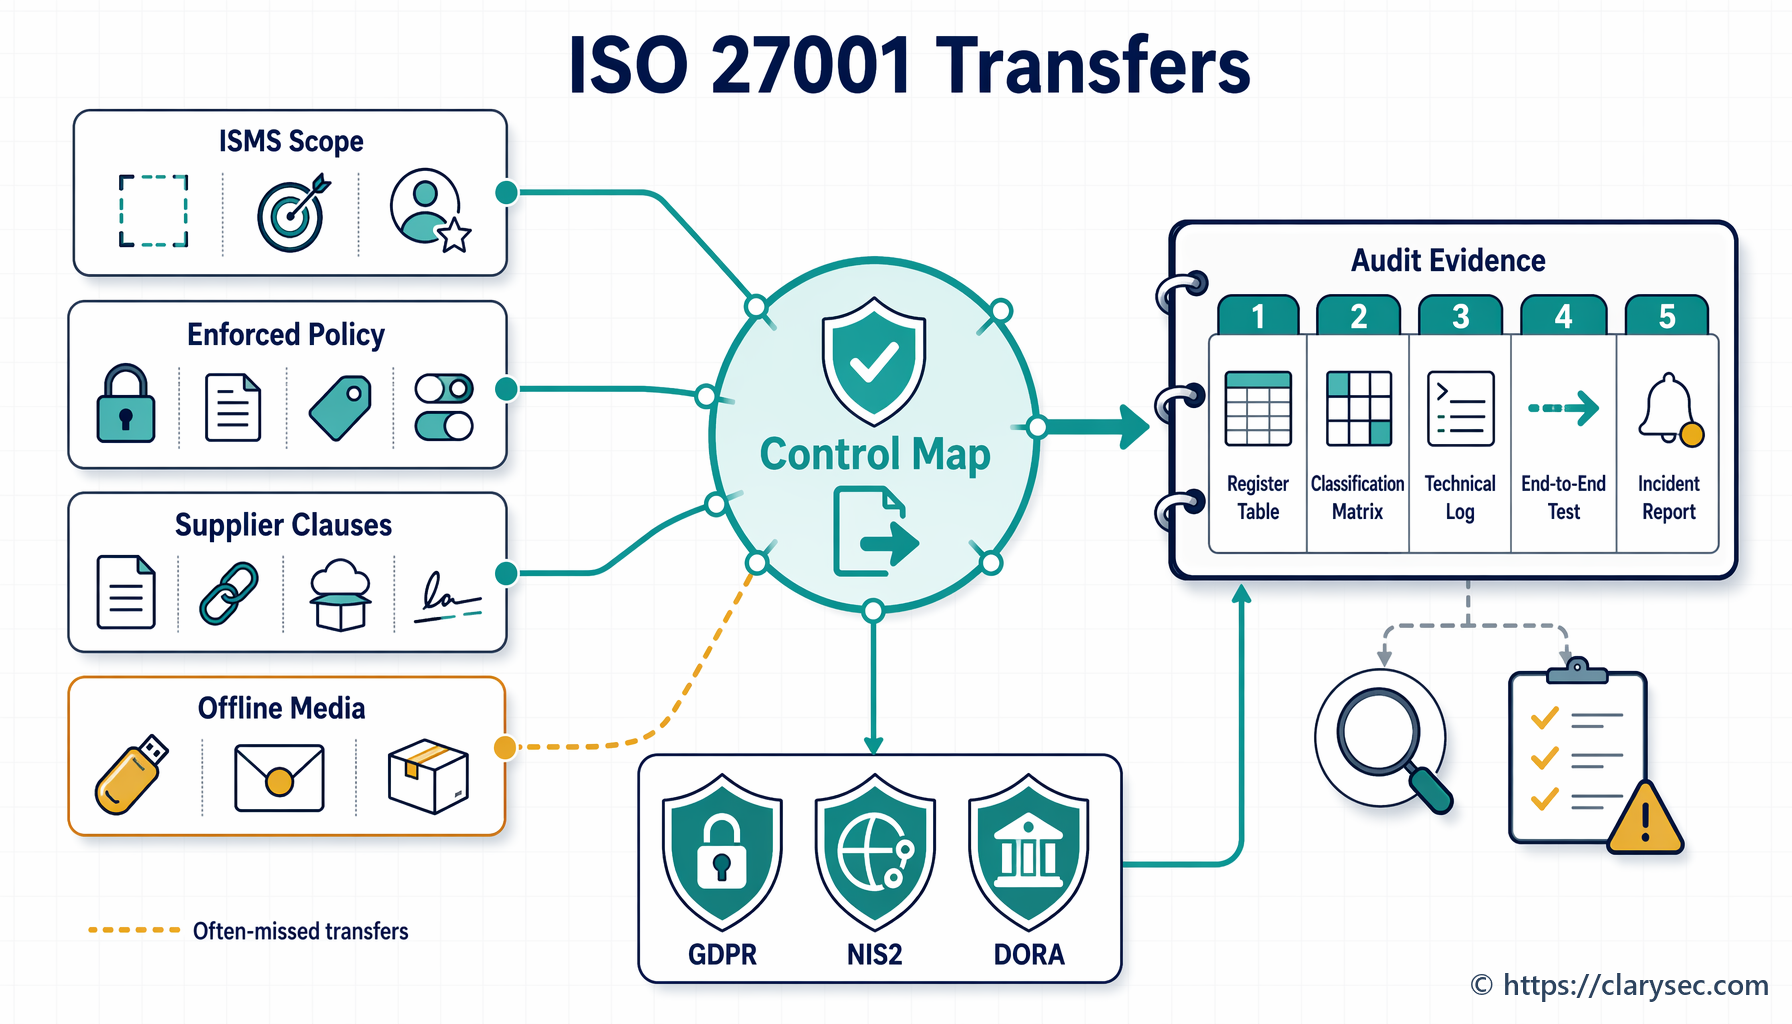
Технологии с изтекъл жизнен цикъл: доказателства по ISO 27001 за NIS2 и DORA

Неподдържаният сървър, който се превърна в проблем за управителния съвет
Мария, CISO на средноголяма fintech компания, гледа слайд със заглавие „Известни рискове и мерки за смекчаване“. До представянето ѝ пред управителния съвет за Q3 остават два дни, а слайдът изглежда по-малко като актуализация на риска и повече като признание.
Последиците от цикъла за прекратяване на поддръжката на Windows 10 бяха достатъчно болезнени. Но това беше само видимата част от по-дълбок проблем. В един ъгъл на средата критично финансово приложение все още работи върху платформа Windows Server 2012 R2. В друг — парк от OT контролери, наследени чрез придобиване, използва собственически фърмуер, който не е актуализиран, откакто производителят е бил придобит от друг доставчик. Мрежов одит току-що е маркирал основно VPN устройство като официално достигнало край на жизнения цикъл, без бъдещи пачове по сигурността за фърмуера.
След това започва понеделнишката среща за риска.
„Приложението за платежна отчетност все още работи върху неподдържана операционна система, а доставчикът казва, че проектът за подмяна ще отнеме девет месеца.“
CISO поглежда към мениджъра на инфраструктурата. Мениджърът по съответствието поглежда към DPO. Финансовият директор пита дали киберзастраховката покрива това. Оперативният директор пита дали системата може да бъде изолирана. Вътрешният одит иска записа за приемане на риска. Някой споменава NIS2, DORA и GDPR Article 32, и разговорът престава да бъде технически.
През 2026 г. системите с изтекъл жизнен цикъл не са само проблем на прилагане на корекции. Те са проблем на доказателствата. Те засягат киберхигиената, ИКТ риска, управлението на доставчици, отчетността при защита на личните данни, докладването на инциденти, непрекъсваемостта на дейността и надзора от управителния съвет.
Техническият въпрос „Можем ли да приложим корекция?“ е само началото. Управленският въпрос е по-остър:
Можете ли да докажете, че всеки неподдържан актив е известен, има собственик, оценен е от гледна точка на риска, контролиран е, наблюдава се, има срок и се преглежда от ръководството?
Точно тук ISO/IEC 27001:2022 става практически приложим. Той дава на CISO, екипите по съответствието и бизнес собствениците структуриран начин да преобразуват наследената технология в доказателства, годни за одит: записи за активите, статус на жизнения цикъл, записи в регистъра на риска, решения в Декларацията за приложимост, одобрения на изключения, компенсиращи контроли, правила за сегментиране, записи за поддръжка от доставчици, планове за миграция, връзки към наръчници за реагиране при инциденти и протоколи от прегледи от ръководството.
Zenith Controls: The Cross-Compliance Guide на Clarysec Zenith Controls третира контролите по ISO/IEC 27002:2022 5.9, 8.8 и 8.9 като централни за управлението на жизнения цикъл: инвентаризация на информацията и други свързани активи, управление на техническите уязвимости и управление на конфигурацията. Това не са изолирани контроли. Те свързват управлението на жизнения цикъл, управлението на уязвимости, закаляването, мониторинга, уверението за доставчиците, устойчивостта и готовността за одит.
Защо технологията с изтекъл жизнен цикъл вече е риск за съответствието
Технология с изтекъл жизнен цикъл включва всеки продукт, компонент, услуга или интеграция, които вече не получават стандартна поддръжка от доставчика, актуализации по сигурността, поправки на фърмуера, ангажименти за поддръжка или уверение за съвместимост. Тя може все още да функционира. Може все още да поддържа приходи. Може дори да е критична за бизнеса. Но ако доставчикът вече не предоставя рутинна поддръжка по сигурността или съдействие при инциденти, рисковият профил се променя.
Средата през 2026 г. е широка. Организациите работят с неподдържани операционни системи, остарели СУБД, изтекли договори за поддръжка с доставчици, наследени среди за изпълнение на Java, неподдържани VPN устройства, фърмуер на защитни стени извън поддръжка, индустриални IoT сензори, OT контролери, прекратени версии на SaaS приложно-програмни интерфейси (API) и образи от облачни маркетплейси, които вече не се поддържат.
Съвременните регулации не питат само дали системата работи. Те питат дали организацията може да управлява риска за услугите, клиентите, субектите на данни и по-широката екосистема.
Съгласно NIS2, Article 21 изисква подходящи и пропорционални технически, оперативни и организационни мерки за управление на рисковете за мрежовите и информационните системи. Изискваните мерки включват анализ на риска, управление на инциденти, непрекъсваемост на дейността, сигурност на веригата на доставки, управление на уязвимости, киберхигиена, криптография, контрол на достъпа и управление на активите. Article 20 възлага на управленските органи отговорност да одобряват и надзирават мерките за управление на риска за киберсигурността. Затова неподдържаните системи се превръщат във въпрос на ниво управителен съвет, особено за съществени и важни субекти.
За финансовите субекти DORA се прилага пряко от 17 януари 2025 г. и създава детайлен оперативен модел за ИКТ риск. Той изисква управление и организация съгласно Article 5, рамка за управление на ИКТ риска съгласно Article 6, идентифициране на ИКТ активи и зависимости съгласно Article 8, защита и превенция съгласно Article 9, откриване съгласно Article 10, реагиране и възстановяване съгласно Article 11, резервни копия и възстановяване съгласно Article 12, управление на инциденти съгласно Article 17, класификация на инцидентите съгласно Article 18, докладване на инциденти съгласно Article 19 и управление на ИКТ риска от трети страни съгласно Articles 28 to 30. Ако неподдържан актив поддържа критична или важна функция, очакванията към доказателствата нарастват.
GDPR добавя отчетност. Article 5 изисква цялостност и поверителност, а администраторът трябва да може да докаже съответствие. Article 32 изисква подходящи технически и организационни мерки за осигуряване на ниво на сигурност, съответстващо на риска, включително поверителност, цялостност, наличност, устойчивост, възстановяване и редовно тестване, когато е приложимо. Ако неподдържана система обработва лични данни, организацията трябва да обоснове защо остатъчният риск е приемлив и какви защитни мерки са въведени.
NIST CSF 2.0 помага това да се преведе на оперативен език чрез резултатите GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND и RECOVER. COBIT 2019 добавя управленски въпроси относно собствеността, целите, апетита за риск, мониторинга на изпълнението и уверението. ISO/IEC 27001:2022 предоставя системата за управление, която обвързва тези очаквания в един модел на доказателства.
Веригата от контроли по ISO 27001:2022 за системи с изтекъл жизнен цикъл
Управлението на системи с изтекъл жизнен цикъл се проваля, когато екипите го третират като единичен контрол. То е верига.
Първо, организацията се нуждае от видимост върху активите. ISO/IEC 27001:2022 Annex A контрол 5.9, подкрепен от указанията към контрол 5.9 в ISO/IEC 27002:2022, е основата, защото неподдържаната технология не може да бъде управлявана, ако не е идентифицирана. Вашата CMDB или регистър на активите трябва да записва повече от име на хост и собственик. Той трябва да включва статус на жизнения цикъл, дата на поддръжка от доставчика, критичност, класификация на данните, зависимост от услуга, доставчик, местоположение, договор за поддръжка и собственик на риска.
Второ, организацията се нуждае от управление на уязвимостите. Annex A контрол 8.8, управление на техническите уязвимости, е мястото, където изтеклият жизнен цикъл се превръща в решение за риска. Неподдържаните системи може да имат известни уязвимости, липсващи пачове, слаба криптография, остарели протоколи или компоненти, които не могат да бъдат поправени без подмяна. Уязвимостта може да е технически видима, но оперативно трудна за отстраняване.
Трето, организацията се нуждае от управление на конфигурацията. Annex A контрол 8.9 е важен, защото неподдържаните системи не трябва да допускат отклонения от конфигурацията. Ако наследен сървър трябва да остане в продукционна среда, неговата базова конфигурация трябва да бъде по-строга, а не по-свободна. Услугите трябва да бъдат сведени до минимум, административният достъп — ограничен, несигурните протоколи — деактивирани, мрежовата експозиция — намалена, а мониторингът — засилен.
Клаузи 4, 5 и 6 на ISO/IEC 27001:2022 предоставят управленската рамка. Организацията определя своя контекст и заинтересовани страни, дефинира обхвата на ISMS, възлага отчетност на ръководството, оценява риска за информационната сигурност, избира третиране, подготвя Декларация за приложимост и получава одобрение за остатъчния риск. Clause 6.1.2 разглежда оценката на риска за информационната сигурност. Clause 6.1.3 разглежда третирането на риска за информационната сигурност. Именно затова неподдържаните системи трябва да бъдат в обхвата на ISMS, а не в неформална електронна таблица, притежавана само от инфраструктурния екип.
Доказателства по политиките на Clarysec, които одиторите очакват да видят
Силната програма за технологии с изтекъл жизнен цикъл е подкрепена от политики. Тя не е списък със стари сървъри. Тя е повторяем процес за вземане на решения.
За МСП Политика за управление на активите - SME на Clarysec Политика за управление на активите - SME задава ясно изискване за жизнения цикъл:
„Когато актив достигне края на жизнения си цикъл или вече не е необходим, той трябва да бъде изведен от употреба по сигурен начин:“
Това произтича от Политика за управление на активите - SME, раздел „Изисквания за внедряване на политиката“, клауза на политиката 6.5.1.
За корпоративни среди Политика за управление на активите на Clarysec Политика за управление на активите изисква записите за активи да включват доказателства за жизнения цикъл:
„Гарантира, че всеки запис за актив включва ключови метаданни: уникален идентификатор, тип актив, собственик, ниво на класификация, местоположение и статус на жизнения цикъл.“
Това произтича от Политика за управление на активите, раздел „Роли и отговорности“, клауза на политиката 4.3.2.
Именно фразата „статус на жизнения цикъл“ е мястото, където много програми се провалят. Те знаят, че активът съществува, но не знаят дали е поддържан, в разширена поддръжка, очаква извеждане от употреба, изолиран е, под изключение е или е одобрен за временно приемане на риска.
За OT и IoT Политика за сигурност на Интернет на нещата (IoT) / оперативни технологии (OT) - SME на Clarysec Политика за сигурност на Интернет на нещата (IoT) / оперативни технологии (OT) - SME посочва:
„Инвентарът трябва да се преглежда на тримесечна база, за да се идентифицират остарели, неподдържани или некоригирани устройства“
Това произтича от раздел „Изисквания за управление“, клауза на политиката 5.1.2.
Корпоративната Политика за сигурност на IoT / OT Политика за сигурност на IoT / OT прави подмяната изрична:
„Неподдържаните устройства или устройствата с изтекъл жизнен цикъл трябва да бъдат идентифицирани в регистъра на активите и приоритизирани за подмяна.“
Това произтича от раздел „Изисквания за управление“, клауза на политиката 5.3.3.
Мрежовата инфраструктура има собствено изискване за доказателства. Политика за мрежова сигурност - SME на Clarysec Политика за мрежова сигурност - SME посочва:
„Мрежовото оборудване трябва да се закупува от одобрени доставчици, които предоставят текуща поддръжка и пачове по сигурността на фърмуера“
Това произтича от раздел „Изисквания за управление“, клауза на политиката 5.2.1.
Когато прилагането на корекции не е възможно, изключението трябва да бъде формално. Корпоративната Политика за управление на уязвимости и корекции на Clarysec Политика за управление на уязвимости и корекции посочва:
„Ако уязвимост не може да бъде отстранена в рамките на определените SLA поради оперативни, технически или доставчически ограничения, трябва да бъде подадена формална заявка за изключение.“
Това произтича от раздел „Третиране на риска и изключения“, клауза на политиката 7.1.
Политика за информационна сигурност - SME на Clarysec Политика за информационна сигурност - SME прави отклоненията годни за одит:
„Всяко отклонение от тази политика трябва да бъде документирано, като ясно се обяснява защо отклонението е необходимо, какви алтернативни защитни мерки са въведени и каква дата е определена за повторна оценка.“
Това произтича от раздел „Третиране на риска и изключения“, клауза на политиката 7.2.1.
Заедно тези клаузи създават следата, която одиторите проследяват: статус на актива, собственик, запис за риска, изключение, компенсиращи контроли, план за отстраняване, мониторинг и преглед.
Практически модел на жизнения цикъл за неподдържана технология
Най-полезният модел е прост. Класифицирайте всеки неподдържан или скоро неподдържан актив в едно от петте състояния на жизнения цикъл.
| Състояние на жизнения цикъл | Значение | Необходими доказателства | Типично решение |
|---|---|---|---|
| Поддържан | Доставчикът предоставя стандартни актуализации по сигурността и поддръжка | Запис за актив, референция за поддръжка, статус на корекциите | Продължаване на мониторинга |
| Наближава край на поддръжката | Поддръжката от доставчика приключва в рамките на планирания период | Собственик на миграцията, целева дата, карта на зависимостите | Планиране на подмяна |
| Разширена поддръжка | Доставчикът предоставя платена или ограничена поддръжка | Договор, обхват, остатъчен риск, одобрение на бюджет | Ограничено във времето третиране |
| Неподдържан с компенсиращи контроли | Няма стандартна поддръжка, но остава служебна необходимост | Приемане на риска, сегментация, мониторинг, запис за изключение | Временна толерантност |
| Очаква извеждане от употреба | Активът вече не е необходим или подмяната е готова | План за извеждане от употреба, миграция на данни, доказателства за сигурно унищожаване | Извеждане от употреба |
Това състояние на жизнения цикъл трябва да се намира в регистъра на активите, а не в отделен файл за наследени системи. Ако използвате CMDB, добавете полета за дата на поддръжка от доставчика, статус на разширена поддръжка, собственик на риска, класификация на данните, критичност на услугата, компенсиращи контроли, дата на изтичане на изключението и ключов етап от миграцията.
Политика за управление на риска - SME на Clarysec Политика за управление на риска - SME предоставя минималната структура за записа на риска:
„Всеки запис за риск трябва да включва: описание, вероятност, въздействие, оценка, собственик и план за третиране.“
Това произтича от раздел „Изисквания за управление“, клауза на политиката 5.1.2.
За корпоративни екипи Политика за управление на риска на Clarysec Политика за управление на риска подкрепя същата риск-базирана дисциплина. Добрият запис за риск е конкретен, има собственик и може да бъде проверен.
| Поле | Примерен запис |
|---|---|
| Идентификатор на риска | R-073 |
| Описание | Критичният сървър за финансовото приложение FIN-APP-01 работи върху неподдържана операционна система и вече не получава актуализации по сигурността от доставчика. |
| Актив в риск | FIN-APP-01, финансови данни, лични данни и отчетни услуги |
| Вероятност | Висока, защото известни уязвимости може да останат некоригирани, а автоматизираната експлоатация е често срещана |
| Въздействие | Критично, защото компрометиране може да доведе до финансова загуба, експозиция на лични данни и прекъсване на услугата |
| Оценка на риска | Критична |
| Собственик на риска | Ръководител на финансовите системи |
| Решение за третиране | Временно приемане с компенсиращи контроли |
| План за третиране | Изолиране на сървъра, ограничаване на привилегирования достъп, засилване на мониторинга, поддържане на тествани резервни копия и извеждане от употреба чрез Project Phoenix до Q4 2027 |
| Цикъл на преглед | Ежемесечно за техническите доказателства и на тримесечна база за приемането от ръководството |
Това не е пасивно приемане на риска. Това е документирано бизнес решение с контроли, собственост, преглед и целева крайна дата.
Използване на Zenith Blueprint, за да стане процесът годен за одит
Най-бързият начин за операционализиране на модела е използването на Zenith Blueprint: An Auditor’s 30-Step Roadmap на Clarysec Zenith Blueprint като работен поток.
В етапа „Управление на риска“, стъпка 9, Zenith Blueprint инструктира организациите да инвентаризират активите и да идентифицират уязвимостите. Той обяснява, че информационните активи включват софтуер, операционни системи, облачни услуги, хардуер, мрежово оборудване, услуги, процеси и услуги на трети страни. Той също препоръчва организациите да записват име, собственик, местоположение и класификация, както и да маркират активи с лични данни за релевантност към GDPR и активи на критични услуги за потенциална приложимост на NIS2.
За системи с изтекъл жизнен цикъл разширете стъпка 9 с четири допълнителни полета:
- Статус на поддръжката от доставчика
- Дата на край на поддръжката
- Референция към договор за разширена поддръжка
- Решение за жизнения цикъл
След това записвайте уязвимости като неподдържана версия на софтуер, некоригиран фърмуер, наследено шифроване, остарял протокол, липса на поправки от доставчика или прекратена версия на SaaS приложно-програмен интерфейс (API).
В етапа „Контролите в действие“, стъпка 19, Zenith Blueprint обяснява управлението на уязвимостите с практически термини:
„Управлението на уязвимостите е една от най-критичните области на съвременната киберхигиена. Макар че защитните стени и антивирусните инструменти предоставят защита, те могат да бъдат обезсилени, ако некоригирани системи или неправилно конфигурирани услуги останат изложени.“
Той също дава подход за системи, които не могат да бъдат коригирани незабавно:
„За системи, които не могат да бъдат коригирани незабавно, например поради наследен софтуер или ограничения за недостъпност, внедрете компенсиращи контроли. Това може да включва изолиране на системата зад защитна стена, ограничаване на достъпа или засилване на мониторинга. И във всички случаи запишете и формално приемете остатъчния риск, като покажете, че проблемът не е забравен.“
Стъпка 13 от Zenith Blueprint дава възможностите за третиране: смекчаване, избягване, прехвърляне или приемане. За активи с изтекъл жизнен цикъл избягване често означава извеждане от употреба. Смекчаване означава изолиране, закаляване, мониторинг и подмяна. Прехвърляне може да включва аутсорсинг или платена поддръжка, но отчетността остава. Приемането трябва да бъде изрично, одобрено, документирано и ограничено във времето.
Компенсиращи контроли, които намаляват реалния риск
Компенсиращите контроли не трябва да бъдат козметични. „Приемаме риска“ не е контрол. „Зад защитна стена е“ може да е недостатъчно, ако е разрешен широк вътрешен трафик.
Надежден набор от компенсиращи контроли трябва да намалява вероятността, да ограничава радиуса на въздействие, да увеличава откриването и да запазва възстановимостта. За неподдържан сървър, VPN устройство, OT устройство или наследено приложение пакетът от доказателства трябва да включва:
- Потвърден бизнес собственик и технически собственик
- Премахване на интернет експозицията, освен ако не е формално обоснована
- Ограничен мрежов сегмент или изолирана наследена VLAN
- Разрешени потоци по източник, дестинация и порт
- MFA за административен достъп, където е технически възможно
- Закален бастионен хост за администриране
- Премахване на неизползвани услуги, акаунти и протоколи
- Деактивирана наследена криптография, където е възможно
- Сигурна базова конфигурация и мониторинг на целостта на файловете
- Централизирано регистриране и SIEM корелация
- Предупреждения за аномално поведение, неуспешни вписвания и изходящи връзки
- Удостоверени сканирания за уязвимости, когато е безопасно
- Тествани резервни копия и записи за възстановяване
- Документирани ограничения на поддръжката от доставчика
- Дата за подмяна или извеждане от употреба
- Ежемесечен преглед за високорискови изключения
Корпоративната Политика за защита на крайните точки / зловреден софтуер на Clarysec Политика за защита на крайните точки / зловреден софтуер подчертава необходимостта от дефиниран резултат:
„Ограничен във времето план за отстраняване или график за извеждане от употреба“
Това произтича от раздел „Третиране на риска и изключения“, клауза на политиката 7.2.4.
Доказателствата от мониторинга също са съществени. Корпоративната Политика за одит и мониторинг на съответствието на Clarysec Политика за одит и мониторинг на съответствието посочва:
„Трябва да бъдат внедрени автоматизирани инструменти за мониторинг на съответствието на конфигурациите, управлението на уязвимости, статуса на корекциите и привилегирования достъп.“
Това произтича от раздел „Изисквания за внедряване на политиката“, клауза на политиката 6.4.1.
Ако наследена защитна стена е неподдържана, може ли вашият инструментариум да докаже версията на фърмуера, базовата конфигурация, историята на привилегирования достъп и експозицията на уязвимости? Ако наследен сървър е изолиран, можете ли да докажете, че сегментацията все още работи след мрежова промяна? Тези въпроси определят доказателствата, готови за одит.
Картиране на съответствието между рамките за риска от изтекъл жизнен цикъл
Едни и същи доказателства могат да удовлетворят множество задължения, когато са структурирани правилно. Таблицата по-долу съпоставя ключови доказателства с ISO/IEC 27001:2022, NIS2, DORA, GDPR и NIST CSF 2.0.
| Елемент на доказателство | Опора в ISO/IEC 27001:2022 и ISO/IEC 27002:2022 | Релевантност към NIS2 | Релевантност към DORA | Релевантност към GDPR | Релевантност към NIST CSF 2.0 |
|---|---|---|---|---|---|
| Регистър на активите със статус на жизнения цикъл | Clause 6 процес за риска, Annex A 5.9 инвентаризация на информацията и други свързани активи | Article 21(2)(i) контрол на достъпа и управление на активите | Article 8 идентифициране на ИКТ активи и зависимости | Article 5 отчетност и Article 32 сигурност на обработването | ID.AM управление на активите |
| Запис за риск от неподдържана система | Clauses 6.1.2 и 6.1.3 оценка и третиране на риска | Article 21(2)(a) анализ на риска и сигурност на информационните системи | Article 6 рамка за управление на ИКТ риска | Article 32 мерки, съответстващи на риска | GV.RM и ID.RA управление на риска |
| Одобрение на изключение | Одобрение на третирането на риска и обосновка в Декларацията за приложимост | Article 20 надзор от управленския орган | Article 5 управление и управленска отговорност | Article 5 отчетност | GV.RR и GV.OV роли и надзор |
| Компенсиращи контроли | Annex A 8.8 управление на уязвимостите и 8.9 управление на конфигурацията | Article 21(2)(e) управление на уязвимости и поддръжка | Articles 9, 10 и 11 защита, откриване, реагиране и възстановяване | Article 32 поверителност, цялостност, наличност и устойчивост | PR.PS, PR.IR и DE.CM резултати за защита и мониторинг |
| Запис за поддръжка от доставчик | Annex A отношения с доставчици и контроли за ИКТ веригата на доставки | Article 21(2)(d) сигурност на веригата на доставки | Articles 28 to 30 ИКТ риск от трети страни и договорни разпоредби | Уверение относно обработващия и сигурността, когато са включени лични данни | GV.SC управление на риска във веригата на доставки |
| Пътна карта за миграция | План за третиране на риска и непрекъснато подобрение | Article 21 коригиращи мерки за риска | Article 6 рамка за ИКТ риск и Article 13 учене и развитие | Текуща пригодност на мерките | Планиране на действия по CSF Profile |
| Мониторинг и регистриране | Annex A 8.15 регистриране и 8.16 дейности по мониторинг | Article 21 управление на инциденти и готовност за откриване | Articles 10, 17 и 18 откриване, управление на инциденти и класификация | Доказателства за откриване и разследване на нарушение | DE.CM и RS.MA мониторинг и анализ на реагирането |
| Тест на резервно копие и възстановяване | Annex A 8.13 информационно архивиране и 5.30 ИКТ готовност за непрекъсваемост на дейността | Article 21(2)(c) непрекъсваемост на дейността и управление на резервни копия | Articles 11 и 12 реагиране, възстановяване, резервни копия и възстановяване | Article 32 наличност и възстановяване | RC.RP планиране на възстановяването |
NIS2 Article 23 също е важен. Ако неподдържана система причини или допринесе за значителен инцидент, субектът може да трябва да извърши поетапно докладване, включително ранно предупреждение в срок до 24 часа, уведомление в срок до 72 часа и окончателен доклад в срок до един месец. Затова активите с изтекъл жизнен цикъл трябва да бъдат интегрирани в наръчниците за реагиране при инциденти, а не третирани като фонова инфраструктура.
Доказателствата за инциденти по DORA са по-детайлни. Финансовите субекти трябва да откриват, управляват, записват, класифицират и докладват инциденти, свързани с ИКТ. Класификацията отчита засегнати клиенти, засегнати транзакции, репутационно въздействие, продължителност, географско разпространение, загуби на данни, критичност на услугите и икономическо въздействие. Ако наследен платежен компонент или зависимост на клиентски портал е неподдържана, статусът на жизнения ѝ цикъл трябва да бъде видим при класификацията на инцидента.
GDPR се фокусира върху лични данни. Ако неподдържана инфраструктура обработва лични данни, организацията трябва да покаже защо избраните мерки са подходящи спрямо риска, как са защитени поверителността и цялостността, как се поддържат наличността и възстановяването и как работи откриването на нарушения.
Край на жизнения цикъл при доставчици и SaaS: скритата зависимост
Много проблеми с изтекъл жизнен цикъл не са в центъра за данни. Те се намират в зависимостите от доставчици.
SaaS доставчик извежда от употреба версия на приложно-програмен интерфейс (API). Доставчик на управлявана защитна стена обявява, че даден хардуерен модел ще спре да получава актуализации на фърмуера. Образ от облачен маркетплейс вече не се поддържа. Обработващ плащания променя изискванията за интеграция. OT доставчик предлага само платена разширена поддръжка. Доставчик на база данни поддържа продукта, но не и версията, която вашето приложение изисква.
NIS2 Article 21 изисква субектите да вземат предвид уязвимостите на доставчиците, качеството на продуктите и практиките за киберсигурност на доставчиците. DORA Articles 28 to 30 изискват от финансовите субекти да управляват ИКТ риска от трети страни, да поддържат регистри на договореностите за ИКТ услуги, да разграничават поддръжката за критични или важни функции, да оценяват риска преди сключване на договор, да включват договорни задължения за сигурност и инциденти и да поддържат стратегии за изход.
В етапа „Контролите в действие“, стъпка 23, Zenith Blueprint описва проблема с промените при доставчици:
„Взаимоотношението с доставчик не е статично. С течение на времето обхватът се развива. Проект се разширява. Интегрира се нова система. Малък договор за поддръжка се превръща в критично споразумение за обработване на данни.“
Той също предупреждава, че промените в услугите на доставчика могат да се случат „извън формалния процес за преглед на договори, извън надзора по сигурността и далеч извън първоначалните допускания за риска.“
За управление на изтекъл жизнен цикъл договорите с доставчици трябва да определят очаквания за поддръжка на корекции и фърмуер, срокове за уведомяване при извеждане на продукти от употреба, задължения за оповестяване на уязвимости, съдействие при инциденти, ограничения на разширената поддръжка, съдействие при изход, връщане на данни, промени в подизпълнители и права на уверение. Съгласно DORA договорите, поддържащи критични или важни функции, може също да трябва да включват цели за изпълнение, сътрудничество с органите, права на одит и инспекция, тестване на планове за действие при извънредни ситуации от доставчика и преходни периоди за изход.
Как одиторите ще тестват вашите доказателства
Активите с изтекъл жизнен цикъл са привлекателни за одиторите, защото показват дали системата за управление работи под напрежение. Въпросът не е само „Имате ли неподдържани системи?“ Повечето организации имат. Въпросът е „Знаете ли кои са, управлявате ли ги и намалявате ли риска по контролиран начин?“
| Одиторска перспектива | Вероятен одиторски въпрос | Доказателства, които работят |
|---|---|---|
| Одитор по ISO/IEC 27001:2022 | Идентифицирани ли са активите с изтекъл жизнен цикъл, оценени ли са по риск, третирани ли са и отразени ли са в SoA? | Регистър на активите, оценка на риска, план за третиране, обосновка в SoA, одобрения на изключения, протоколи от прегледи от ръководството |
| Надзорна перспектива по NIS2 | Одобрило ли е ръководството подходящи и пропорционални мерки за киберхигиена, управление на уязвимости и доставчици? | Протоколи на управителния съвет, картиране към Article 21, доказателства за уязвимости, записи за поддръжка от доставчици, план за коригиращи действия |
| Надзорна перспектива по DORA | Поддържа ли неподдържаният ИКТ актив критична или важна функция и покрит ли е от ИКТ риск, тестване, непрекъсваемост и контроли за трети страни? | Карта на ИКТ зависимостите, оценка на критична функция, доказателства от тестове за устойчивост, регистър на доставчиците, план за изход |
| Перспектива GDPR и поверителност | Обработва ли неподдържаната система лични данни и обосновани и доказуеми ли са мерките по Article 32? | Инвентар на данните, роля при обработването, оценка на риска, контроли за достъп, шифроване, регистриране, тестове на резервни копия, наръчник за нарушения |
| Перспектива NIST CSF 2.0 | Има ли Current Profile, Target Profile и приоритизиран план за действие за пропуски в жизнения цикъл и уязвимостите? | CSF профил, анализ на пропуските, пътна карта, показатели за напредъка |
| Перспектива COBIT 2019 или ISACA | Дефинирани ли са управленски цели, собственост, апетит за риск, показатели за изпълнение и дейности по уверение? | RACI, съгласуване с апетита за риск, отчети за KPI и KRI, резултати от тестване на контролите, проследяване на проблеми |
Добрият ISO одитор ще проследи следата от обхвата до оценката на риска, третирането, SoA и доказателствата за внедряване. Преглеждащият по NIS2 ще се фокусира върху управленския надзор и подходящите мерки. Преглеждащият по DORA ще попита дали неподдържаният актив застрашава оперативната устойчивост. DPO или одитор по GDPR ще попита дали са включени лични данни и дали защитните мерки са доказуемо подходящи.
Преглед от ръководството: където наследеният риск става управление
Неподдържаните системи трябва да се появяват в прегледа от ръководството като тема на риска, а не само като отделни заявки. Управителният съвет или управленският орган не трябва да обсъжда всяка остаряла библиотека, но трябва да има видимост върху съществената рискова експозиция.
Полезният пакет за преглед от ръководството включва:
- Брой поддържани активи, активи с наближаващ край на поддръжката, активи с разширена поддръжка и неподдържани активи
- Неподдържани активи, поддържащи критични услуги
- Неподдържани активи, обработващи лични данни
- Неподдържани активи, достъпни от интернет
- Високи и средни рискове, приети от ръководството
- Изключения, изтичащи през следващите 30, 60 и 90 дни
- Статус на пътната карта за миграция и бюджетни ограничения
- Уведомления от доставчици за край на жизнения цикъл и пропуски в поддръжката
- Инциденти или предотвратени инциденти, свързани с наследена технология
- Тенденция на остатъчния риск и просрочени действия по третиране
Това се съгласува с очакванията на ISO/IEC 27001:2022 за лидерство и изпълнение, отчетността на ръководството по NIS2, управлението по DORA и резултатите GOVERN в NIST CSF. То също предотвратява често срещан режим на отказ: рискът е известен на ИТ, но е невидим за ръководството.
Подходът на Clarysec към готово за одит управление на изтекъл жизнен цикъл
Clarysec помага на организациите да преобразуват технологиите с изтекъл жизнен цикъл от неуправлявана слабост в структурирана програма за контрол. Подходът комбинира Zenith Blueprint, шаблони за политики и картографиране на съответствието чрез Zenith Controls.
Типичен вътрешен проект или ангажимент с помощта на Clarysec следва този ритъм:
- Дефиниране на обхвата по услуга, бизнес процес, география и регулаторна експозиция
- Идентифициране на активи, собственици, типове данни, доставчици и статус на жизнения цикъл
- Класифициране на неподдържана и скоро неподдържана технология
- Картиране на активи към критични услуги, лични данни и регулирани операции
- Записване на технически уязвимости и ограничения на поддръжката от доставчика
- Създаване на записи за риск с вероятност, въздействие, оценка, собственик и план за третиране
- Избор на третиране: смекчаване, избягване, прехвърляне или приемане
- Дефиниране на компенсиращи контроли и доказателства от мониторинг
- Актуализиране на SoA и регистъра на изключенията от политики
- Изграждане на пътна карта за миграция, подмяна или извеждане от употреба
- Преглед на договорите с доставчици и условията за разширена поддръжка
- Докладване на остатъчния риск към ръководството
- Тестване на доказателствата през одиторска перспектива
Целта не е да се преструваме, че всяка наследена система може да изчезне незабавно. Регулираните субекти, производителите, SaaS доставчиците, fintech компаниите и МСП често имат реални оперативни ограничения. Целта е тези ограничения да станат изрични, контролирани и ограничени във времето.
Следващи стъпки: овладейте технологичното гробище, преди одитът да го направи
Системите с изтекъл жизнен цикъл не са знак за провал. Те са тест за управление. Организациите, които ги управляват добре, няма да бъдат тези без наследена технология. Те ще бъдат тези, които могат да докажат, че всеки наследен риск е известен, има собственик, контролиран е, преглежда се и се движи към закриване.
Започнете с три действия тази седмица:
- Добавете статус на жизнения цикъл, дата на поддръжка от доставчика и дата на изтичане на изключението в регистъра на активите.
- Създайте запис за риск за всеки неподдържан актив, който поддържа критични услуги или обработва лични данни.
- Изисквайте ограничено във времето изключение с компенсиращи контроли за всяка система, която не може да бъде коригирана или подменена незабавно.
Clarysec може да ви помогне да ускорите това чрез Zenith Blueprint: An Auditor’s 30-Step Roadmap Zenith Blueprint, Политика за управление на активите Политика за управление на активите, Политика за управление на уязвимости и корекции Политика за управление на уязвимости и корекции, Политика за одит и мониторинг на съответствието Политика за одит и мониторинг на съответствието и Zenith Controls: The Cross-Compliance Guide Zenith Controls.
Ако вашата организация все още има неподдържани операционни системи, остарели мрежови устройства, изтекла поддръжка от доставчици, наследени OT контролери или SaaS зависимости с наближаващо извеждане от употреба, не чакайте следващия инцидент или одитна констатация. Изтеглете инструментариумите на Clarysec, картографирайте доказателствата си и резервирайте оценка от Clarysec, за да превърнете риска от наследена технология в защитима програма за доказателства по ISO 27001:2022.
Станете PECB ISO/IEC 27001 Lead Implementer или Lead Auditor
- ✓ Официални учебни материали на PECB и два опита за изпит
- ✓ Таксата за сертифициране и първата годишна такса за поддръжка (AMF) са включени, където е приложимо
- ✓ Самостоятелно обучение или онлайн на живо · курсът се възлага до 1 работен ден
Frequently Asked Questions
За автора

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council