План за преход към ISO/IEC 27701:2025 за СУНЛИ, съгласувана с GDPR

Въпросът на управителния съвет, който разкрива пропуск в доказателствата за поверителност
Аня, CISO на бързо разрастваща се FinTech компания, гледаше дневния ред за заседанието на управителния съвет. Между прогнозите за приходи и разширяването на пазарите стоеше точката, която бе ангажирала цялата ѝ седмица: съответствие с GDPR и готовност за ISO/IEC 27701:2025.
Компанията имаше програма по GDPR. Имаше длъжностно лице по защита на данните (DPO), уведомления за поверителност, споразумения за обработване на лични данни, шаблон за DPIA и процес за искания от субекти на данни. Търговският екип вече бе информирал корпоративни клиенти, че компанията преминава към ISO/IEC 27701:2025 система за управление на неприкосновеността на личната информация, или PIMS. Продуктовият екип подготвяше аналитична функционалност с подпомагане от изкуствен интелект, която щеше да обработва потребителско поведение на клиенти, билети за поддръжка, метаданни за фактуриране и активност по акаунти. Голям клиент от ЕС бе поискал доказателства, че задълженията на администратор и обработващ лични данни се управляват отделно.
Неудобната истина не беше, че липсва документация за поверителност. Проблемът беше в доказателствата.
Регистърът на дейностите по обработване не показваше последователно правно основание, срок за съхранение, зависимости от подобработващи, международни предавания или дали компанията действа като администратор или обработващ лични данни за всяка цел на обработването. Прегледите на доставчици се фокусираха върху сигурността, но недостатъчно върху нарежданията относно поверителността, изтриването, съдействието при нарушения, правата на одит и прехвърлянето на задължения надолу по веригата към подобработващи. Инженерните екипи провеждаха прегледи на сигурността, но защитата на личните данни на етапа на проектиране не винаги се задействаше, когато дадена функционалност променяше целта на обработването. Вътрешният одит тестваше GDPR на високо ниво, но не винаги можеше да проследи дадено задължение до собственик, контрол, регистър, тест и решение от прегледа от ръководството.
Това е реалното предизвикателство при прехода към ISO/IEC 27701:2025. Той не е само проект за сертификат. Той е тест за зрелост: може ли организацията да управлява поверителността като управлявана система, а не като папка с правни документи?
За организации, водени от GDPR, решението е разширяване на ISO/IEC 27001:2022 система за управление на информационната сигурност в система за управление на поверителността, която интегрира обхват на СУНЛИ, записи за дейности по обработване, оценка на риска за поверителността, DPIA, управление на доставчици, обработване на нарушения, съпоставяне на контроли, вътрешен одит и непрекъснато подобрение.
Защо фрагментираното съответствие с GDPR се проваля под одитен натиск
Много организации третират съответствието в областта на поверителността като отделен работен поток от информационната сигурност. Правният отдел управлява договорите. ИТ управлява шифроването. Закупуването управлява доставчиците. DPO отговаря на исканията за достъп на субекти на данни. Продуктовите екипи пускат функционалности. Сигурността обработва инциденти. Всяка функция може да върши полезна работа, но без единен оперативен модел доказателствата за поверителност се фрагментират.
Това създава четири повтарящи се проблема.
Първо, екипите дублират усилия. Оценките на риска по сигурността и поверителността може да използват различни методологии, различно точкуване и различни собственици.
Второ, появяват се пропуски в услуги на трети страни, облачни конфигурации, аналитични потоци за обработка на данни, инструменти за поддръжка и нови развойни проекти, защото никой няма пълна видимост върху потоците от лични данни.
Трето, уверението пред управителния съвет и клиентите става трудно. Набор от несвързани политики не доказва, че задълженията за поверителност са внедрени, наблюдавани и подобрявани.
Четвърто, съвременните регулаторни очаквания се сближават. GDPR изисква отчетност и доказателства. NIS2 изисква управление, управление на риска, обработване на инциденти, контрол на достъпа, управление на активите и сигурност на веригата на доставки. DORA изисква финансовите субекти да управляват ИКТ риск, инциденти, тестване на устойчивостта, договори с трети страни и стратегии за изход. Силозирана програма за поверителност не може ефективно да поддържа всички тези изисквания.
По-силният подход е преходът към ISO/IEC 27701:2025 да се изгради върху ISO/IEC 27001:2022 СУИС. ISO/IEC 27001:2022 предоставя структурата на системата за управление за контекст, заинтересовани страни, обхват, оценка на риска, третиране на риска, цели, оперативно планиране, вътрешен одит, преглед от ръководството, коригиращи действия и непрекъснато подобрение. ISO/IEC 27002:2022 предоставя основата на контролите за правни задължения, инвентаризация на активите, взаимоотношения с доставчици, облачни услуги, контрол на достъпа, регистриране, мониторинг, изтриване, маскиране и поверителност и защита на личните данни.
Преходът трябва да отговори на пет въпроса:
- Какъв е обхватът на СУНЛИ, включително ролите на администратор, обработващ лични данни, съвместен администратор и подобработващ?
- Кои дейности по обработване, категории данни, цели, правни основания, получатели, предавания и правила за съхранение са в обхвата?
- Кои рискове за поверителността изискват DPIA, третиране, одобрение и приемане на остатъчния риск?
- Кои политики, контроли, договори, технически предпазни мерки и записи доказват отчетност по GDPR?
- Как вътрешният одит и прегледът от ръководството ще потвърдят, че СУНЛИ функционира и се подобрява?
Фаза 1: одобрете обхвата на СУНЛИ, преди да пренаписвате политики
Силен план за преход към ISO/IEC 27701:2025 не започва с пренаписване на всяка политика за поверителност. Той започва с управление и обхват.
Съществуващият обхват на СУИС е отправната точка, но обхватът на СУНЛИ трябва изрично да идентифицира обработването на лични данни, бизнес звената, услугите, системите, регионите, облачните среди, доставчиците и ролите по поверителността. Управителният съвет или висшето ръководство трябва да разбира защо преходът е важен, особено когато клиенти, регулатори или секторни задължения като DORA зависят от доказуеми доказателства за поверителност и устойчивост.
Политиката за система за управление на неприкосновеността на личната информация на Clarysec [Политика за СУНЛИ] прави одобрението на обхвата задължително:
[И двата типа] Висшето ръководство ТРЯБВА да одобри обхвата на СУНЛИ в REG01 преди първоначалното внедряване на СУНЛИ и в срок до 30 дни след всяка съществена промяна.
За програми за преход, използващи номерацията на клаузите от библиотеката с политики на Clarysec, това е основното очакване в клауза 4.1.1. То е важно, защото подразбиращият се обхват на поверителността е една от най-честите слабости при одит. Ако продуктова линия, юрисдикция, роля при обработване, доставчик, облачен регион или бизнес процес се промени съществено, обхватът на СУНЛИ не трябва да се оставя на тълкуване.
Същата политика превръща прехода и в управлявана програма:
[И двата типа] Ръководителят по поверителност / мениджърът на СУНЛИ ТРЯБВА да запише плана за внедряване на СУНЛИ в REG12 преди въвеждане на СУНЛИ или съществена промяна в СУНЛИ.
REG12 не е административна тежест. Той е контролният център на прехода. Трябва да показва какво се променя, защо е важно, кой е собственикът, какви доказателства са необходими, кои рискове са отворени и кога готовността ще бъде тествана.
Фаза 2: изградете инвентар за преход, воден от регистрите
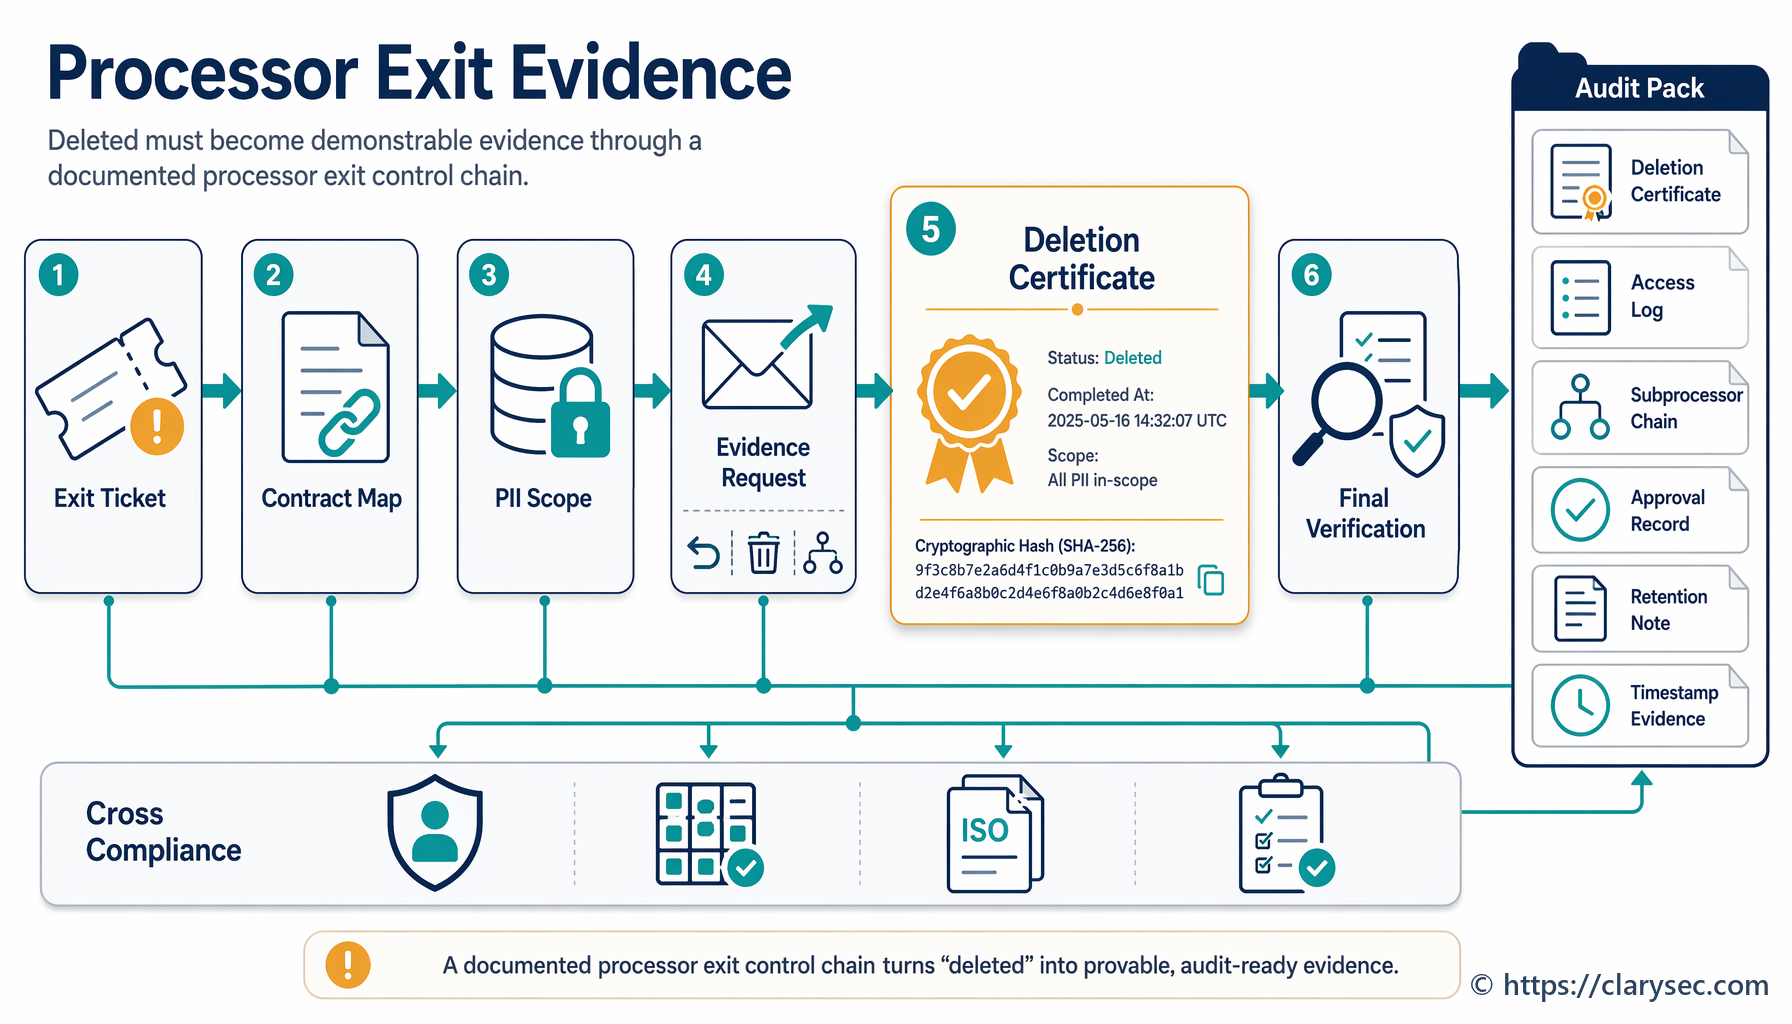
За системи за управление на поверителността по GDPR първият практически резултат трябва да бъде инвентар на доказателствата, а не пренаписване на политики. Clarysec използва подход, воден от регистрите, защото регистрите превръщат намеренията за поверителност в доказателства, годни за одит.
Обхватът на СУНЛИ в REG01 се свързва с дейностите по обработване в REG02, приложимостта на контролите в REG03, риска за поверителността и проверката за необходимост от DPIA в REG04, както и с планирането на внедряването в REG12.
Политиката за защита на данните и поверителност - МСП [Политика за поверителност за МСП] задава базовото изискване:
Координаторът по поверителност трябва да поддържа регистър на всички дейности по обработване на лични данни, включително категории данни, цел, правно основание и срокове за съхранение
За по-големи среди Политиката за защита на данните и поверителност [P17 Политика за защита на данните и поверителност] повишава управленското очакване:
Организацията следва да поддържа формална рамка за управление на поверителността, интегрирана в системата за управление на информационната сигурност (СУИС), за прилагане на тази политика.
Тази интеграция е принципът на прехода. Регистър на дейностите по обработване без третиране на риска е електронна таблица. DPIA без собственост върху контролите е правен меморандум. DPA с доставчик без мониторинг е папка с договори. Работата по преход към ISO/IEC 27701:2025 трябва да въведе тези артефакти в една управлявана СУНЛИ.
| Елемент на прехода | Доказателства за събиране | Артефакт на Clarysec |
|---|---|---|
| Обхват на СУНЛИ | Бизнес звена, системи, региони, роли при обработване, изключения, зависимости | REG01 Обхват на СУНЛИ |
| Дейности по обработване | Цел, правно основание, категории данни, субекти на данни, съхранение, получатели, предавания | REG02 Регистър на дейностите по обработване |
| Приложимост на контролите | Включени контроли, изключени контроли, статус на внедряване, обосновка | REG03 Приложимост на контролите в СУНЛИ |
| Критерии за задействане на DPIA | Високорисково обработване, нови цели, специални категории данни, мониторинг, автоматизирани решения | REG04 Риск за поверителността и проверка за необходимост от DPIA |
| План за преход | Собственици, ключови етапи, график за одит, входни данни за преглед от ръководството, действия за отстраняване | REG12 План за внедряване на СУНЛИ |
Този инвентар също така поддържа подход в стила на Текущ профил и Целеви профил от NIST Cybersecurity Framework 2.0. Текущият профил документира съществуващите процеси, контроли и доказателства за поверителност. Целевият профил дефинира желаната СУНЛИ, съгласувана с ISO/IEC 27701:2025. Разликата между тях става списъкът от задачи за прехода.
Фаза 3: съпоставете отчетността по GDPR в СУНЛИ
Отчетността по GDPR е гръбнакът на доказателствата за поверителност. GDPR се прилага за обработване в контекста на установяване в ЕС и може да се прилага и за администратори или обработващи лични данни извън ЕС, които предлагат стоки или услуги на физически лица в ЕС или наблюдават тяхното поведение. Той дефинира широко личните данни, включително преки и непреки идентификатори. Разграничава администратори от обработващи лични данни и определя нарушението на сигурността на личните данни като нарушение на сигурността, което води до случайно или незаконосъобразно унищожаване, загуба, промяна, неразрешено разкриване на или достъп до лични данни.
За планирането на прехода важното е, че GDPR не се изпълнява само с твърдението „имаме контроли за сигурност“. Article 5 изисква законосъобразно, добросъвестно и прозрачно обработване, ограничаване на целите, минимизиране на данните, точност, ограничение на съхранението, цялостност и поверителност, както и доказуема отчетност. Article 6 изисква правно основание. Article 9 добавя по-строги условия за специални категории лични данни. Article 25 изисква защита на данните на етапа на проектиране и по подразбиране. Article 28 изисква управление на обработващи лични данни. Article 32 изисква сигурност на обработването.
Политиката за правно и регулаторно съответствие - МСП на Clarysec [Политика за правно и регулаторно съответствие за МСП] дава на по-малките организации проста отправна точка:
Управителят трябва да поддържа прост, структуриран Регистър на съответствието, който изброява:
Корпоративната Политика за правно и регулаторно съответствие [P37 Политика за правно и регулаторно съответствие] е по-изрична:
Всички правни и регулаторни задължения трябва да бъдат съпоставени с конкретни политики, контроли и собственици в системата за управление на информационната сигурност (СУИС).
Това изречение е разликата между неформално съответствие с GDPR и управление на поверителността, готово за одит. Всяко съществено задължение по GDPR следва да се съпостави с политика, контрол, собственик, поле в регистър и източник на доказателства.
| Област на задължение по GDPR | Доказателства за прехода към СУНЛИ | Оперативен собственик |
|---|---|---|
| Правно основание и ограничаване на целите | Запис в REG02 за обработване с цел, правно основание, роля и дата на преглед | Ръководител по поверителност и собственик на процес |
| Защита на личните данни на етапа на проектиране и по подразбиране | Контролен списък при приемане на промяна, проверка за необходимост от DPIA, преглед на архитектурата, запис за одобрение | Собственик на продукта и архитект по сигурността |
| Управление на обработващи лични данни | DPA, оценка на риска на доставчика, списък на подобработващите, права на одит, клауза за съдействие при нарушение | Закупуване и правен отдел |
| Права на субектите на данни | Журнал на исканията, запис за проверка на идентичността, доказателства за изпълнение, решения за изключения | Операции по поверителност |
| Обработване на нарушения на сигурността на личните данни | Запис за инцидент, оценка на тежестта, решение за уведомяване, извлечени поуки | Мениджър по инциденти и DPO |
| Съхранение и изтриване | График за сроковете за съхранение, доказателства за изтриване, одобрение на изключение | Собственик на данните и ИТ операции |
Доказателствата за администратор и обработващ лични данни трябва да се разделят. Администраторът трябва да докаже правно основание, прозрачност, обработване на права, решения относно целите и съхранение. Обработващият лични данни трябва да докаже обработване по документирани нареждания, управление на подобработващи, съдействие на администратора, мерки за сигурност, съдействие при уведомяване за нарушения и връщане или изтриване в края на услугата. Ако организацията действа и в двете роли, един общ модел на доказателства не е достатъчен.
Фаза 4: използвайте SoA като мост между контролите за поверителност
Честа грешка при прехода е да се създаде самостоятелна таблица с контроли за СУНЛИ, докато Декларацията за приложимост на СУИС остава непроменена. Това създава две конкуриращи се вселени от контроли.
ISO/IEC 27001:2022 изисква решенията за третиране на риска да бъдат отразени в Декларацията за приложимост. Политиката за управление на риска на Clarysec [Политика за управление на риска] посочва:
Декларацията за приложимост (SoA) следва да отразява всички решения за третиране и да се актуализира винаги когато покритието на контролите бъде променено.
За прехода към ISO/IEC 27701:2025 SoA става мостът между СУИС и СУНЛИ. Ако DPIA или третиране на риска за поверителността добавя шифроване, маскиране на данни, контроли за изтриване, механизми за даване на съгласие, надлежна проверка на обработващ лични данни, ограничения на достъпа или мониторинг на работен поток за DSAR, SoA и REG03 трябва да отразят решението.
Zenith Blueprint: 30-стъпкова пътна карта за одитора [Zenith Blueprint] потвърждава това в стъпка 6:
✓ Допълнителни контроли: Има ли контроли извън Annex A, които може да включите? ISO 27001
позволява добавяне на други контроли в SoA. Например може да искате да включите
съответствие с NIST CSF или специфични контроли за поверителност от ISO 27701.
Не насилвайте задълженията за поверителност в контроли, които не са подходящи. Добавете специфични за поверителността контроли, когато е необходимо, но ги управлявайте чрез същия модел за третиране на риска, собственост, статус на внедряване, доказателства и одит.
Контролите по ISO/IEC 27002:2022, които закрепват прехода
В Zenith Controls: ръководство за съответствие с множество рамки [Zenith Controls] два контрола от ISO/IEC 27002:2022 са централни за прехода към ISO/IEC 27701:2025: 5.31 Законови, нормативни, регулаторни и договорни изисквания и 5.34 Поверителност и защита на личните данни.
Контрол 5.31 е центърът за съответствие. Той поддържа идентифицирането, документирането, собствеността и прегледа на правни, регулаторни, законови и договорни изисквания. Естествено се свързва с отчетността по GDPR, управлението по NIS2, задълженията за ИКТ риск по DORA, клаузите за поверителност към клиенти и ангажиментите за облачно обработване.
Контрол 5.34 е оперативната опора на поверителността. Zenith Controls обяснява зависимостта ясно:
Инвентарът на информационните активи (5.9) следва да включва масиви с лични данни (клиентски бази данни, файлове на ЧР). Това подпомага 5.34, като гарантира, че организацията знае с какви лични данни разполага и къде се намират те, което е първата стъпка към защитата им.
Съпоставката на контролите следва да се използва като практически контролен списък за дизайн.
| Контрол по ISO/IEC 27002:2022 | Значение за прехода към СУНЛИ по GDPR |
|---|---|
| 5.9 Инвентаризация на информацията и други свързани активи | Идентифицира хранилища на лични данни, системи, собственици и потоци от данни |
| 5.12 Класификация на информацията | Етикетира лични данни и специални категории данни, за да се прилагат по-силни контроли |
| 5.14 Предаване на информация | Контролира вътрешното и външното предаване на лични данни |
| 5.15 Контрол на достъпа | Прилага достъп до лични данни на принципа „необходимост да се знае“ |
| 5.16 Управление на идентичности | Гарантира, че идентичностите с достъп до лични данни са управлявани и проследими |
| 5.19 Информационна сигурност във взаимоотношенията с доставчици | Поддържа поверителност при доставчици, уверение за обработващи лични данни и мониторинг на трети страни |
| 5.20 Отразяване на информационната сигурност в споразумения с доставчици | Вгражда изисквания за сигурност и поверителност в договорите |
| 5.21 Управление на информационната сигурност във веригата за доставки на ИКТ | Поддържа управление на подобработващи и ИКТ зависимости |
| 5.23 Информационна сигурност при използване на облачни услуги | Гарантира, че доставчиците на облачни услуги отговарят на очакванията за поверителност, местоположение, изтриване и договорни условия |
| 5.31 Законови, нормативни, регулаторни и договорни изисквания | Съпоставя задължения по GDPR, DORA, NIS2, клиентски и договорни задължения |
| 5.33 Защита на записите | Поддържа съхранението, цялостността и защитата на записите с доказателства |
| 5.34 Поверителност и защита на личните данни | Закрепва контролите за поверителност през целия жизнен цикъл на личните данни |
| 5.35 Независим преглед на информационната сигурност | Поддържа вътрешен одит и външно уверение |
| 5.36 Съответствие с политики, правила и стандарти за информационна сигурност | Тества дали контролите за поверителност се спазват |
| 5.8 Информационна сигурност в управлението на проекти | Вгражда поверителност и сигурност в управлението на проекти |
| 8.10 Изтриване на информация | Поддържа ограничението на съхранението и ангажиментите за изтриване |
| 8.11 Маскиране на данни | Защитава личните данни в непроизводствени среди и аналитични случаи на употреба |
| 8.15 Регистриране | Осигурява доказателства за достъп и дейност, свързани с лични данни |
| 8.16 Дейности по мониторинг | Открива подозрителна дейност и подпомага разследването на инциденти |
| 8.32 Управление на промените | Гарантира, че въздействието върху поверителността се преглежда преди промени в продукционна среда |
Тук поверителността става оперативна. За всяка високорискова дейност по обработване задайте въпросите: кои активи съдържат личните данни, как са класифицирани, кой има достъп до тях, къде се предават, кои облачни услуги ги обработват, кое правило за съхранение се прилага, какъв мониторинг открива злоупотреба и какви доказателства показват, че тези контроли работят?
Примерен работен поток: въвеждане на аналитична функционалност с подпомагане от изкуствен интелект
Да се върнем към FinTech компанията на Аня. Продуктовият екип иска да пусне аналитична функционалност с подпомагане от изкуствен интелект, която обработва потребителски идентификатори, активност по акаунти, метаданни за поддръжка, метаданни за фактуриране и поведенчески сигнали. Някои корпоративни клиенти може да използват резултатите за наблюдение на работната сила, което увеличава риска за поверителността.
Работният поток за преход към СУНЛИ трябва да обработва пускането като контролирано събитие, свързано с поверителността.
Стъпка 1: актуализирайте REG02 за ролите и целите на обработване
Собственикът на процес създава или актуализира записа за обработване. Задължителните полета включват цел, категории данни, категории субекти на данни, правно основание или нареждане на клиента, срок за съхранение, системи, доставчици, получатели, предавания и контекст на ролята.
Ако компанията е обработващ лични данни за клиентски анализи, REG02 трябва да показва обработване по нареждания на клиента. Ако тя използва агрегирани данни и за подобряване на собствения си продукт, тази отделна цел може да я направи администратор за вторично обработване. Записът не трябва да смесва ролите.
Стъпка 2: завършете проверката в REG04
Политиката за оценка на риска за поверителността и DPIA на Clarysec [Политика за оценка на риска за поверителността и DPIA] изисква:
[И двата типа] Собственикът на процес / собственикът на бизнеса ТРЯБВА да завърши базовата проверка в REG04 за всички активни дейности по обработване от REG02 в обхвата в срок до 30 работни дни след одобряване или разширяване на обхвата на СУНЛИ.
Проверката трябва да идентифицира мониторинг, профилиране, специални категории, уязвими лица, нова технология, обработване в голям мащаб, трансгранични предавания или променена цел. Ако праговете са достигнати, се задейства DPIA.
Стъпка 3: извършете DPIA и определете третирането
P17 Политика за защита на данните и поверителност изисква:
Всички съществени промени в системи или процеси, включващи лична информация (PII), следва да изискват документирана оценка на въздействието върху защитата на данните (DPIA), прегледана от длъжностното лице по защита на данните (DPO).
В библиотеката на Clarysec това е свързано с клауза 5.6. DPIA следва да оцени рискове като прекомерно събиране, неясна цел, повторна идентификация, неоторизиран достъп на клиентски администратор, неясно съхранение и експозиция към подобработващи. Третиранията може да включват минимизиране на ниво поле, псевдонимизация, контролни настройки от клиента, настройки за съхранение по подразбиране, по-силно журналиране за одит, актуализации на DPA, уведомления в продукта и ограничения върху обучението на модели.
Стъпка 4: актуализирайте REG03 и SoA
Политиката за СУНЛИ изисква:
[И двата типа] Ръководителят по поверителност / мениджърът на СУНЛИ ТРЯБВА да поддържа REG03 с включени контроли, изключени контроли, статус на внедряване и обосновка ежегодно и в срок до 30 дни след всяка промяна в третирането на риска за поверителността.
Ако DPIA добавя маскиране за непроизводствена аналитика, регистриране за администраторски достъп, контроли за изтриване, клаузи за доставчици или предпазни мерки за клиентска конфигурация, REG03 и SoA трябва да бъдат актуализирани.
Стъпка 5: докажете защита на личните данни на етапа на проектиране
Политиката за поверителност за МСП формулира принципа ясно:
Защитата на личните данни на етапа на проектиране и по подразбиране трябва да се прилага във всички нови системи и услуги
Доказателствата следва да включват DPIA, преглед на архитектурата, решение за минимизиране на данните, модел на достъп, конфигурация за регистриране, настройка за съхранение, резултати от тестове, одобрение за пускане и преглед след пускане. Така пускането на функционалността се превръща в повторно използваеми доказателства за СУНЛИ.
Управление на поверителността при доставчици в свят на DORA и NIS2
Управлението на поверителността при доставчици е мястото, където много преходи се провалят. GDPR Article 28 изисква администраторите да използват обработващи лични данни, които предоставят достатъчни гаранции, и да включват задълженията на обработващите лични данни в писмени договори. DORA Articles 28 to 30 изискват финансовите субекти да управляват ИКТ риск от трети страни, да поддържат регистри на договорните отношения, да извършват надлежна проверка, да включват права на одит и условия за изход, да управляват подизпълнението и да адресират критични или важни функции. NIS2 Article 21 изисква мерки за сигурност на веригата на доставки, включително отчитане на уязвимостите на доставчиците, практиките за киберсигурност и процедурите за сигурна разработка.
Контрол 5.19 по ISO/IEC 27002:2022, Информационна сигурност във взаимоотношенията с доставчици, е оперативната опора. Zenith Controls съпоставят тази област със споразумения с доставчици, сигурност на веригата за доставки на ИКТ, предаване на информация, мониторинг на съответствието, допустима употреба, задължения на обработващите лични данни по GDPR, киберсигурност на веригата на доставки по NIS2, ИКТ риск от трети страни по DORA, управление на доставчици по NIST и управление на доставчици по COBIT.
| Категория доставчик | Необходими доказателства за поверителност |
|---|---|
| Обработващ лични данни, който обработва клиентски лични данни | DPA, нареждания, технически и организационни мерки, списък на подобработващите, съдействие при уведомяване за нарушение, права на одит |
| Подобработващ във веригата за доставка на SaaS | Прехвърляне на задължения надолу по веригата, местоположение, механизъм за предаване, ангажимент за изтриване, уведомяване за промени |
| Доставчик на облачен хостинг | Избор на регион, шифроване, контроли на достъпа, съдействие при инциденти, условия за изтриване и връщане |
| Доставчик на инструмент за поддръжка | Ограничение на достъпа, редактиране на билети, съхранение, регистриране, поверителност на персонала по поддръжка |
| Доставчик на аналитика или изкуствен интелект | Ограничаване на целите, ограничение върху обучението на модели, псевдонимизация, отказ или контролни настройки |
За финансови субекти, регулирани по DORA, тези доказателства трябва да се свържат с ИКТ регистрите на трети страни и оценките на критични или важни функции. За субекти по NIS2 същите записи за доставчици поддържат управление на риска във веригата на доставки. За NIST CSF 2.0 управлението на доставчици се съгласува с функцията GOVERN, особено с резултатите за управление на риска във веригата на доставки. За COBIT 2019 управлението на доставчици се съгласува с цели като APO10 Managed Vendors и оперативни контроли, свързани с доставчици, в DSS.
Готовността за инциденти и нарушения трябва да бъде интегрирана
Плановете за преход в областта на поверителността често се фокусират прекомерно върху документацията и недостатъчно върху обработването на нарушения. Това е опасно, защото GDPR, NIS2 и DORA очакват дисциплинирани процеси за инциденти, макар праговете и сроковете за докладване да се различават.
GDPR изисква оценка дали събитие по сигурността е причинило нарушение на сигурността на личните данни и дали се изисква уведомяване на надзорния орган или засегнатите лица. NIS2 въвежда поетапно докладване за значителни инциденти, включително ранно предупреждение в рамките на 24 часа, уведомяване в рамките на 72 часа и окончателен доклад в рамките на един месец. DORA изисква финансовите субекти да откриват, управляват, класифицират, записват, уведомяват, реагират на и извличат поуки от инциденти, свързани с ИКТ, с поетапно докладване за съществени инциденти.
| Доказателства за инцидент | Цел по GDPR | Цел по NIS2 или DORA |
|---|---|---|
| Запис за класификация на инцидент | Определя дали е настъпило нарушение на сигурността на личните данни | Определя класификацията като значителен или съществен ИКТ инцидент |
| Оценка на въздействието върху данните | Идентифицира засегнатите субекти на данни и риска за правата и свободите | Поддържа докладване за тежест и въздействие |
| Журнал на хронологията | Доказва момент на узнаване, ескалация, решения и срокове за уведомяване | Поддържа поетапно докладване и комуникация с регулатора |
| Анализ на първопричините | Поддържа отстраняване и отчетност | Поддържа окончателно докладване и подобряване на устойчивостта |
| Извлечени поуки | Актуализира DPIA, контроли, обучение, надзор на доставчици | Захранва тестване, одит и преглед от ръководството |
NIST CSF 2.0 поддържа този цикъл чрез резултати за Detect, Respond, Recover и Govern. Екипът по прехода трябва да гарантира, че решенията при нарушения на поверителността са вградени в работния поток за инциденти по сигурността, а не се обработват като отделна правна последваща мисъл.
Една пътна карта, множество резултати по съответствие
Преходът към ISO/IEC 27701:2025 става по-ценен, когато намалява дублираната работа по съответствие. Zenith Blueprint, стъпка 14, препоръчва кръстосано съпоставяне на GDPR, NIS2 и DORA, така че организациите да могат да покажат, че третирането на риска и контролите удовлетворяват множество задължения:
За всяка регулация, ако е приложимо, може да създадете проста таблица за съпоставяне (например
приложение към доклад), която изброява ключовите изисквания за сигурност на регулацията и
съответните контроли/политики във вашата СУИС.
За планирането на прехода в областта на поверителността съпоставянето трябва да бъде практично и водено от доказателствата.
| Рамка | Какво очакват одиторите или оценителите | Отговор на прехода към СУНЛИ |
|---|---|---|
| GDPR | Отчетност, правно основание, DPIA, управление на обработващи лични данни, обработване на нарушения, поддръжка на права | REG02, REG04, записи за DPIA, регистър на DPA, журнали за решения при нарушения, доказателства за DSAR |
| NIS2 | Анализ на риска, обработване на инциденти, непрекъсваемост на дейността, сигурност на веригата на доставки, контрол на достъпа, управление на активите | Регистър на риска на СУИС, нива на доставчици, работен поток за инциденти, прегледи на правата за достъп, инвентаризация на активите |
| DORA | Рамка за ИКТ риск, докладване на инциденти, тестване на устойчивостта, ИКТ риск от трети страни, договорни клаузи | Регистър на ИКТ зависимостите, съпоставяне на критични доставчици, доклади за инциденти, доказателства от тестване, планове за изход |
| NIST CSF 2.0 | Управление, правни задължения и задължения за поверителност, профили на риска, риск от доставчици, резултати от реагиране и възстановяване | Текущи и целеви профили, съпоставяне на съответствието, мониторинг на доставчици, доказателства за реагиране и възстановяване |
| COBIT 2019 | Управление на програмата за поверителност, мониторинг на съответствието, споразумения с доставчици, оперативни контроли за поверителност | Докладване към управителния съвет, регистър на съответствието, доказателства, съгласувани с APO и DSS, констатации от вътрешен одит |
В Zenith Controls контрол 5.31 по ISO/IEC 27002:2022 поддържа правната и регулаторната проследимост през отчетността по GDPR, задълженията за съответствие по DORA, управленските очаквания по NIS2, NIST CSF 2.0 GV.OC-03 и мониторинга на външното съответствие по COBIT. Контрол 5.34 поддържа GDPR Articles 25 and 32, защита през жизнения цикъл на личните данни, очаквания за облачно обработване на лични данни и контроли за сигурност, съобразени с поверителността.
Резултатът не е опростен модел „един контрол = един закон“. Това е защитим модел на доказателства, при който един добре проектиран набор от контроли поддържа множество нужди от уверение.
Как одиторите ще тестват прехода
Силен план за преход предвижда одиторските техники.
Одитор на система за управление по ISO ще започне с обхват, заинтересовани страни, правни изисквания, рискове, цели, оперативни контроли, вътрешни одити, прегледи от ръководството, несъответствия и подобрение. Той ще провери дали обхватът на СУНЛИ е одобрен, дали задълженията за поверителност са включени в регистъра на съответствието, дали контролите са обосновани в SoA и дали доказателствата за внедряване съответстват на заявения обхват.
Одитор по поверителност ще извадково провери записи за обработване, DPIA, DSAR, решения при нарушения, договори с обработващи лични данни, контроли за съхранение и въвеждане на проекти. Той няма да приеме намерения в политика, когато липсват оперативни доказателства.
Оценител, съгласуван с NIST, ще търси управление, правни и договорни задължения, целеви профили, риск от доставчици, мониторинг, реагиране и доказателства за възстановяване.
Одитор по COBIT 2019 ще се фокусира върху надзора от управителния съвет, докладването за съответствие, управлението на доставчици, ролите и отговорностите и дали рискът за поверителността се управлява през жизнения цикъл на информацията.
Политиката за мониторинг, одит и подобрение на СУНЛИ на Clarysec [Политика за мониторинг, одит и подобрение на СУНЛИ] прави одитната програма задължителна:
[Всички] Вътрешният одитор / проверяващият съответствието ТРЯБВА да изготви риск-базирана вътрешна одитна програма за СУНЛИ в REG12 ежегодно преди първия планиран одитен цикъл на СУНЛИ.
Политиката за одит и мониторинг на съответствието [Политика за одит и мониторинг на съответствието] прилага същата дисциплина на ниво СУИС:
Риск-базиран план за одит следва да бъде разработван и одобряван ежегодно, като се вземат предвид:
За по-малки организации Политиката за одит и мониторинг на съответствието - МСП [Политика за одит и мониторинг на съответствието за МСП] поддържа планирането на одита фокусирано:
Планът трябва да идентифицира ключови системи и политики, които да бъдат прегледани, с фокус върху:
По време на прехода първият вътрешен одит не трябва да тества всичко. Той трябва да тества най-високите рискове на прехода: непълни записи за обработване, липсващи критерии за задействане на DPIA, слаби клаузи за поверителност при доставчици, нетестирани решения при нарушения, неясни роли на администратор и обработващ лични данни и несъответствие със SoA.
Практична 90-дневна пътна карта за преход към ISO/IEC 27701:2025
Реалистичната пътна карта трябва да бъде достатъчно кратка за изпълнение и достатъчно структурирана, за да създаде доказателства.
| Срок | Цел на прехода | Основни резултати |
|---|---|---|
| Дни 1 до 15 | Установяване на обхват и управление | Одобрение на REG01, спонсор, карта на ролите, актуализация на регистъра на съответствието, план за преход в REG12 |
| Дни 16 до 35 | Изграждане на базов набор от доказателства за поверителност | Почистване на REG02, категории данни, цели, правни основания, съхранение, системи, доставчици, предавания |
| Дни 36 до 55 | Изпълнение на проверка за риск за поверителността и DPIA | Проверка в REG04, критерии за задействане на DPIA, решения за третиране на риска, одобрения на остатъчния риск |
| Дни 56 до 70 | Актуализиране на контроли, договори и предпазни мерки | Актуализация на REG03, актуализация на SoA, привеждане на DPA в съответствие, достъп, изтриване, маскиране, регистриране, облачни контроли |
| Дни 71 до 85 | Тестване на доказателствата чрез вътрешен одит | Извадков одит на един процес като администратор, една услуга като обработващ лични данни, един доставчик, една DPIA, едно DSAR, един сценарий за нарушение |
| Дни 86 до 90 | Провеждане на преглед от ръководството и решение за готовността | Действия от прегледа, проблеми с доставчици, инциденти, одитни констатации, цели за поверителност, решение за външна оценка |
90-дневната цел не означава, че всяка позиция за отстраняване ще бъде приключена. Тя означава, че ръководството трябва да има одобрен обхват, достоверен базов набор от доказателства, приоритизирано третиране на риска, фокусирани одитни резултати и управленско решение относно готовността.
Направете прехода основан на доказателства
Организациите, които успяват с прехода към ISO/IEC 27701:2025, не са тези с най-дългата политика за поверителност. Те са тези, които могат да докажат как задълженията за поверителност преминават от закона към обхвата, от обхвата към записите за обработване, от записите за обработване към оценката на риска, от оценката на риска към контролите, от контролите към доказателствата и от доказателствата към подобрението.
Clarysec помага на екипите да направят този преход практичен. Нашият набор от политики за СУНЛИ, съпоставянето към GDPR, регистрите с доказателства за администратори и обработващи лични данни, работните потоци за DPIA, шаблоните за управление на поверителността при доставчици, материалите за обработване на нарушения, дневните редове за преглед от ръководството, Zenith Blueprint и Zenith Controls дават на CISO, DPO, мениджъри по съответствие, одитори и собственици на бизнеса структуриран път от намерение за поверителност до операция, готова за одит.
Ако вашата организация се подготвя за ISO/IEC 27701:2025, започнете тази седмица с три действия: одобрете обхвата на прехода към СУНЛИ в REG01, попълнете REG02 за услугата си с най-висок риск и изпълнете първата проверка в REG04. След това използвайте Clarysec, за да превърнете този набор от доказателства в пълна, съгласувана с GDPR пътна карта за преход към СУНЛИ, готова за клиенти, одитори, регулатори и управителния съвет.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council