PECB · 15% отстъпка Вземете офертата →

Posts

Explore our latest insights on cybersecurity compliance and best practices.

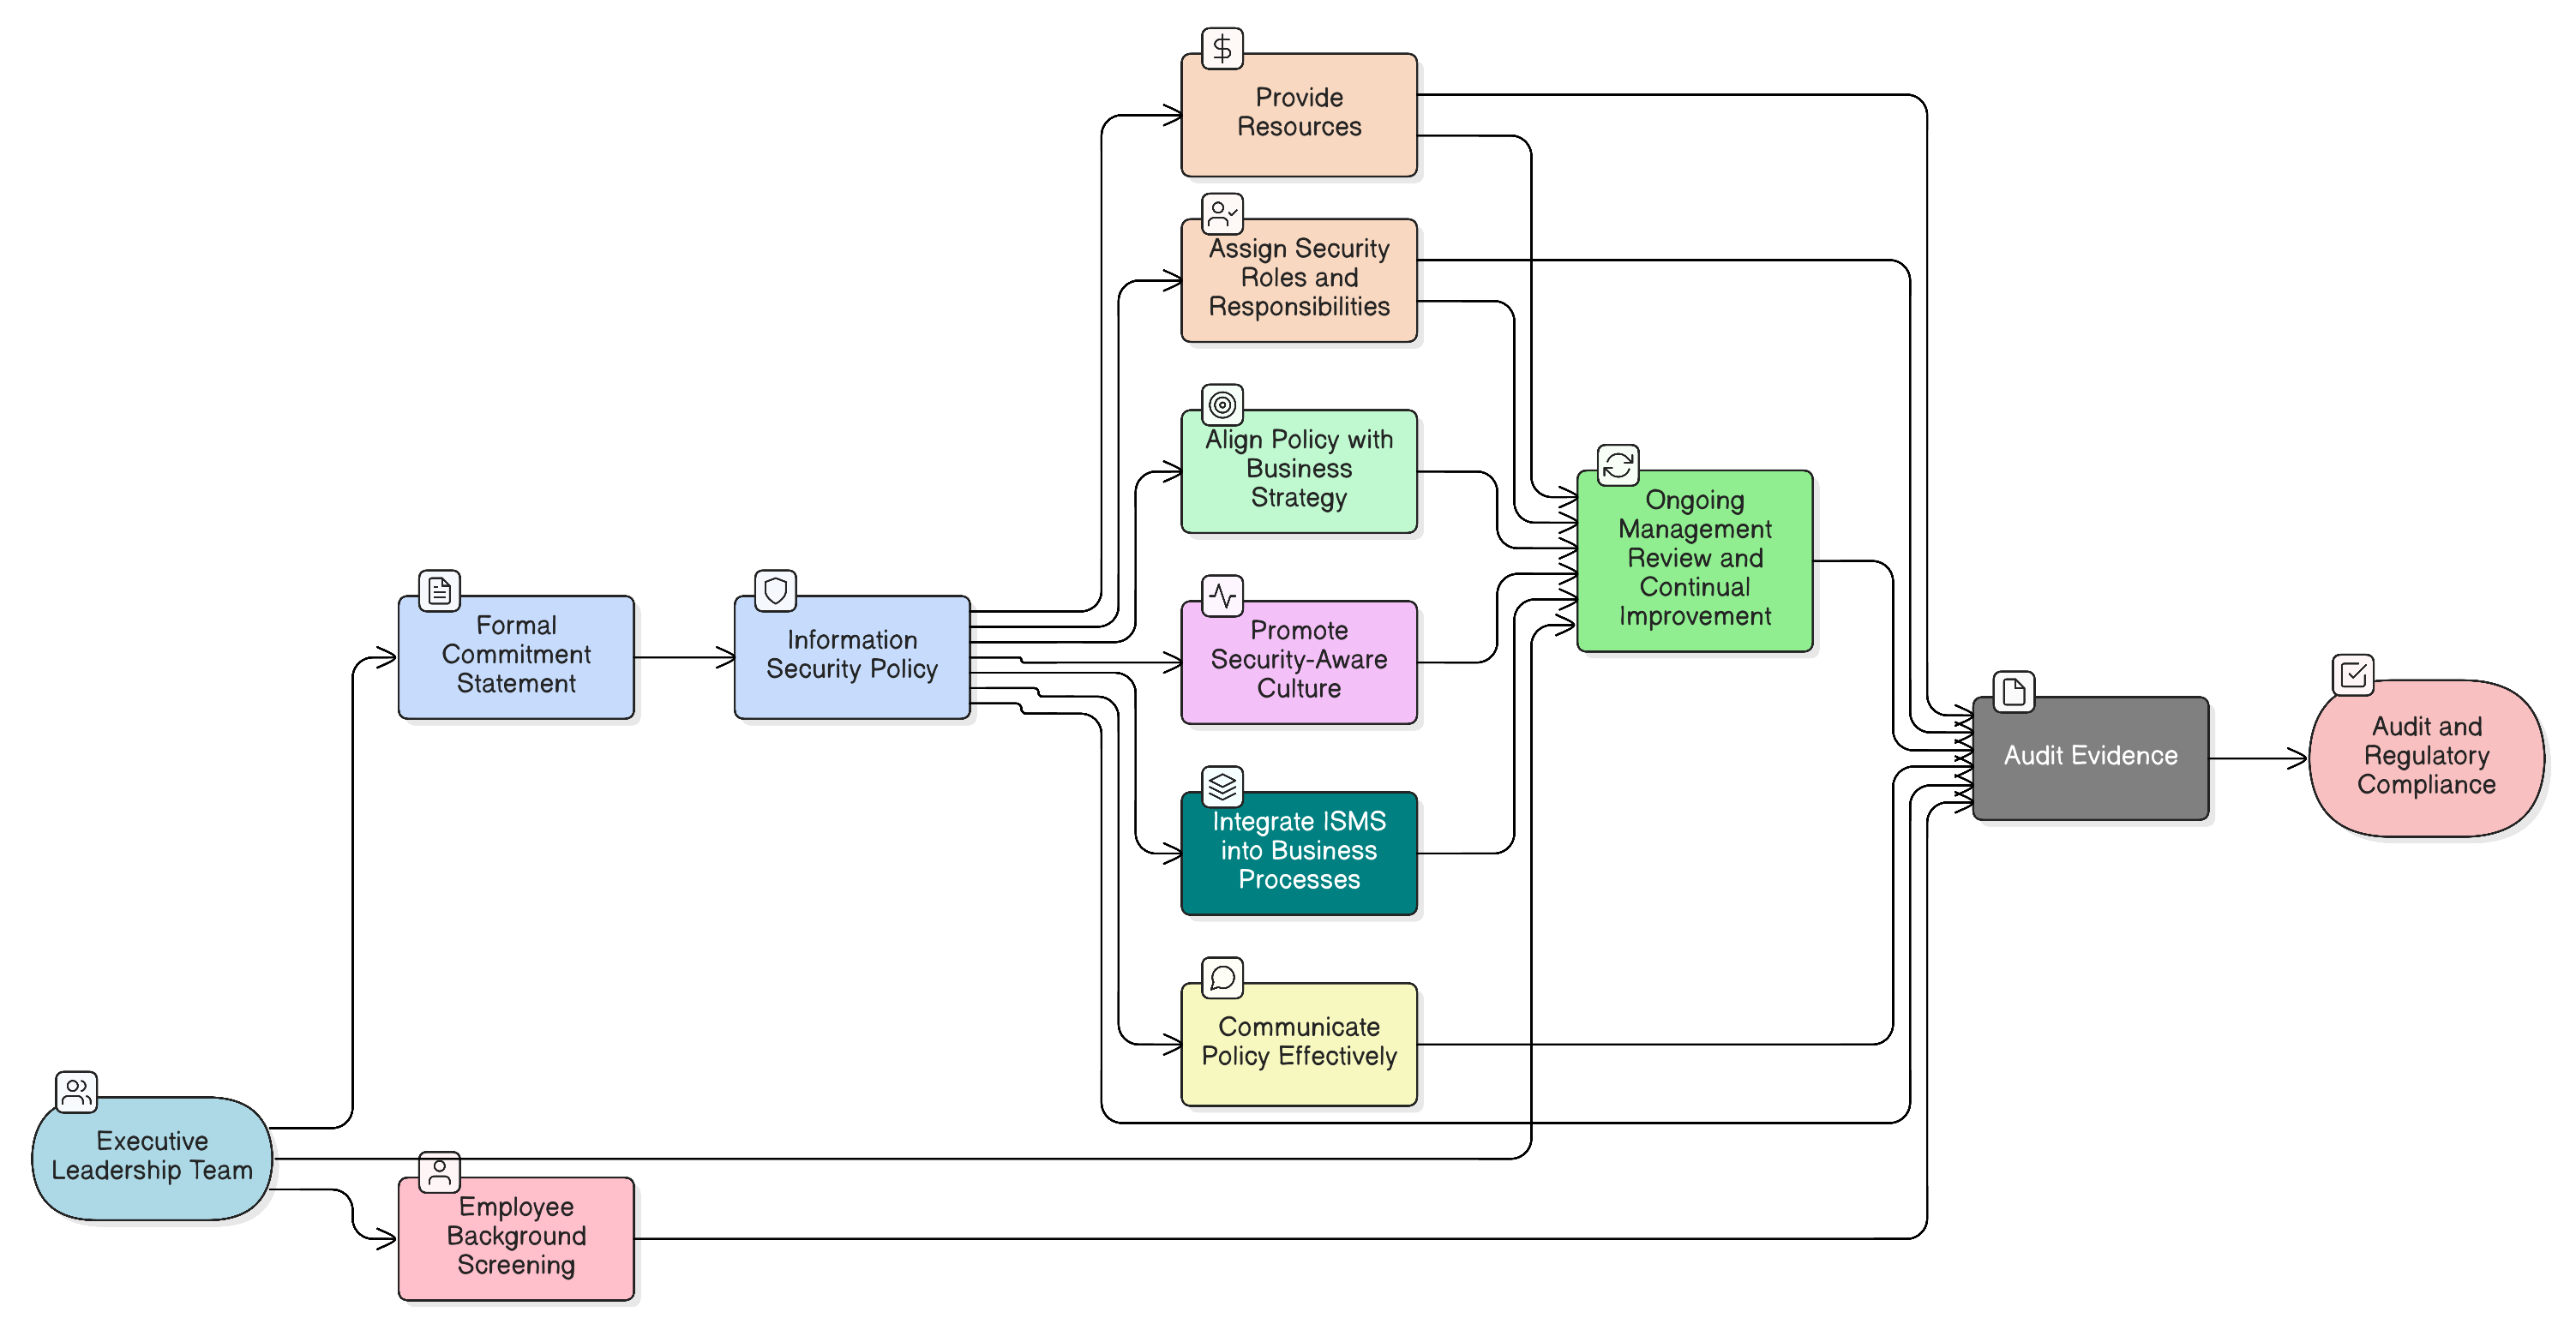
Отвъд подписа: защо ангажиментът на ръководството е най-важният контрол за сигурност

Отвъд подписа: защо ангажиментът на ръководството е най-важният контрол за сигурност

Подписът върху политика не е достатъчен. Научете как да превърнете висшето ръководство в най-силния си актив за сигурност чрез приложими стъпки, примери за политики и съпоставки за съответствие между ISO 27001:2022, NIS2, DORA и други рамки.

24-часовият тест по NIS2: изграждане на план за реагиране при инциденти, който издържа на пробиви и одити

24-часовият тест по NIS2: изграждане на план за реагиране при инциденти, който издържа на пробиви и одити

24-часовото правило за уведомяване по NIS2 променя изцяло подхода. Това практическо ръководство показва на директорите по информационна сигурност (CISO) и одиторите как да проектират устойчив и съответстващ план за реагиране при инциденти, който издържа на регулаторен контрол и реални атаки, като използва политиките на Clarysec и инструментариумите за съвместно съответствие.

Криптирането на данни в покой не е възможно? Ръководство за директорите по информационна сигурност (CISO) за устойчиви компенсиращи контроли

Криптирането на данни в покой не е възможно? Ръководство за директорите по информационна сигурност (CISO) за устойчиви компенсиращи контроли

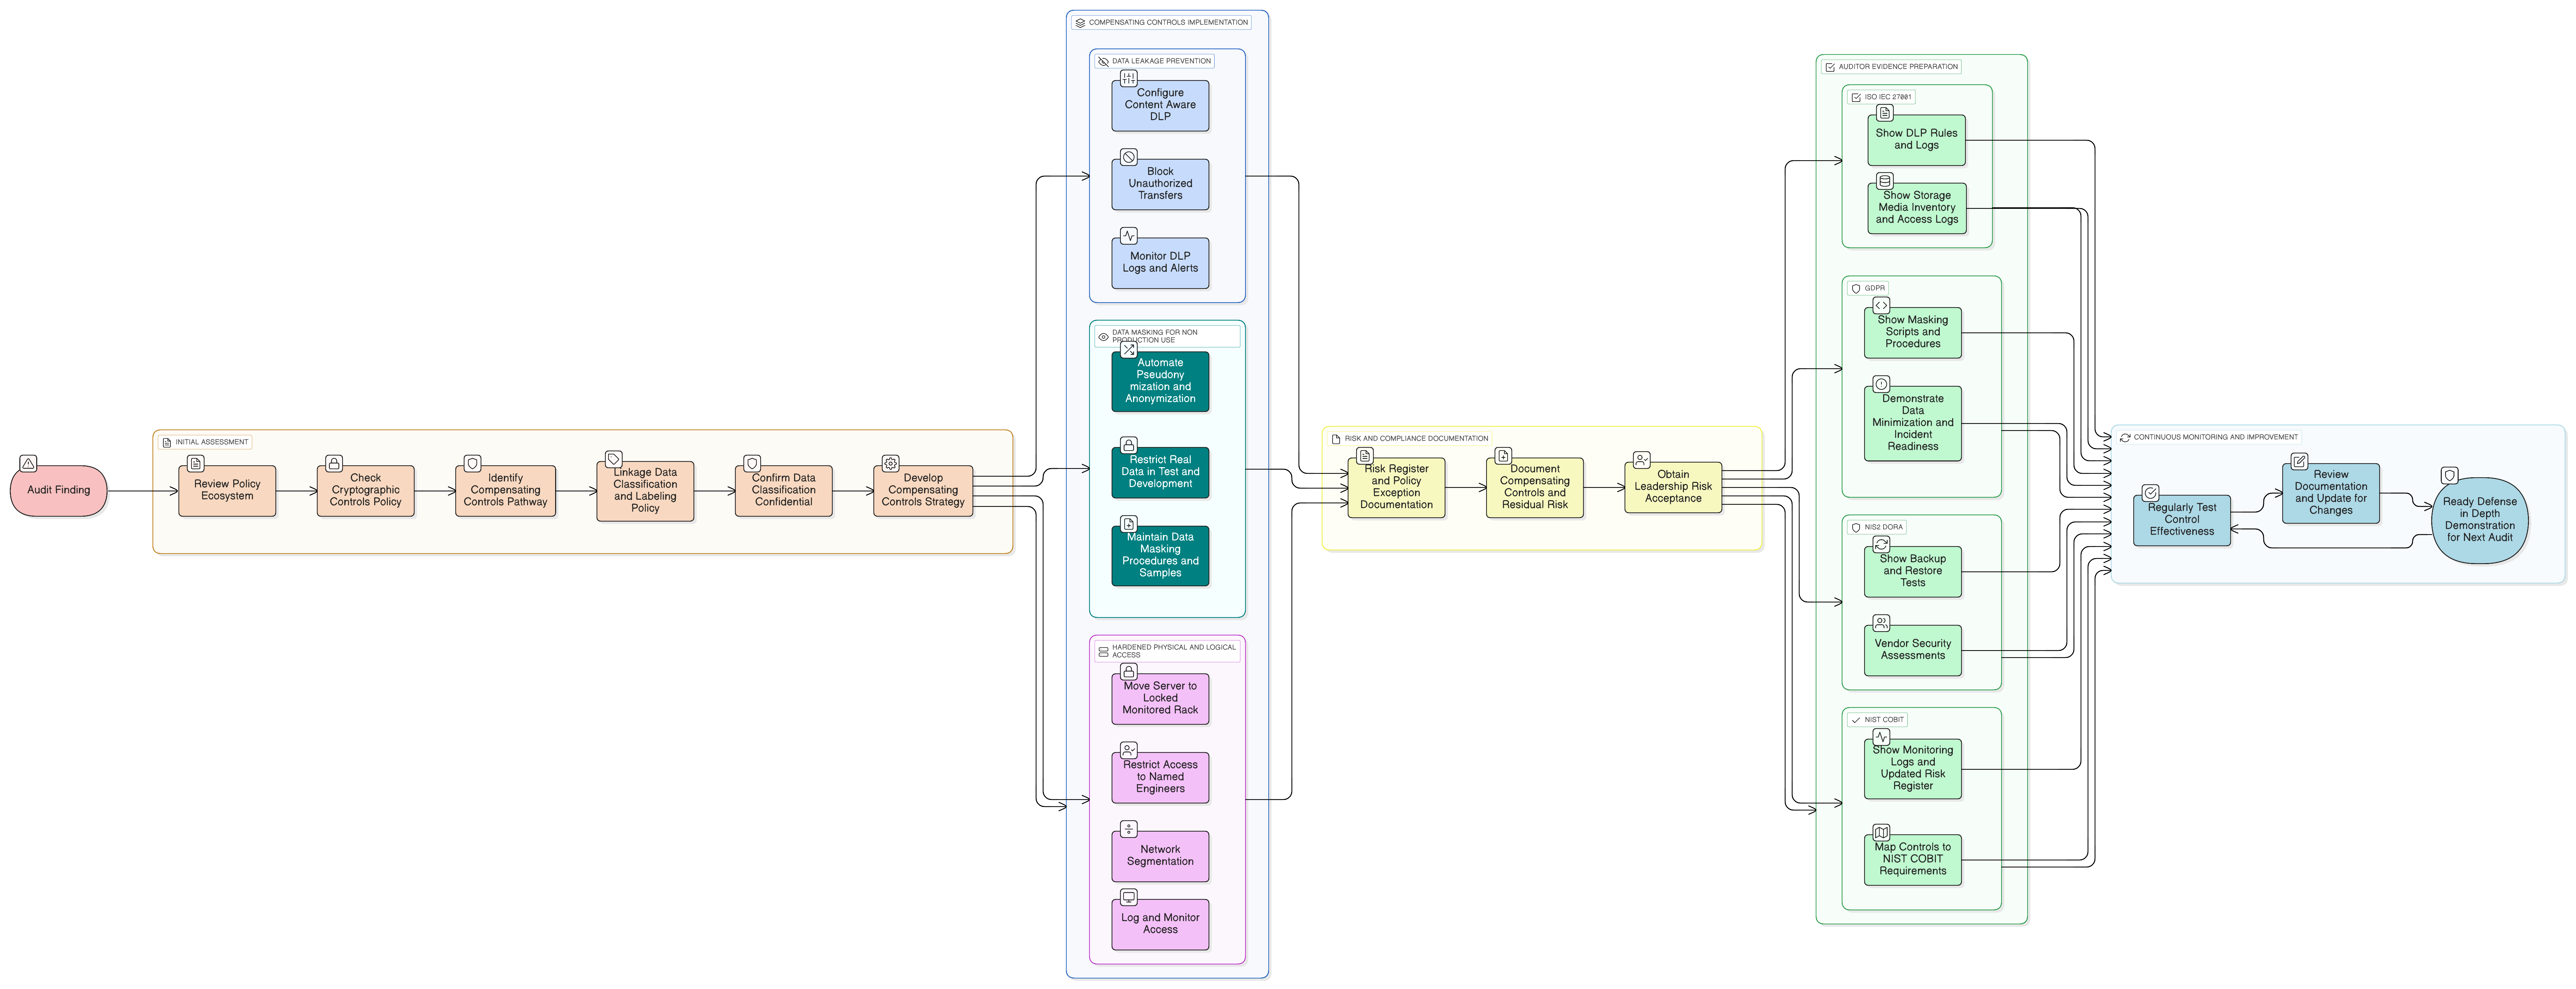
Практическо ръководство за CISO относно внедряването и документирането на компенсиращи контроли за данни в покой, когато криптирането не е приложимо. Разглеждаме реалистичен одитен сценарий и съпоставяме многостепенни мерки за защита с рамките ISO/IEC 27001:2022, GDPR, NIS2, DORA и NIST.

Отвъд въпросника: изчерпателно ръководство за CISO за одит на високорискови доставчици по NIS2 и DORA

Отвъд въпросника: изчерпателно ръководство за CISO за одит на високорискови доставчици по NIS2 и DORA

Нашата водеща статия за CISO относно управлението на одити на високорискови доставчици по NIS2 и DORA. Научете как да внедрите основана на риска стратегия за непрекъснат одит, използвайки доказани рамки, задължителни политики и практически контролни списъци, за да изпълните строгите регулаторни изисквания.

Слабото звено: практически наръчник за директора по информационна сигурност (CISO) за изграждане на програма за управление на риска във веригата на доставки, съответстваща на NIS2

Слабото звено: практически наръчник за директора по информационна сигурност (CISO) за изграждане на програма за управление на риска във веригата на доставки, съответстваща на NIS2

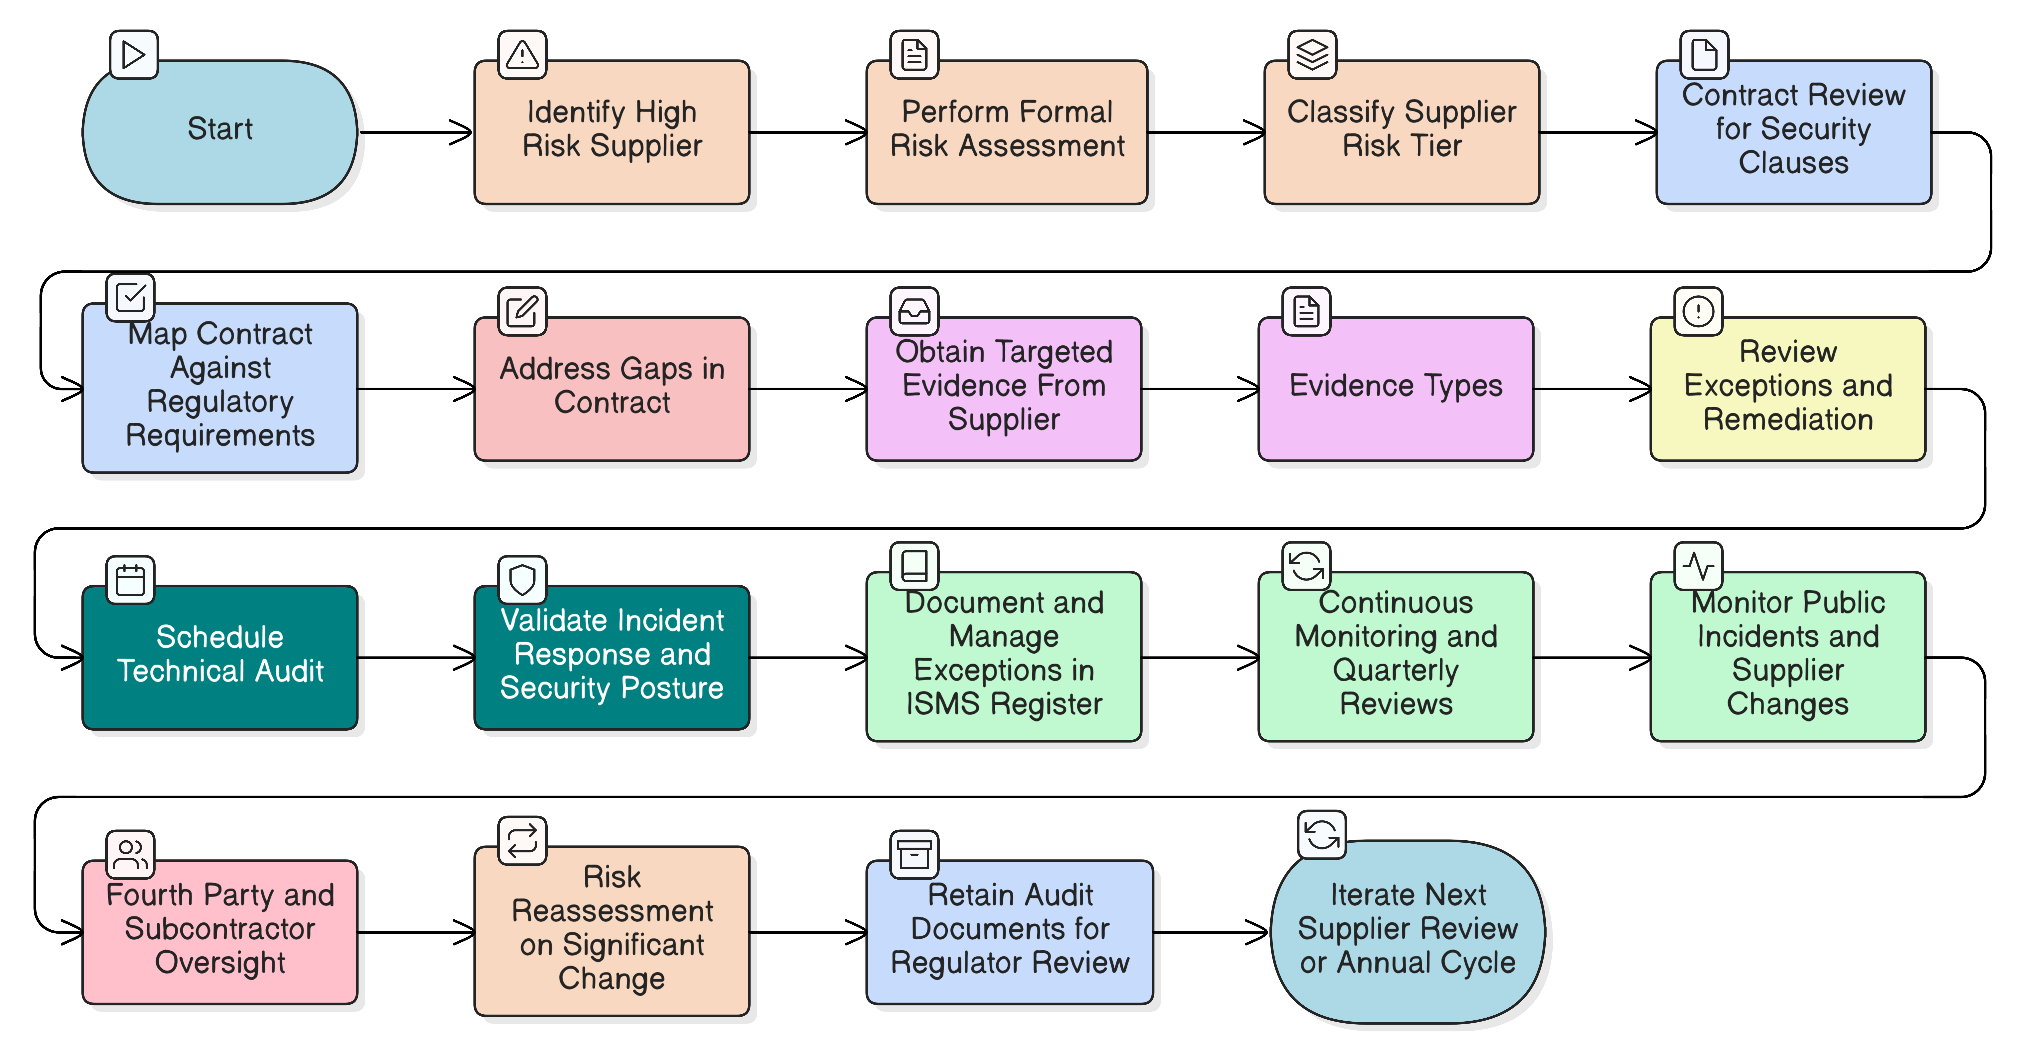
Тази водеща статия превежда CISO и ръководителите по съответствие през практически подход за изграждане на програма за управление на риска във веригата на доставки, съответстваща на NIS2. Тя съчетава регулаторни насоки, приложими контроли и експертните препоръки на Clarysec, за да превърне веригата на доставки от критична уязвимост в устойчив и одитируем актив.

Гробището за данни: ръководство за директора „Информационна сигурност“ за унищожаване на данни в съответствие с изискванията и с одитируема доказателствена следа

Гробището за данни: ръководство за директора „Информационна сигурност“ за унищожаване на данни в съответствие с изискванията и с одитируема доказателствена следа

Превърнете риска от наследени данни в стратегическо предимство. Това задълбочено ръководство обхваща всичко — от създаването на политики и санирането на носители до изграждането на устойчива на одит доказателствена следа за унищожаване на данни, като комбинира експертните пътни карти и набори от политики на Clarysec.

Отвъд възстановяването: ръководство за CISO за изграждане на реална оперативна устойчивост с ISO 27001:2022

Отвъд възстановяването: ръководство за CISO за изграждане на реална оперативна устойчивост с ISO 27001:2022

Атака с рансъмуер възниква по време на заседание на съвета на директорите. Резервните ви копия работят, но работи ли сигурността ви? Вижте как да внедрите контролите за устойчивост на ISO/IEC 27001:2022, за да поддържате сигурността под натиск, да удовлетворите одиторите и да изпълните строгите изисквания на DORA и NIS2 с експертната пътна карта на Clarysec.

От съответствие към устойчивост: как CISO могат да затворят пропуска в управлението

От съответствие към устойчивост: как CISO могат да затворят пропуска в управлението

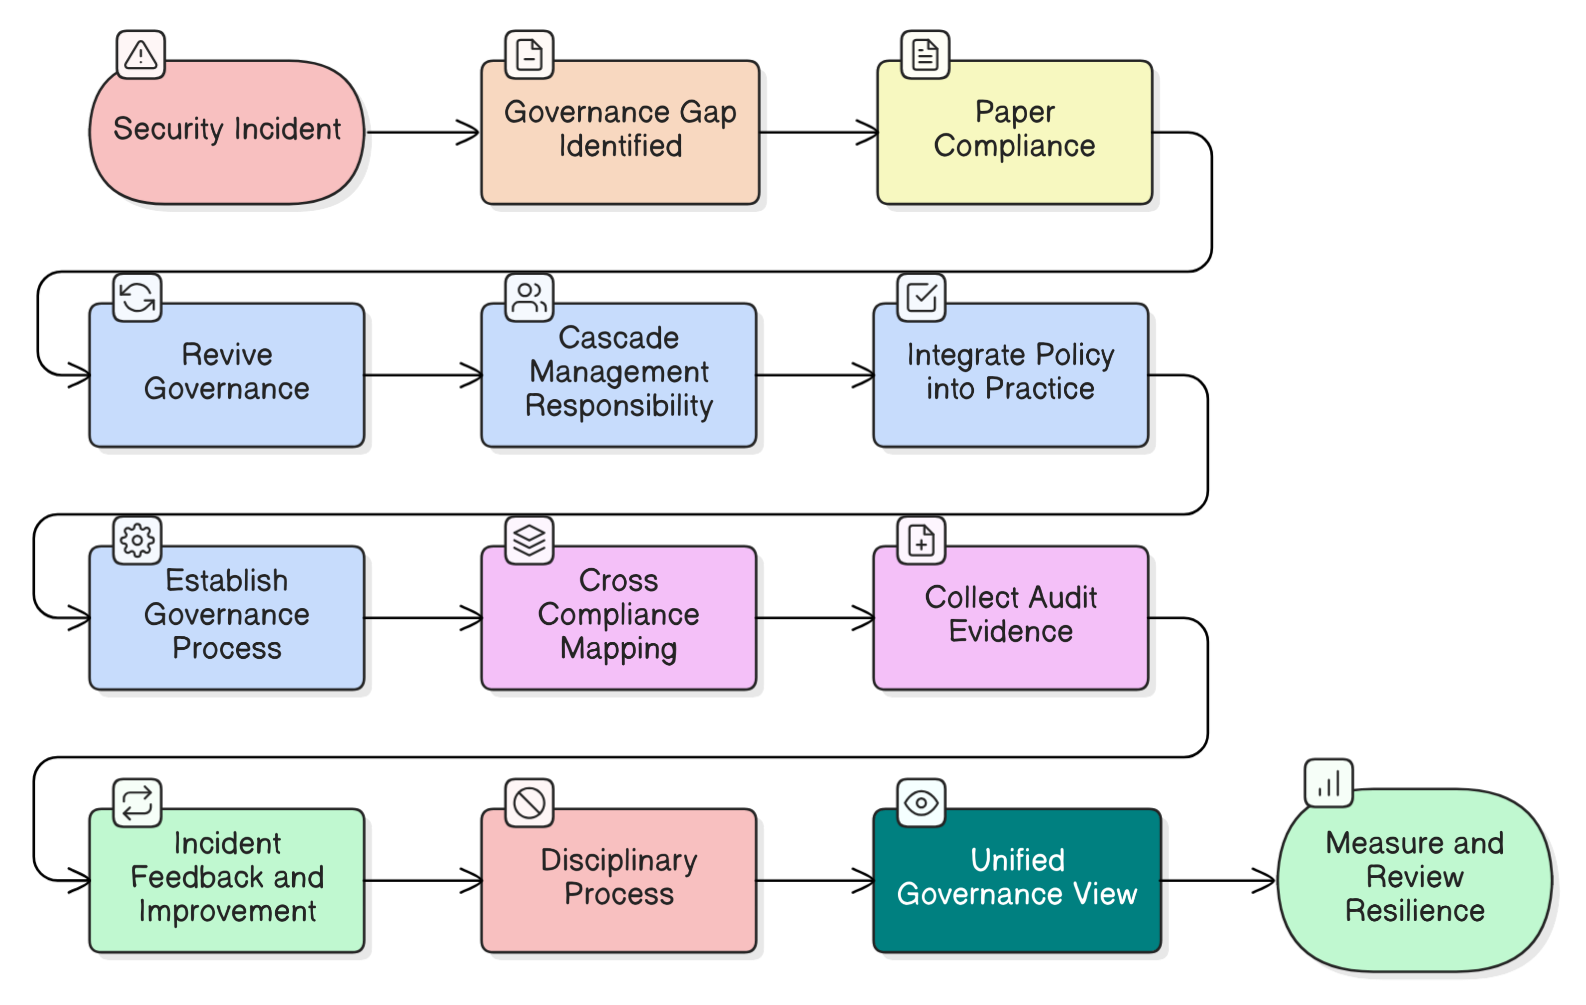
Контролните списъци за съответствие не предотвратяват пробиви; активното управление го прави. Разглеждаме най-съществените митове за управлението при CISO чрез реален инцидент и предоставяме пътна карта за изграждане на действителна организационна устойчивост с практически стъпки, примери за политики и съпоставяния между изискванията на ISO 27001:2022, NIS2, DORA и други рамки.

Защита на жизнения цикъл на служителя: цялостен ISMS подход в ISO 27001:2022, NIS2, DORA и GDPR

Защита на жизнения цикъл на служителя: цялостен ISMS подход в ISO 27001:2022, NIS2, DORA и GDPR

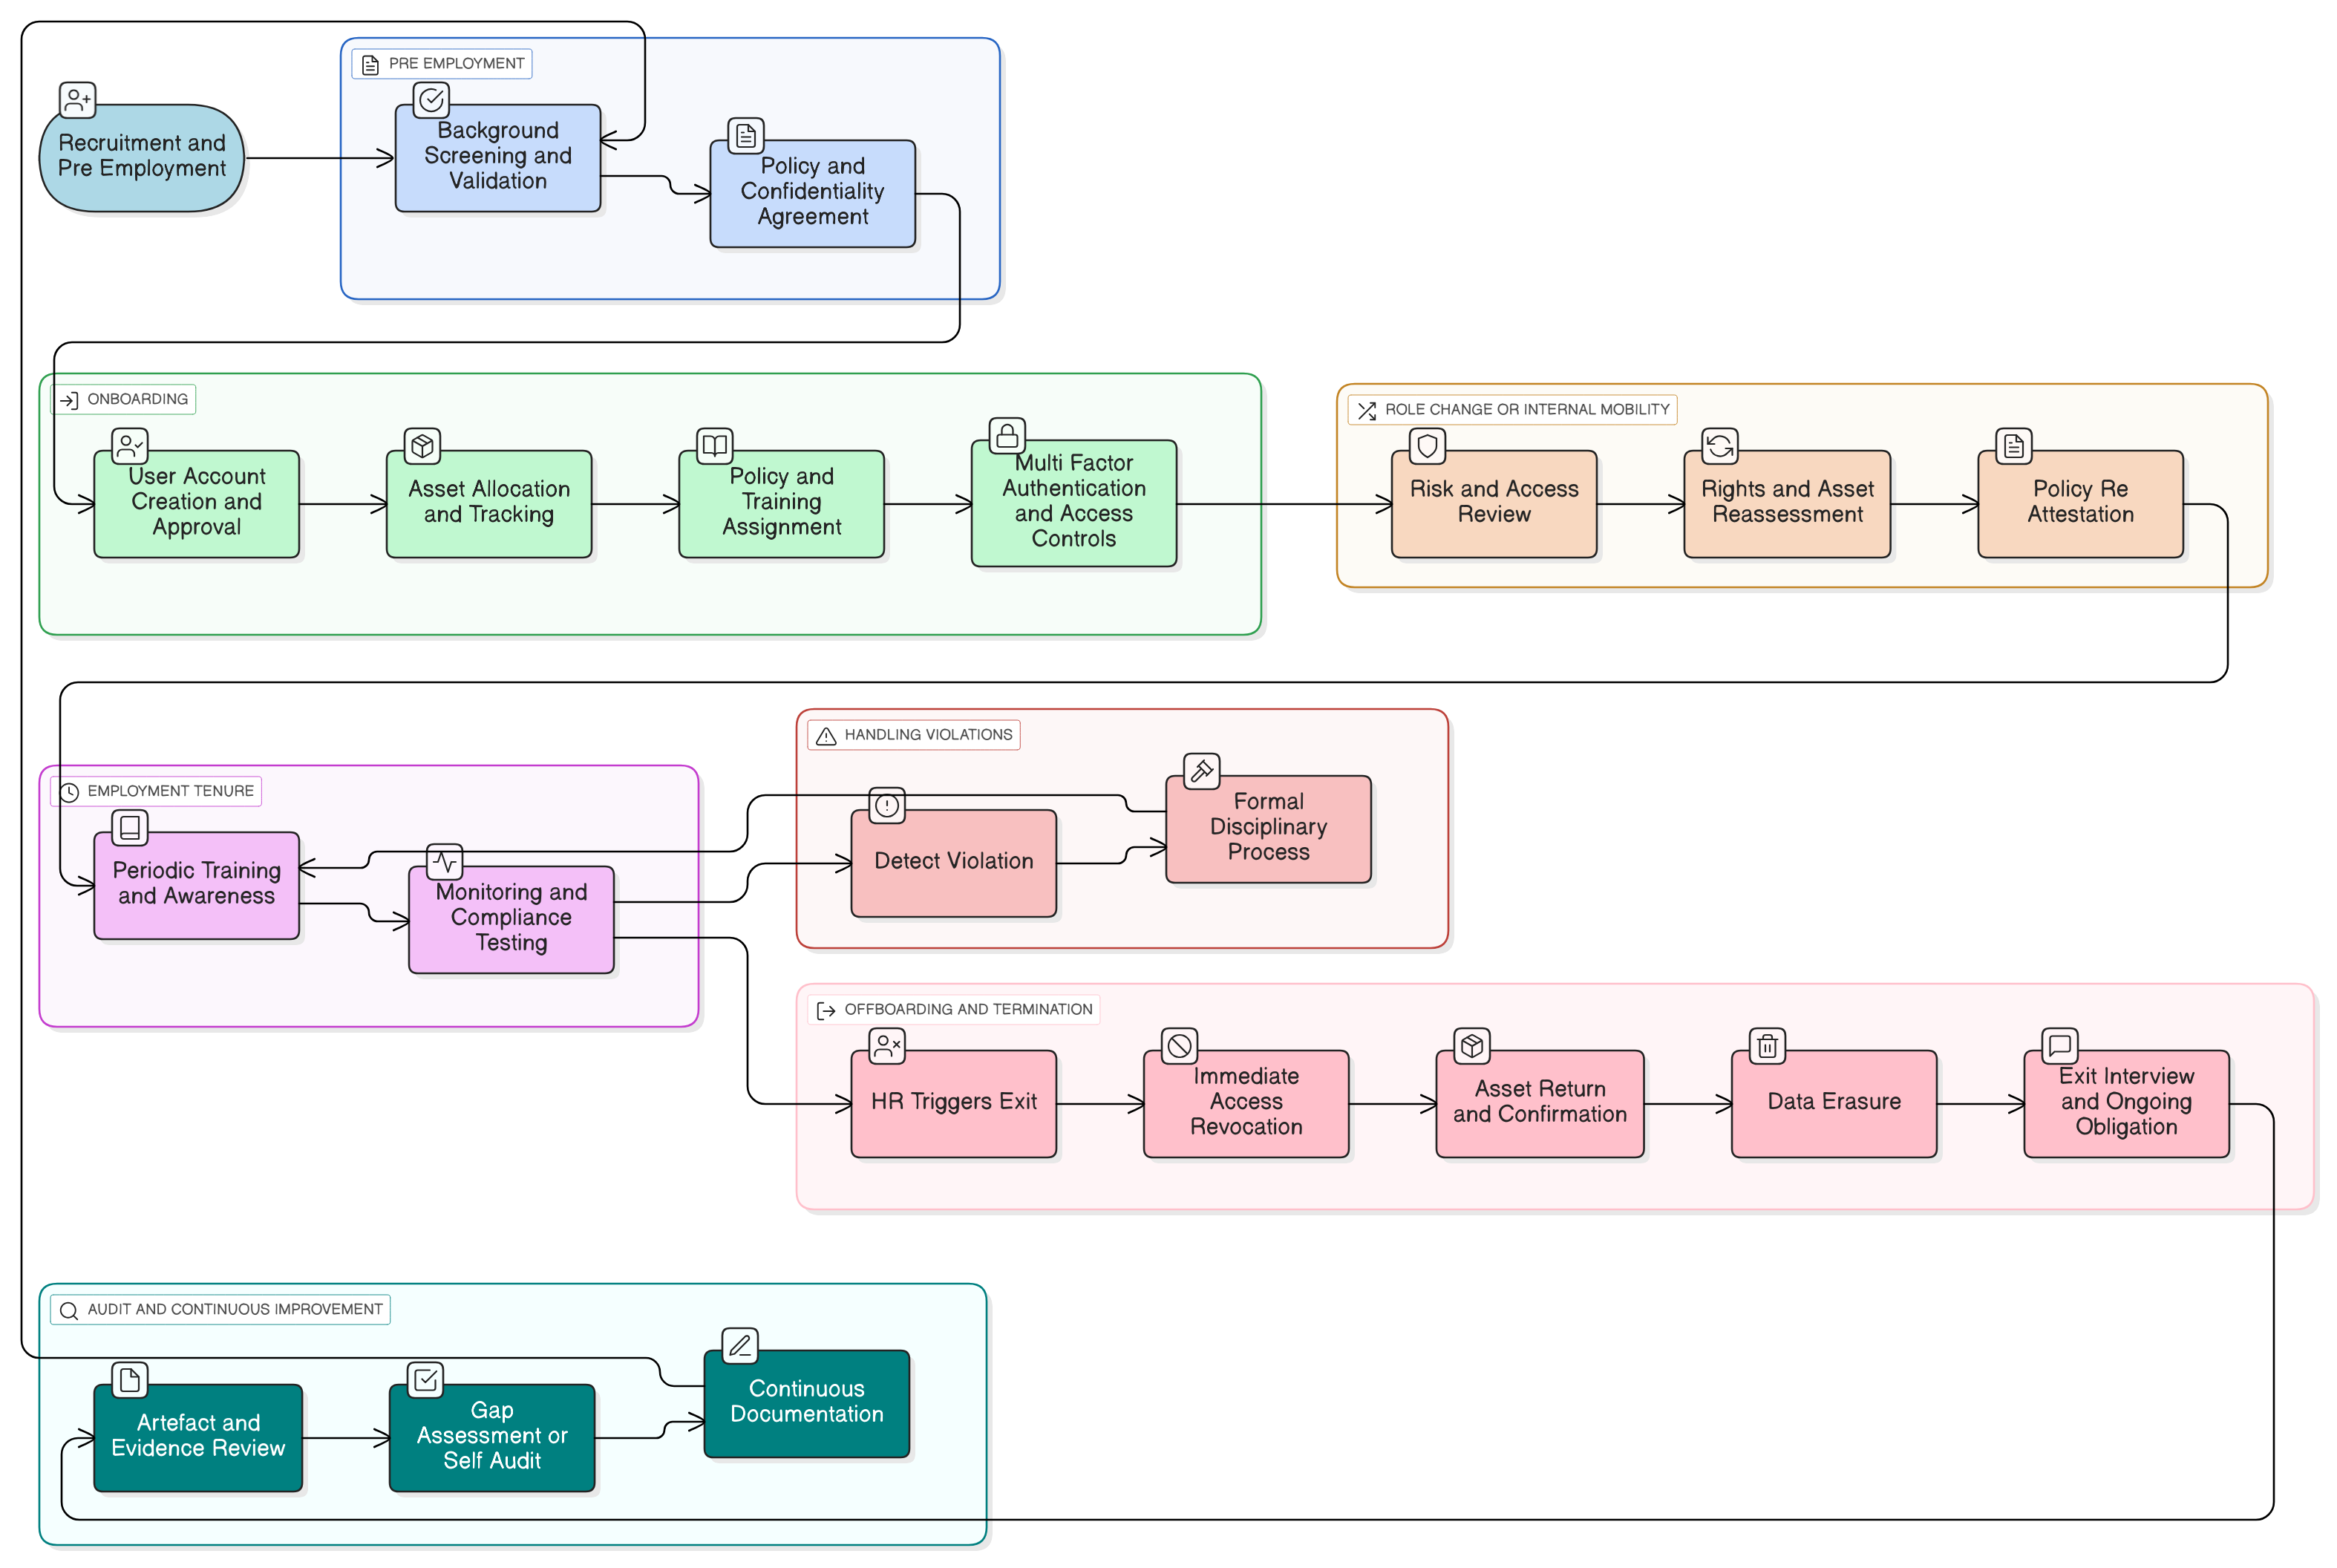
Научете как да превърнете HR процесите си в силна защитна линия чрез приложими контроли, практическо съпоставяне с политики, одиторски гледни точки и интегрирани инструменти, обхващащи въвеждане, промени в ролите и освобождаване съгласно ISO 27001:2022, NIS2, DORA, GDPR, NIST и COBIT.

Clarysec · Партньор-реселър на PECB

Сертифицирайте се. Бъдете готови за одит.

Съчетайте официално обучение на PECB с политики, регистри и насоки за внедряване от Clarysec в един пакет Certify + Comply.
15% отстъпка за избрани курсове и пакети на PECB