
Изграждане на програма за устойчивост към фишинг по ISO 27001
Научете как да изградите измерима програма за устойчивост към фишинг чрез контролите A.6.3 и A.6.4 на ISO 27001:2022, за да намалите човешкия риск и да докажете съответствие.
13 min
Explore our latest insights on cybersecurity compliance and best practices.
Научете как да изградите измерима програма за устойчивост към фишинг чрез контролите A.6.3 и A.6.4 на ISO 27001:2022, за да намалите човешкия риск и да докажете съответствие.
ISO 27001 е международен стандарт за системи за управление на информационната сигурност (СУИС). Това практическо ръководство представя основните стъпки за внедряване на ISO 27001 във вашата организация — от първоначалното планиране до сертификацията.
ISO 27001 предоставя систематичен подход за управление на чувствителната корпоративна информация и за осигуряване на нейната защита. Стандартът обхваща хора, процеси и ИТ системи чрез прилагане на процес за управление на риска.
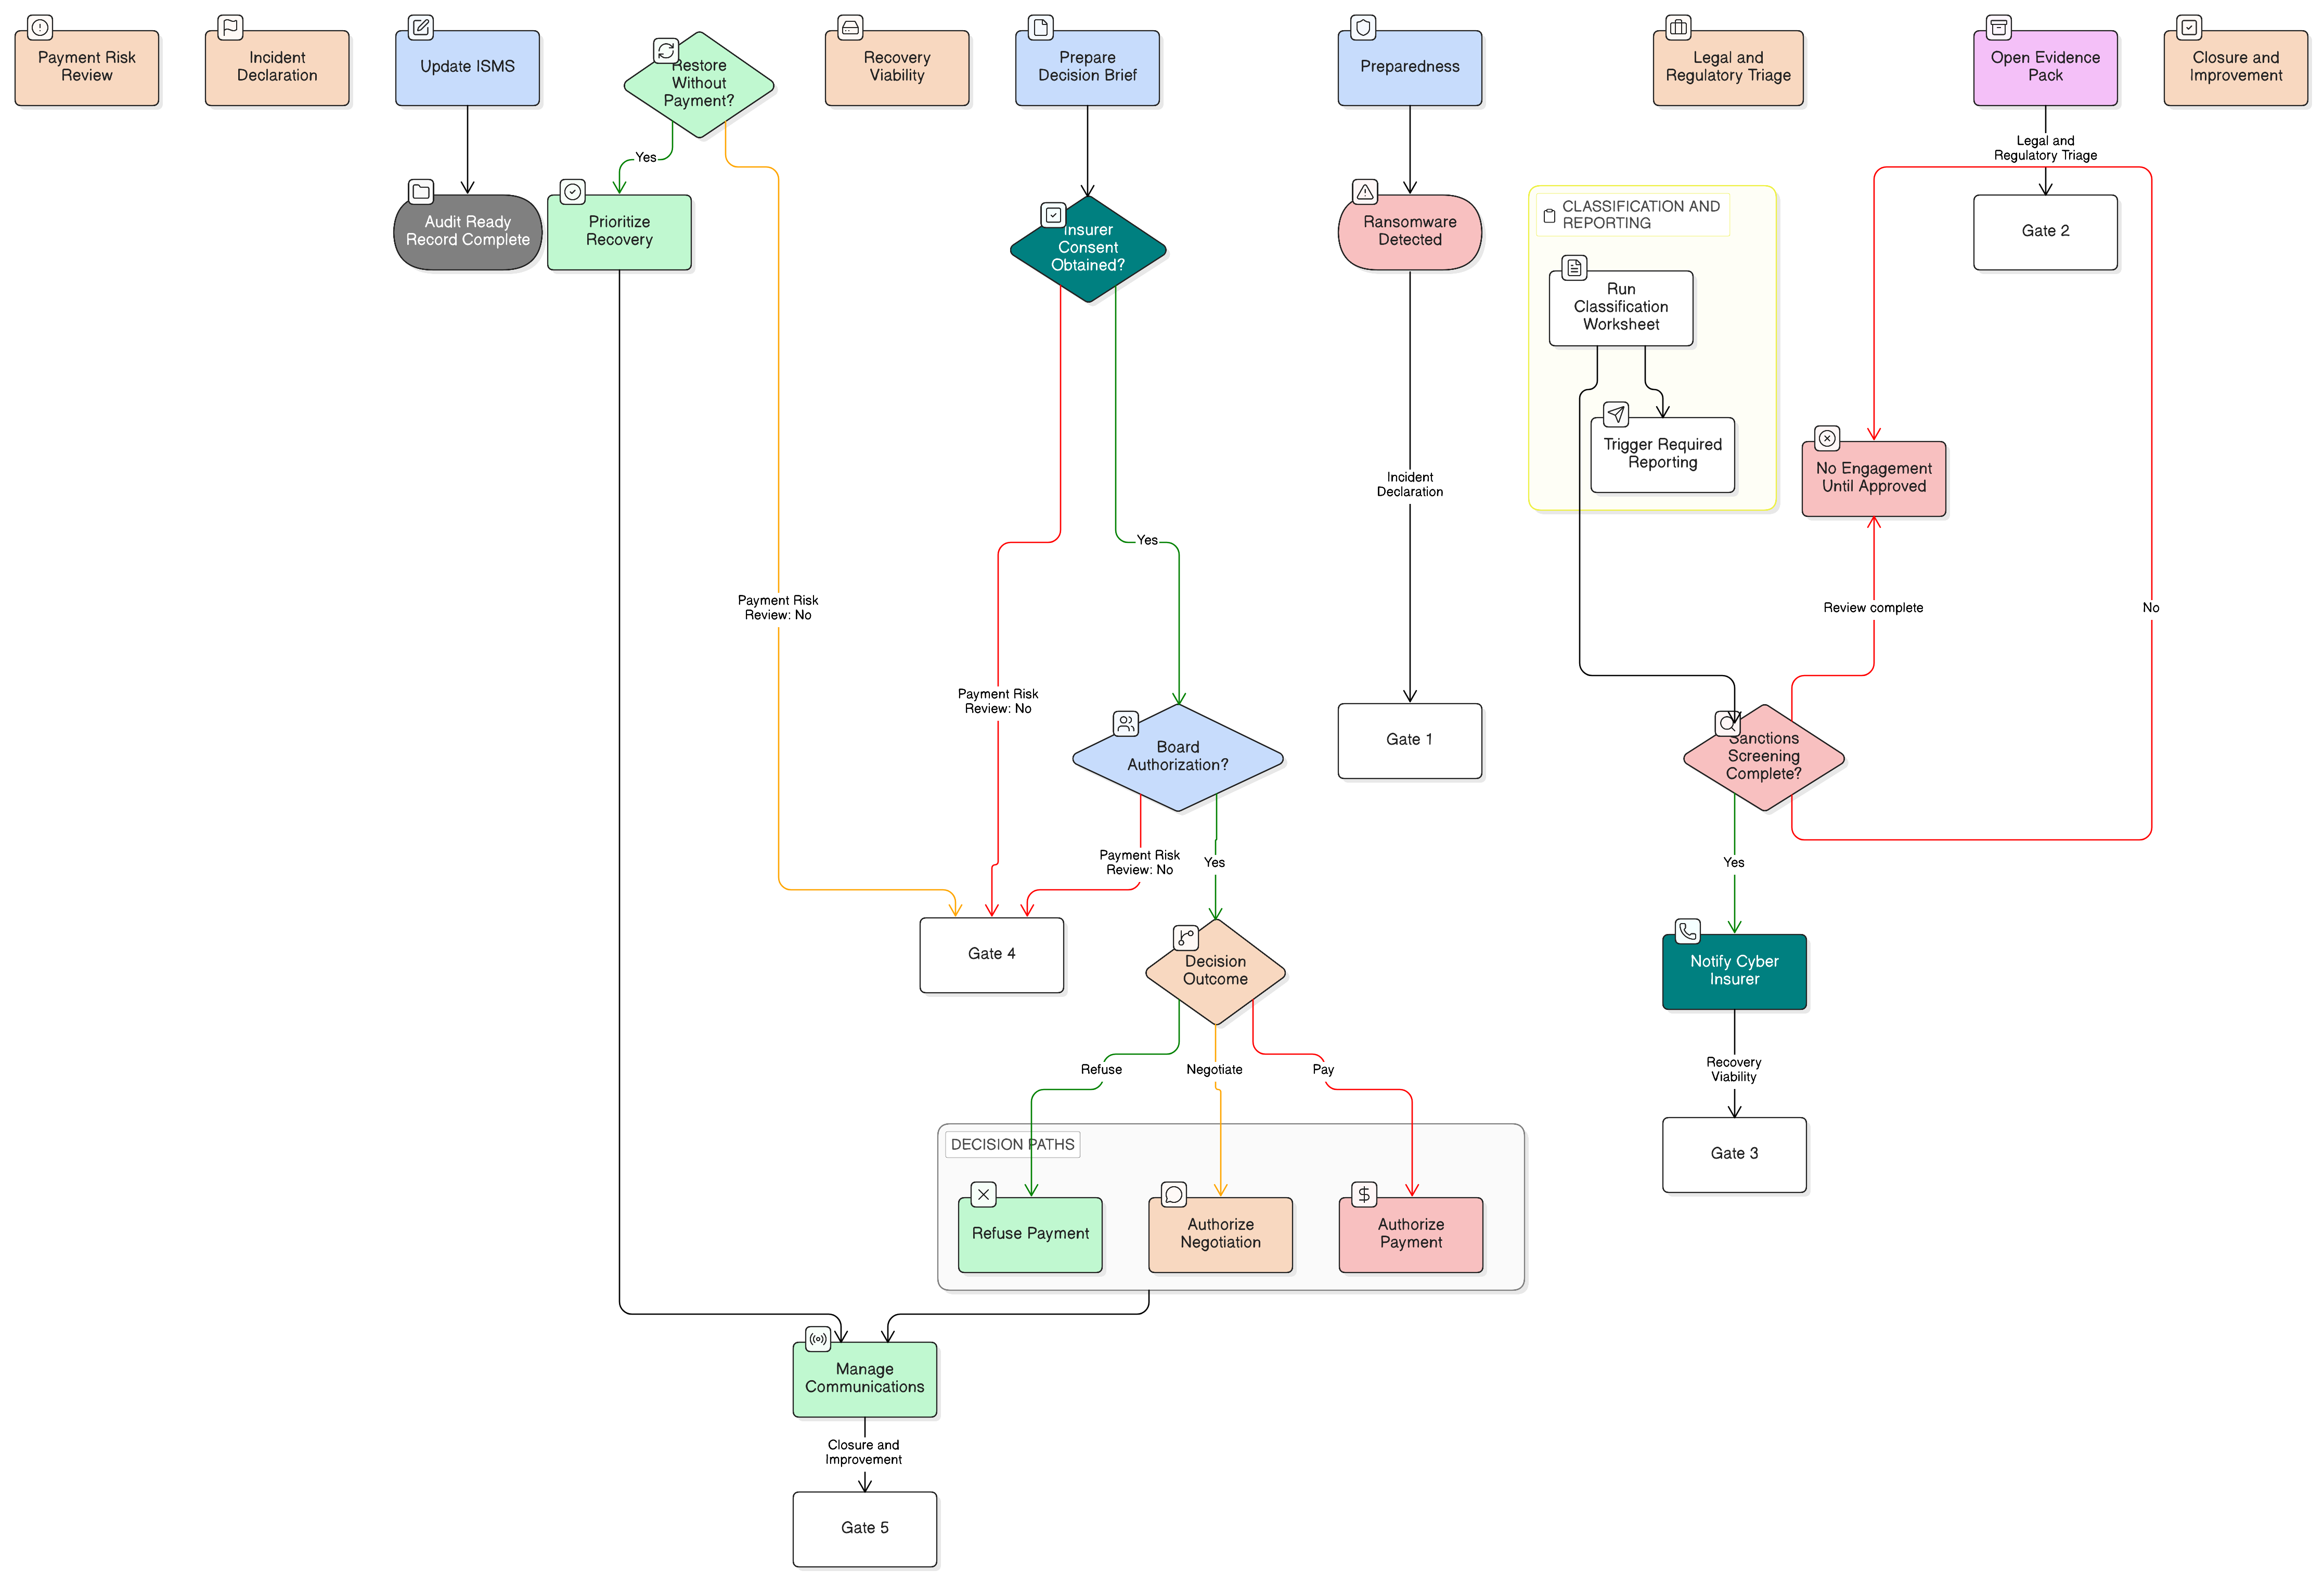
Практическа рамка, съгласувана с ISO 27001:2022, за управление на решенията за плащане при рансъмуер, проверки за санкции, запазване на доказателства, одобрение от застраховател и докладване по NIS2, DORA и GDPR.
Explore our comprehensive compliance toolkits designed for modern businesses.
Explore Toolkits