PECB · 15% отстъпка Вземете офертата →

Posts

Explore our latest insights on cybersecurity compliance and best practices.

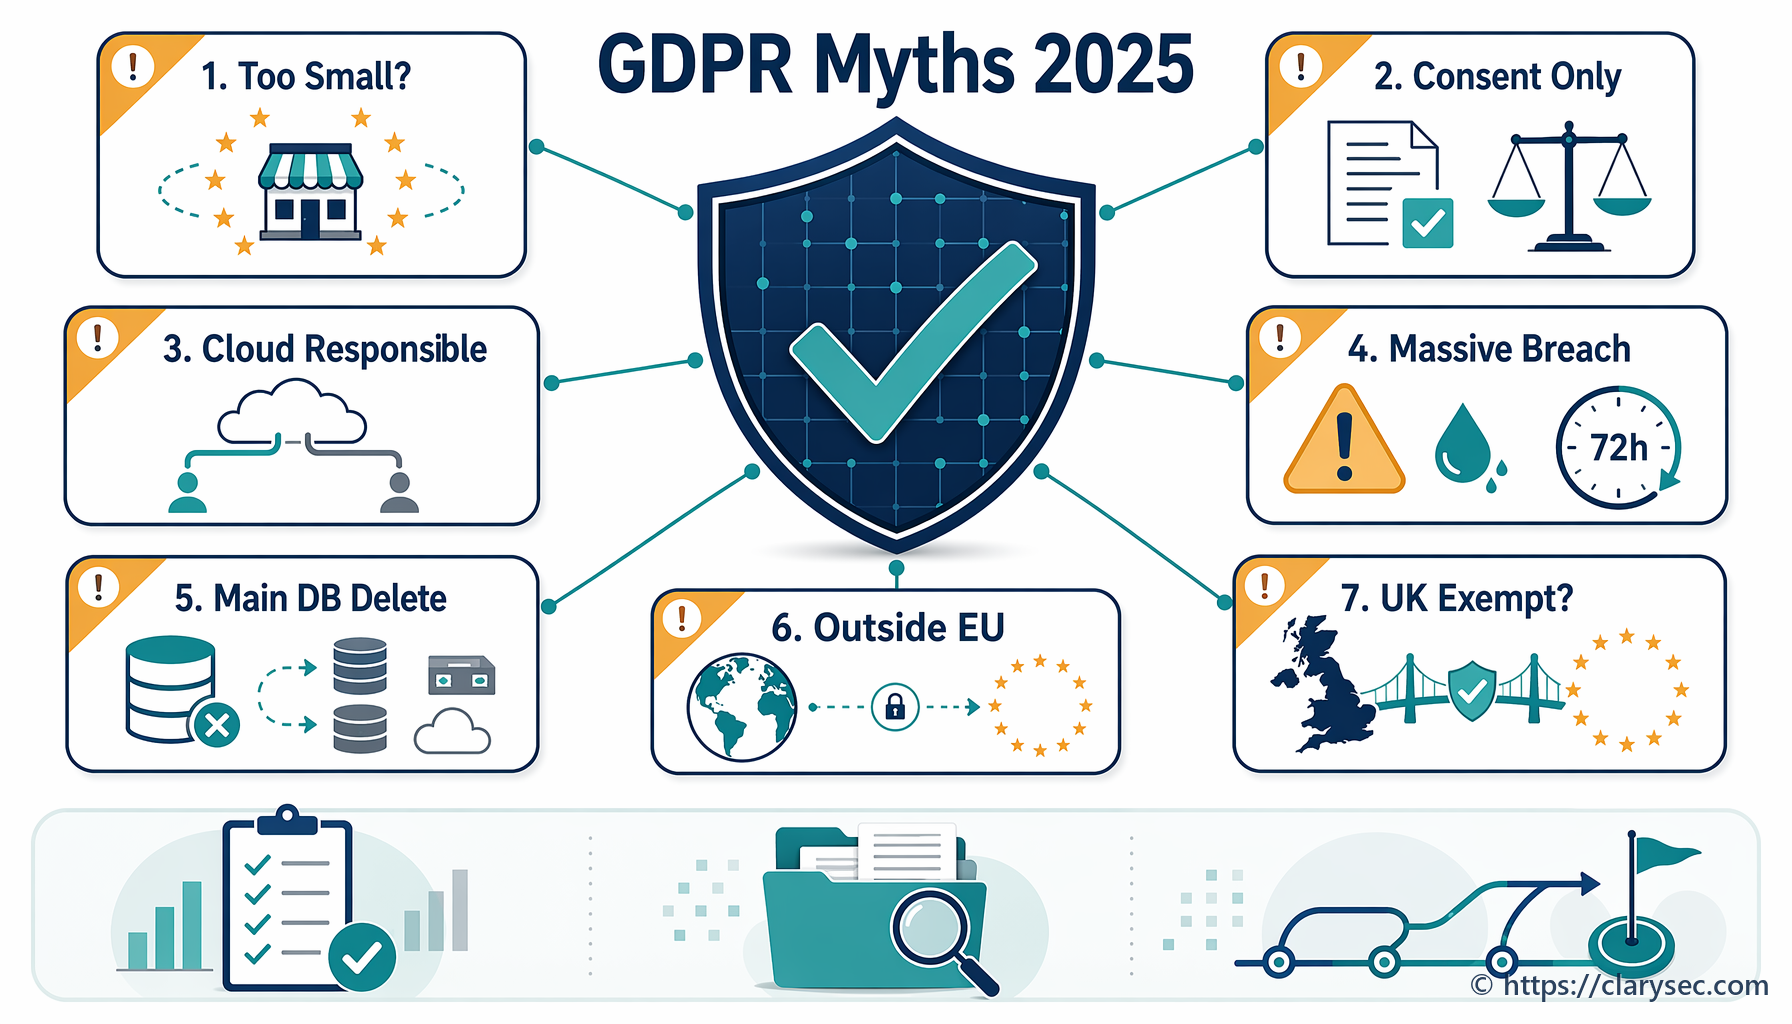
Развенчаване на 7-те водещи мита за GDPR през 2025 г.: ръководство за ръководители по информационна сигурност (CISO)

Развенчаване на 7-те водещи мита за GDPR през 2025 г.: ръководство за ръководители по информационна сигурност (CISO)

Разберете истината зад 7-те водещи мита за GDPR през 2025 г. Експертното ни ръководство развенчава често срещани заблуди относно съгласието, нарушенията на сигурността на личните данни и съответствието.

Картографиране на потоците от данни в RoPA за GDPR, NIS2 и DORA

Картографиране на потоците от данни в RoPA за GDPR, NIS2 и DORA

Практическо ръководство за 2026 г. за превръщане на RoPA и картографирането на потоците от данни в единен слой от доказателства за GDPR Article 30, критични услуги по NIS2, ИКТ зависимости по DORA и одити по ISO/IEC 27001:2022.

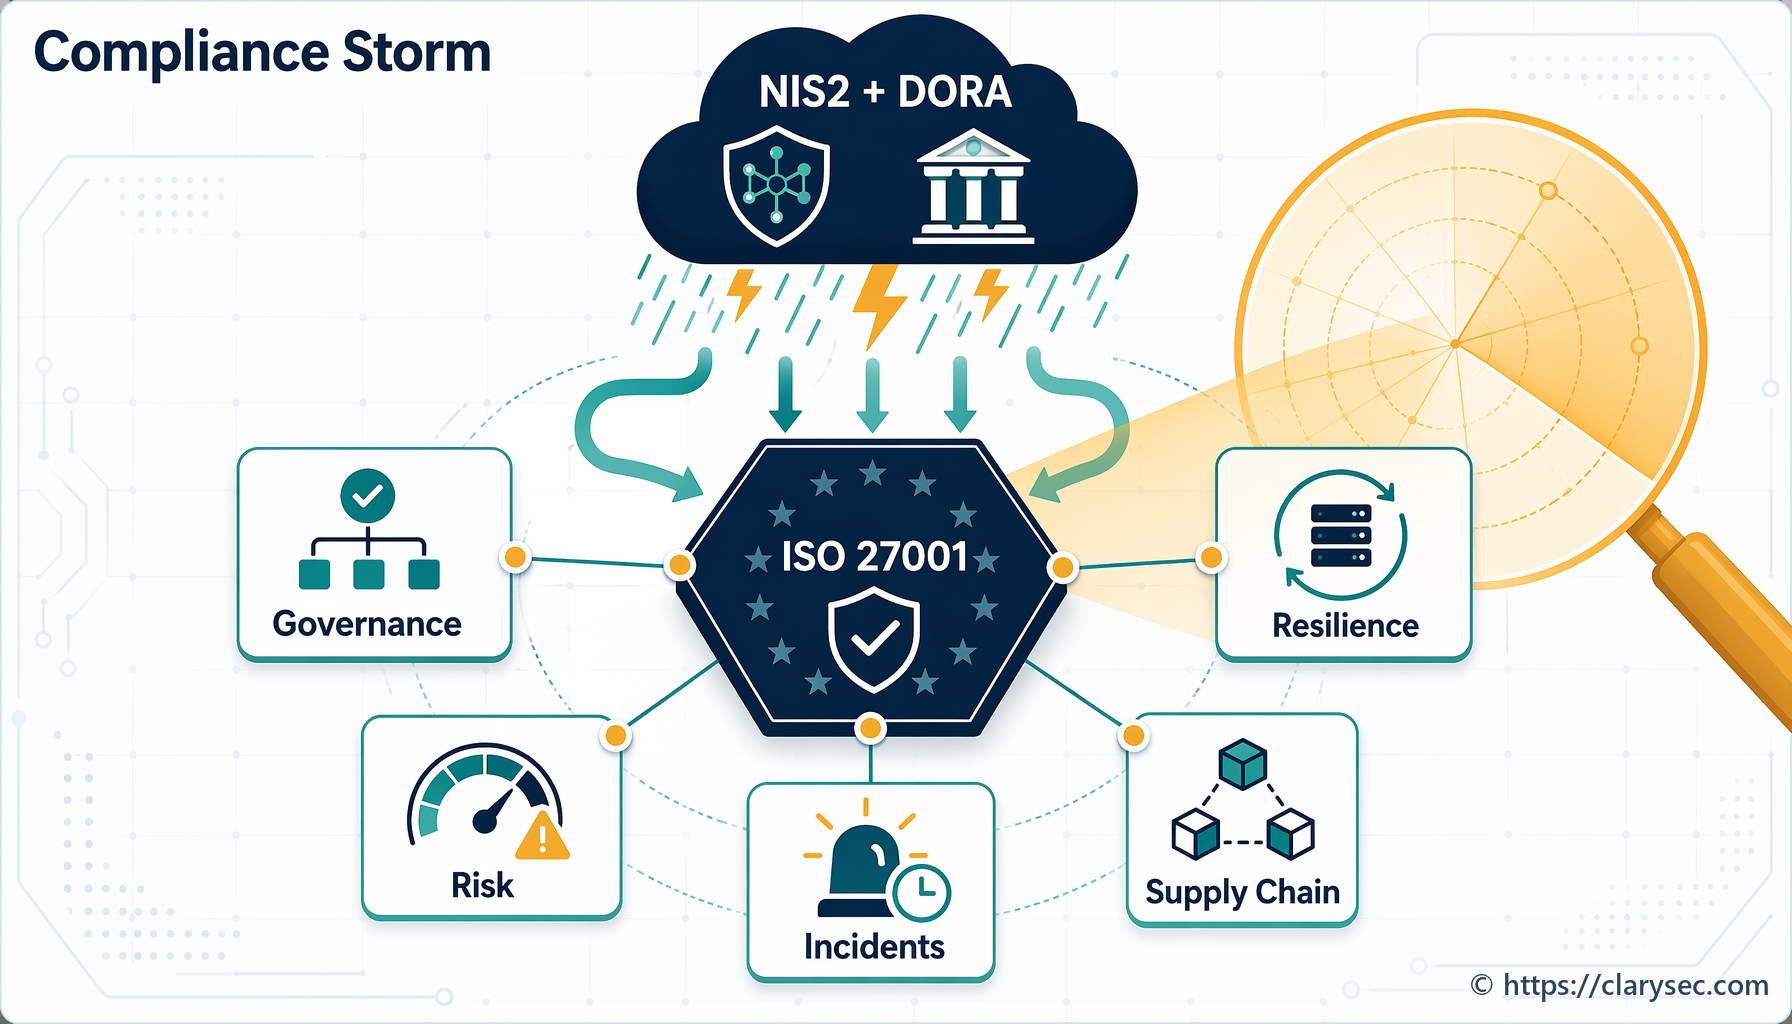
Навигация в бурята: как NIS2 и DORA променят из основи европейското съответствие

Навигация в бурята: как NIS2 и DORA променят из основи европейското съответствие

Директивата NIS2 и Регламентът DORA на ЕС трансформират съответствието в областта на киберсигурността. Това ръководство разглежда въздействието им и предоставя практически път към готовност.

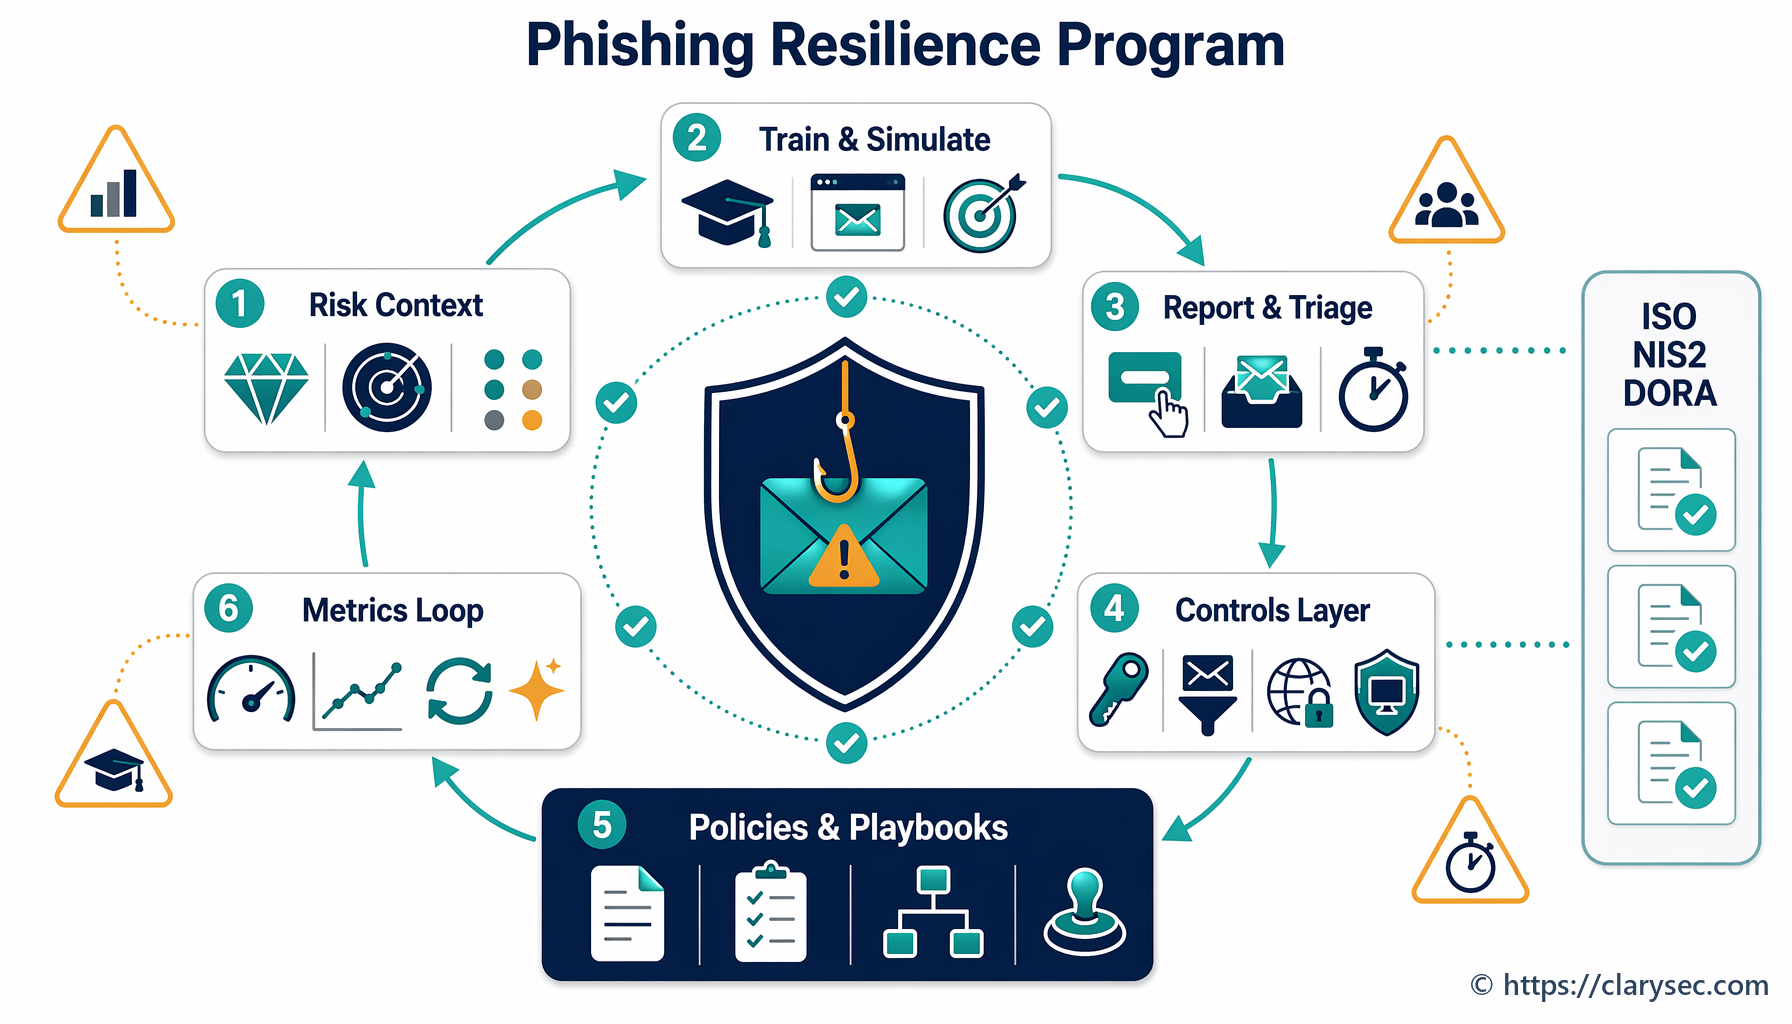
Как да изградите програма за устойчивост срещу фишинг, която наистина работи

Как да изградите програма за устойчивост срещу фишинг, която наистина работи

Практическо ръководство за директори по информационна сигурност (CISO) и собственици на МСП за изграждане на устойчива програма за устойчивост срещу фишинг, съгласувана с изискванията на ISO 27001:2022, NIS2 и DORA.

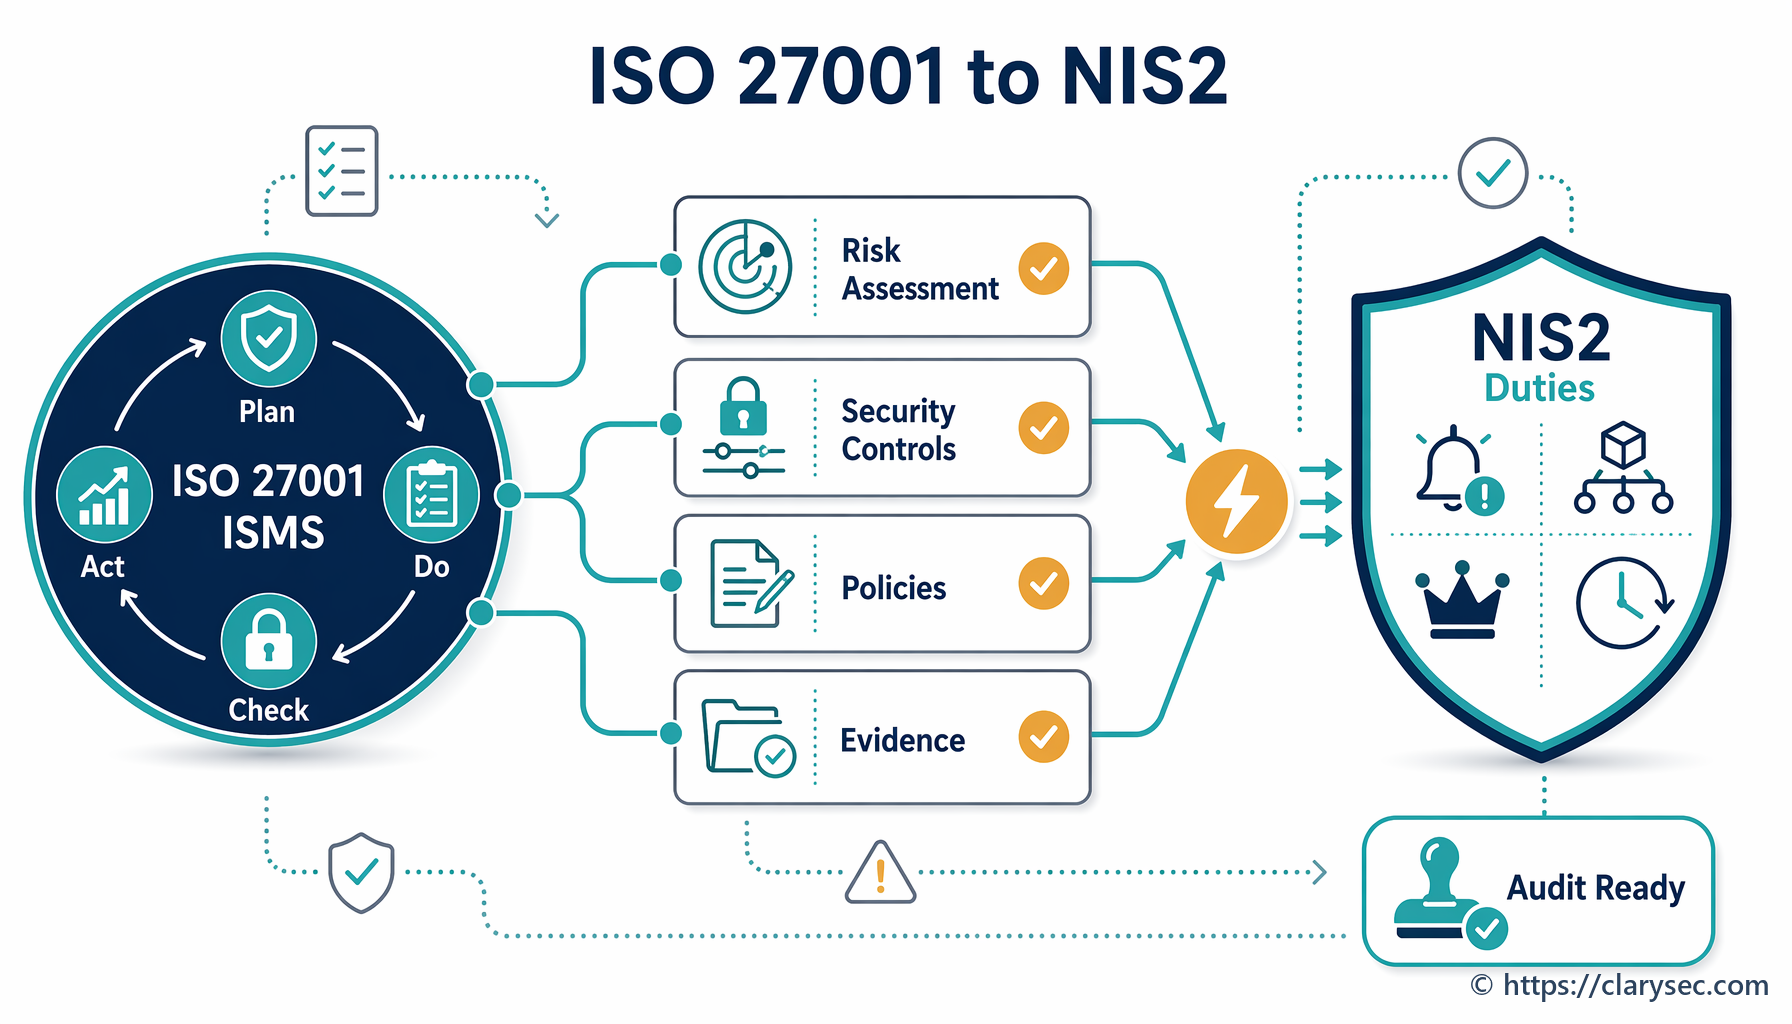
Контрол на достъпа и многофакторно удостоверяване за МСП: ISO 27001:2022 A.8.2, A.8.3 и сигурност на обработването съгласно GDPR

Контрол на достъпа и многофакторно удостоверяване за МСП: ISO 27001:2022 A.8.2, A.8.3 и сигурност на обработването съгласно GDPR

Как МСП могат да внедрят контрол на достъпа и MFA в съответствие с ISO 27001:2022 A.8.2, A.8.3 и GDPR Article 32, за да намалят риска и да докажат регулаторно съответствие.

19 min
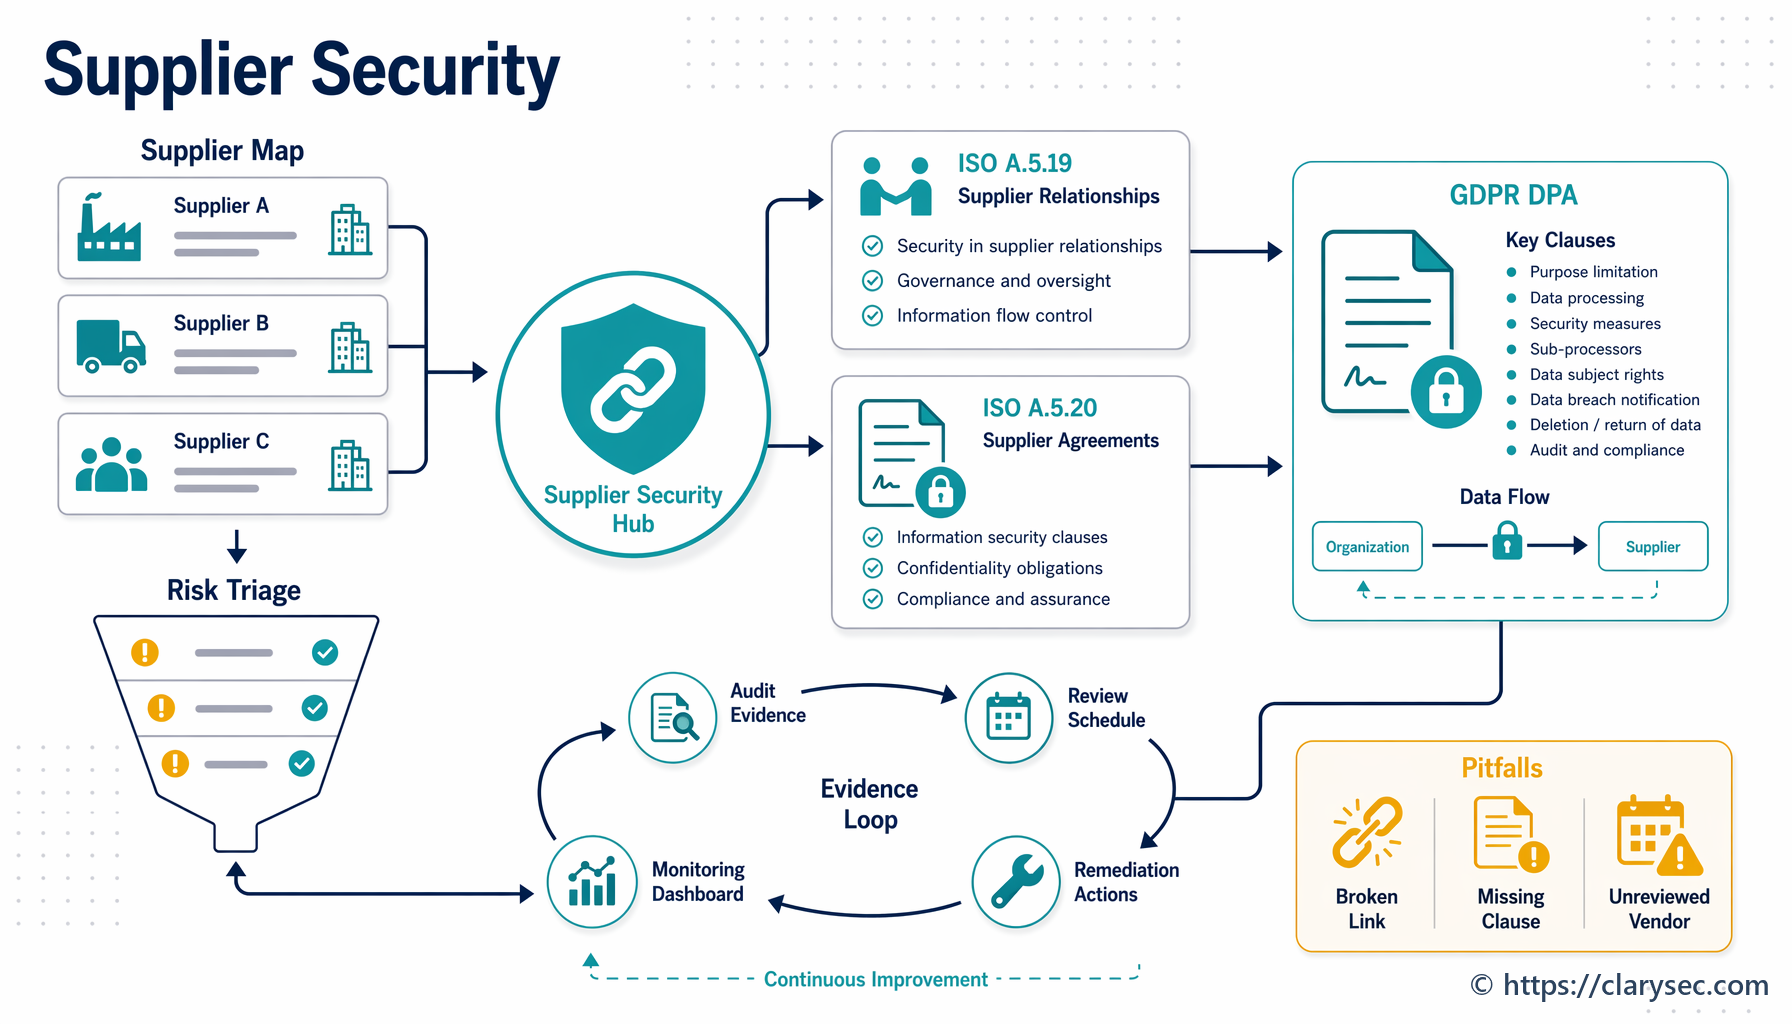
Отвъд ръкостискането: управление на сигурността на доставчиците с ISO 27001 и GDPR

Отвъд ръкостискането: управление на сигурността на доставчиците с ISO 27001 и GDPR

Научете как да управлявате рисковете за сигурността, свързани с доставчиците, чрез контролите A.5.19 и A.5.20 на ISO 27001:2022, така че споразуменията за обработване на лични данни и договорите ви да отговарят на строгите изисквания на GDPR.

12 min
Clarysec · Партньор-реселър на PECB

Сертифицирайте се. Бъдете готови за одит.

Съчетайте официално обучение на PECB с политики, регистри и насоки за внедряване от Clarysec в един пакет Certify + Comply.
15% отстъпка за избрани курсове и пакети на PECB