#Журналиране И Мониторинг
Articles tagged with "Журналиране И Мониторинг"
14 articles
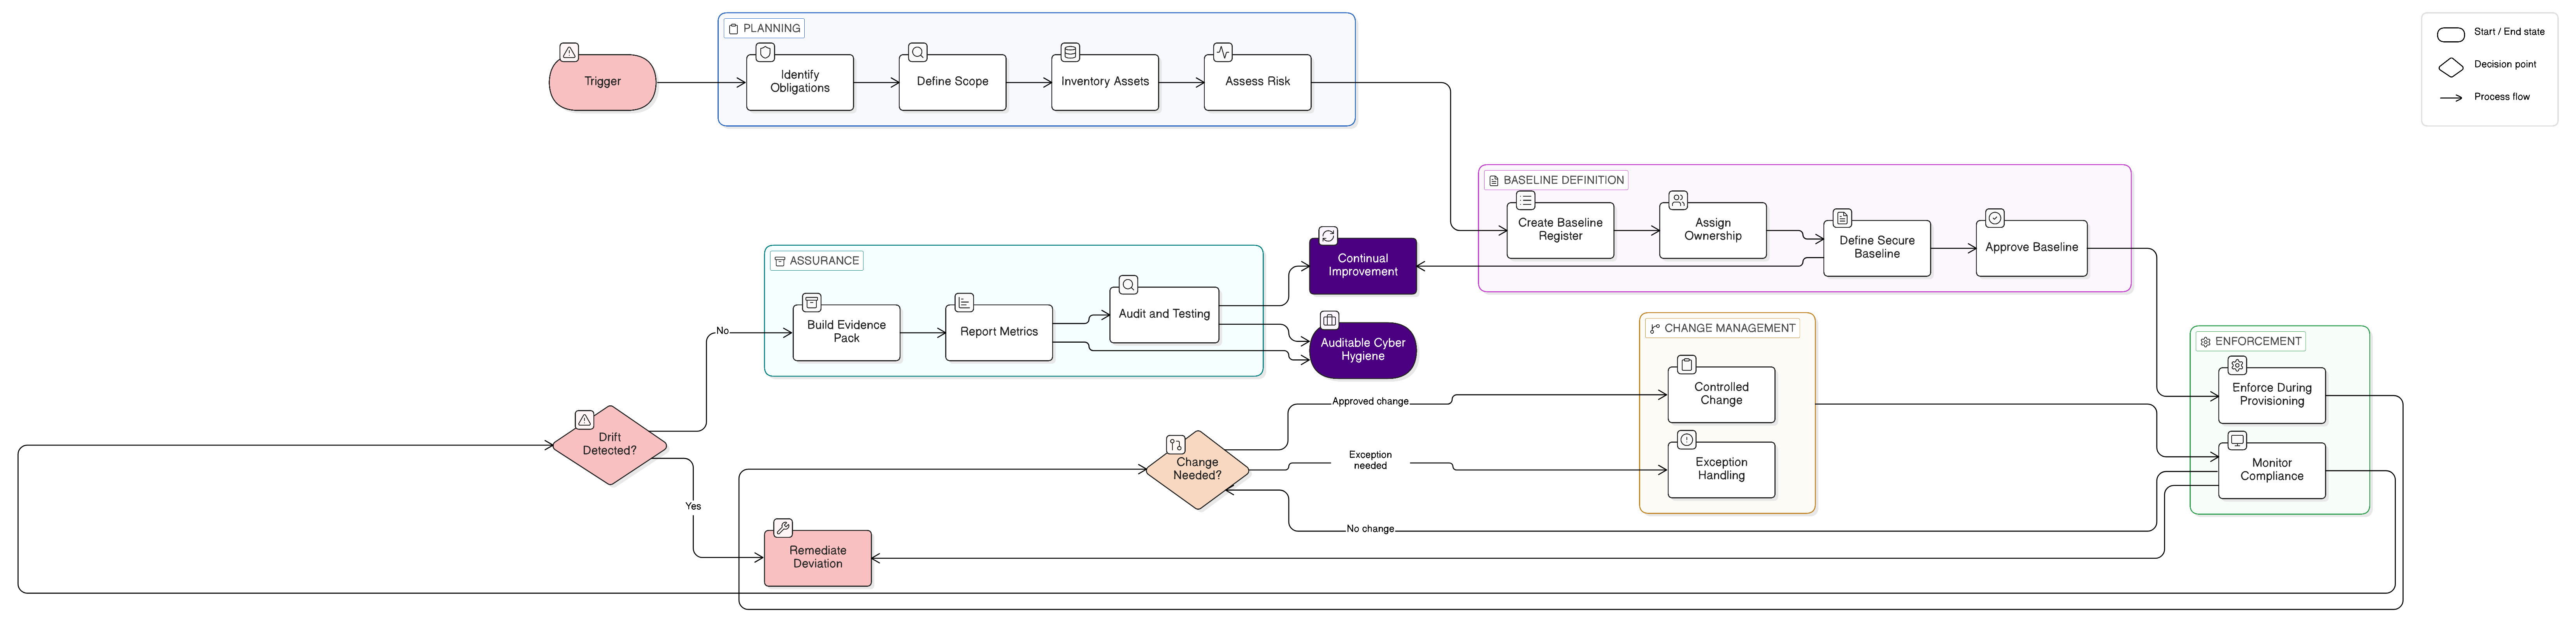
Сигурните базови конфигурации вече са ключов доказателствен елемент за ISO/IEC 27001:2022, NIS2, DORA, GDPR и клиентските прегледи на сигурността. Това практическо ръководство показва как да дефинирате, прилагате, наблюдавате и доказвате сигурни базови конфигурации чрез политиките на Clarysec, Zenith Blueprint и Zenith Controls.
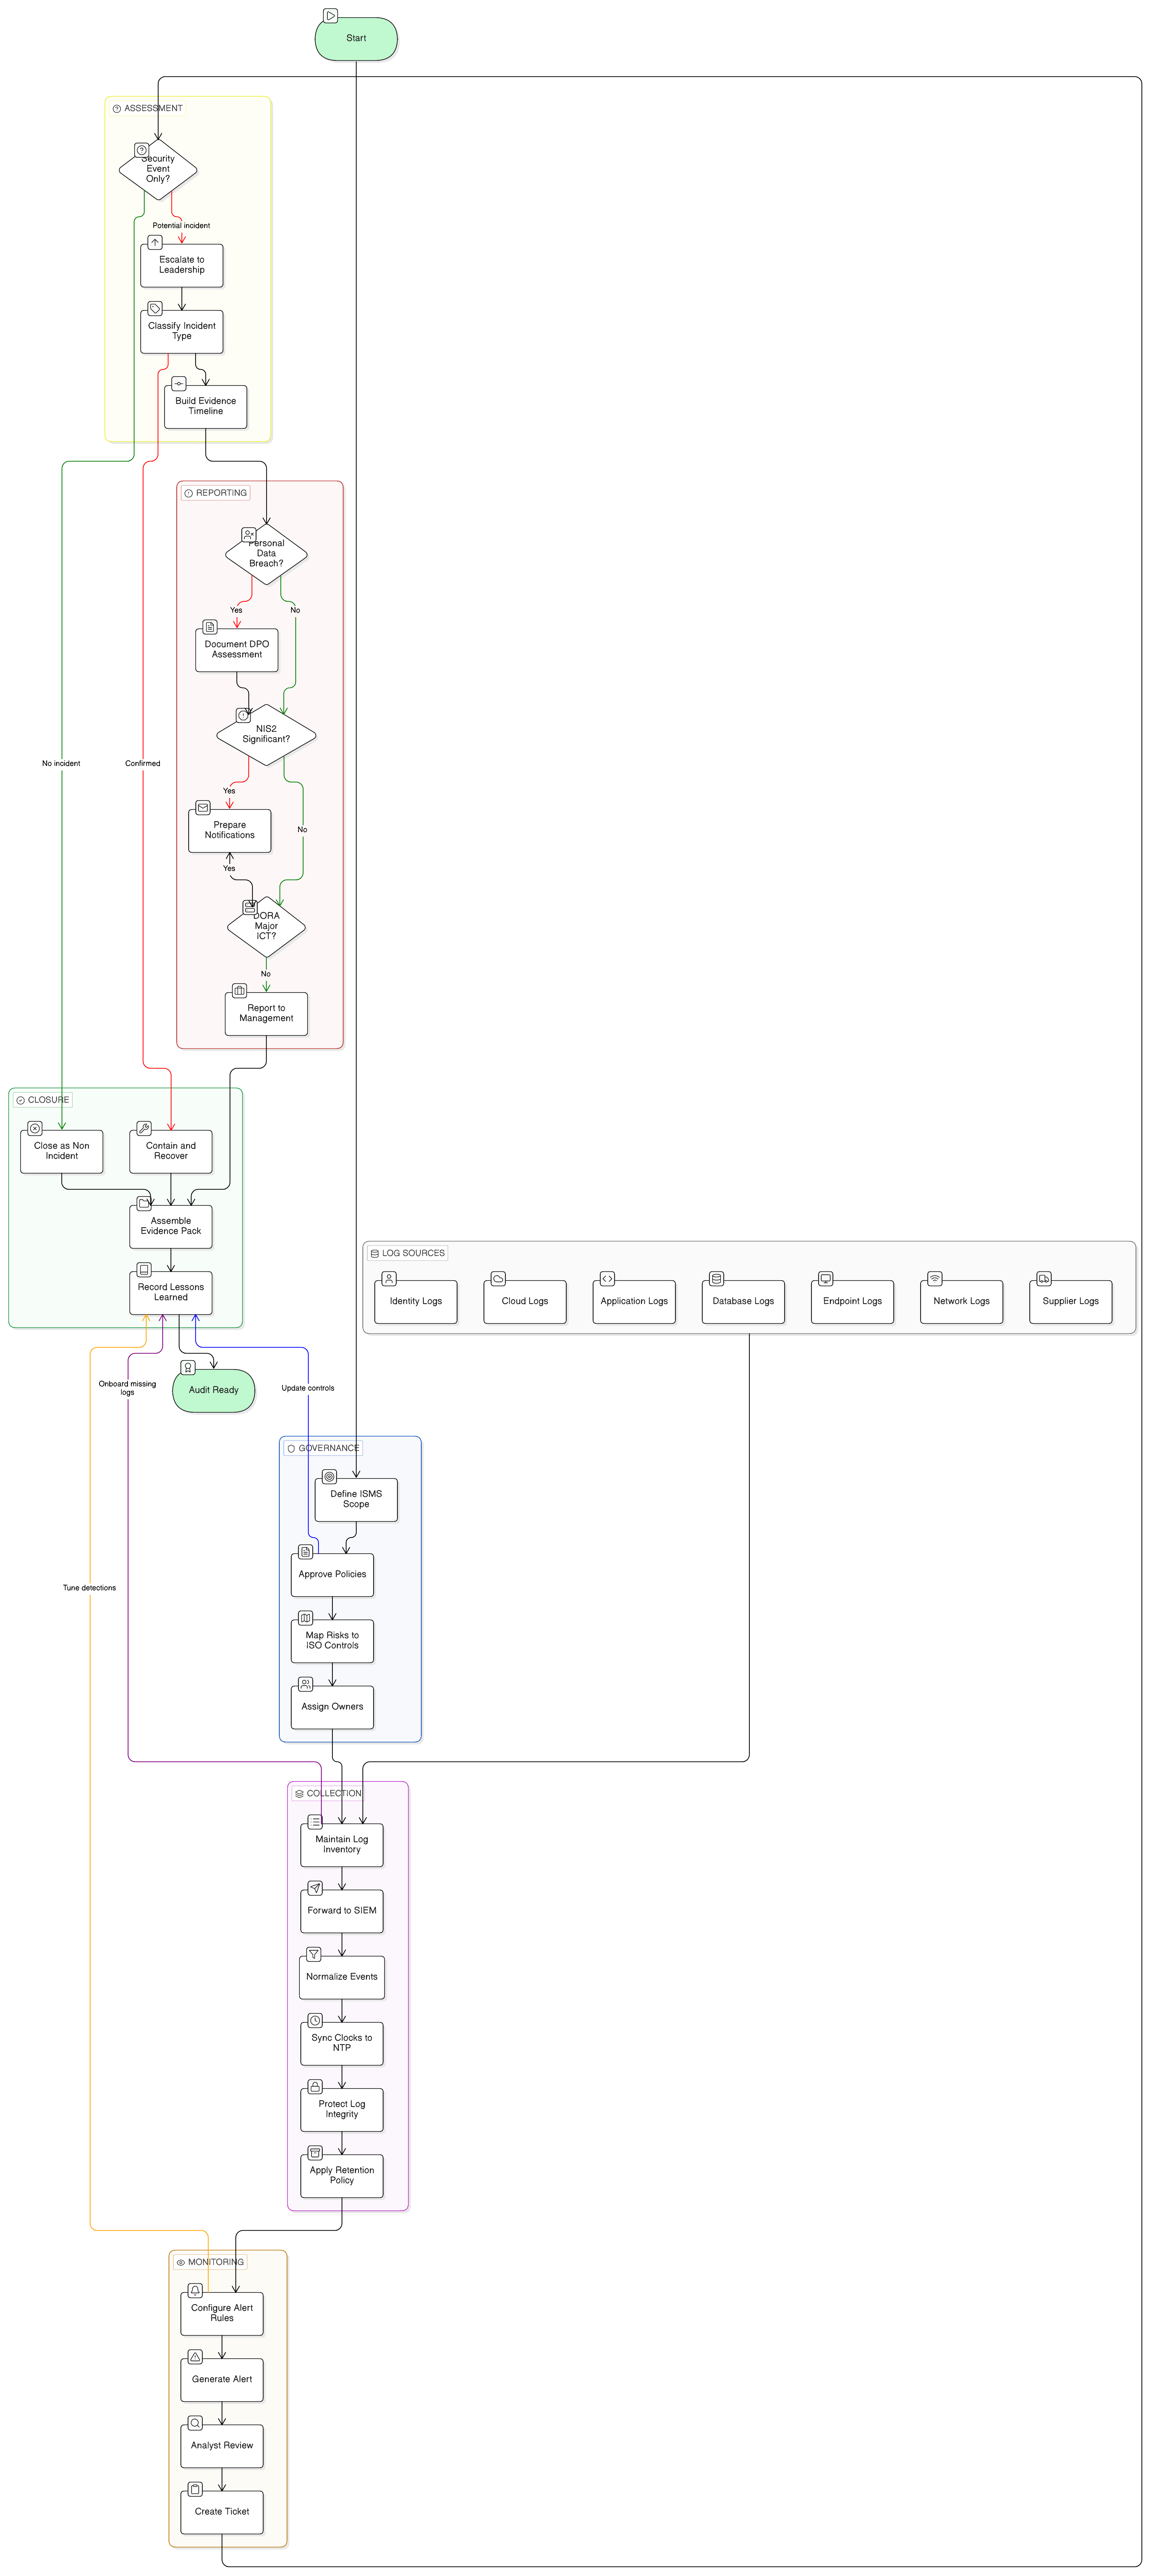
Практическо ръководство за изграждане на готови за одит доказателства за журналиране и мониторинг по ISO/IEC 27001:2022 за NIS2, DORA и GDPR, със съпоставяне на контроли, клаузи на политики, работни потоци при инциденти, изисквания за журналиране от доставчици и насоки за доказателствен пакет.
Превърнете изключенията от криптографските контроли от одитен риск в доказателство за зрелост на СУИС. Това практическо ръководство обединява разказ и технически детайли, с клаузи в политики, съпоставка на контроли и приложими контролни списъци с доказателства.
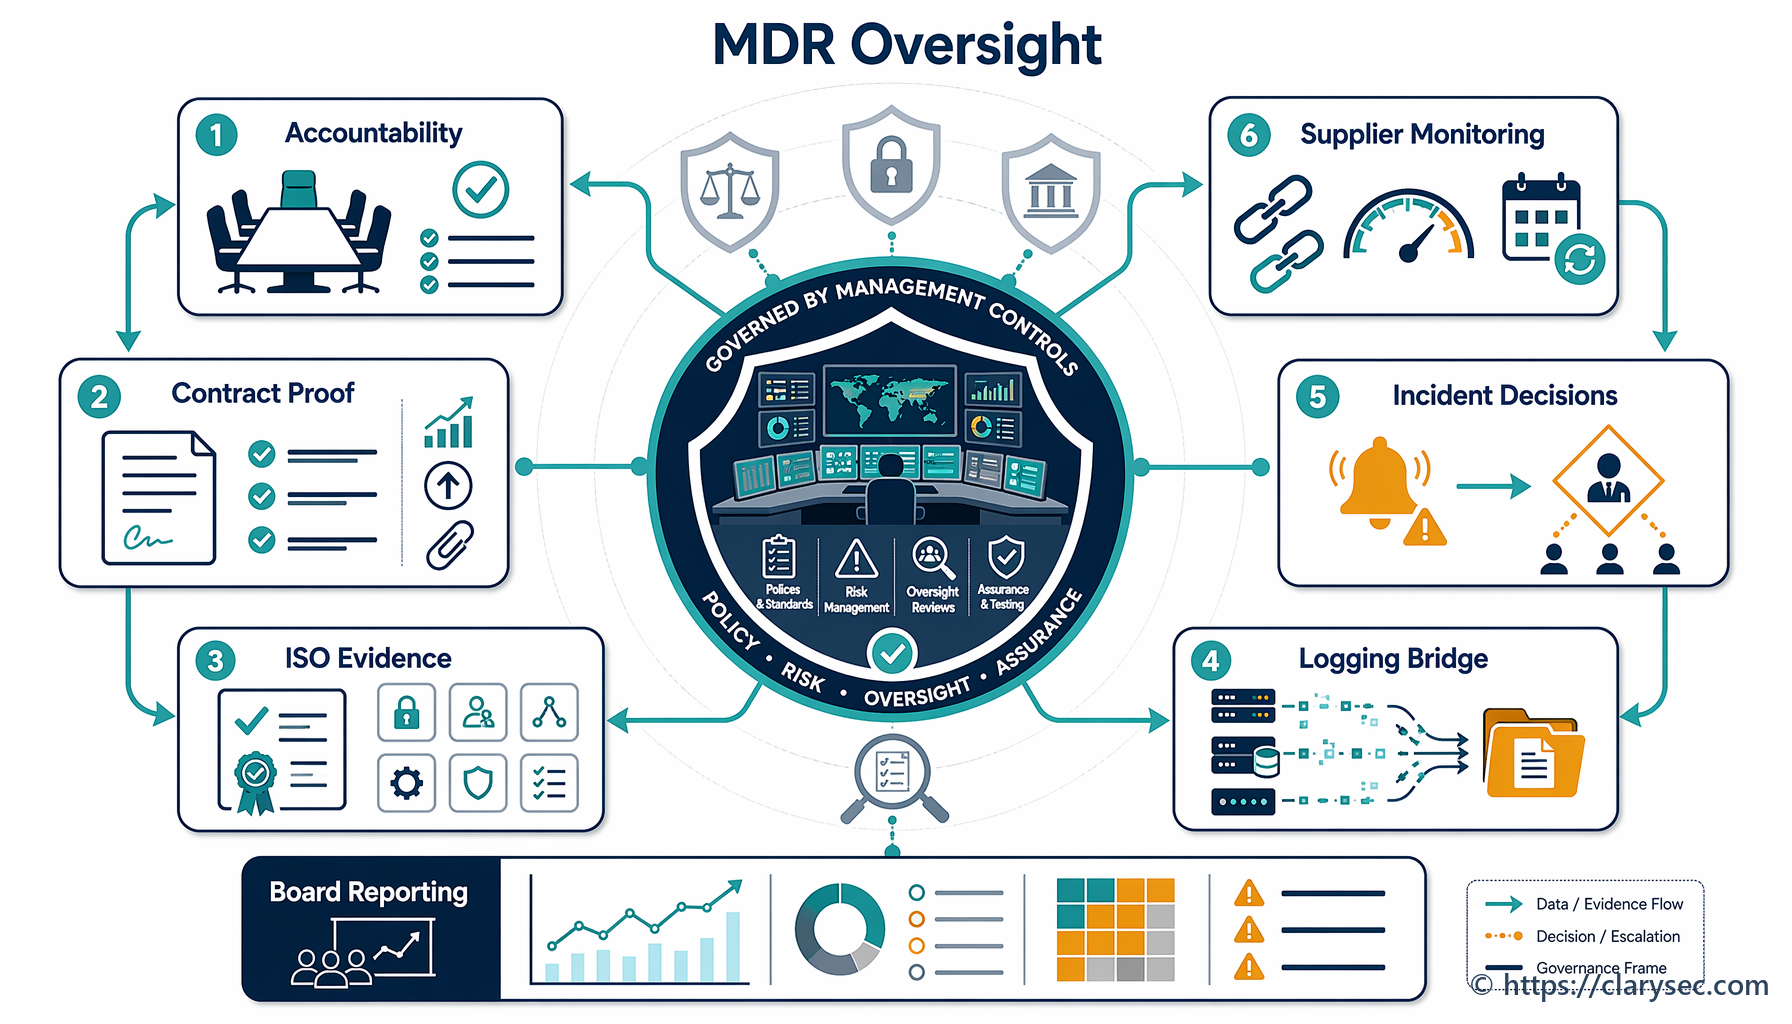
Възлагането на MDR на външен доставчик не прехвърля отчетността. Това основно ръководство показва как да управлявате доставчици на MDR услуги чрез доказателства по ISO/IEC 27001:2022, съпоставени с NIS2, DORA, GDPR, NIST CSF 2.0 и COBIT 2019.
Научете как да използвате Декларацията за приложимост по ISO 27001 като готов за одит мост между NIS2, DORA, GDPR, третиране на риска, доставчици, реагиране при инциденти и доказателства.