
Управление на облачни региони за GDPR, NIS2 и DORA
Практическо ръководство за CISO относно управлението на облачни региони, резервни копия, логове, достъп за поддръжка и подизпълнители на обработващия чрез ISO/IEC 27001:2022, GDPR, NIS2 и DORA.
Articles tagged with "Защита На Данните"
Практическо ръководство за CISO относно управлението на облачни региони, резервни копия, логове, достъп за поддръжка и подизпълнители на обработващия чрез ISO/IEC 27001:2022, GDPR, NIS2 и DORA.

Автентикацията на електронната поща вече не е само DNS задача. Научете как да превърнете DMARC, SPF, DKIM, MTA-STS и TLS-RPT в управлявани, готови за одит доказателства за ISO/IEC 27001:2022, NIS2, DORA, GDPR и NIST CSF 2.0.

Практическо ръководство за CISO относно използването на класификация на данни и етикетиране на информацията като доказателствен слой за ISO/IEC 27001:2022, GDPR Article 32, NIS2 Article 21 и управление на ИКТ риска по DORA.

Отдалеченият достъп вече не е тясна ИТ тема. През 2026 г. VPN, MFA, достъпът на доставчици, състоянието на крайните устройства, журнализирането и доказателствата за управление на корекциите трябва да отговарят на очакванията на одиторите по ISO 27001, управленската отчетност по NIS2, правилата на DORA за ИКТ риск и задълженията за сигурност по GDPR Article 32.

Съвременният анализ на въздействието върху бизнеса обвързва критични услуги, ИКТ активи, доставчици, цели за възстановяване, тестване на непрекъснатостта и одобрение от ръководството в една защитима доказателствена верига за ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 и COBIT 2019.
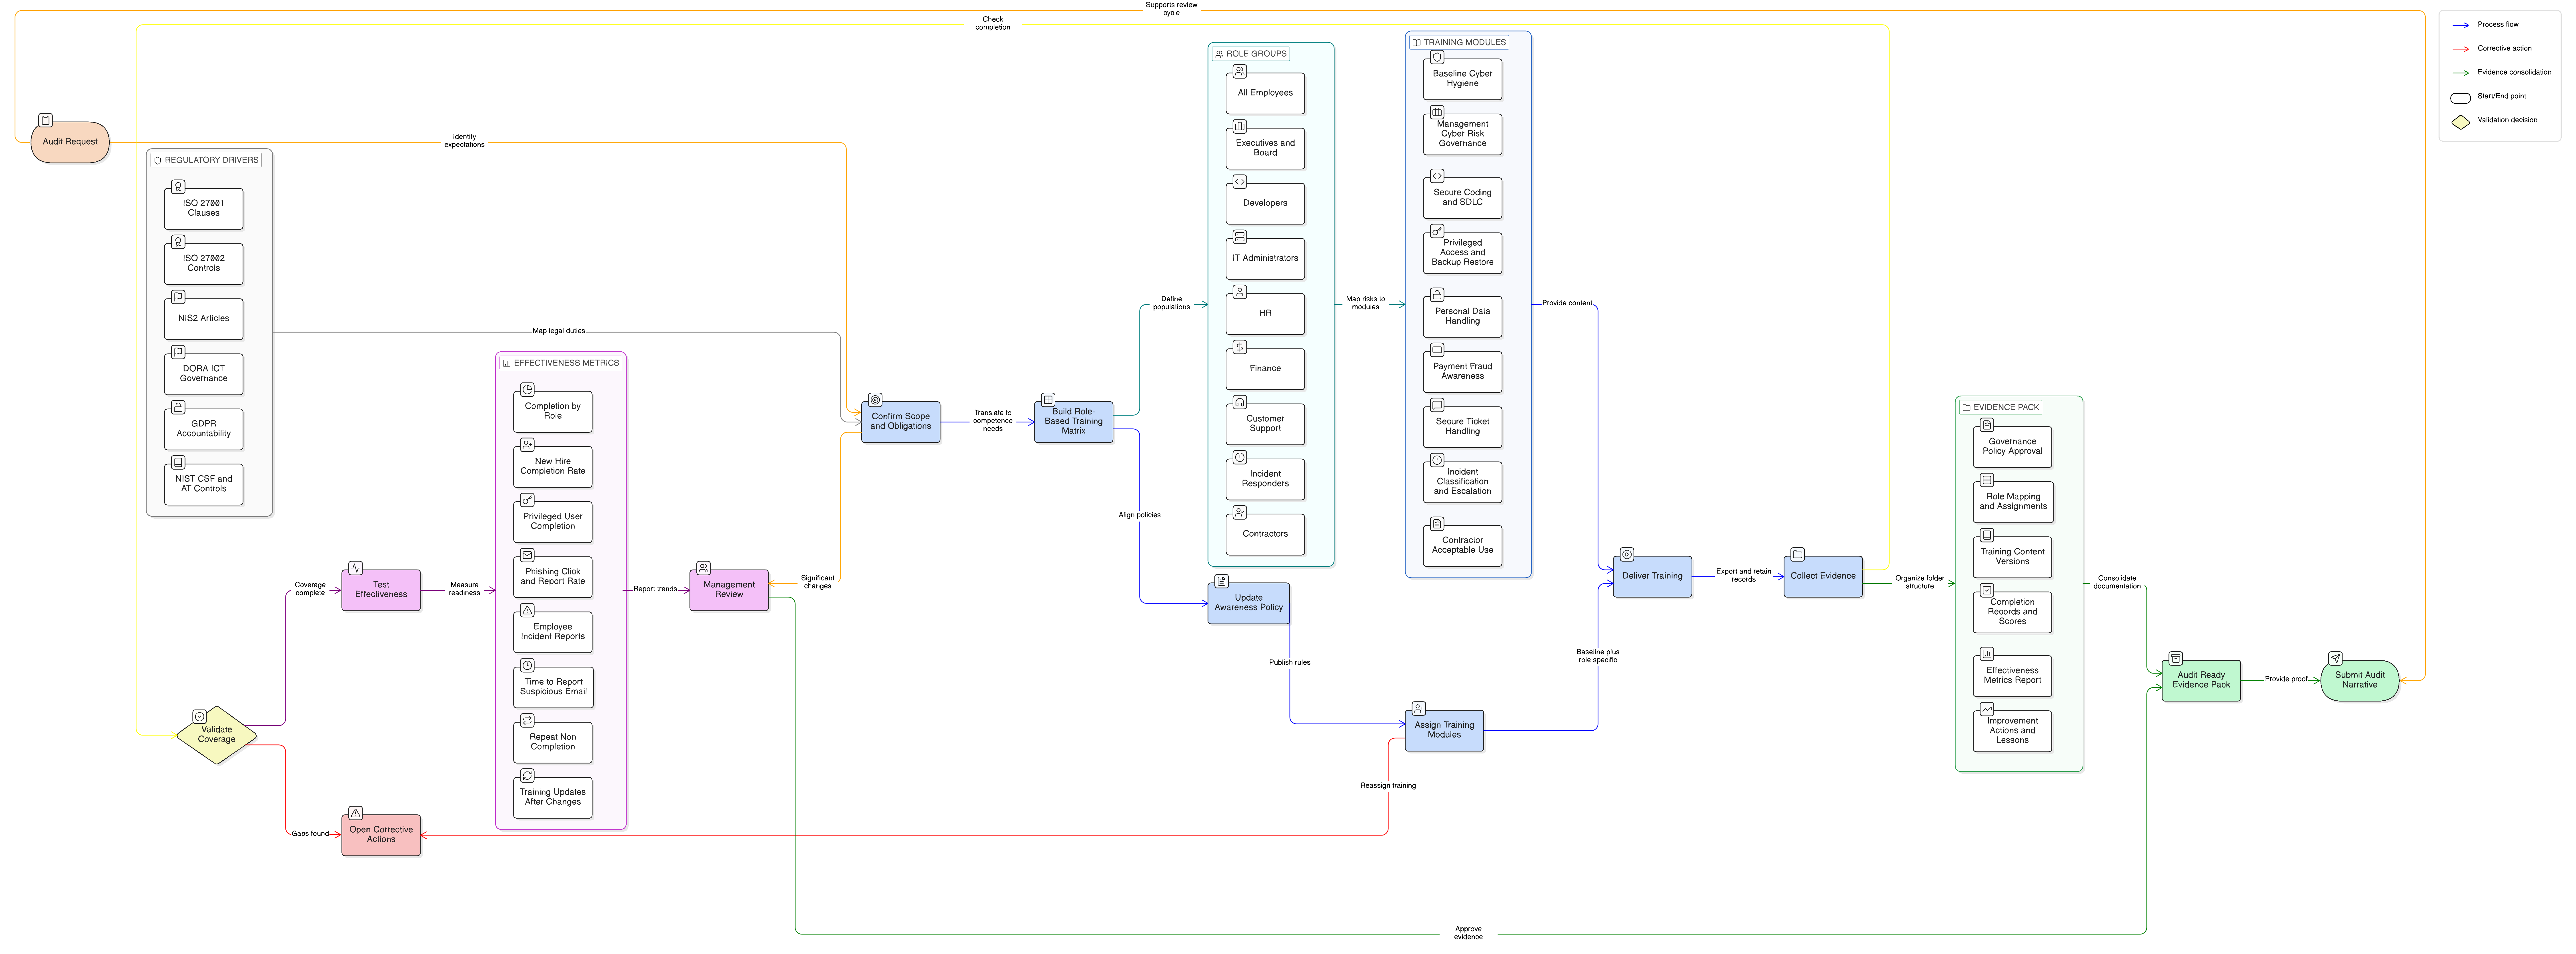
Практически наръчник за CISO за изграждане на готови за одит, ролево базирани доказателства за обучение и осведоменост по сигурността в рамките на ISO/IEC 27001:2022, NIS2, DORA, GDPR и NIST.

Практическо ръководство за МСП как да използват функцията Govern на NIST CSF 2.0 като управленски слой за ISO 27001:2022, NIS2, DORA, GDPR, надзор върху доставчици и доказателства, готови за одит.

Практическо ръководство за CISO относно координираното разкриване на уязвимости съгласно NIS2, DORA, GDPR и ISO/IEC 27001:2022, с формулировки за политики, работен процес за приемане, ескалация към доставчици, одитни доказателства и картографиране на контроли.

Практическо ръководство за изграждане на готови за одит технически и организационни мерки по член 32 от GDPR чрез ISO 27001:2022, ISO 27005, NIS2, DORA и инструментариумите на Clarysec.