#Защита На Данните
Articles tagged with "Защита На Данните"
76 articles
Практическо ръководство за CISO как киберхигиената и обучението по киберсигурност по NIS2 Article 21 да бъдат превърнати в готови за одит доказателства по ISO/IEC 27001:2022, с клаузи на политики, съпоставяне на контроли, съгласуване с DORA и GDPR и 10-дневен спринт за отстраняване на пропуски.
Практическо ръководство за CISO за изграждане на единен модел за доказателства за контрол на достъпа за ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST и COBIT.
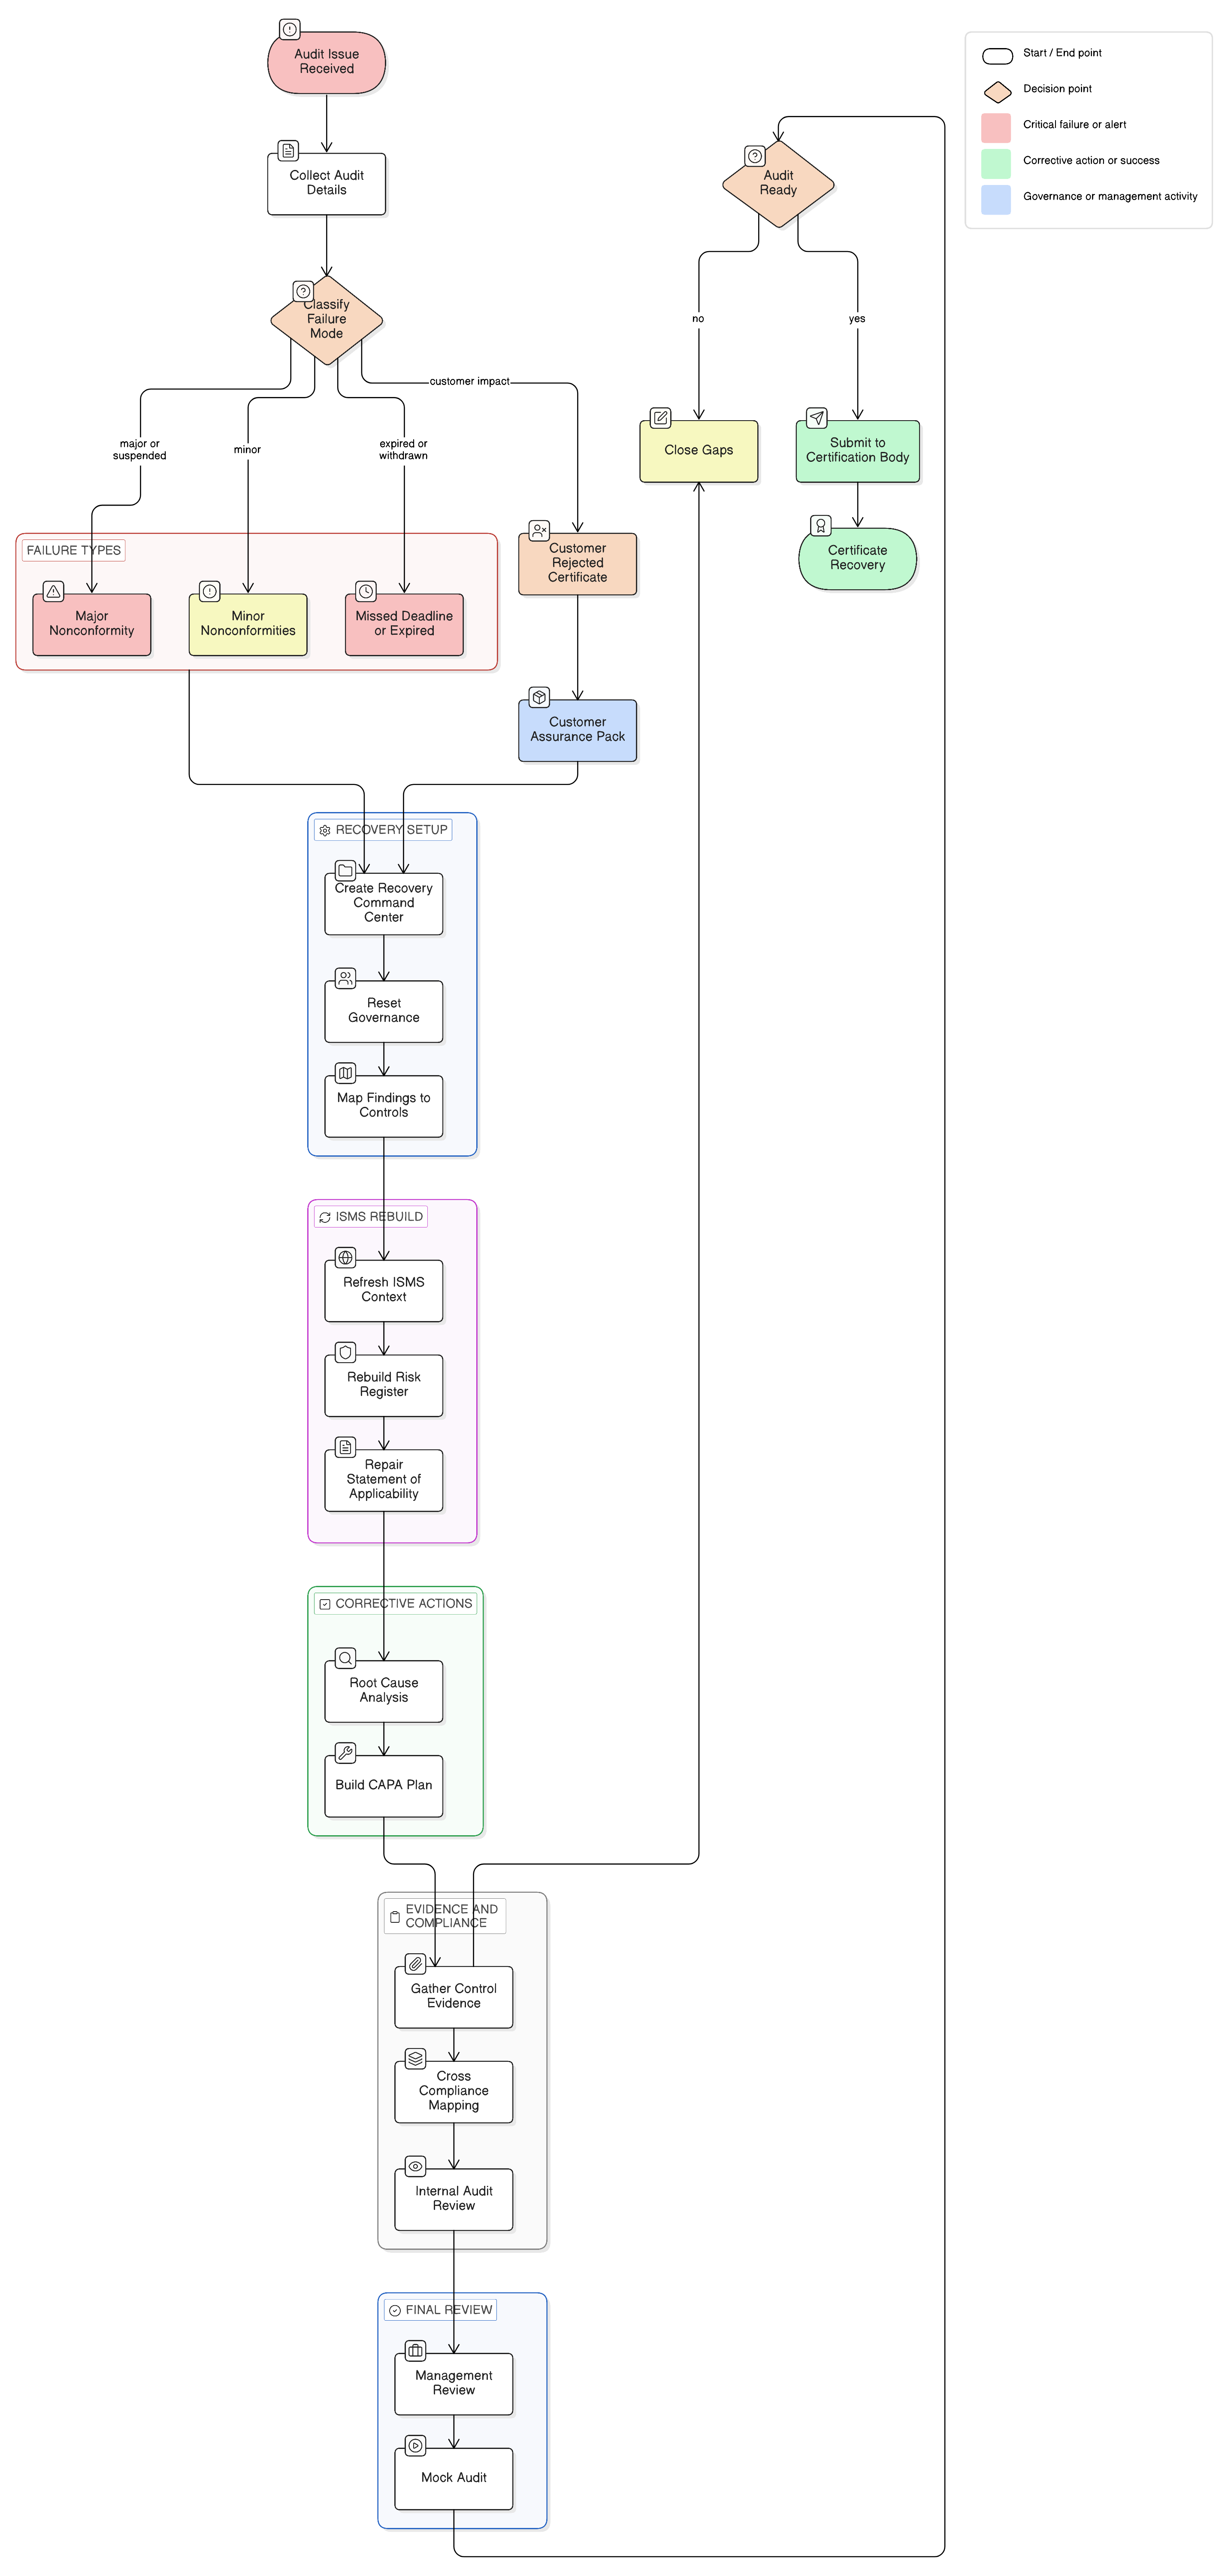
Ако преходът ви към ISO 27001:2022 е пропуснат или неуспешен, пътят за възстановяване изисква дисциплиниран триаж, възстановяване на доказателствата, анализ на първопричините, преизграждане на SoA и коригиращи действия. Това ръководство обяснява как Clarysec използва Zenith Blueprint, политики и Zenith Controls, за да възстанови доверието преди одит.
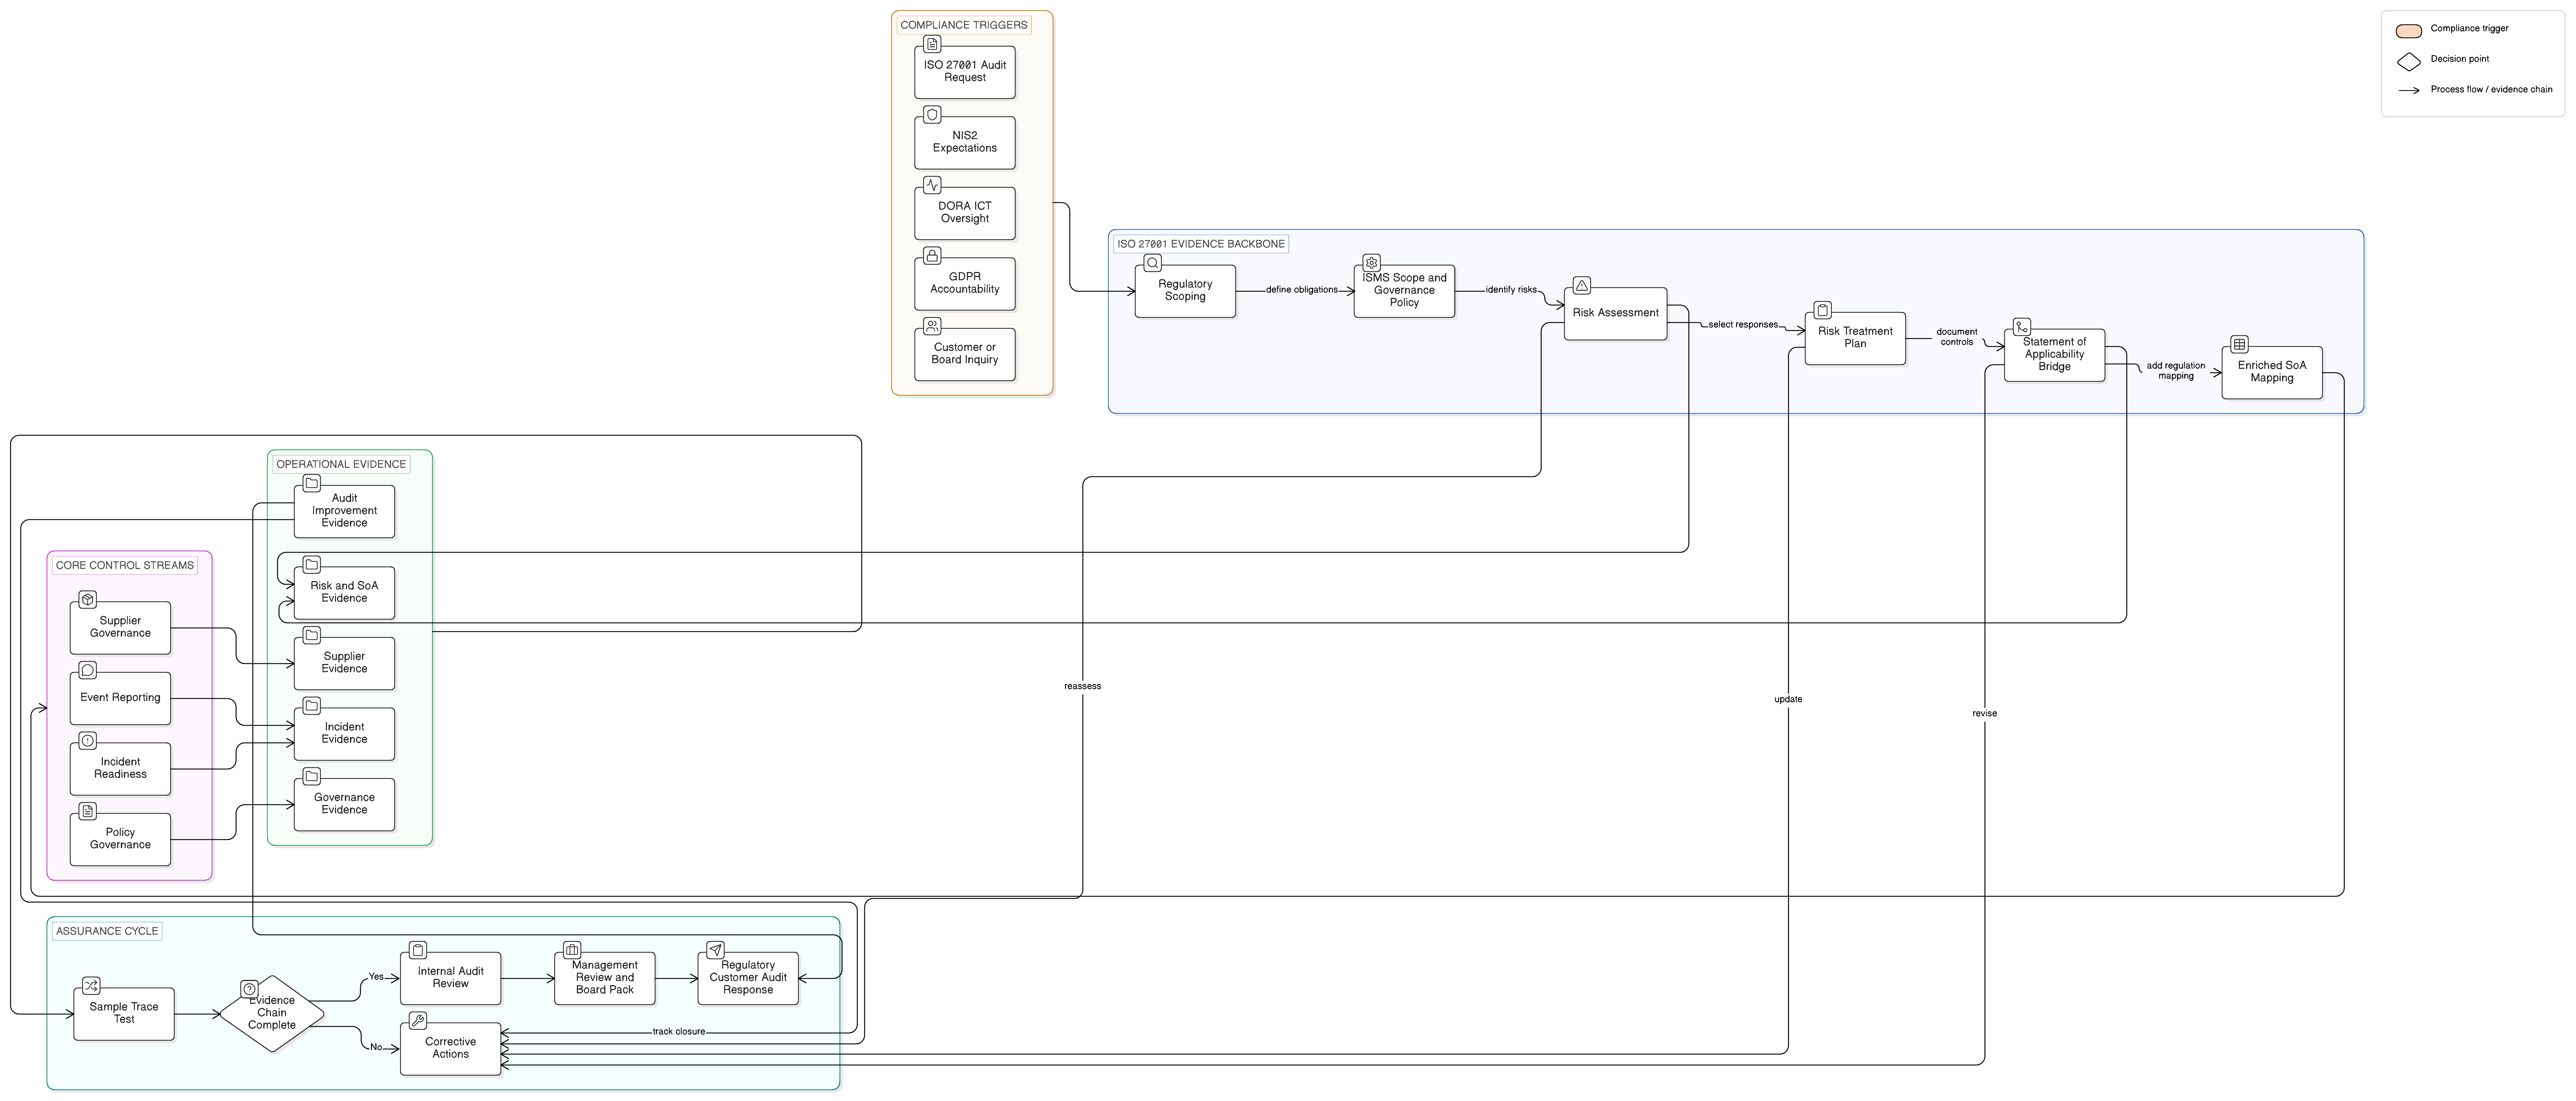
Използвайте ISO 27001:2022, Декларацията за приложимост и съпоставянето на политики на Clarysec, за да изградите одитно готова основа от доказателства за NIS2, DORA, GDPR, доставчици, инциденти и надзор от страна на управителния съвет.
Практическо ръководство за CISO за съпоставяне на докладването на съществени инциденти, свързани с ИКТ, по DORA с контролите от Приложение A на ISO/IEC 27001:2022, одитните доказателства, клаузите в политики и инструментите на Clarysec за внедряване.
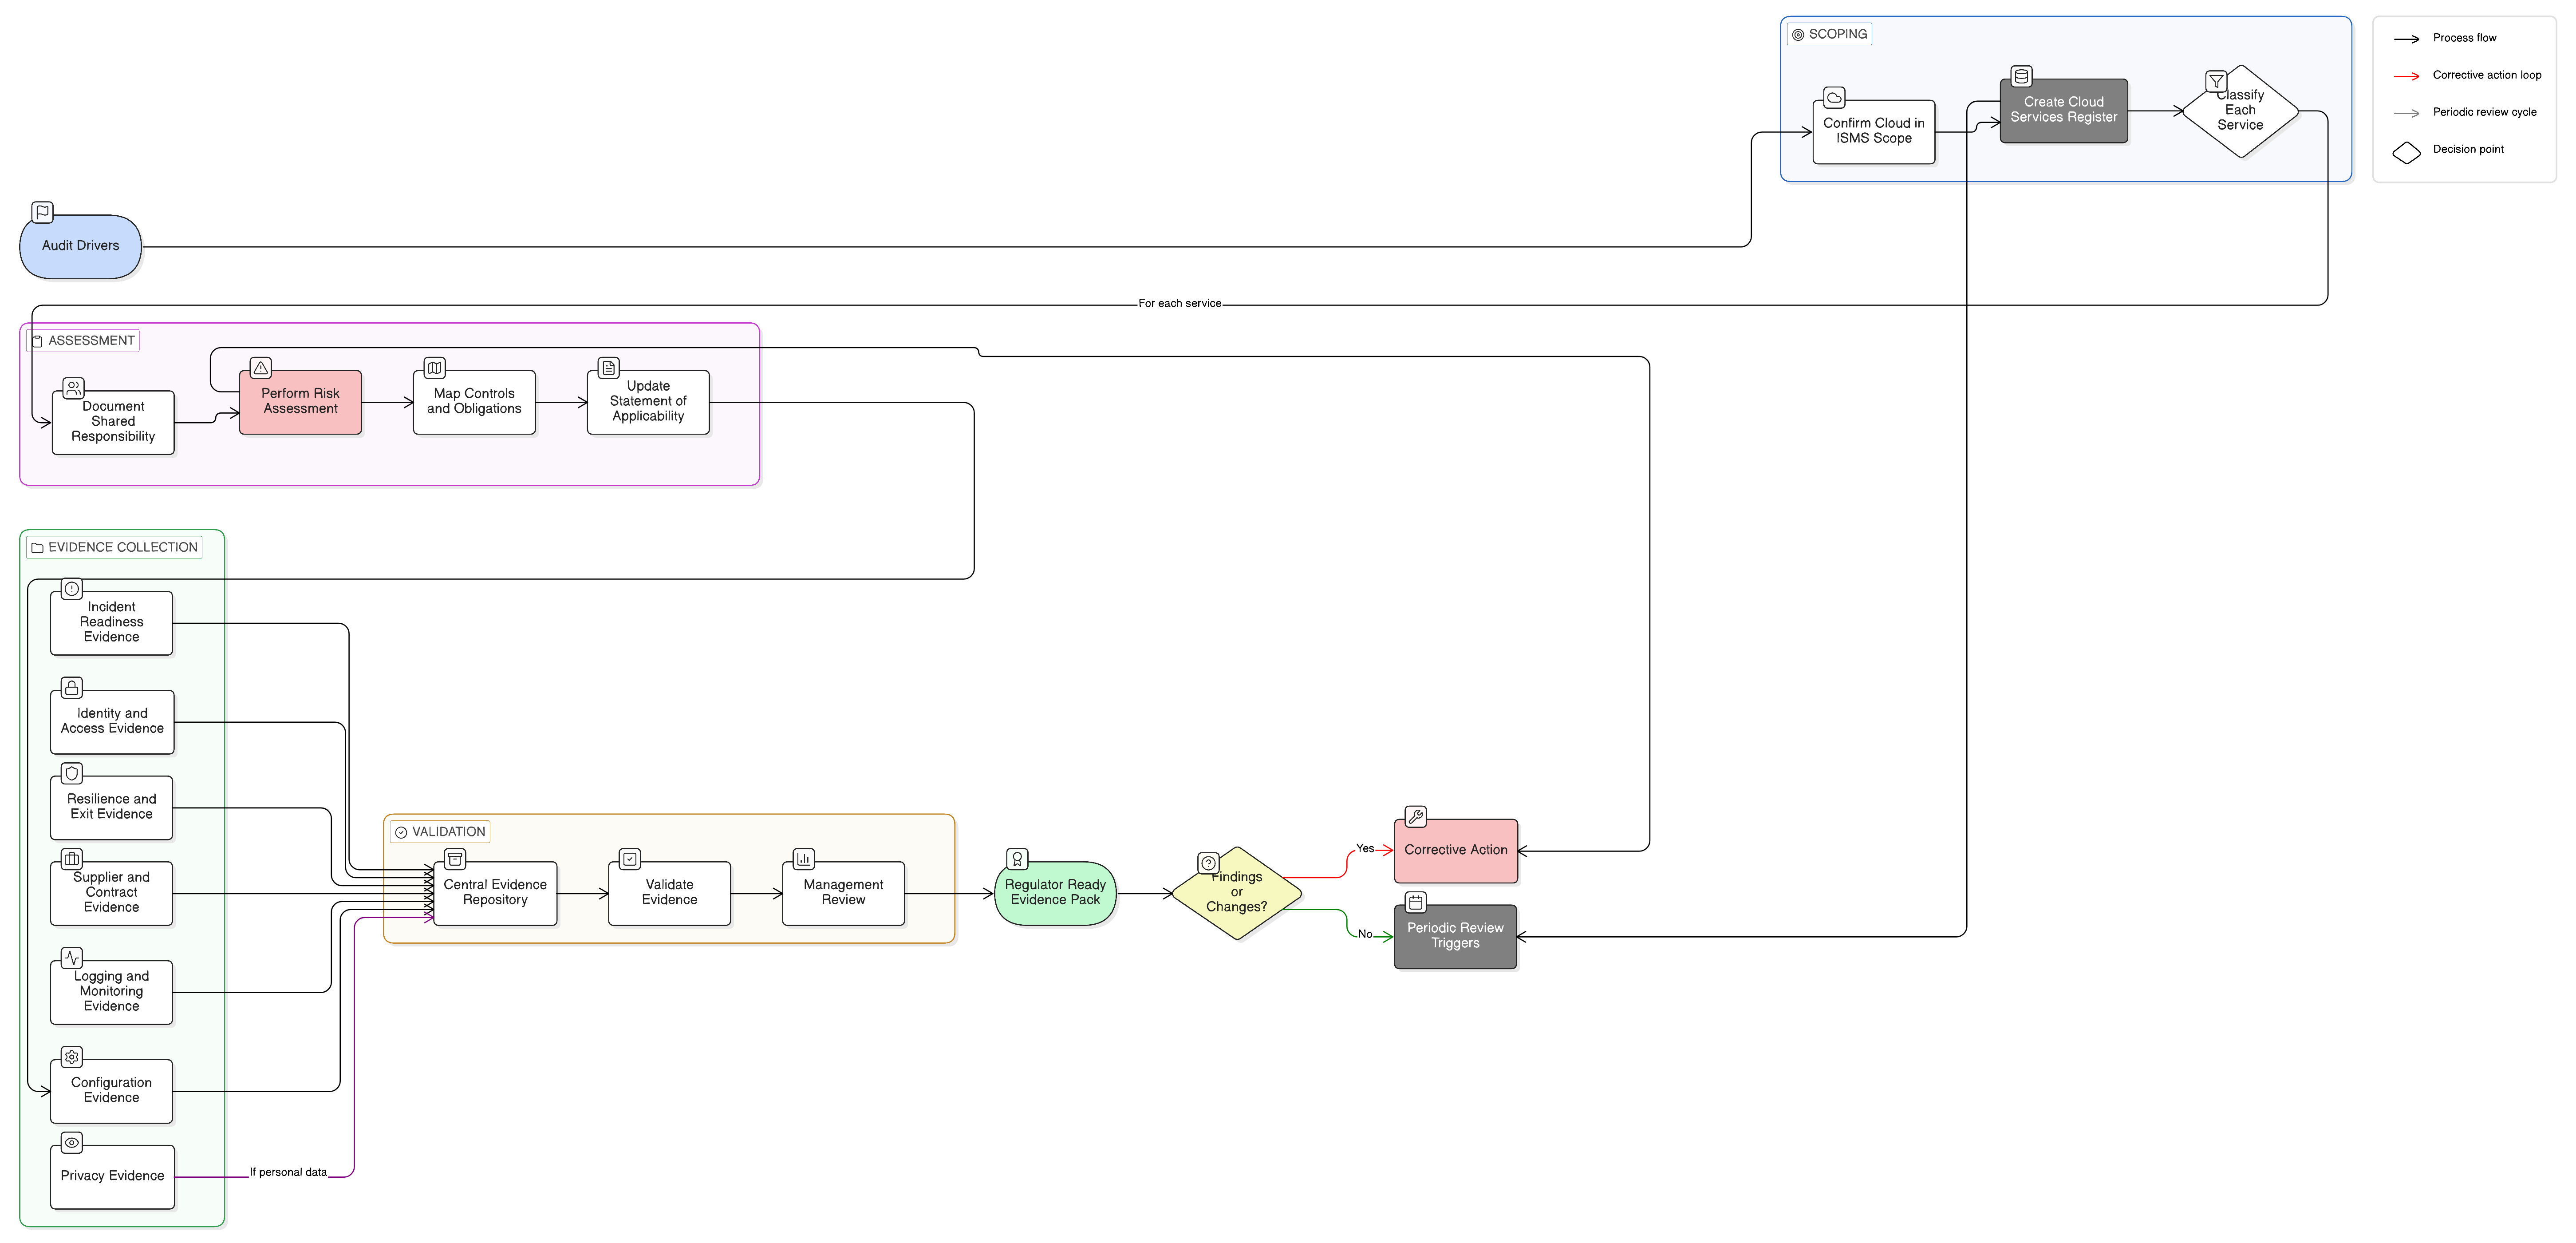
Одитните доказателства за облачни услуги се провалят, когато организациите не могат да докажат споделена отговорност, конфигурация на SaaS, контроли за IaaS, надзор върху доставчици, журналиране, устойчивост и готовност за инциденти. Това ръководство показва как Clarysec структурира готови за регулаторна проверка доказателства по ISO 27001:2022, NIS2, DORA и GDPR.
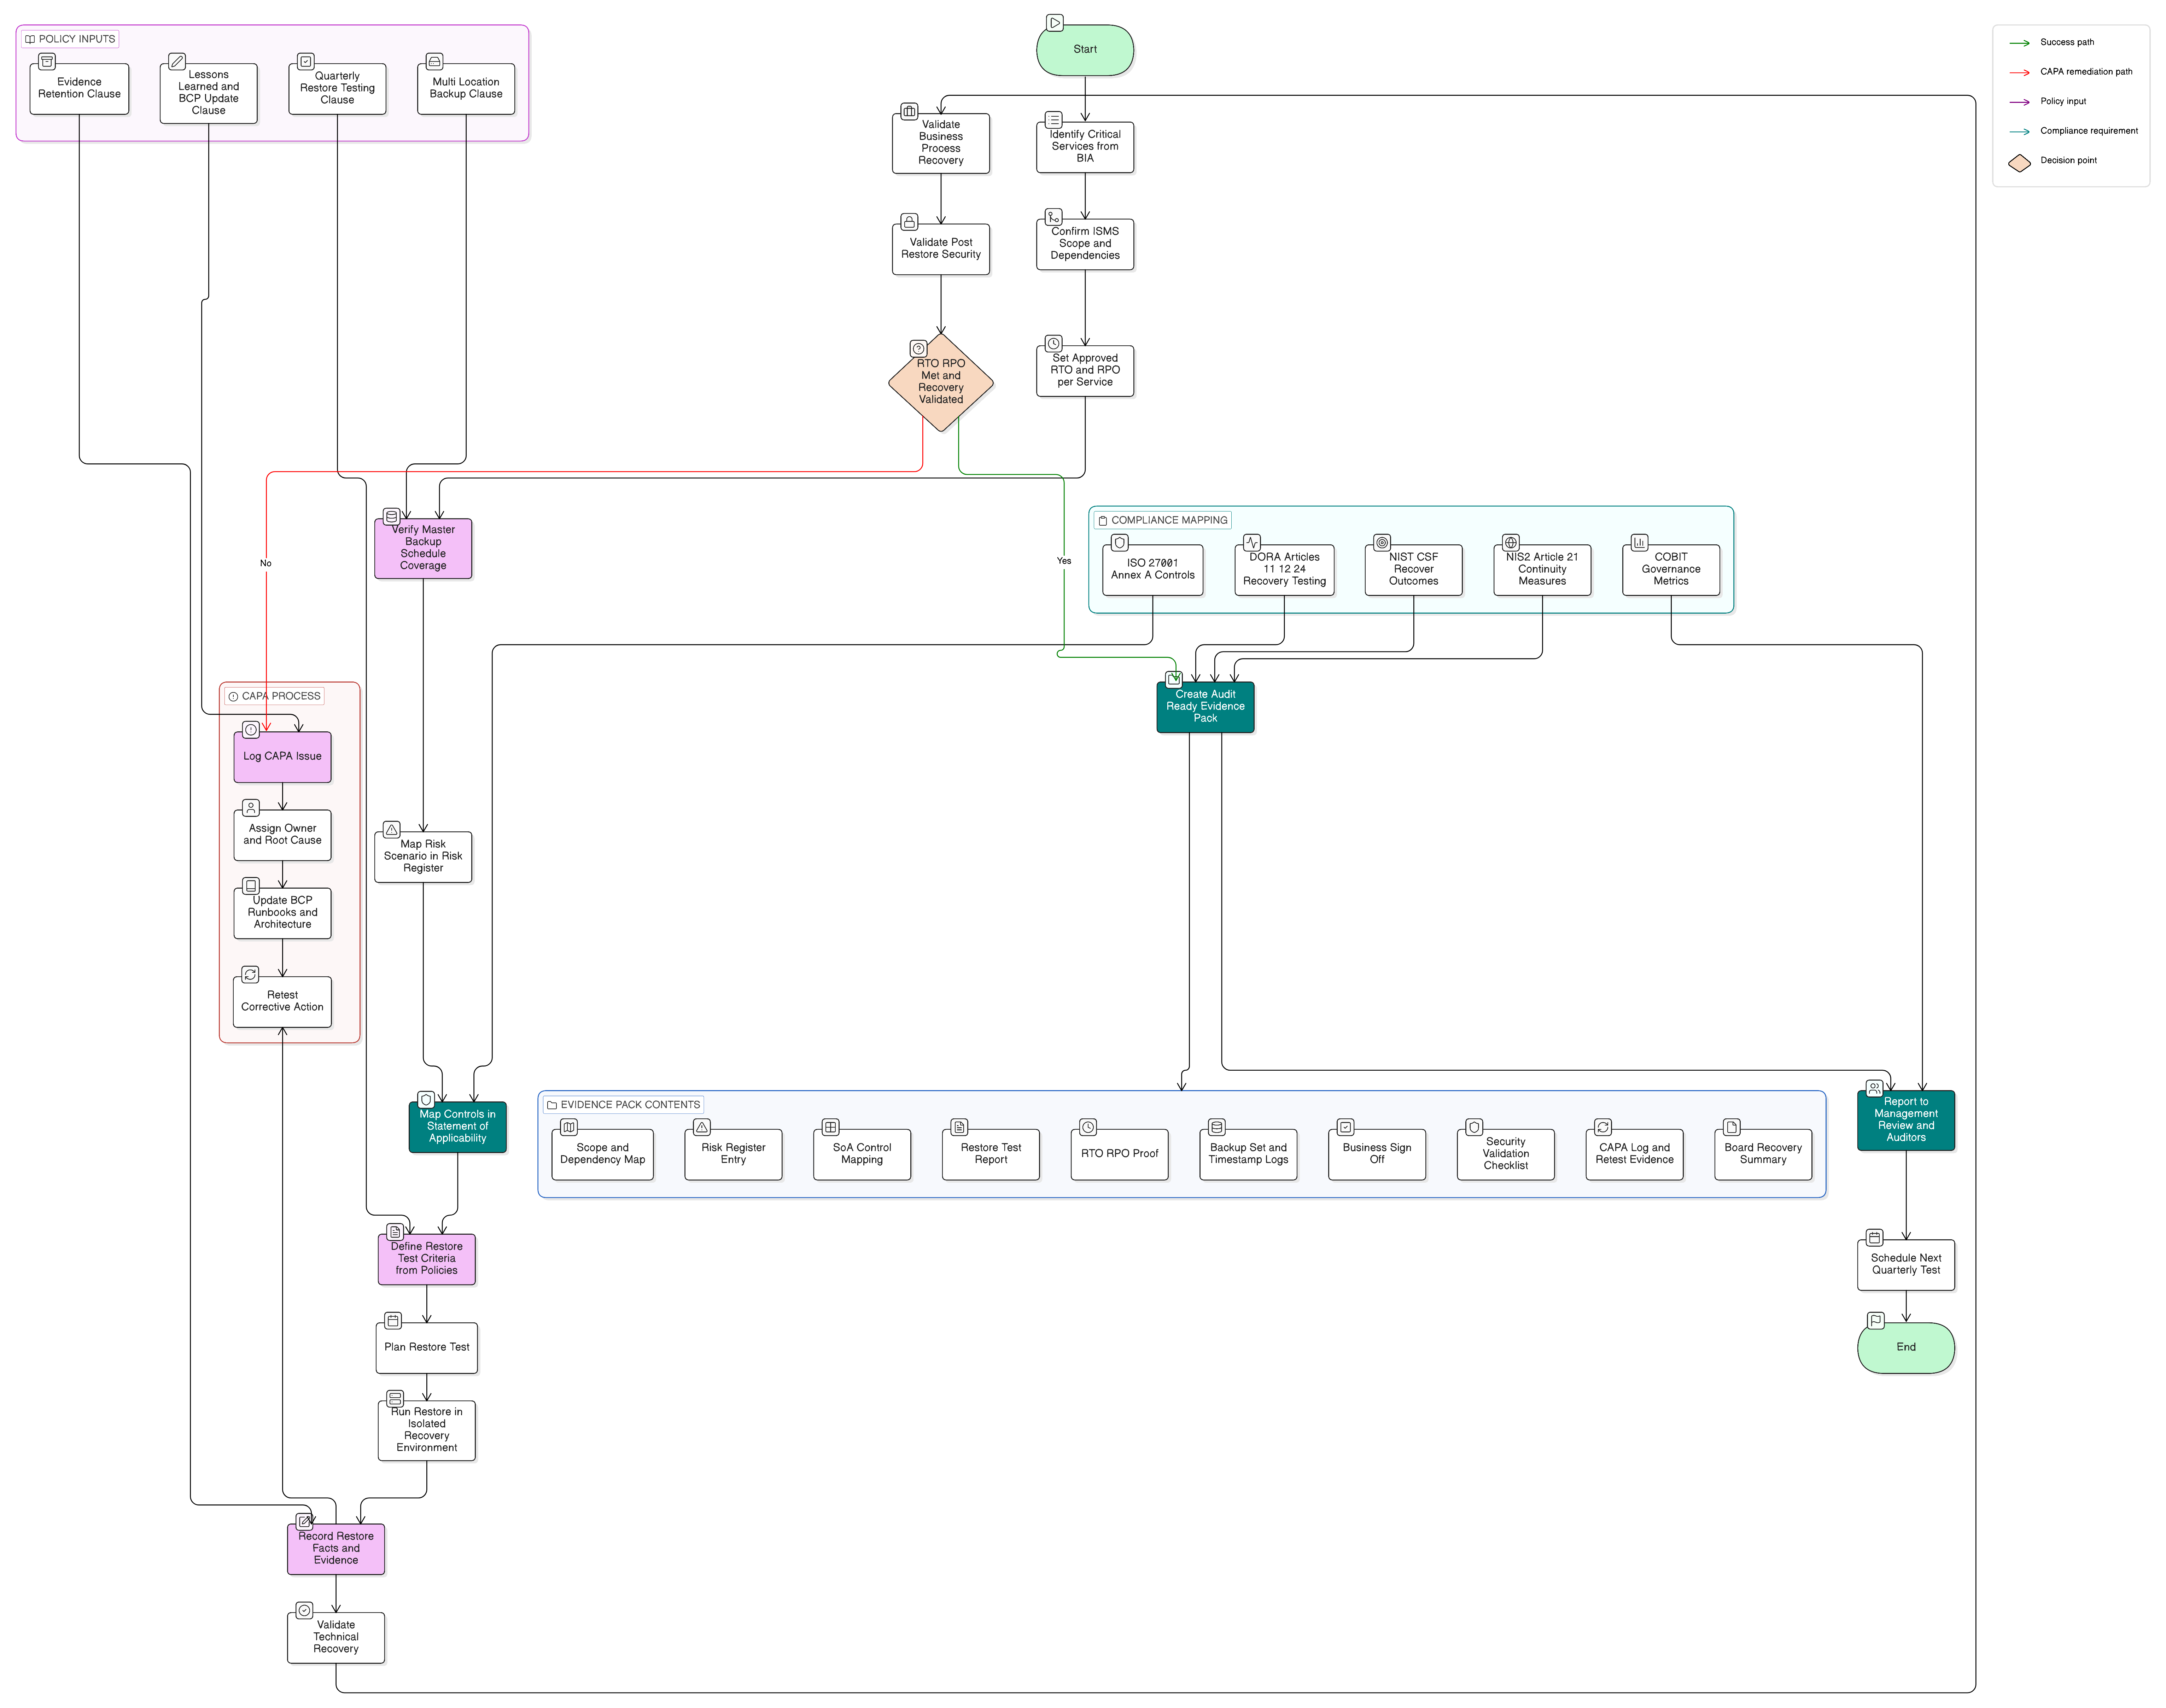
Тестването на резервни копия вече не е само техническа хигиена. CISO трябва да доказват възстановимост, изпълнение спрямо RTO/RPO, проследимост на контролите и непрекъснато подобрение.
Практическо ръководство за изграждане на единен модел за класификация на тежестта на инциденти, който съпоставя съществени ИКТ инциденти по DORA, значими инциденти по NIS2 и риска от нарушение по GDPR с доказателства по ISO/IEC 27001:2022.
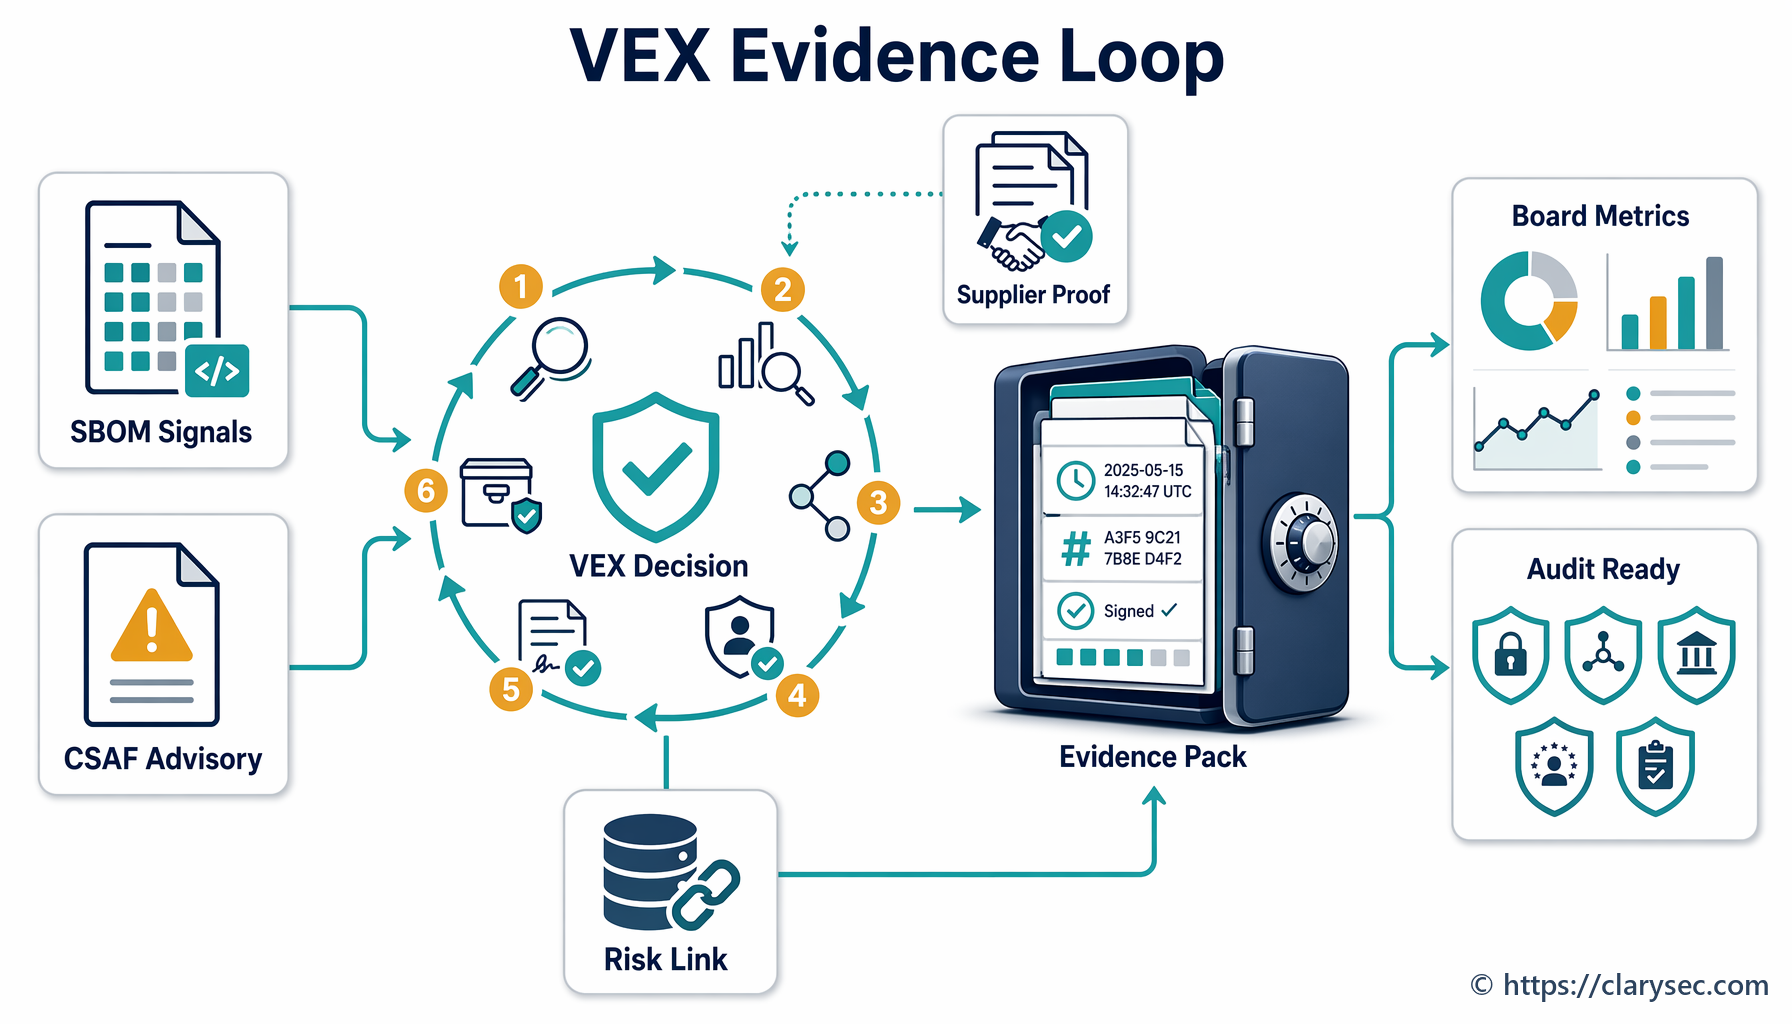
VEX и CSAF се превръщат в доказателствения слой между SBOM, съобщенията от доставчици, триажа на уязвимости и регулаторните доказателства. Това ръководство показва как да се управляват решенията за статус на уязвимости в контекста на ISO 27001, NIS2, DORA, GDPR и CRA.