#Защита На Данните
Articles tagged with "Защита На Данните"
76 articles
Научете как да използвате вътрешния одит и прегледа от ръководството по ISO/IEC 27001:2022 като единен механизъм за доказателства за NIS2, DORA, GDPR, риска, свързан с доставчици, потвърждението пред клиенти и отчетността на управителния орган.
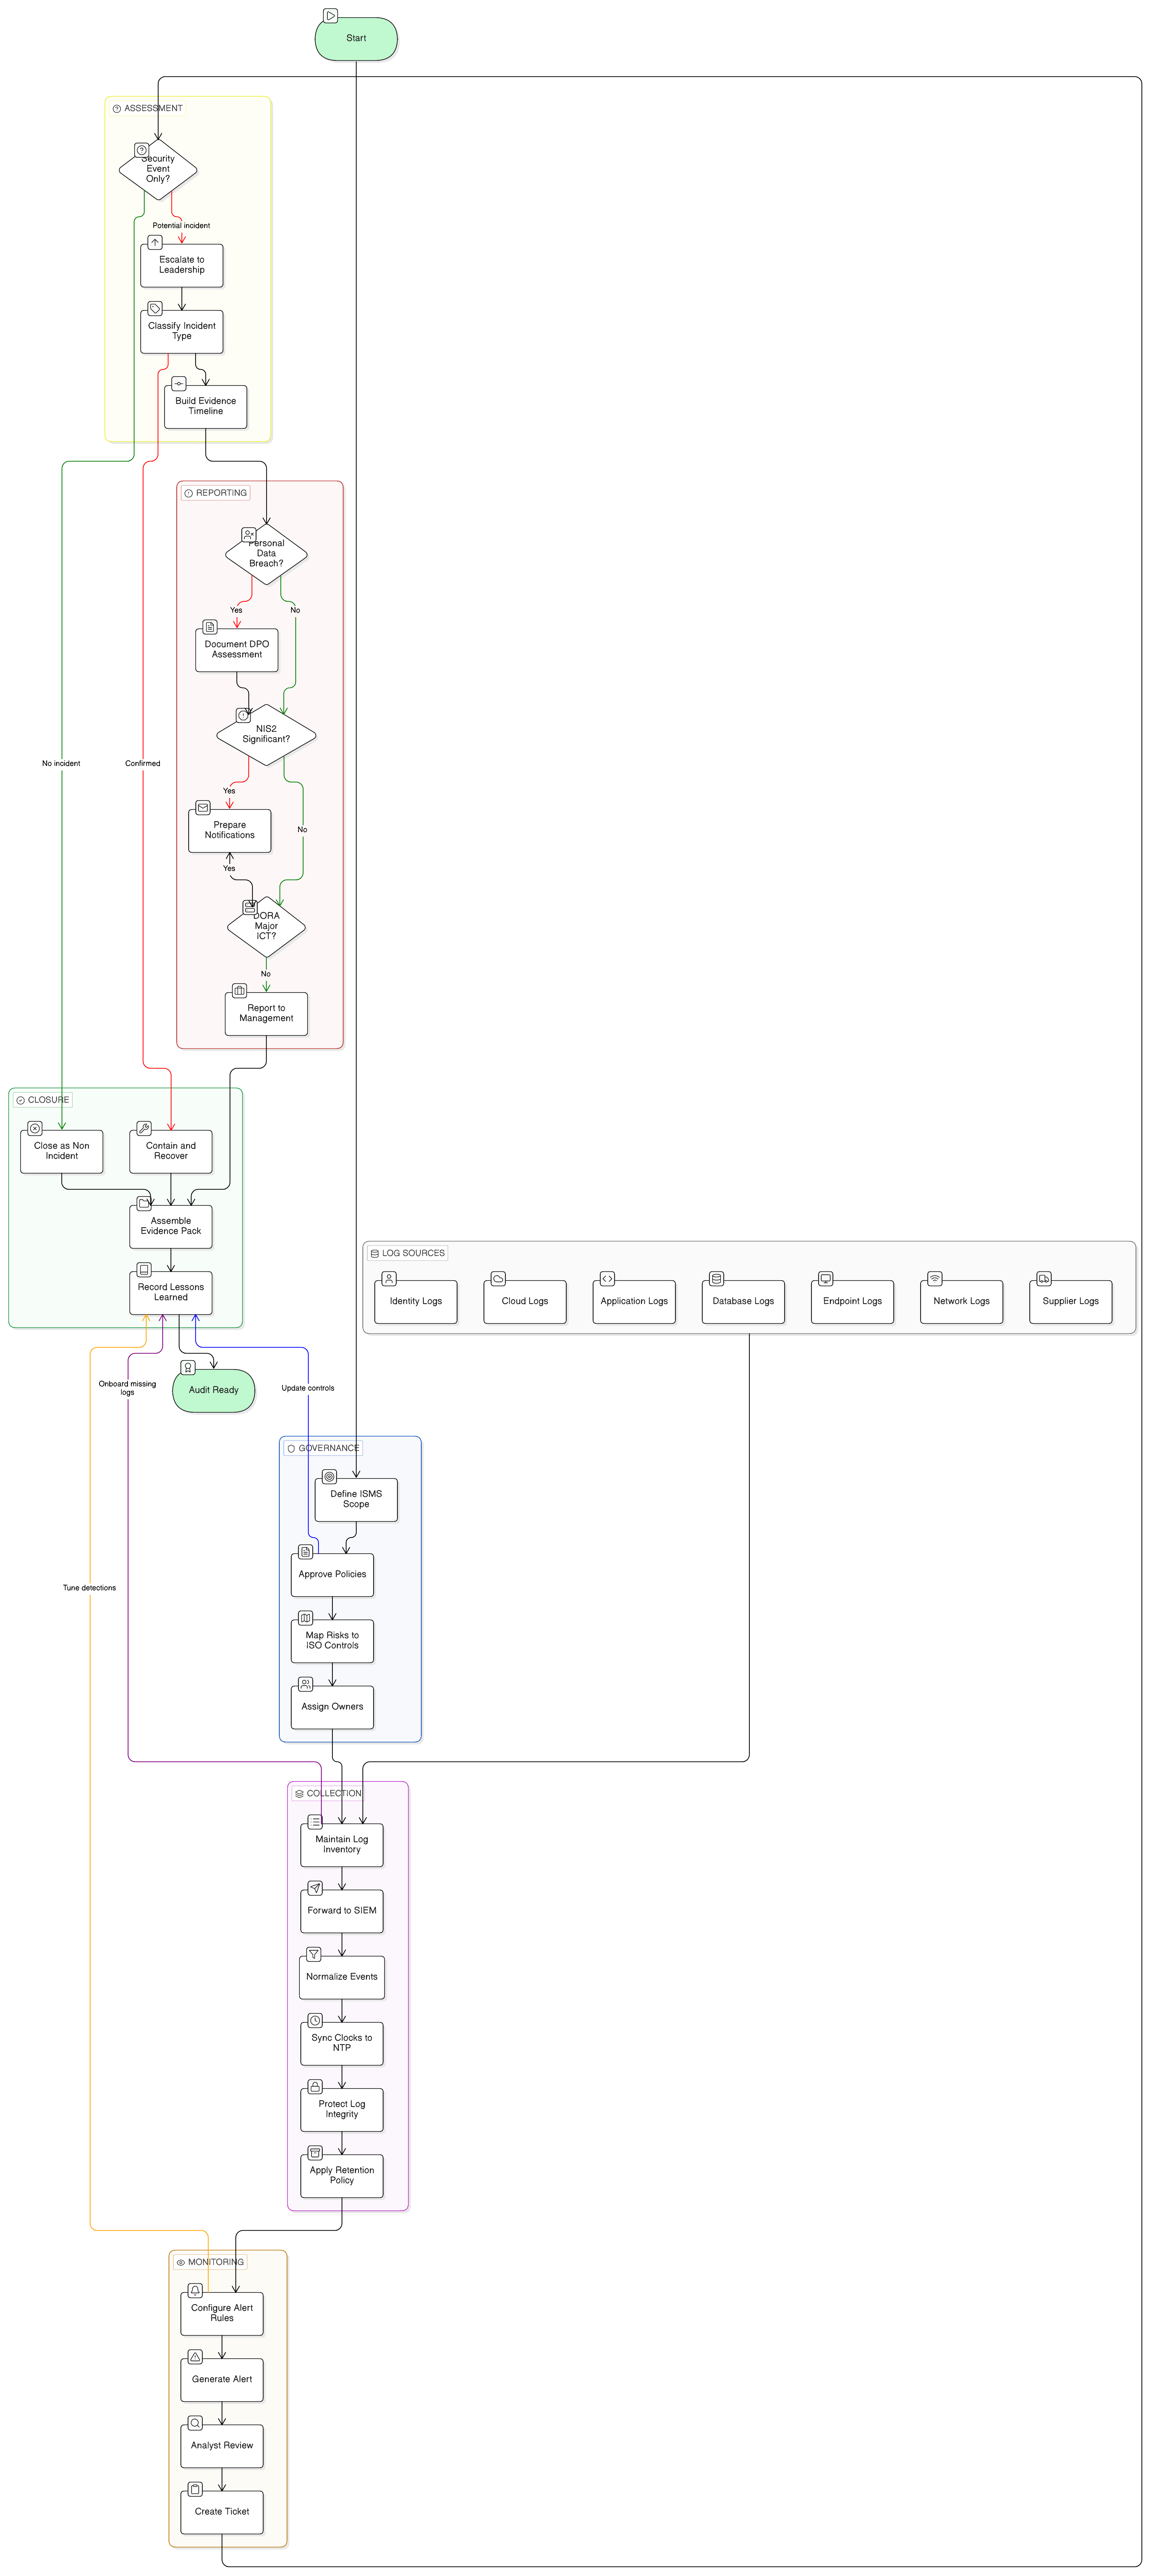
Практическо ръководство за изграждане на готови за одит доказателства за журналиране и мониторинг по ISO/IEC 27001:2022 за NIS2, DORA и GDPR, със съпоставяне на контроли, клаузи на политики, работни потоци при инциденти, изисквания за журналиране от доставчици и насоки за доказателствен пакет.
Научете как да изградите готови за одит контроли за защита на PII чрез разширяване на ISO/IEC 27001:2022 с ISO/IEC 27701:2025 и ISO/IEC 29151:2022, съпоставени с GDPR, NIS2, DORA, подход за увереност по NIST и управленските очаквания по COBIT 2019.
Регистърът на регулаторните контакти вече не е административна помощна таблица. За NIS2, DORA, GDPR и ISO/IEC 27001:2022 той е оперативно доказателство, че организацията може да уведоми правилния орган, надзорен орган, доставчик или член на висшето ръководство преди изтичане на срока.
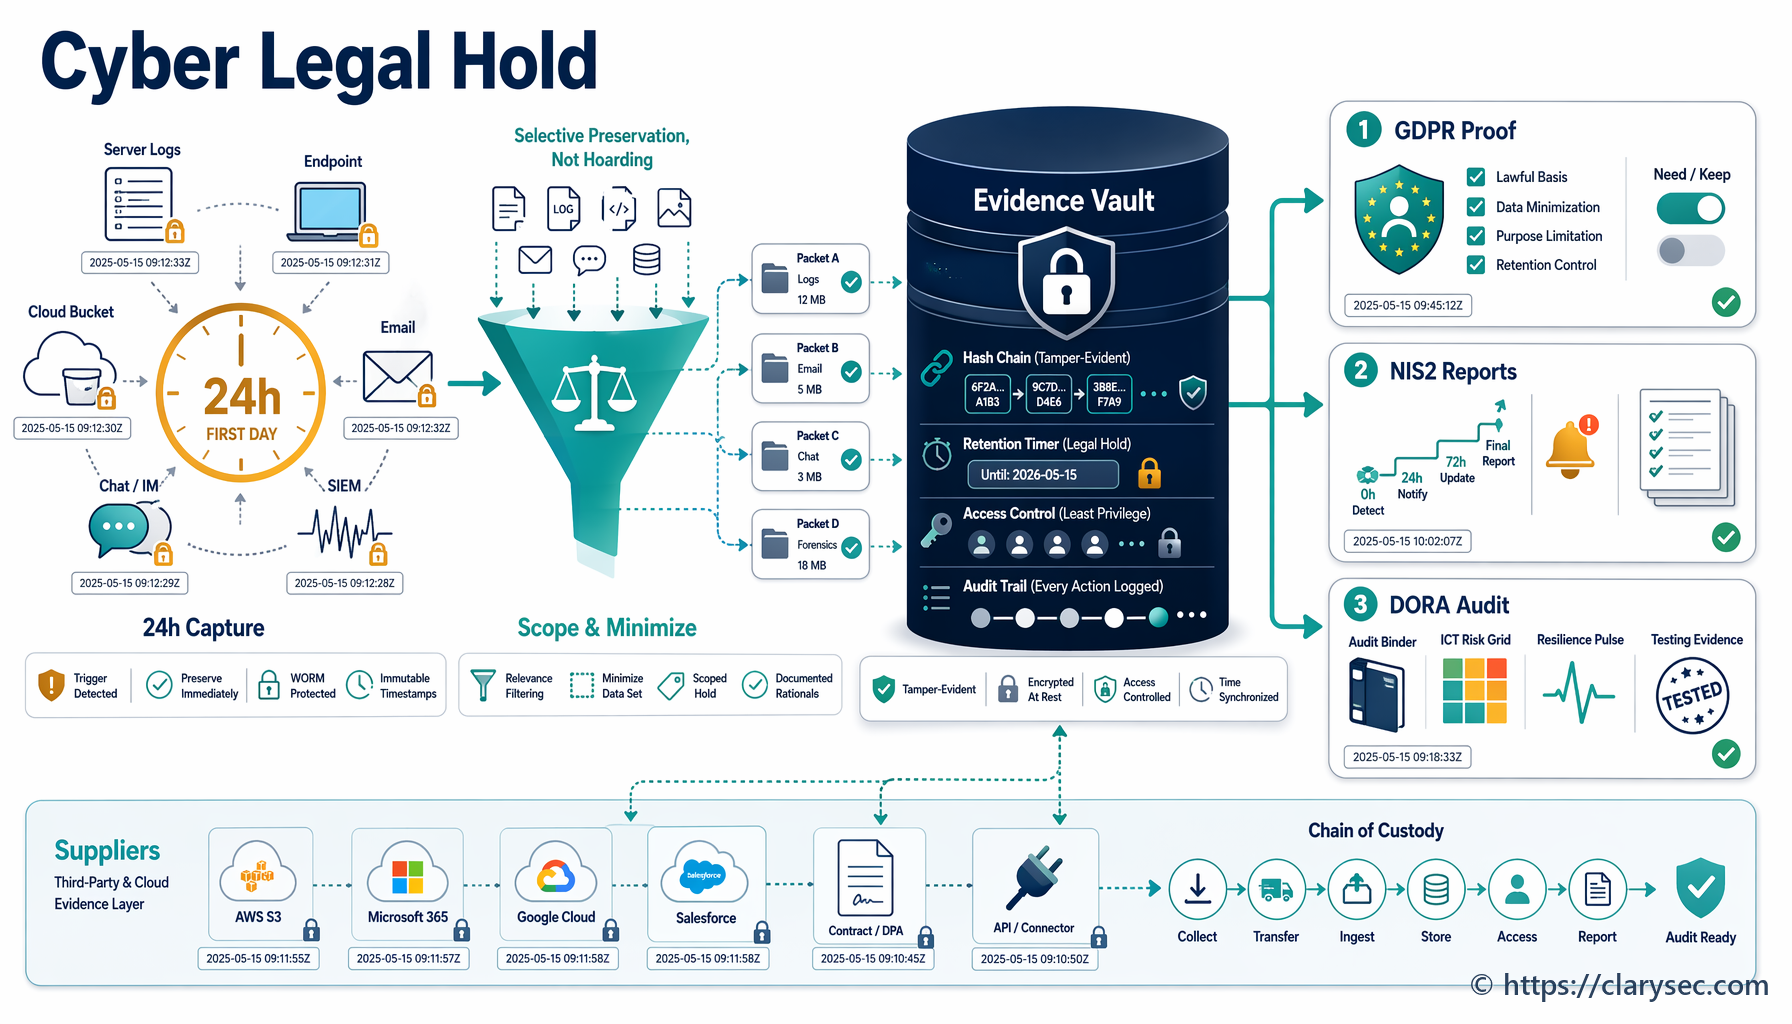
Практическо ръководство за CISO относно правното разпореждане за запазване на доказателства при киберинциденти и съхранението на доказателства, съпоставено с ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 и COBIT 2019.
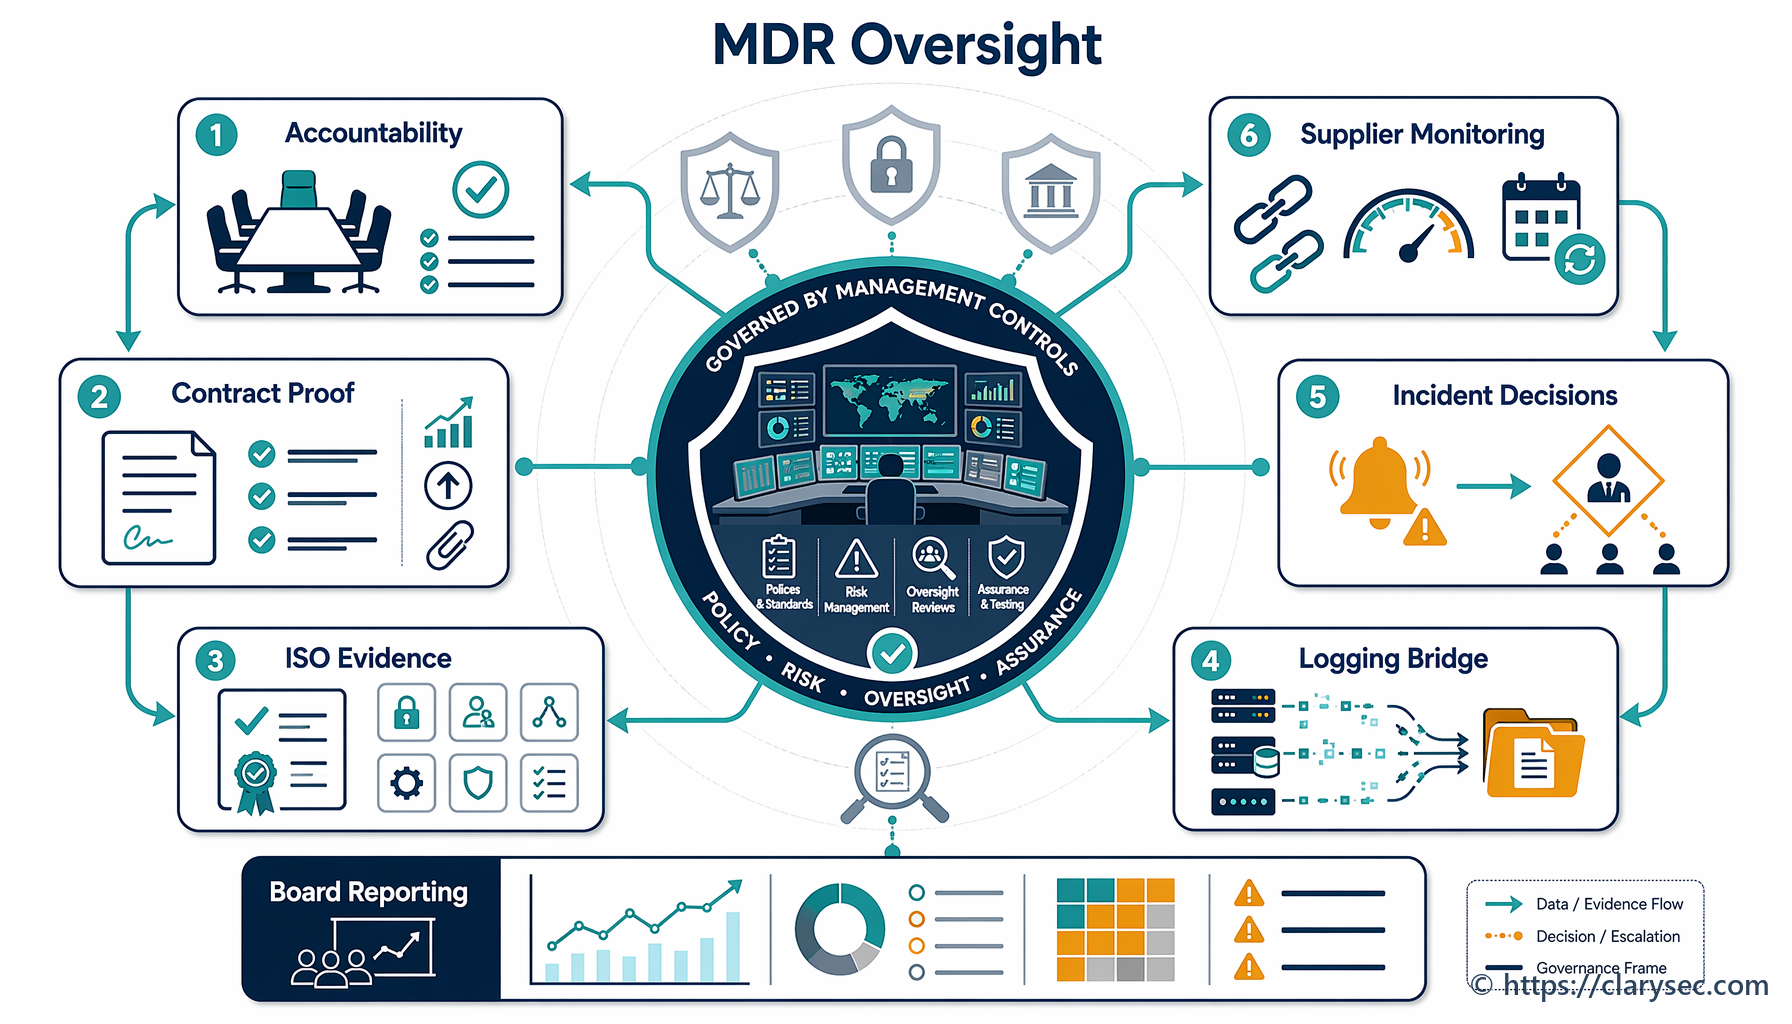
Възлагането на MDR на външен доставчик не прехвърля отчетността. Това основно ръководство показва как да управлявате доставчици на MDR услуги чрез доказателства по ISO/IEC 27001:2022, съпоставени с NIS2, DORA, GDPR, NIST CSF 2.0 и COBIT 2019.
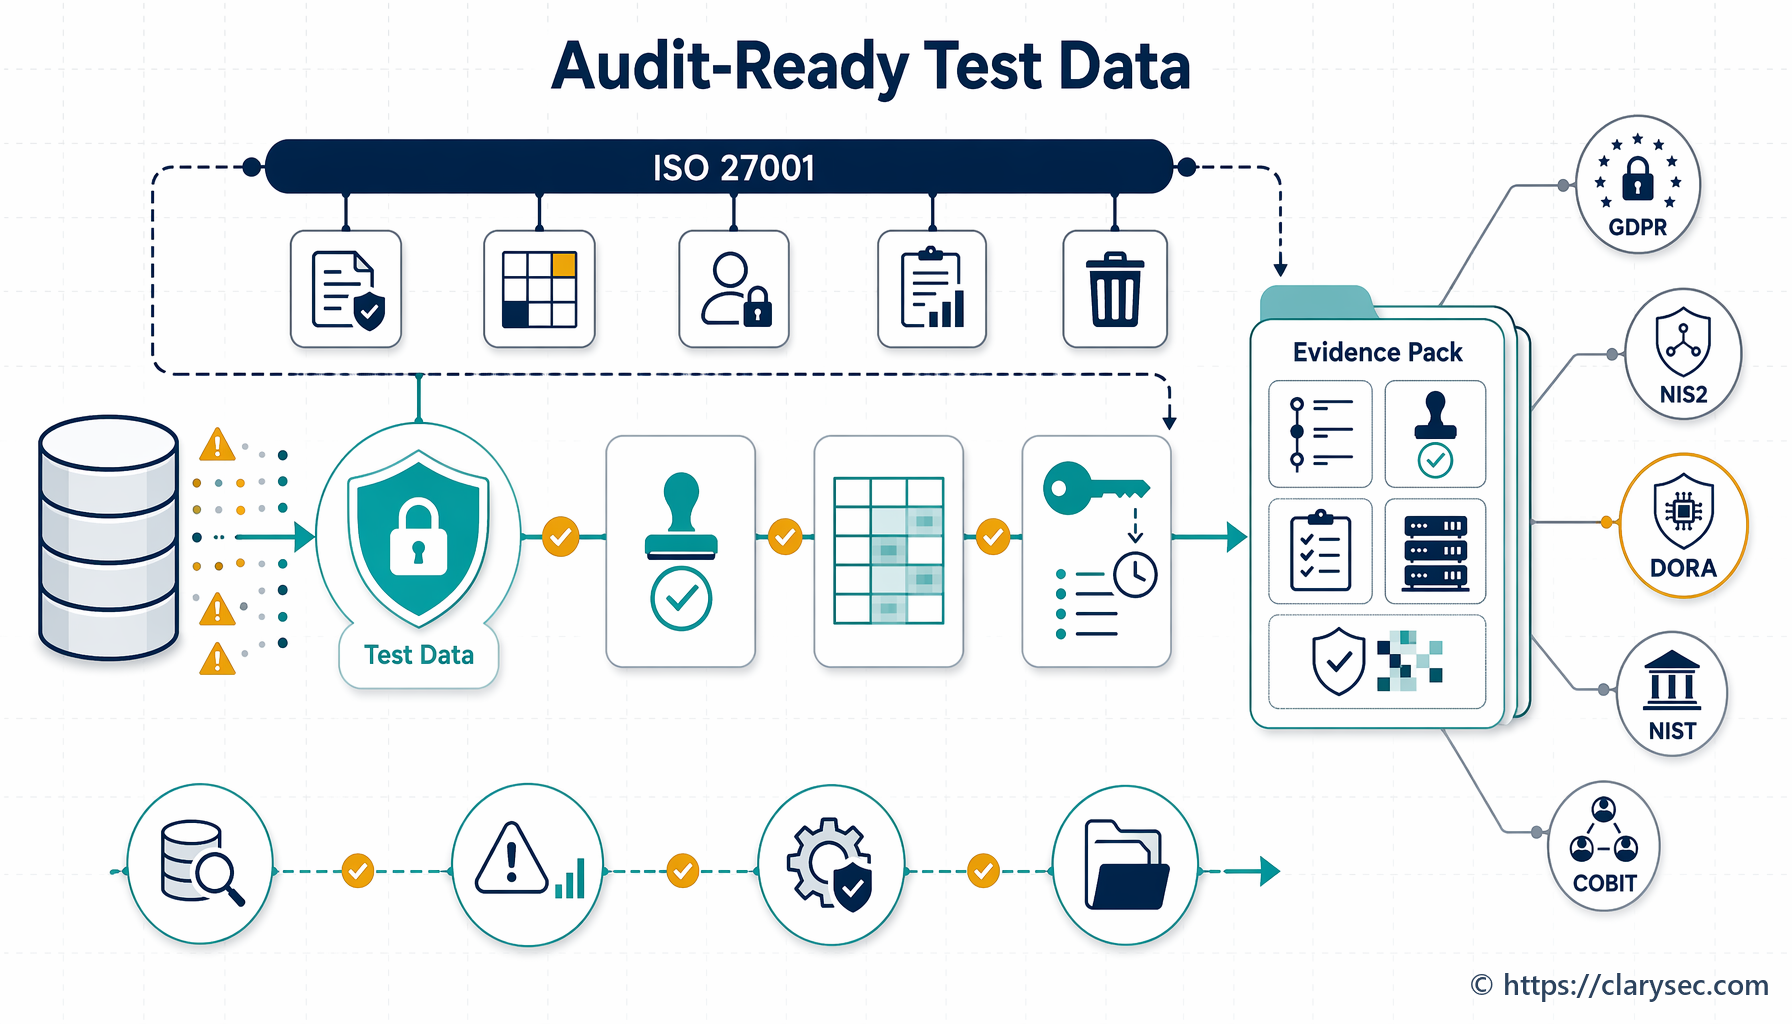
Непроизводствените среди вече са сериозен обект на одит. Това ръководство показва как да защитите тестови данни, staging среди и QA работни потоци с доказателства по ISO/IEC 27001:2022, съпоставени с GDPR, NIS2, DORA, NIST и COBIT.
Практическо ръководство за CISO за изграждане на готов за квантовата ера план за миграция на криптографията чрез ISO/IEC 27001:2022, ISO/IEC 27002:2022, стандартите на NIST за PQC и готовите за одит инструменти на Clarysec.
Научете как да използвате Декларацията за приложимост по ISO 27001 като готов за одит мост между NIS2, DORA, GDPR, третиране на риска, доставчици, реагиране при инциденти и доказателства.