#Защита На Данните
Articles tagged with "Защита На Данните"
76 articles
24-часовото правило за уведомяване по NIS2 променя изцяло подхода. Това практическо ръководство показва на директорите по информационна сигурност (CISO) и одиторите как да проектират устойчив и съответстващ план за реагиране при инциденти, който издържа на регулаторен контрол и реални атаки, като използва политиките на Clarysec и инструментариумите за съвместно съответствие.
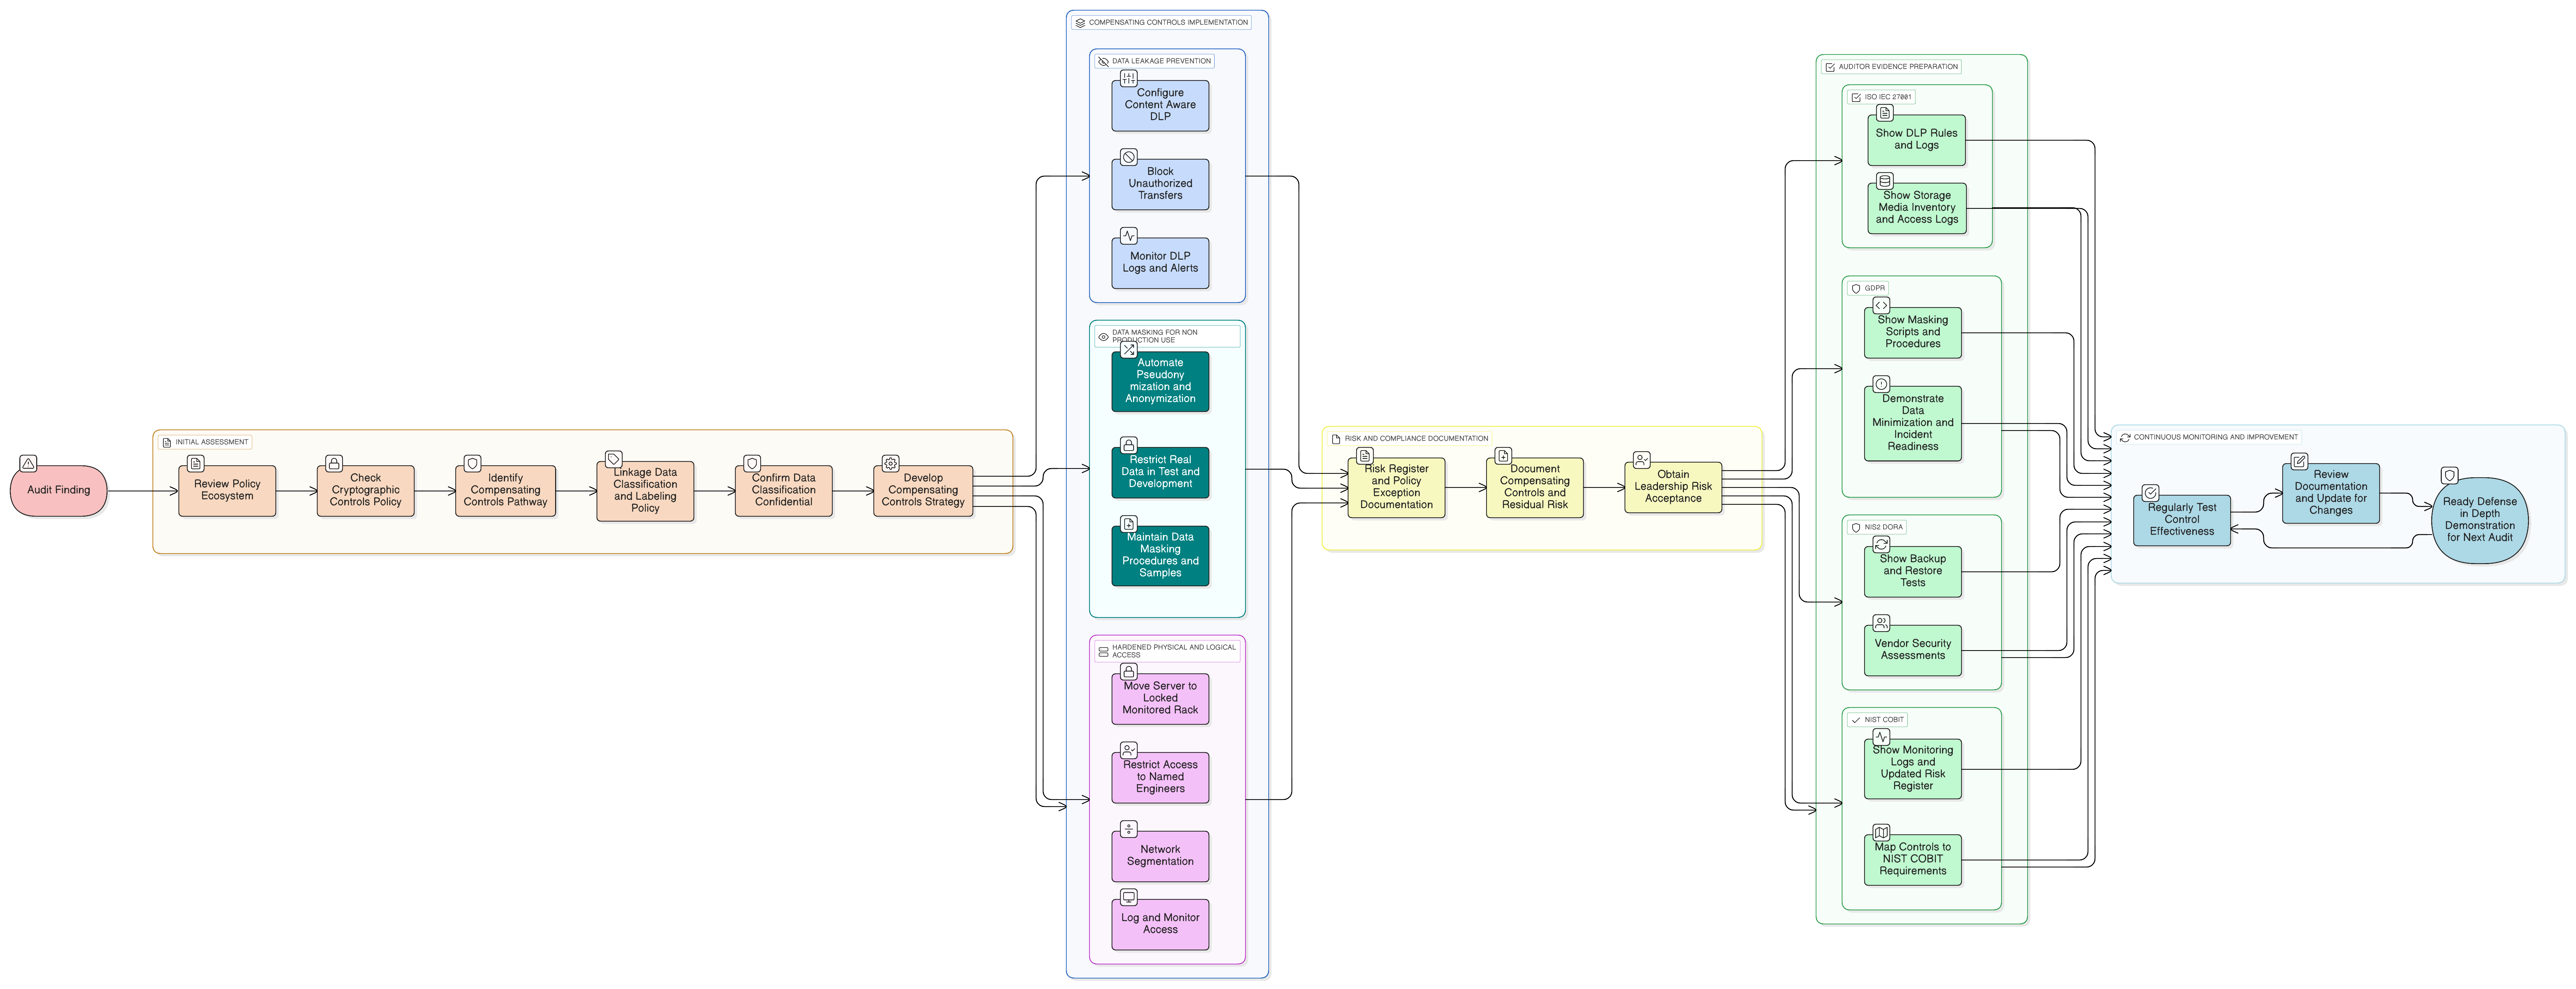
Практическо ръководство за CISO относно внедряването и документирането на компенсиращи контроли за данни в покой, когато криптирането не е приложимо. Разглеждаме реалистичен одитен сценарий и съпоставяме многостепенни мерки за защита с рамките ISO/IEC 27001:2022, GDPR, NIS2, DORA и NIST.
Превърнете риска от наследени данни в стратегическо предимство. Това задълбочено ръководство обхваща всичко — от създаването на политики и санирането на носители до изграждането на устойчива на одит доказателствена следа за унищожаване на данни, като комбинира експертните пътни карти и набори от политики на Clarysec.
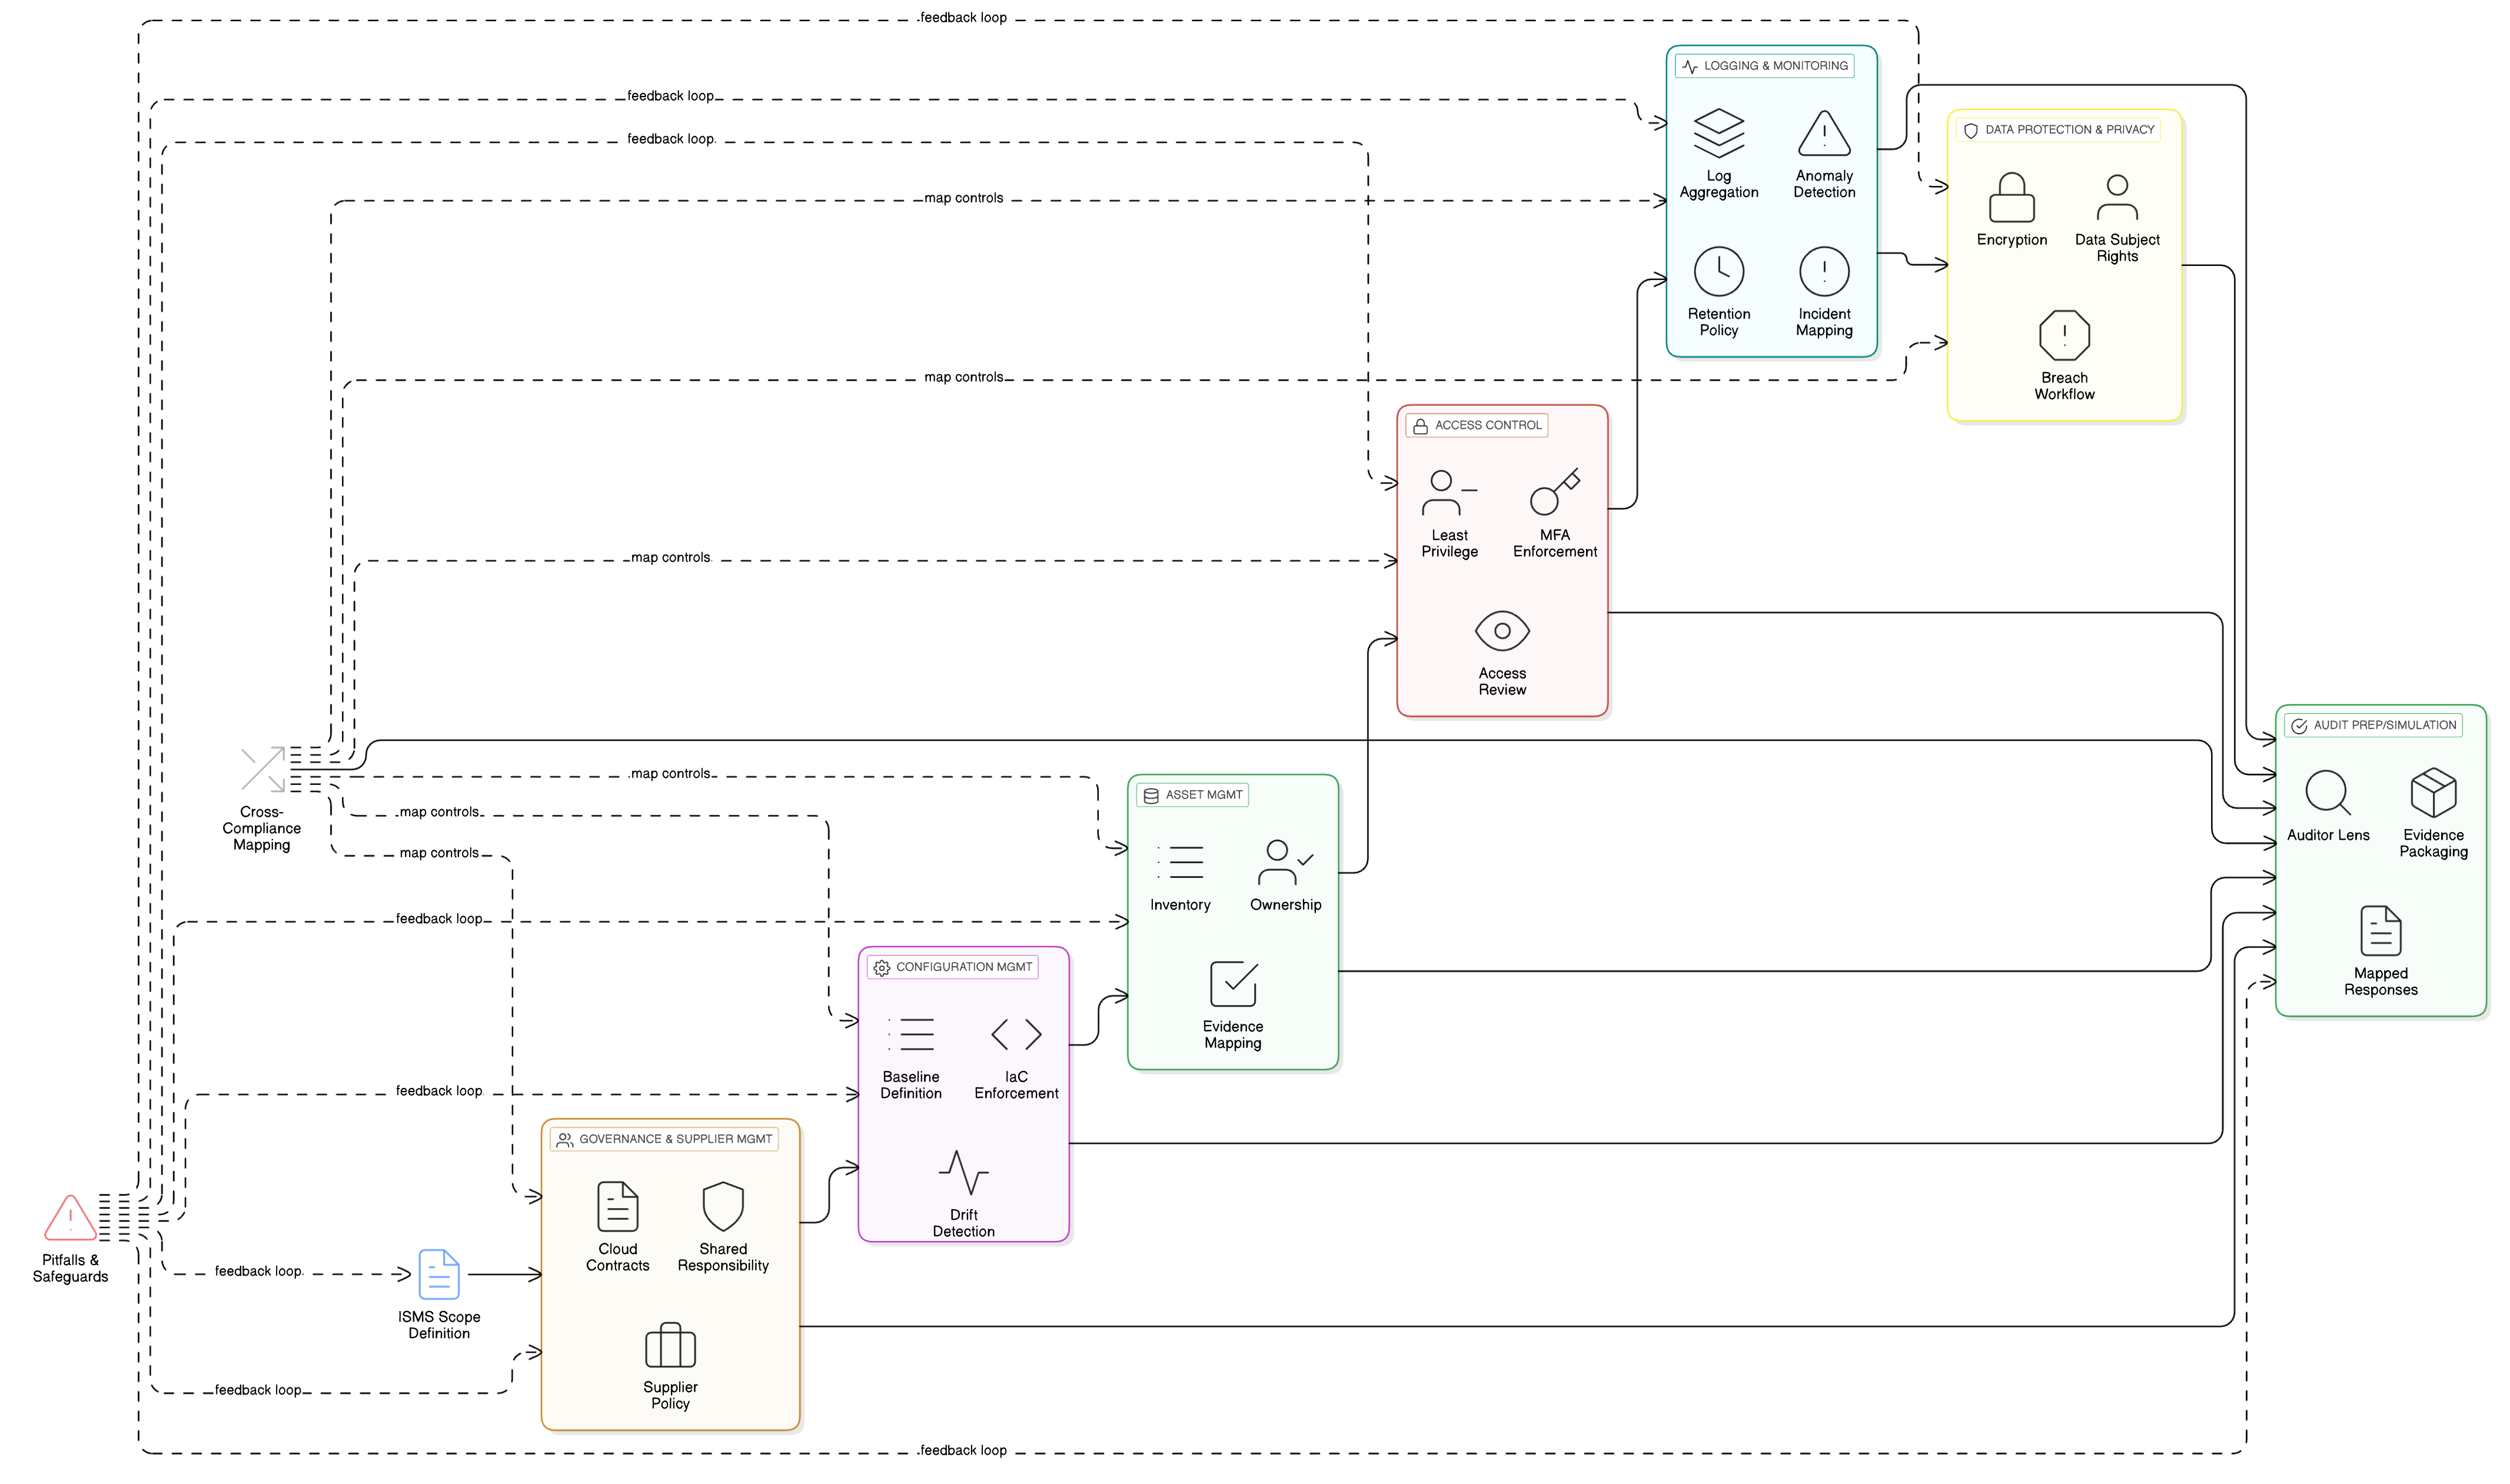
За CISO, мениджъри по съответствието и облачни архитекти: вижте как контролите за облачна сигурност по ISO 27001:2022 могат да се приложат оперативно за непрекъснато съответствие. Реални примери, технически таблици за съпоставяне и приложими планове от Clarysec обединяват сигурност, управление и готовност за одит в различни рамки.
Подробно ръководство за практическо внедряване на управление на риска, свързан с доставчици — от кризисни ситуации на ниво съвет на директорите до успешни одити по множество рамки, с реални сценарии, инструментариумите Zenith на Clarysec и приложими планове, които защитават веригата на доставки през целия ѝ жизнен цикъл.
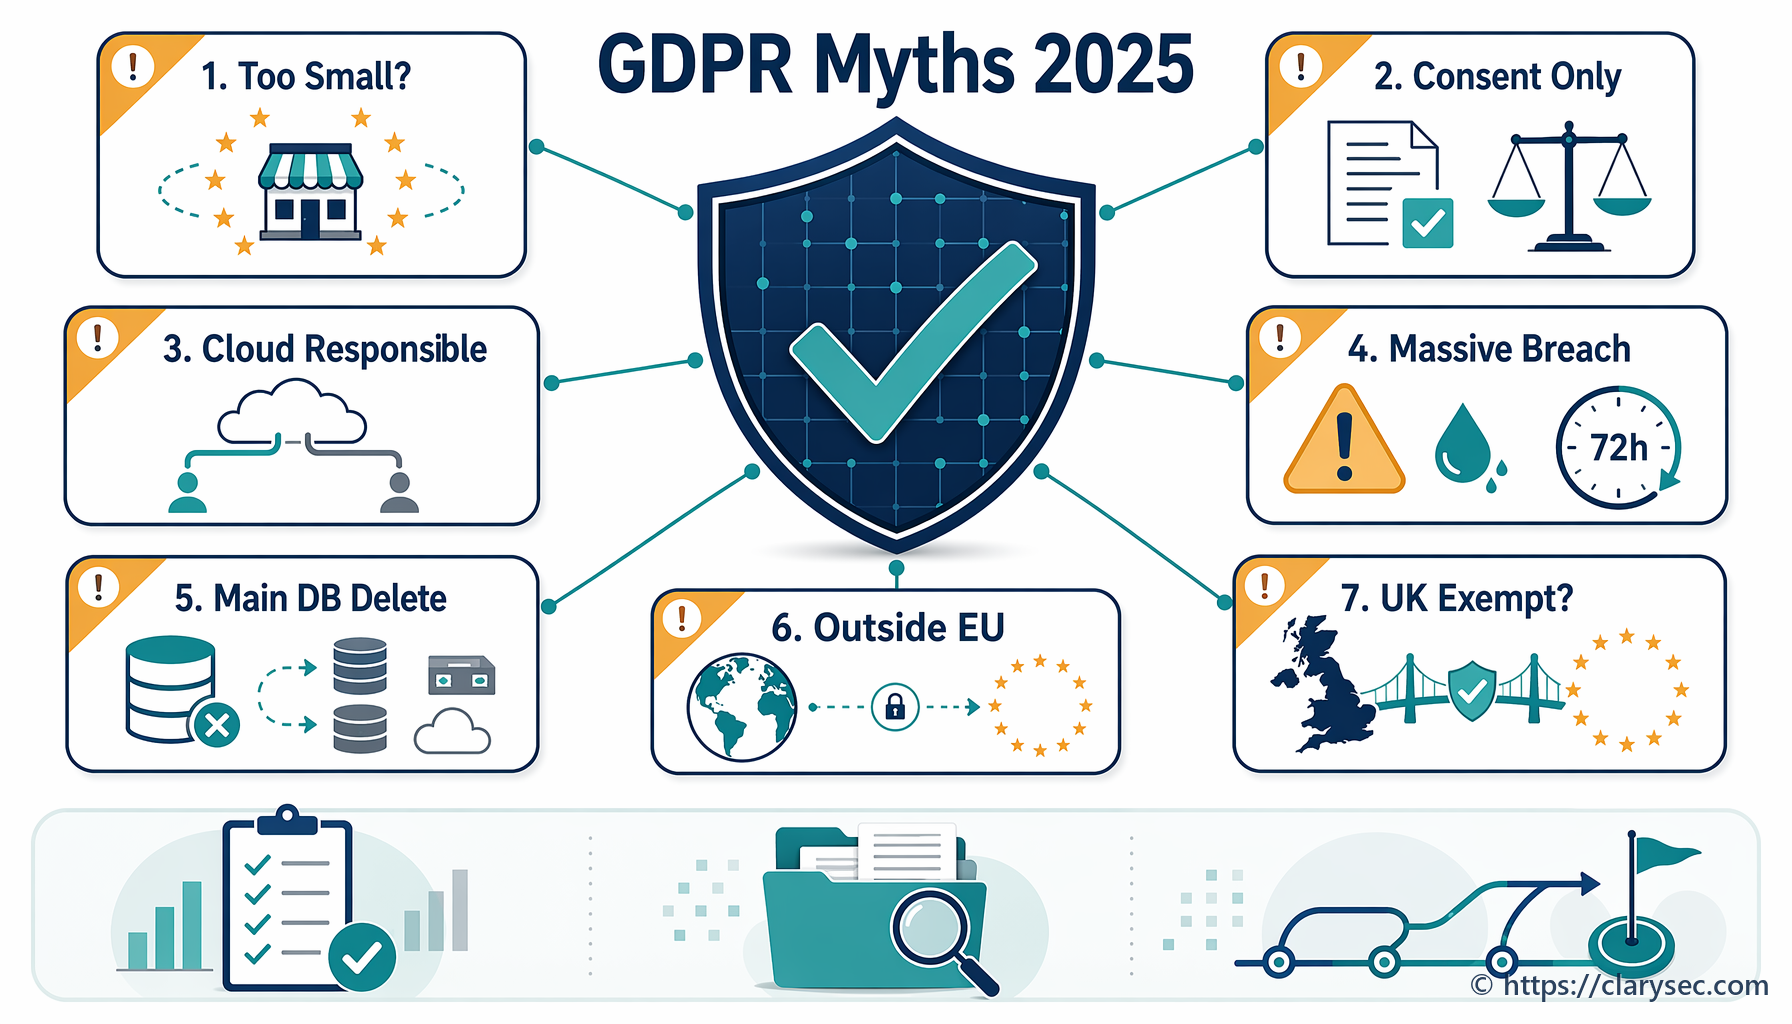
Разберете истината зад 7-те водещи мита за GDPR през 2025 г. Експертното ни ръководство развенчава често срещани заблуди относно съгласието, нарушенията на сигурността на личните данни и съответствието.
Практическо ръководство за 2026 г. за превръщане на RoPA и картографирането на потоците от данни в единен слой от доказателства за GDPR Article 30, критични услуги по NIS2, ИКТ зависимости по DORA и одити по ISO/IEC 27001:2022.
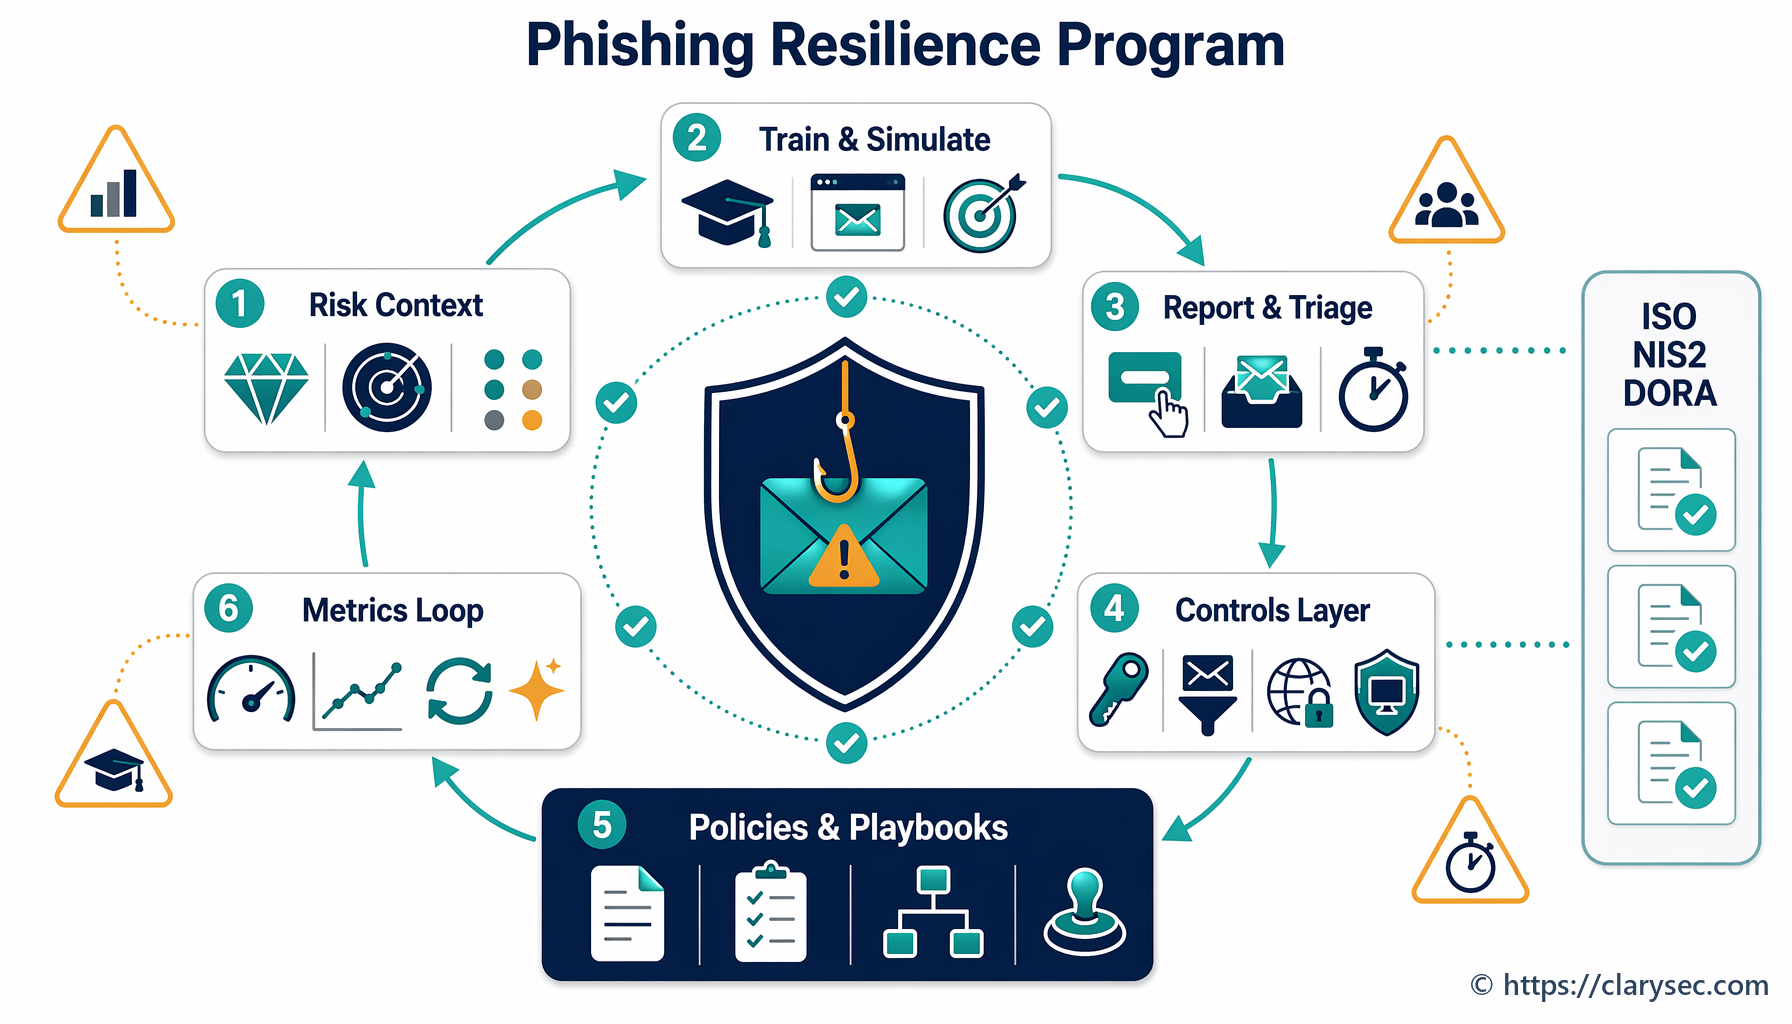
Практическо ръководство за директори по информационна сигурност (CISO) и собственици на МСП за изграждане на устойчива програма за устойчивост срещу фишинг, съгласувана с изискванията на ISO 27001:2022, NIS2 и DORA.
Как МСП могат да внедрят контрол на достъпа и MFA в съответствие с ISO 27001:2022 A.8.2, A.8.3 и GDPR Article 32, за да намалят риска и да докажат регулаторно съответствие.