#Защита На Данните
Articles tagged with "Защита На Данните"
76 articles
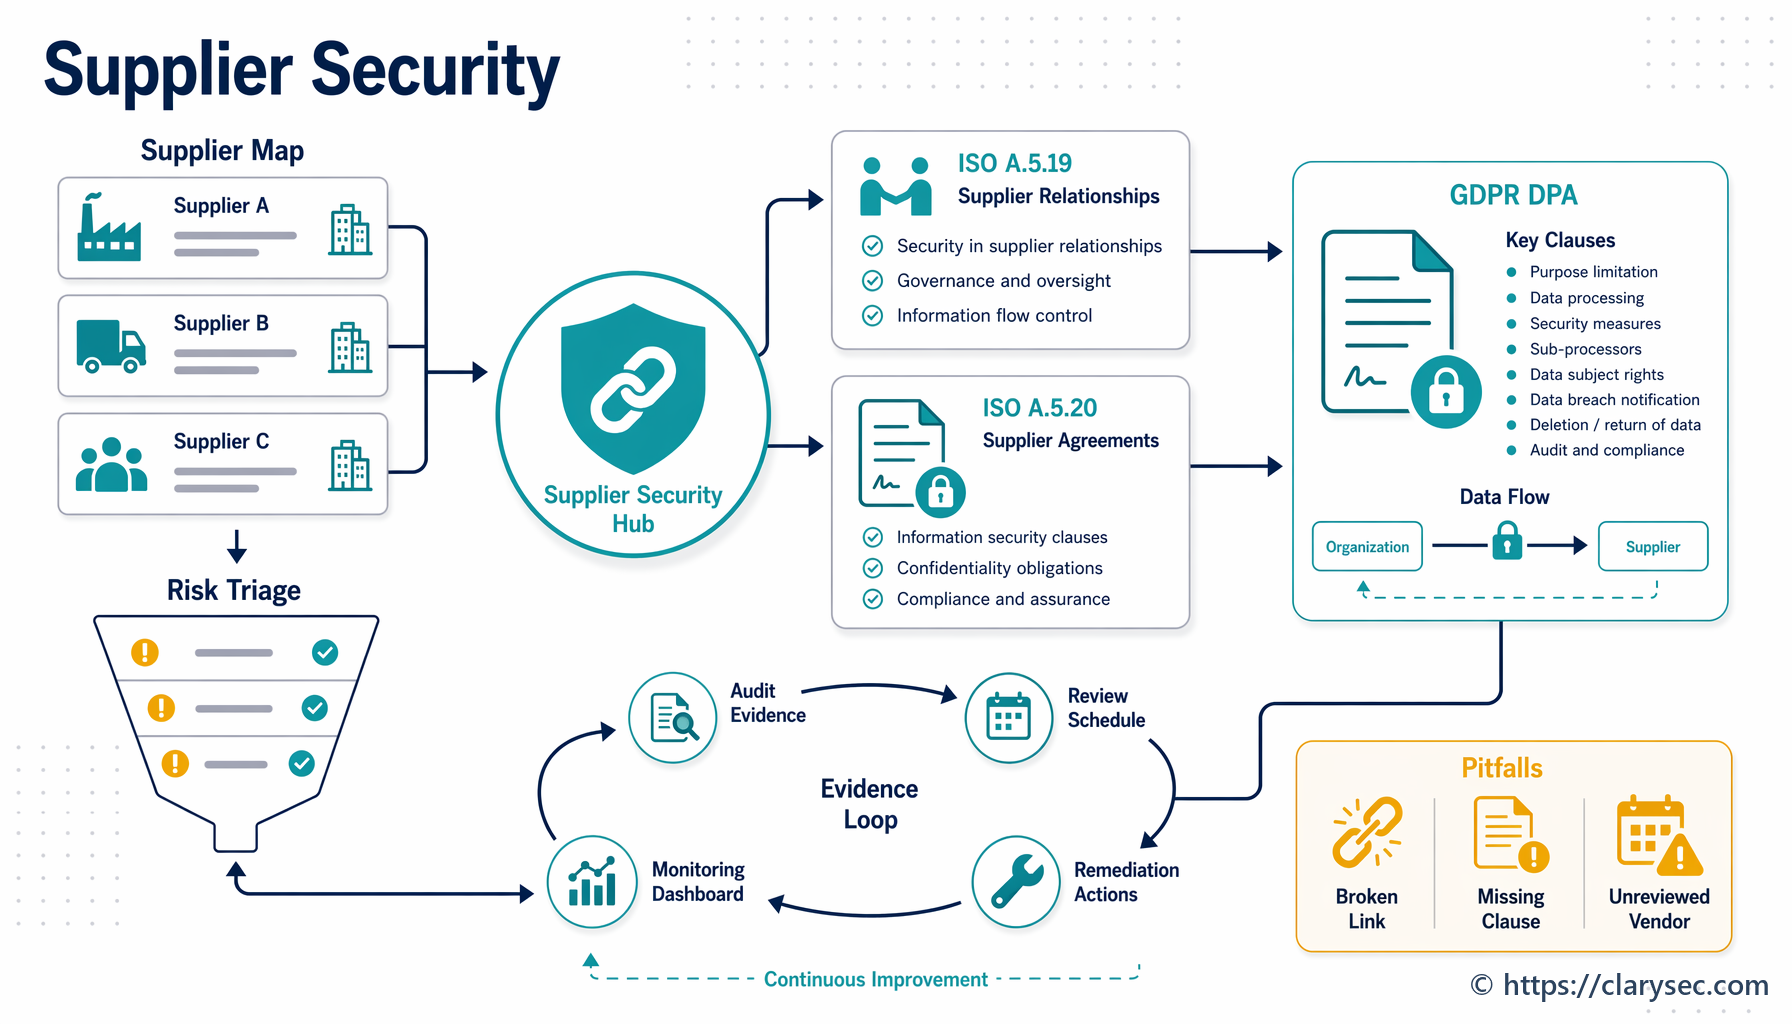
Научете как да управлявате рисковете за сигурността, свързани с доставчиците, чрез контролите A.5.19 и A.5.20 на ISO 27001:2022, така че споразуменията за обработване на лични данни и договорите ви да отговарят на строгите изисквания на GDPR.
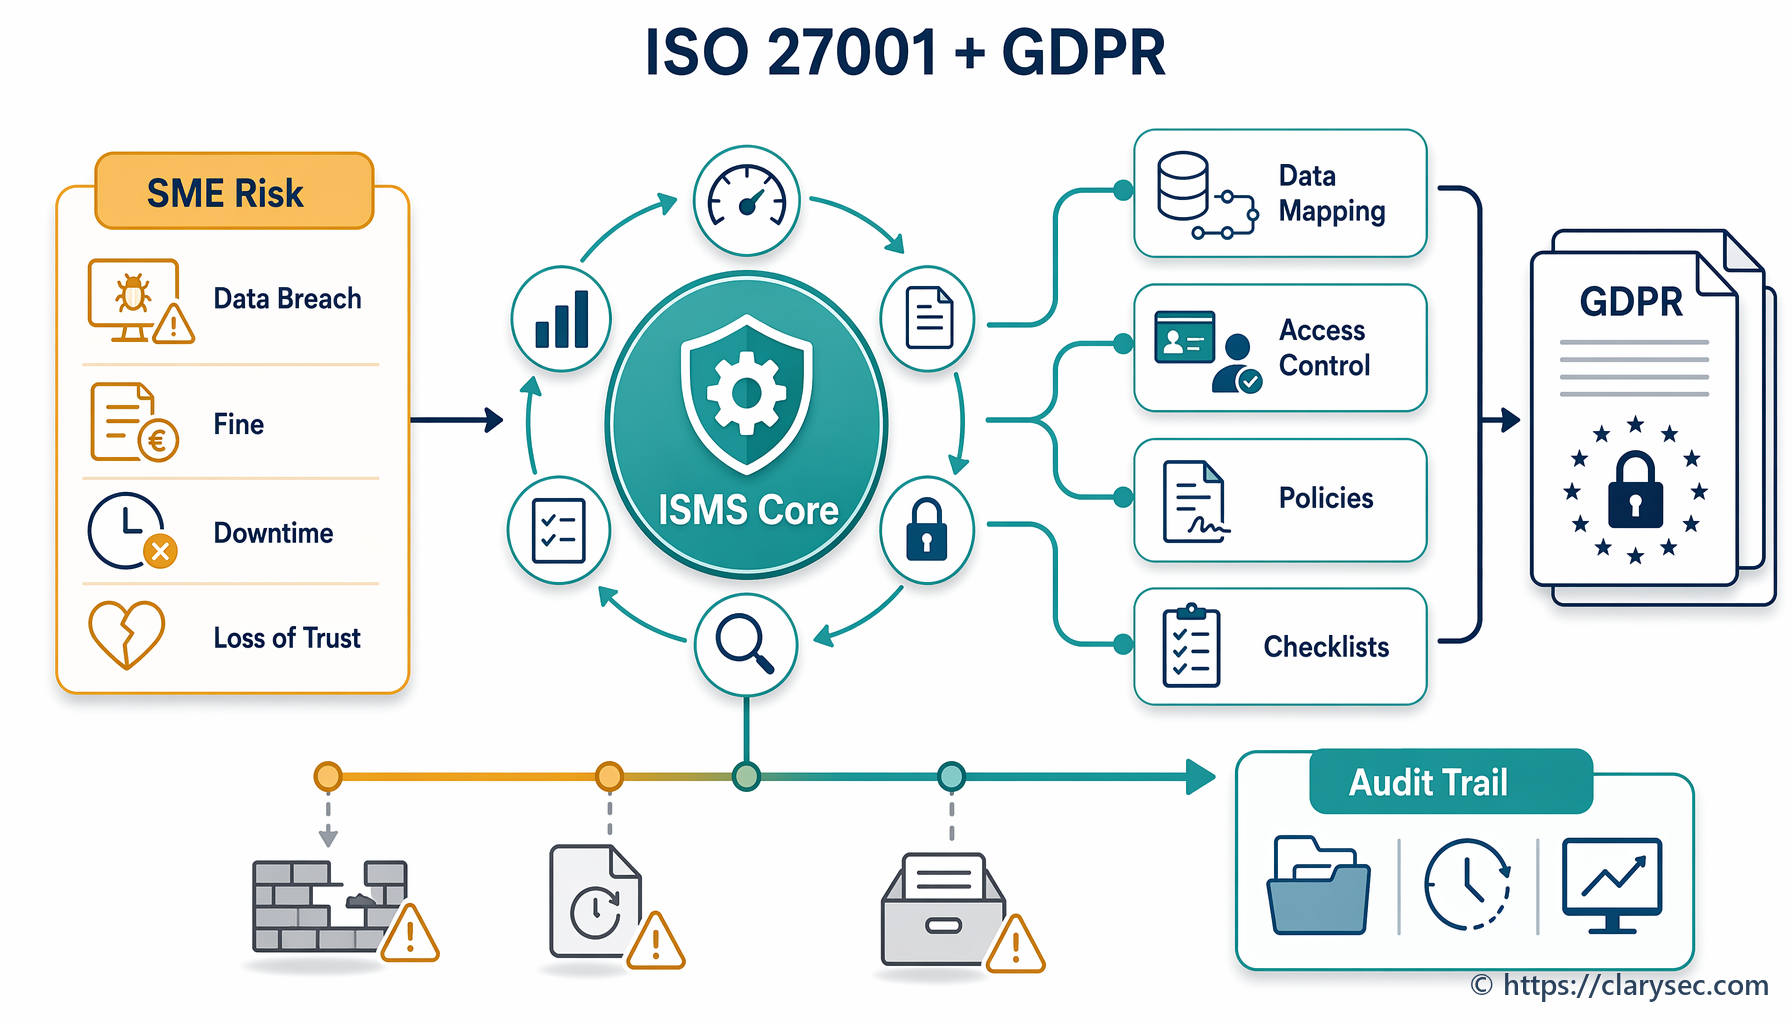
Научете как МСП могат да използват рамката на ISO/IEC 27001:2022, за да изградят надеждна СУИС, която систематично адресира изискванията на GDPR за защита на данните.
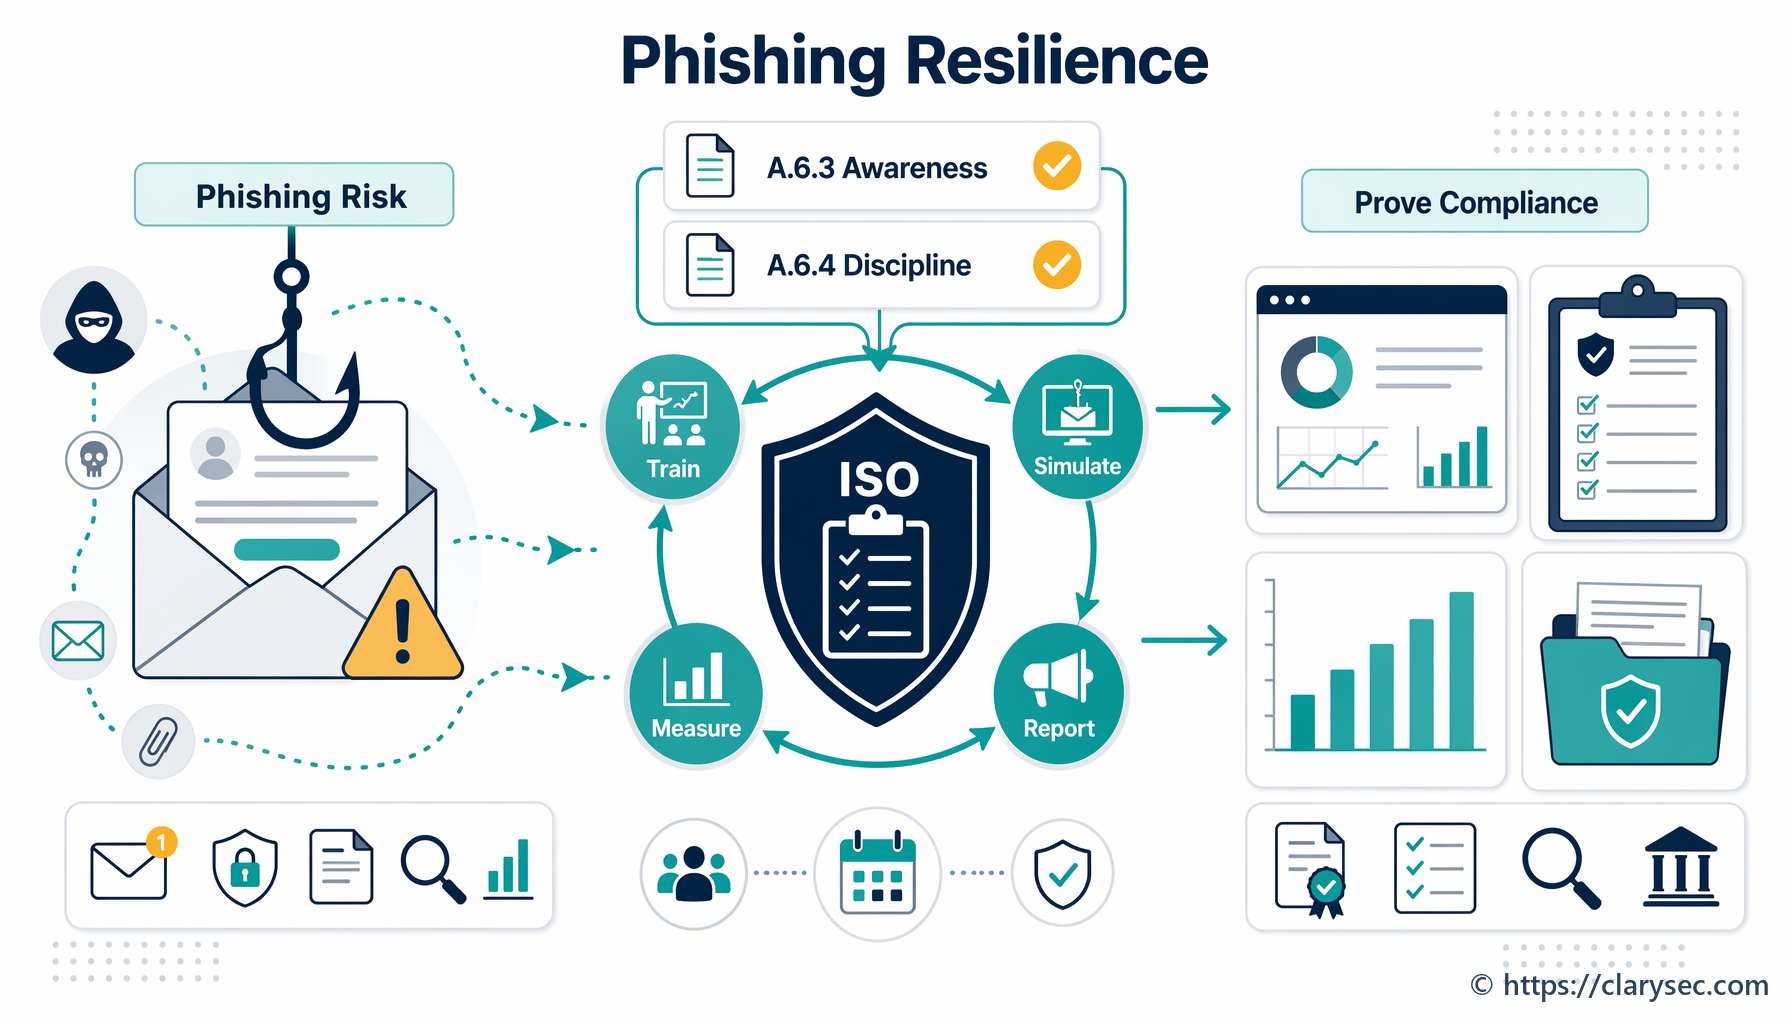
Научете как да изградите измерима програма за устойчивост към фишинг чрез контролите A.6.3 и A.6.4 на ISO 27001:2022, за да намалите човешкия риск и да докажете съответствие.
Въведение
ISO 27001 е международен стандарт за системи за управление на информационната сигурност (СУИС). Това практическо ръководство представя основните стъпки за внедряване на ISO 27001 във вашата организация — от първоначалното планиране до сертификацията.
Какво представлява ISO 27001?
ISO 27001 предоставя систематичен подход за управление на чувствителната корпоративна информация и за осигуряване на нейната защита. Стандартът обхваща хора, процеси и ИТ системи чрез прилагане на процес за управление на риска.