#Контрол На Достъпа
Articles tagged with "Контрол На Достъпа"
25 articles
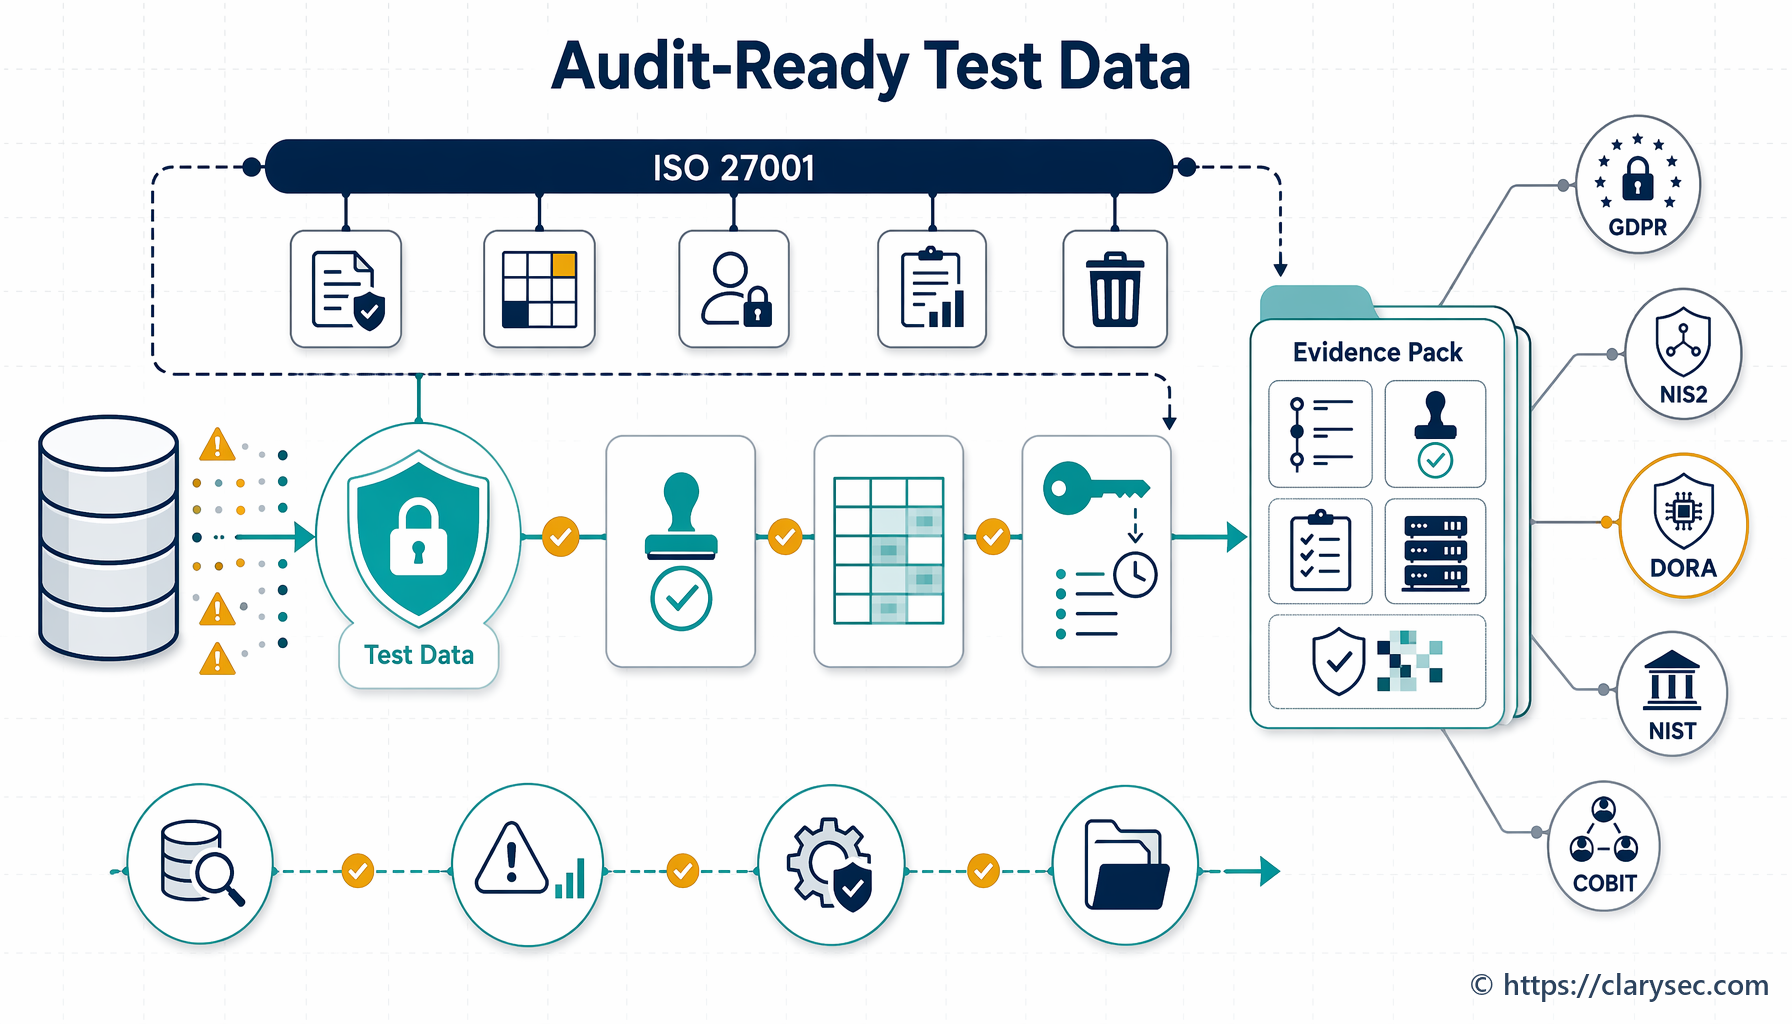
Непроизводствените среди вече са сериозен обект на одит. Това ръководство показва как да защитите тестови данни, staging среди и QA работни потоци с доказателства по ISO/IEC 27001:2022, съпоставени с GDPR, NIS2, DORA, NIST и COBIT.
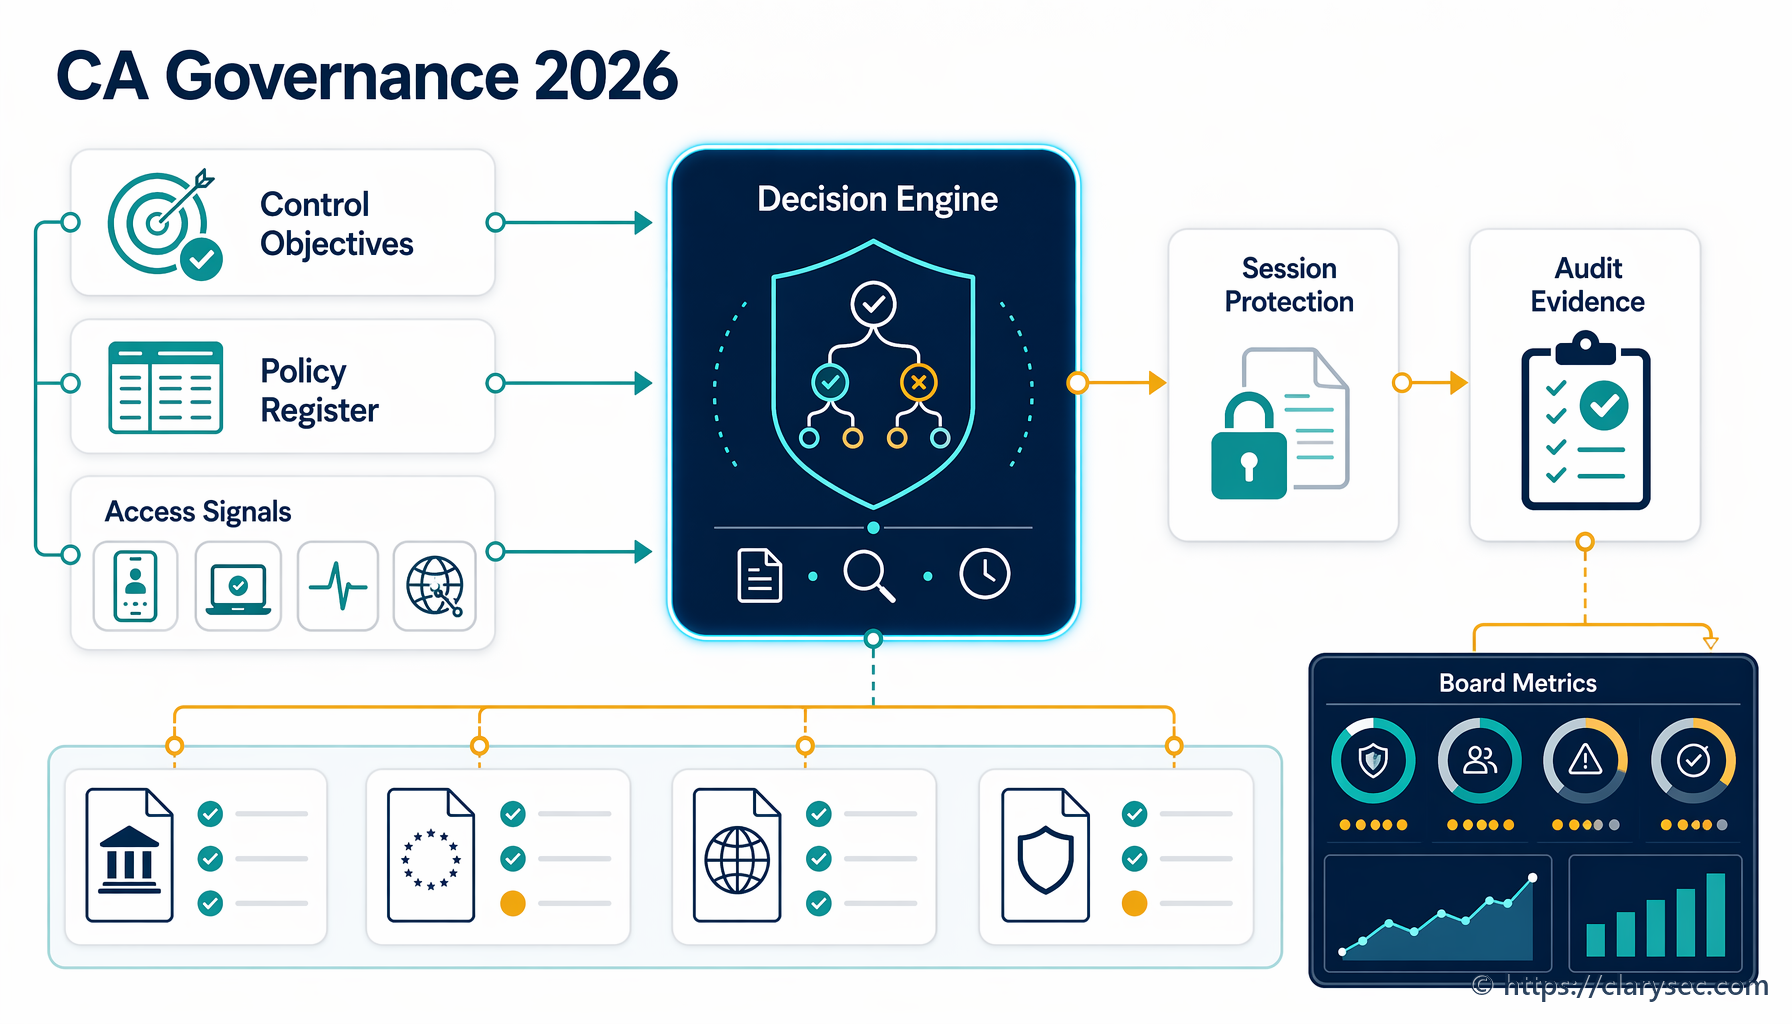
Практическо ръководство за управление на Microsoft Entra Conditional Access като одитируема система от контроли, със съпоставяне на доказателства към ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST и COBIT.
Тази статия предоставя практически наръчник за CISO при управлението на сложната пресечна точка между GDPR и AI. Представяме сценарийно ориентиран преглед за привеждане в съответствие на SaaS продукти с LLM, с фокус върху данните за обучение, контрола на достъпа, правата на субектите на данни и готовността за одит по множество рамки.
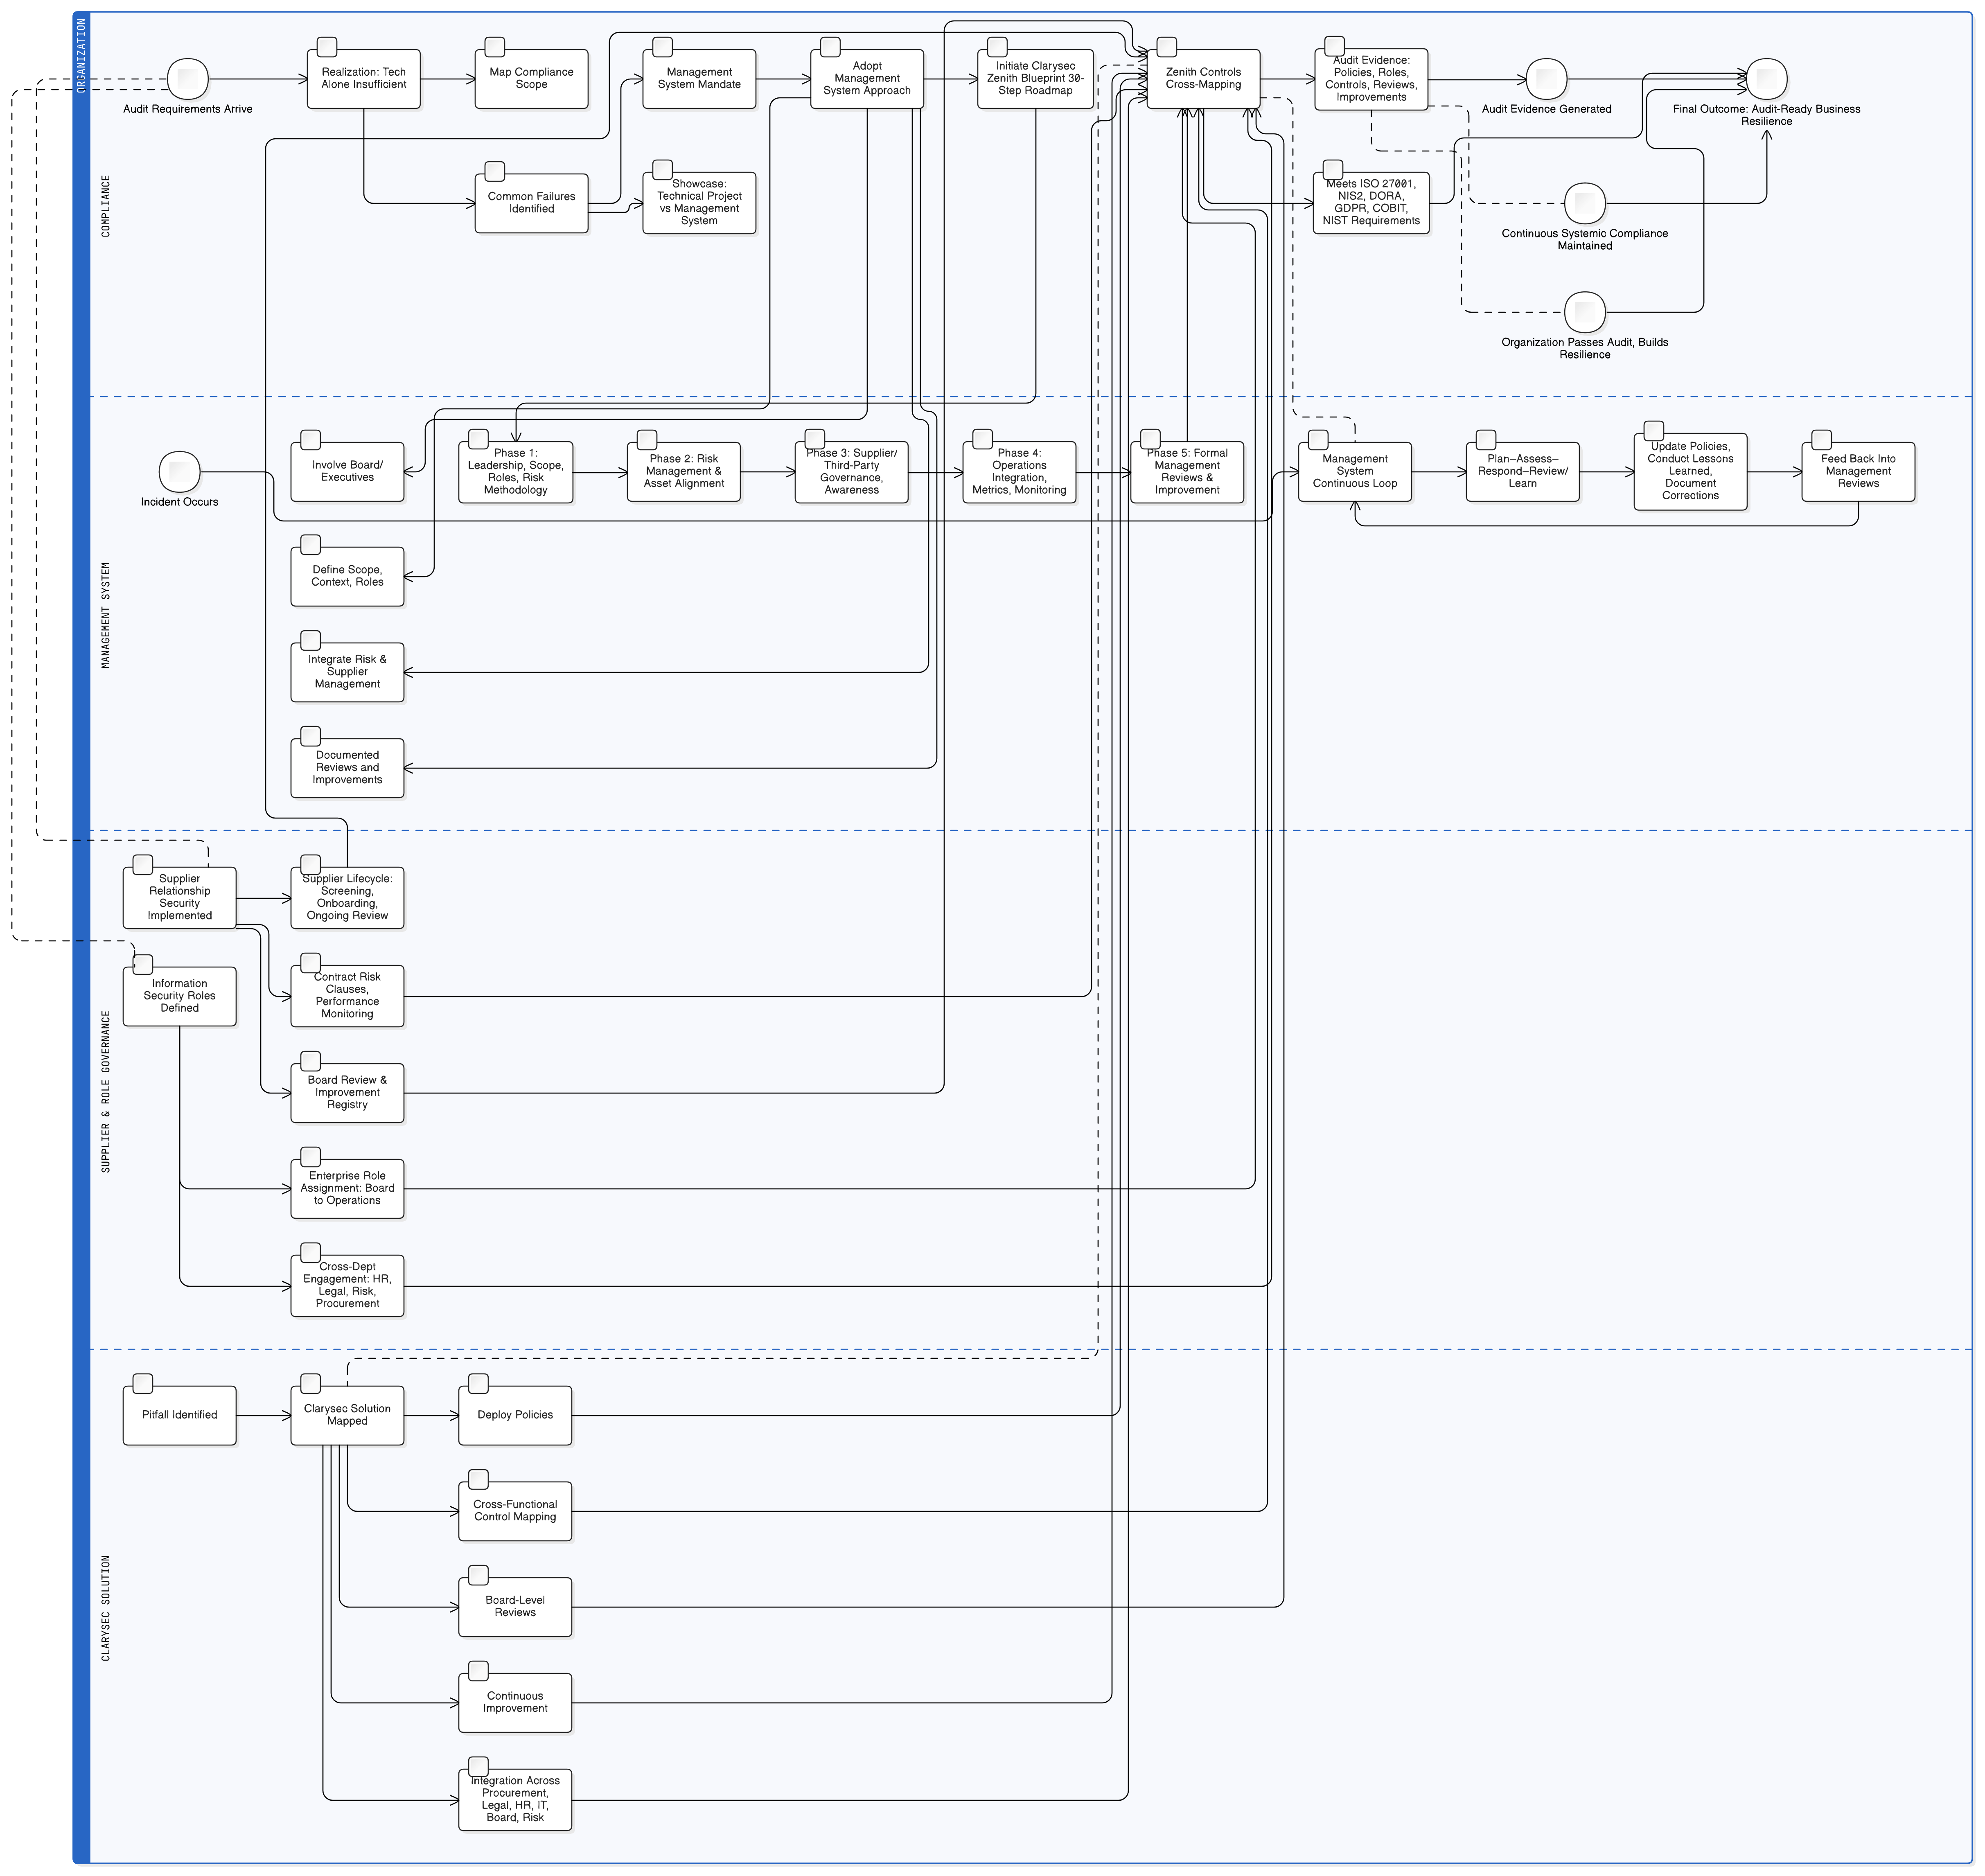
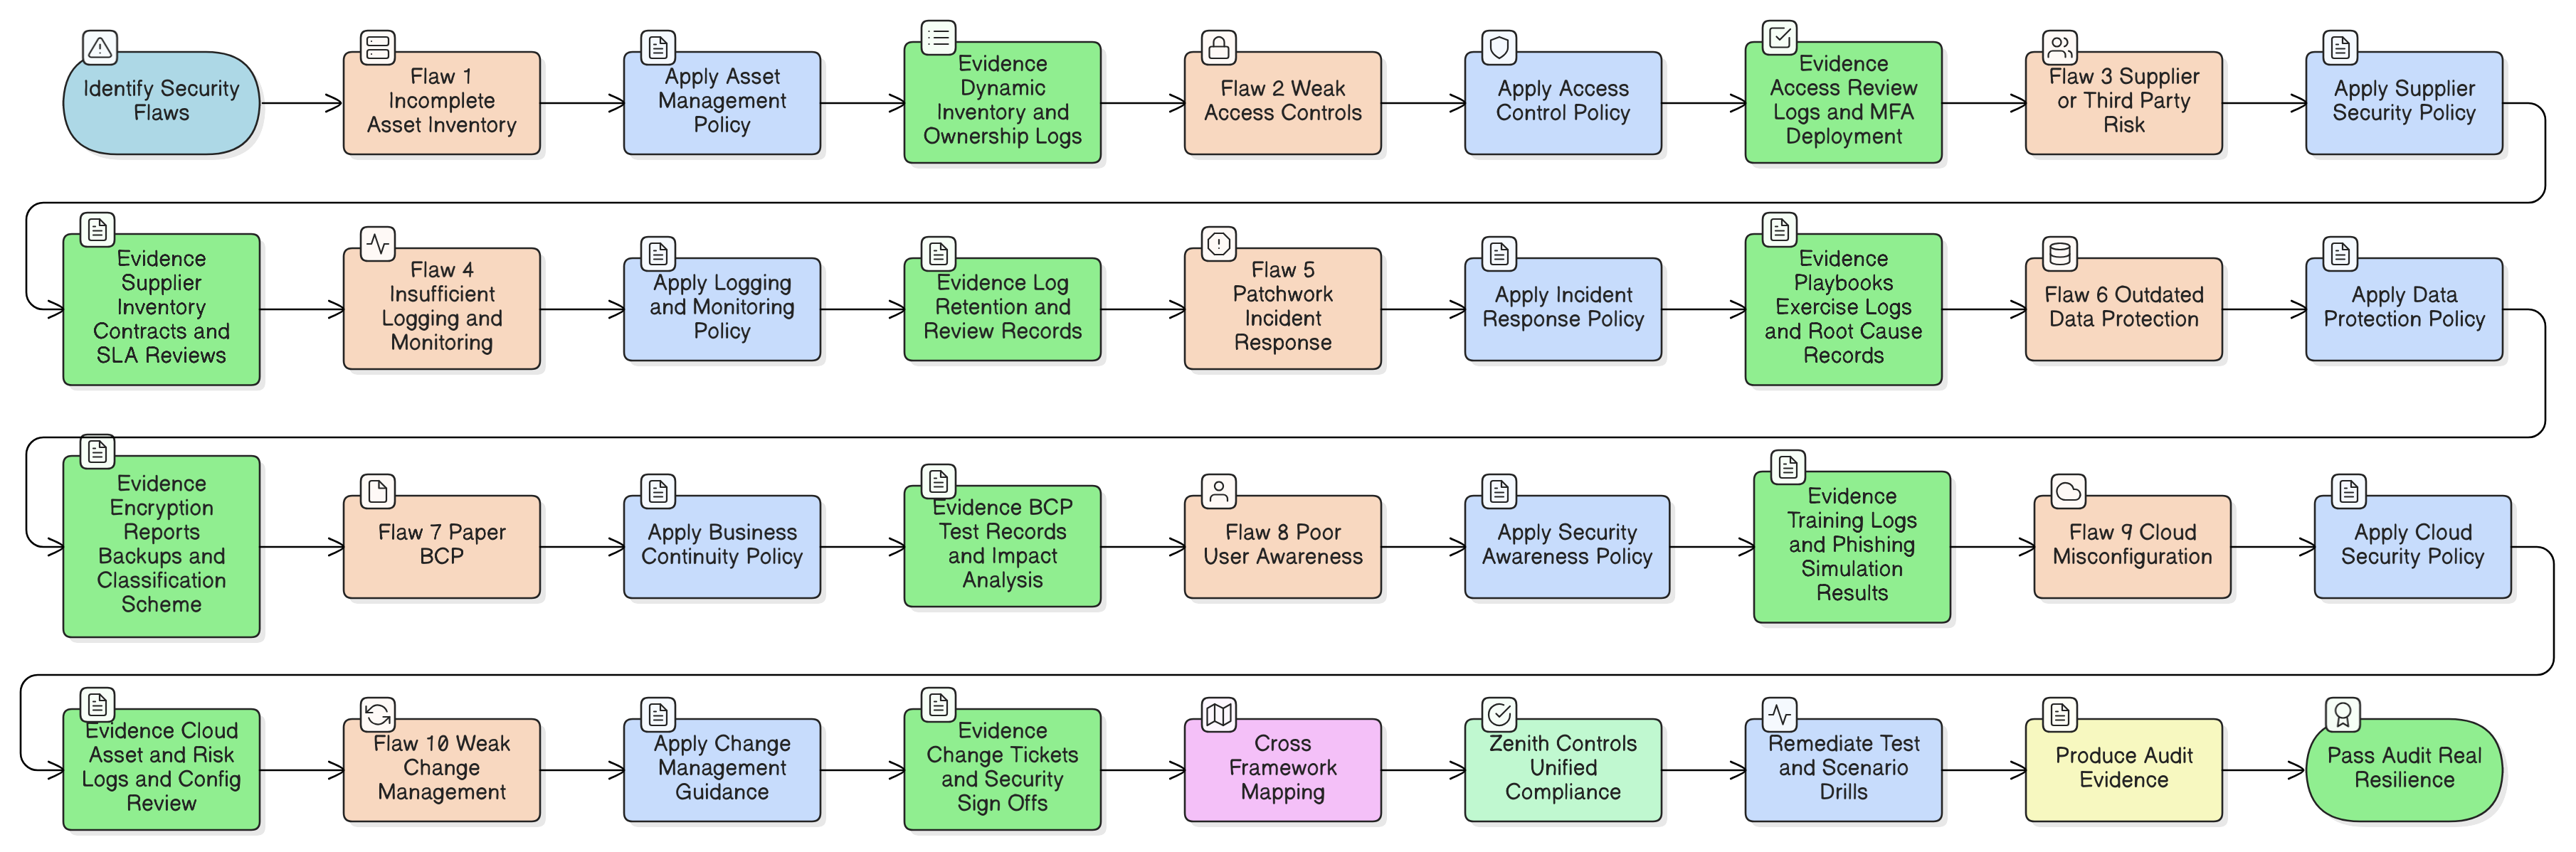
Провалите при одит не се дължат на слаби защитни стени, а на третирането на съответствието като технически контролен списък. Запознайте се със стратегиите на Clarysec за система за управление, картографирани контроли и практически политики за безпроблемно съответствие с ISO 27001, NIS2 и DORA.
Когато симулацията срещне реалността: кризата, която разкри слепите петна в сигурността
Беше 14:00 ч. във вторник, когато Алекс, главен директор по информационна сигурност (CISO) в бързо растяща FinTech компания, беше принуден да прекрати симулацията им на рансъмуер. В Slack ситуацията ескалираше, управителният съвет наблюдаваше с нарастваща тревога, а крайният срок за съответствие с DORA надвисваше заплашително. Симулацията, планирана като рутинна, се превърна в демонстрация на уязвимости: входните точки останаха неоткрити, критичните активи не бяха приоритизирани, комуникационният план се провали, а рискът от доставчици беше в най-добрия случай неясен.
Мрежовата сигурност е ключова за съответствието с ISO 27001 и NIS2 и е в основата на управлението на риска, устойчивостта и доверието пред регулаторите в съвременните организации.
Как МСП могат да внедрят контрол на достъпа и MFA в съответствие с ISO 27001:2022 A.8.2, A.8.3 и GDPR Article 32, за да намалят риска и да докажат регулаторно съответствие.