PECB · 15% отстъпка Вземете офертата →

#Одит

Articles tagged with "Одит"

109 articles
Количествена оценка на киберриска за NIS2 и DORA

Количествена оценка на киберриска за NIS2 и DORA

Практическо ръководство за CISO, мениджъри по съответствие и ръководни органи относно превръщането на качествено описани киберрискове във финансова експозиция, доказателства по ISO 27001, надзор по NIS2 и решения за ИКТ устойчивост по DORA.

Ръководство за CISO: одитно защитима форензична готовност чрез обединяване на NIS2, DORA, ISO 27001 и GDPR

Ръководство за CISO: одитно защитима форензична готовност чрез обединяване на NIS2, DORA, ISO 27001 и GDPR

Тази подробна статия предоставя сценарийно базирано ръководство за CISO относно изграждането на способност за форензична готовност, която отговаря на строгите регулаторни и одиторски изисквания на NIS2, DORA, ISO 27001 и GDPR.

Оценки на въздействието на трансфера за облачни услуги през 2026 г.

Оценки на въздействието на трансфера за облачни услуги през 2026 г.

Практическо ръководство за изграждане на готови за одит оценки на въздействието на трансфера за облачни услуги, SCC, подизпълнители на обработването, допълнителни мерки и доказателства по ISO/IEC 27001:2022, NIS2 и DORA.

Управление на сигурността на CI/CD пайплайни за одити през 2026 г.

Управление на сигурността на CI/CD пайплайни за одити през 2026 г.

Практическо ръководство за директори по информационна сигурност относно управлението на CI/CD пайплайни като одитируеми системи от софтуерната верига на доставки, с произход на компилацията, укрепени CI/CD изпълнители, подписани артефакти, доказателства за внедряване и съпоставяне към политики на Clarysec.

Наръчникът на CISO за GDPR и AI: ръководство за съответствие за SaaS продукти с LLM

Наръчникът на CISO за GDPR и AI: ръководство за съответствие за SaaS продукти с LLM

Тази статия предоставя практически наръчник за CISO при управлението на сложната пресечна точка между GDPR и AI. Представяме сценарийно ориентиран преглед за привеждане в съответствие на SaaS продукти с LLM, с фокус върху данните за обучение, контрола на достъпа, правата на субектите на данни и готовността за одит по множество рамки.

От архитектурен проект до одитна готовност: управление на изискванията за сигурност на приложенията за ISO 27001, DORA и NIS2

От архитектурен проект до одитна готовност: управление на изискванията за сигурност на приложенията за ISO 27001, DORA и NIS2

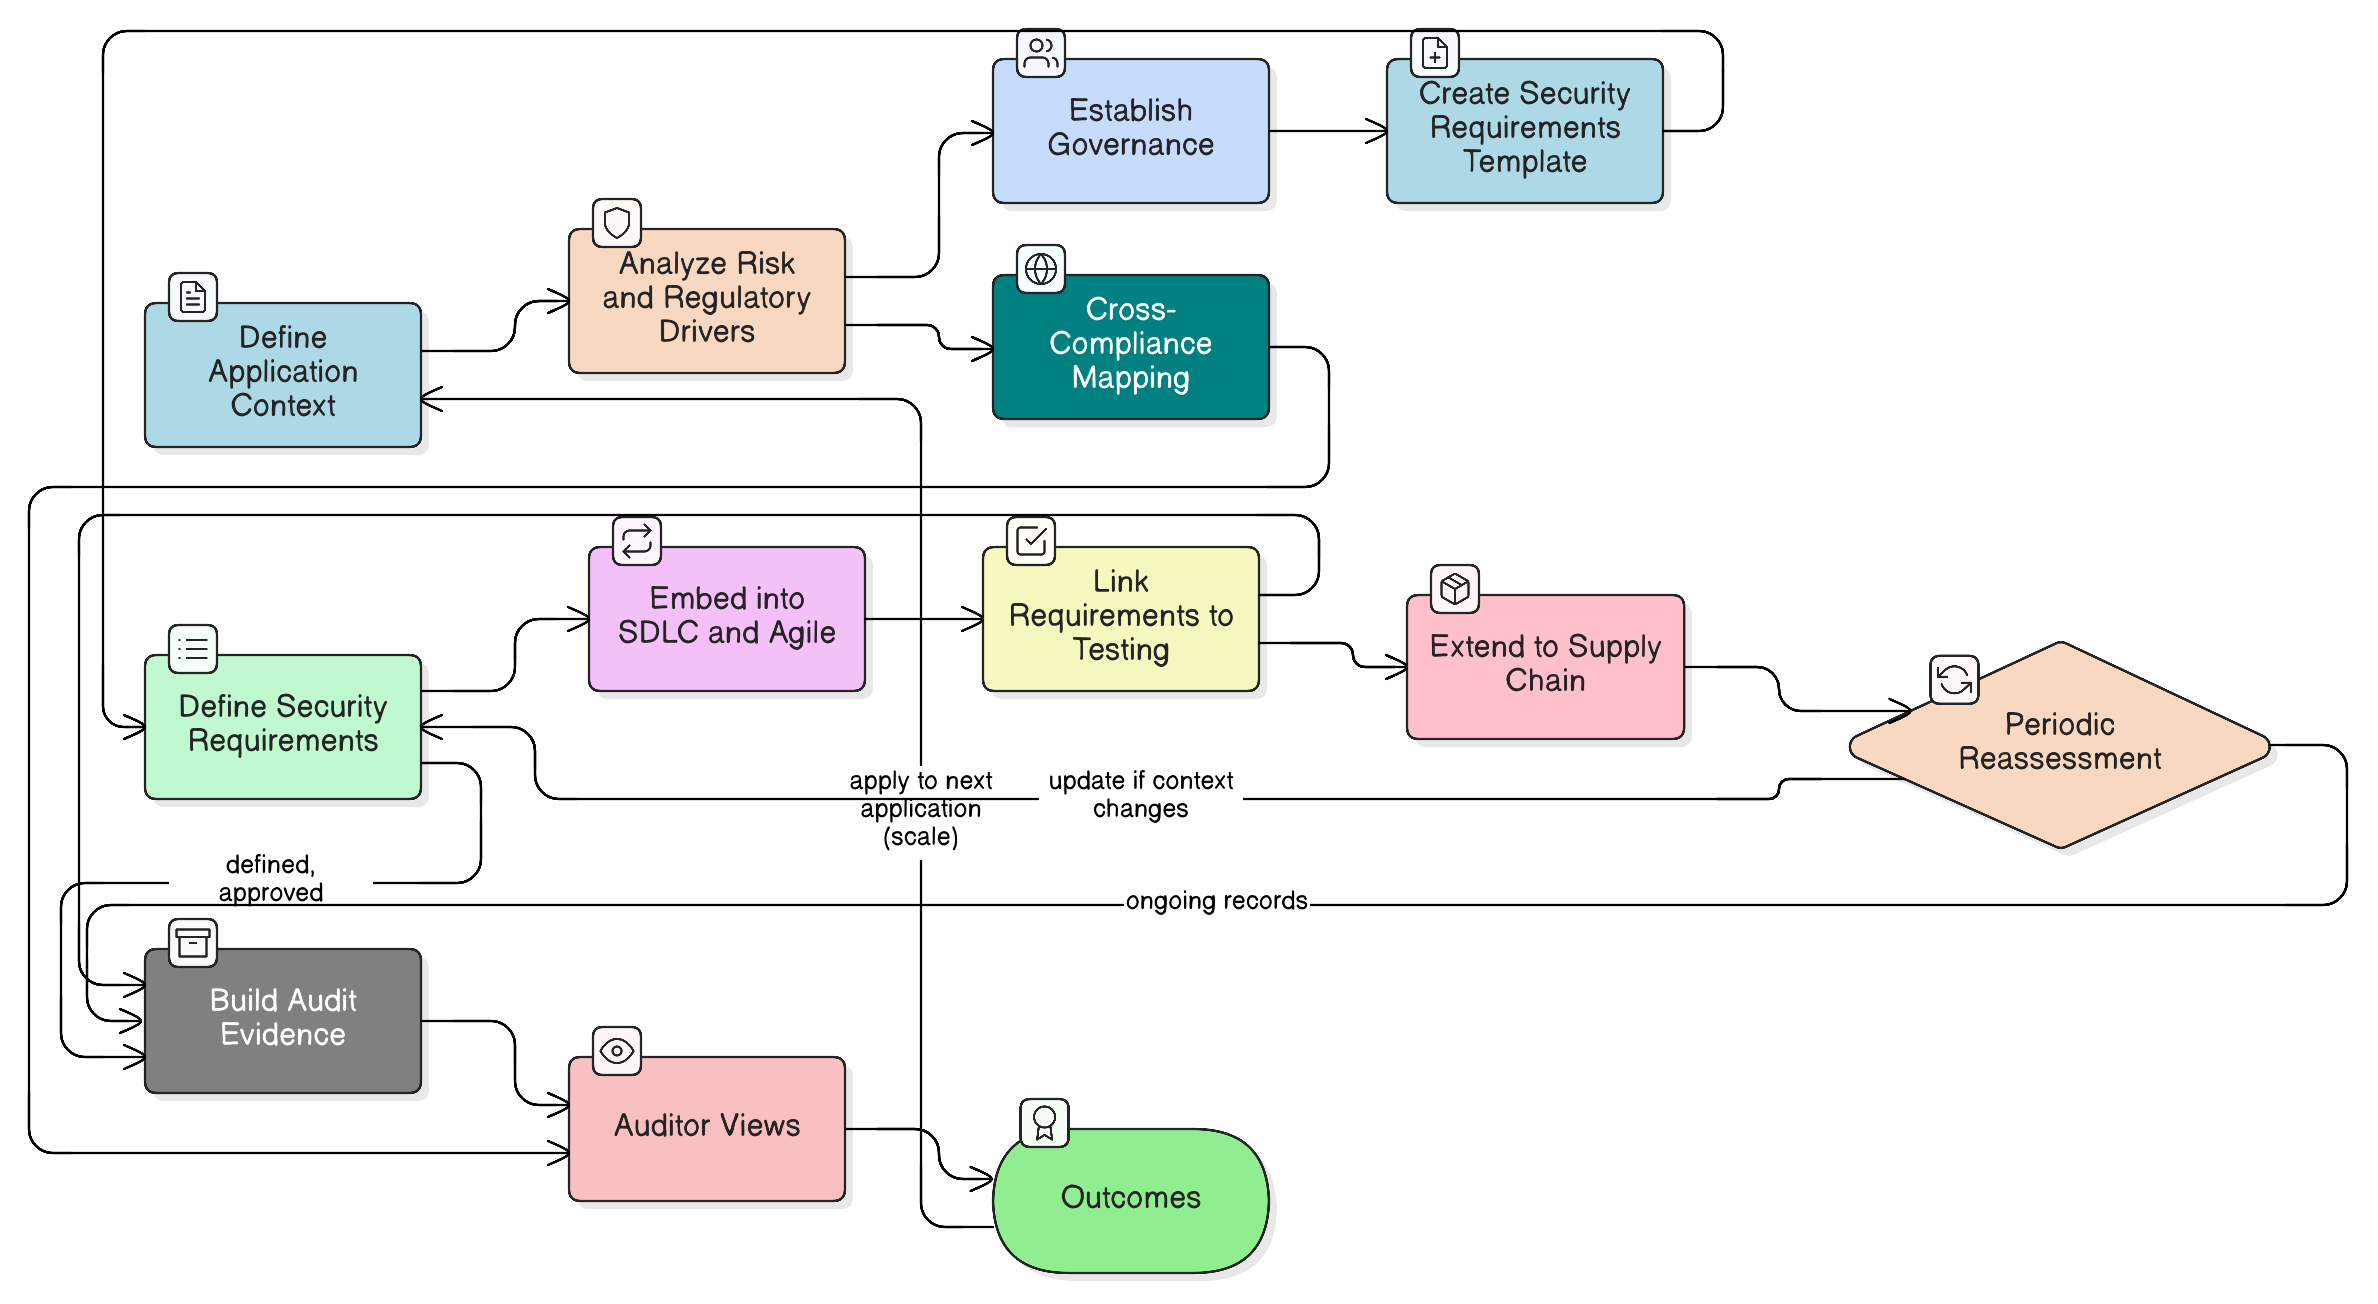
Това подробно ръководство превежда CISO и ръководителите по сигурността през доказана методология за управление на изискванията за сигурност на приложенията. Научете как да преминете от реактивно отстраняване на слабости към проактивен модел на сигурност още при проектиране, който удовлетворява одиторите, защитава бизнеса и се съгласува с основните рамки за съответствие чрез доказаните политики и инструментариуми на Clarysec.

Отвъд подписа: защо ангажиментът на ръководството е най-важният контрол за сигурност

Отвъд подписа: защо ангажиментът на ръководството е най-важният контрол за сигурност

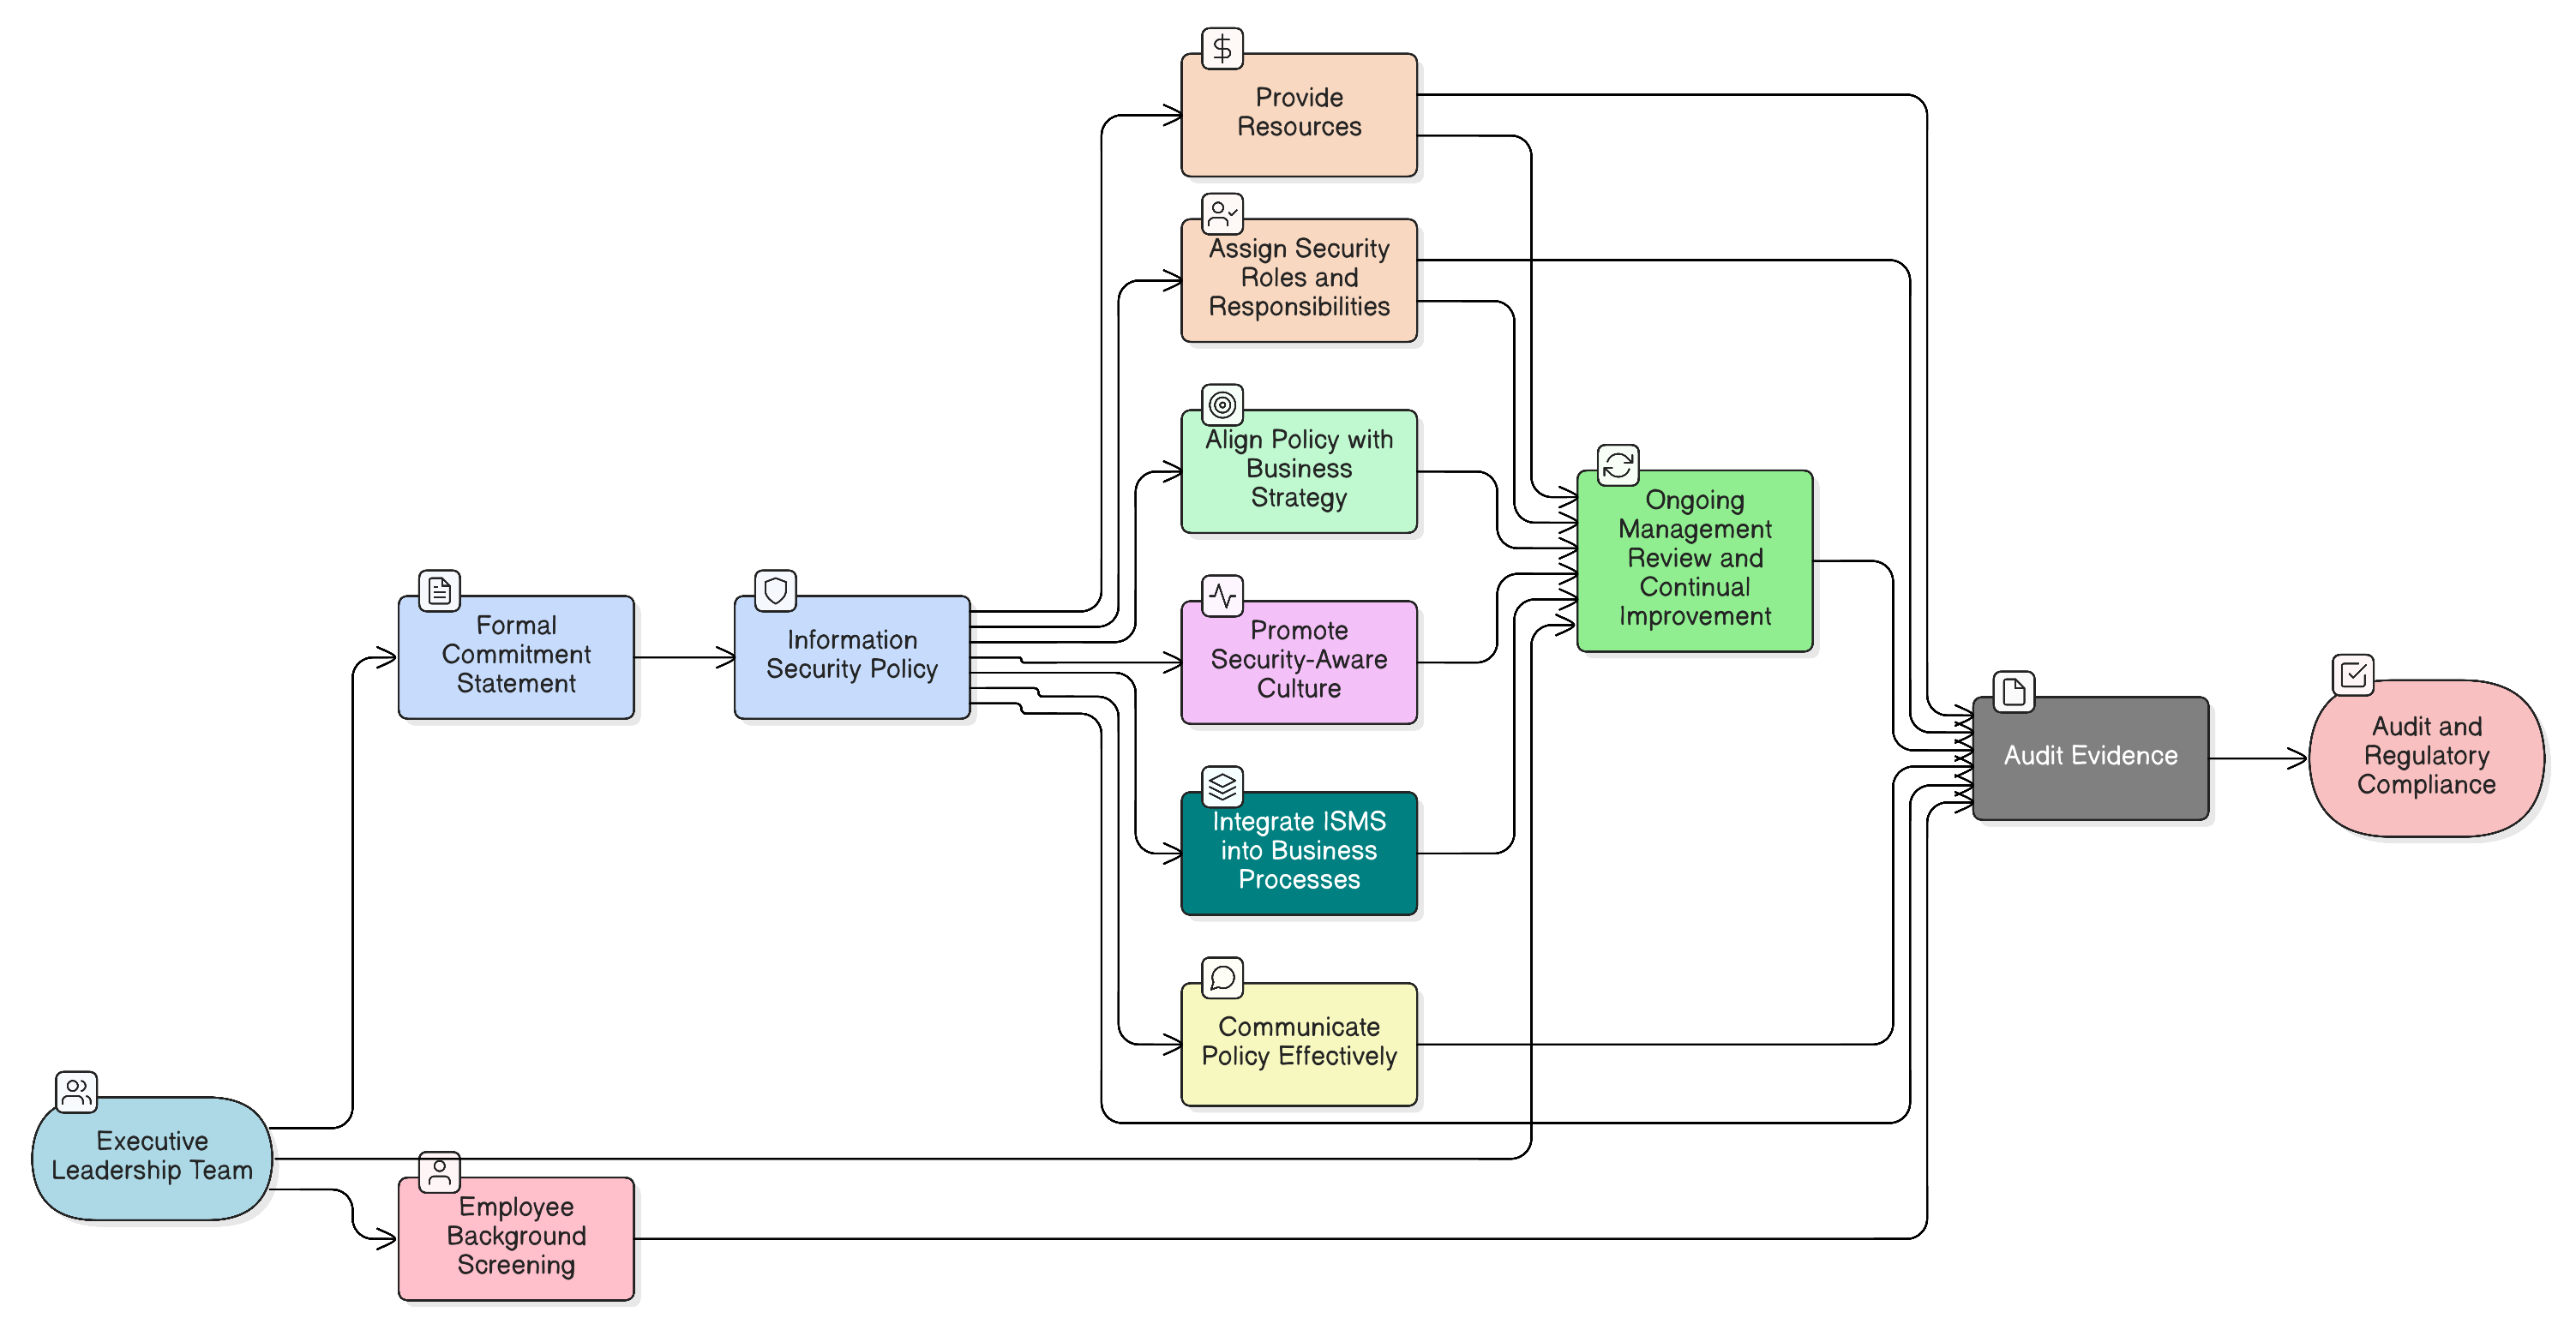
Подписът върху политика не е достатъчен. Научете как да превърнете висшето ръководство в най-силния си актив за сигурност чрез приложими стъпки, примери за политики и съпоставки за съответствие между ISO 27001:2022, NIS2, DORA и други рамки.

Криптирането на данни в покой не е възможно? Ръководство за директорите по информационна сигурност (CISO) за устойчиви компенсиращи контроли

Криптирането на данни в покой не е възможно? Ръководство за директорите по информационна сигурност (CISO) за устойчиви компенсиращи контроли

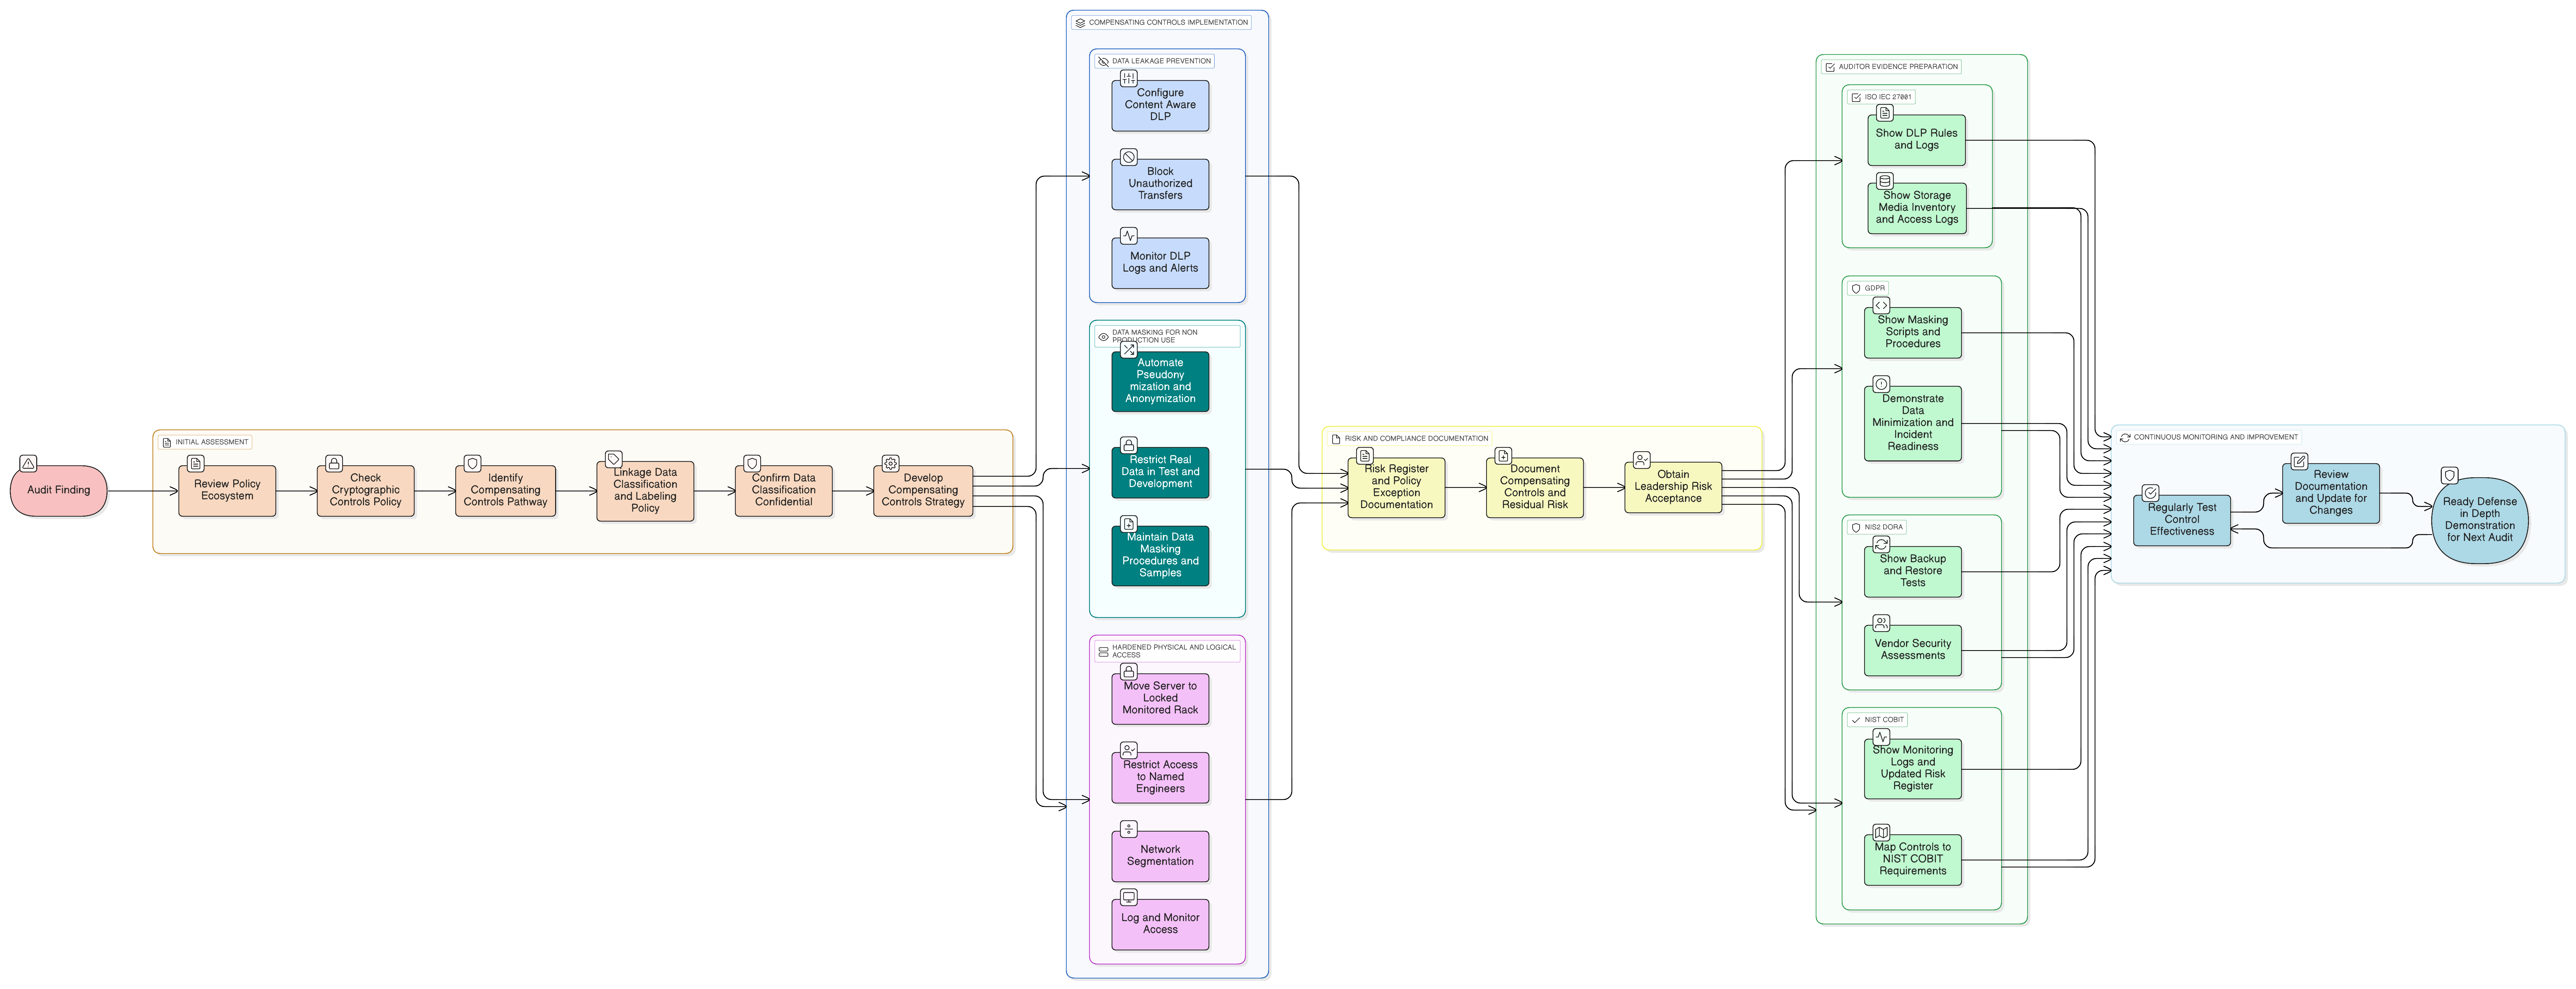
Практическо ръководство за CISO относно внедряването и документирането на компенсиращи контроли за данни в покой, когато криптирането не е приложимо. Разглеждаме реалистичен одитен сценарий и съпоставяме многостепенни мерки за защита с рамките ISO/IEC 27001:2022, GDPR, NIS2, DORA и NIST.

Отвъд въпросника: изчерпателно ръководство за CISO за одит на високорискови доставчици по NIS2 и DORA

Отвъд въпросника: изчерпателно ръководство за CISO за одит на високорискови доставчици по NIS2 и DORA

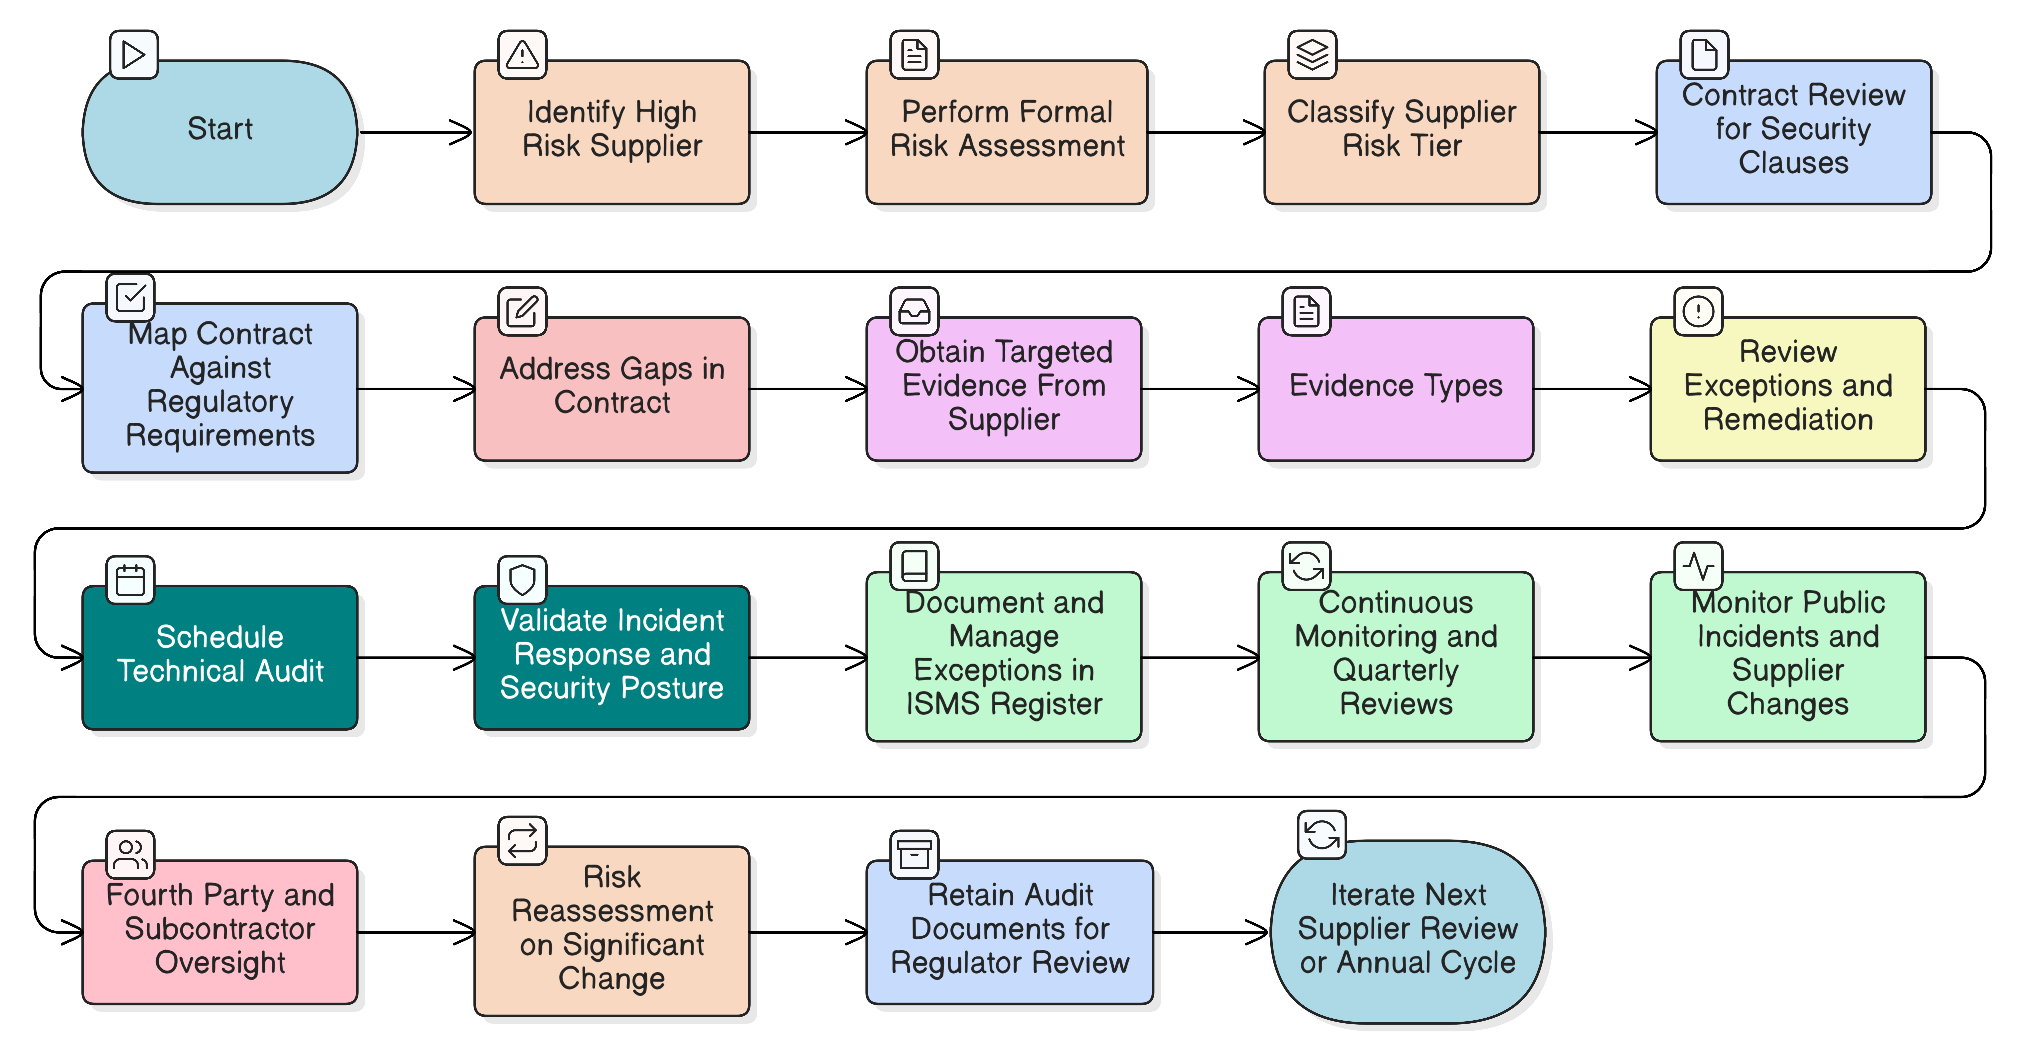
Нашата водеща статия за CISO относно управлението на одити на високорискови доставчици по NIS2 и DORA. Научете как да внедрите основана на риска стратегия за непрекъснат одит, използвайки доказани рамки, задължителни политики и практически контролни списъци, за да изпълните строгите регулаторни изисквания.

Related Tags

#COBIT 1 #DORA 2 #GDPR 5 #ISO 27001 2 #ISO 27001:2022 4 #MDR 1 #MFA 7 #NIS2 2 #NIST 1 #SOC 2 #Zenith Blueprint 1 #Zenith Controls 1 #Жизнен цикъл 1 #Журнализиране и мониторинг 4 #ИТ 6 #Компенсиращи контроли 1 #Корпоративно управление 1 #Криптография 2 #Логване и мониторинг 3 #Непрекъснатост на дейността 7 #Облачна сигурност 3 #Оперативна устойчивост 1 #Политика за регистриране и мониторинг 1 #Политика за управление на активите 1 #Риск от трети страни 1 #СУСИ 5 #Сигурна разработка 2 #Сигурност на доставчиците 1 #Сигурност на облачните услуги 9 #Сигурност на приложенията 1 #Сигурност на човешките ресурси 1 #Съответствие 3 #Управление 2 #Управление на активи 5 #Управление на активите 5 #Управление на доставчиците 2 #Управление на конфигурацията 1 #Управление на състоянието на сигурността на SaaS 1 #Управление на състоянието на сигурността на данните 1 #Управление на трети страни 1 #Управление на уязвимости 1 #ЧР 1 #Човешки ресурси 3