PECB · 15% отстъпка Вземете офертата →

#Одит

Articles tagged with "Одит"

109 articles
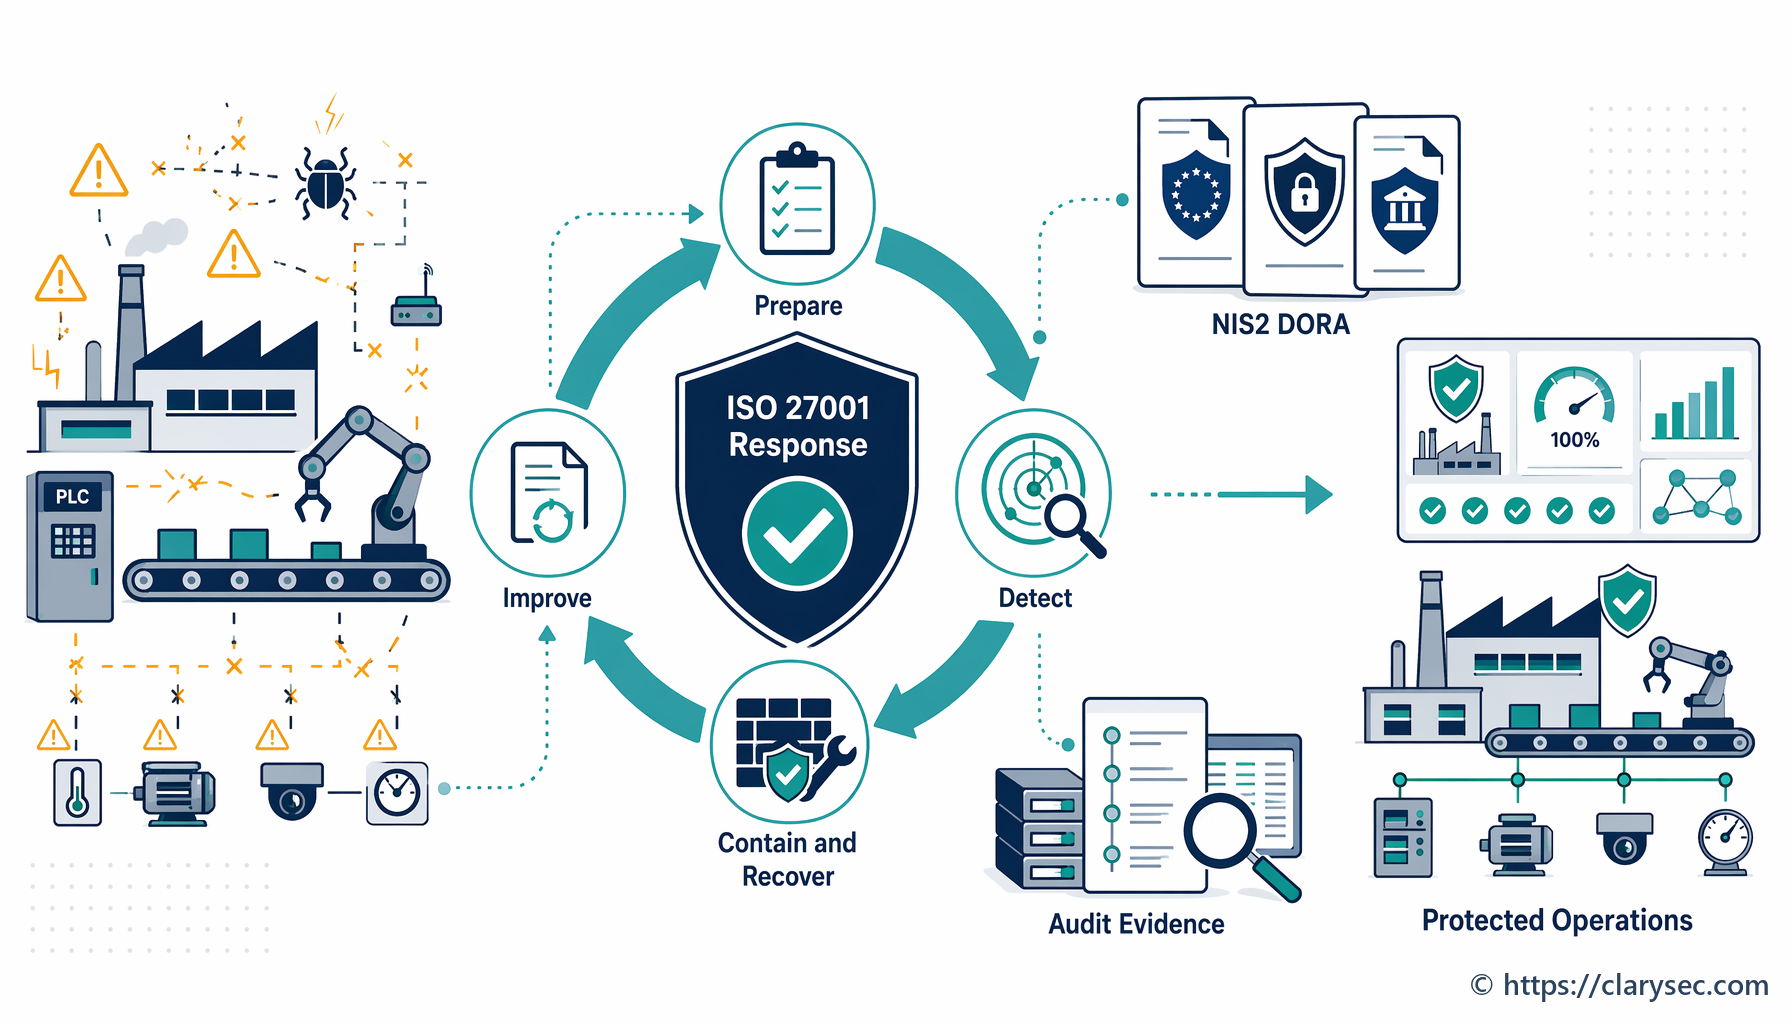
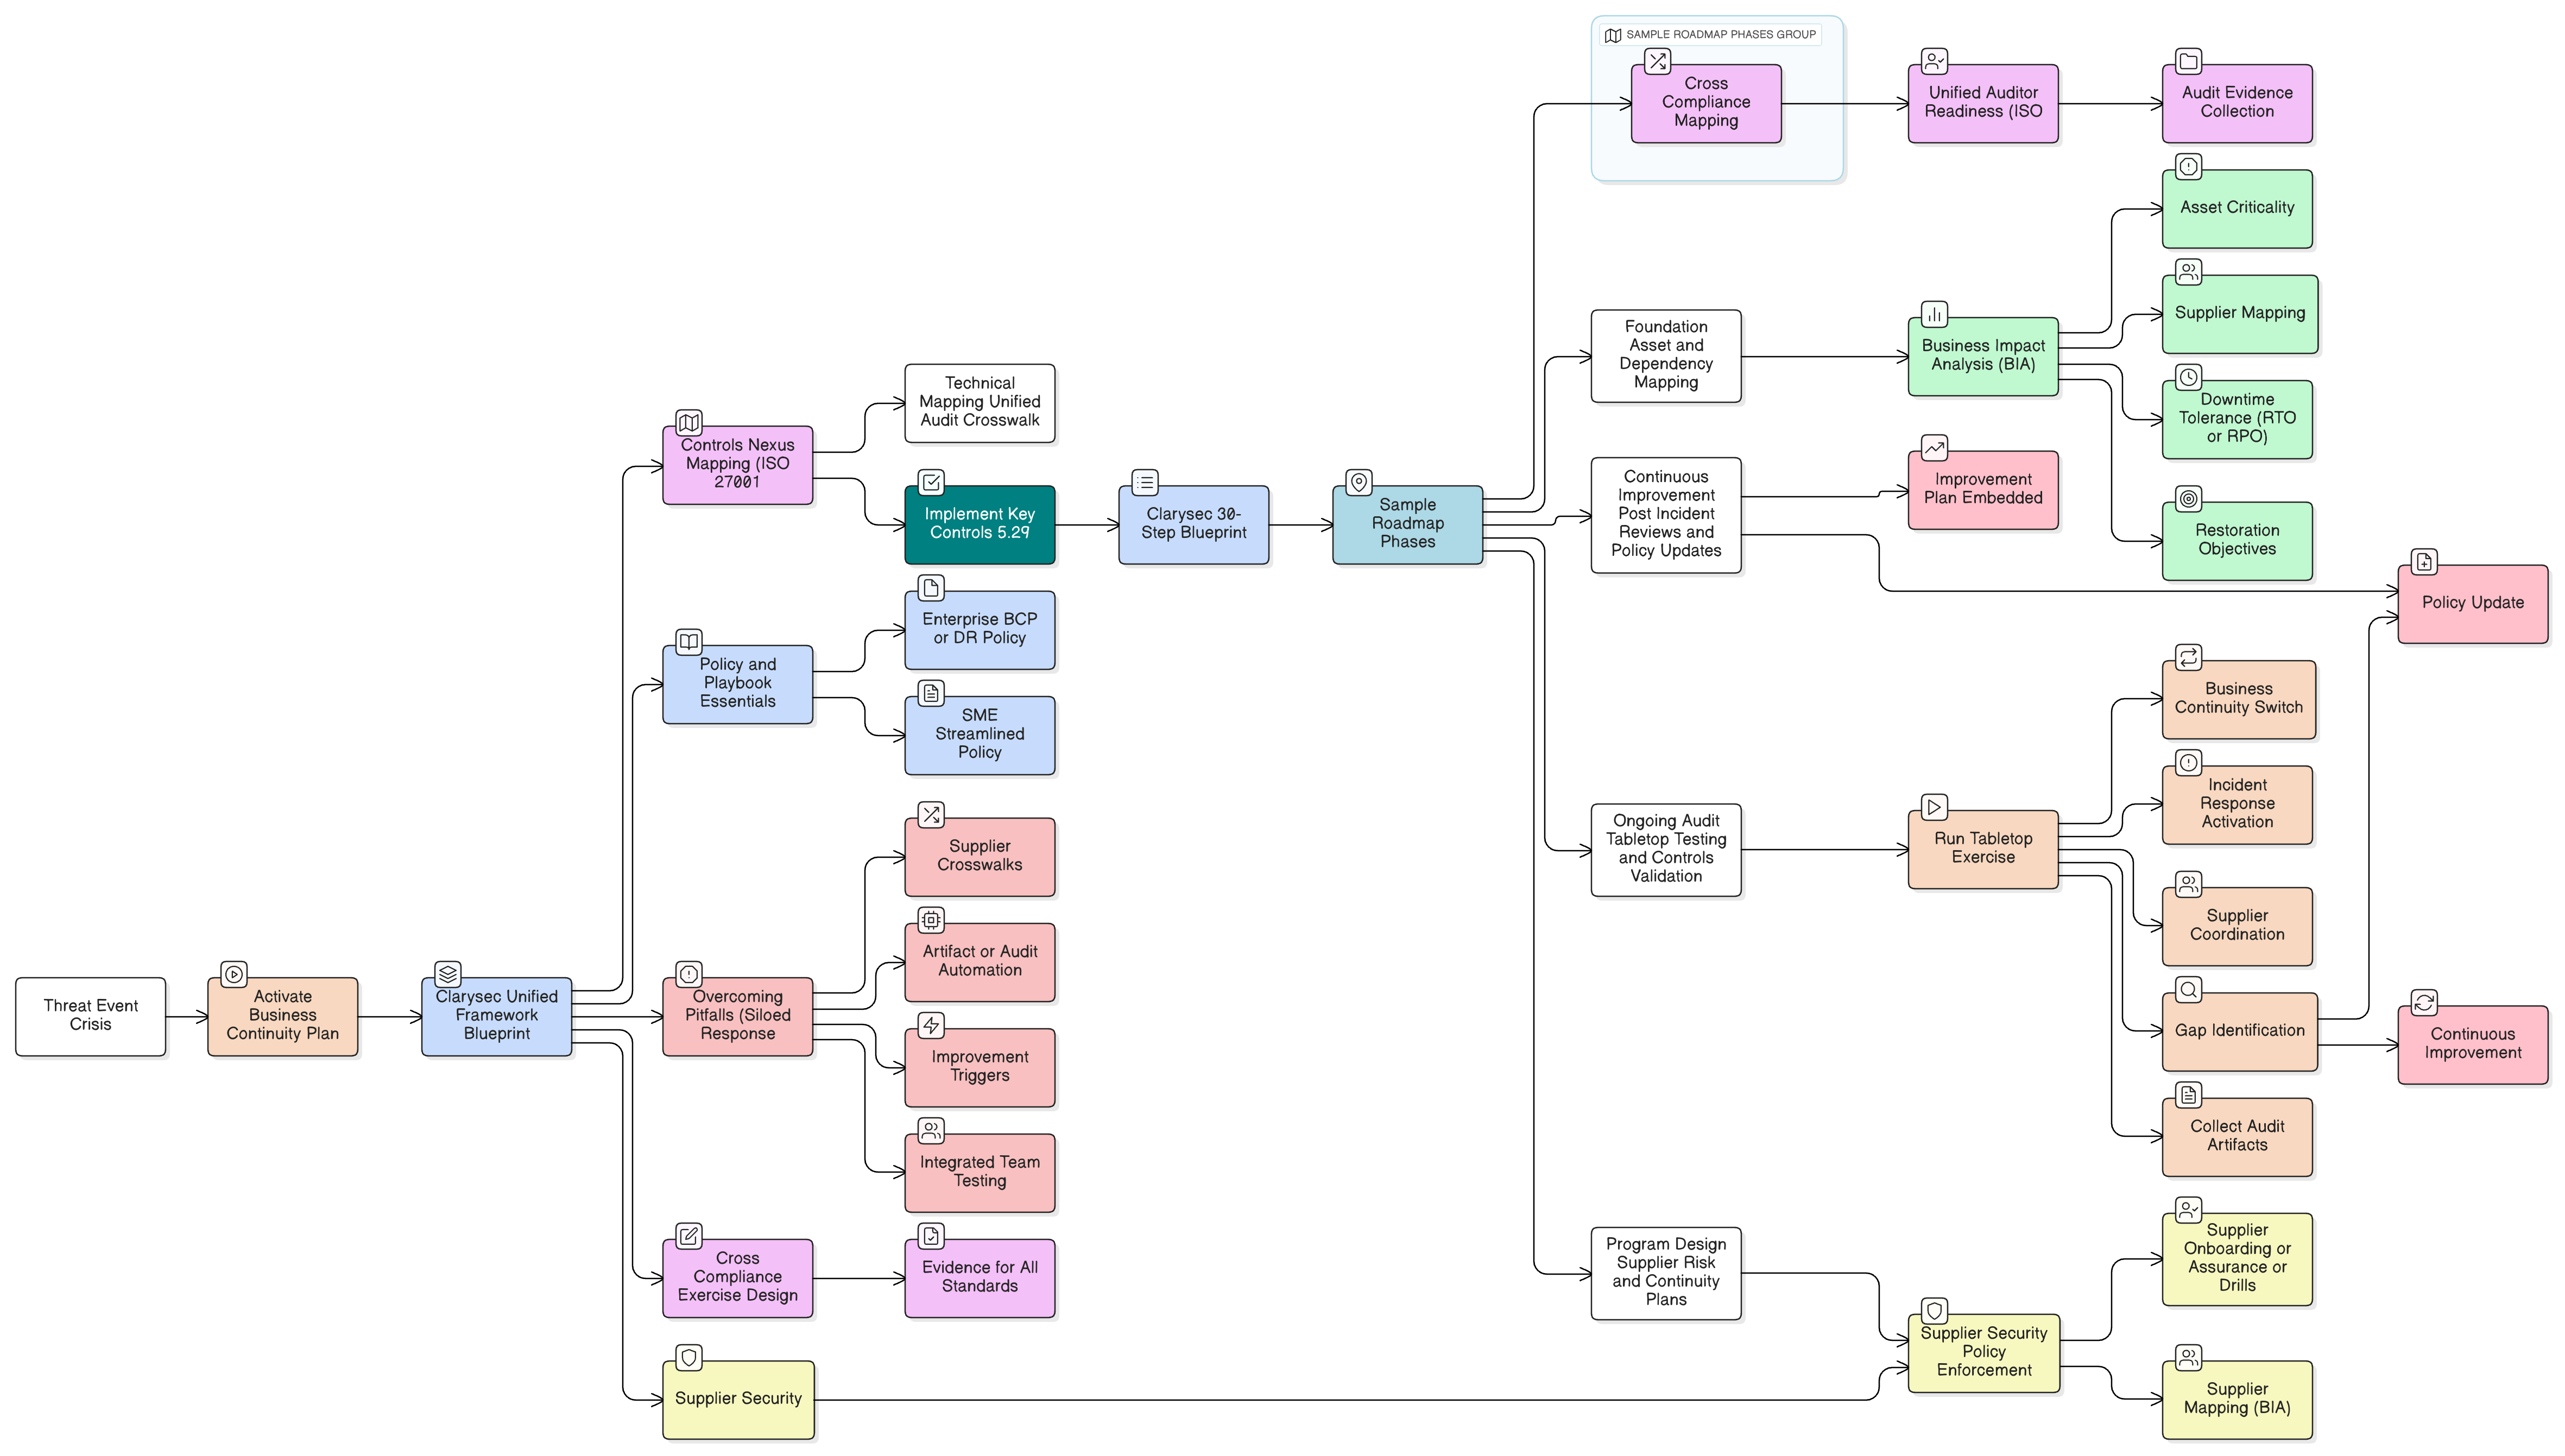
Унифицирана оперативна устойчивост: свързване на ISO 27001:2022, DORA и NIS2 с Clarysec Blueprint

Унифицирана оперативна устойчивост: свързване на ISO 27001:2022, DORA и NIS2 с Clarysec Blueprint

CISO и ръководителите по съответствие са изправени пред нова неотложност заради DORA и NIS2. Това водещо ръководство на Clarysec показва как се изгражда надеждна оперативна устойчивост — в планове, контроли, управление на доставчици и одити — чрез обединяване на глобални стандарти с доказани практически стъпки.

Изграждане на устойчива и одитоустойчива програма за управление на риска, свързан с доставчици: ISO/IEC 27001:2022 и пътна карта за кръстосано съответствие

Изграждане на устойчива и одитоустойчива програма за управление на риска, свързан с доставчици: ISO/IEC 27001:2022 и пътна карта за кръстосано съответствие

Подробно ръководство за практическо внедряване на управление на риска, свързан с доставчици — от кризисни ситуации на ниво съвет на директорите до успешни одити по множество рамки, с реални сценарии, инструментариумите Zenith на Clarysec и приложими планове, които защитават веригата на доставки през целия ѝ жизнен цикъл.

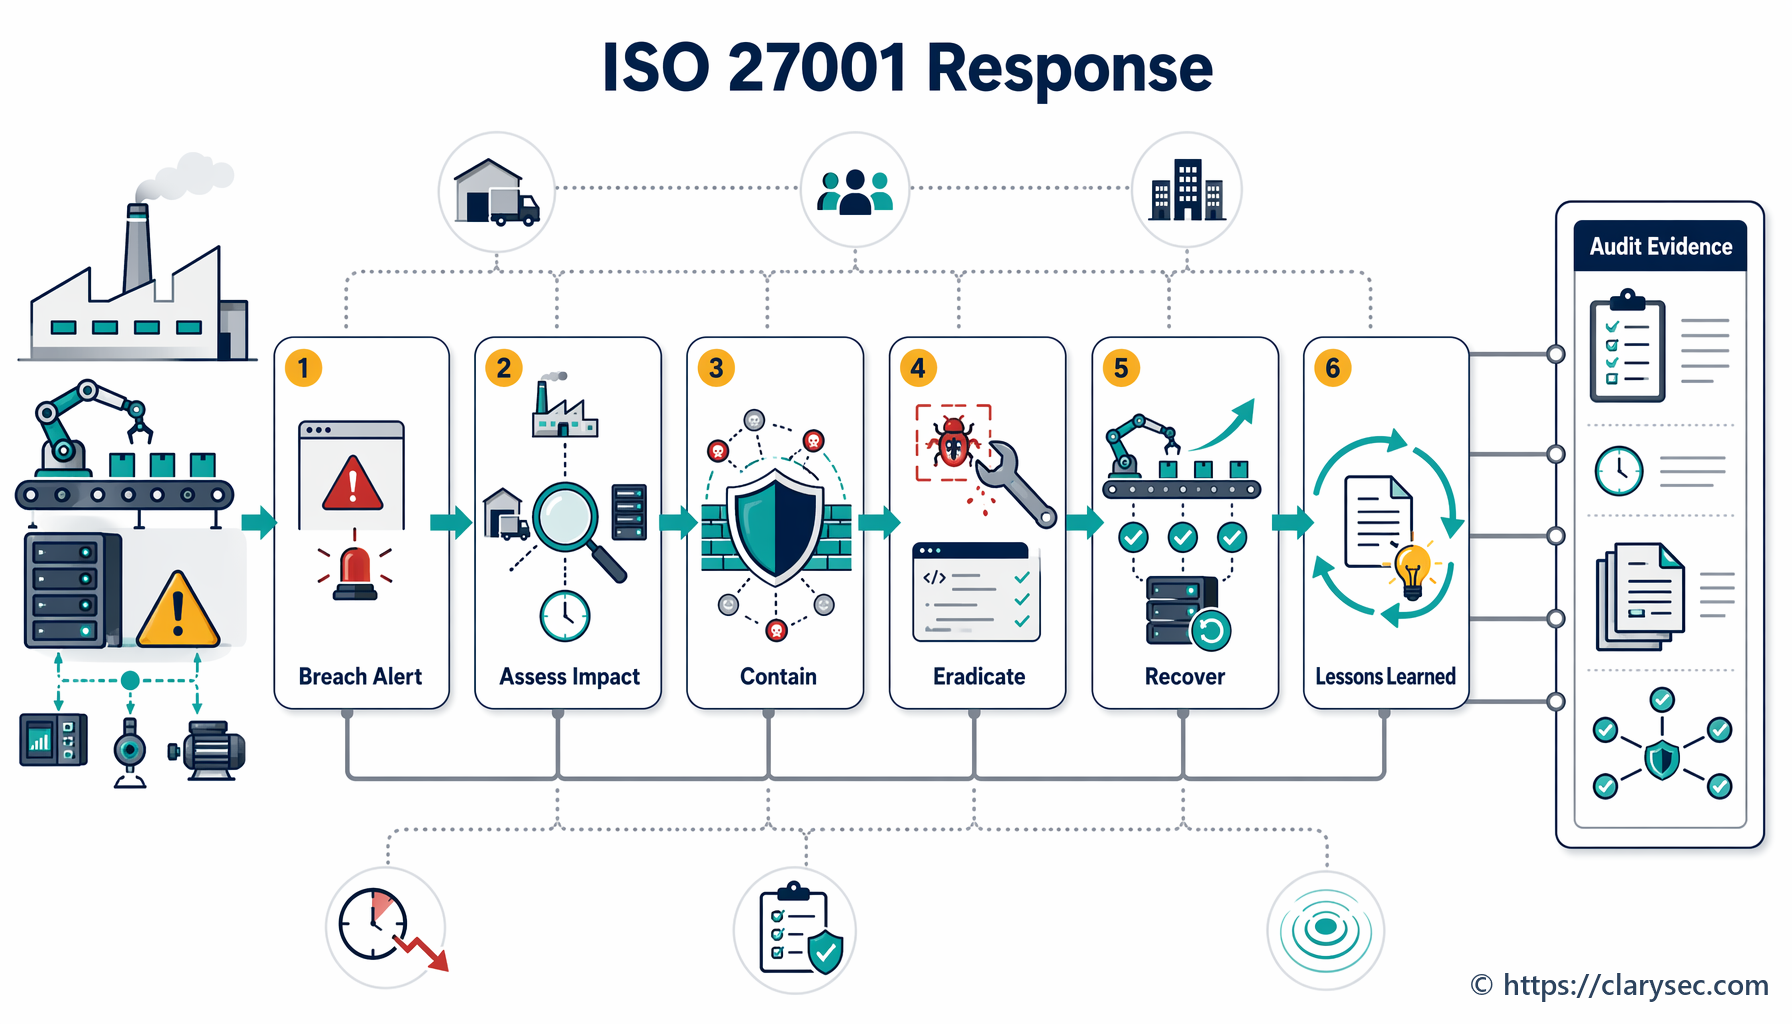
Анатомия на пробив: ръководство за производители за реагиране при инциденти по ISO 27001

Анатомия на пробив: ръководство за производители за реагиране при инциденти по ISO 27001

Овладейте реагирането при инциденти по ISO 27001 с ръководството на нашия директор по информационна сигурност. Учете се от реалистичен производствен сценарий — от подготовката до анализа след пробив и доказването на съответствие.

От хаос към контрол: ръководство за производители за реагиране при инциденти по ISO 27001

От хаос към контрол: ръководство за производители за реагиране при инциденти по ISO 27001

Ръководство за производители за изграждане на устойчив, съгласуван с ISO 27001 план за реагиране при инциденти с цел защита на дейността и осигуряване на съответствие.

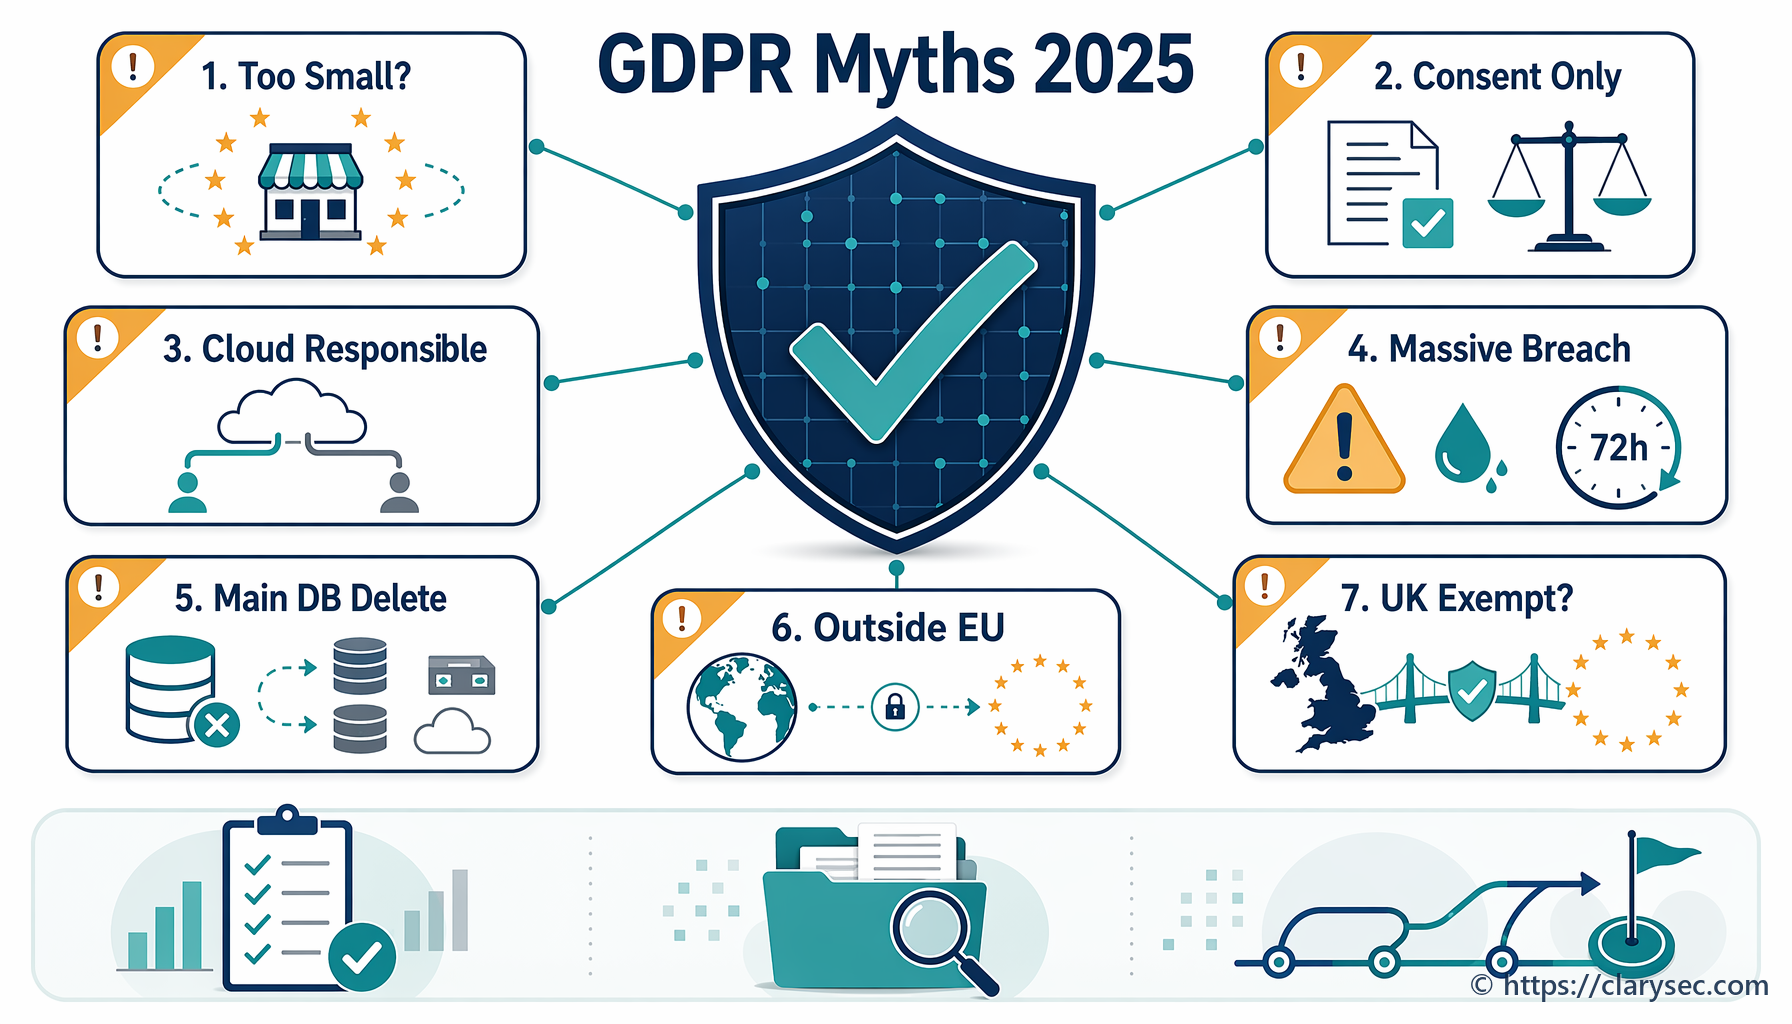
Развенчаване на 7-те водещи мита за GDPR през 2025 г.: ръководство за ръководители по информационна сигурност (CISO)

Развенчаване на 7-те водещи мита за GDPR през 2025 г.: ръководство за ръководители по информационна сигурност (CISO)

Разберете истината зад 7-те водещи мита за GDPR през 2025 г. Експертното ни ръководство развенчава често срещани заблуди относно съгласието, нарушенията на сигурността на личните данни и съответствието.

Картографиране на потоците от данни в RoPA за GDPR, NIS2 и DORA

Картографиране на потоците от данни в RoPA за GDPR, NIS2 и DORA

Практическо ръководство за 2026 г. за превръщане на RoPA и картографирането на потоците от данни в единен слой от доказателства за GDPR Article 30, критични услуги по NIS2, ИКТ зависимости по DORA и одити по ISO/IEC 27001:2022.

Защо мрежовата сигурност е задължителна за съответствието с ISO 27001 и NIS2

Защо мрежовата сигурност е задължителна за съответствието с ISO 27001 и NIS2

Мрежовата сигурност е ключова за съответствието с ISO 27001 и NIS2 и е в основата на управлението на риска, устойчивостта и доверието пред регулаторите в съвременните организации.

Контрол на достъпа и многофакторно удостоверяване за МСП: ISO 27001:2022 A.8.2, A.8.3 и сигурност на обработването съгласно GDPR

Контрол на достъпа и многофакторно удостоверяване за МСП: ISO 27001:2022 A.8.2, A.8.3 и сигурност на обработването съгласно GDPR

Как МСП могат да внедрят контрол на достъпа и MFA в съответствие с ISO 27001:2022 A.8.2, A.8.3 и GDPR Article 32, за да намалят риска и да докажат регулаторно съответствие.

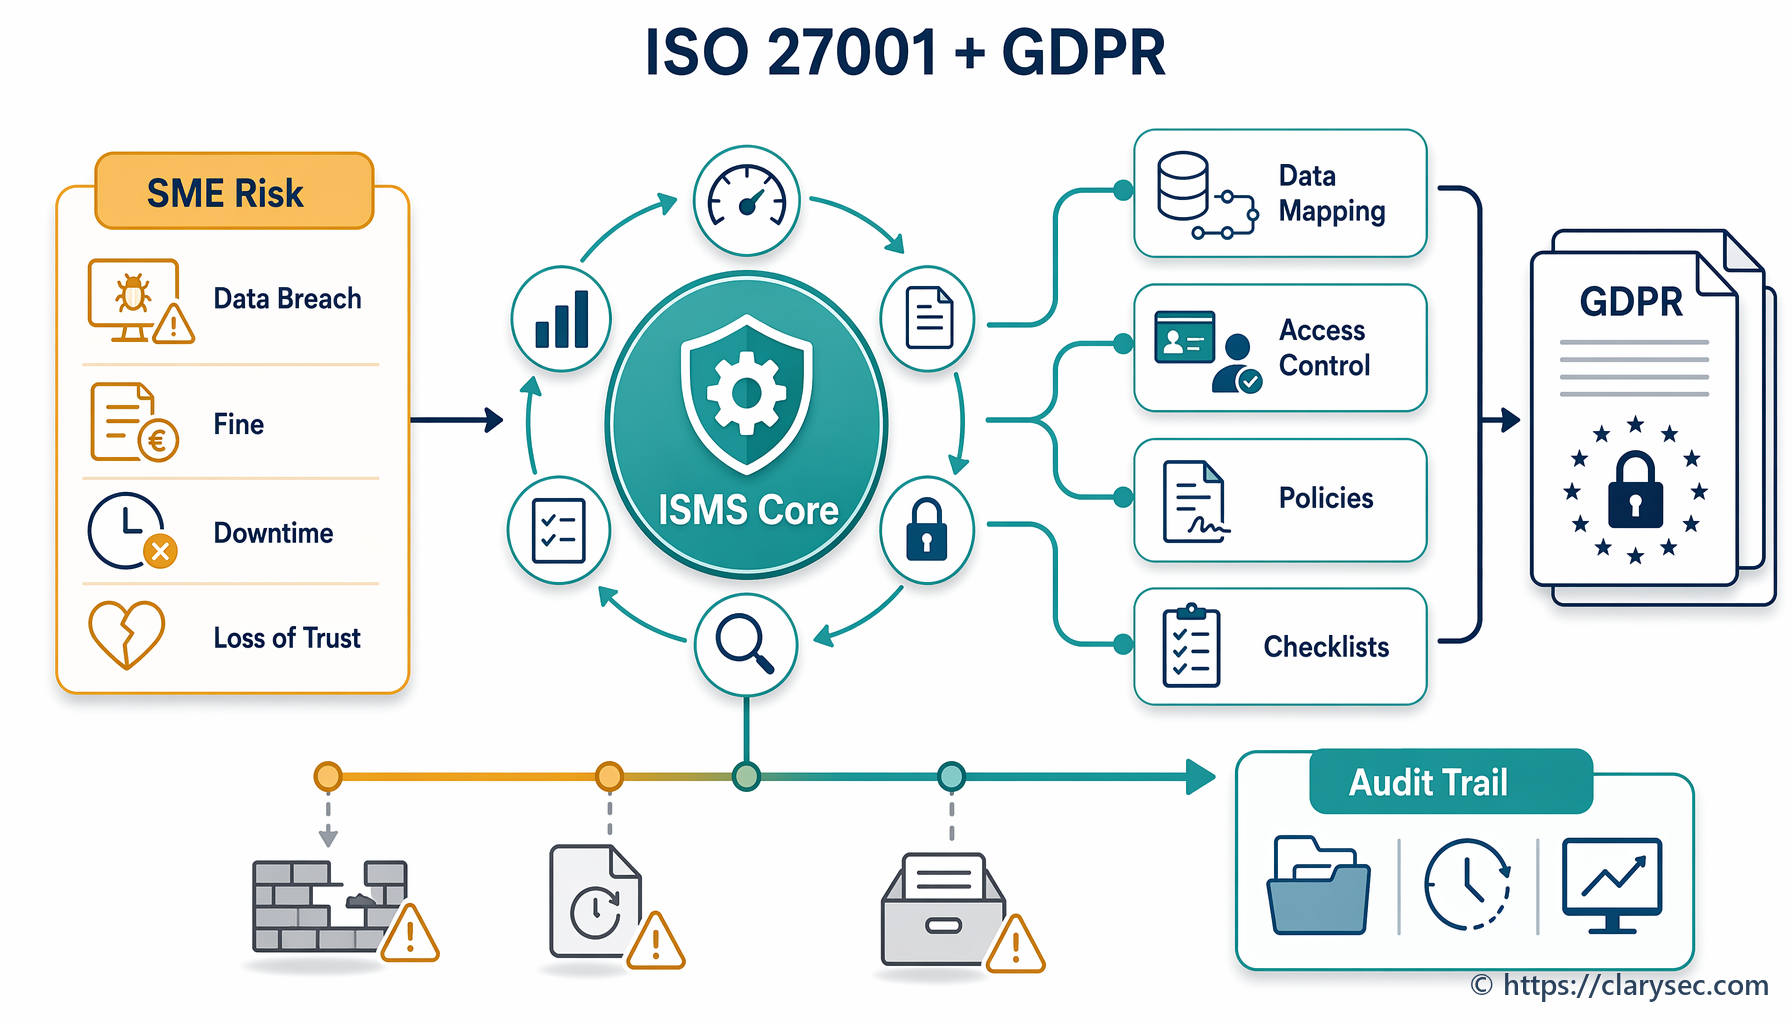
Как ISO/IEC 27001:2022 подпомага съответствието с GDPR в МСП

Как ISO/IEC 27001:2022 подпомага съответствието с GDPR в МСП

Научете как МСП могат да използват рамката на ISO/IEC 27001:2022, за да изградят надеждна СУИС, която систематично адресира изискванията на GDPR за защита на данните.

Related Tags

#COBIT 1 #DORA 2 #GDPR 5 #ISO 27001 2 #ISO 27001:2022 4 #MDR 1 #MFA 7 #NIS2 2 #NIST 1 #SOC 2 #Zenith Blueprint 1 #Zenith Controls 1 #Жизнен цикъл 1 #Журнализиране и мониторинг 4 #ИТ 6 #Компенсиращи контроли 1 #Корпоративно управление 1 #Криптография 2 #Логване и мониторинг 3 #Непрекъснатост на дейността 7 #Облачна сигурност 3 #Оперативна устойчивост 1 #Политика за регистриране и мониторинг 1 #Политика за управление на активите 1 #Риск от трети страни 1 #СУСИ 5 #Сигурна разработка 2 #Сигурност на доставчиците 1 #Сигурност на облачните услуги 9 #Сигурност на приложенията 1 #Сигурност на човешките ресурси 1 #Съответствие 3 #Управление 2 #Управление на активи 5 #Управление на активите 5 #Управление на доставчиците 2 #Управление на конфигурацията 1 #Управление на състоянието на сигурността на SaaS 1 #Управление на състоянието на сигурността на данните 1 #Управление на трети страни 1 #Управление на уязвимости 1 #ЧР 1 #Човешки ресурси 3