#Реагиране При Инциденти
Articles tagged with "Реагиране При Инциденти"
71 articles
Практическо ръководство за CISO, мениджъри по съответствие, одитори и собственици на бизнес процеси за превръщане на разузнавателната информация за заплахи в решения за риск по ISO 27001, доказателства за киберхигиена по NIS2, доказателства за ИКТ риск по DORA и защитими одитни записи.
Практическо ръководство за CISO относно подготовката за докладване на уязвимости по Регламента на ЕС за киберустойчивост 2026 чрез интегриране на ISO 27001:2022, CVD, SBOM, NIS2, DORA, GDPR и работните потоци за доказателства на Clarysec.
Автентикацията на електронната поща вече не е само DNS задача. Научете как да превърнете DMARC, SPF, DKIM, MTA-STS и TLS-RPT в управлявани, готови за одит доказателства за ISO/IEC 27001:2022, NIS2, DORA, GDPR и NIST CSF 2.0.
Отдалеченият достъп вече не е тясна ИТ тема. През 2026 г. VPN, MFA, достъпът на доставчици, състоянието на крайните устройства, журнализирането и доказателствата за управление на корекциите трябва да отговарят на очакванията на одиторите по ISO 27001, управленската отчетност по NIS2, правилата на DORA за ИКТ риск и задълженията за сигурност по GDPR Article 32.
Съвременният анализ на въздействието върху бизнеса обвързва критични услуги, ИКТ активи, доставчици, цели за възстановяване, тестване на непрекъснатостта и одобрение от ръководството в една защитима доказателствена верига за ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 и COBIT 2019.
Практическо ръководство, базирано на сценарии, за сигурно управление на промените чрез ISO/IEC 27001:2022, политики на Clarysec, Zenith Blueprint и Zenith Controls в подкрепа на NIS2, DORA, GDPR, NIST CSF 2.0 и одитни доказателства през 2026 г.
Практическо ръководство за CISO, мениджъри по съответствие и одитори, които изграждат единна програма за вътрешен одит по ISO 27001:2022, подпомагаща увереността по NIS2, DORA, GDPR, NIST CSF и COBIT. Включва определяне на обхвата, извадково тестване, констатации, коригиращи действия, картографиране на съответствието между рамки и календар на доказателствата за 2026 г.
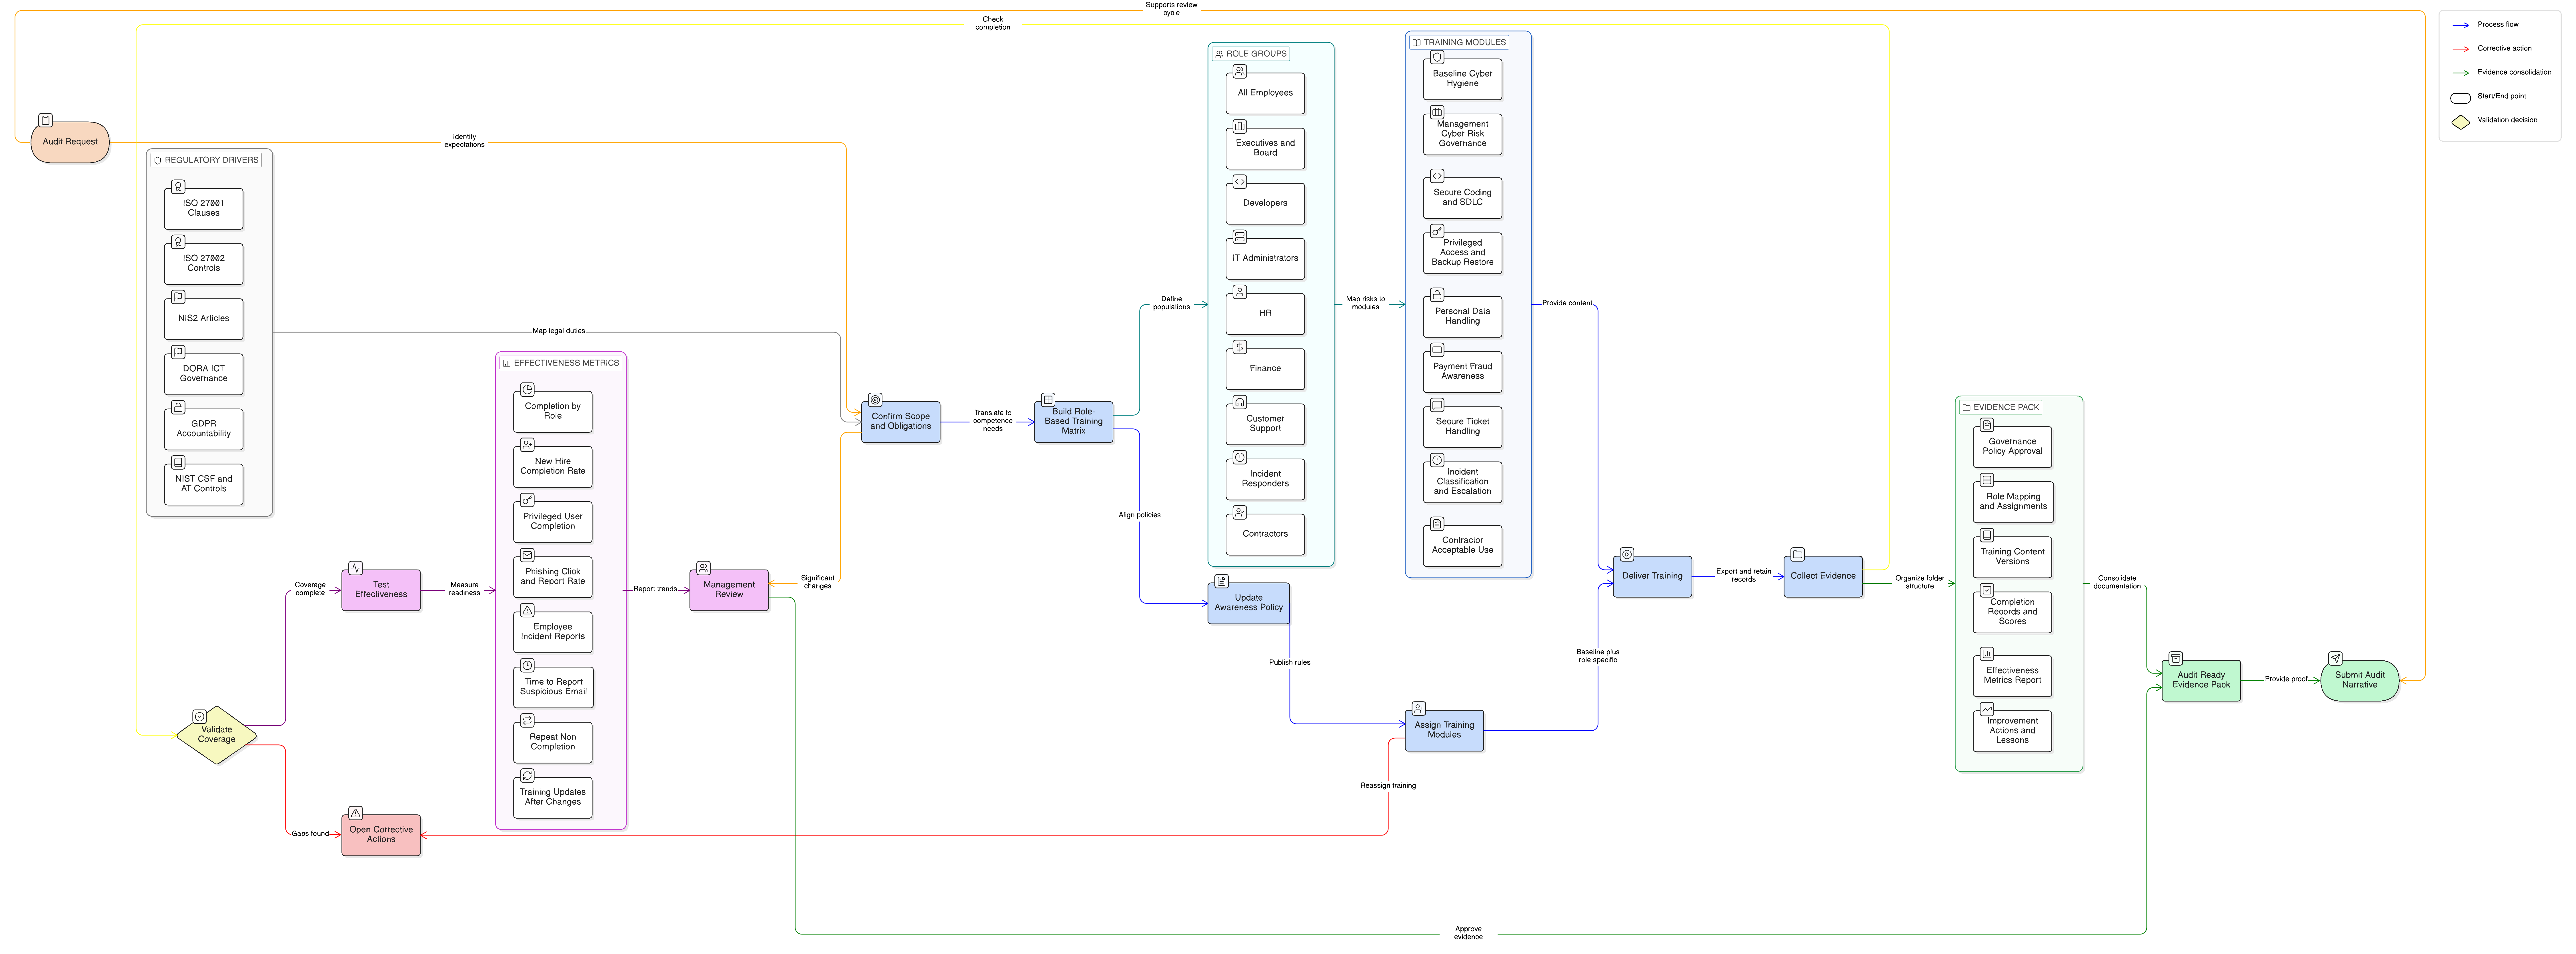
Практически наръчник за CISO за изграждане на готови за одит, ролево базирани доказателства за обучение и осведоменост по сигурността в рамките на ISO/IEC 27001:2022, NIS2, DORA, GDPR и NIST.
NIS2 превръща киберсигурността във въпрос на отчетност на ръководния орган. Това ръководство показва как управителните съвети, CISO и ръководителите по съответствието могат да използват ISO/IEC 27001:2022, политиките на Clarysec, Zenith Blueprint и Zenith Controls, за да докажат надзор, дължима грижа и междурамково управление на киберриска.