#Регистриране И Мониторинг
Articles tagged with "Регистриране И Мониторинг"
39 articles
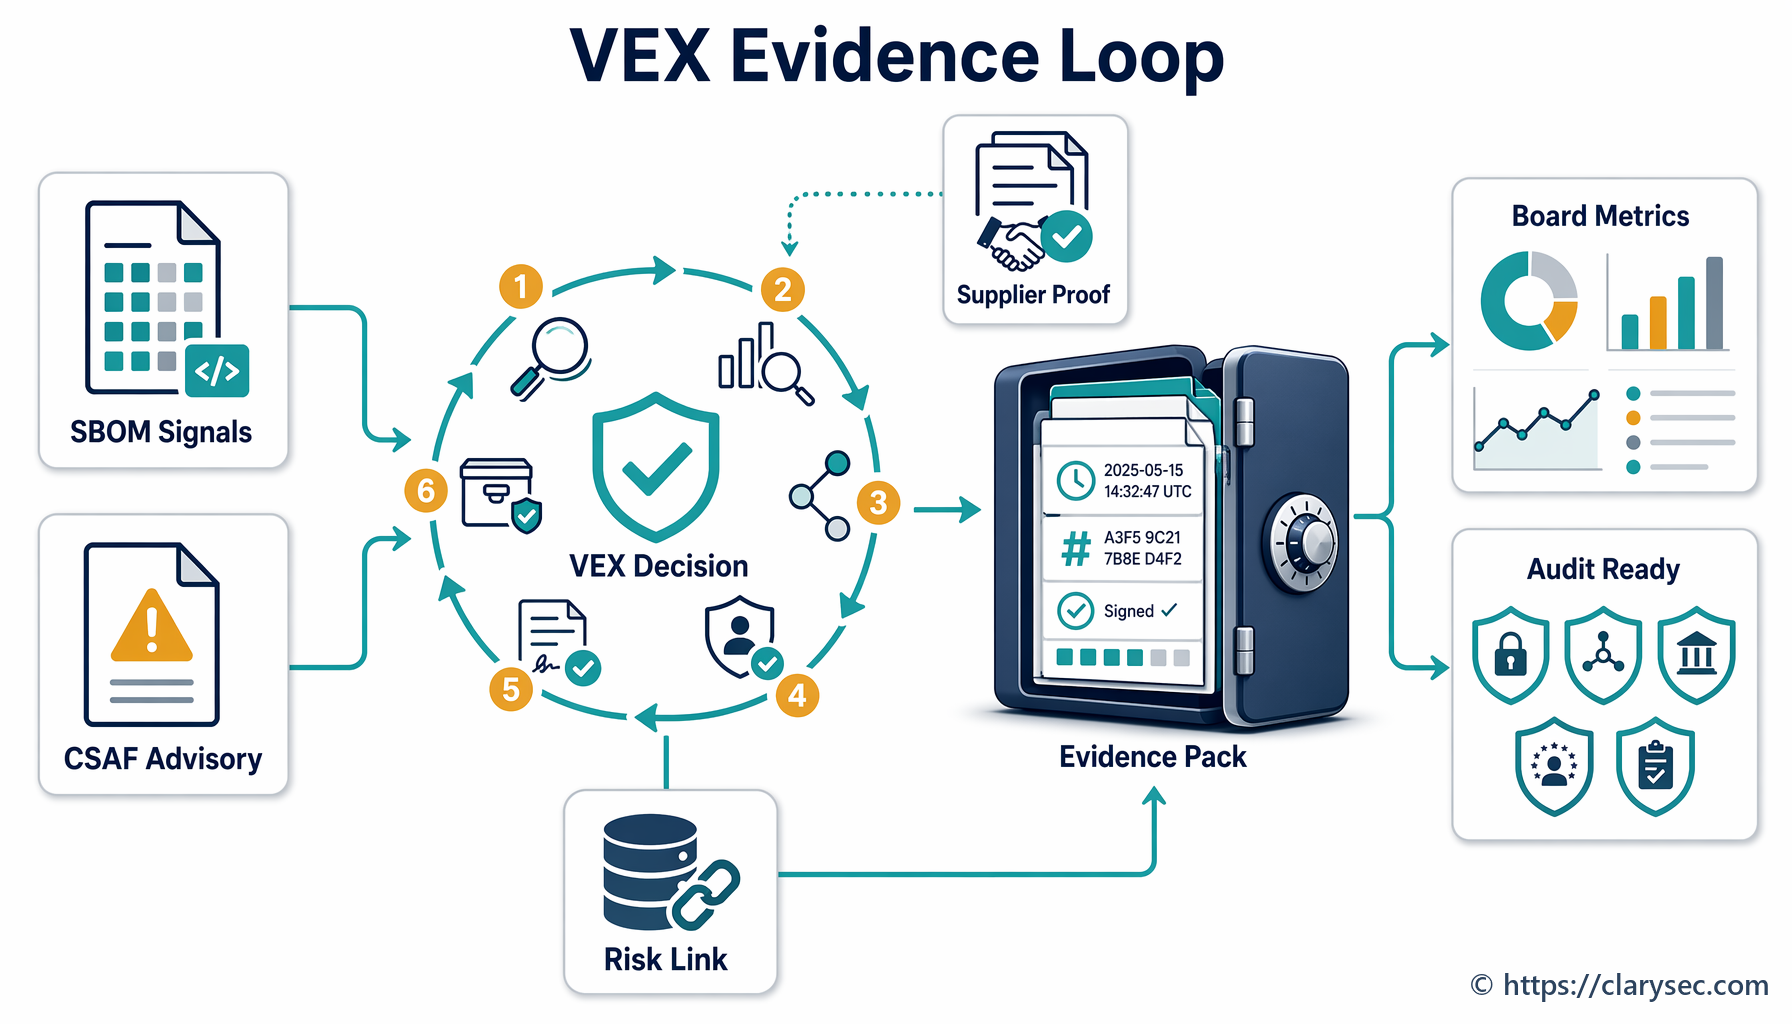
VEX и CSAF се превръщат в доказателствения слой между SBOM, съобщенията от доставчици, триажа на уязвимости и регулаторните доказателства. Това ръководство показва как да се управляват решенията за статус на уязвимости в контекста на ISO 27001, NIS2, DORA, GDPR и CRA.
Научете как да използвате вътрешния одит и прегледа от ръководството по ISO/IEC 27001:2022 като единен механизъм за доказателства за NIS2, DORA, GDPR, риска, свързан с доставчици, потвърждението пред клиенти и отчетността на управителния орган.
Регистърът на регулаторните контакти вече не е административна помощна таблица. За NIS2, DORA, GDPR и ISO/IEC 27001:2022 той е оперативно доказателство, че организацията може да уведоми правилния орган, надзорен орган, доставчик или член на висшето ръководство преди изтичане на срока.
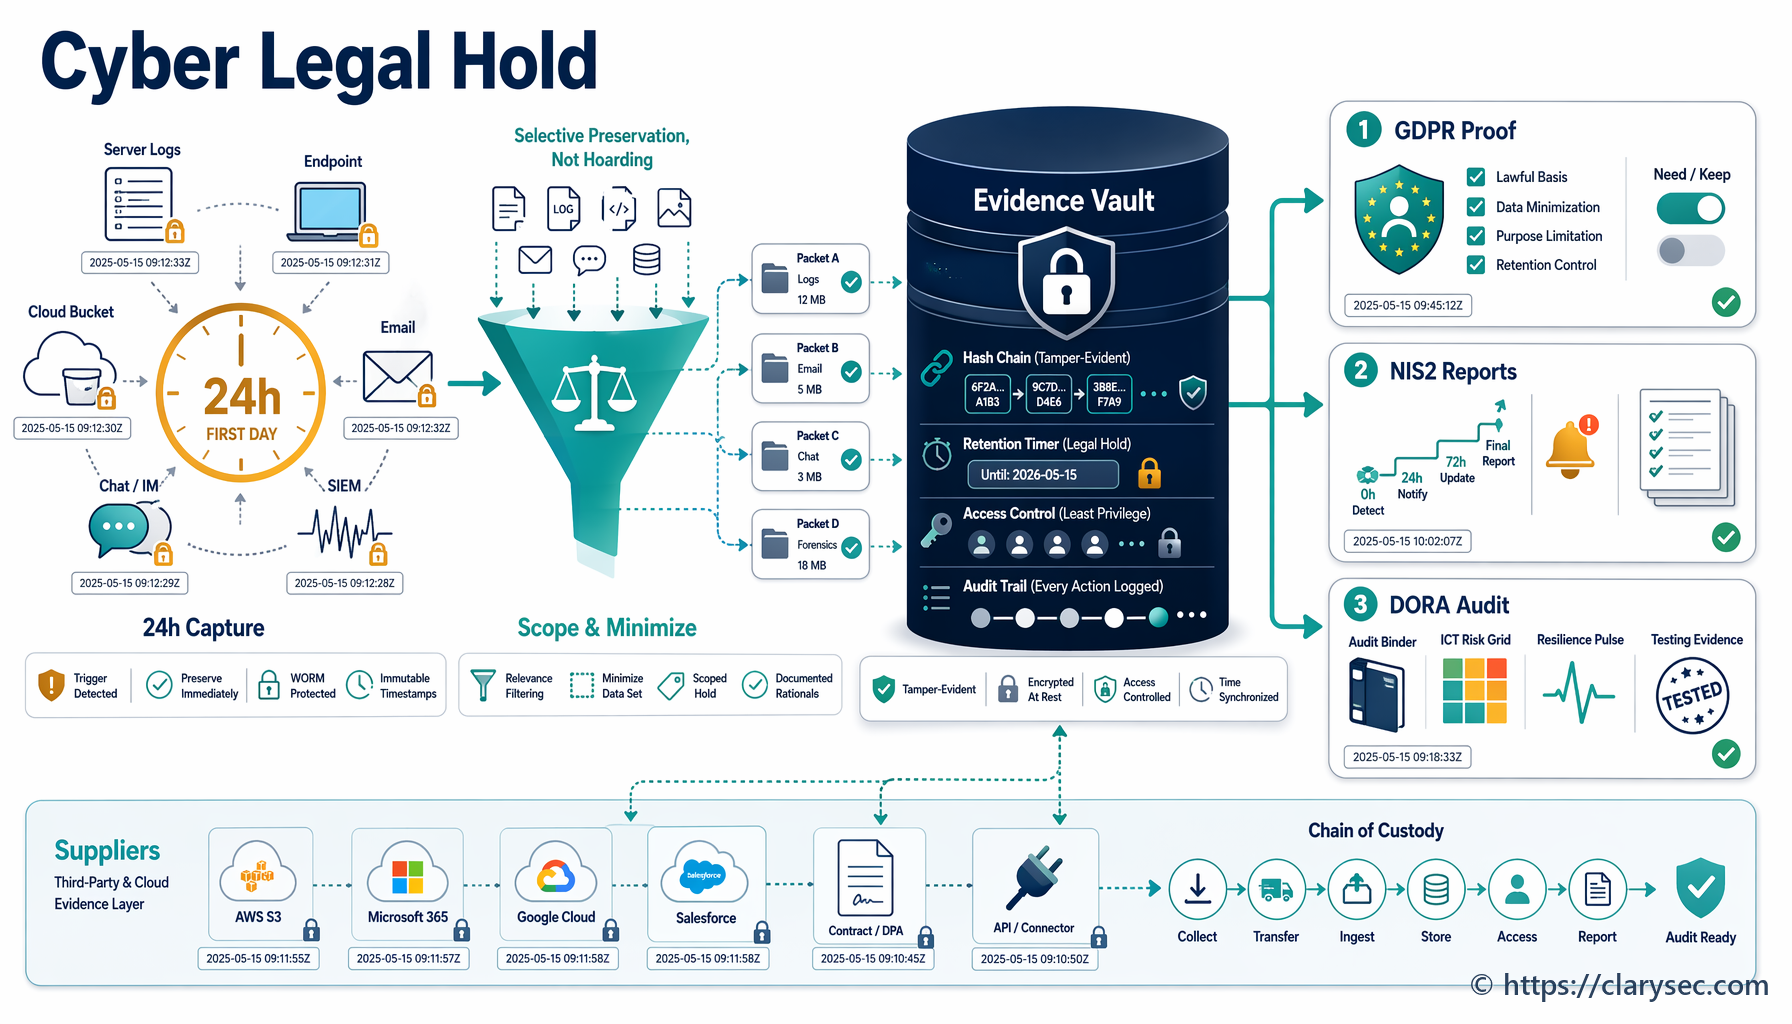
Практическо ръководство за CISO относно правното разпореждане за запазване на доказателства при киберинциденти и съхранението на доказателства, съпоставено с ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 и COBIT 2019.
Единна карта на контролите между Регламента за изпълнение 2024/2690 по NIS2 и ISO/IEC 27001:2022 за доставчици на облачни услуги, MSP, MSSP и центрове за данни. Включва клаузи от политики на Clarysec, доказателства за одит, съгласуване с DORA и GDPR и практическа пътна карта за внедряване.
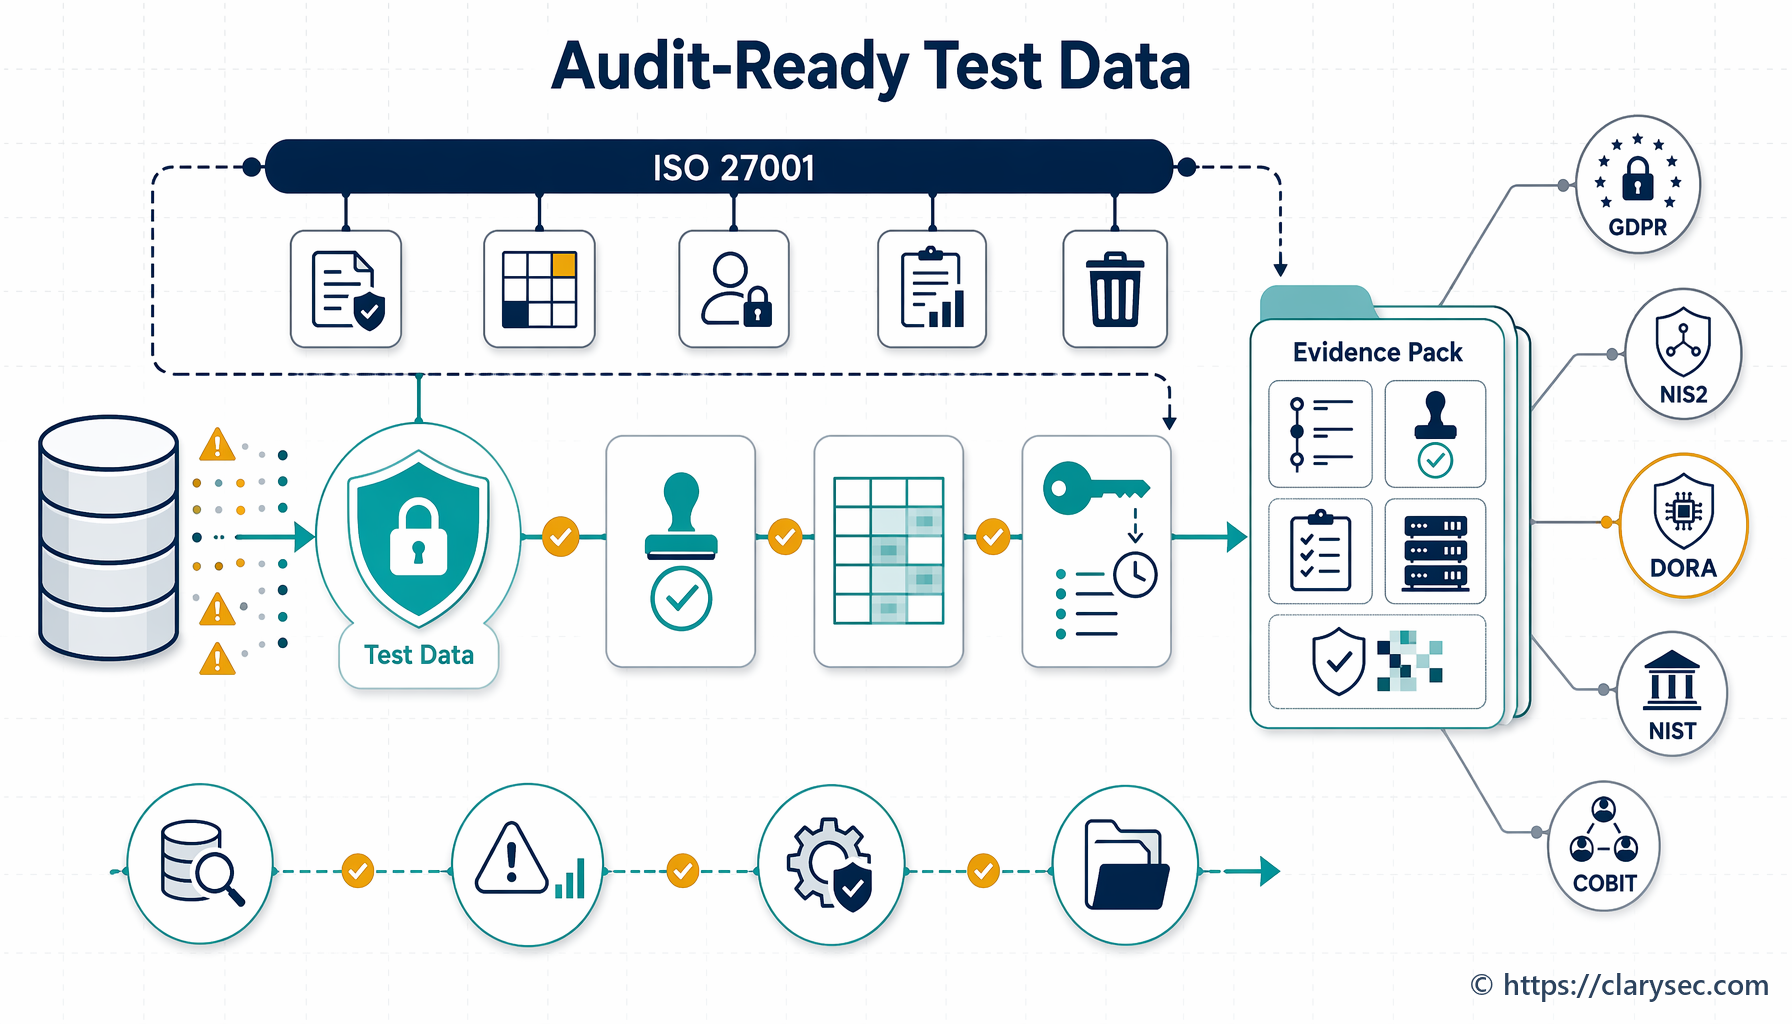
Непроизводствените среди вече са сериозен обект на одит. Това ръководство показва как да защитите тестови данни, staging среди и QA работни потоци с доказателства по ISO/IEC 27001:2022, съпоставени с GDPR, NIS2, DORA, NIST и COBIT.
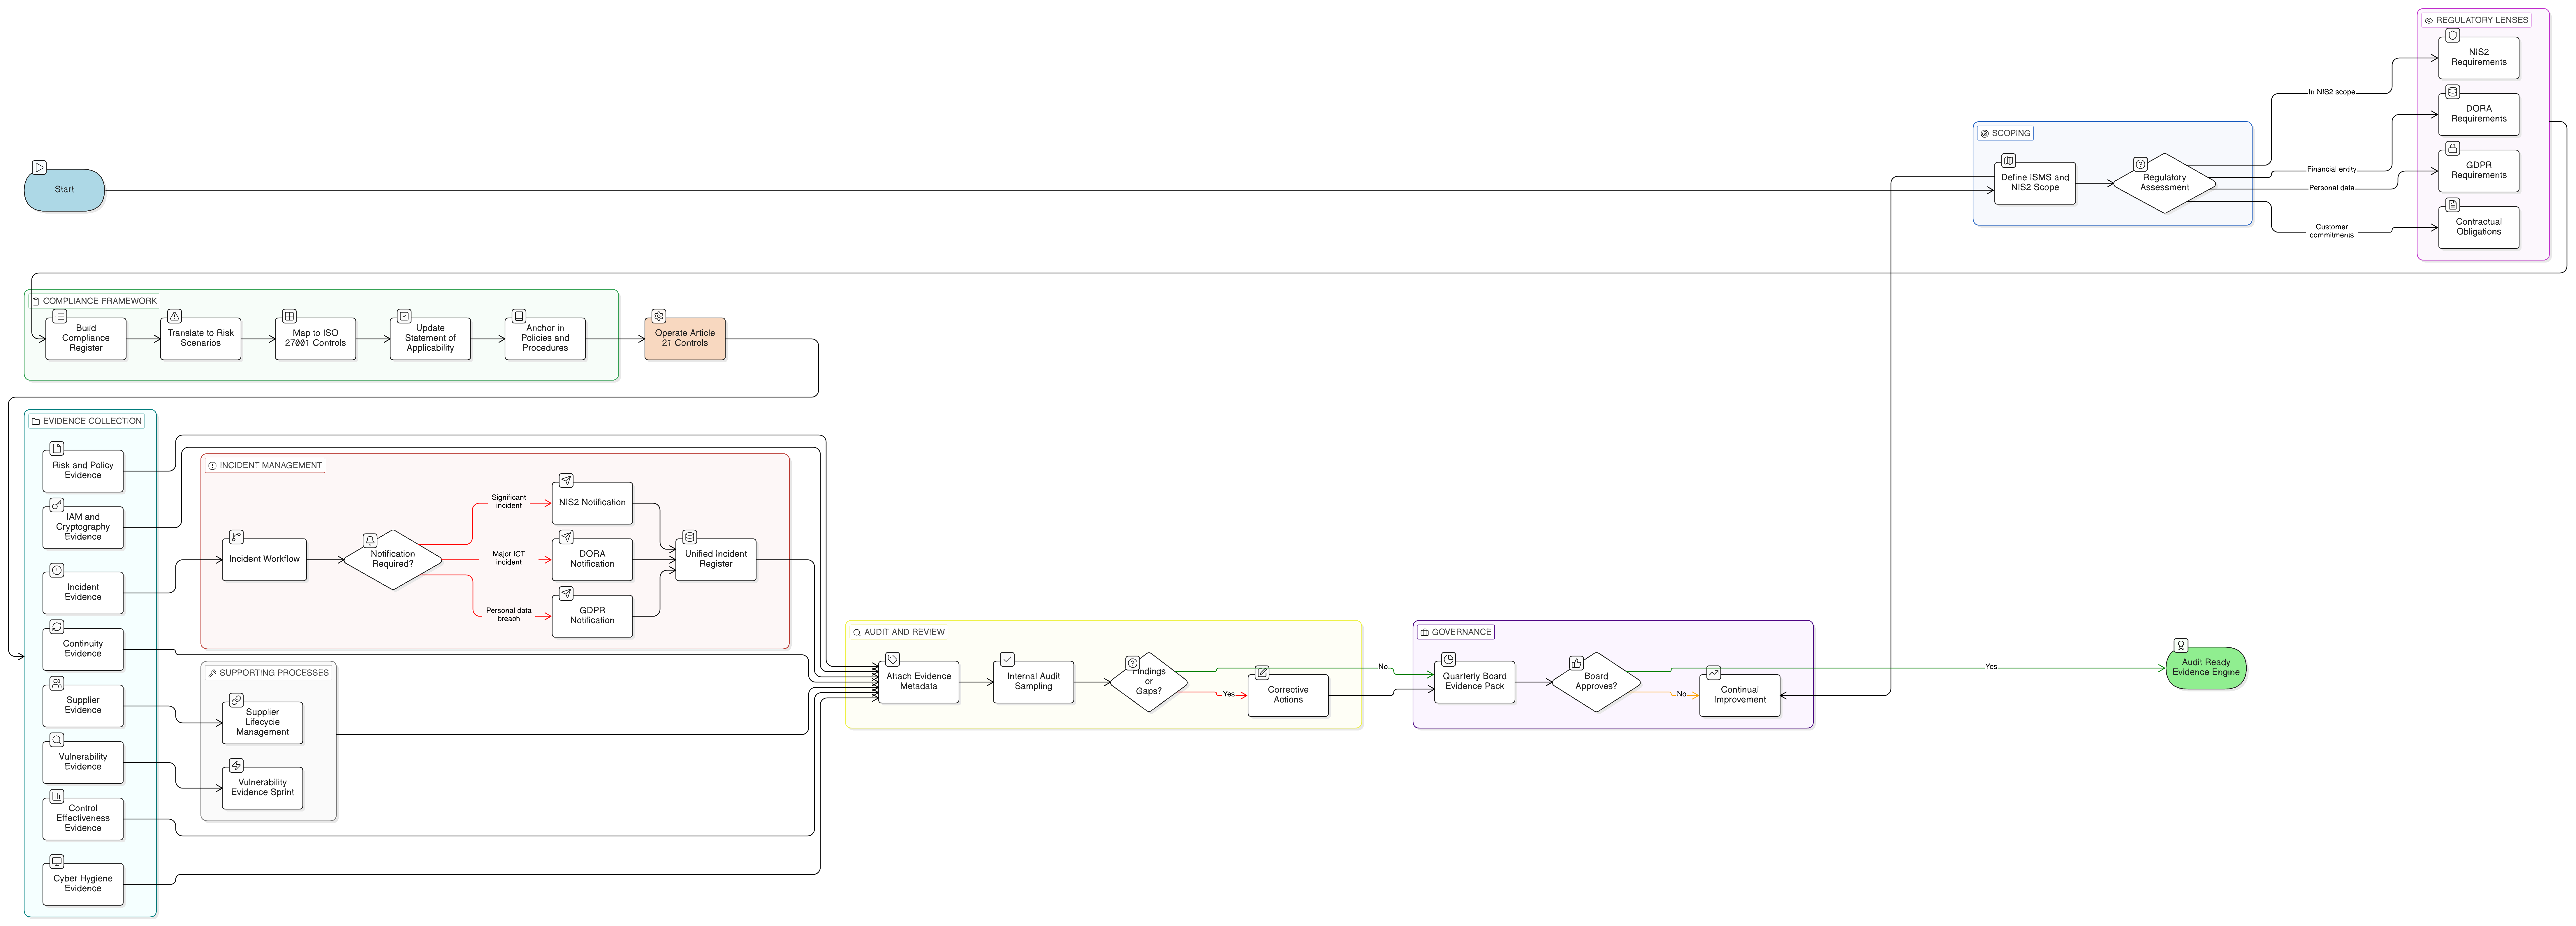
Практическо ръководство за CISO, мениджъри по съответствие и бизнес ръководители, които трябва да превърнат техническите мерки по NIS2 Article 21 в контроли по ISO 27001:2022, политики, собственици, записи и защитими доказателства.
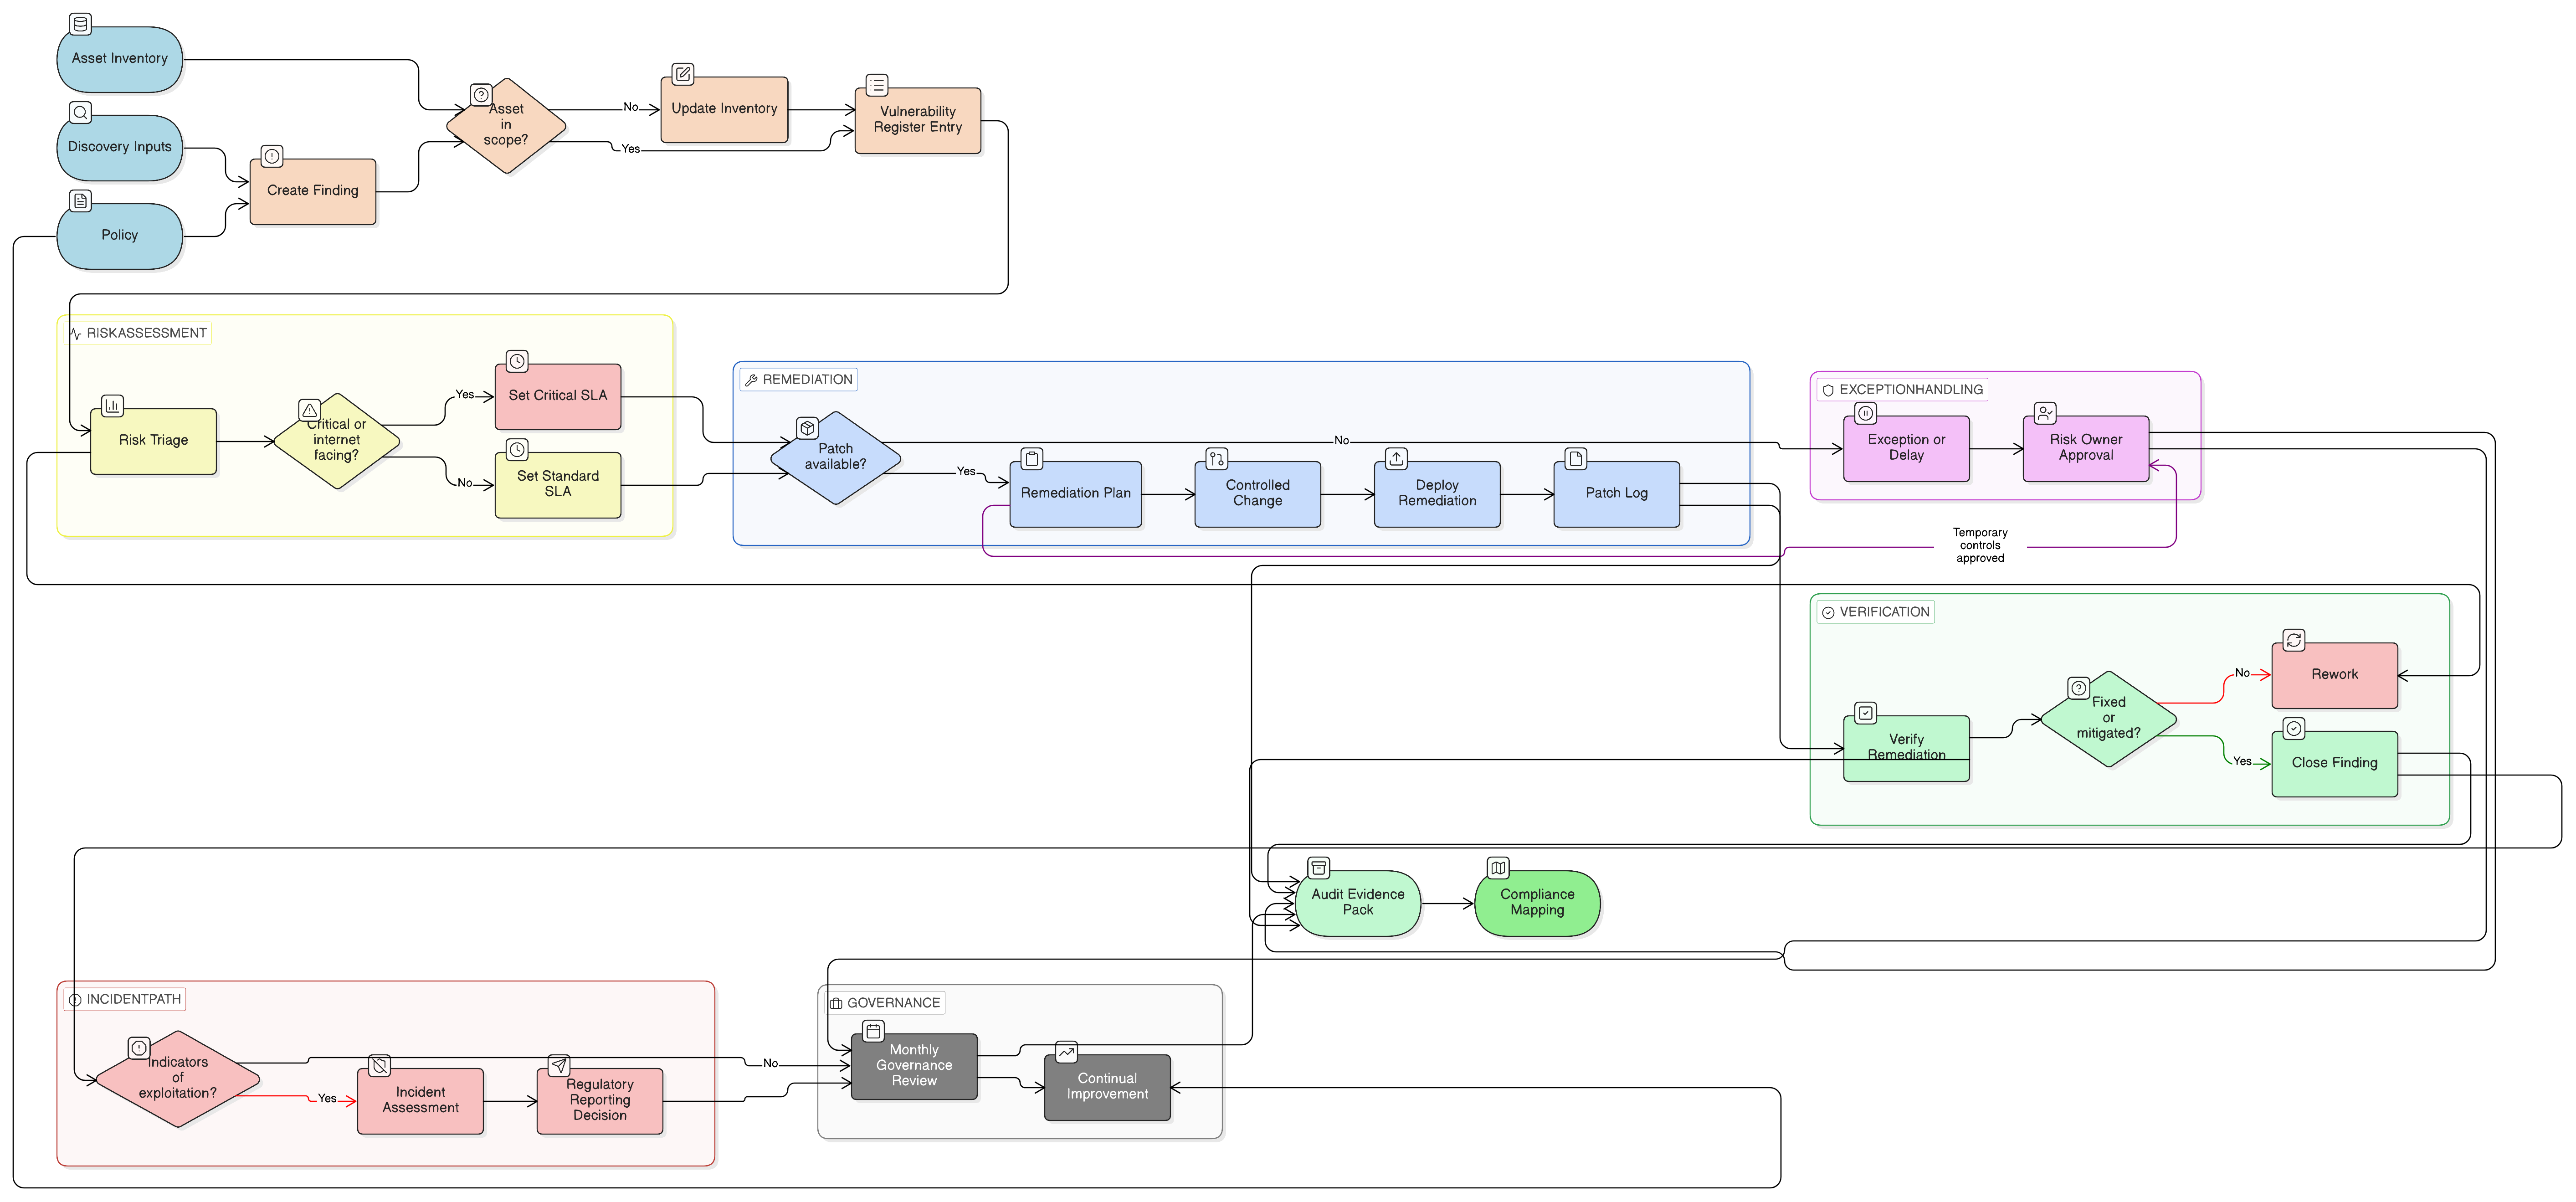
Практическо ръководство за CISO за преобразуване на сканирания за уязвимости, журнали за корекции, решения по риска и изключения в одитно готови доказателства за ISO 27001:2022, NIS2, DORA, GDPR и COBIT 2019.
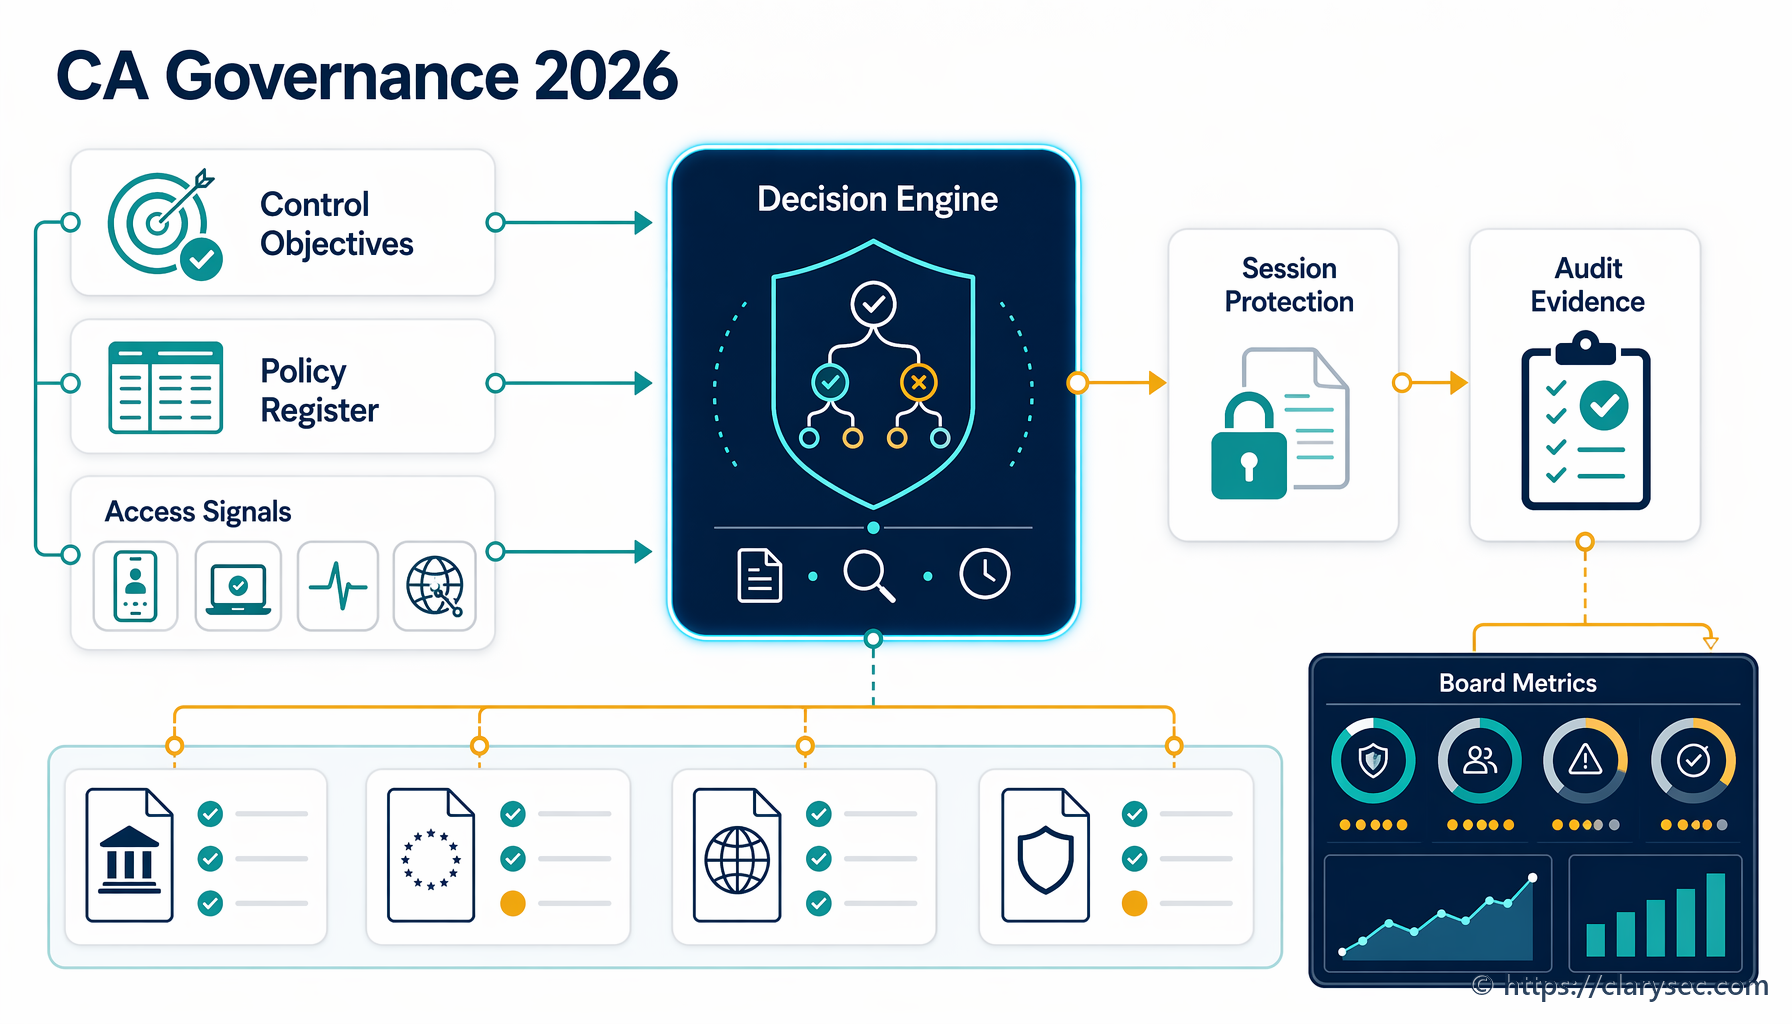
Практическо ръководство за управление на Microsoft Entra Conditional Access като одитируема система от контроли, със съпоставяне на доказателства към ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST и COBIT.