#Сигурност На Облачните Услуги
Articles tagged with "Сигурност На Облачните Услуги"
8 articles
Прекратяването на отношения с обработващ лични данни е мястото, където се пресичат управлението на доставчици, управлението на поверителността, извеждането от облачни услуги и одиторските доказателства. Научете как да изградите работен поток за удостоверение за заличаване, който подпомага съответствието с GDPR, DORA, ISO/IEC 27701:2025 и ISO/IEC 27001:2022.
Практическо ръководство за 2026 г. за управление на жизнения цикъл на данните по ISO 27001 за срокове за съхранение по GDPR, киберхигиена по NIS2 и ИКТ риск по DORA, с клаузи от политиките на Clarysec, съпоставяне на контроли, одитни доказателства и работни потоци за изтриване в облачни среди.
Единно ръководство за CISO относно Data Security Posture Management през 2026 г., което показва как откриването на чувствителни данни, експозицията на достъпа и рискът за облачните данни се превръщат в повторно използваеми доказателства за ISO/IEC 27001:2022, NIS2, DORA и GDPR.
Практическо ръководство за CISO за изграждане на матрица на споделената отговорност в облака, която доказва кой отговаря за всеки контрол, какви доказателства са необходими и как се управляват доставчиците на облачни услуги и подизпълнителите по обработването спрямо ISO/IEC 27001:2022, NIS2, DORA и GDPR.
Практическо ръководство за CISO, мениджъри по съответствие и ръководни органи относно превръщането на качествено описани киберрискове във финансова експозиция, доказателства по ISO 27001, надзор по NIS2 и решения за ИКТ устойчивост по DORA.
Тази статия предоставя практически наръчник за CISO при управлението на сложната пресечна точка между GDPR и AI. Представяме сценарийно ориентиран преглед за привеждане в съответствие на SaaS продукти с LLM, с фокус върху данните за обучение, контрола на достъпа, правата на субектите на данни и готовността за одит по множество рамки.
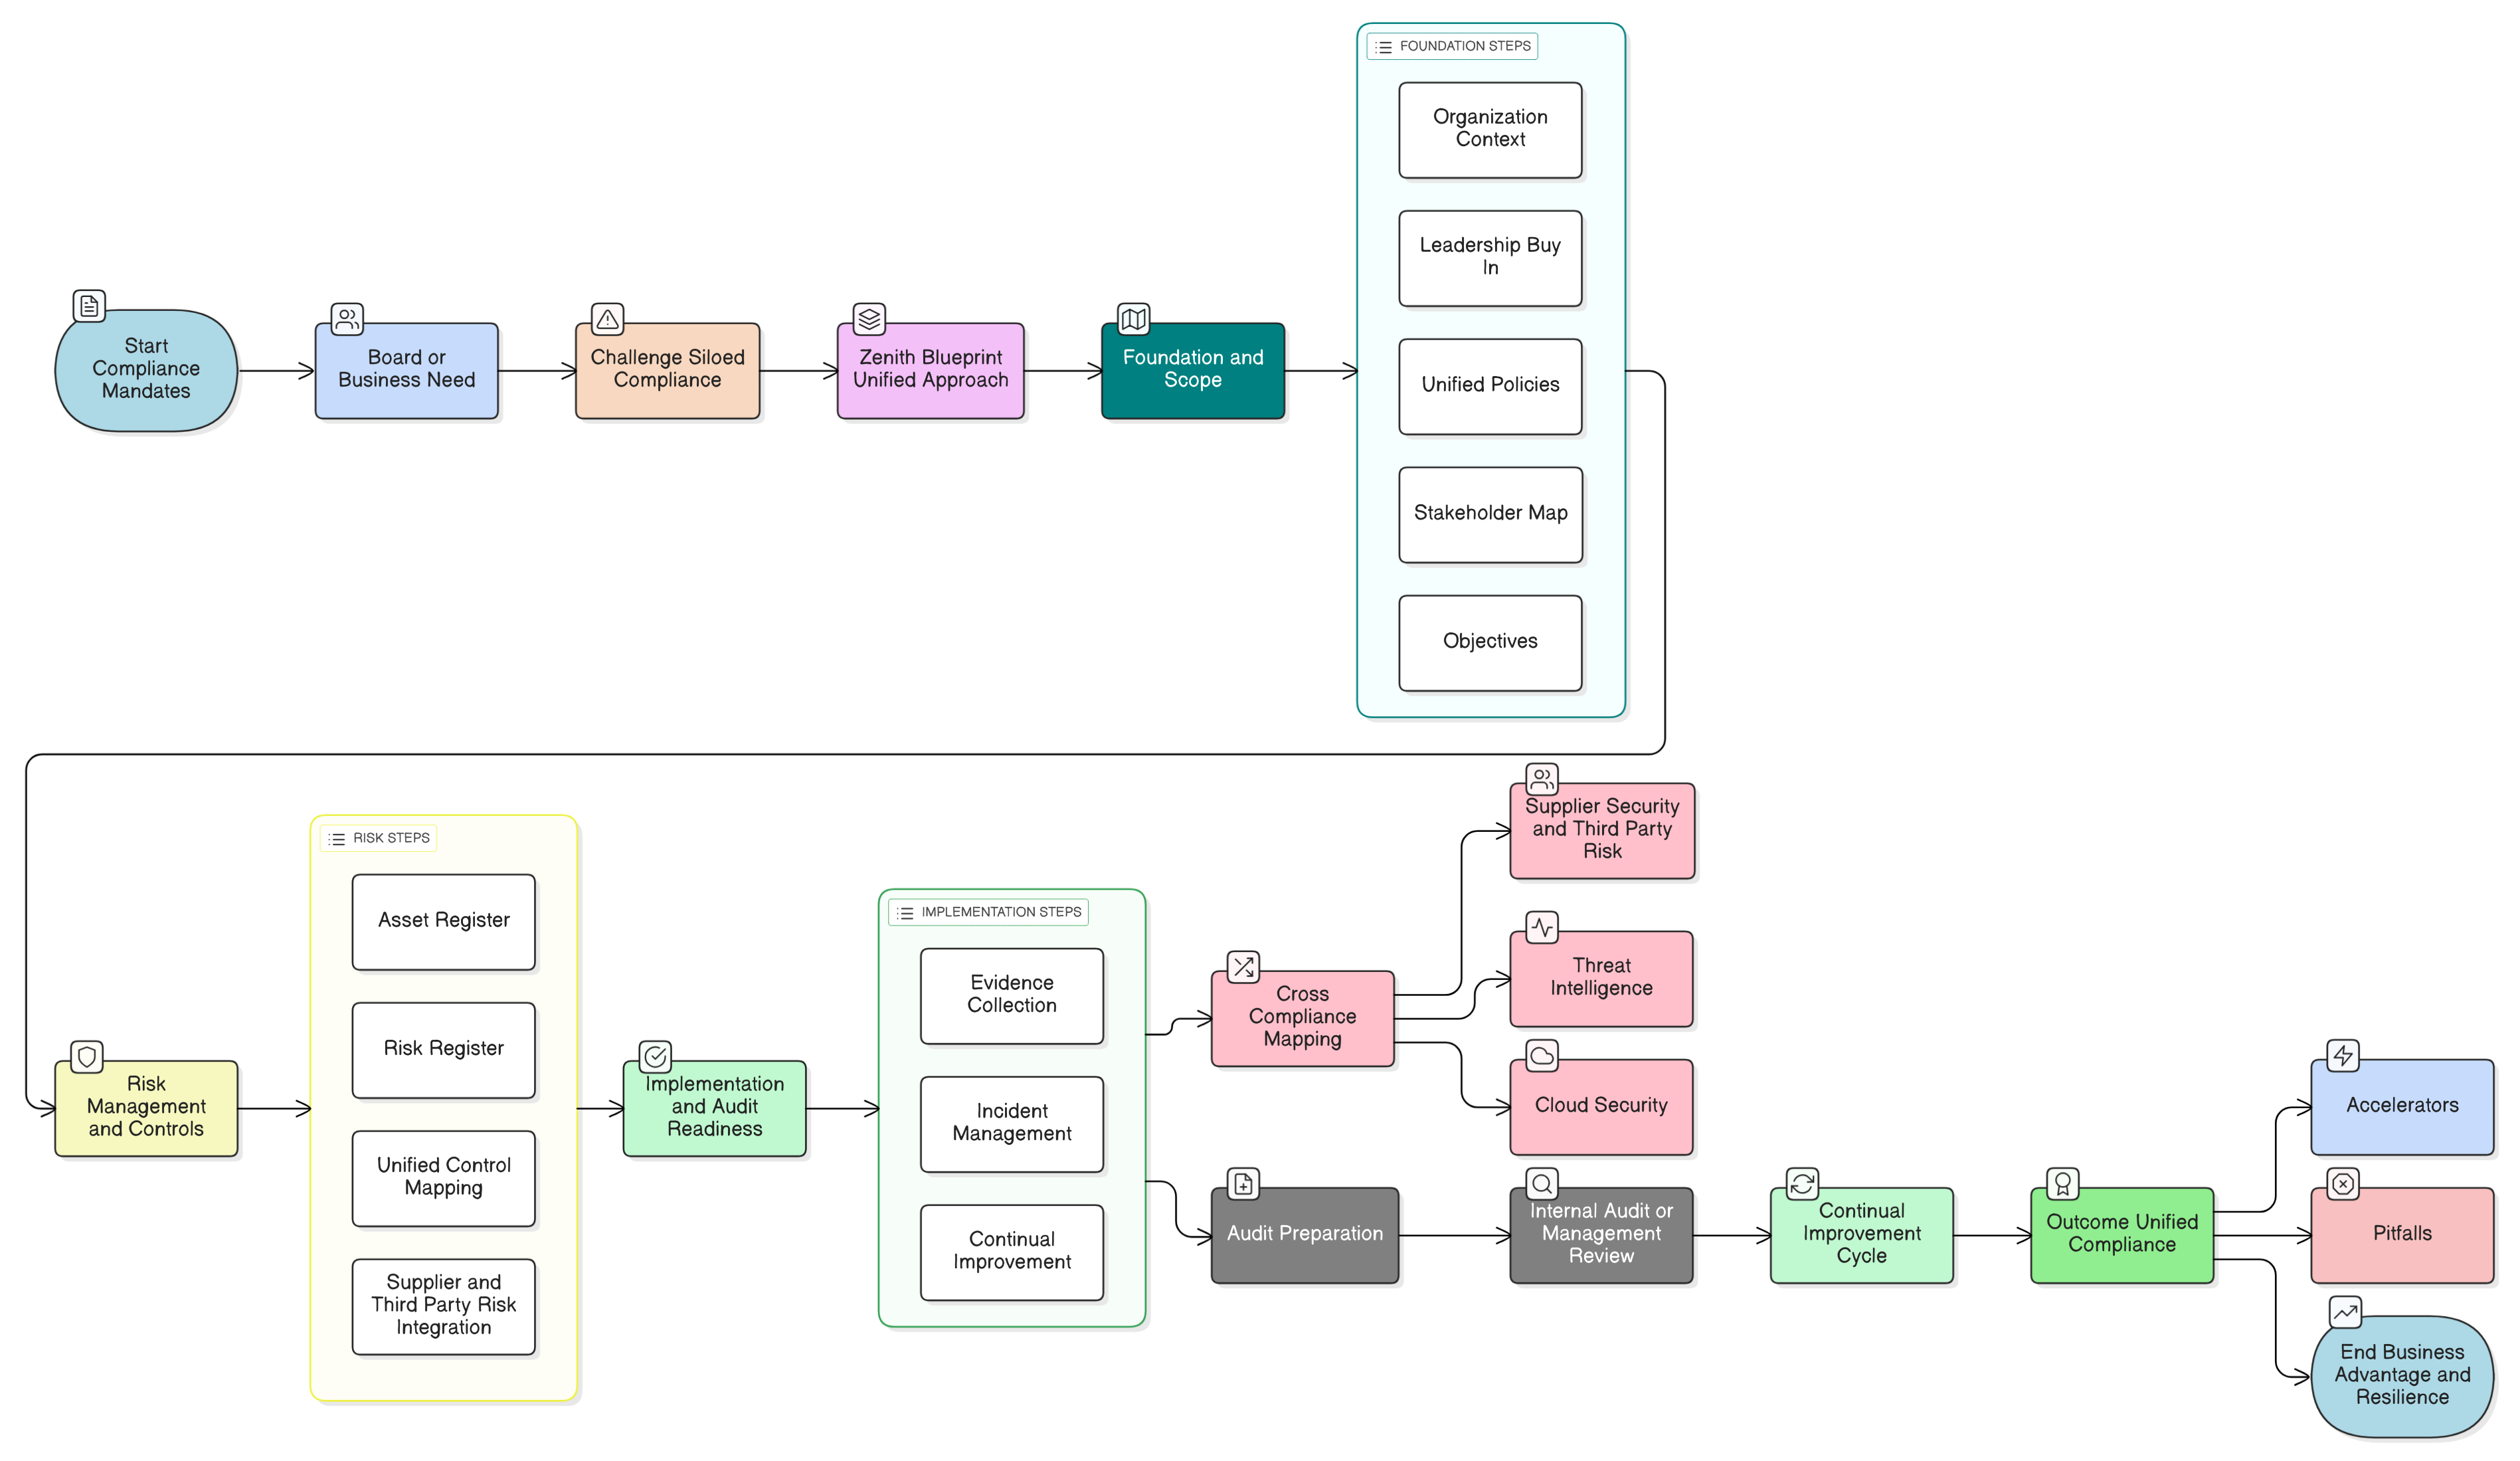
Zenith Blueprint на Clarysec осигурява най-бързия и най-надежден интегриран подход към съответствие с ISO 27001:2022, NIS2 и DORA. Вижте приложими стъпки, съпоставяне на контроли и реални сценарии за CISO и бизнес ръководители, които целят реална готовност за одит и оперативна устойчивост.
Практическо ръководство за 2026 г. за превръщане на RoPA и картографирането на потоците от данни в единен слой от доказателства за GDPR Article 30, критични услуги по NIS2, ИКТ зависимости по DORA и одити по ISO/IEC 27001:2022.