#СУИС
Articles tagged with "СУИС"
59 articles
Практическо ръководство, базирано на сценарии, за сигурно управление на промените чрез ISO/IEC 27001:2022, политики на Clarysec, Zenith Blueprint и Zenith Controls в подкрепа на NIS2, DORA, GDPR, NIST CSF 2.0 и одитни доказателства през 2026 г.
Практически наръчник за CISO за изграждане на готови за одит, ролево базирани доказателства за обучение и осведоменост по сигурността в рамките на ISO/IEC 27001:2022, NIS2, DORA, GDPR и NIST.
Практическо ръководство за изграждане на готови за одит технически и организационни мерки по член 32 от GDPR чрез ISO 27001:2022, ISO 27005, NIS2, DORA и инструментариумите на Clarysec.
Практическо ръководство за финансови субекти, които трябва да свържат DORA TLPT, тестването на устойчивостта, контролите по ISO 27001, уверението от доставчици, доказателствата за възстановяване и докладването към управителния орган в единна одитно готова верига от доказателства.
Практическо ръководство за превръщане на оценката и третирането на риска по ISO 27001 в готови за одит доказателства за NIS2, DORA, GDPR, увереност относно доставчици и отчетност пред управителния съвет.
Практическо ръководство за CISO как киберхигиената и обучението по киберсигурност по NIS2 Article 21 да бъдат превърнати в готови за одит доказателства по ISO/IEC 27001:2022, с клаузи на политики, съпоставяне на контроли, съгласуване с DORA и GDPR и 10-дневен спринт за отстраняване на пропуски.
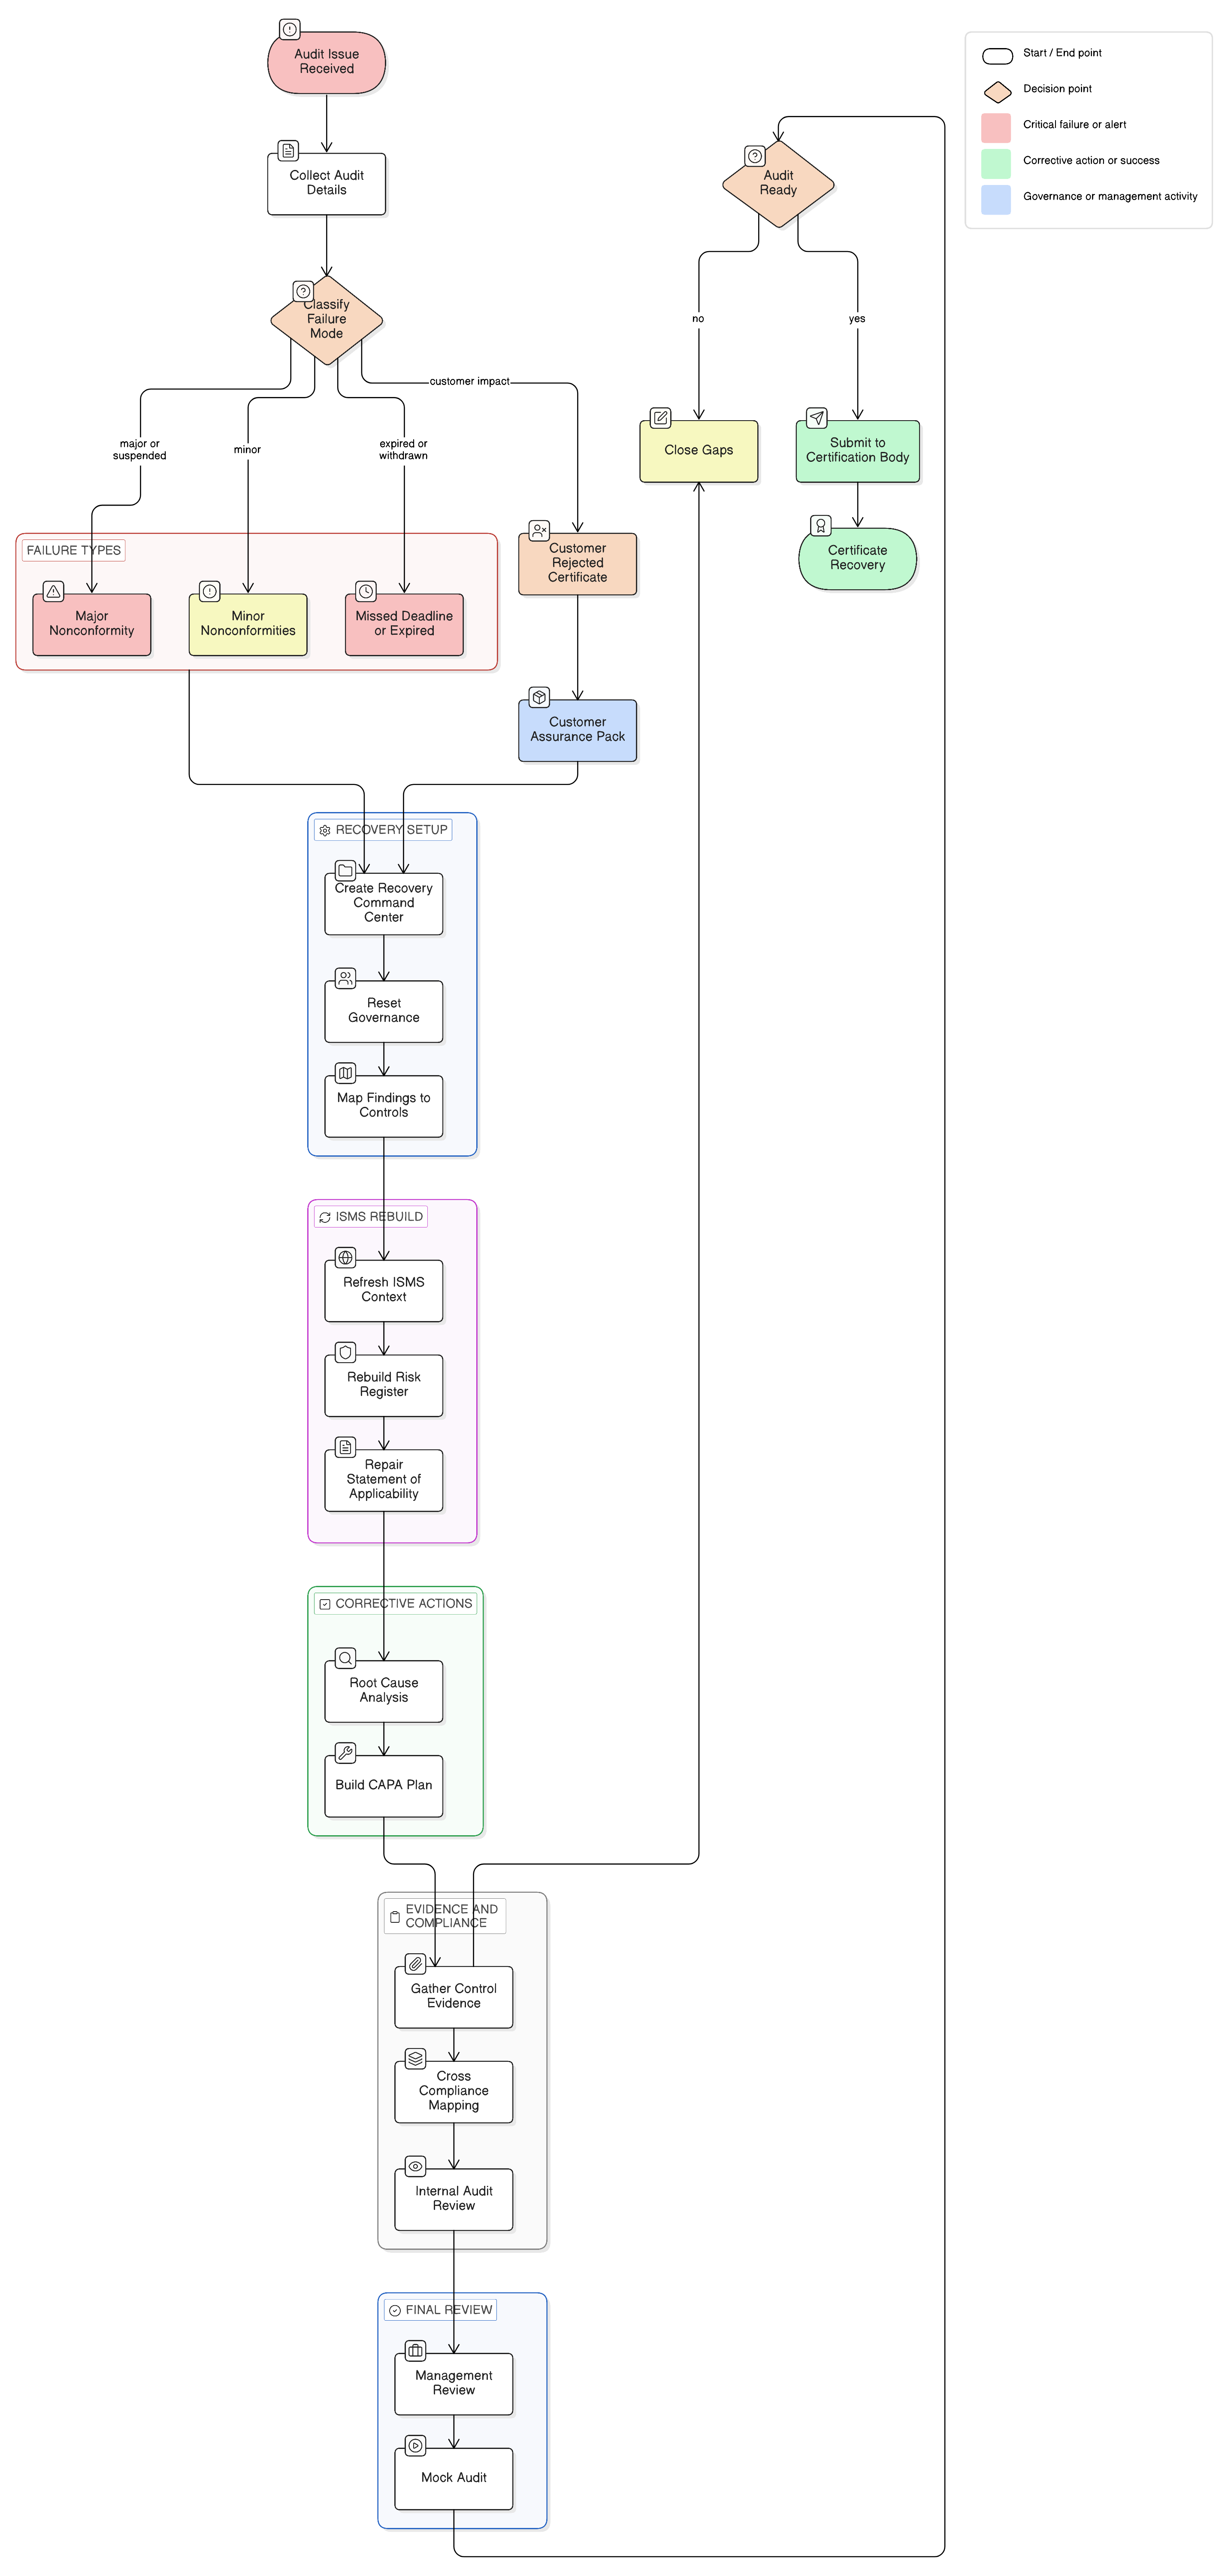
Ако преходът ви към ISO 27001:2022 е пропуснат или неуспешен, пътят за възстановяване изисква дисциплиниран триаж, възстановяване на доказателствата, анализ на първопричините, преизграждане на SoA и коригиращи действия. Това ръководство обяснява как Clarysec използва Zenith Blueprint, политики и Zenith Controls, за да възстанови доверието преди одит.
Използвайте ISO 27001:2022, Декларацията за приложимост и съпоставянето на политики на Clarysec, за да изградите одитно готова основа от доказателства за NIS2, DORA, GDPR, доставчици, инциденти и надзор от страна на управителния съвет.
Практическо ръководство за CISO за съпоставяне на докладването на съществени инциденти, свързани с ИКТ, по DORA с контролите от Приложение A на ISO/IEC 27001:2022, одитните доказателства, клаузите в политики и инструментите на Clarysec за внедряване.