#Управление На Доставчици
Articles tagged with "Управление На Доставчици"
83 articles
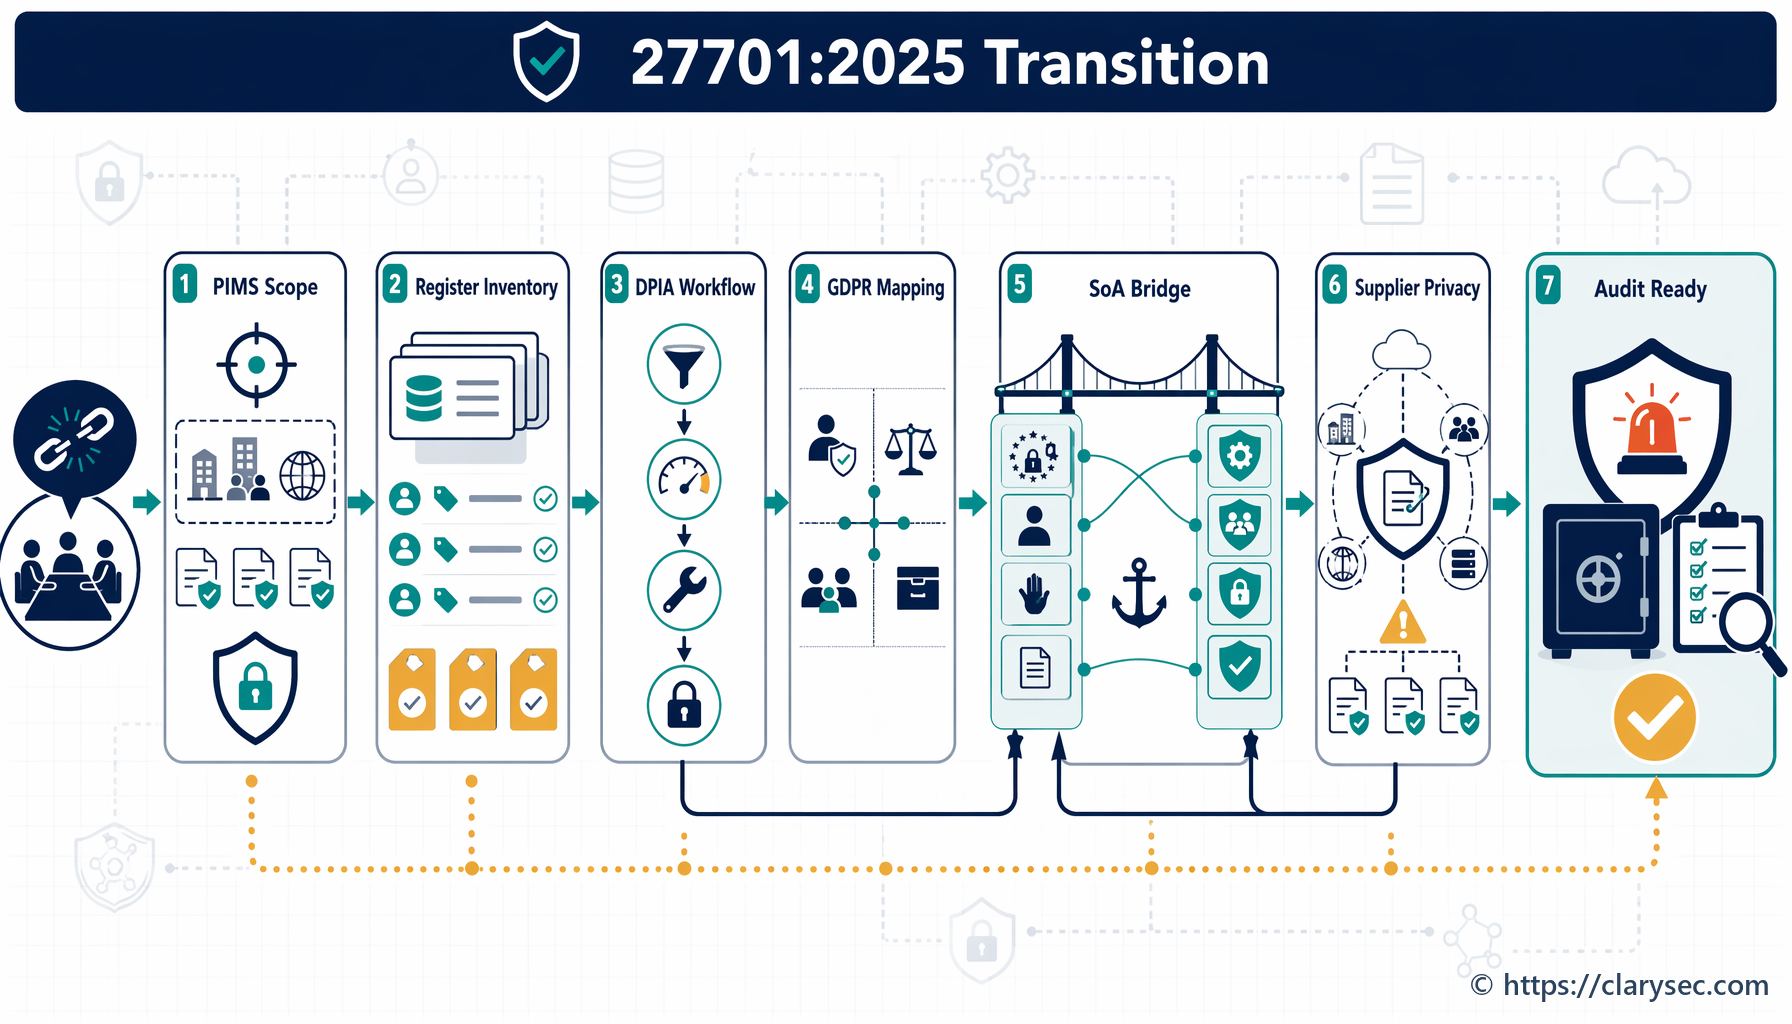
Практична, основана на доказателства пътна карта за преминаване от фрагментирано съответствие с GDPR към интегрирана ISO/IEC 27701:2025 система за управление на неприкосновеността на личната информация, изградена върху ISO/IEC 27001:2022, политики на Clarysec за СУНЛИ, работни потоци за DPIA, управление на поверителността при доставчици и съпоставяне за съответствие с множество рамки.
Научете как да изградите цикъл за одит и преглед от ръководството на ISO 27701:2025 PIMS, който доказва отчетност по GDPR чрез доказателства, CAPA, решения на ръководството и картографиране на съответствието между рамки.
Прекратяването на отношения с обработващ лични данни е мястото, където се пресичат управлението на доставчици, управлението на поверителността, извеждането от облачни услуги и одиторските доказателства. Научете как да изградите работен поток за удостоверение за заличаване, който подпомага съответствието с GDPR, DORA, ISO/IEC 27701:2025 и ISO/IEC 27001:2022.
Прегледът от ръководството по ISO/IEC 27001:2022, клауза 9.3, се превръща в практически механизъм за предоставяне на доказателства пред управителния орган за надзора върху киберсигурността по NIS2 и DORA. Това ръководство показва как CISO, мениджъри по съответствието, одитори и собственици на процеси могат да превърнат протоколите от прегледи, KPI, инциденти, рискове и коригиращи действия в защитими управленски доказателства.
Практическо ръководство за 2026 г. за управление на жизнения цикъл на данните по ISO 27001 за срокове за съхранение по GDPR, киберхигиена по NIS2 и ИКТ риск по DORA, с клаузи от политиките на Clarysec, съпоставяне на контроли, одитни доказателства и работни потоци за изтриване в облачни среди.
Практическо ръководство за 2026 г. за управление на привилегирован достъп и аварийни акаунти (break-glass) чрез ISO/IEC 27001:2022, политиките на Clarysec, Zenith Blueprint и Zenith Controls.
По-кратката валидност на публичните TLS сертификати превръща подновяването в повтарящо се предизвикателство за управление, устойчивост и одиторски доказателства. Това ръководство показва как сертификатите да се управляват като активи със значение за сигурността в рамките на ISO/IEC 27001:2022, NIS2, DORA и GDPR Article 32.
Практическо ръководство за CISO и екипите по съответствие и човешки ресурси за управление на личните данни на служителите съгласно GDPR, ISO/IEC 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 и COBIT 2019.
Практическо ръководство за CISO, ръководители по съответствието и бизнес собственици, които се нуждаят от защитими доказателства по ISO 27001 за отчетността на ръководството по NIS2, управлението по DORA, надзора върху доставчиците и сигурността на обработването по GDPR Article 32.