#Управление На Доставчици
Articles tagged with "Управление На Доставчици"
83 articles
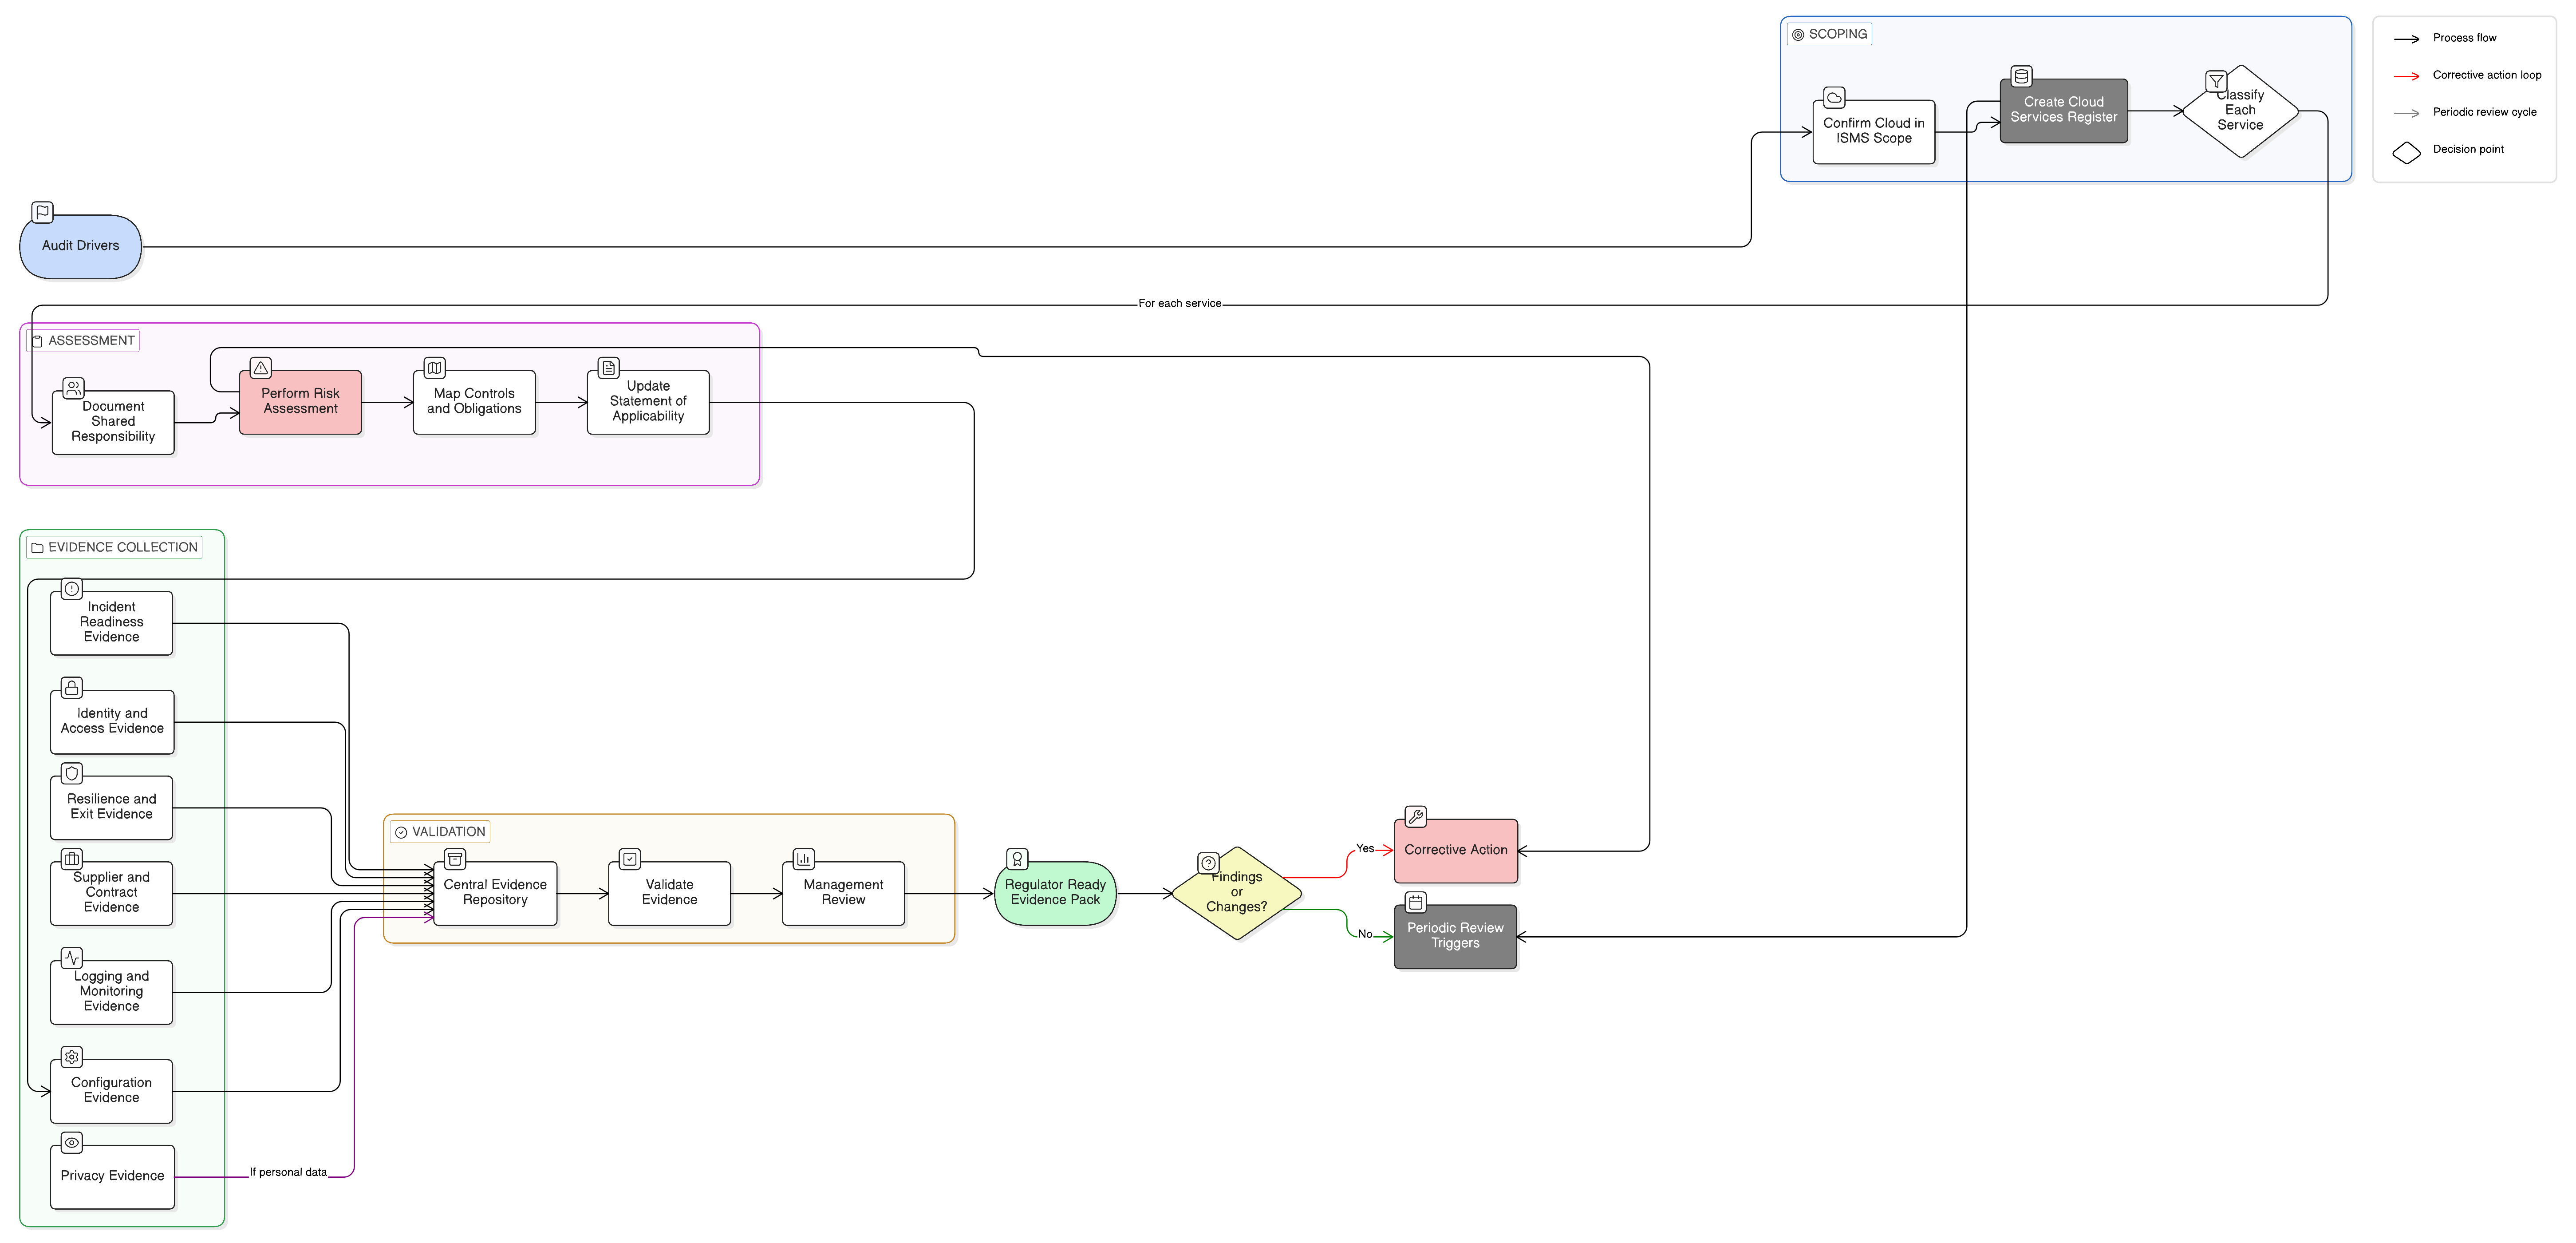
Одитните доказателства за облачни услуги се провалят, когато организациите не могат да докажат споделена отговорност, конфигурация на SaaS, контроли за IaaS, надзор върху доставчици, журналиране, устойчивост и готовност за инциденти. Това ръководство показва как Clarysec структурира готови за регулаторна проверка доказателства по ISO 27001:2022, NIS2, DORA и GDPR.
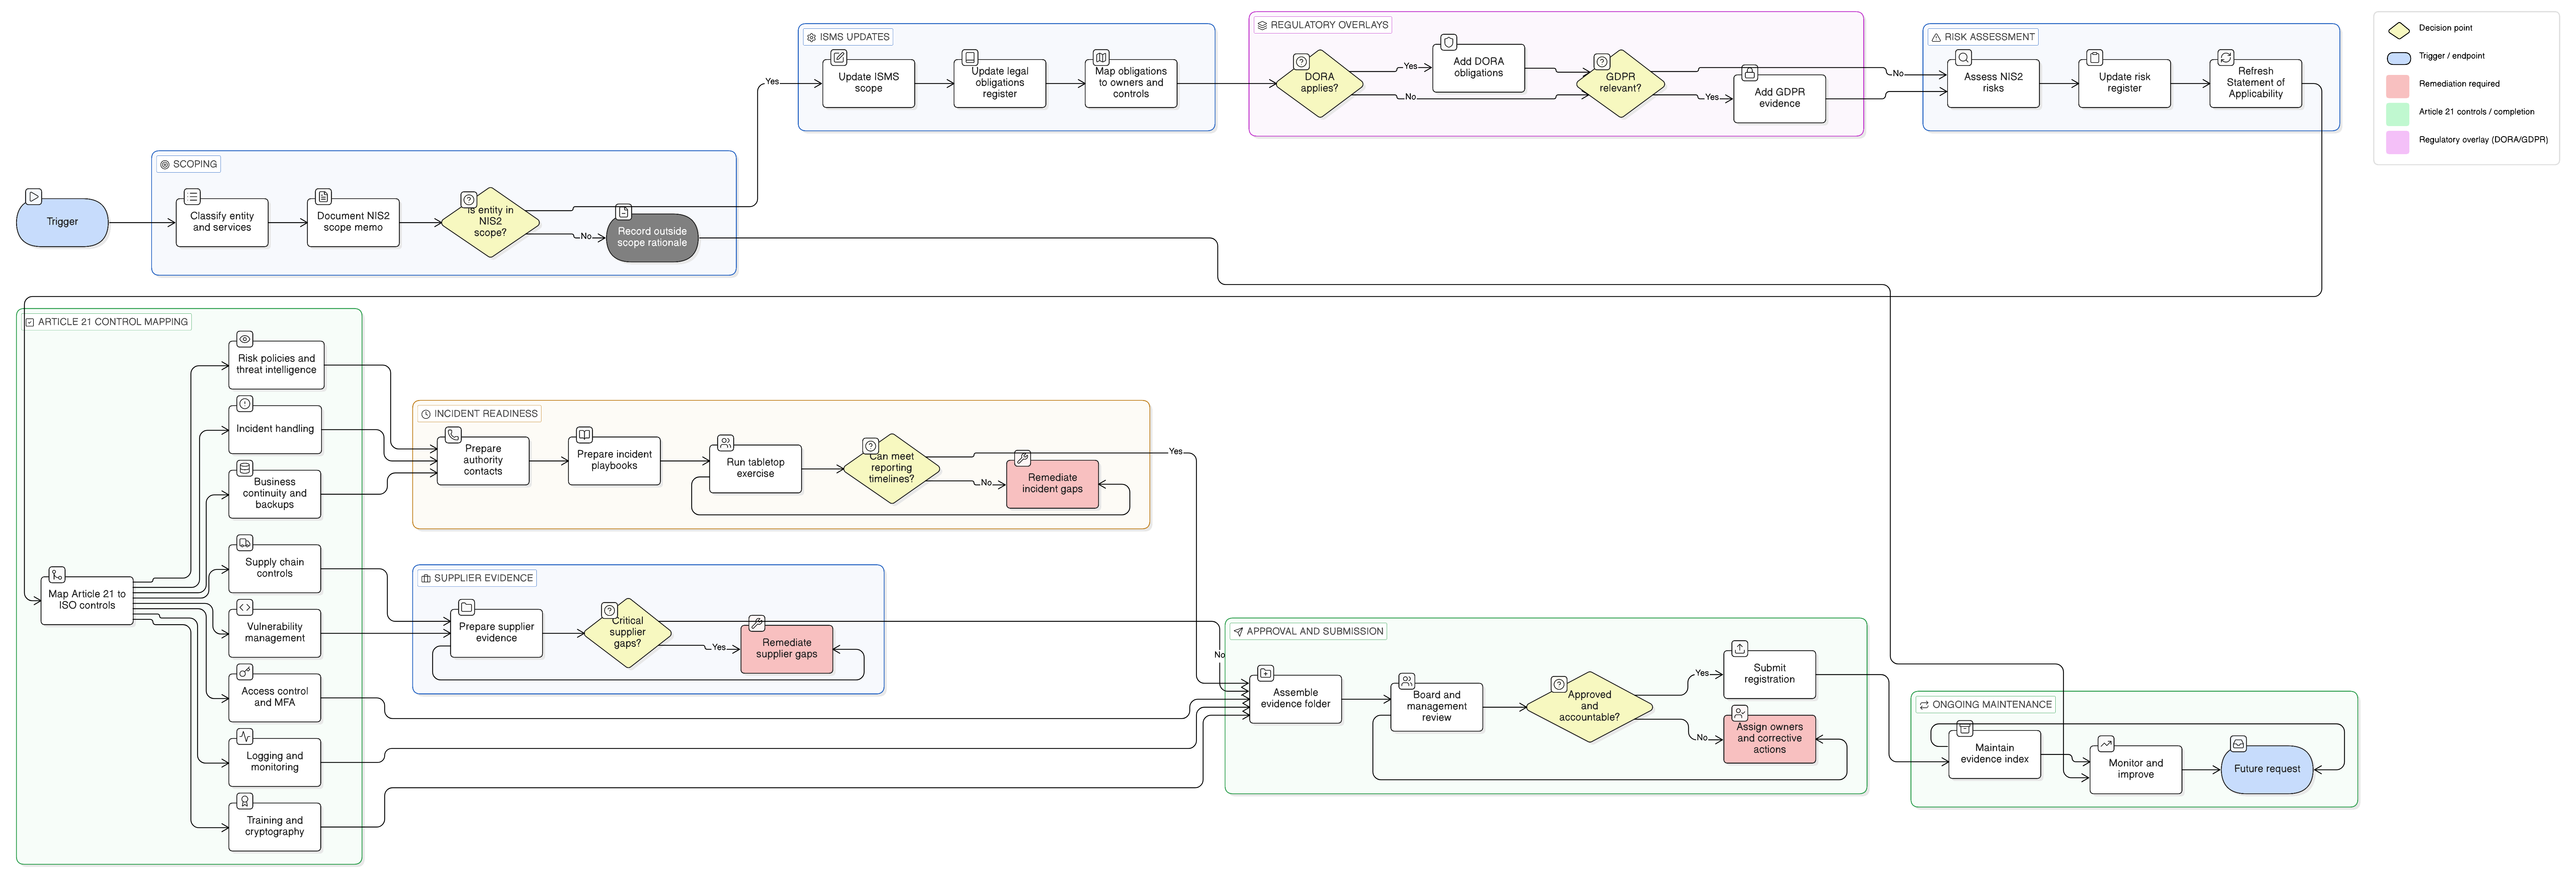
Регистрацията по NIS2 не е просто подаване на данни в портал. Тя е началото на надзорна видимост. Вижте как обхватът по ISO 27001:2022, управлението на риска, реагирането при инциденти, контролите за доставчици, съпоставянията с DORA и GDPR и съхранените доказателства се превръщат в доказателствен пакет по NIS2, готов за регулаторен преглед.
Практическо ръководство за дефиниране, одобряване, мониторинг, доказване и защита на SLA за отстраняване на уязвимости спрямо одитните очаквания по ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 и COBIT 2019.
Практическо ръководство за директори по информационна сигурност (CISO), мениджъри по съответствие и доставчици на ИКТ услуги за управление на програма за тестване на цифровата оперативна устойчивост по DORA и превръщане на всеки тест в повторно използваемо одиторско доказателство по ISO/IEC 27001:2022.
Практическо ръководство за изграждане на единен модел за класификация на тежестта на инциденти, който съпоставя съществени ИКТ инциденти по DORA, значими инциденти по NIS2 и риска от нарушение по GDPR с доказателства по ISO/IEC 27001:2022.
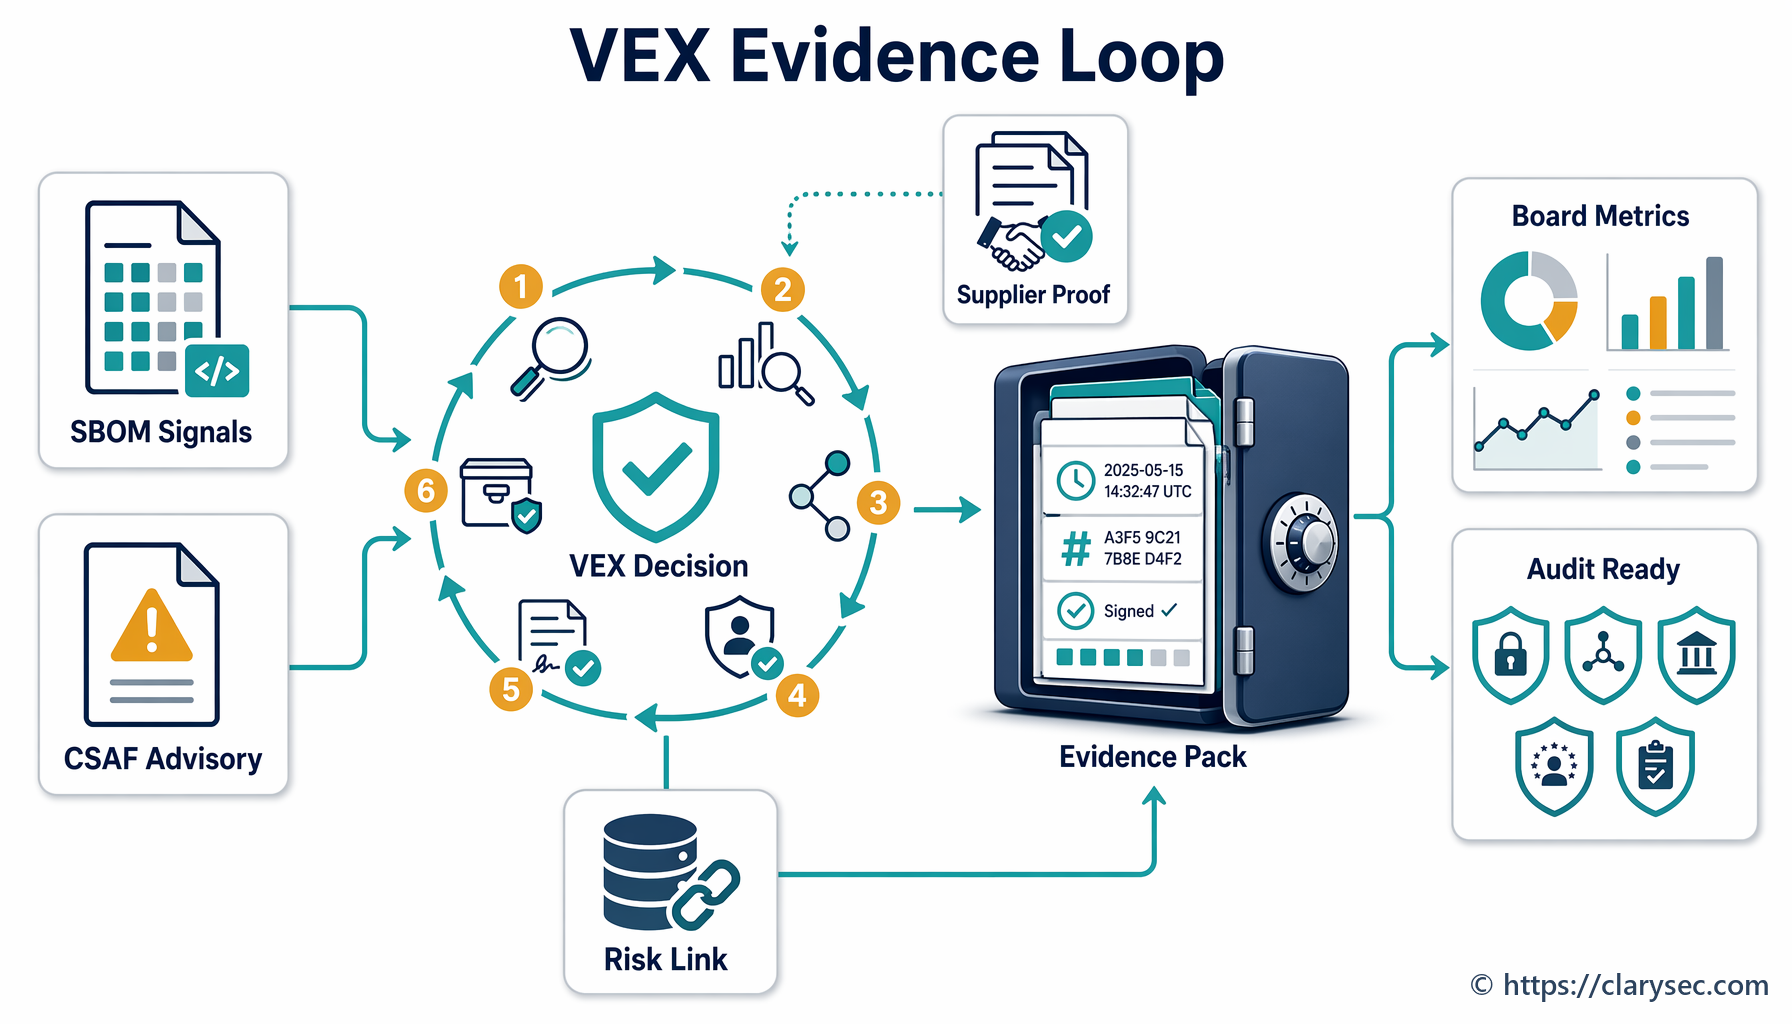
VEX и CSAF се превръщат в доказателствения слой между SBOM, съобщенията от доставчици, триажа на уязвимости и регулаторните доказателства. Това ръководство показва как да се управляват решенията за статус на уязвимости в контекста на ISO 27001, NIS2, DORA, GDPR и CRA.
Научете как да използвате вътрешния одит и прегледа от ръководството по ISO/IEC 27001:2022 като единен механизъм за доказателства за NIS2, DORA, GDPR, риска, свързан с доставчици, потвърждението пред клиенти и отчетността на управителния орган.
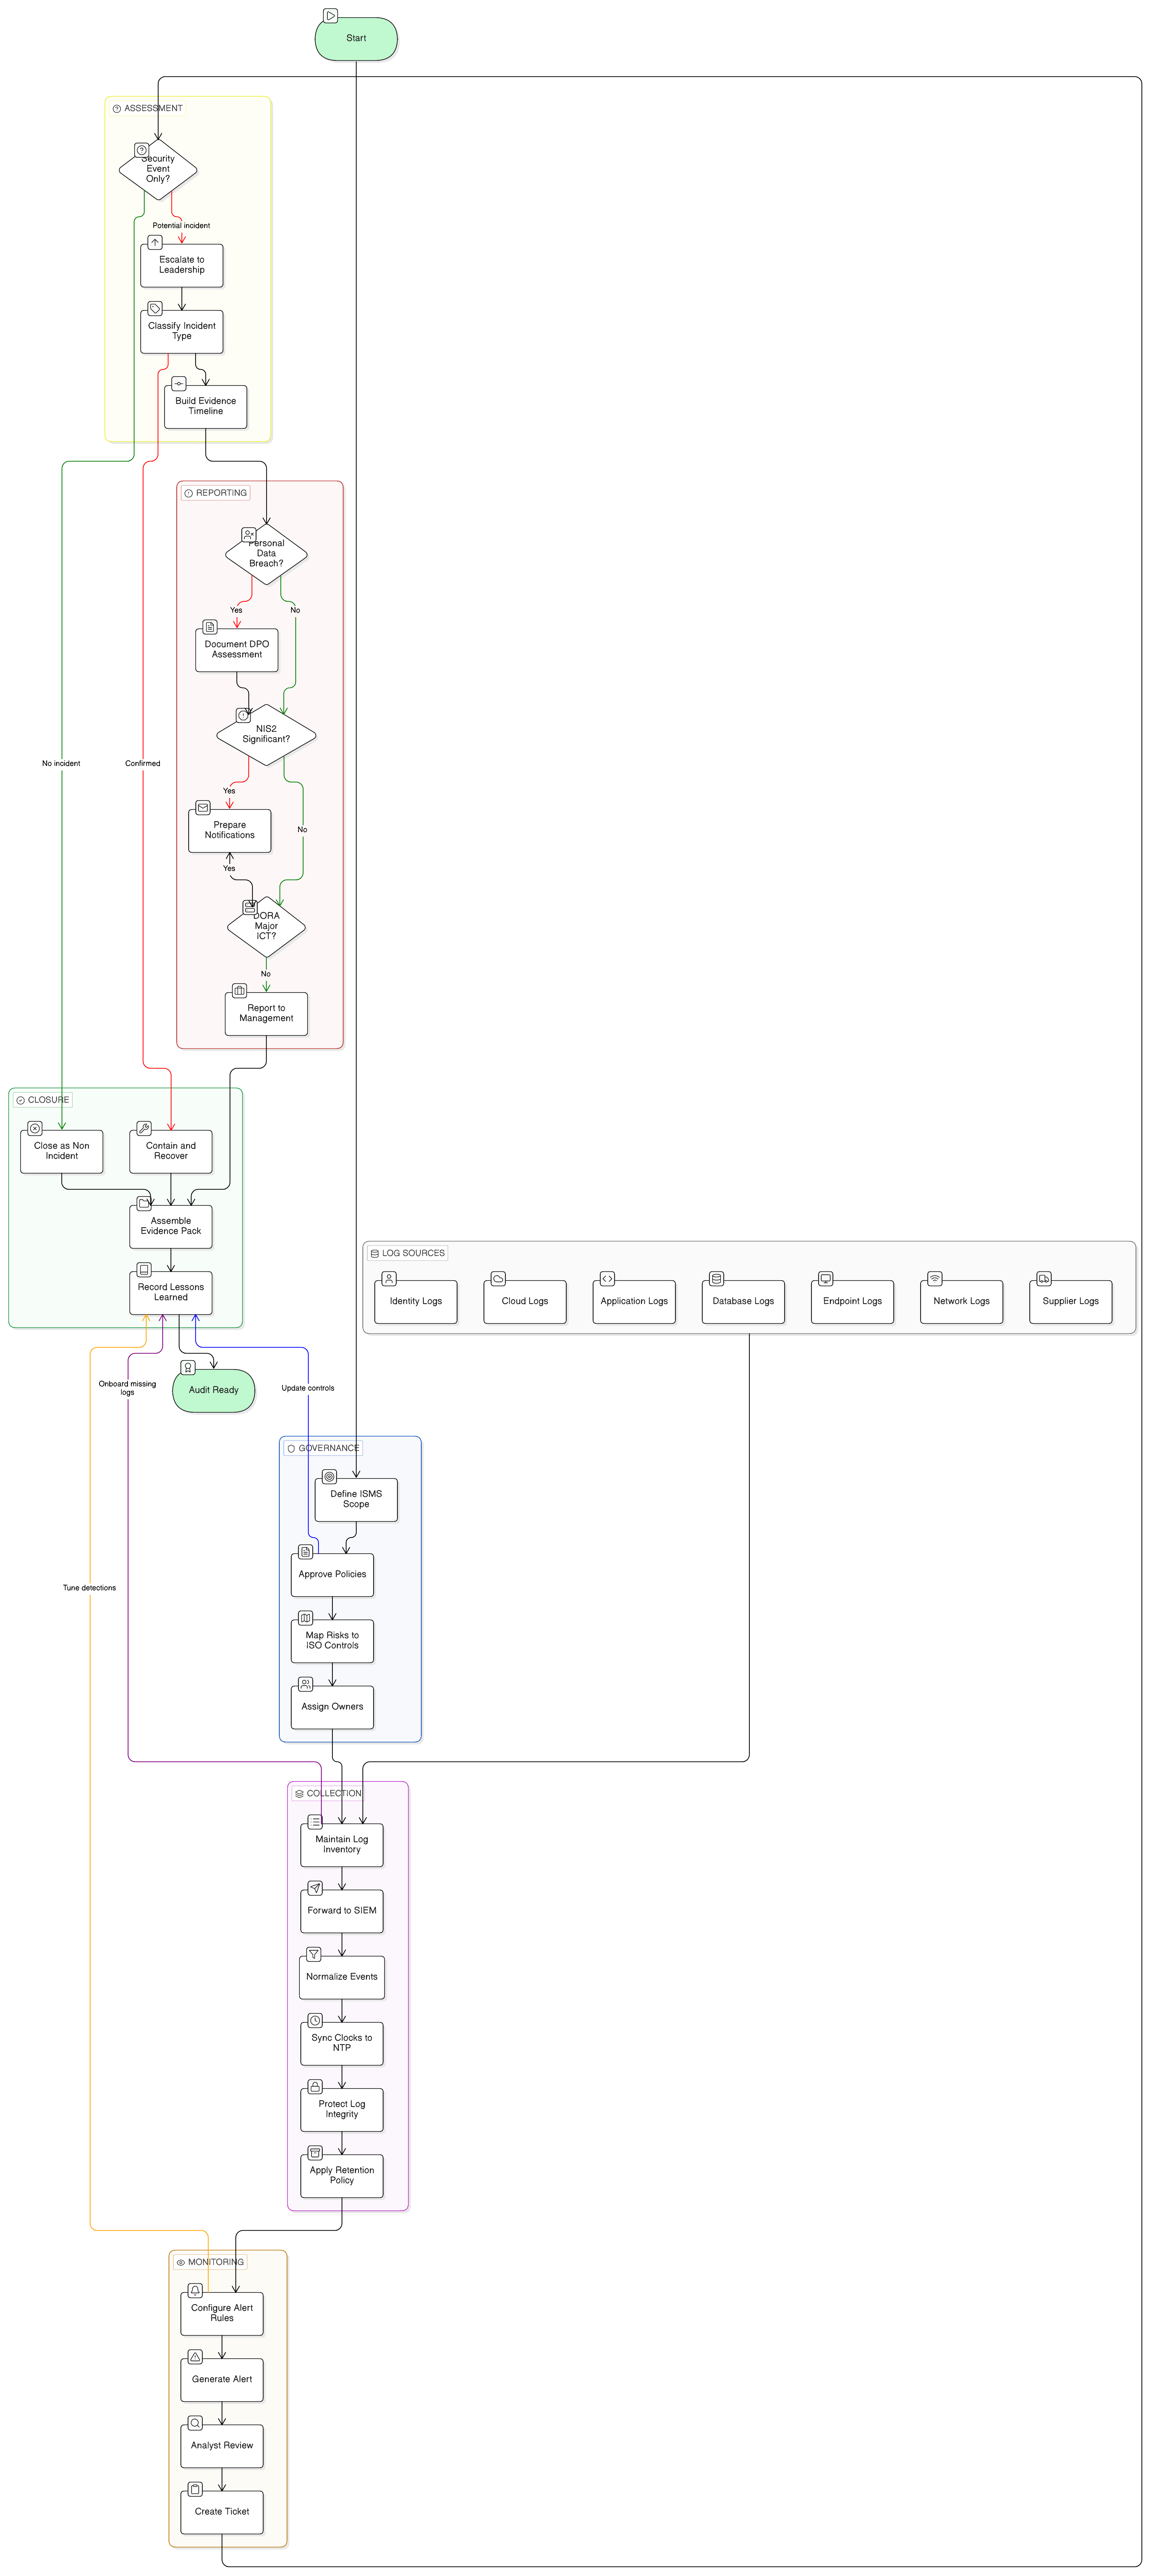
Практическо ръководство за изграждане на готови за одит доказателства за журналиране и мониторинг по ISO/IEC 27001:2022 за NIS2, DORA и GDPR, със съпоставяне на контроли, клаузи на политики, работни потоци при инциденти, изисквания за журналиране от доставчици и насоки за доказателствен пакет.
Научете как да изградите готови за одит контроли за защита на PII чрез разширяване на ISO/IEC 27001:2022 с ISO/IEC 27701:2025 и ISO/IEC 29151:2022, съпоставени с GDPR, NIS2, DORA, подход за увереност по NIST и управленските очаквания по COBIT 2019.