#Управление На Доставчици
Articles tagged with "Управление На Доставчици"
83 articles
Практическо ръководство за CISO относно съпоставянето на реагирането при инциденти по NIST SP 800-61 и NIST CSF 2.0 с доказателствата по ISO/IEC 27001:2022, NIS2, DORA и GDPR. Включва клаузи на политики, одитни съпоставки, срокове за докладване, пакети с доказателства и насоки за инструментариума на Clarysec.
Сертификацията по EUCS за облачни услуги може да засили увереността относно доставчиците на облачни услуги през 2026 г., но трябва да бъде картографирана към вашата ISO 27001 ISMS, процеса за управление на риска от доставчици, договорите, процедурите за реагиране при инциденти и доказателствата за отчетност по GDPR.
Практическо ръководство за директори по информационна сигурност за определяне на обхвата на СУИС по ISO 27001 спрямо основни услуги по NIS2, критични или важни функции по DORA, обработване на лични данни по GDPR, активи, доставчици и одиторски доказателства.
Практическо ръководство за изграждане на готови за одит оценки на въздействието на трансфера за облачни услуги, SCC, подизпълнители на обработването, допълнителни мерки и доказателства по ISO/IEC 27001:2022, NIS2 и DORA.
Практическо ръководство за директори по информационна сигурност относно управлението на CI/CD пайплайни като одитируеми системи от софтуерната верига на доставки, с произход на компилацията, укрепени CI/CD изпълнители, подписани артефакти, доказателства за внедряване и съпоставяне към политики на Clarysec.
Тази статия предоставя практически наръчник за CISO при управлението на сложната пресечна точка между GDPR и AI. Представяме сценарийно ориентиран преглед за привеждане в съответствие на SaaS продукти с LLM, с фокус върху данните за обучение, контрола на достъпа, правата на субектите на данни и готовността за одит по множество рамки.
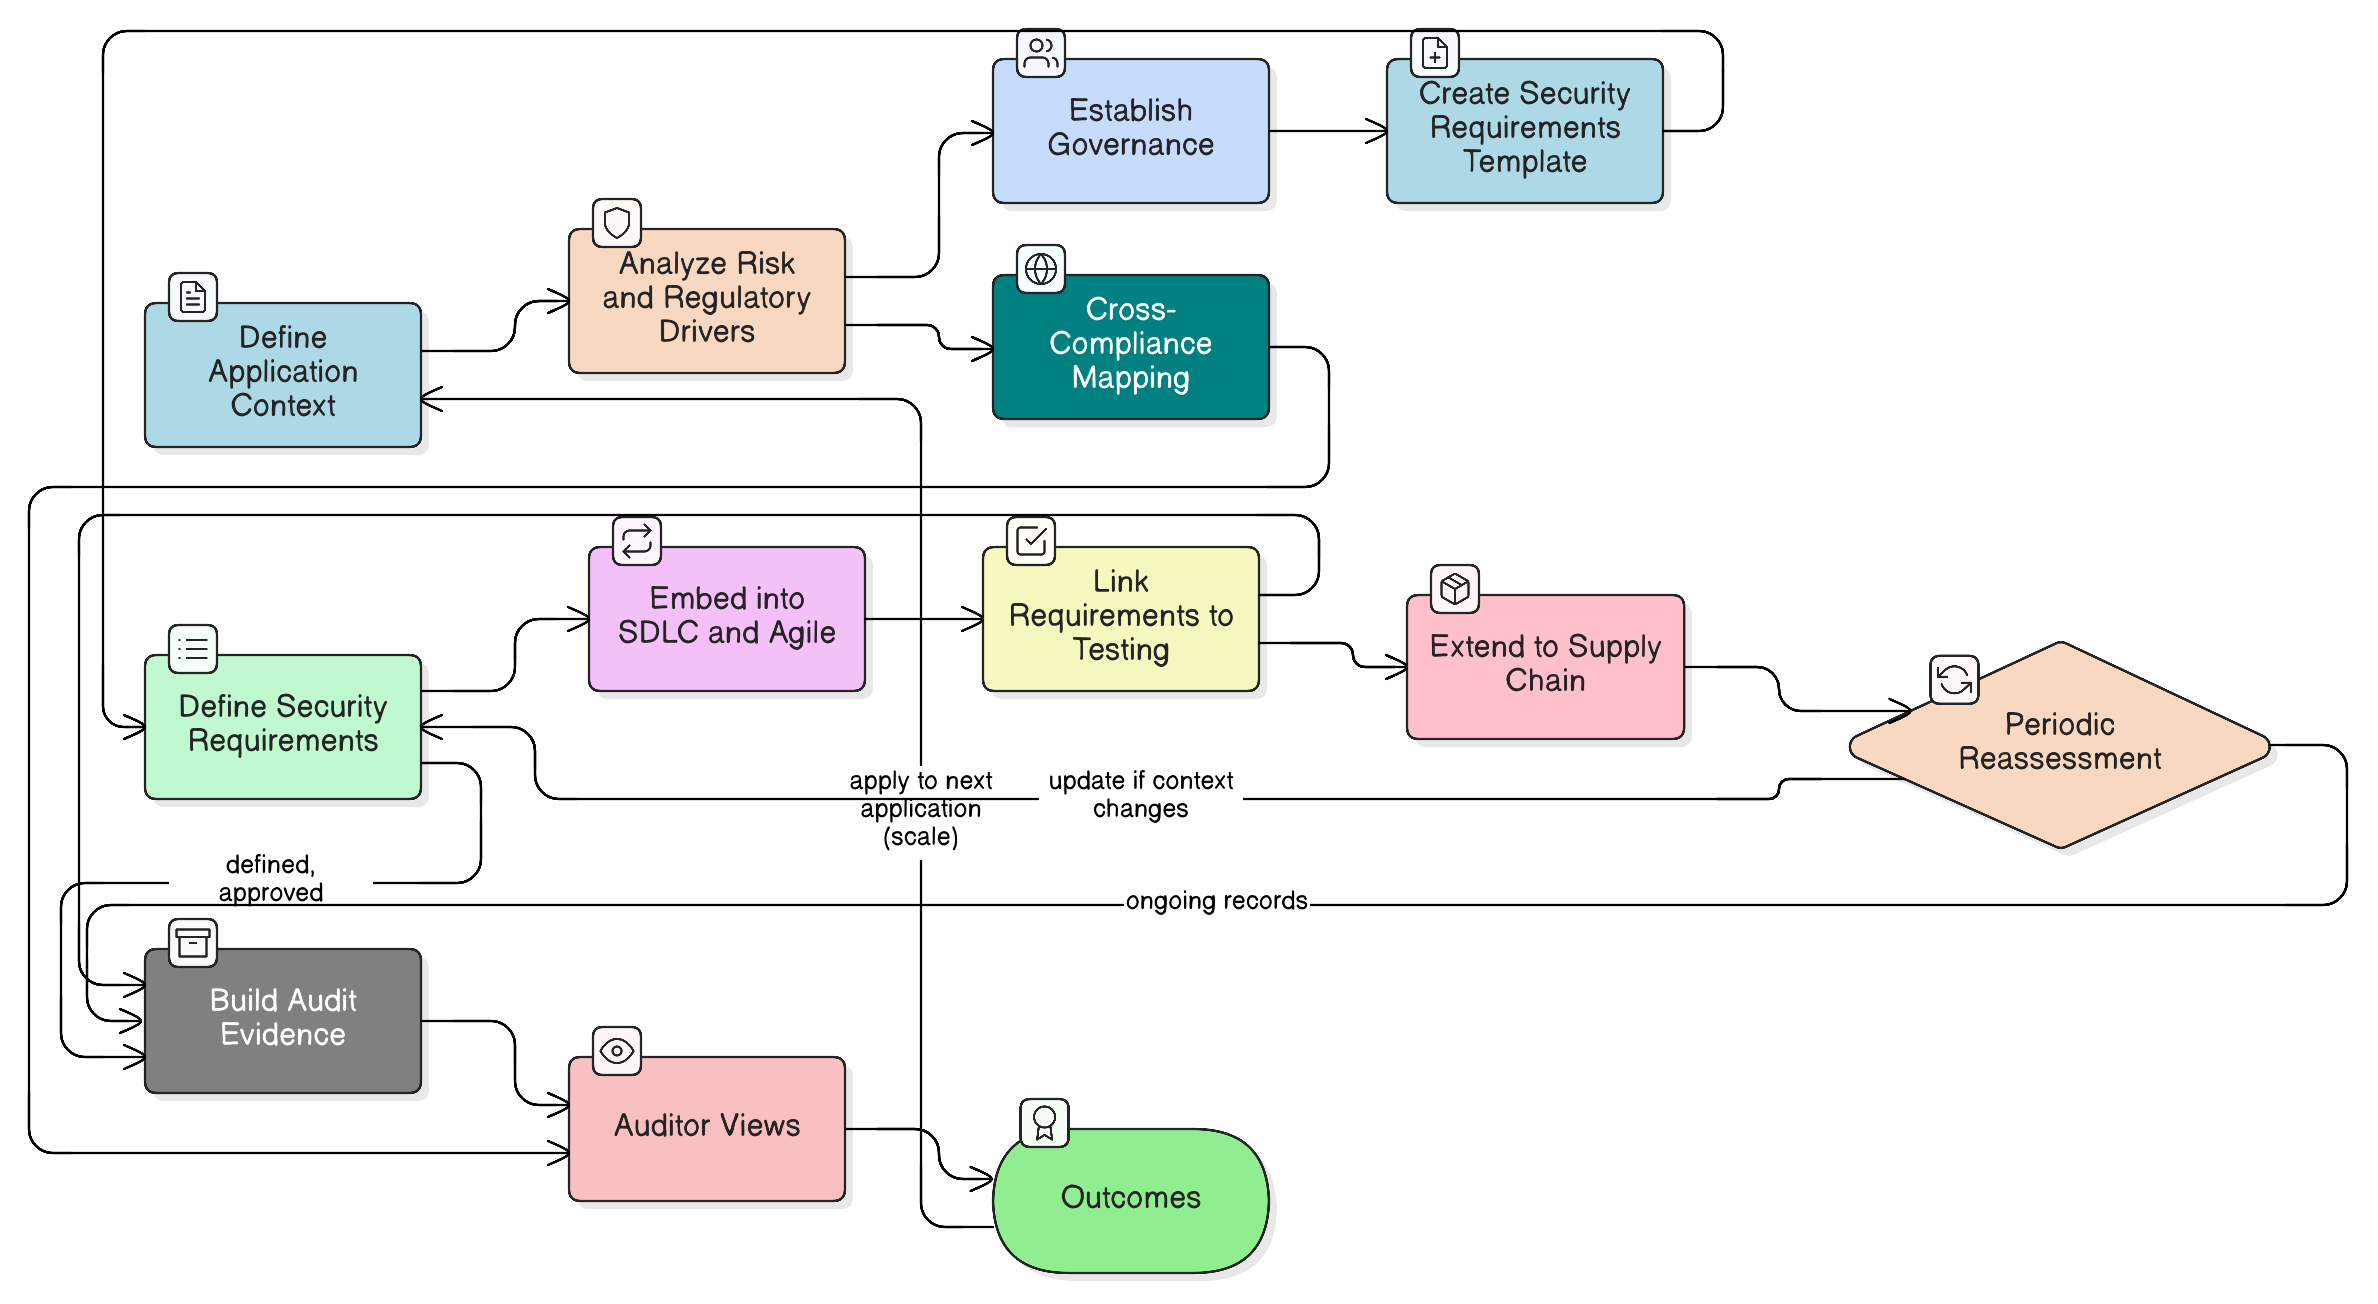
Това подробно ръководство превежда CISO и ръководителите по сигурността през доказана методология за управление на изискванията за сигурност на приложенията. Научете как да преминете от реактивно отстраняване на слабости към проактивен модел на сигурност още при проектиране, който удовлетворява одиторите, защитава бизнеса и се съгласува с основните рамки за съответствие чрез доказаните политики и инструментариуми на Clarysec.
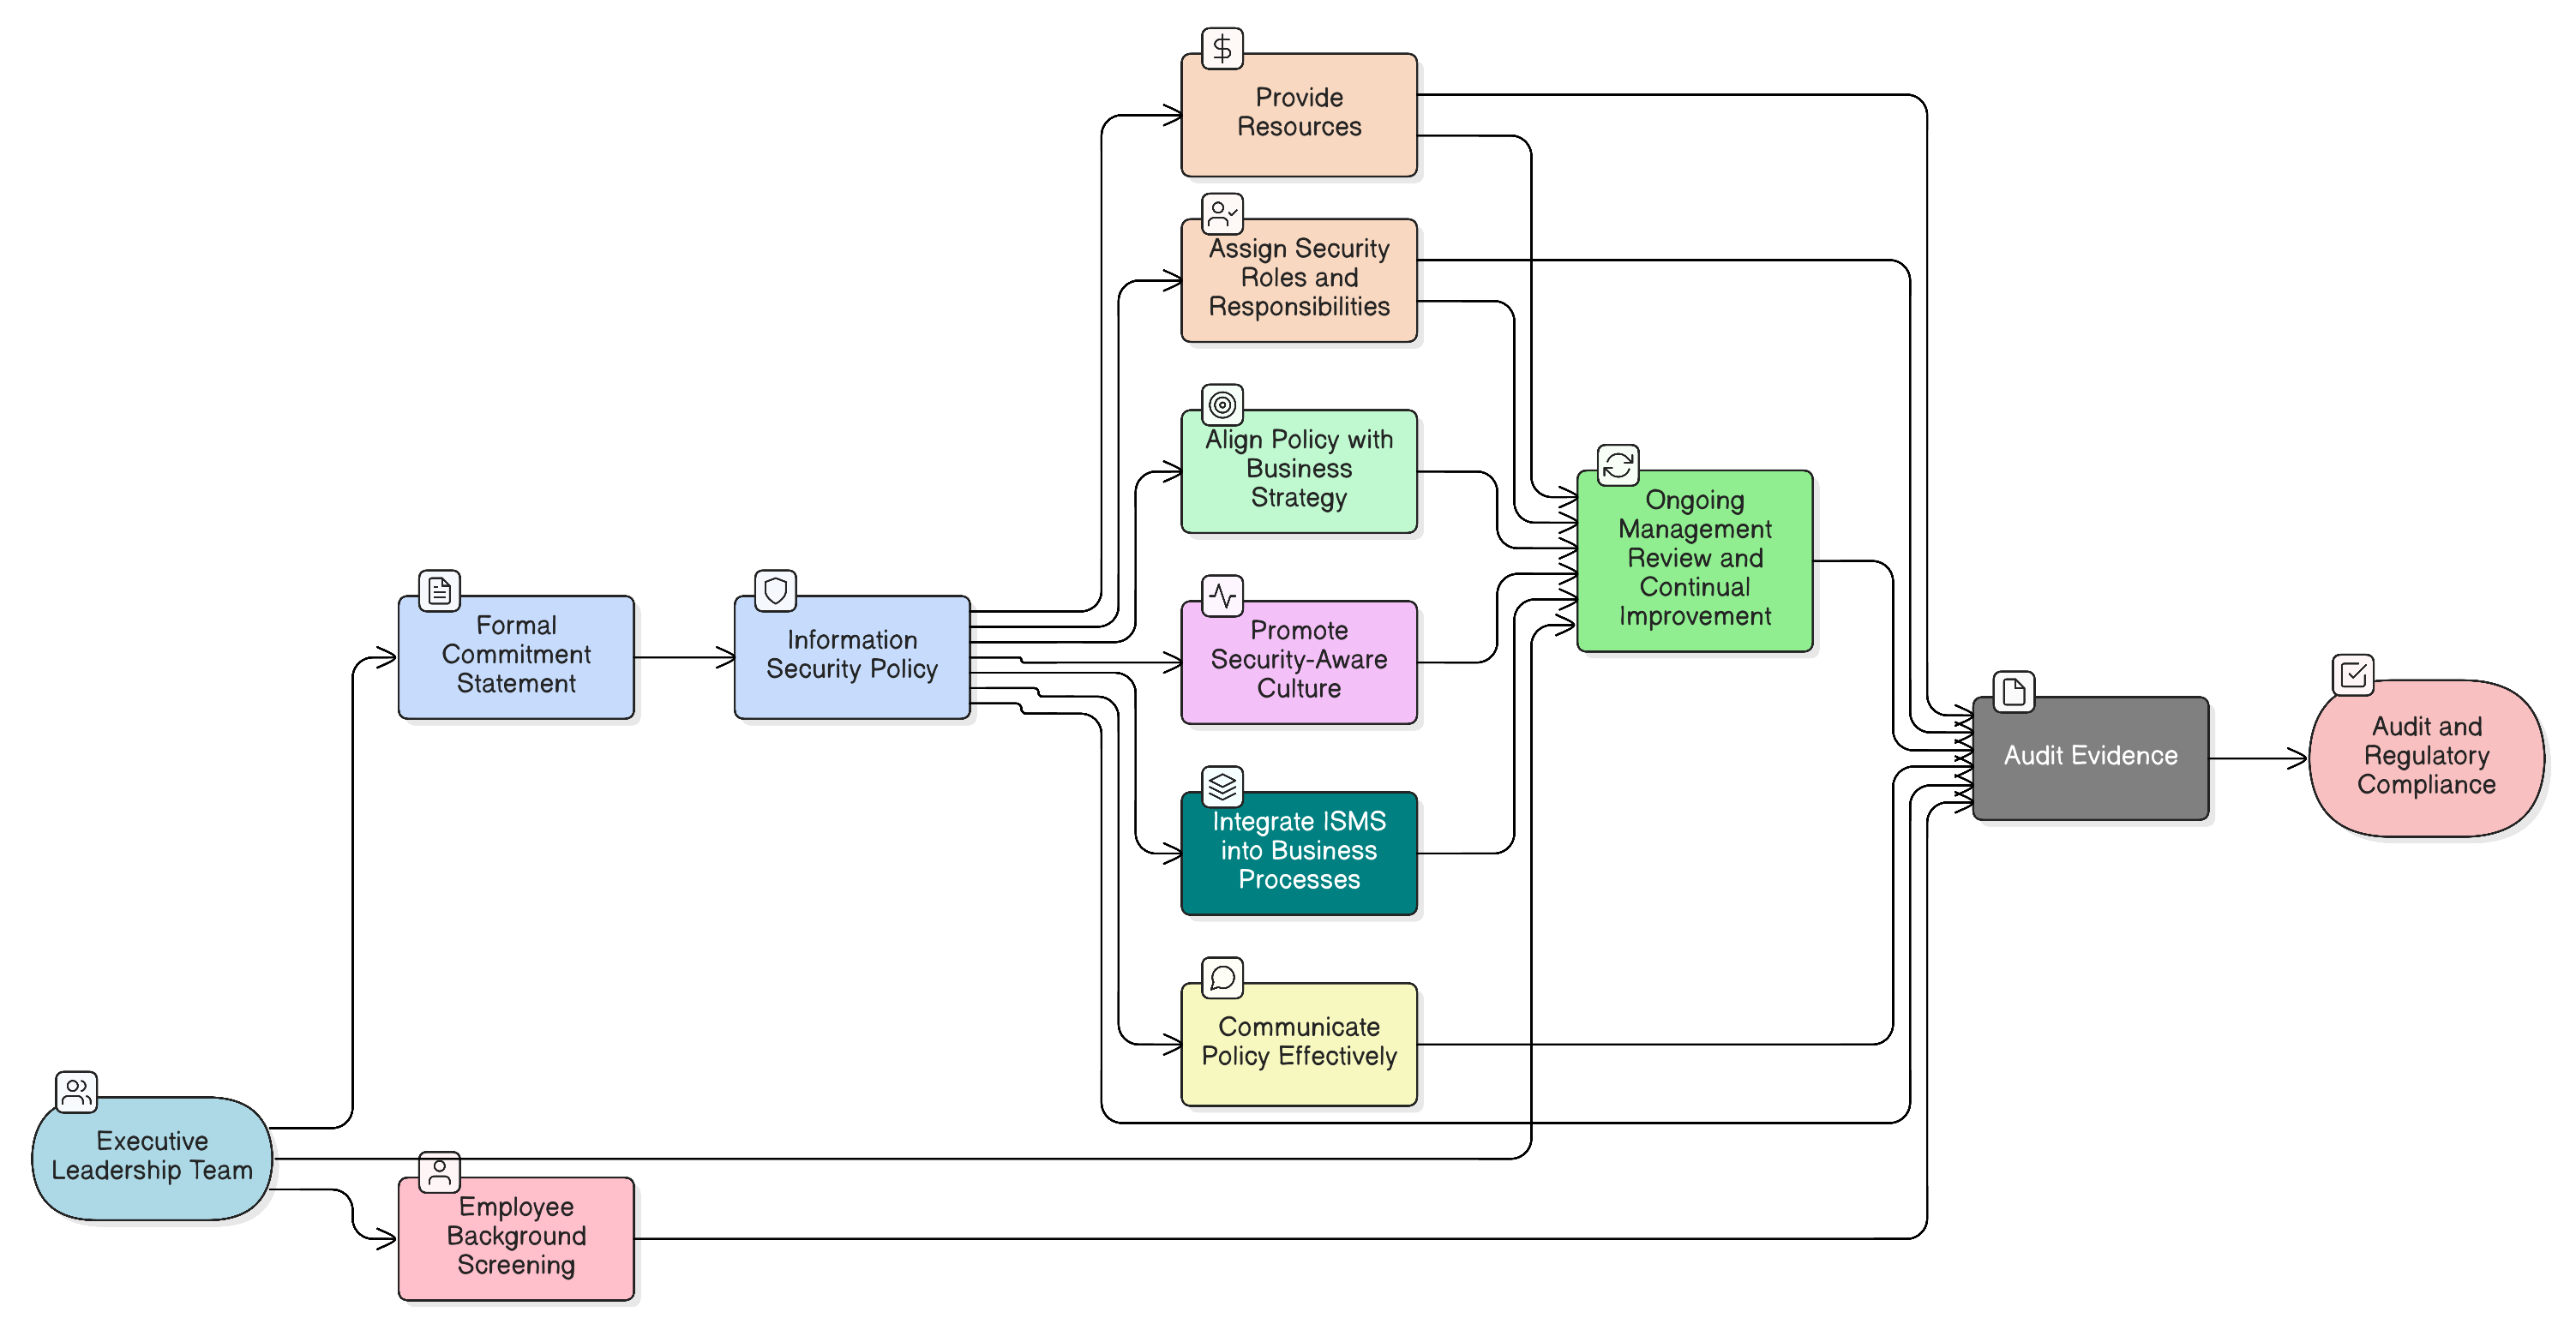
Подписът върху политика не е достатъчен. Научете как да превърнете висшето ръководство в най-силния си актив за сигурност чрез приложими стъпки, примери за политики и съпоставки за съответствие между ISO 27001:2022, NIS2, DORA и други рамки.
Тази водеща статия превежда CISO и ръководителите по съответствие през практически подход за изграждане на програма за управление на риска във веригата на доставки, съответстваща на NIS2. Тя съчетава регулаторни насоки, приложими контроли и експертните препоръки на Clarysec, за да превърне веригата на доставки от критична уязвимост в устойчив и одитируем актив.