#Управление На Риска
Articles tagged with "Управление На Риска"
105 articles
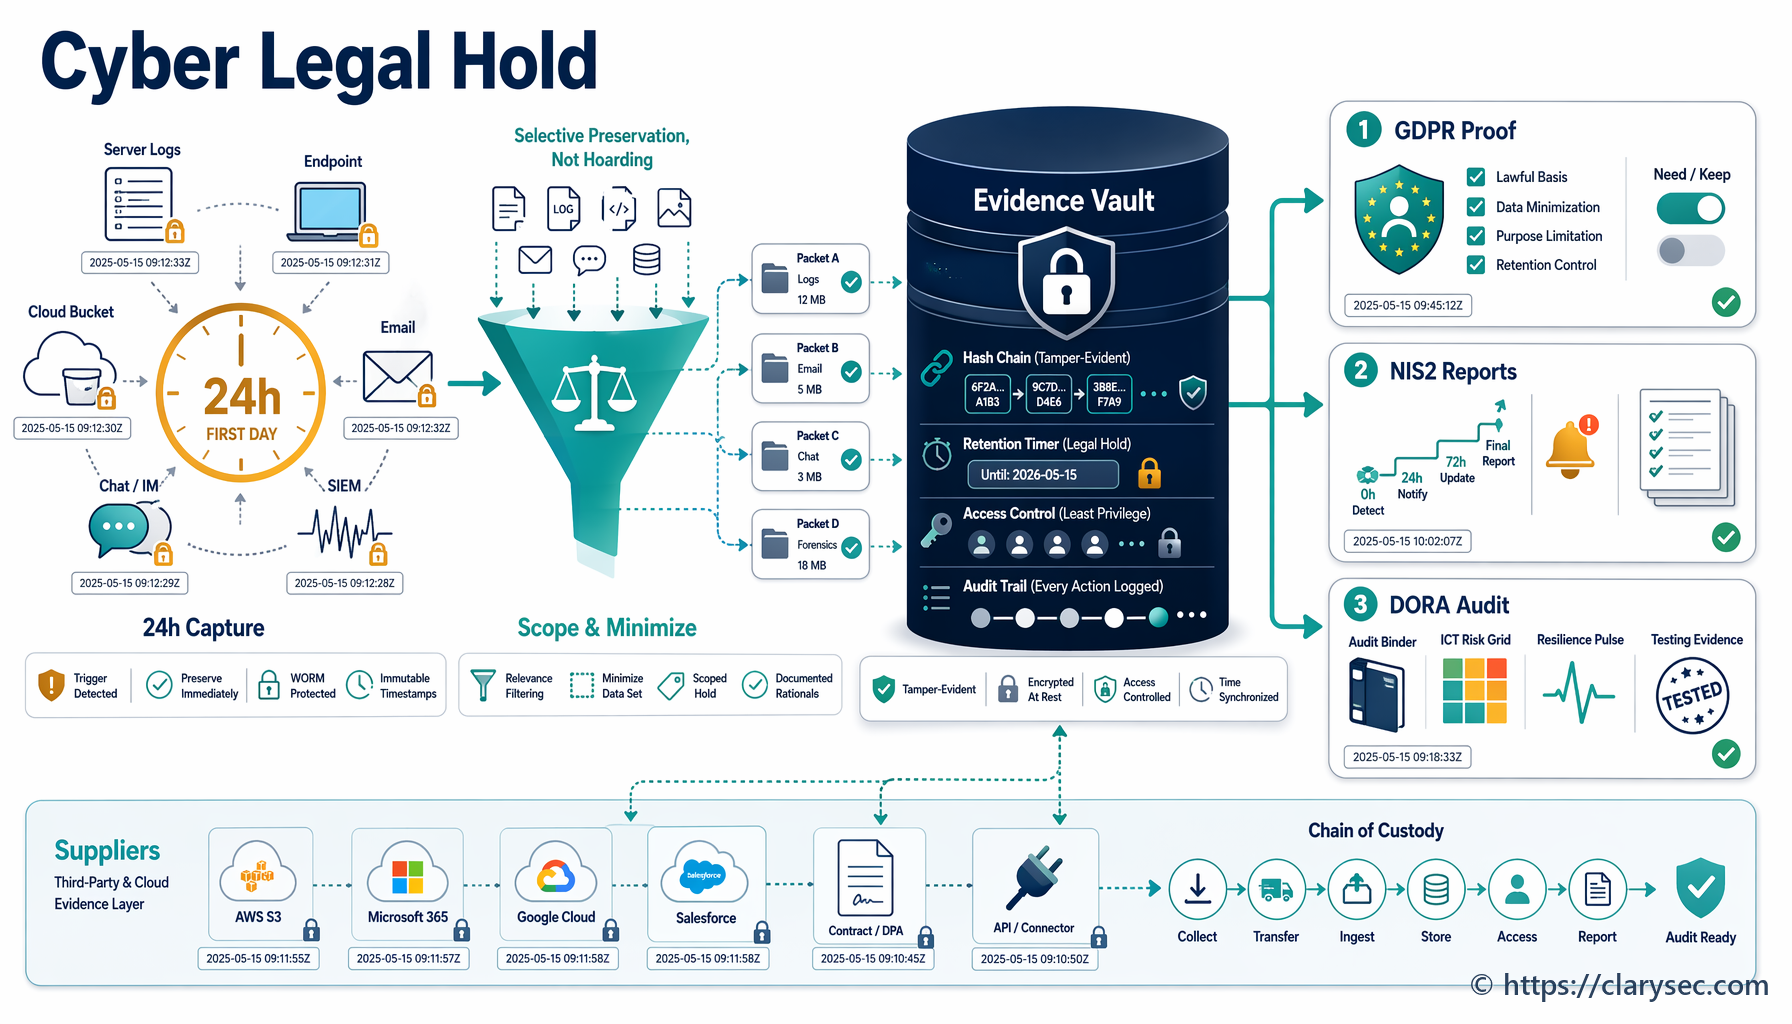
Практическо ръководство за CISO относно правното разпореждане за запазване на доказателства при киберинциденти и съхранението на доказателства, съпоставено с ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 и COBIT 2019.
Единна карта на контролите между Регламента за изпълнение 2024/2690 по NIS2 и ISO/IEC 27001:2022 за доставчици на облачни услуги, MSP, MSSP и центрове за данни. Включва клаузи от политики на Clarysec, доказателства за одит, съгласуване с DORA и GDPR и практическа пътна карта за внедряване.
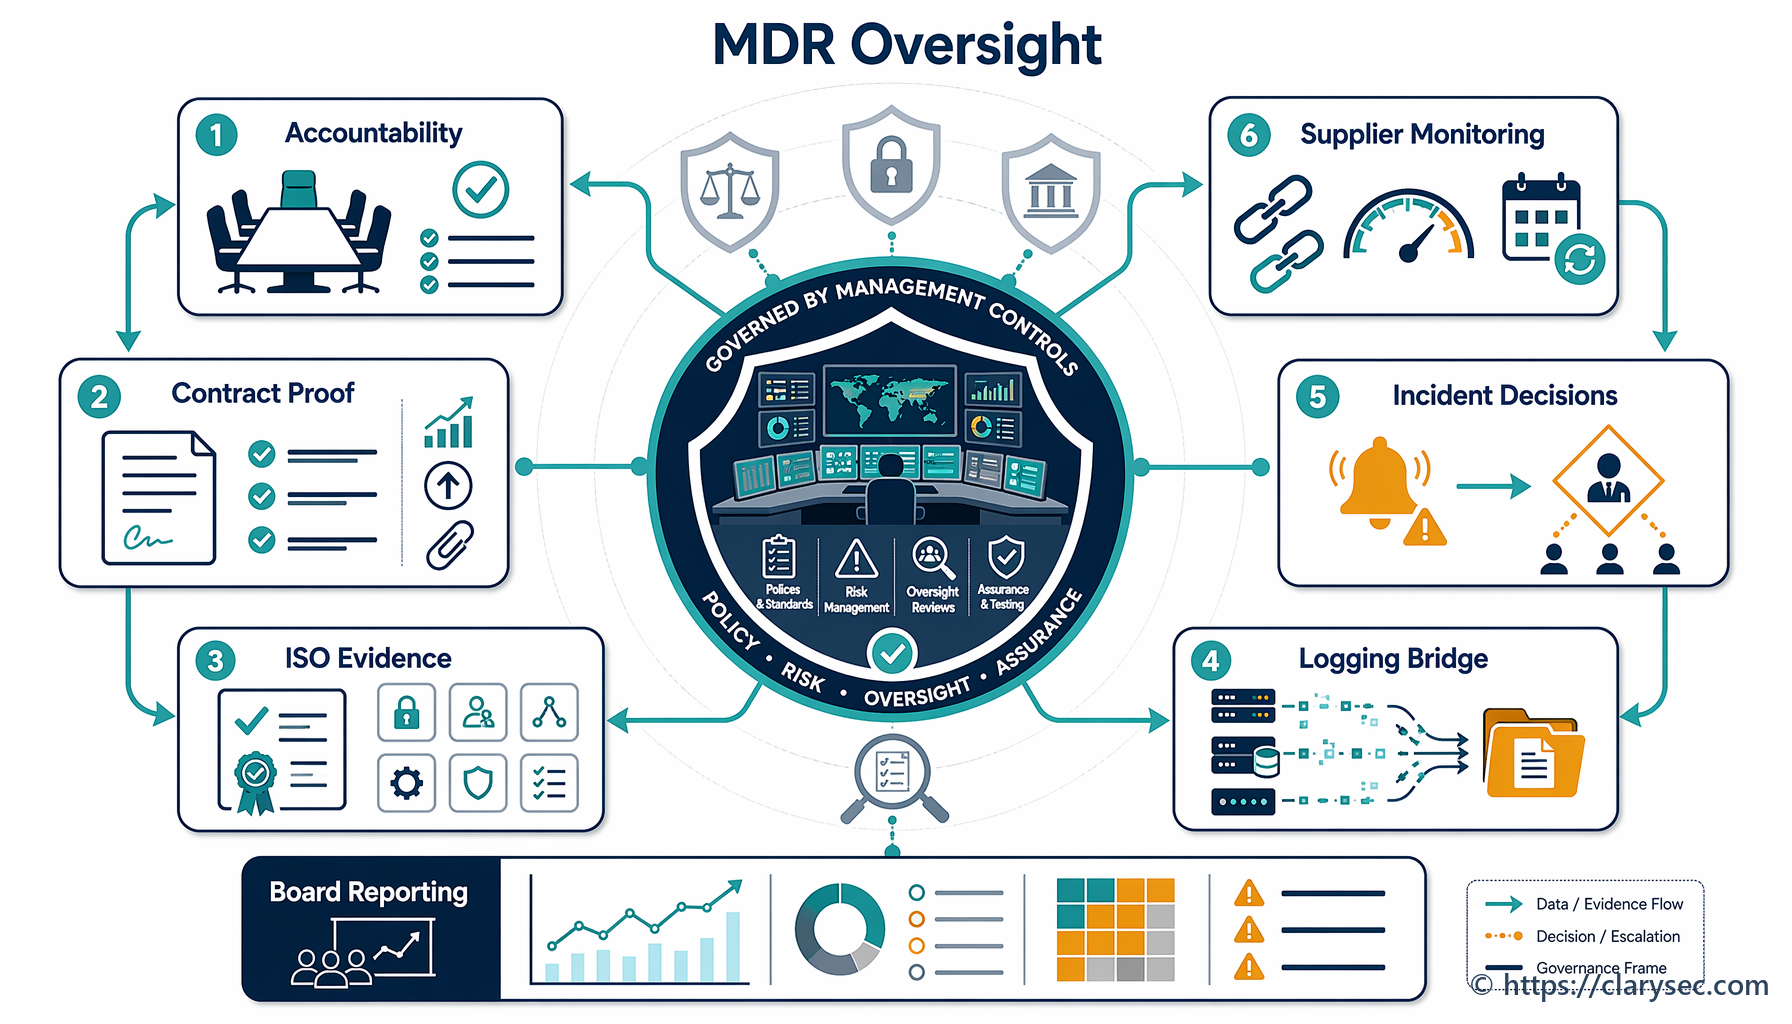
Възлагането на MDR на външен доставчик не прехвърля отчетността. Това основно ръководство показва как да управлявате доставчици на MDR услуги чрез доказателства по ISO/IEC 27001:2022, съпоставени с NIS2, DORA, GDPR, NIST CSF 2.0 и COBIT 2019.
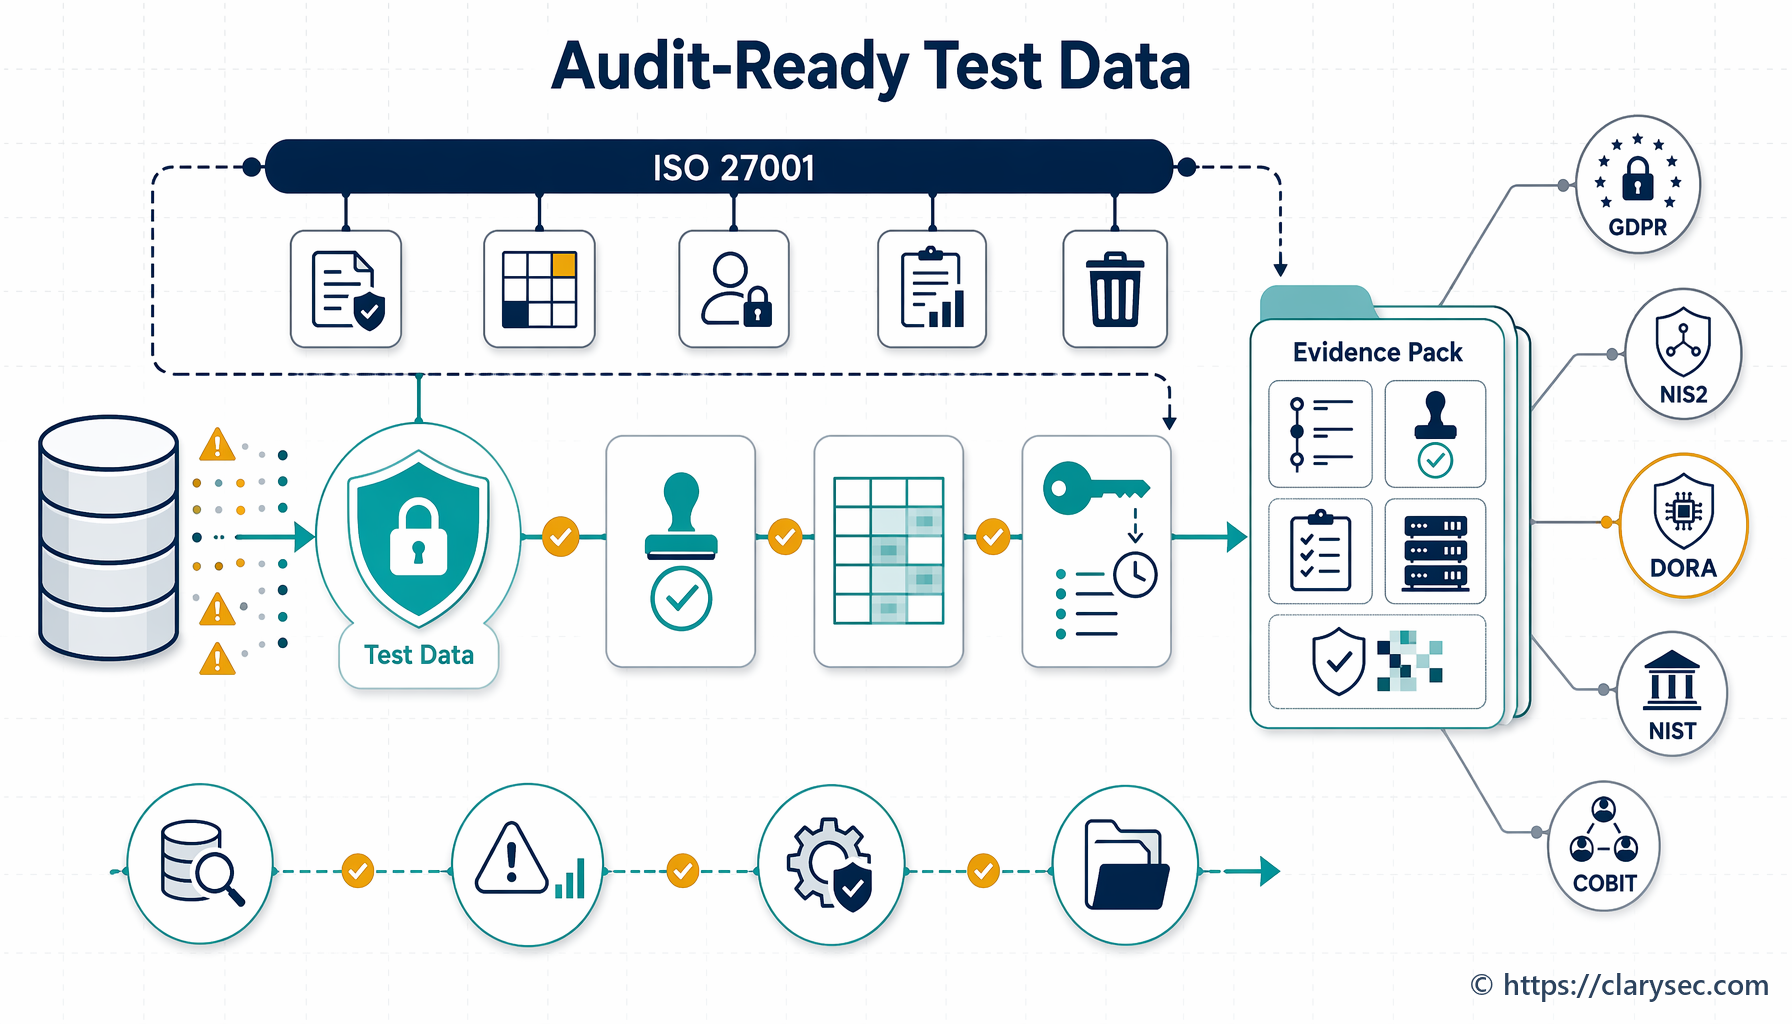
Непроизводствените среди вече са сериозен обект на одит. Това ръководство показва как да защитите тестови данни, staging среди и QA работни потоци с доказателства по ISO/IEC 27001:2022, съпоставени с GDPR, NIS2, DORA, NIST и COBIT.
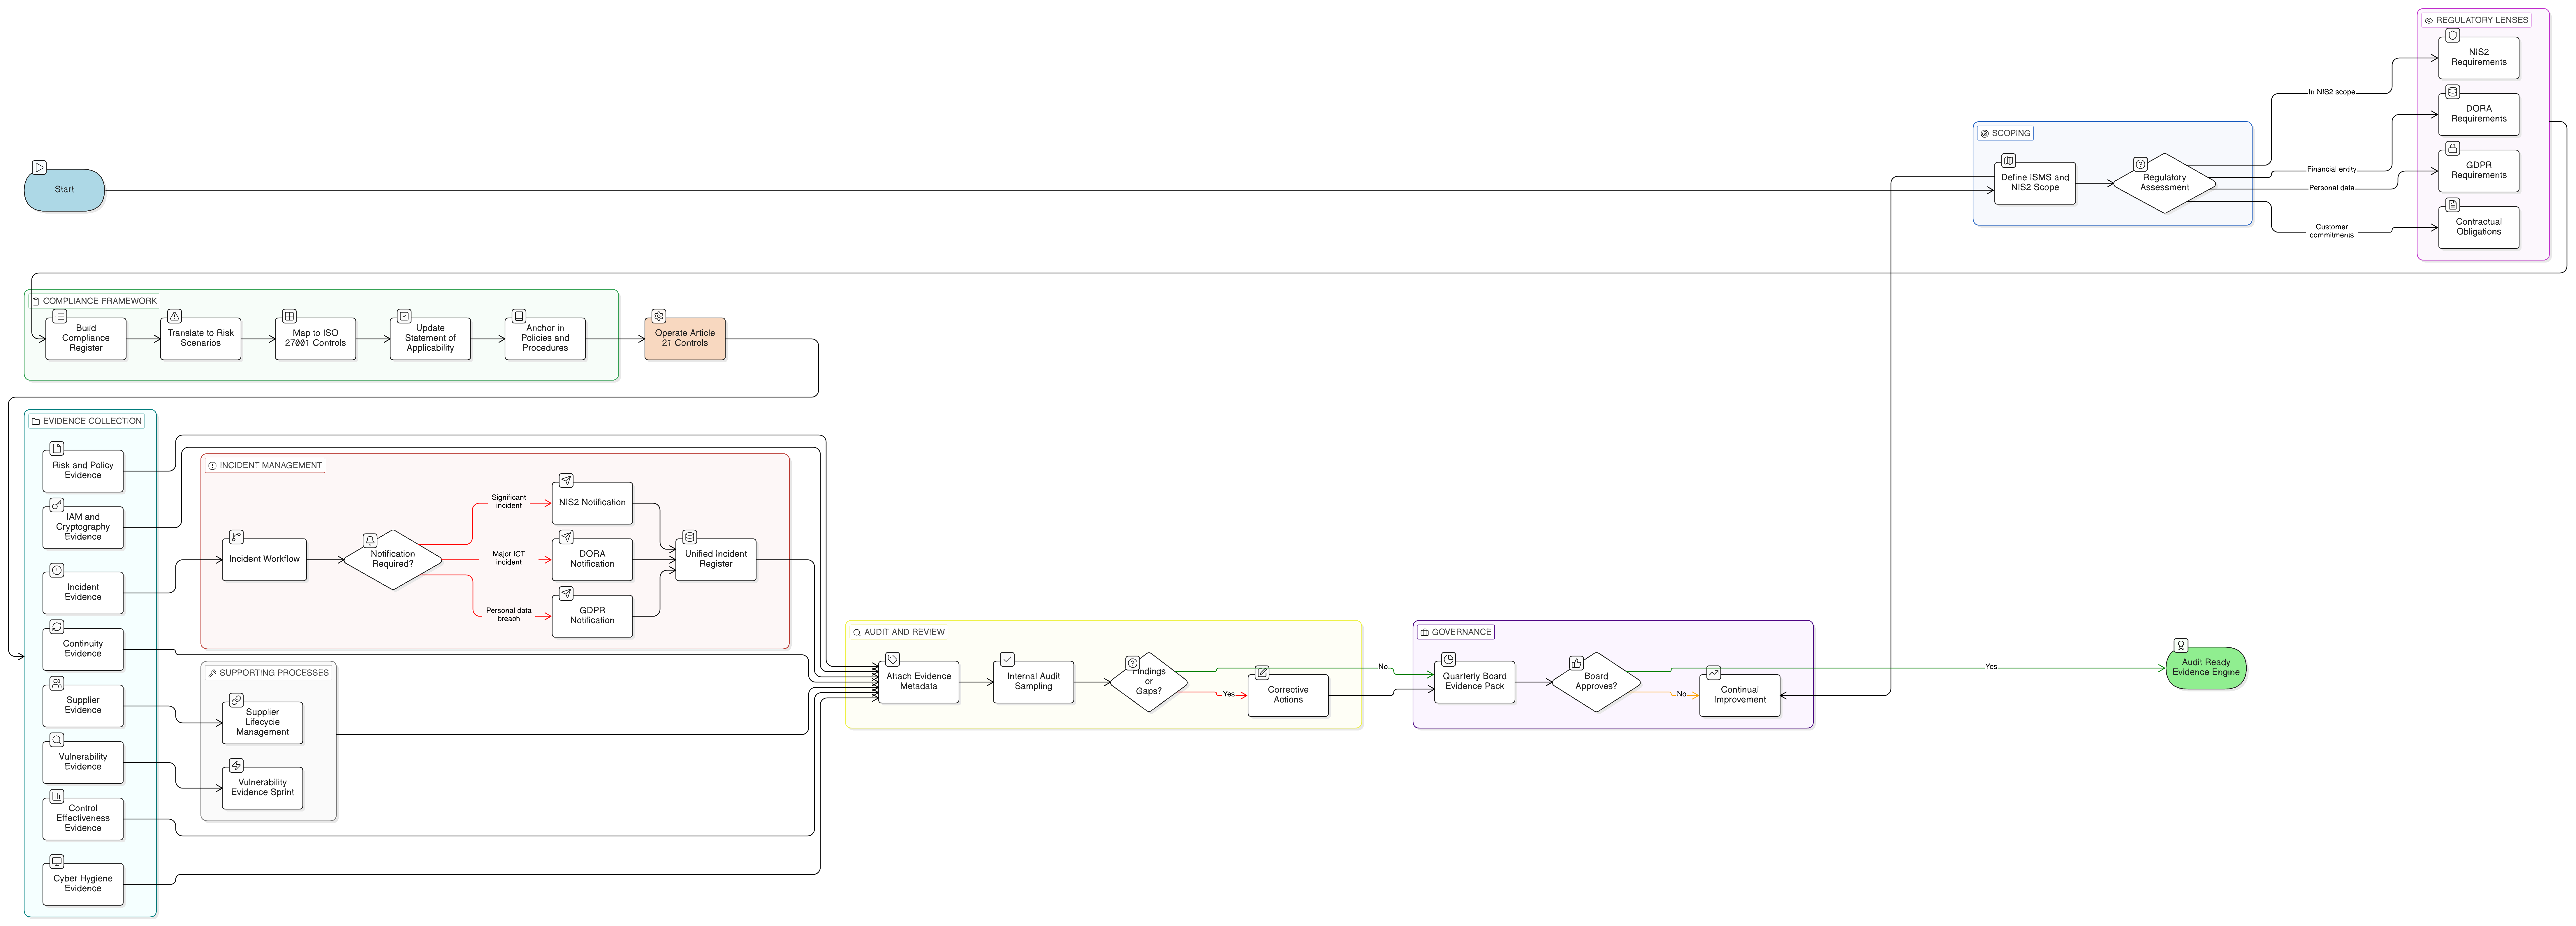
Практическо ръководство за CISO, мениджъри по съответствие и бизнес ръководители, които трябва да превърнат техническите мерки по NIS2 Article 21 в контроли по ISO 27001:2022, политики, собственици, записи и защитими доказателства.
Практическо ръководство за CISO за изграждане на готов за квантовата ера план за миграция на криптографията чрез ISO/IEC 27001:2022, ISO/IEC 27002:2022, стандартите на NIST за PQC и готовите за одит инструменти на Clarysec.
Научете как да използвате Декларацията за приложимост по ISO 27001 като готов за одит мост между NIS2, DORA, GDPR, третиране на риска, доставчици, реагиране при инциденти и доказателства.
Практическо ръководство за CISO относно съпоставянето на реагирането при инциденти по NIST SP 800-61 и NIST CSF 2.0 с доказателствата по ISO/IEC 27001:2022, NIS2, DORA и GDPR. Включва клаузи на политики, одитни съпоставки, срокове за докладване, пакети с доказателства и насоки за инструментариума на Clarysec.
Сертификацията по EUCS за облачни услуги може да засили увереността относно доставчиците на облачни услуги през 2026 г., но трябва да бъде картографирана към вашата ISO 27001 ISMS, процеса за управление на риска от доставчици, договорите, процедурите за реагиране при инциденти и доказателствата за отчетност по GDPR.