#ISMS
Articles tagged with "ISMS"
43 articles
Практическо ръководство за CISO, мениджъри по съответствие и одитори, които изграждат единна програма за вътрешен одит по ISO 27001:2022, подпомагаща увереността по NIS2, DORA, GDPR, NIST CSF и COBIT. Включва определяне на обхвата, извадково тестване, констатации, коригиращи действия, картографиране на съответствието между рамки и календар на доказателствата за 2026 г.
NIS2 превръща киберсигурността във въпрос на отчетност на ръководния орган. Това ръководство показва как управителните съвети, CISO и ръководителите по съответствието могат да използват ISO/IEC 27001:2022, политиките на Clarysec, Zenith Blueprint и Zenith Controls, за да докажат надзор, дължима грижа и междурамково управление на киберриска.
Практическо ръководство за МСП как да използват функцията Govern на NIST CSF 2.0 като управленски слой за ISO 27001:2022, NIS2, DORA, GDPR, надзор върху доставчици и доказателства, готови за одит.
Практическо ръководство за CISO относно координираното разкриване на уязвимости съгласно NIS2, DORA, GDPR и ISO/IEC 27001:2022, с формулировки за политики, работен процес за приемане, ескалация към доставчици, одитни доказателства и картографиране на контроли.
Практическо ръководство за CISO за изграждане на единен модел за доказателства за контрол на достъпа за ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST и COBIT.
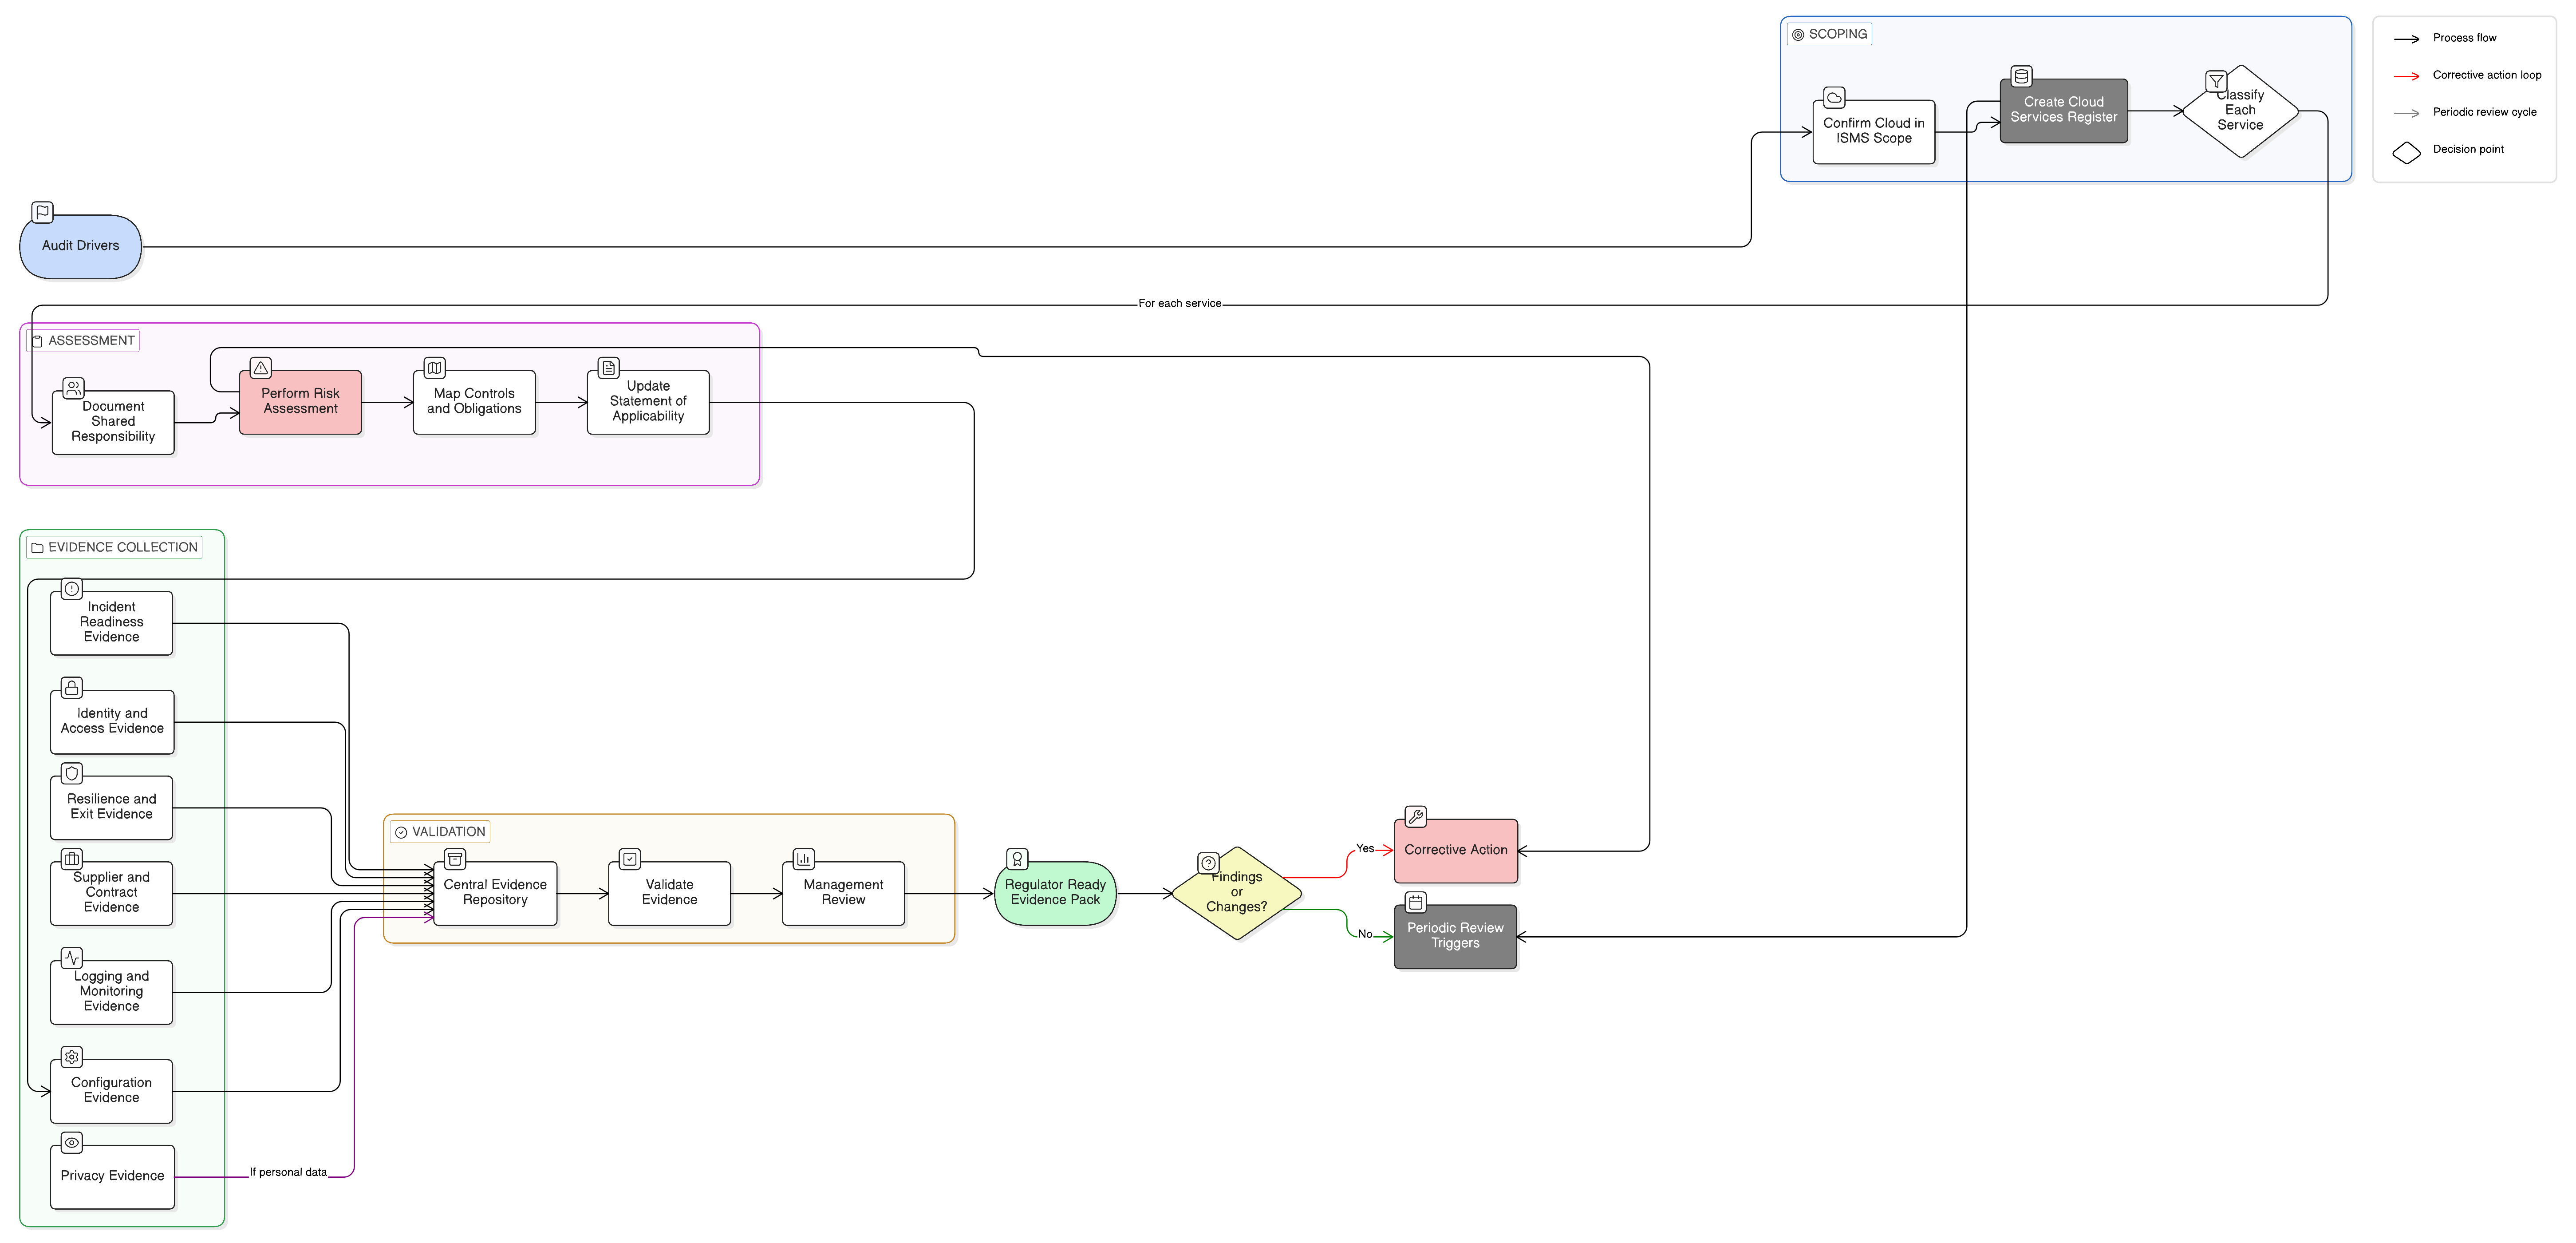
Одитните доказателства за облачни услуги се провалят, когато организациите не могат да докажат споделена отговорност, конфигурация на SaaS, контроли за IaaS, надзор върху доставчици, журналиране, устойчивост и готовност за инциденти. Това ръководство показва как Clarysec структурира готови за регулаторна проверка доказателства по ISO 27001:2022, NIS2, DORA и GDPR.
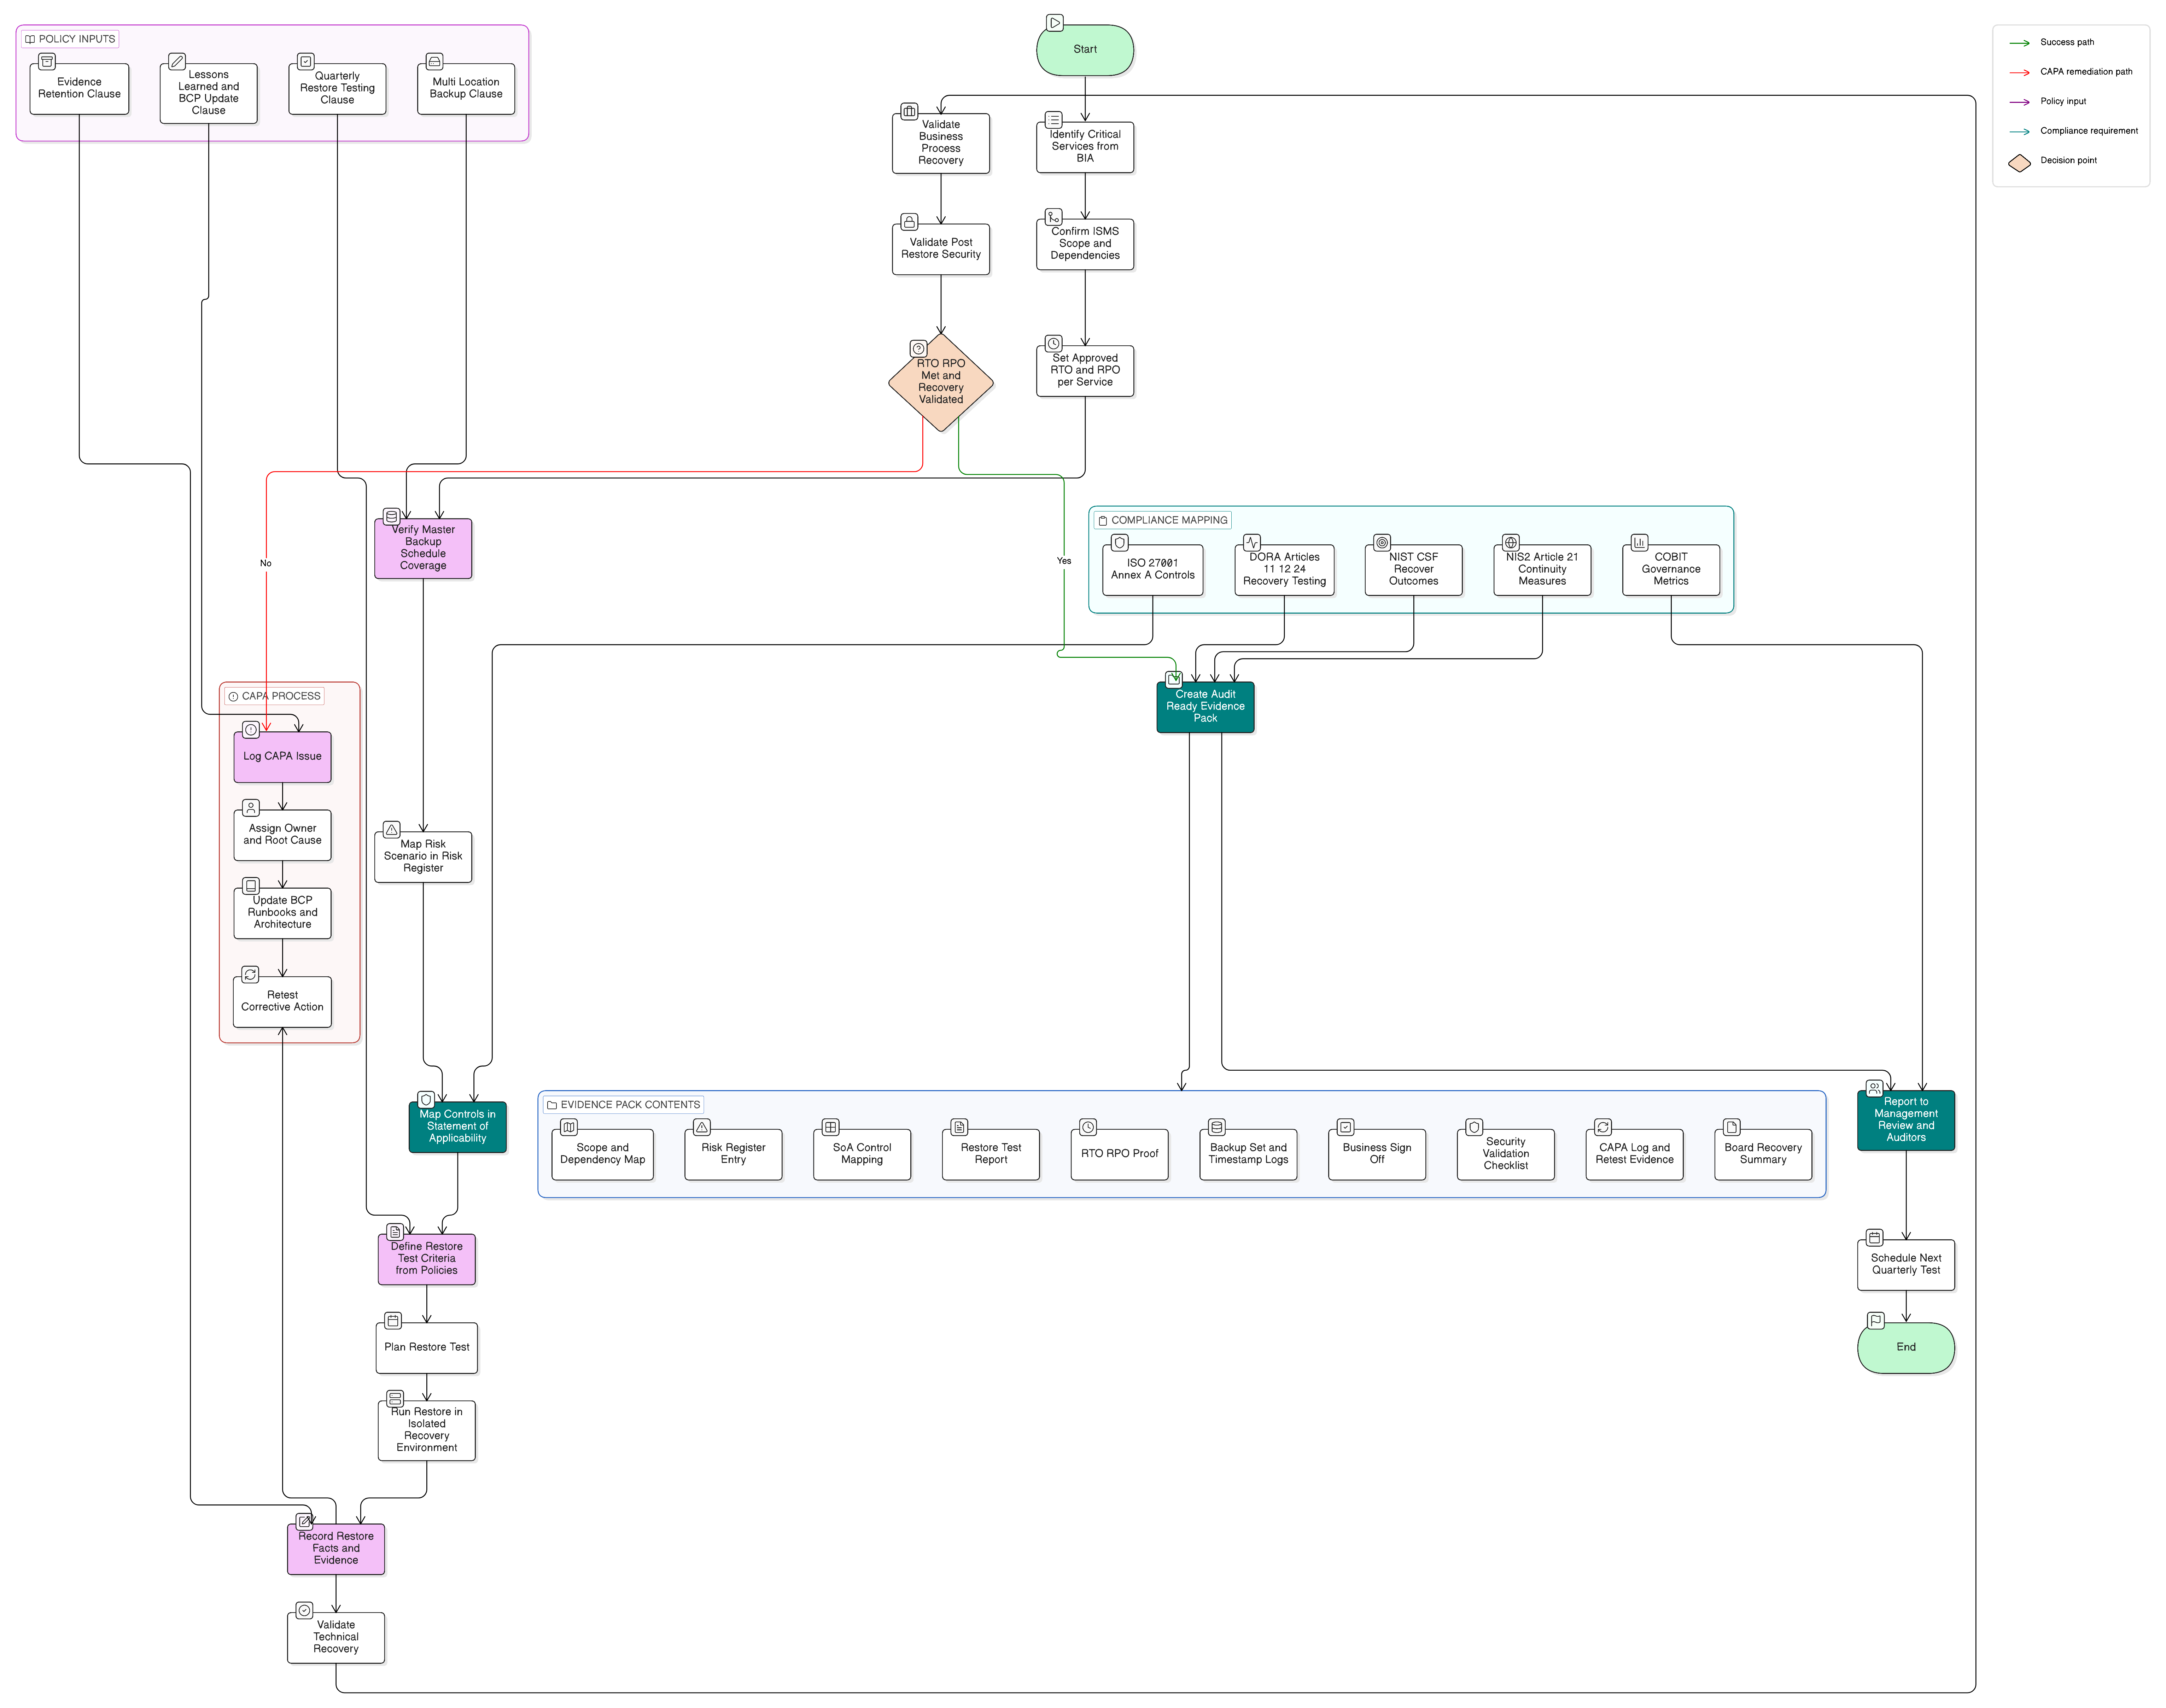
Тестването на резервни копия вече не е само техническа хигиена. CISO трябва да доказват възстановимост, изпълнение спрямо RTO/RPO, проследимост на контролите и непрекъснато подобрение.
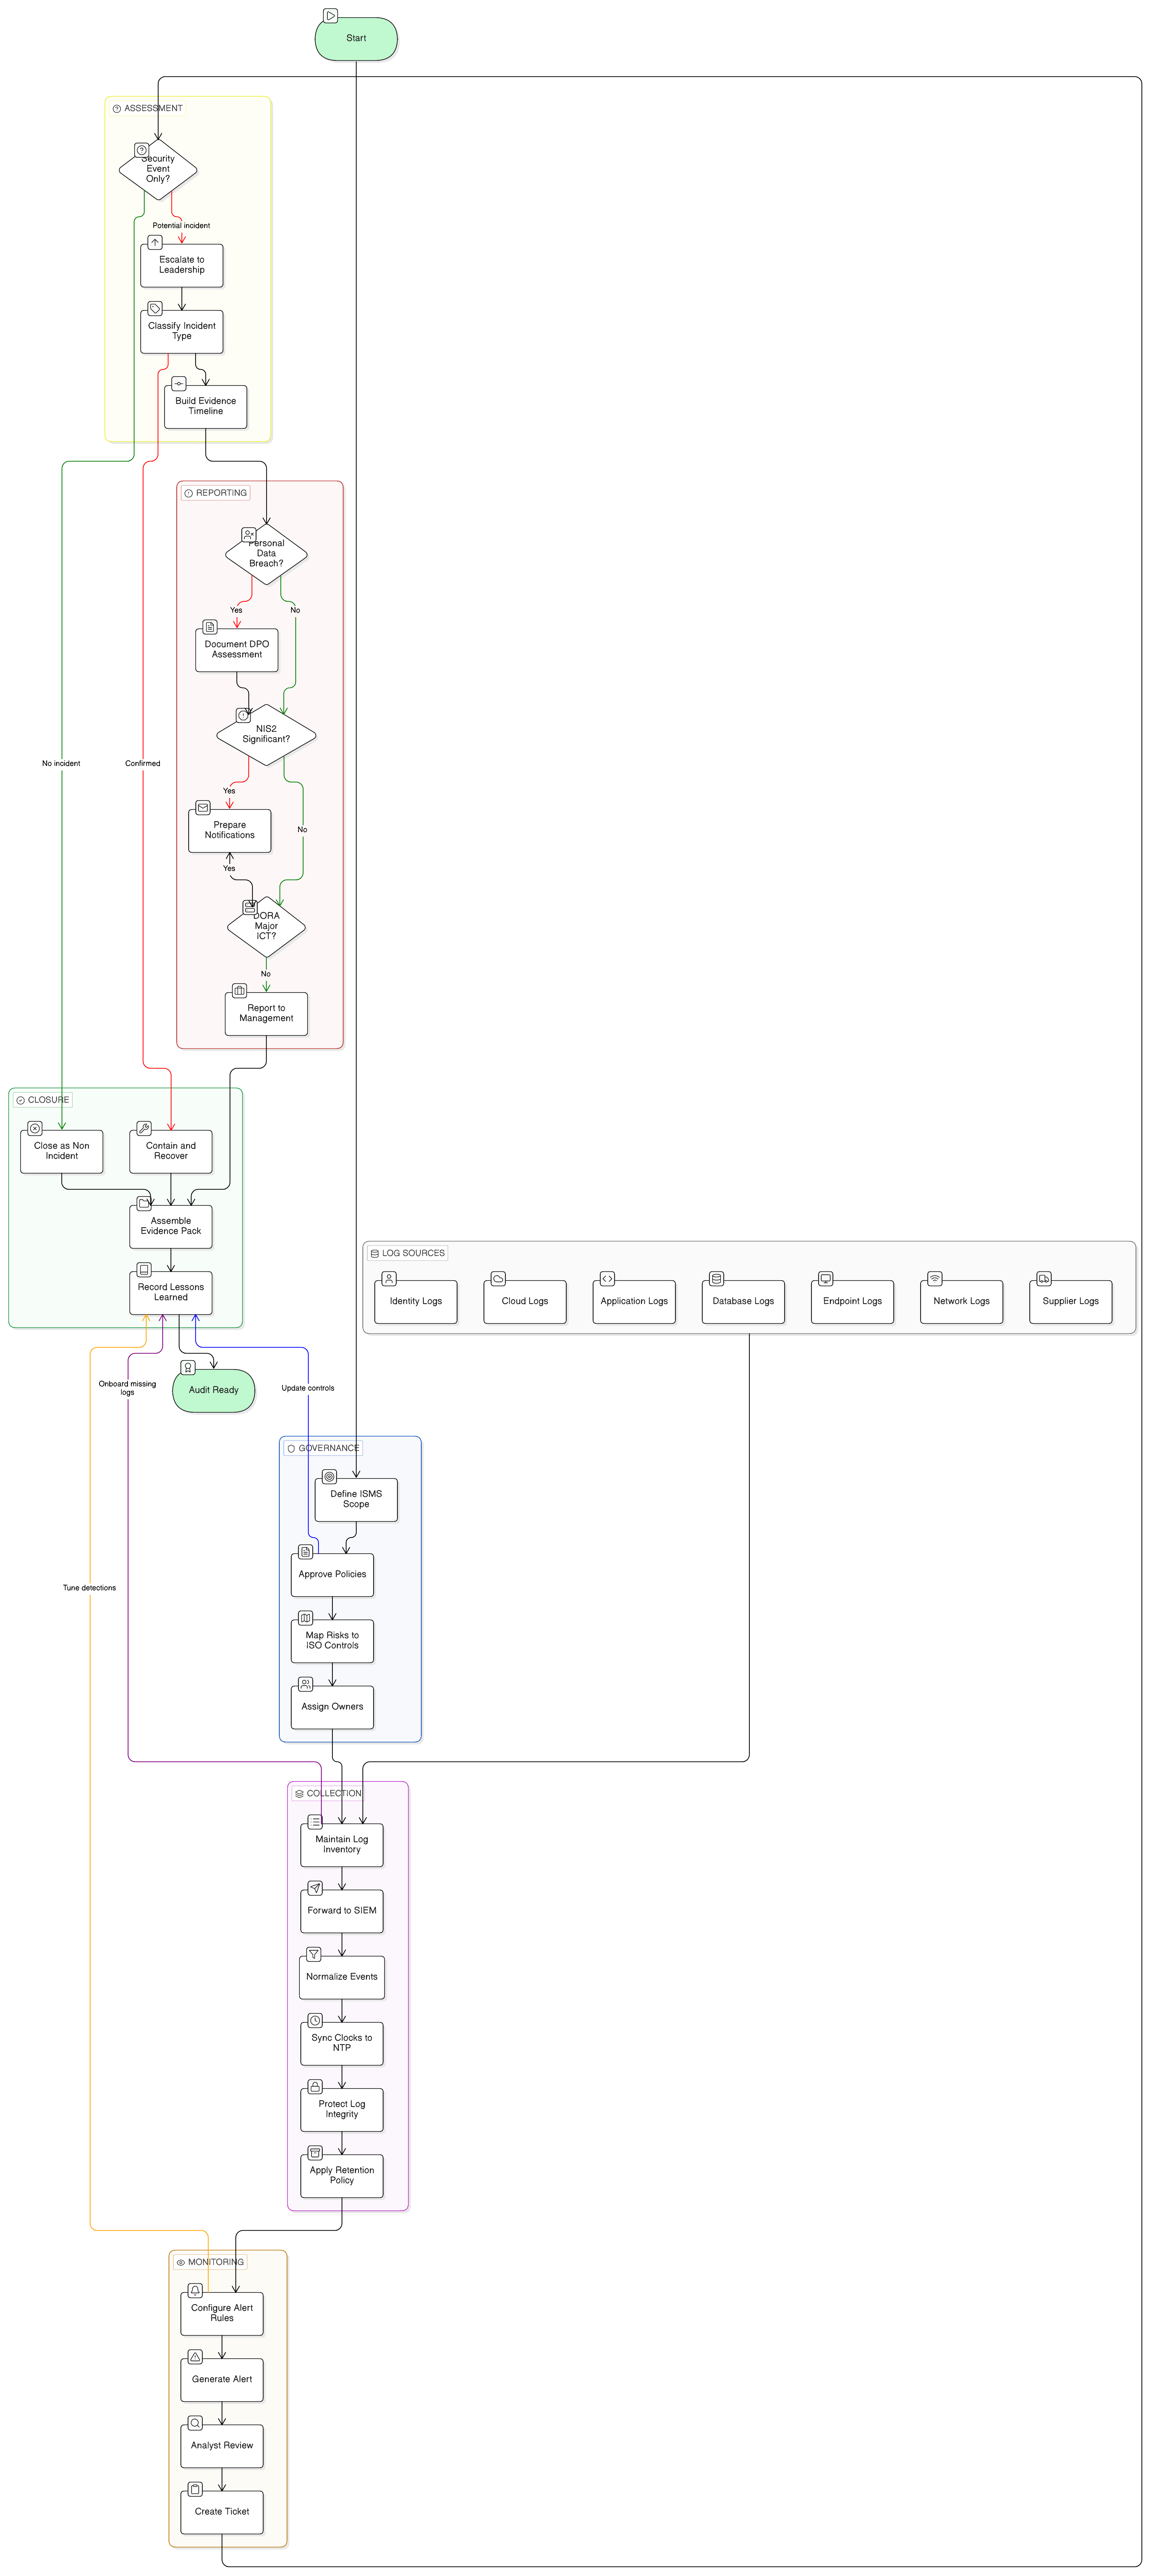
Практическо ръководство за изграждане на готови за одит доказателства за журналиране и мониторинг по ISO/IEC 27001:2022 за NIS2, DORA и GDPR, със съпоставяне на контроли, клаузи на политики, работни потоци при инциденти, изисквания за журналиране от доставчици и насоки за доказателствен пакет.
Научете как да изградите готови за одит контроли за защита на PII чрез разширяване на ISO/IEC 27001:2022 с ISO/IEC 27701:2025 и ISO/IEC 29151:2022, съпоставени с GDPR, NIS2, DORA, подход за увереност по NIST и управленските очаквания по COBIT 2019.