#ISMS
Articles tagged with "ISMS"
43 articles
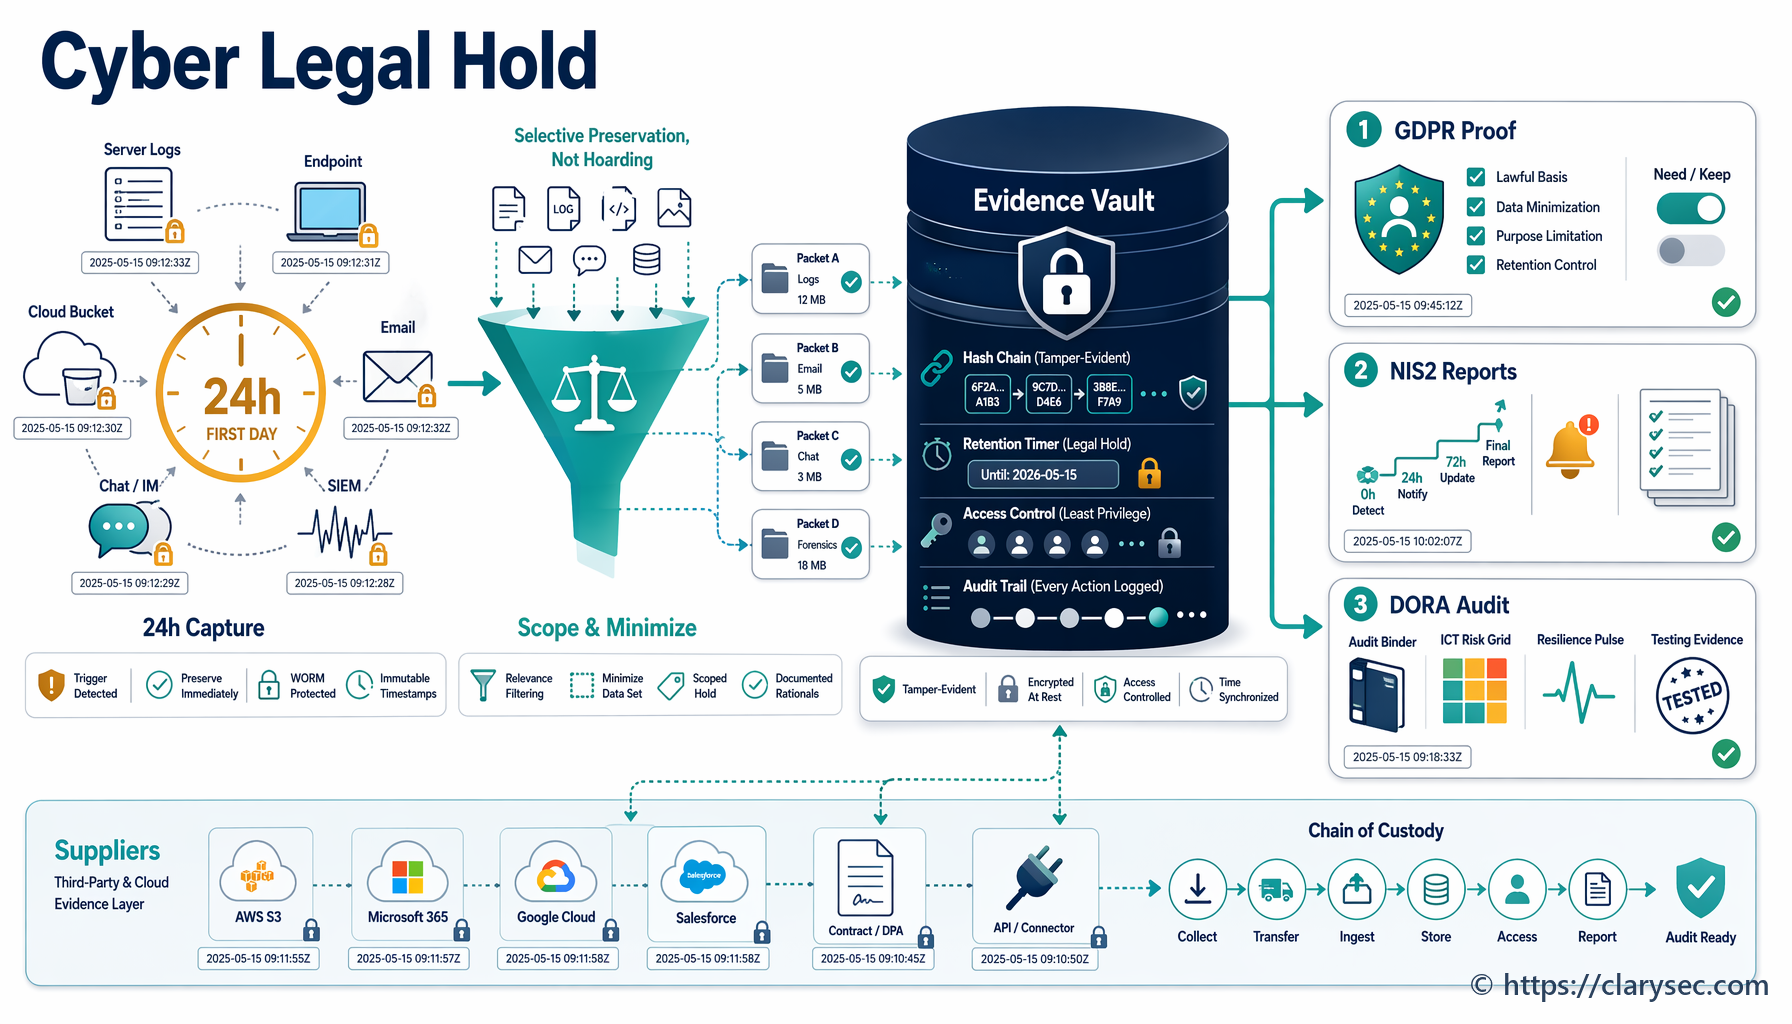
Практическо ръководство за CISO относно правното разпореждане за запазване на доказателства при киберинциденти и съхранението на доказателства, съпоставено с ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 и COBIT 2019.
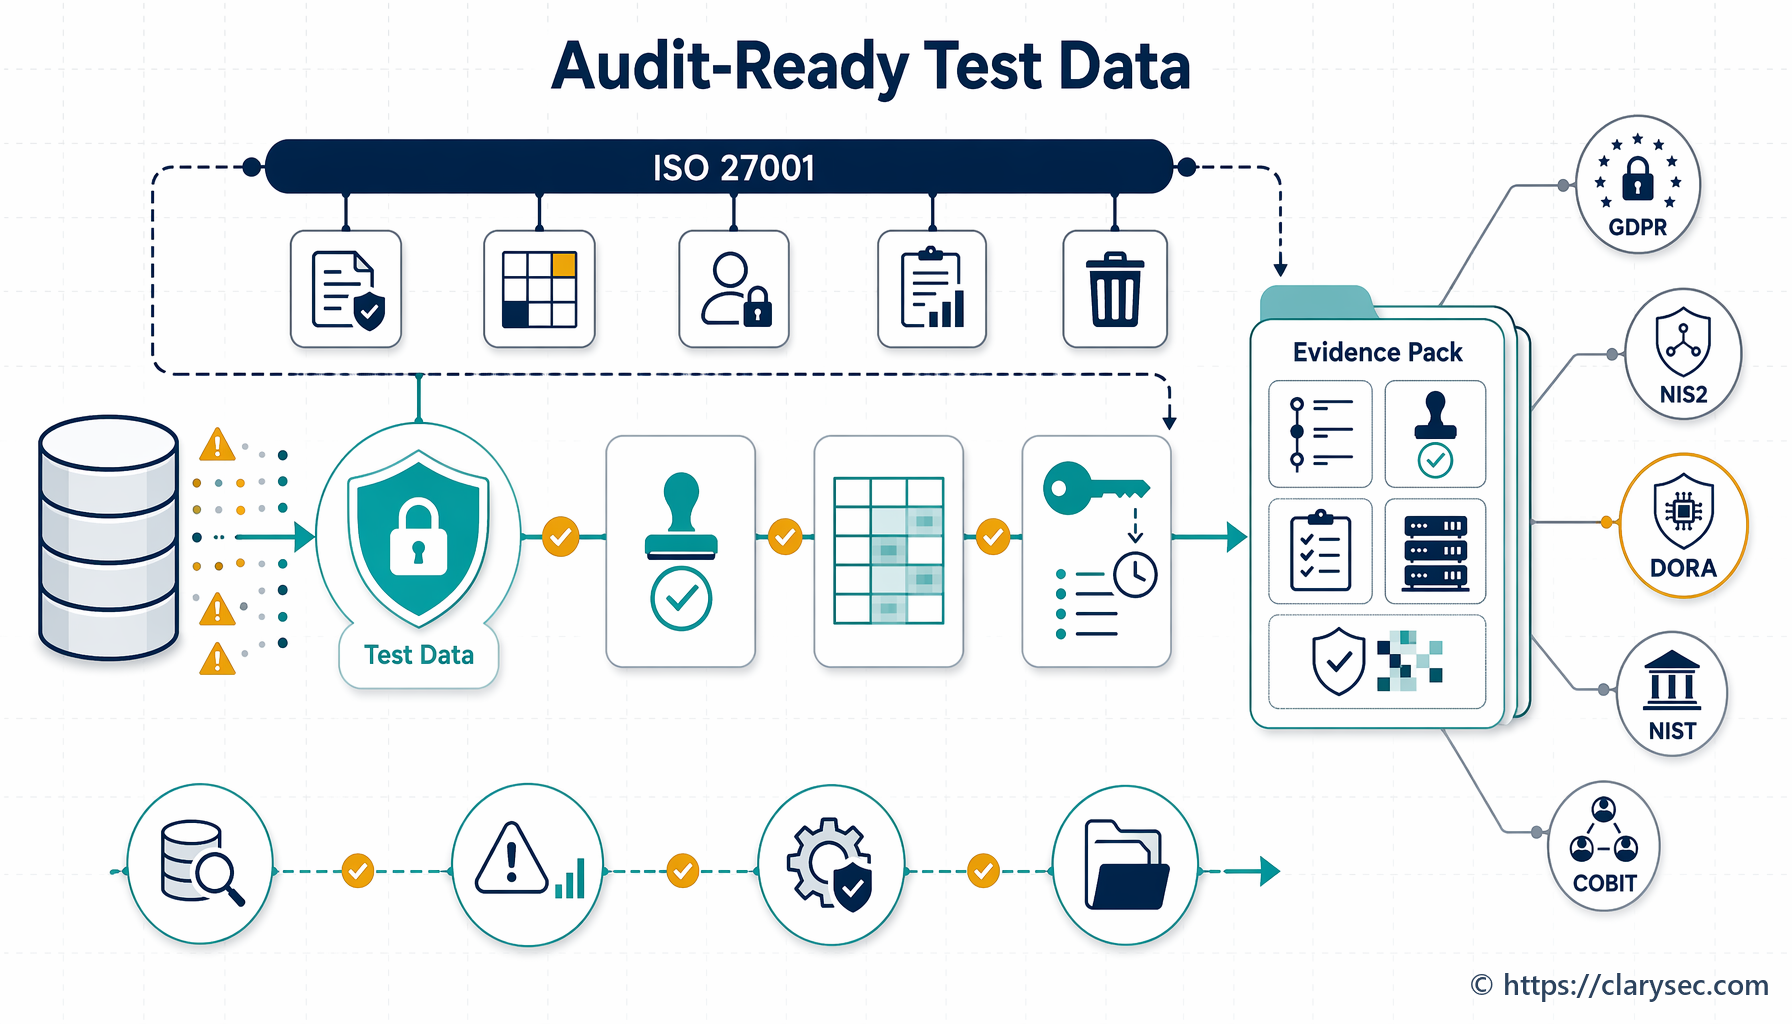
Непроизводствените среди вече са сериозен обект на одит. Това ръководство показва как да защитите тестови данни, staging среди и QA работни потоци с доказателства по ISO/IEC 27001:2022, съпоставени с GDPR, NIS2, DORA, NIST и COBIT.
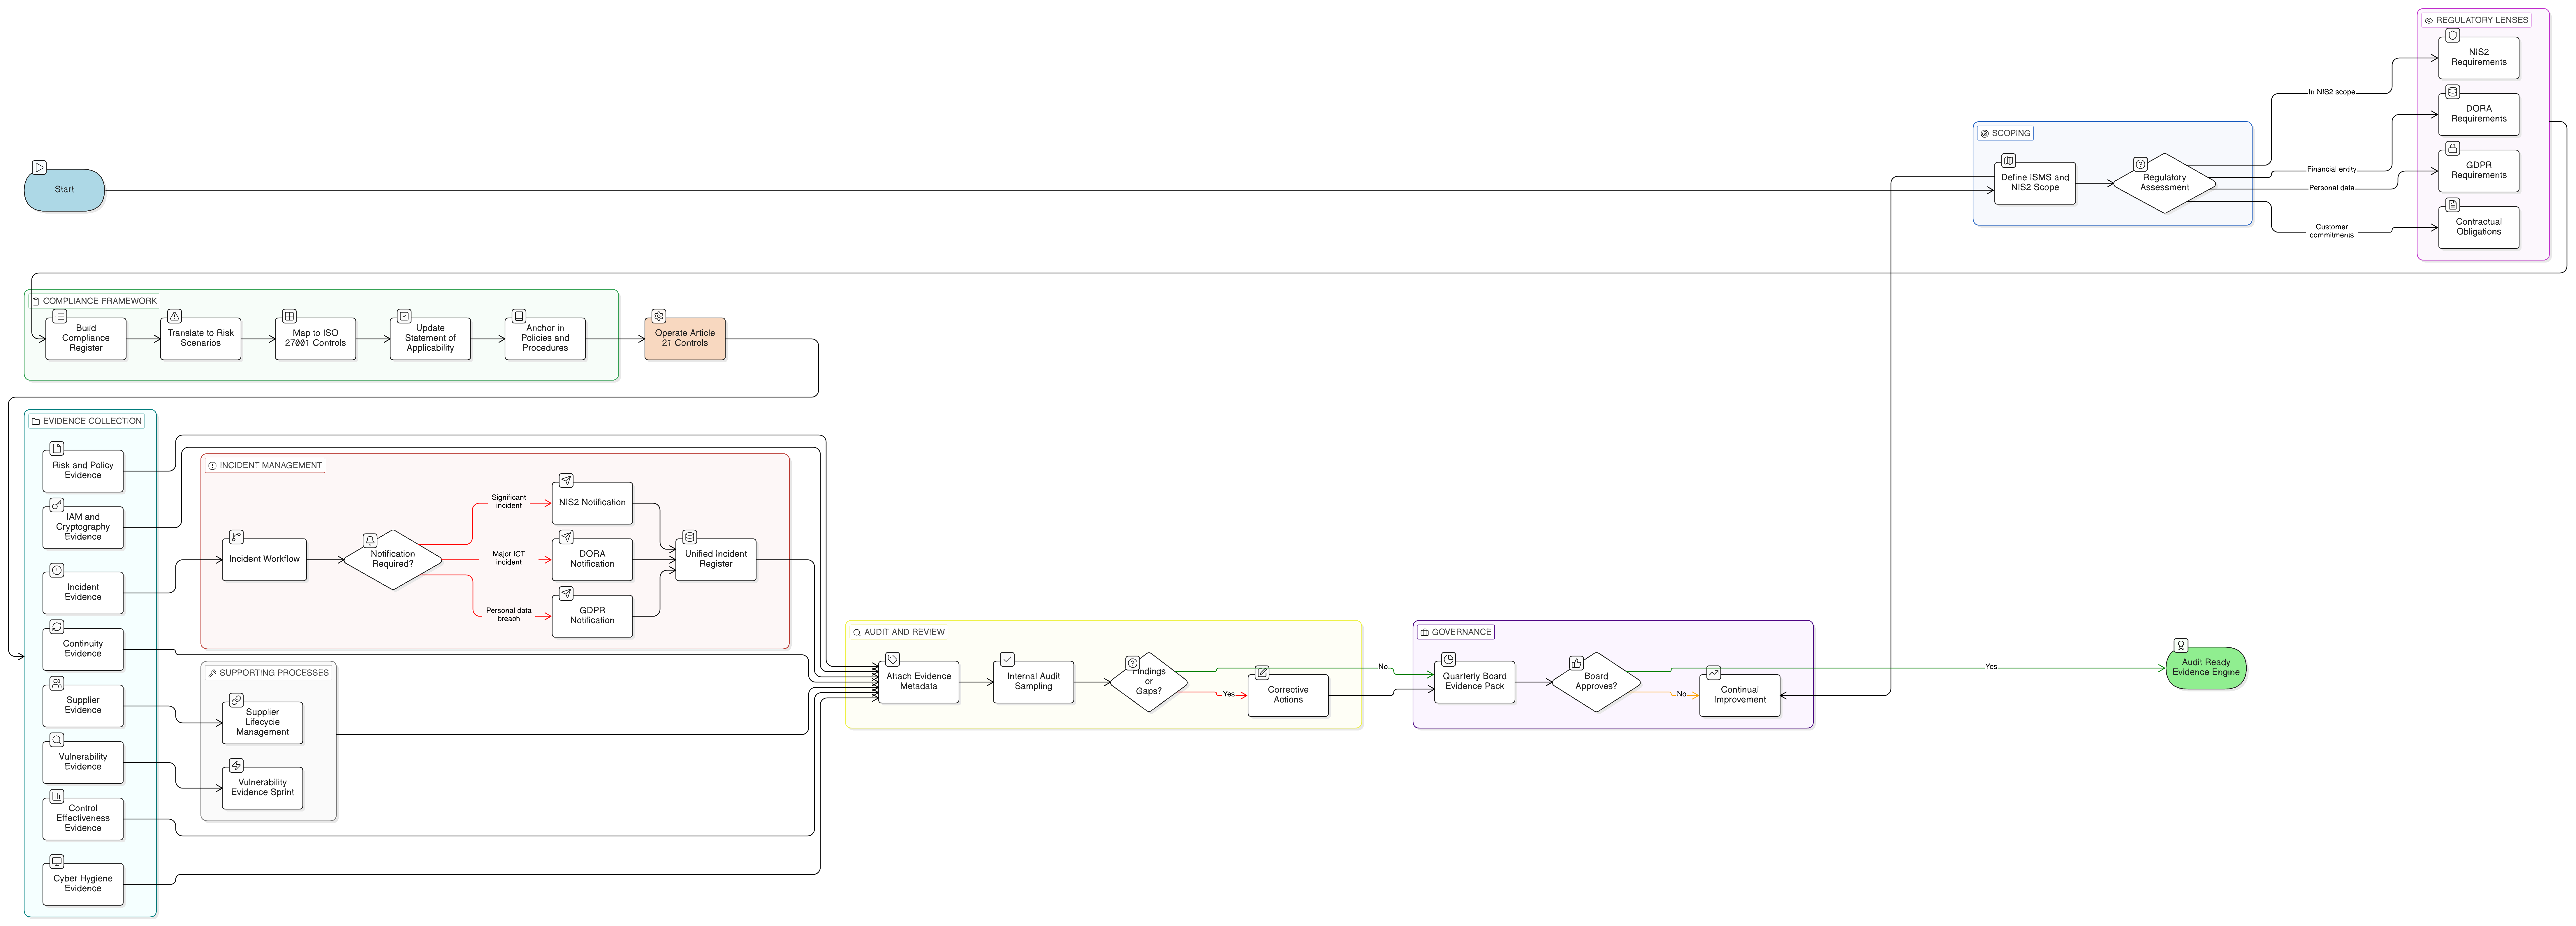
Практическо ръководство за CISO, мениджъри по съответствие и бизнес ръководители, които трябва да превърнат техническите мерки по NIS2 Article 21 в контроли по ISO 27001:2022, политики, собственици, записи и защитими доказателства.
Практическо ръководство за CISO за изграждане на готов за квантовата ера план за миграция на криптографията чрез ISO/IEC 27001:2022, ISO/IEC 27002:2022, стандартите на NIST за PQC и готовите за одит инструменти на Clarysec.
Сертификацията по EUCS за облачни услуги може да засили увереността относно доставчиците на облачни услуги през 2026 г., но трябва да бъде картографирана към вашата ISO 27001 ISMS, процеса за управление на риска от доставчици, договорите, процедурите за реагиране при инциденти и доказателствата за отчетност по GDPR.
Тази подробна статия предоставя сценарийно базирано ръководство за CISO относно изграждането на способност за форензична готовност, която отговаря на строгите регулаторни и одиторски изисквания на NIS2, DORA, ISO 27001 и GDPR.
Практическо ръководство за изграждане на готови за одит оценки на въздействието на трансфера за облачни услуги, SCC, подизпълнители на обработването, допълнителни мерки и доказателства по ISO/IEC 27001:2022, NIS2 и DORA.
Тази статия предоставя практически наръчник за CISO при управлението на сложната пресечна точка между GDPR и AI. Представяме сценарийно ориентиран преглед за привеждане в съответствие на SaaS продукти с LLM, с фокус върху данните за обучение, контрола на достъпа, правата на субектите на данни и готовността за одит по множество рамки.
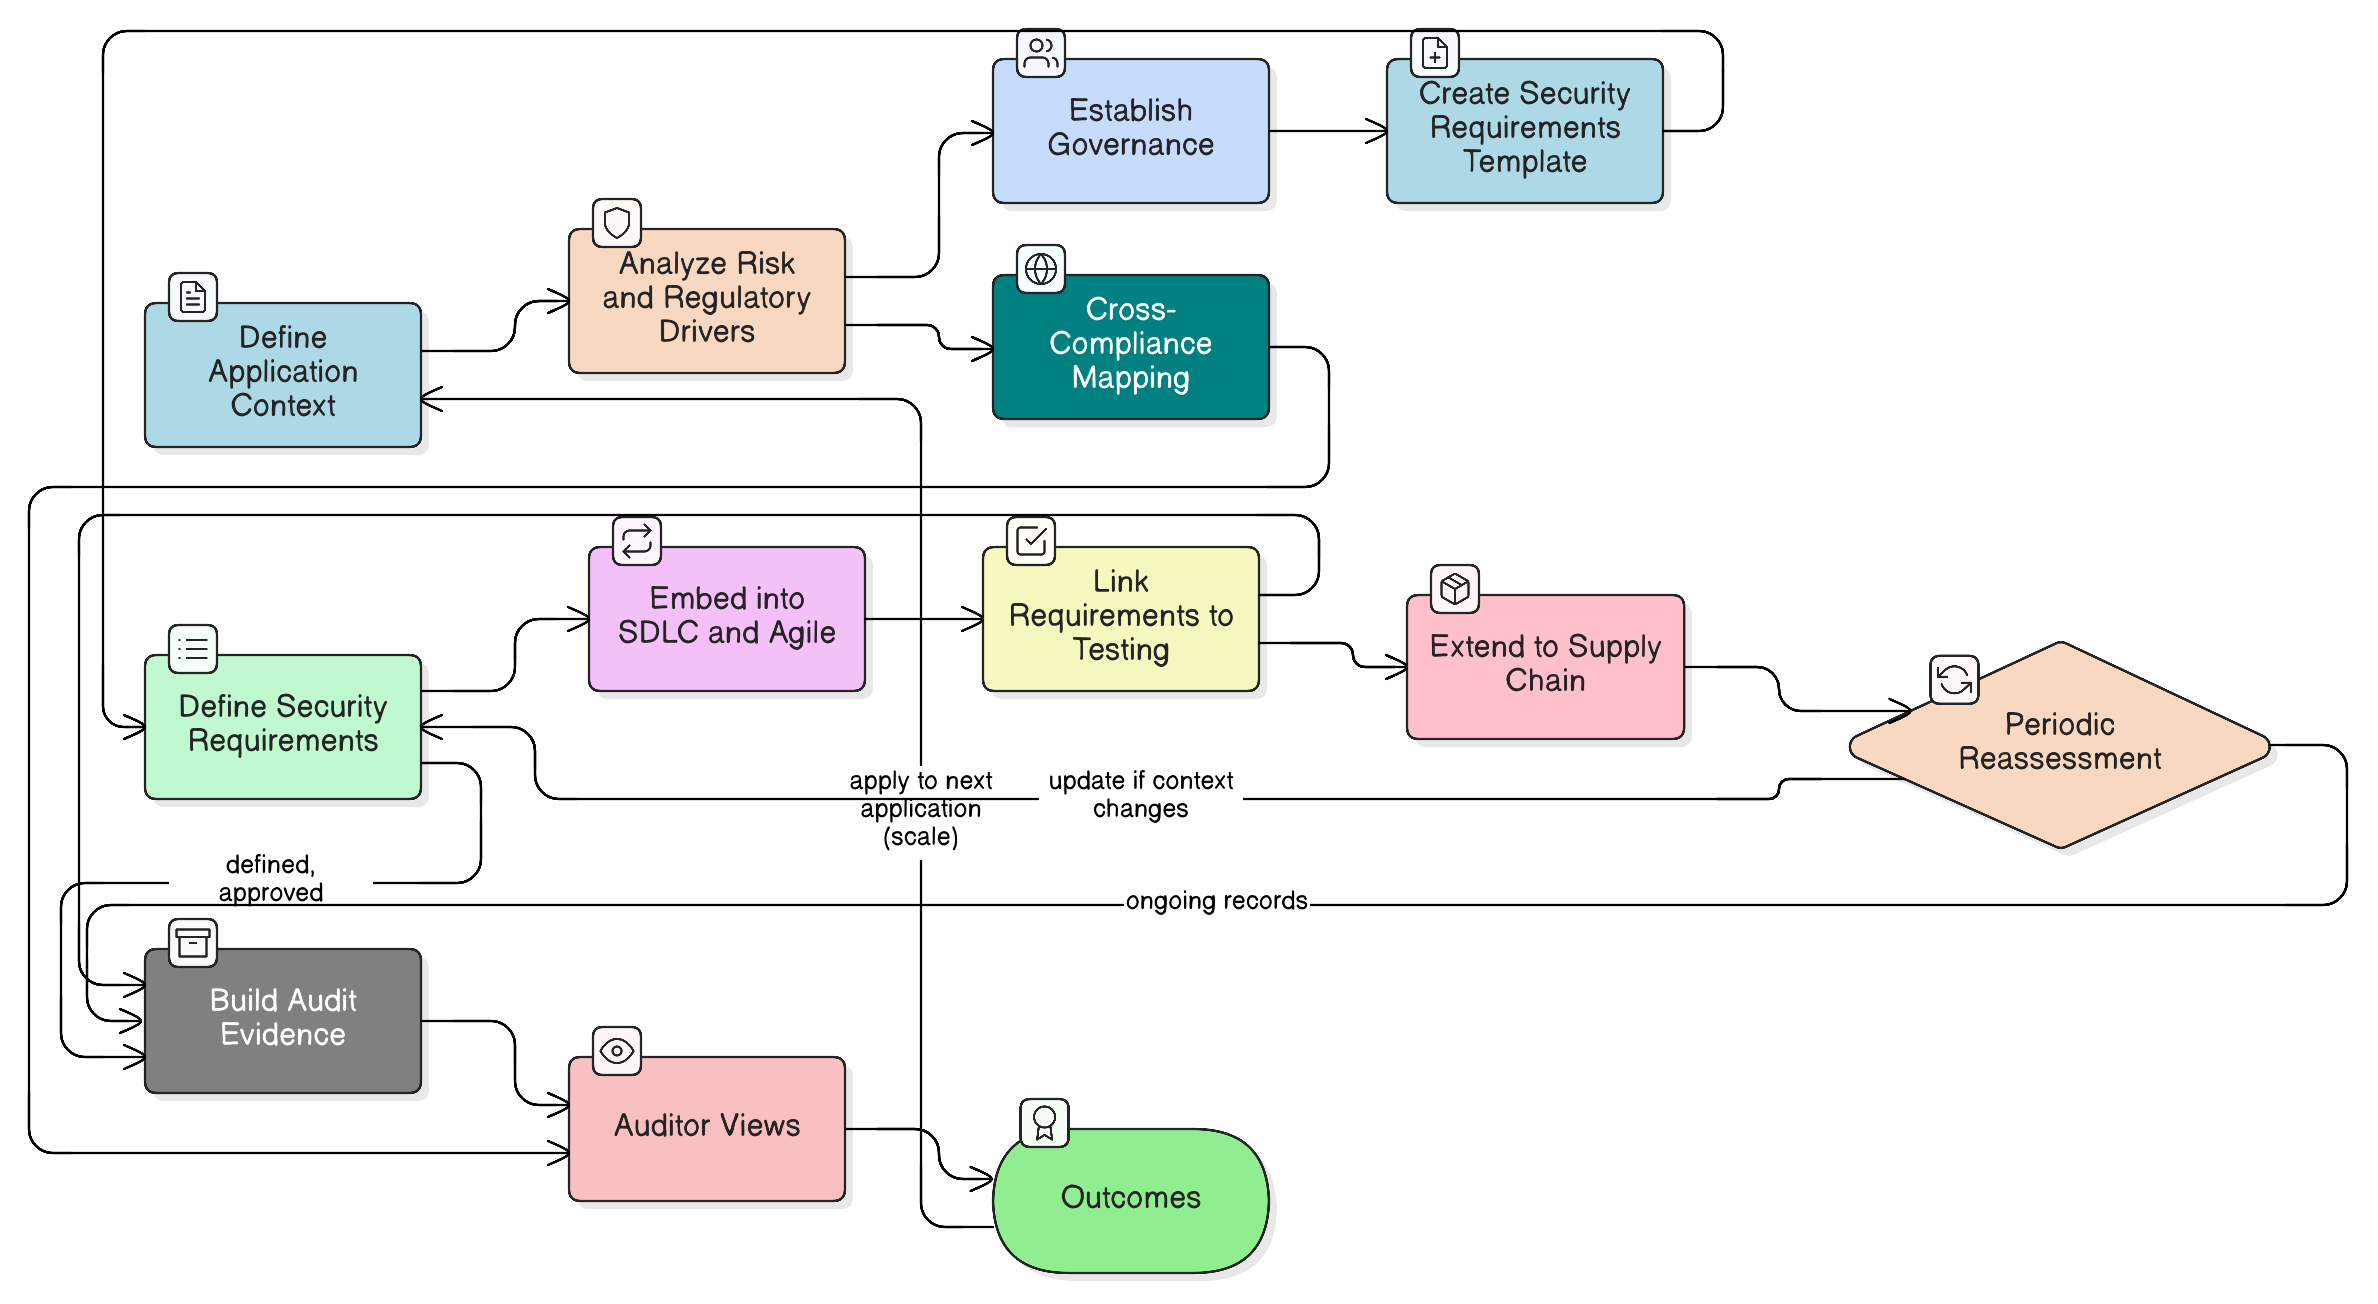
Това подробно ръководство превежда CISO и ръководителите по сигурността през доказана методология за управление на изискванията за сигурност на приложенията. Научете как да преминете от реактивно отстраняване на слабости към проактивен модел на сигурност още при проектиране, който удовлетворява одиторите, защитава бизнеса и се съгласува с основните рамки за съответствие чрез доказаните политики и инструментариуми на Clarysec.