
Управление на разширенията за браузър за NIS2, DORA и GDPR
Практичен модел за управление по ISO/IEC 27001:2022 на риска от разширения за браузър, съпоставен с киберхигиената по NIS2, ИКТ риска по DORA и одитните доказателства по GDPR.
Articles tagged with "ISO 27001"
Практичен модел за управление по ISO/IEC 27001:2022 на риска от разширения за браузър, съпоставен с киберхигиената по NIS2, ИКТ риска по DORA и одитните доказателства по GDPR.

24-часовото правило за уведомяване по NIS2 променя изцяло подхода. Това практическо ръководство показва на директорите по информационна сигурност (CISO) и одиторите как да проектират устойчив и съответстващ план за реагиране при инциденти, който издържа на регулаторен контрол и реални атаки, като използва политиките на Clarysec и инструментариумите за съвместно съответствие.

Нашата водеща статия за CISO относно управлението на одити на високорискови доставчици по NIS2 и DORA. Научете как да внедрите основана на риска стратегия за непрекъснат одит, използвайки доказани рамки, задължителни политики и практически контролни списъци, за да изпълните строгите регулаторни изисквания.
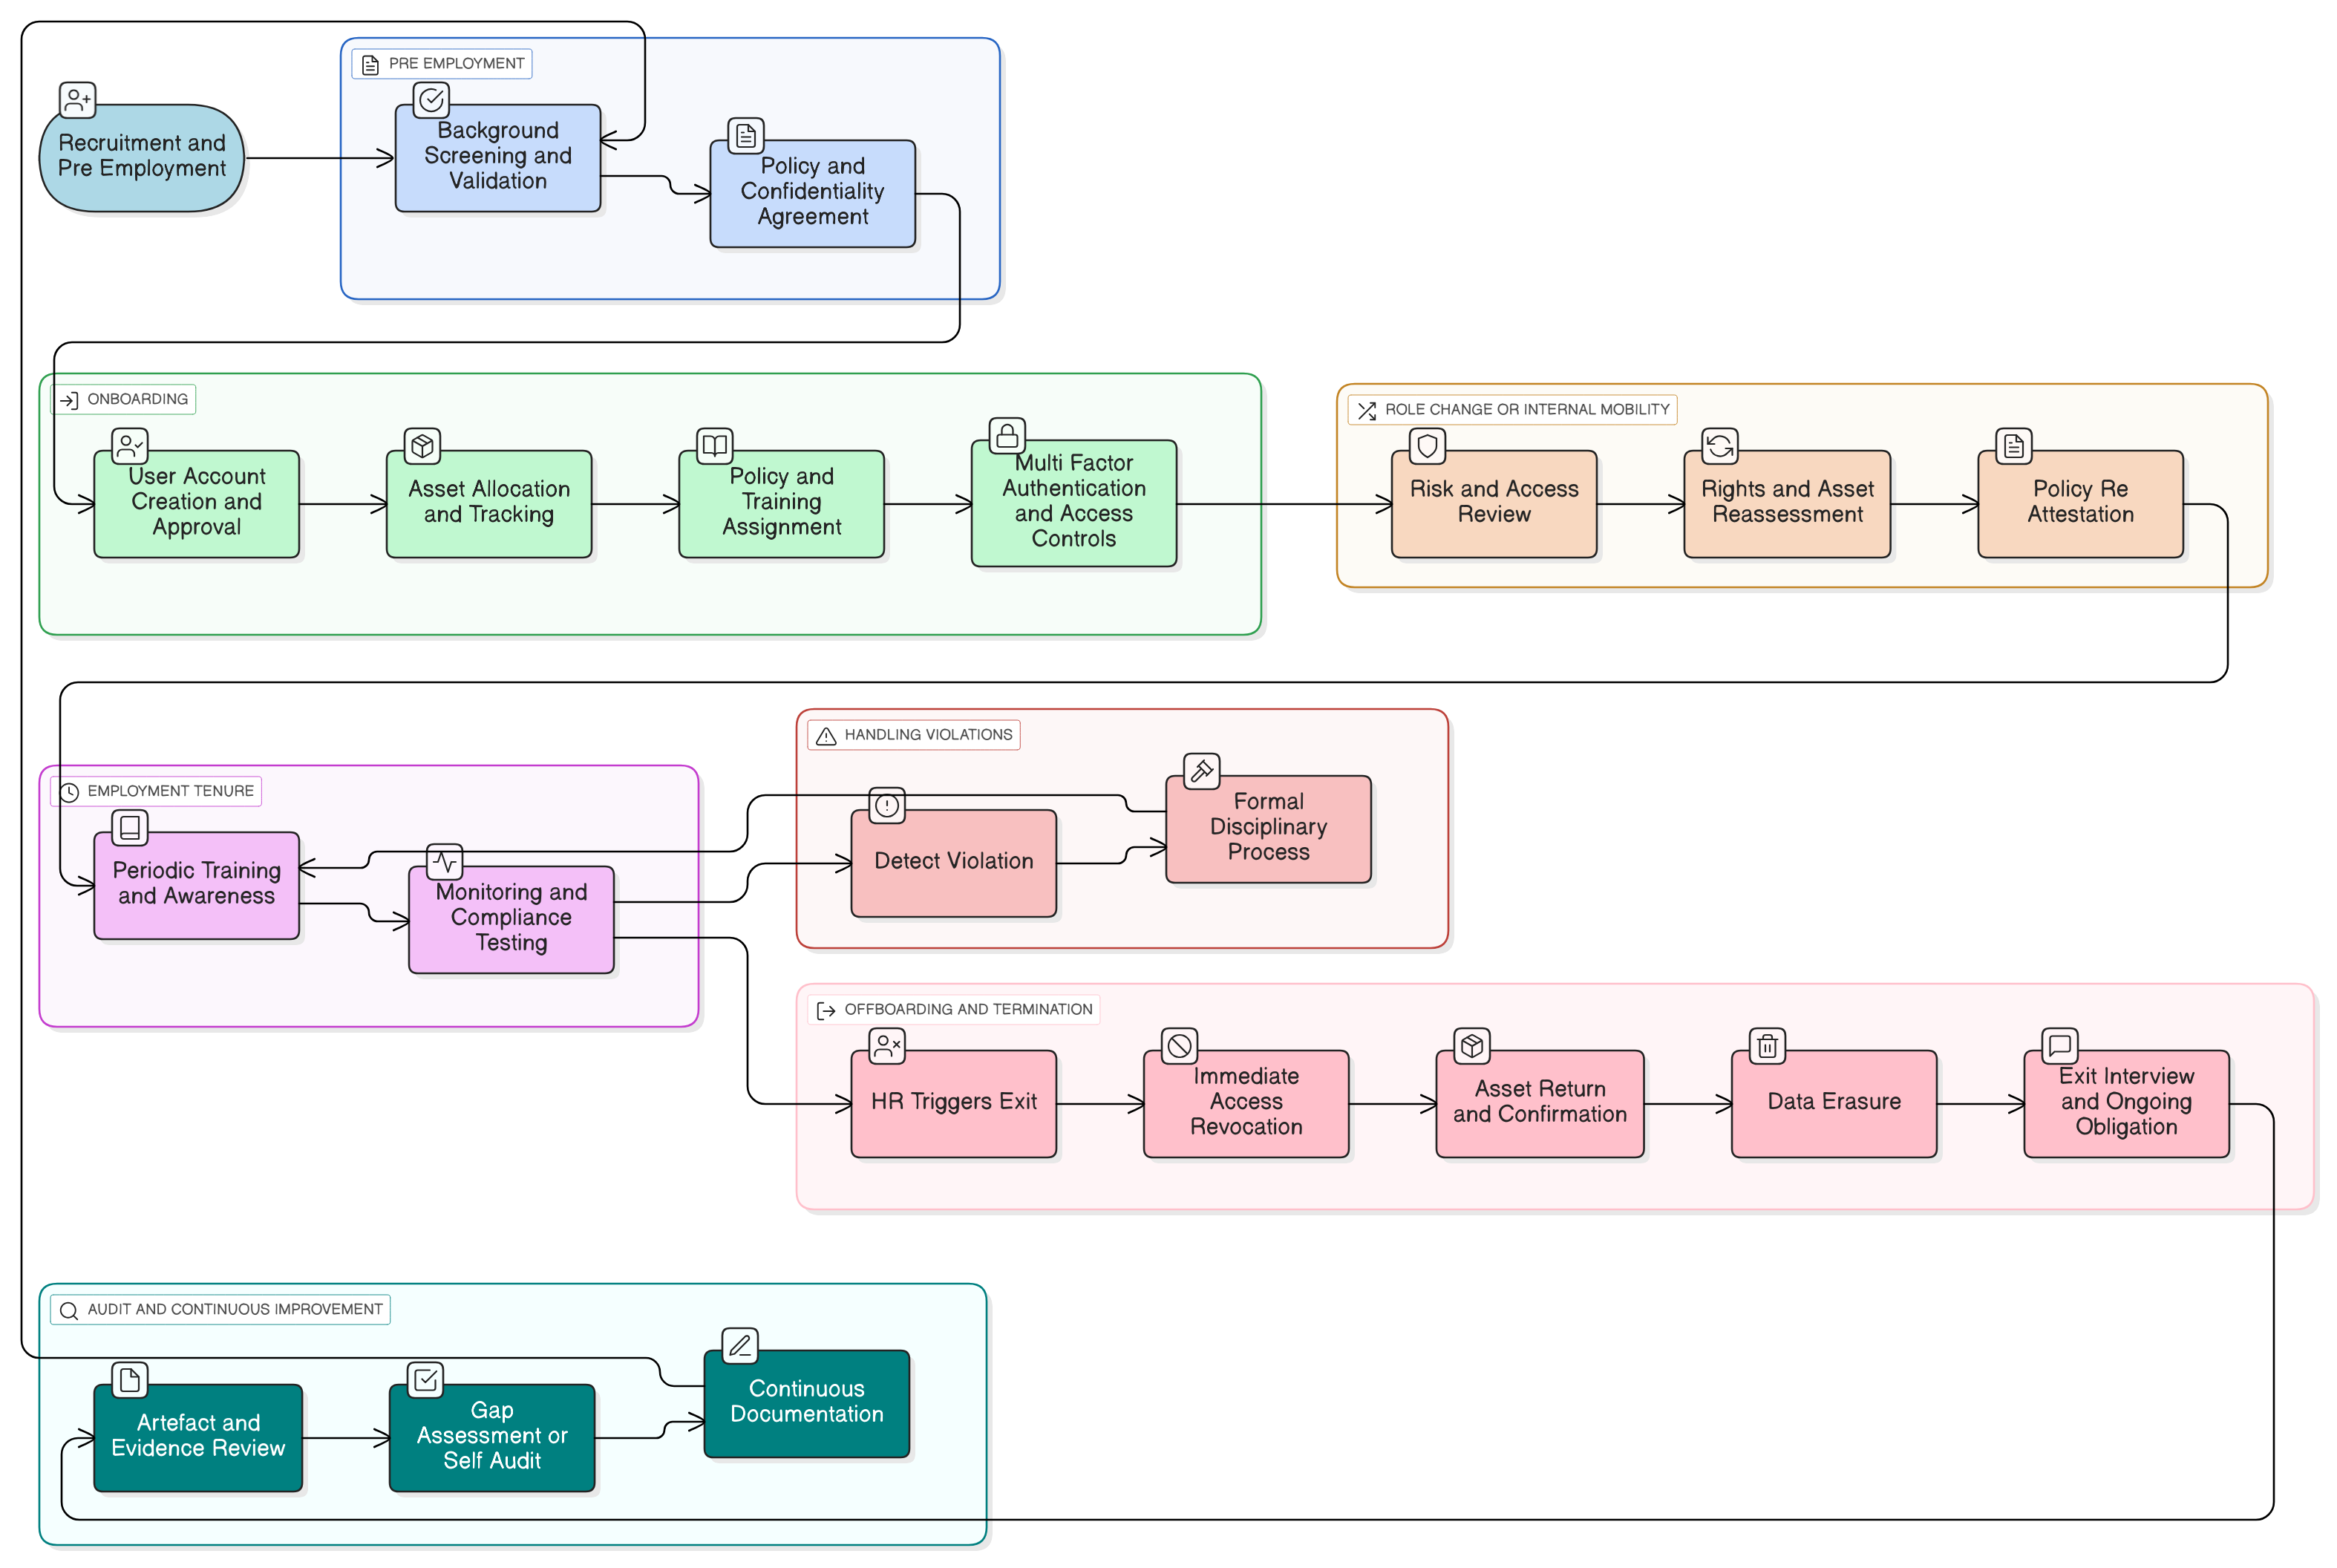
Научете как да превърнете HR процесите си в силна защитна линия чрез приложими контроли, практическо съпоставяне с политики, одиторски гледни точки и интегрирани инструменти, обхващащи въвеждане, промени в ролите и освобождаване съгласно ISO 27001:2022, NIS2, DORA, GDPR, NIST и COBIT.