COBIT 2019
Explore articles in the COBIT 2019 category
118 articles
Praktický průvodce pro CISO a vedoucí pracovníky ochrany soukromí ke správě shromažďování PII, interního použití, sekundárního využití a externího zpřístupňování podle ISO/IEC 27701:2025, GDPR a nástrojových sad Clarysec PIMS.
Dangling DNS není jen otázkou cloudové hygieny. Je důkazem toho, zda vlastnictví aktiv, řízení změn, řízení zranitelností, řízení dodavatelů a reakce na incidenty skutečně fungují.
Únava z MFA není problém uživatele ani jediné konfigurační nastavení poskytovatele identity. Jde o oblast řízení přístupu, monitorování, školení, reakce na incidenty a důkazů, která musí obstát při přezkumu podle ISO 27001:2022, NIS2, DORA a GDPR.
Praktický, auditovatelný model správy a řízení oznámení změn dílčích zpracovatelů, námitek zákazníků, aktualizací DPA, důkazů o předávání a opatření k řízení dodavatelských rizik.
Shadow API, slabé tokeny, chybějící omezování četnosti požadavků a nekonzistentní logy jsou dnes selháním správy a řízení. Tento hlavní průvodce ukazuje CISO, jak vytvořit důkazní podklady k zabezpečení API pro audity podle ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 a audity sladěné s COBIT.
Praktický průvodce pro CISO, jak využít modelování hrozeb jako důkaz bezpečnosti již od návrhu pro ISO 27001, NIS2, DORA, CRA, GDPR a ujištění zákazníků.
Praktický průvodce Clarysec, jak převést dodavatelské smluvní doložky podle NIS2 na auditně připravené důkazy ujištění podle ISO/IEC 27001:2022, odpovědnost podle GDPR, sladění s DORA a řízení dodavatelů na úrovni řídicích orgánů.
Praktický průvodce Clarysec pro definování, schvalování, monitorování a dokládání období bezpečnostní podpory podle aktu EU o kybernetické odolnosti prostřednictvím ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 a auditně připraveného mapování politik.
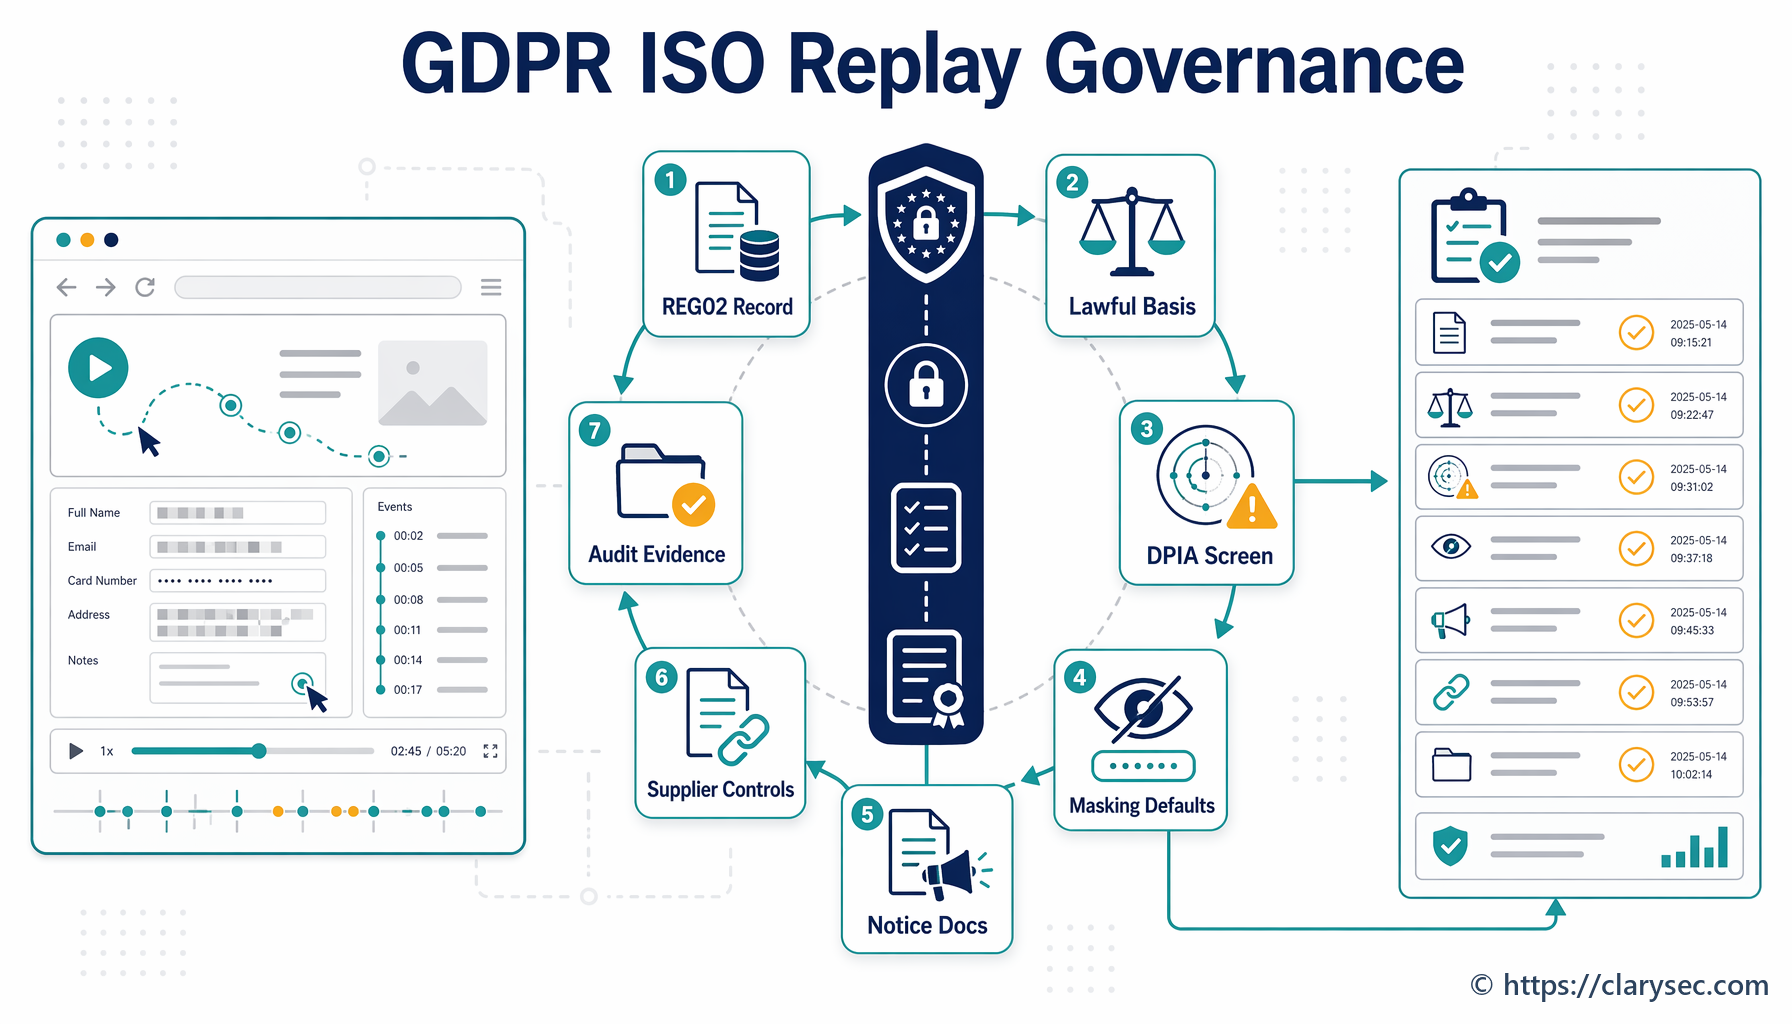
Produktová telemetrie a nahrávání a přehrávání relací mohou zpřístupnit PII, přihlašovací údaje, vzorce chování, zvláštní kategorie osobních údajů a zákaznické pracovní postupy. Tento hlavní průvodce ukazuje CISO, vedoucím oblasti ochrany soukromí a týmům SaaS, jak řídit telemetrii prostřednictvím postupů PIMS podle ISO 27701:2025, odpovědnosti podle GDPR, politik Clarysec, Zenith Blueprint a Zenith Controls.