NIST
Explore articles in the NIST category
112 articles
Praktický průvodce pro CISO k mapování hlášení závažných incidentů souvisejících s IKT podle DORA na opatření přílohy A ISO/IEC 27001:2022, auditní důkazy, ustanovení politik a implementační nástroje Clarysec.
Praktický, auditně připravený plán DORA 2026 pro finanční subjekty zavádějící řízení rizik v oblasti IKT, dohled nad třetími stranami, hlášení incidentů, testování digitální provozní odolnosti a TLPT s využitím politik Clarysec, Zenith Blueprint a Zenith Controls.
Cloudové auditní důkazy selhávají, když organizace nedokáže doložit sdílenou odpovědnost, konfiguraci SaaS, opatření IaaS, dohled nad dodavateli, protokolování, odolnost a připravenost na incidenty. Tento průvodce ukazuje, jak Clarysec strukturuje důkazy připravené pro regulační orgány napříč ISO 27001:2022, NIS2, DORA a GDPR.
Registrace podle NIS2 není jen podání ve webovém portálu. Je to začátek viditelnosti vůči dohledu. Zjistěte, jak převést rozsah ISO 27001:2022, řízení rizik, reakci na incidenty, opatření vůči dodavatelům, mapování na DORA a GDPR a uchovávané důkazy do důkazního balíčku NIS2 připraveného pro regulační orgán.
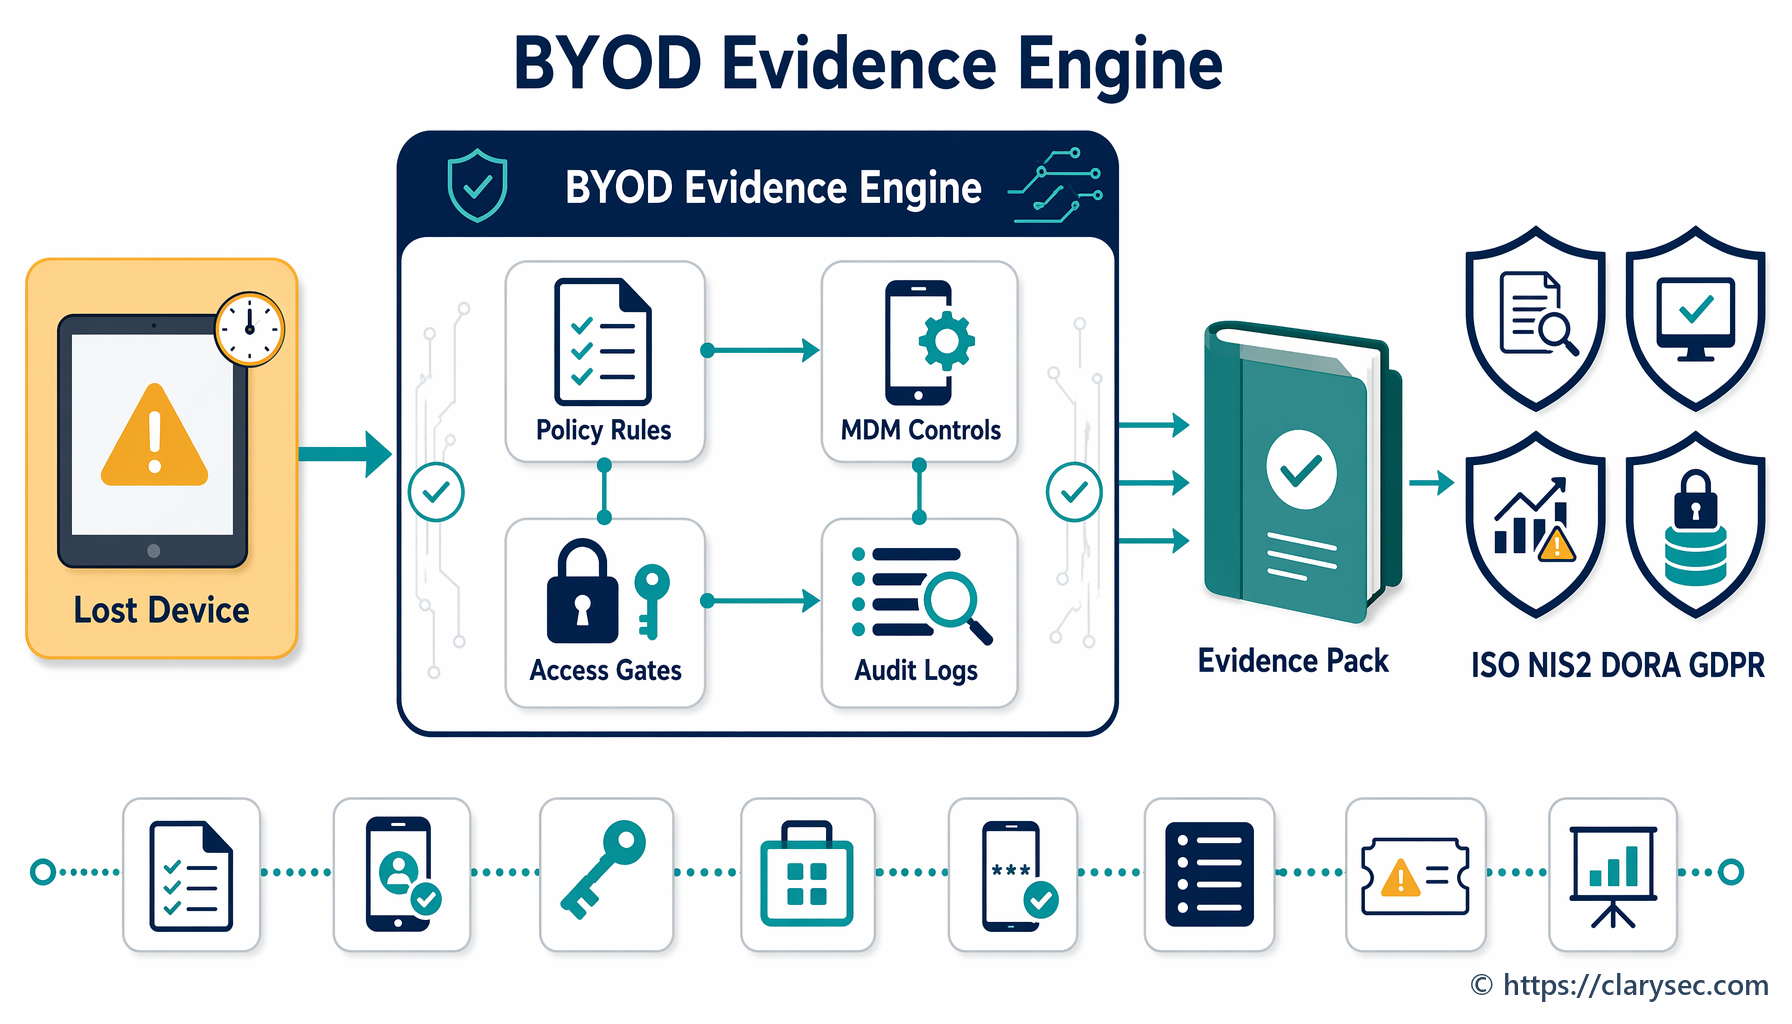
Mobilní přístup a BYOD jsou dnes otázkou souladu na úrovni řídicích orgánů. Zjistěte, jak proměnit nespravované telefony a tablety v auditovatelné důkazy pro ISO 27001, NIS2, DORA a GDPR.
Praktický průvodce definováním, schvalováním, monitorováním, dokládáním a obhajobou SLA pro nápravu zranitelností napříč auditními očekáváními ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF 2.0 a COBIT 2019.
Praktický průvodce pro CISO, manažery compliance a poskytovatele ICT, jak řídit program testování digitální provozní odolnosti podle DORA a proměnit každý test v opakovaně použitelné auditní důkazy pro ISO/IEC 27001:2022.
Praktický návod k vytvoření jednotného modelu klasifikace závažnosti incidentů, který mapuje závažné ICT incidenty podle DORA, významné incidenty podle NIS2 a riziko porušení zabezpečení podle GDPR na důkazy podle ISO/IEC 27001:2022.
VEX a CSAF se stávají vrstvou důkazů mezi SBOM, bezpečnostními oznámeními dodavatelů, triáží zranitelností a regulatorními důkazy. Tento průvodce ukazuje, jak řídit rozhodování o stavu zranitelností napříč ISO 27001, NIS2, DORA, GDPR a CRA.