Průvodce registrem povinností v oblasti kybernetické bezpečnosti pro rok 2026

Maria, ředitelka informační bezpečnosti rychle rostoucí fintech platformy, měla dvacet minut do uzavření čtvrtletních podkladů pro představenstvo. Zpráva od generálního ředitele byla krátká a nepříjemná:
„Mario, potřebuji jeden snímek, který ukáže, že máme pod kontrolou naše právní povinnosti v oblasti kybernetické bezpečnosti pro rok 2026. Nejen ISO 27001. Myslím všechno. NIS2, DORA, GDPR, naše zákaznické smlouvy. Jsme v souladu? Kde je důkaz? Kdo to vlastní?“
V 08:15 přišly další tři požadavky. Právní oddělení chtělo vědět, zda je společnost důležitým subjektem podle pravidel transpozice NIS2 v jednom z členských států. DPO chtěl vědět, zda má být podezřelý export databáze řešen jako porušení zabezpečení osobních údajů podle GDPR, jako závažný incident související s ICT podle DORA, jako obojí, nebo jako nic z toho. Nákup žádal schválení dodavatele analytiky podvodů, který měl zpracovávat osobní údaje z EU, podporovat kritickou službu a využívat cloudového dílčího zpracovatele mimo EU.
Žádná z těchto otázek není v roce 2026 neobvyklá. Nebezpečné je, když na ně organizace nedokáže odpovědět z jednoho udržovaného zdroje pravdy.
Většina společností má politiky. Mnohé mají registry rizik, dodavatelské složky, záznamy o ochraně soukromí, playbooky pro incidenty a Prohlášení o použitelnosti. Mezera se však ukáže ve chvíli, kdy člen představenstva, auditor, regulatorní orgán nebo významný zákazník položí jednoduchou otázku:
„Ukažte mi každou použitelnou právní, regulatorní a smluvní povinnost v oblasti kybernetické bezpečnosti, kdo ji vlastní, jak často se přezkoumává, jaké opatření ji naplňuje, jaký důkaz ji dokládá a jak se výjimky eskalují k vedení.“
Právě to je registr povinností v oblasti kybernetické bezpečnosti.
Pro ředitele informační bezpečnosti, manažery souladu, auditory a vlastníky společnosti už tento registr není administrativní tabulkou. Je to provozní mechanismus, který propojuje národní povinnosti NIS2, dohledová očekávání DORA, odpovědnost podle GDPR, požadavky ISO/IEC 27001:2022, zákaznické smlouvy a interní politiky do funkčního systému správy a řízení.
Clarysec považuje registr za živý artefakt ISMS, nikoli za právní přílohu. V Politice právního a regulačního souladu funkce zajištění souladu s předpisy:
„Udržuje Registr povinností v oblasti souladu, který uvádí všechny použitelné právní předpisy, normy, certifikace a smluvní doložky.“
Z dokumentu Politika právního a regulačního souladu, Role a odpovědnosti, kapitola 4.2.1.
Důležité slovo je „udržuje“. Registr vytvořený pro certifikaci a ignorovaný až do dalšího auditu není mechanismem souladu. Je důkazem historického optimismu.
Co musí registr povinností v oblasti kybernetické bezpečnosti dělat v roce 2026
Užitečný registr povinností plní pět úkolů.
Za prvé, identifikuje povinnosti. Patří sem právní předpisy, regulace, normy, certifikace a smluvní doložky. V roce 2026 mezi běžné zdroje patří NIS2 pro základní a důležité subjekty, DORA pro zahrnuté finanční subjekty a poskytovatele ICT služeb z řad třetích stran, GDPR pro správce a zpracovatele nakládající s osobními údaji z EU, požadavky ISO/IEC 27001:2022 na ISMS, závazky v oblasti cloudové bezpečnosti, smluvní doložky o oznamování bezpečnostních incidentů zákazníkům, pravidla outsourcingu a požadavky na bezpečnost dodavatelů.
Za druhé, klasifikuje použitelnost. NIS2 se může použít proto, že organizace působí v odvětví podle přílohy I nebo přílohy II, poskytuje digitální infrastrukturu, vystupuje jako poskytovatel řízených služeb, poskytuje služby cloud computingu nebo spadá do kategorie nezávislé na velikosti, například DNS, TLD nebo služby vytvářející důvěru. DORA se může použít proto, že organizace je finančním subjektem nebo poskytovatelem ICT služeb z řad třetích stran podporujícím finanční subjekty. GDPR se může použít proto, že organizace zpracovává osobní údaje z EU, nabízí služby fyzickým osobám v EU nebo monitoruje chování v EU.
Za třetí, mapuje povinnosti na interní opatření, politiky, procesy a systémy. Zde se registr stává provozním nástrojem. Opatření řízení rizik podle NIS2 Article 21 se mapují na posouzení rizik, zvládání incidentů, kontinuitu činností, zabezpečení dodavatelského řetězce, bezpečný vývoj, přezkum účinnosti opatření, školení, kryptografii, řízení přístupu, správu aktiv a případně MFA. DORA se mapuje na odpovědnost řídicího orgánu, řízení rizik v oblasti ICT, klasifikaci incidentů, testování odolnosti, registry třetích stran a strategie ukončení spolupráce. GDPR se mapuje na záznamy o činnostech zpracování, právní základ, minimalizaci údajů, uchovávání, zabezpečení zpracování, posouzení porušení zabezpečení osobních údajů a důkazy o odpovědnosti.
Za čtvrté, přiřazuje vlastníky a kadenci přezkumu. Bez vlastnictví se soulad stává tématem porady. S vlastnictvím se stává řízeným procesem.
Za páté, definuje důkazy. Registr má odpovědět, který artefakt dnes dokládá splnění dané povinnosti. Důkazy mohou zahrnovat zápisy z jednání představenstva, záznamy o posouzení rizik, incidentní tikety, prověrky dodavatelů, smluvní doložky, konfigurace šifrování, zprávy o zranitelnostech, přezkumy přístupových práv, záznamy testů záloh, oznámení o ochraně osobních údajů, DPIA, posouzení porušení zabezpečení osobních údajů a zjištění interního auditu.
Politika Clarysec tuto dohledatelnost výslovně stanoví:
„Všechny právní a regulační povinnosti musí být v rámci Systému řízení bezpečnosti informací (ISMS) mapovány na konkrétní politiky, opatření a vlastníky.“
Z dokumentu Politika právního a regulačního souladu, Požadavky na implementaci politiky, kapitola 6.2.1.
Současně definuje důkazy jako součást stejného mechanismu:
„Požadované artefakty nebo záznamy k doložení souladu (např. auditní logy, nastavení šifrování, dokumentace souhlasu)“
Z dokumentu Politika právního a regulačního souladu, Požadavky na implementaci politiky, kapitola 6.2.2.3.
To je rozdíl mezi povědomím o souladu a zajištěním souladu.
Proč je ISO/IEC 27001:2022 páteří
ISO/IEC 27001:2022 se často chápe jako certifikační cíl, ale pro správu povinností má ještě větší hodnotu. Dává registru domov v systému řízení.
Kapitoly 4.1 až 4.4 vyžadují, aby organizace porozuměla interním a externím otázkám, identifikovala zainteresované strany a určila právní, regulatorní a smluvní požadavky relevantní pro ISMS. Kapitoly 5.1 až 5.3 vyžadují závazek vedení, sladění politik, zdroje a přiřazené odpovědnosti. Kapitoly 6.1 až 6.2 vyžadují posouzení rizik, ošetření rizik, Prohlášení o použitelnosti a měřitelné cíle vycházející z použitelných požadavků. Kapitoly 8, 9 a 10 vytvářejí provozní cyklus: implementovat opatření, znovu posuzovat rizika, monitorovat výkonnost, provádět interní audity, přezkoumávat na úrovni vedení a napravovat neshody.
V dokumentu Zenith Blueprint: 30krokový plán auditora Clarysec zařazuje tuto činnost na začátek fáze Základ ISMS a vedení, krok 2: Potřeby zainteresovaných stran a rozsah ISMS. Blueprint doporučuje týmům identifikovat požadavky zainteresovaných stran prostřednictvím přezkumu právních a regulatorních požadavků, extrakce smluvních bezpečnostních doložek, rozhovorů se zainteresovanými stranami a zohlednění odvětvových norem očekávaných partnery.
„Kapitola 4.2 nevyžaduje konkrétní dokument, ale v praxi je užitečné vytvořit tabulku analýzy zainteresovaných stran. Může jít o jednoduchou tabulku se sloupci: Zainteresovaná strana, potřeby/očekávání, jak je řešíme.“
Z dokumentu Zenith Blueprint, fáze Základ ISMS a vedení, krok 2.
Tato analýza zainteresovaných stran se stává vstupem pro registr povinností. Registr se následně stává mostem k ošetření rizik.
Ve fázi Řízení rizik, krok 13, Zenith Blueprint instruuje týmy, aby mapovaly opatření na rizika, kapitoly a externí regulace:
„Křížově odkazujte regulace: Pokud jsou určitá opatření implementována výslovně za účelem souladu s GDPR, NIS2 nebo DORA, můžete to uvést buď v Registru rizik (jako součást odůvodnění dopadu rizika), nebo v poznámkách SoA.“
Z dokumentu Zenith Blueprint, fáze Řízení rizik, krok 13: Plánování ošetření rizik a Prohlášení o použitelnosti.
To je dohledatelnost, kterou auditoři požadují. Pokud GDPR řídí opatření šifrování, uchovávání a posouzení porušení zabezpečení osobních údajů, uveďte to. Pokud NIS2 řídí eskalaci hlášení incidentů a bezpečnostní opatření u dodavatelů, uveďte to. Pokud DORA řídí registry rizik ICT třetích stran a testování ukončení spolupráce, uveďte to.
Tři opěrná opatření ISO/IEC 27002:2022
Ústředním opatřením ISO/IEC 27002:2022 pro správu povinností je 5.31, právní, zákonné, regulační a smluvní požadavky. Clarysec v dokumentu Zenith Controls: průvodce křížovým souladem klasifikuje 5.31 jako preventivní opatření navázané na důvěrnost, integritu a dostupnost, sladěné s konceptem kybernetické bezpečnosti Identify a fungující ve schopnosti Právní oblast a soulad napříč doménami správy, ekosystému a ochrany.
Text Zenith Controls je přímočarý:
„Bezpečnost neexistuje ve vakuu. Funguje v síti povinností, z nichž některé jsou stanoveny právem, jiné smlouvou a další sektorovou regulací.“
Z dokumentu Zenith Controls, zpracování opatření ISO/IEC 27002:2022 5.31.
Opatření 5.31 nefunguje samostatně. Nezbytná jsou dvě podpůrná opatření.
Opatření 5.2, role a odpovědnosti v oblasti bezpečnosti informací, zajišťuje, že povinnosti nejsou abstraktně přiřazeny „byznysu“ nebo „IT“. Mapování Zenith Controls propojuje 5.2 s vlastnictvím politik, monitorováním souladu, řízením incidentů, povědomím, nezávislým přezkumem, nakládáním s důkazy a správou privilegovaných přístupů.
Opatření 5.36, soulad s politikami, pravidly a normami pro bezpečnost informací, uzavírá smyčku. Zajišťuje, že dokumentované požadavky jsou dodržovány, monitorovány, reportovány a napravovány. Mapování Zenith Controls propojuje 5.36 s politikami bezpečnosti informací, disciplinárním procesem, nezávislým přezkumem, rolemi a odpovědnostmi, posuzováním událostí, protokolováním, monitorováním a chráněnými záznamy.
Společně tato opatření odpovídají na základní otázky auditora.
| Otázka auditora | Opěrný bod ISO/IEC 27002:2022 | Jak vypadají dobré důkazy |
|---|---|---|
| Jaké povinnosti se uplatní? | 5.31, právní, zákonné, regulační a smluvní požadavky | Registr povinností, poznámky z právního přezkumu, extrakce smluvních doložek, posouzení regulatorní použitelnosti |
| Kdo vlastní jednotlivé povinnosti a opatření? | 5.2, role a odpovědnosti v oblasti bezpečnosti informací | Matice RACI, popisy pracovních pozic, záznamy o jmenování, statut řízení a správy, seznam vlastníků opatření |
| Jak víte, že se opatření dodržují? | 5.36, soulad s politikami, pravidly a normami pro bezpečnost informací | Řídicí panely souladu, zprávy interního auditu, evidence výjimek, záznamy o nápravných opatřeních, zápisy z přezkoumání vedením |
U menších organizací může být stejná struktura jednodušší. Clarysec v dokumentu Politika právního a regulačního souladu - SME uvádí:
„GM musí udržovat jednoduchý strukturovaný Registr souladu, který uvádí:“
Z dokumentu Politika právního a regulačního souladu - SME, Požadavky na správu a řízení, kapitola 5.1.1.
Vyžaduje také pravidelný přezkum:
„Registr souladu musí být čtvrtletně přezkoumán a aktualizován, pokud:“
Z dokumentu Politika právního a regulačního souladu - SME, Požadavky na správu a řízení, kapitola 5.1.2.
U SME může registr začít jednoduše. Stále však potřebuje vlastnictví, kadenci a důkazy.
Stavte registr kolem povinností, ne kolem rámců
Nejčastější chybou je vytvořit jeden tracker pro NIS2, další pro DORA, další pro GDPR, další pro ISO/IEC 27001:2022 a další pro zákaznické smlouvy. Vznikají tím duplicitní požadavky na důkazy, konfliktní vlastníci a přetížené týmy.
Lepší přístup je mapování povinností na opatření. Jedna bezpečnostní schopnost může splnit více právních podnětů, pokud registr zachová rozdíly ve spouštěči, rozsahu, lhůtě a příslušné pravomoci.
Například reakce na incidenty podporuje hlášení významných incidentů podle NIS2, hlášení závažných incidentů souvisejících s ICT podle DORA a posouzení porušení zabezpečení osobních údajů podle GDPR. Prověrka dodavatelů podporuje bezpečnost dodavatelského řetězce podle NIS2, riziko ICT třetích stran podle DORA a správu zpracovatelů podle GDPR. Protokolování a monitorování podporují detekci incidentů, účinnost opatření a odpovědnost. Evidence aktiv a dat podporuje posouzení rizik podle NIS2, DORA, GDPR a ISO/IEC 27001:2022.
| Téma povinnosti | Impulz NIS2 | Impulz DORA | Impulz GDPR | Opěrný bod ISO/IEC 27001:2022 a ISO/IEC 27002:2022 | Příklady důkazů |
|---|---|---|---|---|---|
| Správa právních povinností | Klasifikace subjektu, národní transpozice, dohledové pravomoci | Sektorový režim digitální provozní odolnosti | Odpovědnost a použitelné právo ochrany osobních údajů | Kapitola 4.2, kapitola 6.1, opatření 5.31 | Registr povinností, memorandum o použitelnosti, evidence právních aktualizací |
| Vlastnictví opatření | Schválení řídicím orgánem, dohled a školení | Odpovědnost řídicího orgánu, role a odpovědnosti v ICT | Odpovědnost správce, úkoly DPO tam, kde se uplatní | Kapitola 5.3, opatření 5.2 | RACI, popisy rolí, atestace vlastníků opatření |
| Hlášení incidentů | Article 23 postupné hlášení významných incidentů | Article 19 hlášení závažných incidentů souvisejících s ICT | Article 33 oznámení porušení zabezpečení osobních údajů tam, kde se uplatní | Opatření 5.24 až 5.28, ISO/IEC 27035-1:2023 | Incidentní tikety, klasifikační matice, záznamy o oznámení |
| Dodavatelské a cloudové riziko | Article 21 bezpečnost dodavatelského řetězce | Article 28 řízení rizik ICT třetích stran | Article 28 záruky zpracovatele, kontroly předávání podle kapitoly V | Opatření 5.19 až 5.23, ISO/IEC 27017:2021, ISO/IEC 27018:2020, ISO/IEC 27036-2:2014 | Hodnocení dodavatelů, smlouvy, testy ukončení spolupráce, přezkumy dílčích zpracovatelů |
| Monitorování souladu | Účinnost opatření, kybernetická hygiena a očekávání řízení přístupu | Přezkum rámce rizik ICT, interní audit, testování odolnosti | Doložení souladu a přezkum opatření | Kapitola 9.1, kapitola 9.2, opatření 5.36 | Zprávy z auditu, řídicí panely, výjimky, nápravná opatření |
Cílem není zakrýt právní rozdíly. Cílem je neimplementovat stejnou schopnost třikrát.
Praktický model registru, který můžete zavést tento týden
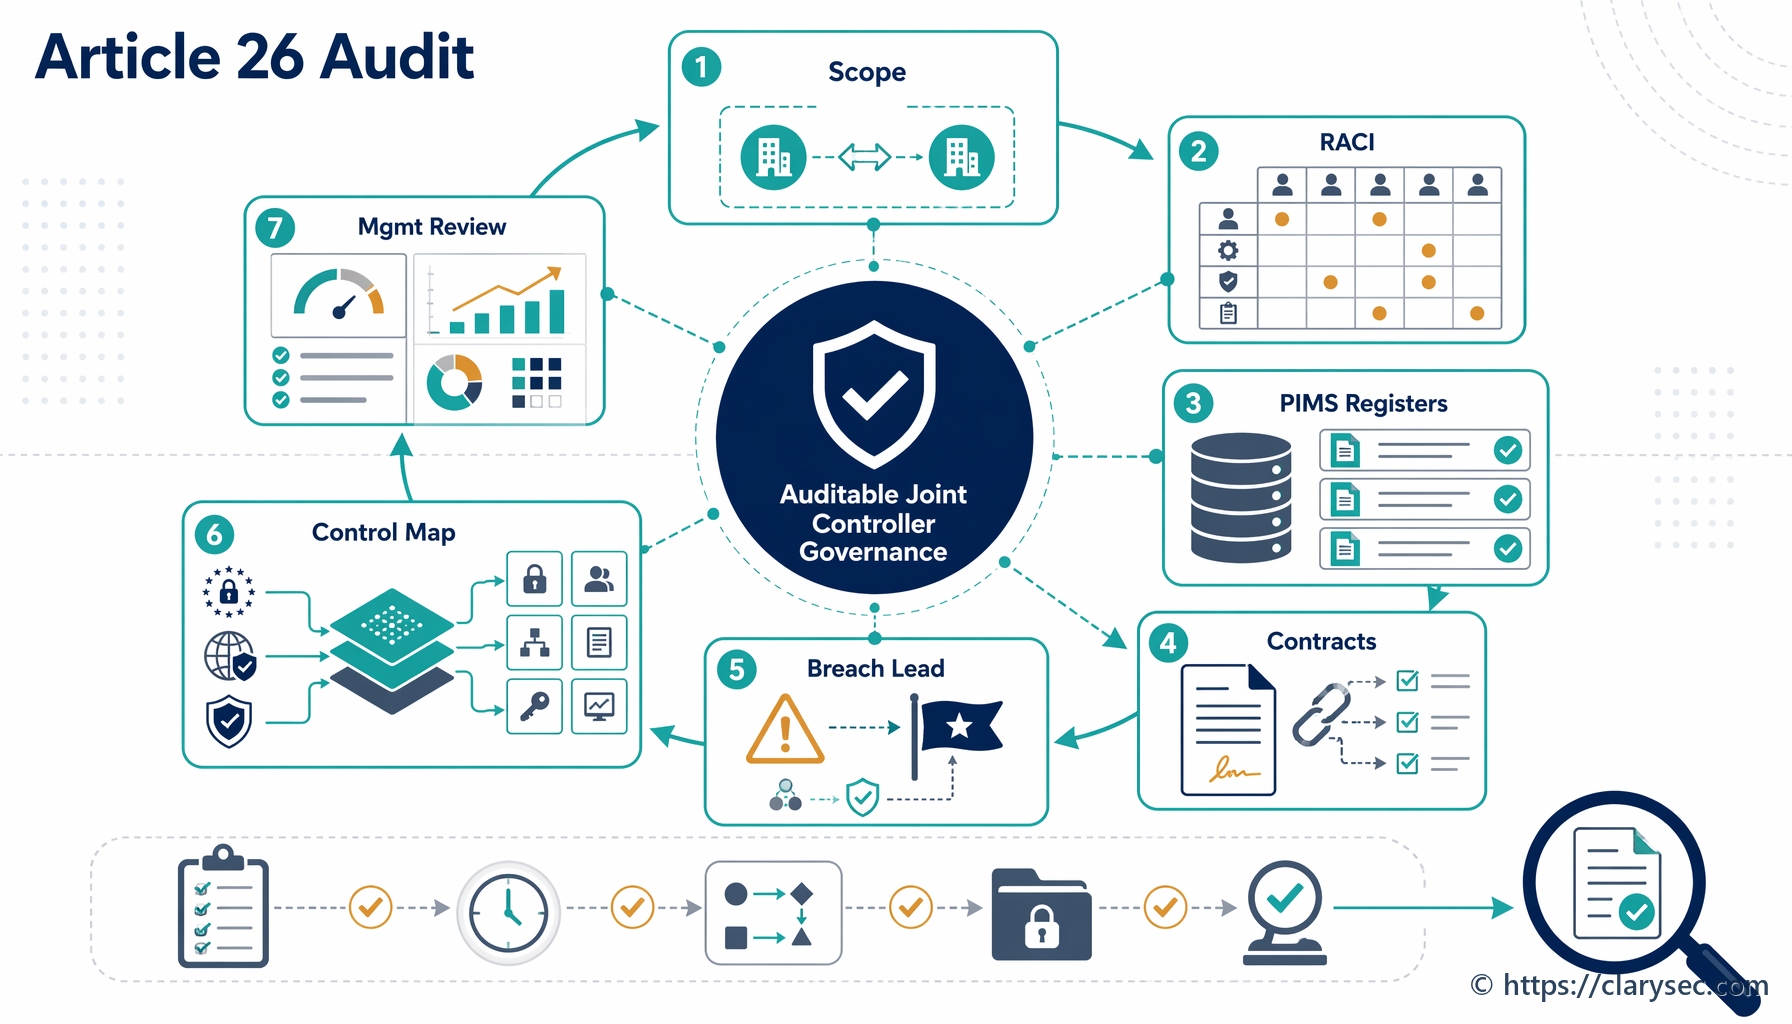
Registr povinností ve stylu Clarysec má být dostatečně jednoduchý na údržbu a zároveň dostatečně detailní, aby obstál při auditním vzorkování. Minimální pole jsou:
- ID povinnosti.
- Zdroj, například NIS2, DORA, GDPR, ISO/IEC 27001:2022, zákaznická smlouva nebo interní politika.
- Konkrétní článek, kapitola nebo smluvní odkaz.
- Shrnutí požadavku.
- Odůvodnění použitelnosti.
- Dotčený obchodní proces nebo služba.
- Rizikový scénář při nesplnění.
- Mapování opatření, včetně opatření ISO/IEC 27002:2022 a odkazů na interní politiky.
- Vlastník opatření.
- Vlastník důkazů.
- Kadence přezkumu.
- Umístění důkazů.
- Výjimky nebo otevřené mezery.
- Příznak eskalace do přezkoumání vedením.
- Datum posledního přezkumu a datum příštího přezkumu.
- Stav.
Zde je praktický příklad pro poskytovatele SaaS ve fintech sektoru působícího v EU.
| ID povinnosti | Zdroj a požadavek | Interní mapování | Vlastník | Kadence přezkumu | Důkazy | |—|—|—|—|—| | OBL-001 | Použitelnost NIS2 a klasifikace subjektu pro digitální infrastrukturu nebo činnosti řízených služeb | Politika právního a regulačního souladu, opatření 5.31, rozsah ISMS | Manažer souladu | Čtvrtletně a při změně služby | Memorandum o použitelnosti, údaje o registraci subjektu, brífink pro představenstvo | | OBL-002 | Řízení rizik ICT třetích stran podle DORA pro kritické nebo významné ICT služby | Postup bezpečnosti dodavatelů, opatření 5.19 až 5.23, registr dodavatelů DORA | Vlastník dodavatelského rizika | Čtvrtletně a před novým kritickým dodavatelem | Registr dodavatelů, prověrka dodavatelů, smluvní doložky, test ukončení spolupráce | | OBL-003 | Posouzení porušení zabezpečení osobních údajů a odpovědnost podle GDPR | Plán reakce na incidenty, postup ochrany soukromí, opatření 5.24 až 5.28 a 5.34 | DPO a manažer incidentů | Pro každý incident a čtvrtletní přezkum trendů | Posouzení porušení zabezpečení osobních údajů, incidentní tiket, rozhodnutí o oznámení, získané poznatky | | OBL-004 | Monitorování, interní audit a přezkoumání vedením podle ISO/IEC 27001:2022 | Proces monitorování auditu a souladu, opatření 5.36 | Manažer ISMS | Roční plán auditů, čtvrtletní monitorování | Zpráva interního auditu, řídicí panel KPI, evidence nápravných opatření | | OBL-005 | Zákaznická smlouva vyžaduje oznámení bezpečnostního incidentu do 24 hodin | Registr smluv, playbook komunikace při incidentech | Customer Success a právní oddělení | Při změně smlouvy a pro každý incident | Výpis smluvní doložky, záznam komunikace k incidentu |
Všimněte si, že každý řádek je použitelný v praxi. Neříká pouze „být v souladu s DORA“. Identifikuje požadavek, interní mapování, vlastníka, rytmus přezkumu a důkazy.
Clarysec v dokumentu Politika rolí a odpovědností v oblasti správy a řízení - SME tuto disciplínu vlastnictví posiluje:
„Odpovědnosti v oblasti správy a řízení (např. přezkum politiky, schválení výjimek, dohled nad poskytovatelem) musí být přiřazeny konkrétním osobám nebo rolím.“
Z dokumentu Politika rolí a odpovědností v oblasti správy a řízení - SME, Požadavky na správu a řízení, kapitola 5.3.
V podnikovém prostředí se má stejný koncept promítnout do matice RACI, registru vlastnictví opatření a reportingového balíčku pro vedení.
Příklad hlášení incidentů: jeden playbook, více povinností
Poskytovatel SaaS zjistí, že může spadat do rozsahu NIS2, protože v EU poskytuje cloudové nebo řízené služby a splňuje relevantní velikostní nebo sektorová kritéria. Organizace již má Plán reakce na incidenty, ale nemá do eskalačních postupů namapované hlášení podle NIS2.
Záznam v registru musí povinnost zachytit přesně:
- Zdroj: NIS2 Article 23.
- Požadavek: bez zbytečného odkladu oznámit CSIRT nebo příslušnému orgánu významné incidenty, s včasným varováním do 24 hodin, oznámením do 72 hodin a závěrečnou zprávou do jednoho měsíce.
- Použitelnost: potenciálně použitelná z důvodu kategorie služby a působení v členských státech.
- Riziko při nesplnění: porušení regulatorních požadavků, opožděné informování zainteresovaných stran, ztráta důvěry zákazníků.
Poté ji namapujte na opatření. Opatření ISO/IEC 27002:2022 5.24 až 5.28 pokrývají plánování řízení incidentů, posouzení, reakci, poučení a sběr důkazů. Opatření 5.31 pokrývá sledování právních povinností. Opatření 5.2 pokrývá přiřazení rolí. Opatření 5.36 pokrývá monitorování toho, zda je proces dodržován.
Vlastnictví musí být výslovné. Manažer incidentů vlastní klasifikaci a eskalaci. Právní oddělení nebo funkce souladu vlastní výklad regulace a autorizaci oznámení. Komunikace vlastní komunikaci se zákazníky. Vlastník důkazů udržuje incidentní spis.
Důkazy mají zahrnovat záznam klasifikace incidentu, časovou osu, čas zjištění, čas triáže, čas eskalace, rozhodnutí o oznámení, podání regulatornímu orgánu, pokud se uplatní, rozhodnutí o komunikaci se zákazníky, získané poznatky a nápravná opatření.
Tabletop cvičení pak registr uvede do praxe. Použijte scénář, kdy chybná konfigurace cloudu způsobí potenciální expozici zákaznických dat a narušení služby. Ověřte, zda tým dokáže identifikovat 24hodinovou lhůtu NIS2, určit, zda je vyžadováno posouzení porušení zabezpečení osobních údajů podle GDPR, klasifikovat potenciální dopad DORA, pokud jsou dotčeny finanční služby, a vytvořit úplný důkazní spis.
Tak se registr povinností stává opatřením. Mění provozní chování.
Správa důkazů je místo, kde audity často selhávají
Mnoho organizací umí ukázat registr. Méně jich umí prokázat, že důkazy jsou úplné, aktuální, chráněné a propojené.
Clarysec v dokumentu Politika monitorování auditu a souladu - SME stanoví základní požadavek:
„Všechny důkazy musí být uloženy v centralizované auditní složce.“
Z dokumentu Politika monitorování auditu a souladu - SME, Požadavky na implementaci politiky, kapitola 6.2.1.
Tato věta řeší běžné selhání při auditu. Důkazy rozptýlené v e-mailu, tiketech Jira, složkách SharePoint, portálech dodavatelů a osobních úložištích nejsou připravené na audit. Centralizovaná složka nemusí být doslova jednou složkou pro každý soubor, ale musí existovat řízený důkazní repozitář nebo index, který auditorovi sdělí, kde se nachází autoritativní artefakt.
U každé povinnosti mají být důkazy konzistentně pojmenovány, namapovány na ID povinnosti a ID opatření, vlastněny jmenovanou osobou nebo rolí, chráněny před neoprávněnou změnou, uchovávány podle právních a smluvních požadavků, přezkoumávány v definované kadenci a propojeny s výjimkami a nápravnými opatřeními.
Zpracování opatření 5.31 v Zenith Controls propojuje právní požadavky s uchováváním záznamů prostřednictvím opatření 5.33, soukromím a ochranou osobně identifikovatelných údajů (PII) prostřednictvím opatření 5.34, nezávislým přezkumem prostřednictvím opatření 5.35 a interním souladem prostřednictvím opatření 5.36. To je důležité, protože samotné důkazy mohou obsahovat regulované informace, jako jsou osobní údaje, forenzní indikátory, logy privilegovaných přístupů nebo důvěrná zákaznická data.
Auditní pohled: jak různí přezkoumávající registr testují
Silný registr obstojí před více auditními perspektivami.
Auditor ISO/IEC 27001:2022 začne kontextem, zainteresovanými stranami, rozsahem, ošetřením rizik, Prohlášením o použitelnosti, monitorováním, interním auditem a přezkoumáním vedením. U opatření 5.31 bude auditor očekávat, že použitelné právní a smluvní požadavky jsou identifikovány, udržovány aktuální a promítnuty do opatření. U opatření 5.2 bude testovat, zda jsou odpovědnosti přiřazeny a pochopeny. U opatření 5.36 bude hledat monitorování, neshody a nápravná opatření.
Hodnotitel sladěný s NIST se zaměří na výsledky správy a řízení. NIST Cybersecurity Framework 2.0 GOVERN zahrnuje GV.OC-03, které očekává, že právní, regulační a smluvní požadavky týkající se kybernetické bezpečnosti, včetně povinností v oblasti soukromí a občanských svobod, jsou pochopeny a řízeny. Hodnotitel si může vyžádat organizační profil, analýzu mezer a prioritizovaný akční plán a poté vzorkováním ověřit, zda se povinnosti promítají do správy aktiv, řízení přístupu, ochrany údajů, protokolování, reakce a obnovy.
Auditor COBIT 2019 nebo ISACA bude posuzovat optikou cílů správy a řízení a managementu. Zvláště relevantní je MEA03, Managed Compliance With External Requirements. Auditor může testovat, zda jsou externí požadavky identifikovány prostřednictvím MEA03.01, zda jsou reakce optimalizovány prostřednictvím MEA03.02, zda je soulad potvrzován prostřednictvím MEA03.03 a zda je získáno ujištění prostřednictvím MEA03.04.
Auditor vycházející z ISACA ITAF zdůrazní dostatečné a vhodné důkazy. Může vybrat požadavek GDPR na oznámení porušení zabezpečení osobních údajů, požadavek DORA na registr dodavatelů a požadavek NIS2 na hlášení incidentů a následně si vyžádat úplnou důkazní stopu od začátku do konce.
Technický hodnotitel může validovat opatření 5.36 prostřednictvím důkazů o konfiguraci. Pokud registr uvádí, že NIS2 a zákaznické smlouvy vyžadují MFA pro privilegovaný přístup, může zkontrolovat nastavení poskytovatele identit. Pokud uvádí, že GDPR a smlouvy vyžadují šifrování, může zkontrolovat šifrování databází, záznamy o správě klíčů a diagramy toků dat. Pokud DORA vyžaduje monitorování ICT služeb třetích stran, může zkontrolovat přezkumy služeb, zprávy SLA a záznamy z testů ukončení spolupráce.
| Rámec nebo přezkoumávající | Co bude testovat | Důkazy z registru, které pomáhají |
|---|---|---|
| ISO/IEC 27001:2022 | Kapitoly 4.2, 6.1, 6.1.3, 9.1, 9.2 a 9.3 | Analýza zainteresovaných stran, odkazy na SoA, plán auditů, zápisy z přezkoumání vedením |
| NIST CSF 2.0 | Výsledky GOVERN, zejména GV.OC-03 | Evidence právních požadavků, aktuální a cílový profil, akční plán |
| COBIT 2019 | MEA03 soulad s externími požadavky | Zprávy o souladu, záznamy o vlastnictví, schválení výjimek |
| Regulatorní orgány pro NIS2, DORA a GDPR | Konkrétní zákonné výsledky | Mapování na úrovni článků, záznamy o incidentech, dodavatelské složky, rozhodnutí o oznámení |
| Technický hodnotitel | Zda deklarovaná opatření fungují | Exporty konfigurace, logy, přezkum přístupových práv, záznamy testů |
Registr potřebuje důkazy o správě a řízení i technické důkazy.
Přezkoumání vedením uzavírá smyčku odpovědnosti
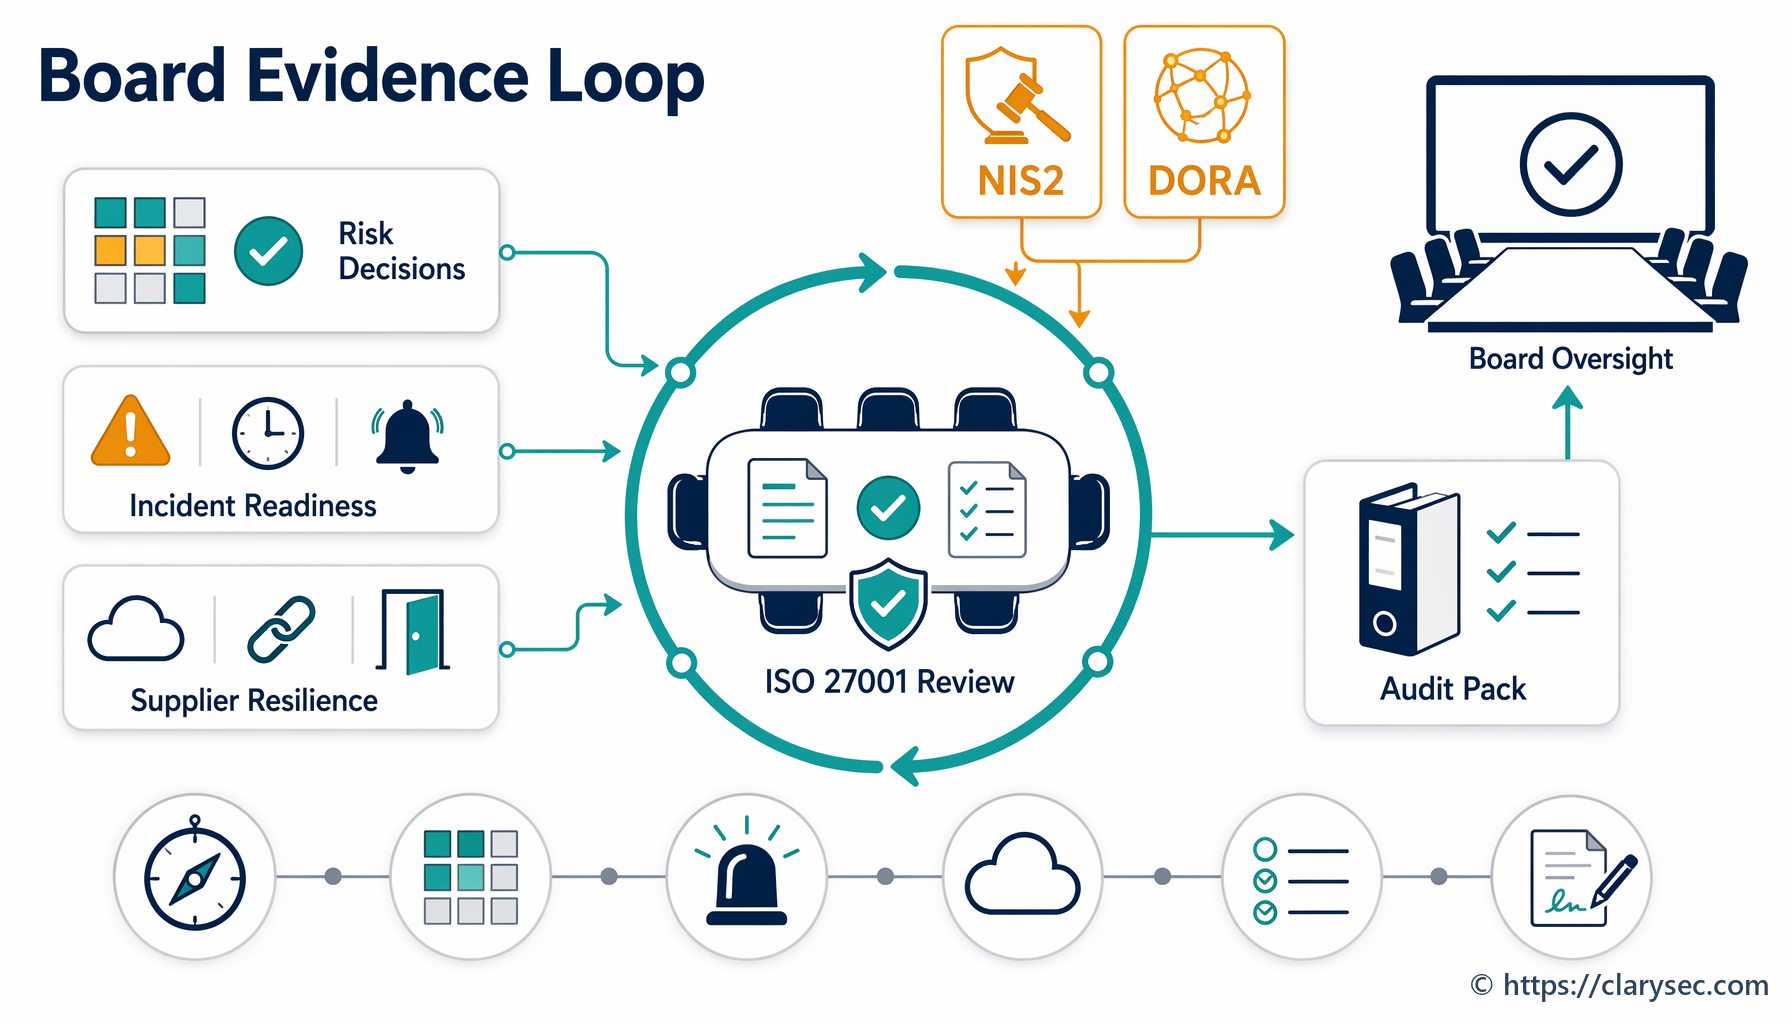
Registr povinností v oblasti souladu nesmí být tiše vlastněn pouze funkcí souladu. Musí vstupovat do přezkoumání vedením, protože NIS2, DORA, GDPR a ISO/IEC 27001:2022 stojí na odpovědnosti.
NIS2 vyžaduje, aby řídicí orgány schvalovaly opatření řízení rizik v oblasti kybernetické bezpečnosti a dohlížely na jejich implementaci. DORA ukládá konečnou odpovědnost za řízení rizik v oblasti ICT řídicímu orgánu. GDPR vyžaduje, aby správci dokázali doložit soulad. ISO/IEC 27001:2022 vyžaduje, aby přezkoumání vedením zohledňovalo změny kontextu, potřeby zainteresovaných stran, výsledky auditů, výsledky monitorování, výsledky posouzení rizik, stav ošetření a příležitosti ke zlepšení.
Clarysec v dokumentu Politika informační bezpečnosti toto očekávání podporuje:
„Činnosti přezkoumání ISMS vedením (podle ISO/IEC 27001 kapitola 9.3) musí být prováděny alespoň jednou ročně a musí zahrnovat:“
Z dokumentu Politika informační bezpečnosti, Požadavky na správu a řízení, kapitola 5.3.
Auditní politika pro SME doplňuje provozní vazbu:
„Zjištění auditu a aktualizace stavu musí být zahrnuty do procesu přezkoumání ISMS vedením.“
Z dokumentu Politika monitorování auditu a souladu - SME, Požadavky na správu a řízení, kapitola 5.4.3.
Přezkoumání vedením nepotřebuje každý řádek. Potřebuje trendy, rozhodnutí o rizicích, výjimky, zdroje a odpovědnost.
| Téma přezkoumání vedením | Příklad metriky nebo rozhodnutí |
|---|---|
| Změny použitelnosti | Identifikován nový požadavek členského státu na registraci podle NIS2 a přiřazen vlastník |
| Otevřené mezery v souladu | Test ukončení spolupráce s dodavatelem podle DORA je po lhůtě u dvou kritických ICT služeb |
| Stav důkazů | 92 procent povinností má aktuální důkazy a 8 procent expirovalo |
| Výjimky | Dočasná odchylka od uchovávání logů schválena do rozšíření úložiště |
| Incidenty a oznámení | Posouzeny dva bezpečnostní incidenty, oznámení regulatornímu orgánu nebylo vyžadováno, odůvodnění zaznamenáno |
| Zjištění auditu | Tři drobné neshody, potvrzeni vlastníci nápravných opatření a termíny |
| Regulatorní výhled | Nadcházející změny smluv a národní transpozice v právním přezkumu |
Tím se registr mění ze složky souladu na nástroj vedení.
Běžné vzorce selhání a jak se jim vyhnout
První vzorec selhání spočívá v tom, že právní oddělení vlastní právo, bezpečnost vlastní opatření a nikdo nevlastní mapování. Clarysec tomu předchází požadavkem, aby povinnosti byly v ISMS mapovány na politiky, opatření a vlastníky.
Druhým je sledování rámců místo povinností. Záznam v registru, který říká „DORA“, není použitelný v praxi. Záznam, který říká „DORA Article 28 řízení rizik ICT třetích stran vyžaduje prověrku, smluvní ustanovení, monitorování a strategie ukončení spolupráce“, použitelný je.
Třetím je chybějící kadence. Čtvrtletní přezkum je praktickým výchozím standardem pro mnoho organizací, doplněným o aktualizace vyvolané novými službami, novými zeměmi, novými dodavateli, incidenty, audity a změnami smluv.
Čtvrtým jsou důkazy, které existují, ale nelze je najít. Princip centralizované auditní složky to řeší přímo.
Pátým jsou neformální výjimky. Pokud opatření dočasně nemůže splnit povinnost, výjimka musí být dokumentována, posouzena z hlediska rizika, schválena, časově omezena a přezkoumávána.
Šestým je formální, ale prázdné přezkoumání vedením. Registr má řídit rozhodnutí o rozpočtu, obsazení rolí, nápravě u dodavatelů, vyjednávání smluv, přijetí rizika a nápravných opatřeních.
Jak Clarysec mění registr v provozní mechanismus
Třicetikrokový přístup Clarysec činí správu povinností praktickou.
V Zenith Blueprint krok 2 identifikuje potřeby zainteresovaných stran a použitelné požadavky. Krok 13 mapuje opatření na rizika, kapitoly a Prohlášení o použitelnosti. Krok 23 se věnuje organizačním opatřením, včetně požadavku vytvořit a udržovat registr právních a regulačních požadavků.
Blueprint uvádí:
„Spolupracujte s právním oddělením, funkcí souladu nebo externím právním poradcem na vytvoření registru použitelných právních předpisů, regulací a smluvních povinností souvisejících s bezpečností informací (5.31). Měl by zahrnovat právní předpisy o ochraně osobních údajů (např. GDPR), sektorové požadavky a certifikační požadavky. Zajistěte, aby tým ISMS věděl, kde na něj odkazovat, a aby se změny přezkoumávaly alespoň čtvrtletně.“
Z dokumentu Zenith Blueprint, fáze Opatření v praxi, krok 23.
Politiky Clarysec poskytují pravidla správy a řízení: udržovat registr, přiřazovat odpovědnosti, centralizovat důkazy, přezkoumávat zjištění a zahrnovat stav do přezkoumání vedením.
Zenith Controls poskytuje kompas křížového souladu. U opatření 5.31 mapuje správu povinností na odpovědnost podle GDPR, povinnosti kybernetické bezpečnosti podle NIS2, řízení rizik v oblasti ICT podle DORA, správu NIST CSF, programové řízení a průběžné monitorování podle NIST SP 800-53 a monitorování externího souladu podle COBIT 2019. U opatření 5.2 propojuje odpovědnost za role s GDPR, NIS2, DORA, NIST a COBIT. U opatření 5.36 propojuje monitorování souladu s politikami s odpovědností podle GDPR, kybernetickou hygienou a očekáváními řízení přístupu podle NIS2, provozní odolností podle DORA, průběžným monitorováním podle NIST a monitorováním shody podle COBIT.
Hodnota je jednoduchá: jeden registr, jedna architektura opatření, mnoho výsledků souladu.
Další kroky: připravte registr povinností na audit
Organizace, které v roce 2026 zvládnou soulad dobře, nebudou ty s největším počtem tabulek. Budou to ty s dohledatelností: povinnost na vlastníka, vlastník na opatření, opatření na důkaz, důkaz na přezkum, přezkum na zlepšení.
Začněte těmito kroky:
- Vytvořte nebo aktualizujte svůj registr povinností v oblasti kybernetické bezpečnosti.
- Přidejte NIS2, DORA, GDPR, ISO/IEC 27001:2022 a klíčové smluvní povinnosti zákazníků.
- Namapujte každou povinnost na politiky, opatření ISO/IEC 27002:2022, vlastníky, kadenci přezkumu a důkazy.
- Identifikujte mezery, výjimky a expirované důkazy.
- Přidejte stav registru do příštího přezkoumání ISMS vedením.
- Použijte Zenith Blueprint od Clarysec k začlenění registru do 30krokového plánu implementace ISMS.
- Použijte Zenith Controls ke křížovému mapování povinností na očekávání ISO, NIST, COBIT, GDPR, NIS2 a DORA.
- Použijte dokumenty Clarysec Politika právního a regulačního souladu, Politika právního a regulačního souladu - SME, Politika rolí a odpovědností v oblasti správy a řízení - SME, Politika monitorování auditu a souladu - SME a Politika informační bezpečnosti k formalizaci vlastnictví, přezkumu, ukládání důkazů a odpovědnosti vedení.
Clarysec vám pomůže zabudovat tuto dohledatelnost do ISMS dříve, než si ji vyžádá auditor, regulatorní orgán, člen představenstva nebo zákazník. Stáhněte si relevantní šablony politik Clarysec, namapujte tento týden prvních deset povinností a změňte soulad z chaotické reakce na provozní systém.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council