Průvodce důkazy ke změně ISO 27001 týkající se změny klimatu

Je 09:10 ráno v den vašeho dozorového auditu ISO/IEC 27001:2022. Auditor již přezkoumal váš registr rizik, Prohlášení o použitelnosti, zápisy z přezkoumání vedením, registr dodavatelů a zprávu ze cvičení kontinuity činností. Poté přichází otázka, která místnost zaskočí:
„Ukažte mi, jak jste určili, zda je změna klimatu relevantní pro ISMS.“
Ředitel informační bezpečnosti se podívá na manažera compliance. Manažer compliance otevře registr právních požadavků. Někdo zmíní ESG. Někdo jiný řekne, že poskytovatel datového centra má certifikace ISO. Auditor čeká.
Právě tento okamžik představuje praktickou mezeru v důkazech, kterou vytvořila změna požadavků na systémy řízení ISO týkající se změny klimatu. Změna nevyžaduje, aby se bezpečnostní týmy staly klimatology, počítaly uhlíkové emise cloudu nebo vytvářely dekorativní „klimatické opatření“. Klade mnohem přímější otázku systému řízení: posoudila organizace, zda je změna klimatu relevantní pro její kontext, a zda mají zainteresované strany požadavky související s klimatem, které ovlivňují systém řízení?
Pro ISO/IEC 27001:2022 to znamená, že důkazy musí být provázány napříč kapitolami 4 až 10: kontext, zainteresované strany, rozsah, plánování rizik, operativní řízení, hodnocení výkonnosti, přezkoumání vedením a neustálé zlepšování. Změnu nelze splnit tím, že se na poradě řekne „nepoužije se“. Splňuje se předložením odůvodněného, dokumentovaného rozhodnutí založeného na rizicích.
Fintechová ředitelka informační bezpečnosti Sarah čelila stejné otázce několik týdnů před auditem. Její první reakce byla obvyklá: změna klimatu působila jako téma mimo ISMS, zatímco její tým se soustředil na kybernetické hrozby, narušení bezpečnosti dat, cloudovou bezpečnost, připravenost na DORA a zákaznické due diligence. Jakmile však změnu převedla do praktického jazyka ISMS, problém se stal konkrétním: extrémní počasí může ovlivnit dostupnost cloudového regionu, dodavatel v oblasti s nedostatkem vody může zpozdit výměnu kritického hardwaru, dlouhodobý výpadek napájení může narušit personální zajištění reakce na incidenty a zákazníci mohou vyžadovat důkaz provozní odolnosti.
To je správné uchopení tématu. Změnu klimatu považujte za vstup do kontextu a odolnosti ISMS, nikoli za dodatečně přilepené téma.
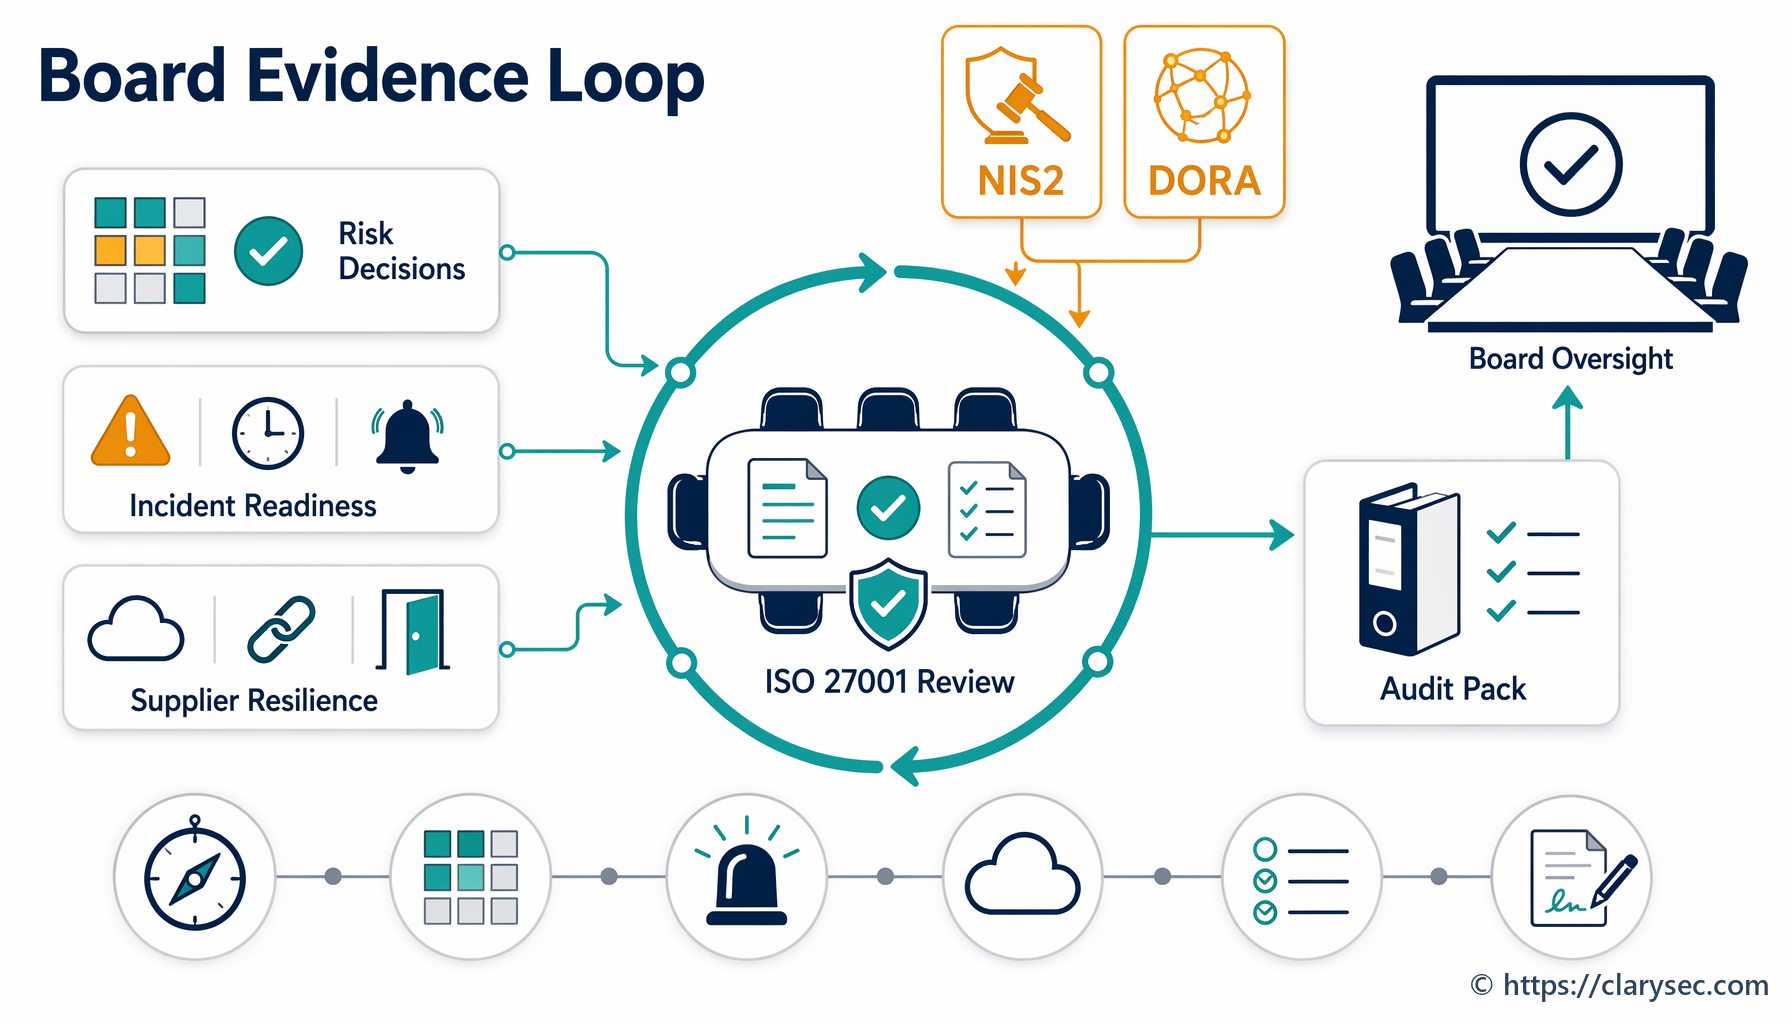
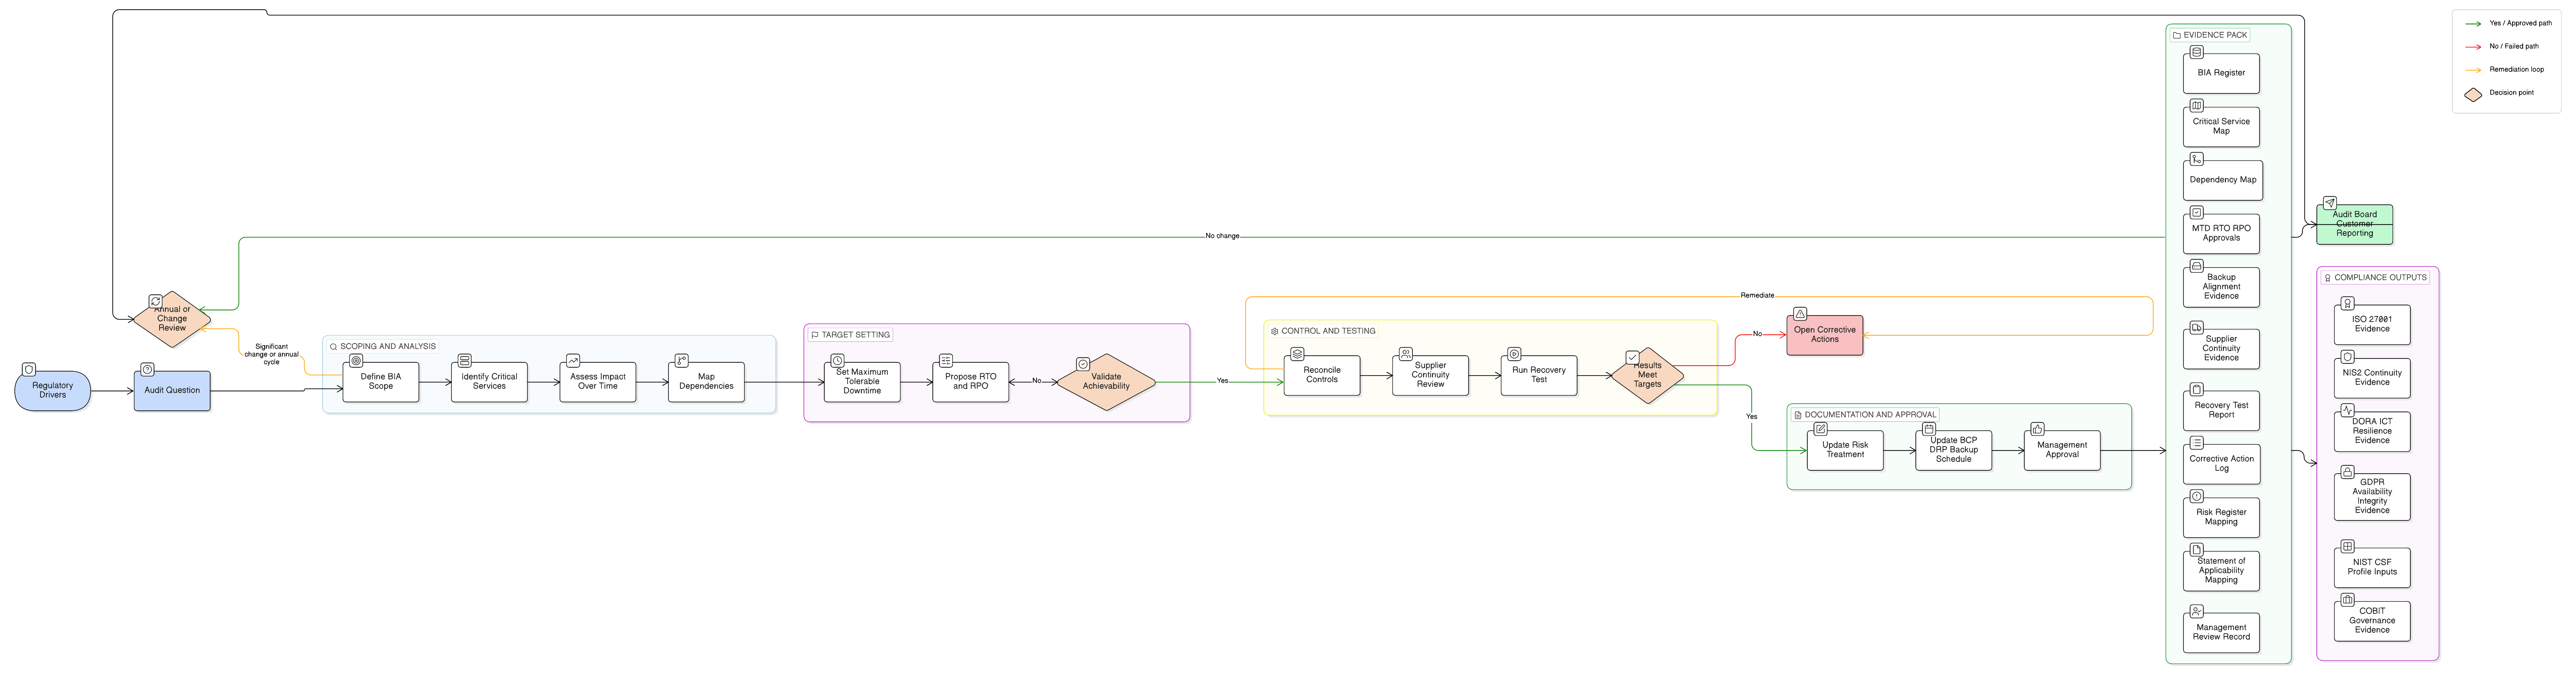
Přístup Clarysec využívá Zenith Blueprint: 30krokovou roadmapu auditora, Zenith Controls: průvodce mapováním souladu napříč rámci a šablony politik Clarysec k převodu nové auditní otázky na dohledatelné důkazy. Cíl je jednoduchý: ukázat auditorovi čistý řetězec od kontextu k riziku, od rizika k opatřením, od opatření k důkazům, od důkazů k přezkoumání vedením a od přezkoumání vedením ke zlepšování.
Změna mění auditní otázku, nikoli poslání ISMS
Nejčastější chybou je zacházet se změnou ISO 27001 týkající se změny klimatu jako se samostatnou doménou opatření. Tou není. U ISMS je skutečnou otázkou, zda změna klimatu může ovlivnit zamýšlené výsledky bezpečnosti informací, zejména důvěrnost, integritu a dostupnost.
Změna doplňuje změnu klimatu jako konkrétní aspekt požadavků na kontext systému řízení ISO. U ISO/IEC 27001:2022 budou auditoři obvykle nejprve ověřovat dva body:
- Kapitola 4.1, zda organizace určila, zda je změna klimatu relevantní externí otázkou.
- Kapitola 4.2, zda mají relevantní zainteresované strany požadavky související s klimatem.
Klíčové slovo je „určila“. Organizace může určit, že změna klimatu není relevantní, je relevantní pouze pro určité lokality nebo služby, nebo je relevantní pro celý ISMS. Toto určení však musí být dokumentované a podložené skutečnými závislostmi organizace.
Například poskytovatel SaaS může rozhodnout, že klimatická relevance existuje, protože produkční dostupnost závisí na malém počtu cloudových regionů, poskytovateli řízených služeb a pracovnících reakce na incidenty pracujících na dálku. Fintech může změnu propojit s kritickými závislostmi na poskytovatelích služeb ICT z řad třetích stran, provozní odolností podle DORA, regulovaným hlášením incidentů a odpovědností správní rady. Výrobní společnost se může zaměřit na dostupnost OT sítě, konektivitu závodu, vzdálené monitorování a narušení fyzického pracoviště.
Vyspělý soubor důkazů by se měl nacházet na stejných místech, kde organizace již dokládá, že její ISMS funguje.
| Oblast ISMS | Důkazy ke změně klimatu, které auditoři očekávají | Praktický příklad |
|---|---|---|
| Kontext | Dokumentované určení, zda jsou otázky související s klimatem relevantní pro výsledky bezpečnosti informací | Riziko povodně pro hlavní kancelář, riziko horka pro region datového centra, energetická nestabilita ovlivňující dostupnost služby |
| Zainteresované strany | Zákazníci, regulátoři, pojistitelé, poskytovatelé cloudových služeb, investoři nebo orgány společnosti s očekáváními v oblasti odolnosti, dostupnosti nebo zpřístupňování informací | Podnikový zákazník vyžaduje důkazy o plánování kontinuity činností související s klimatem pro hostované služby |
| Rozsah | Hranice rozsahu přezkoumané vůči lokalitám, outsourcovaným službám, cloudovým regionům, týmům podpory a kritickým závislostem | Rozsah ISMS potvrzuje, že produkční prostředí SaaS hostované v cloudu a podpůrné činnosti zůstávají v rozsahu |
| Posouzení rizik | Scénáře hrozeb související s klimatem posouzené tam, kde jsou relevantní pro důvěrnost, integritu nebo dostupnost | Dlouhodobá vlna veder zvyšuje pravděpodobnost selhání chlazení datového centra a narušení služby |
| SoA | Stávající opatření z přílohy A odůvodněná tam, kde ošetřují riziko související s klimatem nebo povinnosti v oblasti souladu | A.5.29, A.5.30, A.5.19, A.5.21, A.5.22, A.5.23, A.5.31 a A.8.13 uvedeny v odůvodnění ošetření |
| Operativní řízení | Opatření pro kontinuitu činností, dodavatele, incidenty, zálohování, změny a cloud aktualizována nebo potvrzena | Scénář regionálního narušení doplněn do cvičení obnovy po havárii |
| Přezkoumání vedením | Vedení přezkoumává změny kontextu, rizika, zjištění auditu, zdroje, zbytkové riziko a opatření ke zlepšení | Vedení po přezkoumání klimatického scénáře schvaluje rozpočet na test přepnutí cloudu na záložní řešení |
| Dokumentované informace | Důkazy jsou uchovávány, řízeny a dohledatelné | Registr kontextu, registr rizik, registr souladu, zpráva z testu BCP, zápisy z přezkoumání vedením |
Nejsilnější auditní důkazy nejsou uloženy v samostatné „klimatické složce“. Objevují se v běžných záznamech ISMS a ukazují, že systém řízení umí reagovat na změny externího kontextu.
Začněte kontextem, zainteresovanými stranami a rozsahem
Klimatická relevance začíná v kontextu. Organizace musí zaznamenat jasné určení: relevantní, nerelevantní nebo částečně relevantní. „Relevantní“ neznamená katastrofické. Znamená způsobilé ovlivnit zamýšlené výsledky bezpečnosti informací.
V Zenith Blueprint začíná fáze základů ISMS a vedení analýzou kontextu. Krok 1 uvádí:
Akční bod 4.1: Vytvořte seznam interních a externích faktorů, které jsou relevantní pro bezpečnost informací vaší organizace.
Stejné pokyny doporučují širokou externí analýzu, včetně environmentálních faktorů prostřednictvím technik, jako je PESTLE. Zde se klimatická změna požadavků stává provozně uchopitelnou. Namísto otázky „Máme klimatické opatření?“ si tým klade otázky:
- Které fyzické lokality, datová centra, cloudové regiony, sítě a dodavatelé podporují služby v rozsahu?
- Mohou extrémní počasí, horko, lesní požáry, povodně, nedostatek vody, energetická nestabilita nebo narušení dopravy ovlivnit dostupnost, integritu nebo důvěrnost?
- Požadují zákazníci při bezpečnostním prověřování důkazy o klimatické odolnosti nebo provozní odolnosti?
- Ukládají regulátoři, pojistitelé, investoři nebo klienti z veřejného sektoru očekávání v oblasti kontinuity činností, obnovy po havárii nebo dostupnosti?
- Mohou projekty adaptace na změnu klimatu zavést nová technologická rizika, například integrace systémů správy budov, IoT senzory, monitorování prostředí nebo rychlou migraci do cloudu?
- Existují dopady na ochranu soukromí, pokud nové monitorování zahrnuje údaje o zaměstnancích, poloze, zařízeních nebo prostředí propojené s osobami?
U fintechového týmu Sarah workshop ke kontextu identifikoval čtyři realistické externí otázky: expozici bouřím v regionu datového centra, koncentraci v jednom cloudovém regionu, závislost na dodavateli hardwaru v oblasti s nedostatkem vody a regulatorní očekávání podle DORA a NIS2.
Dalším krokem jsou zainteresované strany. Změna vyžaduje, aby organizace určily, zda mají zainteresované strany požadavky související s klimatem. Tyto strany mohou zahrnovat zákazníky, regulátory, pojistitele, poskytovatele cloudových služeb, investory, orgány společnosti nebo kritické dodavatele.
Krok 2 v Zenith Blueprint propojuje tuto analýzu s rozsahem ISMS:
Akční bod 4.3: Navrhněte prohlášení o rozsahu ISMS. Uveďte, co je zahrnuto (organizační jednotky, lokality, systémy) a případná vyloučení.
To je důležité, protože narušení související s klimatem často vstupuje přes rozhraní a závislosti. Organizace může tvrdit, že její kancelář není významná, protože produkce je hostovaná v cloudu, ale auditor se může zeptat, zda zákaznická podpora, privilegovaný přístup, reakce na incidenty, správa záloh, eskalace u dodavatelů nebo krizová komunikace nezávisí na osobách, pracovištích nebo dodavatelích mimo rozsah.
Podniková Information Security Policy společnosti Clarysec nastavuje základní požadavek:
Organizace musí zavést a udržovat systém řízení bezpečnosti informací (ISMS) v souladu s kapitolami 4 až 10 normy ISO/IEC 27001:2022.
Vyžaduje také strukturu důkazů, kterou auditoři očekávají:
ISMS musí zahrnovat definované hranice rozsahu, metodiku hodnocení rizik, měřitelné cíle a dokumentovaná opatření odůvodněná v Prohlášení o použitelnosti (SoA).
Tato slova tvoří jádro připravenosti na změnu: hranice rozsahu, metodika hodnocení rizik, měřitelné cíle a odůvodnění SoA.
Převeďte klimatický kontext na rizika bezpečnosti informací
Nejlepší důkazy zřídka představuje obecné riziko nazvané „změna klimatu“. Změna klimatu je hybatelem kontextu. Rizikový scénář má popisovat důsledek pro bezpečnost informací.
Silné rizikové scénáře vypadají například takto:
- Extrémní počasí naruší přístup do hlavní kanceláře během bezpečnostního incidentu a zpozdí privilegovanou reakci a komunikaci se zákazníky.
- Regionální vlna veder zvýší pravděpodobnost nestability chlazení nebo napájení v datovém centru podporujícím produkční pracovní zátěže.
- Povodeň zasáhne lokalitu servisního pracoviště kritického dodavatele a zpozdí obnovu služeb spravované ochrany koncových bodů.
- Požadavky zákazníků na klimatickou odolnost nejsou zachyceny v registru souladu, což vytváří smluvní nesoulad a auditní zjištění.
- Nouzová migrace do cloudu s cílem snížit závislost na fyzickém pracovišti obchází standardní řízení změn a přezkum dodavatelského rizika.
- Monitorovací zařízení pro adaptaci na změnu klimatu jsou připojena k firemní síti bez registrace aktiv, protokolování nebo řízení zranitelností.
Jde o rizika bezpečnosti informací, protože ovlivňují dostupnost, zvládání incidentů, ujištění dodavatelů, správu aktiv, právní povinnosti, bezpečné změny nebo ochranu soukromí.
Risk Management Policy - SME společnosti Clarysec stanoví:
Všechna identifikovaná rizika musí být zaznamenána v registru rizik.
Zároveň posiluje periodicitu přezkumu:
Rizika musí být přezkoumávána čtvrtletně a aktualizována při výskytu významných událostí.
Pro podnikové organizace rozšiřuje Risk Management Policy společnosti Clarysec model vstupů:
Vstupy pro identifikaci rizik musí zahrnovat mimo jiné zjištění auditu, skeny zranitelností, zprávy z penetračního testování, trendy incidentů, právní povinnosti a provozní změny.
Klimatická relevance může vzniknout z kteréhokoli z těchto vstupů. Zjištění zákaznického auditu může identifikovat chybějící důkazy o odolnosti. Právní aktualizace může doplnit povinnosti v oblasti provozní odolnosti. Migrace do cloudu může přesunout pracovní zátěže do jiného regionálního profilu expozice. Test kontinuity činností může odhalit, že pracovníci při výpadku napájení nemají přístup k postupům obnovy.
| Kontextová otázka | Hrozba | Zranitelnost | Dopad na CIA | Příklad rizika ISMS |
|---|---|---|---|---|
| Rostoucí četnost regionálních bouří | Dlouhodobý výpadek elektrické sítě nebo ztráta konektivity datového centra | Produkční návrh v jednom regionu a netestované přepnutí na záložní řešení | Dopad na dostupnost zákaznických platforem, porušení SLA, újma na pověsti | RR-31: Ztráta dostupnosti služby v důsledku narušení primárního hostingového regionu ovlivněného klimatem |
| Koncentrace dodavatelského řetězce v klimaticky zranitelné oblasti | Narušení výroby nebo podpůrných činností | Dodavatel jako jediný zdroj a dlouhé lhůty výměny | Dopad na dostupnost a integritu z nepodporované nebo degradované infrastruktury | RR-32: Narušení dodavatelského řetězce ICT zpožďuje bezpečnostní údržbu a výměnu hardwaru |
| Extrémní počasí ovlivňuje mobilitu pracovníků a napájení domácností | Pracovníci reakce na incidenty se nemohou koordinovat během incidentu s vysokou závažností | Nadměrná závislost na jedné lokalitě, slabá komunikace mimo primární komunikační kanál | Dopad na dostupnost a důvěrnost, pokud se zpozdí zamezení šíření a oznámení | RR-33: Schopnost reakce na incidenty je během regionálního narušení snížena |
| Senzory prostředí přidané do budov | Nový sběr údajů a zařízení připojená k síti | Neregistrovaná aktiva a nejasná pravidla uchovávání | Dopad na důvěrnost a ochranu soukromí z nadbytečného sběru osobních údajů | RR-34: Monitorování pro adaptaci na změnu klimatu zavádí nespravovaná aktiva a expozici v oblasti ochrany soukromí |
Každé riziko musí mít vlastníka, pravděpodobnost, dopad, rozhodnutí o ošetření, stanovisko ke zbytkovému riziku a datum přezkumu. Pokud organizace dospěje k závěru, že neexistuje významné riziko bezpečnosti informací související s klimatem, i tento závěr potřebuje odůvodnění.
Použijte Prohlášení o použitelnosti k převodu logiky rizik na logiku opatření
Jakmile jsou scénáře související s klimatem zaznamenány, další otázkou je, zda jsou nezbytná opatření a zda Prohlášení o použitelnosti odráží přijaté rozhodnutí. Kapitoly 6.1.1 až 6.1.3 normy ISO/IEC 27001:2022 vyžadují plánovaná opatření pro rizika a příležitosti, posouzení rizik, ošetření rizik, nezbytná opatření, porovnání s přílohou A a SoA s odůvodněním zahrnutí a vyloučení.
Ve fázi řízení rizik uvádí krok 13 v Zenith Blueprint praktický model dohledatelnosti:
Křížově odkazujte na právní předpisy: Pokud jsou určitá opatření implementována konkrétně za účelem splnění GDPR, NIS2 nebo DORA, můžete to uvést buď v registru rizik (jako součást odůvodnění dopadu rizika), nebo v poznámkách SoA.
Stejný princip použijte pro změnu týkající se změny klimatu. Nevymýšlejte nové opatření. Namapujte scénář na stávající opatření ISO/IEC 27002:2022 a vysvětlete, proč jsou použitelná.
| Scénář vyvolaný klimatem | Pravděpodobné oblasti opatření ISO/IEC 27002:2022 | Důkazy k uchování |
|---|---|---|
| Extrémní počasí naruší přístup do kanceláře během bezpečnostního incidentu | A.5.24 Plánování a příprava řízení incidentů bezpečnosti informací, A.5.26 Reakce na incidenty bezpečnosti informací, A.5.29 Bezpečnost informací během narušení, A.5.30 Připravenost ICT pro kontinuitu činností | Plán reakce na incidenty, postup vzdáleného přístupu, test kontaktního stromu, test konferenčního mostu pro incidenty, získané poznatky |
| Horko nebo energetická nestabilita ovlivní dostupnost cloudu nebo datového centra | A.5.23 Bezpečnost informací při používání cloudových služeb, A.5.30 Připravenost ICT pro kontinuitu činností, A.8.13 Zálohování informací, A.5.19 Bezpečnost informací ve vztazích s dodavateli | Ujištění dodavatelů, cloudová architektura, test přepnutí na záložní řešení, test obnovy ze zálohy |
| Povodeň ovlivní podporu kritického dodavatele ICT | A.5.19 Bezpečnost informací ve vztazích s dodavateli, A.5.21 Řízení bezpečnosti informací v dodavatelském řetězci ICT, A.5.22 Monitorování, přezkum a řízení změn dodavatelských služeb, A.5.30 Připravenost ICT pro kontinuitu činností | Posouzení rizik dodavatele, smluvní doložky, záznam monitorování dodavatele, výstupní strategie |
| Objeví se nová regulatorní nebo zákaznická očekávání v oblasti odolnosti | A.5.31 Právní, zákonné, regulatorní a smluvní požadavky, A.5.36 Soulad s politikami, pravidly a standardy bezpečnosti informací, A.5.35 Nezávislý přezkum bezpečnosti informací | Aktualizace registru souladu, přezkum politiky, zjištění interního auditu, zápis z přezkoumání vedením |
| Nouzová technologická změna obchází přezkum | A.8.32 Řízení změn, A.8.9 Řízení konfigurace, A.5.8 Bezpečnost informací v projektovém řízení, A.5.23 Bezpečnost informací při používání cloudových služeb | Záznam o změně, přijetí rizika, přezkum dodavatele, přezkum po implementaci |
| Monitorování prostředí zavádí zpracování osobních údajů | A.5.9 Evidence informací a dalších souvisejících aktiv, A.5.34 Ochrana soukromí a ochrana osobně identifikovatelných údajů (PII), A.5.31 Právní, zákonné, regulatorní a smluvní požadavky, A.5.15 Řízení přístupu | Registr aktiv, předběžné posouzení nutnosti DPIA, pravidlo uchovávání, přezkum přístupových práv |
Podniková Risk Management Policy činí spouštěč SoA výslovným:
SoA musí být přezkoumáno po každém zásadním posouzení rizik nebo významné environmentální změně.
Toto ustanovení je vysoce relevantní. Významná environmentální změna může být doslovná, například aktualizovaná expozice povodňovému riziku u objektu, nebo provozní, například změna poskytovatelů datového centra, přesun pracovních zátěží, otevření nového pracoviště podpory nebo přijetí regulovaného zákazníka s požadavky na odolnost.
Silné odůvodnění SoA je konkrétní:
„Opatření A.5.30 je použitelné, protože RR-31 identifikuje potenciální narušení dostupnosti služby v důsledku extrémního počasí ovlivňujícího primární podpůrné činnosti. Ošetření zahrnuje vzdálenou koordinaci incidentů, otestované postupy obnovy, každoroční cvičení připravenosti ICT a validaci přepnutí cloudu na záložní řešení.“
To je silnější než „Použitelné, protože to vyžaduje ISO.“
Použijte důkazy z politik, aby byla změna opakovatelně řiditelná
Změna nesmí vytvořit jednorázový předauditní shon. Musí se stát součástí běžného cyklu přezkumu systému řízení.
Legal and Regulatory Compliance Policy - SME společnosti Clarysec stanoví:
Jakákoli změna ovlivňující soulad musí spustit přezkum registru souladu a relevantních politik.
Doplňte změnu systému řízení ISO týkající se změny klimatu do registru souladu a poté ji křížově propojte se souvisejícími zákaznickými, regulatorními, smluvními, pojistnými a certifikačními povinnostmi. Pokud organizace působí v prostředí NIS2 nebo DORA, propojte tyto povinnosti s kontinuitou činností, hlášením incidentů, ujištěním dodavatelů a důkazy o správě a řízení.
Pro kontinuitu činností očekává Business Continuity Policy and Disaster Recovery Policy - SME společnosti Clarysec důkazy:
že scénáře narušení byly zohledněny a testovány jako součást posouzení rizik
Právě zde se klimatické scénáře stávají provozně uchopitelnými. Tabletop test regionálního výpadku napájení, cvičení obnovy ze zálohy, validace přepnutí cloudu na záložní řešení nebo simulace výpadku dodavatelské podpory mohou změnu podpořit, pokud jsou propojeny s registrem rizik.
Pro správu auditů stanoví Audit and Compliance Monitoring Policy - SME společnosti Clarysec:
Zjištění auditu a aktualizace stavu musí být zahrnuty do procesu přezkoumání ISMS vedením.
Pokud interní audit identifikuje slabé důkazy ke klimatické změně požadavků, zjištění nesmí zůstat pouze v nástroji pro sledování auditu. Musí vstoupit do přezkoumání vedením, nápravných opatření a neustálého zlepšování.
Důkazy k ochraně soukromí jsou důležité tam, kde adaptace na změnu klimatu mění zpracování osobních údajů. Privacy Information Management System Policy společnosti Clarysec vyžaduje disciplínu v oblasti kontextu:
[Obě varianty] Vedoucí ochrany soukromí / manažer PIMS MUSÍ dokumentovat externí a interní otázky kontextu ochrany soukromí v REG01 každoročně a do 30 dnů od jakékoli významné změny.
Vyžaduje také zachycení požadavků zainteresovaných stran:
[Obě varianty] Vedoucí ochrany soukromí / manažer PIMS MUSÍ dokumentovat relevantní zainteresované strany a jejich požadavky PIMS v REG01 každoročně a do 30 dnů od jakékoli významné změny.
Pro rizika pro soukromí a DPIA doplňuje Privacy Risk Assessment and DPIA Policy:
[Obě varianty] Vedoucí ochrany soukromí / manažer PIMS MUSÍ vykazovat stav rizik pro soukromí a DPIA z REG04 do REG12 čtvrtletně a před každým přezkoumáním vedením.
PIMS Monitoring, Audit and Improvement Policy poskytuje vzor přezkoumání vedením, který je užitečný i mimo oblast ochrany soukromí:
[Obě varianty] Vrcholové vedení MUSÍ při každém přezkoumání vedením přezkoumat v REG12 neshody PIMS, nápravná opatření, výsledek monitorování, výsledek auditu, rizika pro soukromí, ujištění dodavatelů a vstupy týkající se změn zainteresovaných stran.
A PIMS Documented Information and Evidence Management Policy posiluje indexaci důkazů:
[Vše] Vedoucí ochrany soukromí / manažer PIMS MUSÍ udržovat index dokumentovaných informací PIMS v REG12 před prvním zveřejněním PIMS a poté čtvrtletně.
Pro připravenost ISMS na klimatickou změnu požadavků použijte stejnou disciplínu: udržujte index důkazů, aby auditní tým mohl rychle dohledat záznamy o kontextu, rizicích, SoA, kontinuitě činností, dodavatelích a přezkoumání vedením.
Hodnota mapování souladu napříč rámci: ISO 27001, NIS2, DORA, GDPR, NIST CSF a COBIT
Změna ISO 27001 týkající se změny klimatu je požadavkem systému řízení ISO, ale důkazy mají širší regulatorní a ujišťovací hodnotu.
NIS2 vyžaduje, aby základní a důležité subjekty uplatňovaly vhodná a přiměřená opatření řízení kybernetických rizik s využitím přístupu zohledňujícího všechna nebezpečí. Article 21 zahrnuje analýzu rizik, zvládání incidentů, kontinuitu činností, zálohování, obnovu po havárii, krizové řízení, bezpečnost dodavatelského řetězce, bezpečný vývoj, posouzení účinnosti, školení, kryptografii, řízení přístupu a správu aktiv. Extrémní počasí, energetická nestabilita a narušení dodavatelů do tohoto pohledu přirozeně zapadají. Article 20 také vyžaduje, aby vedoucí orgány schvalovaly opatření řízení kybernetických rizik a dohlížely na jejich implementaci, což je v souladu s důkazy z přezkoumání vedením podle ISO/IEC 27001:2022.
DORA je zvlášť relevantní pro finanční subjekty. Vyžaduje řízení rizik ICT, odpovědnost vedoucího orgánu, plány kontinuity a obnovy, testování digitální provozní odolnosti, řízení rizik ICT třetích stran a průběžné zlepšování. Pokud finanční organizace již používá přezkoumání ISMS vedením ke schvalování opatření kontinuity ICT souvisejících s klimatem, stejné důkazy mohou podpořit řídicí narativ podle DORA.
GDPR se stává relevantním, když adaptace na změnu klimatu mění zpracování osobních údajů. Příklady zahrnují monitorování bezpečnosti pracovníků, sledování polohy při extrémním počasí, nové senzory v budovách, monitorování prostředí propojené se zaměstnanci nebo změny lokalit cloudového zpracování. Odpovědnost podle GDPR, účelové omezení, minimalizace údajů, bezpečnost, uchovávání a správa a řízení dodavatelů zůstávají použitelné i během narušení.
NIST CSF 2.0 poskytuje pro stejné důkazy jazyk vhodný pro vedení. Jeho funkce GOVERN zdůrazňuje organizační kontext, očekávání zainteresovaných stran, právní a regulatorní požadavky, strategii řízení rizik, role, dohled a rizika dodavatelského řetězce. Odborníci na ujištění orientovaní na COBIT 2019 a ISACA se často zaměří na vlastnictví, metriky výkonnosti, přijetí rizika, cíle správy a řízení, správu problémů a důkazy, že vedení ví, že opatření fungují.
| Pohled rámce | Jak pomáhají důkazy ISMS související s klimatem |
|---|---|
| ISO/IEC 27001:2022 | Dokládají kontext, zainteresované strany, rozsah, ošetření rizik, SoA, přezkoumání vedením a neustálé zlepšování |
| NIS2 | Podporují řízení rizik založené na přístupu zohledňujícím všechna nebezpečí, odpovědnost vedení, kontinuitu činností, zvládání incidentů a důkazy k dodavatelským rizikům |
| DORA | Podporují správu a řízení rizik ICT, kontinuitu, testování, řízení závislostí na třetích stranách a dohled vedoucího orgánu |
| GDPR | Podporují odpovědnost tam, kde adaptace na změnu klimatu mění zpracování osobních údajů, monitorování, dodavatele, uchovávání nebo cloudové lokality |
| NIST CSF 2.0 | Podporují výstupy GOVERN, očekávání zainteresovaných stran, komunikaci rizik, rizika dodavatelského řetězce a prioritizované akční plány |
| COBIT 2019 a ujištění podle ISACA | Podporují vlastnictví správy a řízení, monitorování výkonnosti, přijetí rizika, sledování problémů a dohledatelnost ujištění |
Zenith Controls je zde užitečný, protože pomáhá týmům pro compliance vidět, jak stejný důkazní objekt podporuje více rámců. Nejde o samostatný soubor opatření. Jde o průvodce mapováním souladu napříč rámci pro převod logiky opatření ISO/IEC 27001:2022 a ISO/IEC 27002:2022 na auditní, ujišťovací a regulatorní očekávání.
Pro toto téma je klíčových několik opatření ISO/IEC 27002:2022. A.5.31 Právní, zákonné, regulatorní a smluvní požadavky podporuje povinnost identifikovat a udržovat použitelné požadavky. A.5.4 Odpovědnosti vedení podporuje odpovědnost vedení. A.5.36 Soulad s politikami, pravidly a standardy bezpečnosti informací podporuje ujištění, že pravidla jsou dodržována. A.5.29 a A.5.30 podporují bezpečnost informací během narušení a připravenost ICT pro kontinuitu činností. A.5.19, A.5.21 a A.5.22 podporují odolnost dodavatelů a dodavatelského řetězce ICT.
Zenith Controls uvádí:
Opatření 5.36 slouží jako mechanismus prosazování pravidel definovaných v 5.1.
V kontextu klimatické změny požadavků to znamená, že organizace nejen aktualizuje politiku. Monitoruje, zda přezkumy kontextu, aktualizace rizik, přezkumy SoA, testy kontinuity činností, přezkumy dodavatelů a opatření z přezkoumání vedením skutečně probíhají.
Přezkoumání vedením je rozhodujícím okamžikem na úrovni správní rady
Kapitola 9.3 normy ISO/IEC 27001:2022 vyžaduje, aby vrcholové vedení v plánovaných intervalech přezkoumávalo ISMS s cílem zajistit jeho trvalou vhodnost, přiměřenost a účinnost. U klimatické změny požadavků je přezkoumání vedením místem, kde se důkazy o kontextu mění v odpovědnost vedení.
Zenith Blueprint, fáze Audit, přezkum a zlepšování, krok 28, týmům říká, aby shromáždily vstupy pro přezkoumání vedením včetně:
✓ Změny externích a interních otázek: Shrňte všechny významné změny kontextu (kapitola 4.1) nebo požadavků zainteresovaných stran (kapitola 4.2) od zahájení projektu ISMS.
Sarah tuto strukturu použila pro informování vedení. Její slide pro přezkoumání vedením byl stručný:
- ISO uložilo posouzení změny klimatu v kontextu systému řízení.
- Tým ISMS určil relevanci pro dostupnost datového centra, koncentraci v cloudu, závislost na dodavatelích a regulatorní očekávání.
- Do registru rizik byla přidána dvě rizika se středně nízkou pravděpodobností a vysokým dopadem.
- Ošetření využívá stávající opatření pro připravenost ICT, řízení dodavatelů, zálohy, cloudové služby a právní požadavky.
- Požaduje se schválení vedení pro rozšířený test obnovy po havárii simulující regionální energetickou nestabilitu.
Zápis zachytil rozhodnutí, vlastníky opatření, termíny splnění a schválení zdrojů. To je kvalitní auditní důkaz, protože ukazuje, že vrcholové vedení téma přezkoumalo a přijalo rozhodnutí založené na rizicích.
Podniková Information Security Policy společnosti Clarysec vyžaduje, aby přezkoumání vedením zahrnovalo:
Rozhodnutí o aktualizacích rozsahu, opatření a přidělení zdrojů
Silný balíček pro přezkoumání vedením ke klimatické změně požadavků má zahrnovat:
- Výňatek z registru kontextu ukazující určení klimatické relevance.
- Výňatek z registru zainteresovaných stran ukazující požadavky nebo odůvodnění jejich absence.
- Přezkum rozsahu pokrývající lokality, cloudové služby, dodavatele, týmy podpory a rozhraní.
- Položky registru rizik a stav ošetření.
- Změny SoA nebo potvrzení, že stávající odůvodnění zůstávají dostatečná.
- Výsledky testů kontinuity činností a obnovy po havárii.
- Aktualizace ujištění dodavatelů pro cloud, datové centrum, MSP, MSSP, telekomunikace, facility služby a outsourcované podpůrné závislosti.
- Dopady na reakci na incidenty, včetně eskalačních a komunikačních závislostí.
- Aktualizace registru právních a regulatorních požadavků.
- Požadavky na zdroje, rozhodnutí a přijetí zbytkového rizika.
- Opatření ke zlepšení s vlastníky a termíny splnění.
Pokud se téma nikdy nedostane do přezkoumání vedením, může působit formálně a bez skutečného dopadu. Pokud se do přezkoumání vedením dostane přes kontext, rizika, opatření a důkazy, působí jako součást fungujícího ISMS.
Častá auditní zjištění a jak jim předcházet
Většina zjištění ke klimatické změně požadavků jsou selhání dohledatelnosti, nikoli technická selhání.
| Časté zjištění | Proč k němu dochází | Jak mu předejít |
|---|---|---|
| Kontext uvádí, že klima je relevantní, ale registr rizik mlčí | Organizace otázku zdokumentovala, ale nepropojila ji s plánováním podle kapitoly 6 | Doplňte konkrétní rizikové scénáře nebo zdokumentujte, proč rizikový scénář není vyžadován |
| Klima je označeno jako nerelevantní navzdory zjevným závislostem | Rozhodnutí ignorovalo lokality, cloudové regiony, dodavatele nebo podpůrné činnosti | Zakládejte rozhodnutí o relevanci na skutečných závislostech a důkazech |
| Chybí požadavky zainteresovaných stran | Nebyla přezkoumána očekávání zákazníků, regulátorů, pojistitelů, investorů nebo správní rady | Přezkoumejte smlouvy, dotazníky, regulatorní povinnosti, požadavky pojišťoven a požadavky na reportování správní radě |
| Odůvodnění SoA jsou obecná | Opatření byla uvedena bez odůvodnění rizikem nebo souladem | Propojte opatření s ID rizik, povinnostmi a důkazy z testů |
| Přezkoumání vedením zmiňuje klima, ale nezaznamenává žádné rozhodnutí | Téma bylo diskutováno bez výstupů | Zachyťte rozhodnutí, vlastníky, zdroje, přijetí zbytkového rizika a termíny splnění |
| Testování kontinuity není propojeno s posouzením rizik | Cvičení BCP nebyla propojena s identifikovanými scénáři | Uvádějte ID rizik v plánech a zprávách z testů |
| Závislosti na dodavatelích jsou ignorovány | Organizace se zaměřila pouze na interní budovy | Zahrňte cloud, datové centrum, MSP, MSSP, telekomunikace, facility služby, napájení a outsourcované podpůrné závislosti |
| Dopady na ochranu soukromí jsou opomenuty | Adaptační projekty zavedly monitorování nebo údaje o poloze bez předběžného posouzení nutnosti DPIA | Posuzujte změny v oblasti adaptace na změnu klimatu z hlediska dopadů na zpracování osobních údajů |
Váš balíček důkazů připravený k auditu
Před dalším dozorovým nebo recertifikačním auditem sestavte stručný balíček důkazů. Nemusí být rozsáhlý. Musí být provázaný.
| Položka důkazů | Co má prokázat |
|---|---|
| Záznam v registru kontextu | Změna klimatu byla posouzena jako externí otázka a relevance byla určena s odůvodněním |
| Registr zainteresovaných stran | Relevantní požadavky zákazníků, regulátorů, pojistitelů, poskytovatelů cloudových služeb, správní rady nebo dalších stran byly identifikovány nebo vyloučeny |
| Přezkum rozsahu | Byly posouzeny lokality, cloudové služby, dodavatelé, podpůrné činnosti a rozhraní |
| Registr rizik | Scénáře bezpečnosti informací vyvolané klimatem byly zaznamenány nebo existuje dokumentované odůvodnění absence významného rizika |
| Plán ošetření rizik | Jsou definováni vlastníci, opatření, termíny, zbytkové riziko a rozhodnutí o ošetření |
| Prohlášení o použitelnosti | Stávající opatření z přílohy A jsou odůvodněna logikou rizik a souladu |
| Registr souladu | Změna ISO a související povinnosti podle NIS2, DORA, požadavky zákazníků, pojistitelů nebo smluvní povinnosti jsou sledovány |
| Důkazy BCP a DR | Scénáře narušení byly zohledněny, testovány a propojeny s posouzením rizik |
| Záznamy ujištění dodavatelů | Kritické závislosti ICT byly přezkoumány z hlediska odolnosti, monitorování a ukončení spolupráce |
| Zápisy z přezkoumání vedením | Vrcholové vedení přezkoumalo kontext, rizika, zdroje, rozhodnutí, zbytkové riziko a opatření ke zlepšení |
| Kontrolní seznam interního auditu | Změna byla testována jako součást auditu nebo monitorování souladu |
| Index důkazů | Záznamy jsou řízené, dohledatelné a mají vlastníka |
Tento balíček dává auditorovi čistou stopu: od kontextu k riziku, od rizika k opatření, od opatření k důkazům, od důkazů k přezkoumání vedením a od přezkoumání vedením ke zlepšování.
Proměňte změnu v důkazy, ne v nejistotu
Změna ISO 27001 týkající se změny klimatu není past na dokumentaci, pokud váš ISMS již funguje jako systém řízení. Je to podnět k prokázání, že vaše organizace dokáže rozpoznat měnící se externí otázku, rozhodnout, zda je významná, vyhodnotit její dopad na výsledky bezpečnosti informací, podle potřeby aktualizovat rizika a opatření a zapojit vrcholové vedení do rozhodování.
Začněte 60minutovým přezkumem důkazů. Připravte registr kontextu, registr zainteresovaných stran, rozsah ISMS, registr rizik, SoA, zprávu z testu BCP, registr dodavatelů, registr souladu a poslední zápis z přezkoumání vedením. Položte si jednu otázku: dokážeme klimatickou změnu požadavků dohledat od kontextu až k rozhodnutí vedení?
Pokud je řetězec přerušený, opravte jej dříve, než mezeru najde auditor.
Clarysec vám může pomoci tuto dohledatelnost rychle vybudovat. Použijte Zenith Blueprint: 30krokovou roadmapu auditora k zařazení práce do správných implementačních fází, použijte Zenith Controls: průvodce mapováním souladu napříč rámci k mapování důkazů napříč ISO/IEC 27001:2022, NIS2, DORA, GDPR, NIST CSF a ujištěním orientovaným na COBIT a využijte šablony politik Clarysec, aby záznamy byly opakovatelné, přezkoumatelné a připravené k auditu.
Naplánujte si posouzení důkazů Clarysec ke klimatické změně požadavků a proměňte nepříjemnou auditní otázku v jistou odpověď připravenou pro správní radu.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council