PECB · Sleva 15 % Využít nabídku →

Posts

Explore our latest insights on cybersecurity compliance and best practices.

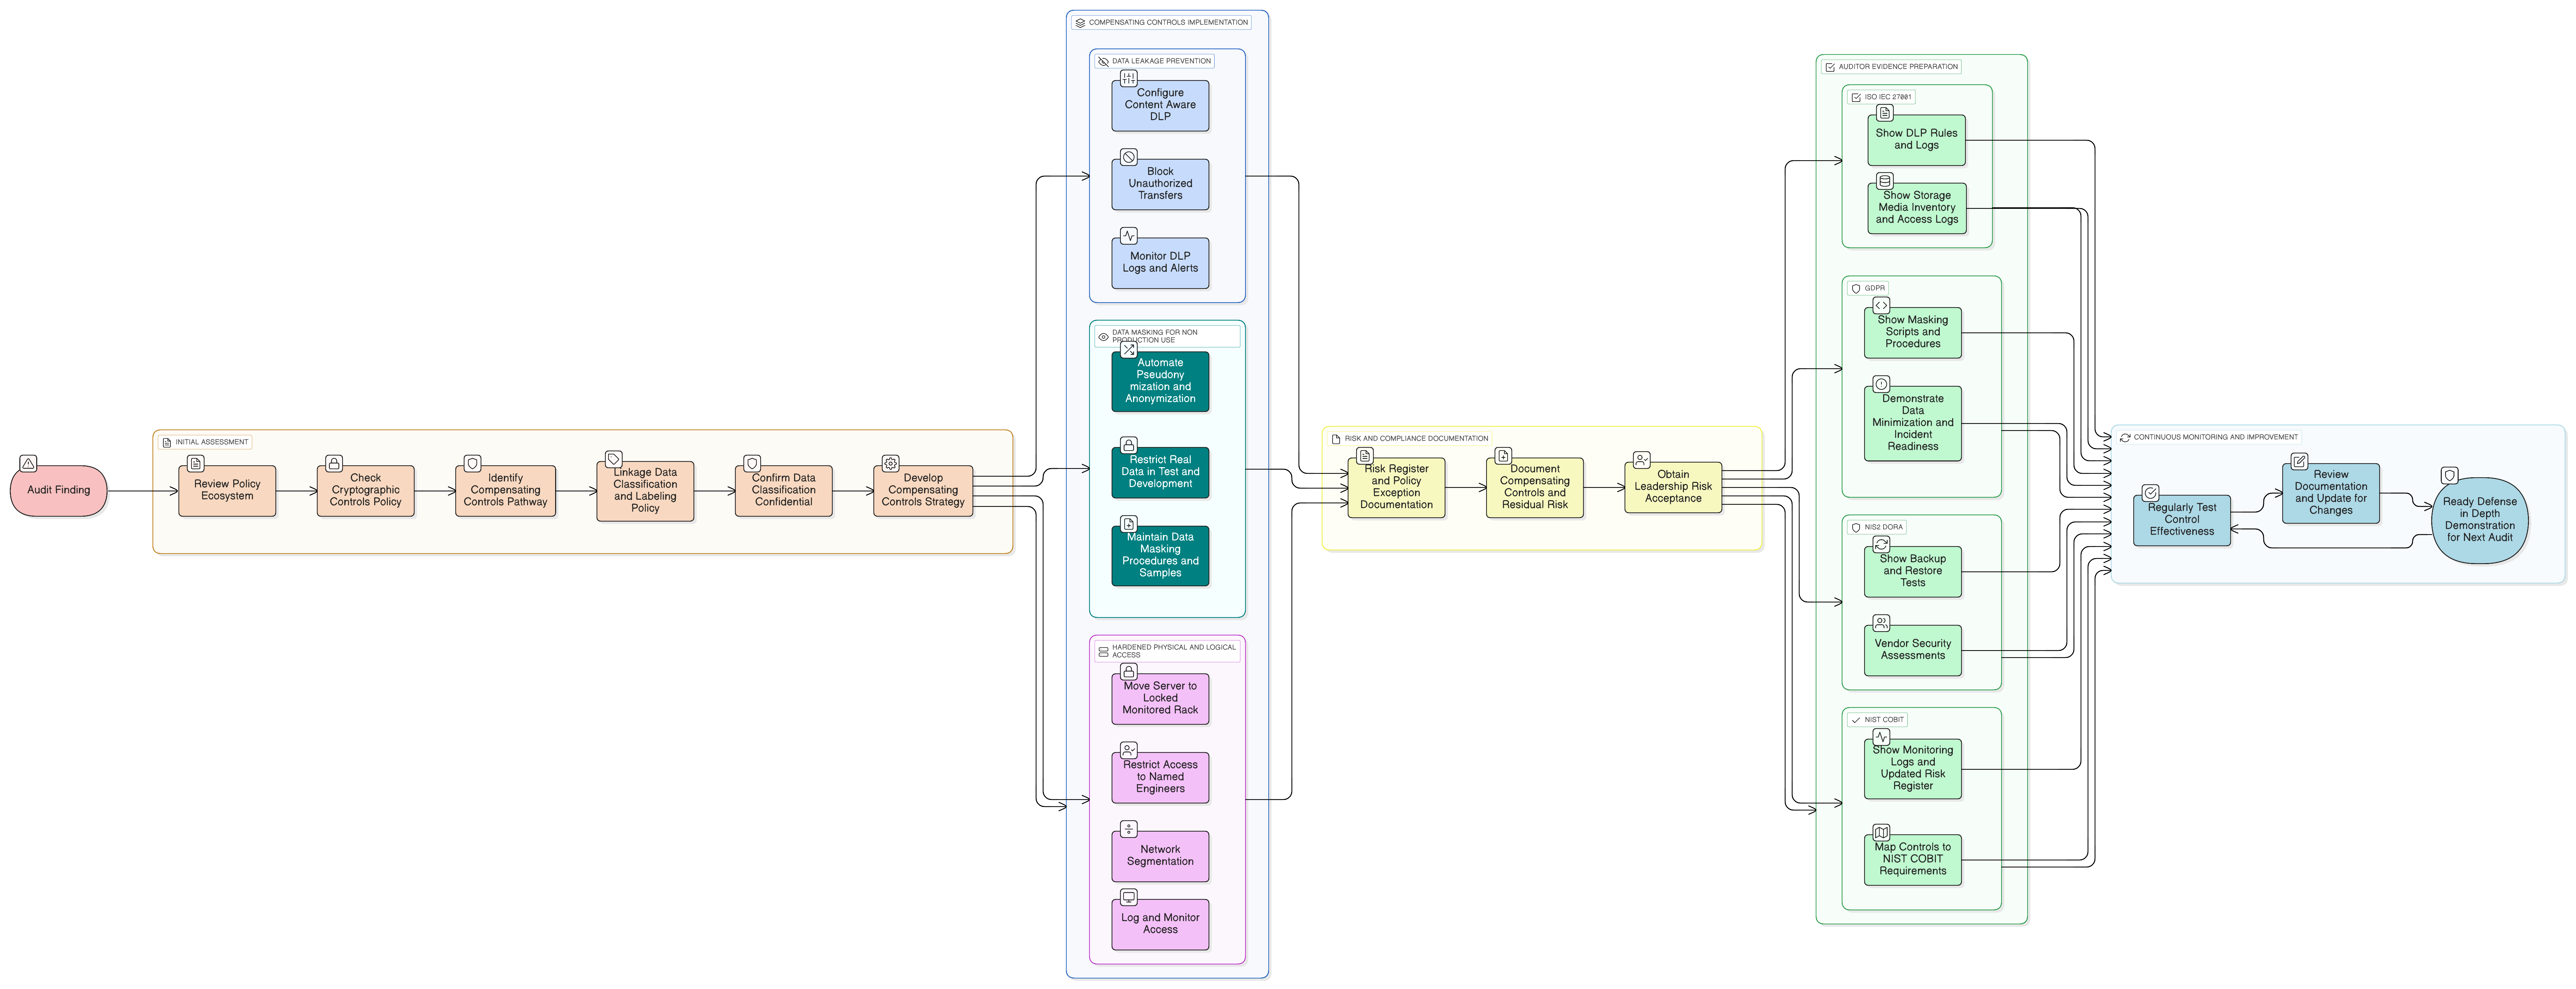
24hodinový test NIS2: Jak vytvořit plán reakce na incidenty, který obstojí při bezpečnostním incidentu i auditu

24hodinový test NIS2: Jak vytvořit plán reakce na incidenty, který obstojí při bezpečnostním incidentu i auditu

Pravidlo 24hodinového oznamování podle směrnice NIS2 zásadně mění pravidla hry. Tento ucelený průvodce ukazuje CISO a auditorům, jak navrhnout odolný plán reakce na incidenty v souladu s regulatorními požadavky, který obstojí při dohledovém přezkumu i reálných útocích, s využitím politik Clarysec a nástrojových sad pro průřezový soulad.

Za hranice dotazníku: definitivní průvodce pro CISO k auditování vysoce rizikových dodavatelů podle NIS2 a DORA

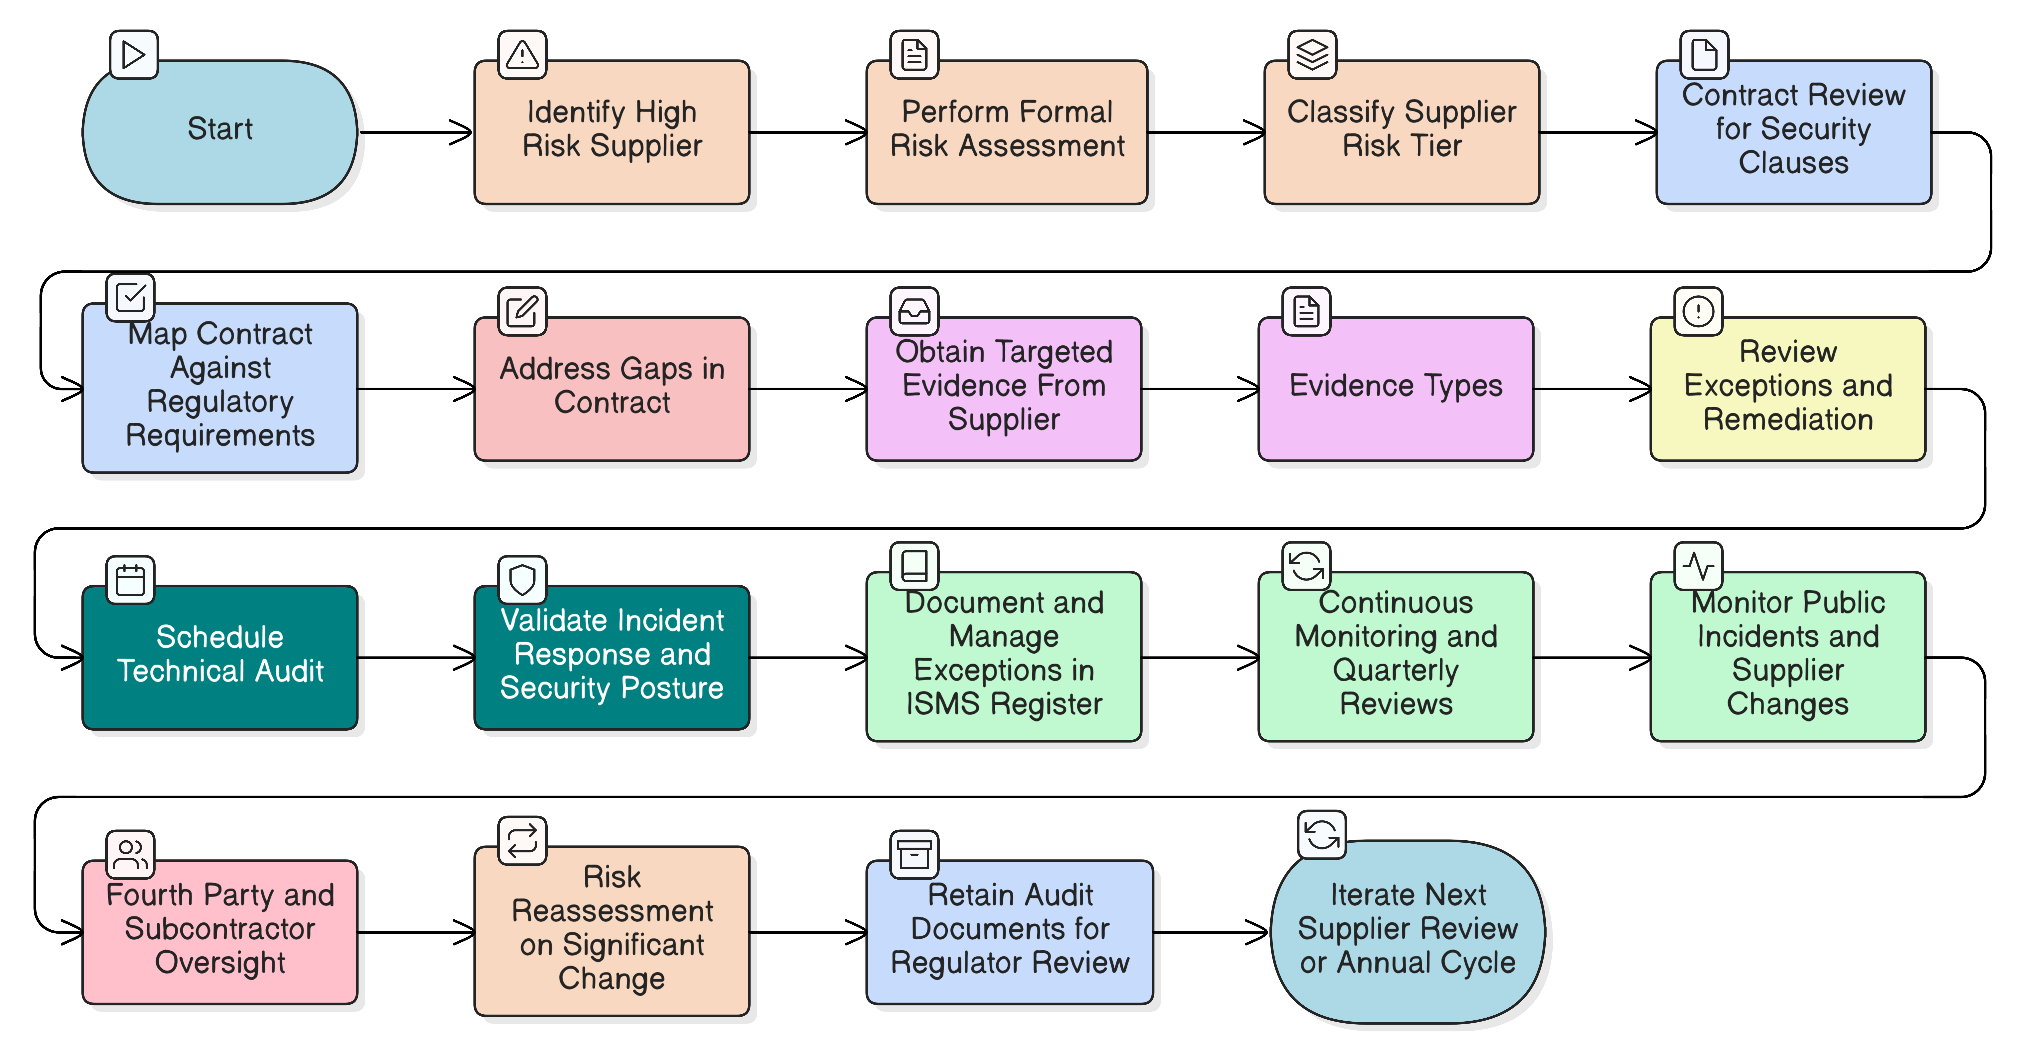
Za hranice dotazníku: definitivní průvodce pro CISO k auditování vysoce rizikových dodavatelů podle NIS2 a DORA

Stěžejní článek pro CISO o zvládnutí auditů vysoce rizikových dodavatelů podle NIS2 a DORA. Naučte se zavést průběžnou auditní strategii založenou na rizicích s využitím ověřených rámců, požadavků politik a praktických kontrolních seznamů pro splnění přísných regulatorních požadavků.

18 min
Nejslabší článek: příručka CISO pro vybudování programu řízení rizik v dodavatelském řetězci v souladu s NIS2

Nejslabší článek: příručka CISO pro vybudování programu řízení rizik v dodavatelském řetězci v souladu s NIS2

Tento klíčový článek provází CISO a vedoucí pracovníky odpovědné za soulad praktickým postupem pro vybudování programu řízení rizik v dodavatelském řetězci v souladu s NIS2. Spojuje regulační výklad, prakticky použitelná opatření a odborné vedení Clarysec, aby se dodavatelský řetězec změnil z kritické zranitelnosti na odolné a auditovatelné aktivum.

21 min
Nad rámec obnovy: průvodce pro CISO k budování skutečné provozní odolnosti podle ISO 27001:2022

Nad rámec obnovy: průvodce pro CISO k budování skutečné provozní odolnosti podle ISO 27001:2022

Ransomwarový útok přichází během jednání správní rady. Zálohy fungují, ale funguje i vaše bezpečnost? Zjistěte, jak implementovat opatření odolnosti podle ISO/IEC 27001:2022, udržet bezpečnost pod tlakem, obstát před auditory a splnit přísné požadavky DORA a NIS2 s odbornou roadmapou Clarysec.

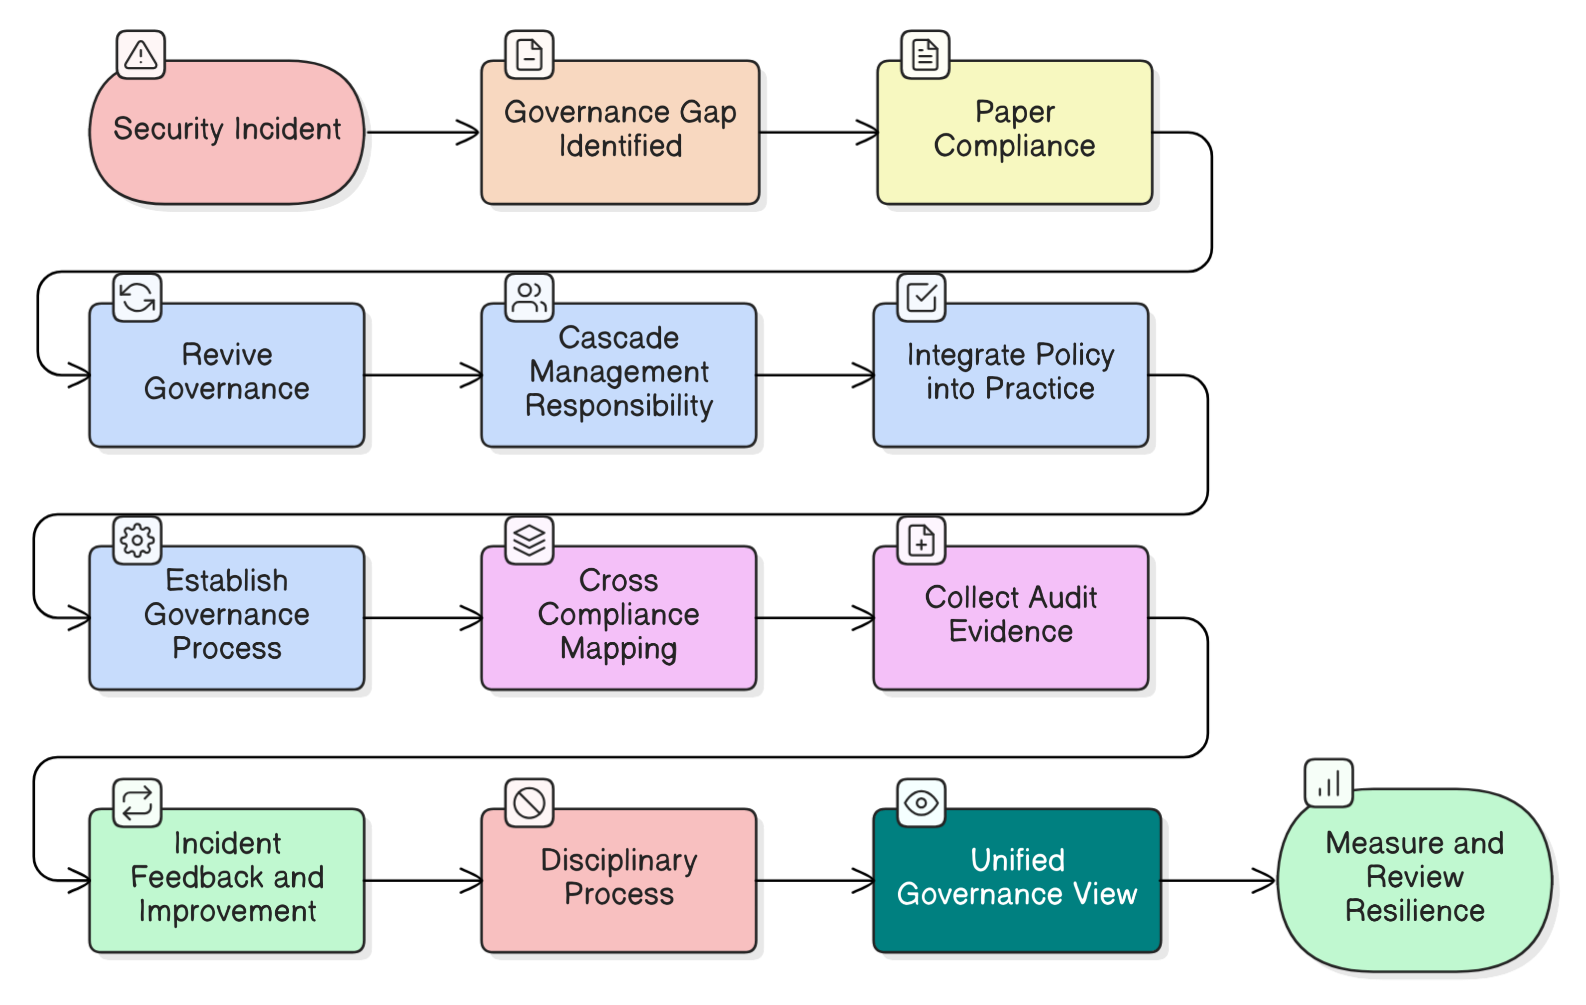
Od souladu k odolnosti: jak mohou CISO odstranit mezeru ve správě a řízení

Od souladu k odolnosti: jak mohou CISO odstranit mezeru ve správě a řízení

Kontrolní seznamy souladu nezabrání bezpečnostním incidentům; aktivní správa a řízení ano. Na reálném incidentu rozebíráme největší mýty CISO v oblasti správy a řízení a nabízíme plán, jak vybudovat skutečnou odolnost organizace pomocí konkrétních kroků, příkladů politik a mapování souladu napříč ISO 27001:2022, NIS2, DORA a dalšími rámci.

18 min

Zabezpečení životního cyklu zaměstnance: ucelený přístup řízený ISMS napříč ISO 27001:2022, NIS2, DORA a GDPR

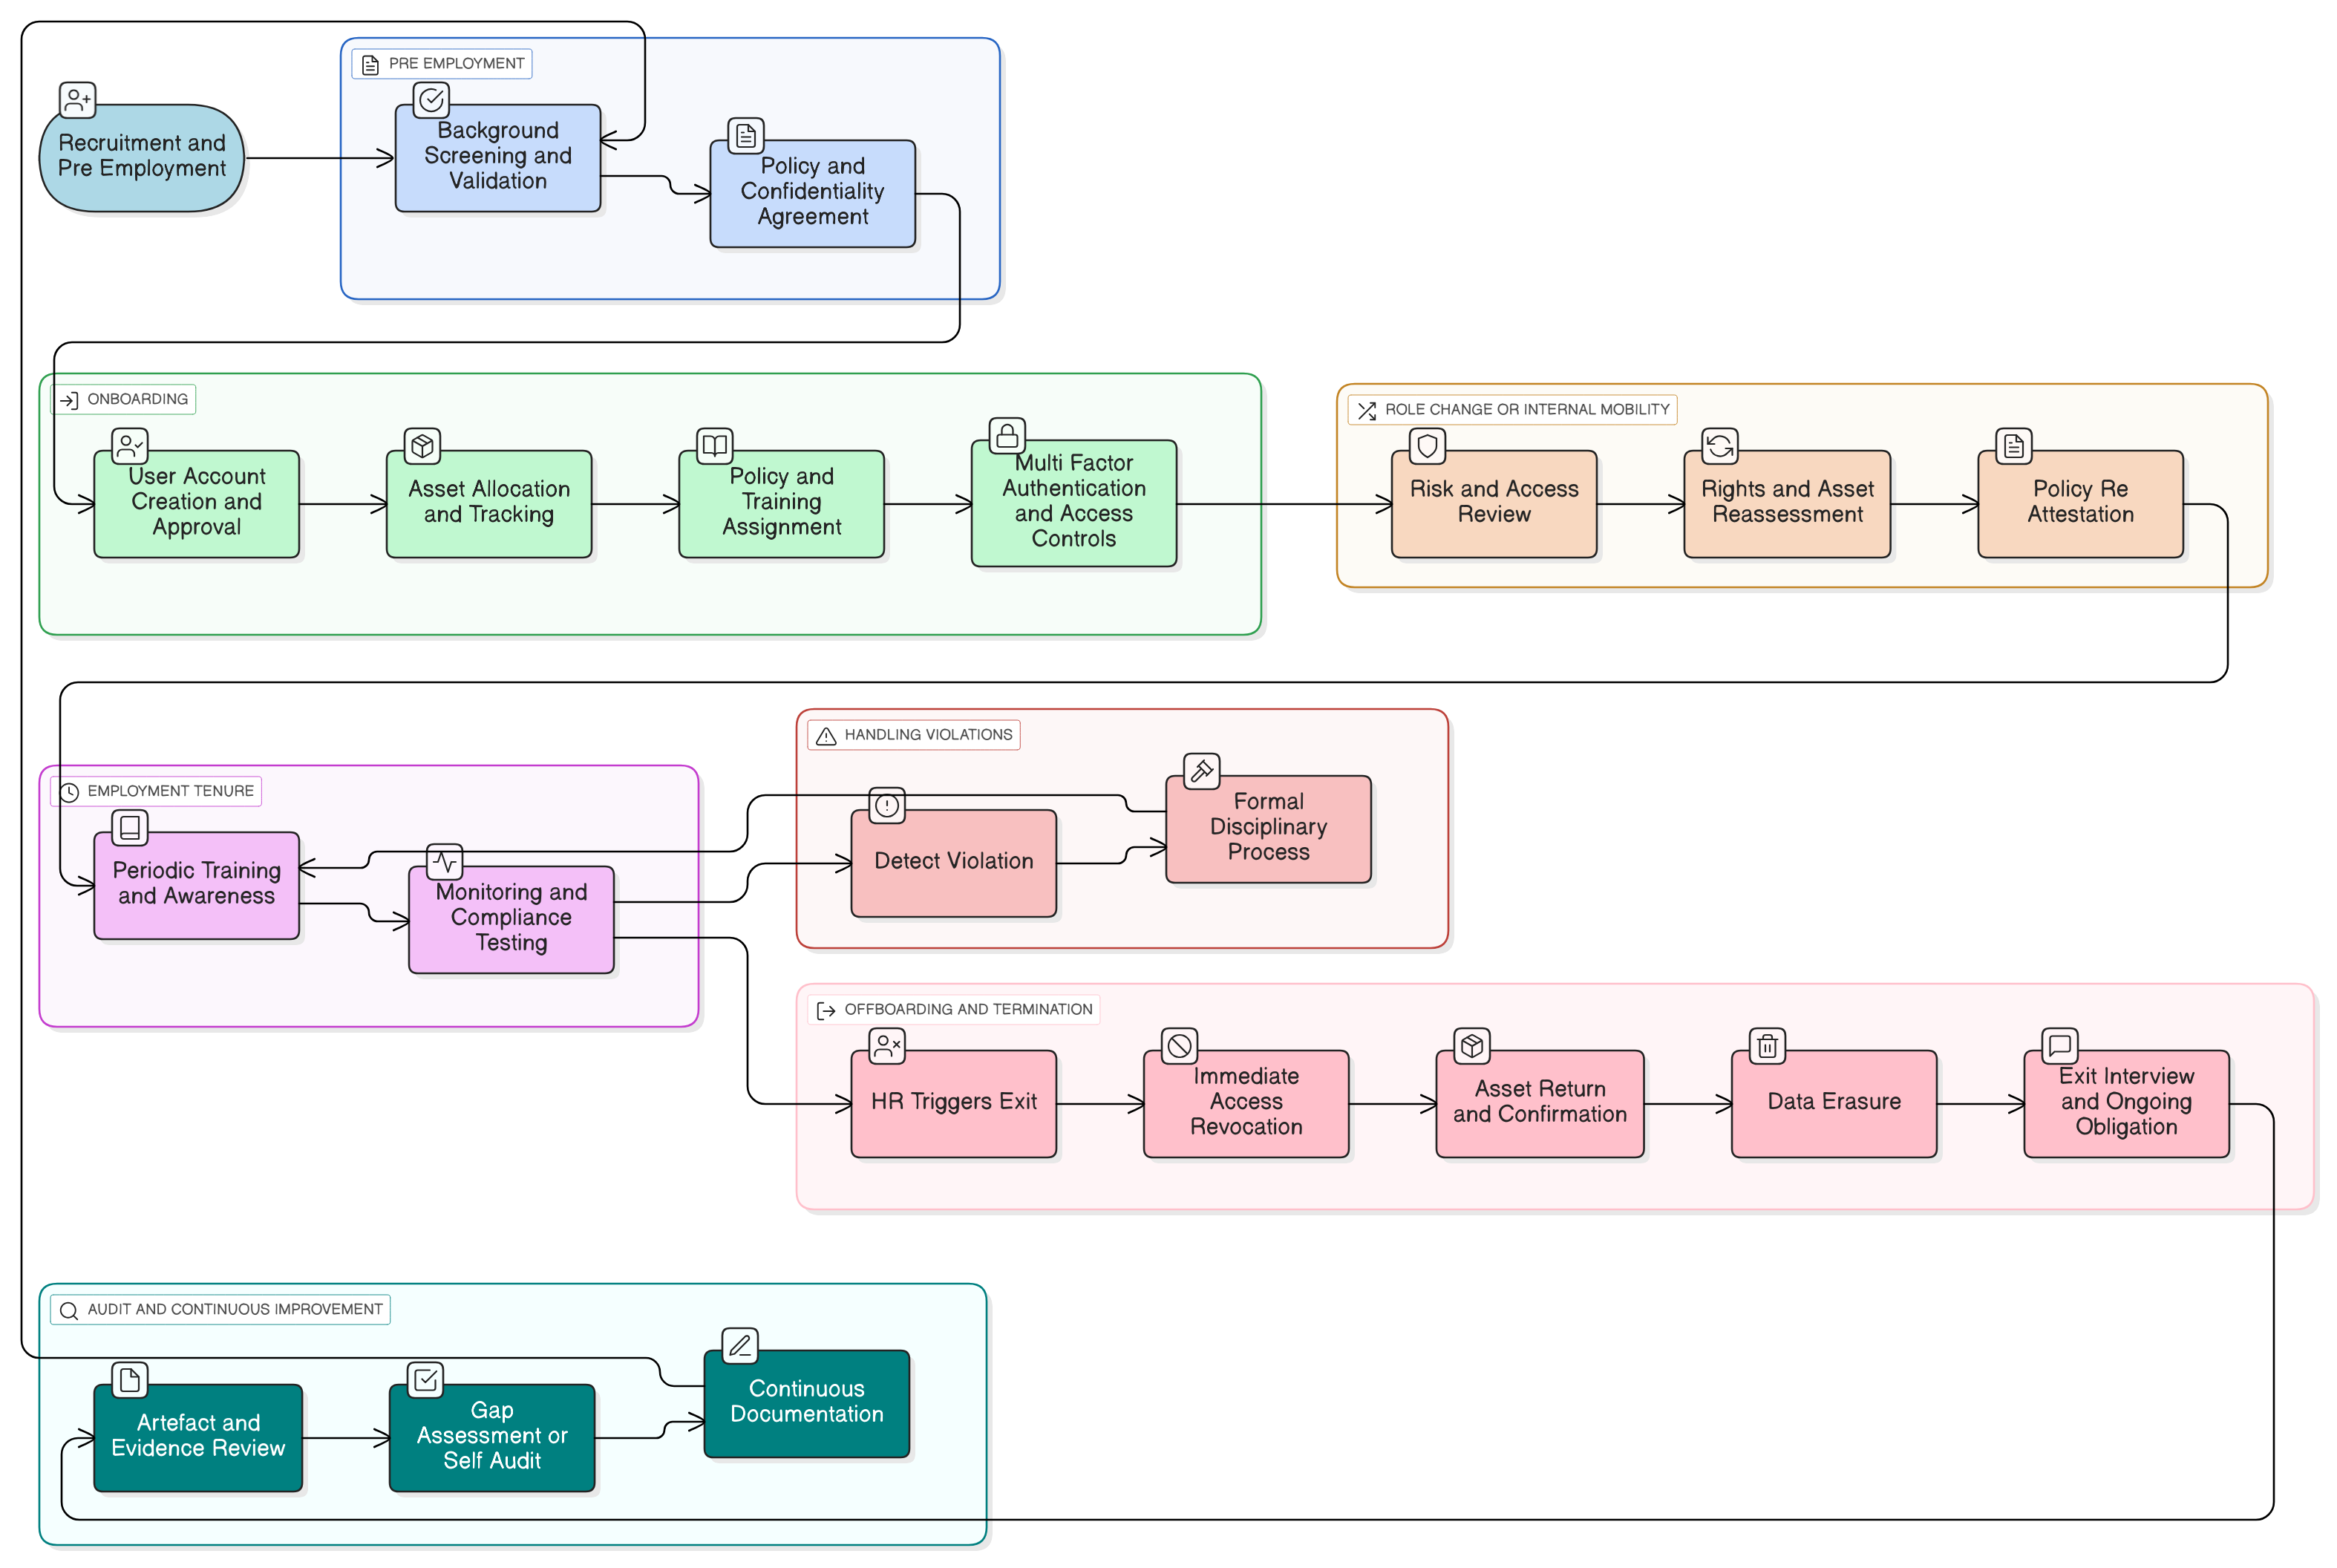
Zabezpečení životního cyklu zaměstnance: ucelený přístup řízený ISMS napříč ISO 27001:2022, NIS2, DORA a GDPR

Zjistěte, jak proměnit HR procesy v pevný bezpečnostní prvek pomocí prakticky použitelných opatření, mapování politik na reálné scénáře, auditorských pohledů a integrovaných nástrojů pro nástup, změny rolí a ukončení pracovního vztahu podle ISO 27001:2022, NIS2, DORA, GDPR, NIST a COBIT.

18 min
Clarysec · Partner a prodejce PECB

Získejte certifikaci. Buďte připraveni na audit.

Spojte oficiální školení PECB s politikami, registry a pokyny k zavedení od Clarysec v jednom balíčku Certify + Comply.
Sleva 15 % na vybrané kurzy a balíčky PECB