Posts
Explore our latest insights on cybersecurity compliance and best practices.
Scénářový průvodce vybudováním auditovatelné správy a řízení přístupu k PII napříč ISO/IEC 27701:2025, GDPR, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 a COBIT 2019 pomocí politik Clarysec, registrů, mapovacích tabulek a praktických pracovních postupů přezkumu.
Praktický průvodce převodem architektury Zero Trust podle NIST SP 800-207 na auditně připravené důkazy pro ISO/IEC 27001:2022, NIS2, DORA, GDPR a bezpečnostní přezkumy zákazníků.
Pořizování podle principu secure-by-demand přesouvá bezpečnost dodavatelů, ochranu osobních údajů, odolnost a zajištění produktů přímo do nákupního rozhodnutí. Tento hlavní průvodce ukazuje, jak Clarysec mapuje dodavatelská opatření ISO/IEC 27001:2022 na NIS2, DORA, GDPR, očekávání CRA, NIST CSF 2.0 a auditní důkazy orientované na COBIT ještě před podpisem smluv.
Praktický model správy a řízení pro ověřování, schvalování, minimalizaci, bezpečné zpřístupnění, evidenci a dokládání žádostí orgánů činných v trestním řízení a regulačních orgánů o zpřístupnění PII podle GDPR, ISO 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST, COBIT 2019 a sad politik Clarysec.
Praktický průvodce Clarysec pro CISO, DPO, auditory a compliance týmy, které potřebují testovat opatření PIMS podle ISO 27701:2025, doložit odpovědnost podle GDPR a připravit důkazy pro zákazníky, dozorové orgány a certifikační audity.
Praktický návod k přípravě na Akt EU o kybernetické solidaritě s využitím důkazů podle ISO/IEC 27001:2022, politik Clarysec, řízení dodavatelů, reakce na incidenty, protokolování, kontinuity činností a mapování napříč rámci pro NIS2, DORA, GDPR, NIST CSF 2.0 a COBIT 2019.
Praktický průvodce Clarysec k vybudování sdílení zpravodajských informací o kybernetických hrozbách řízeného podle ISO 27001, které podporuje DORA Article 45, spolupráci podle NIS2, sdílení bezpečné z pohledu GDPR, účast v ISAC a auditně připravené důkazy v roce 2026.
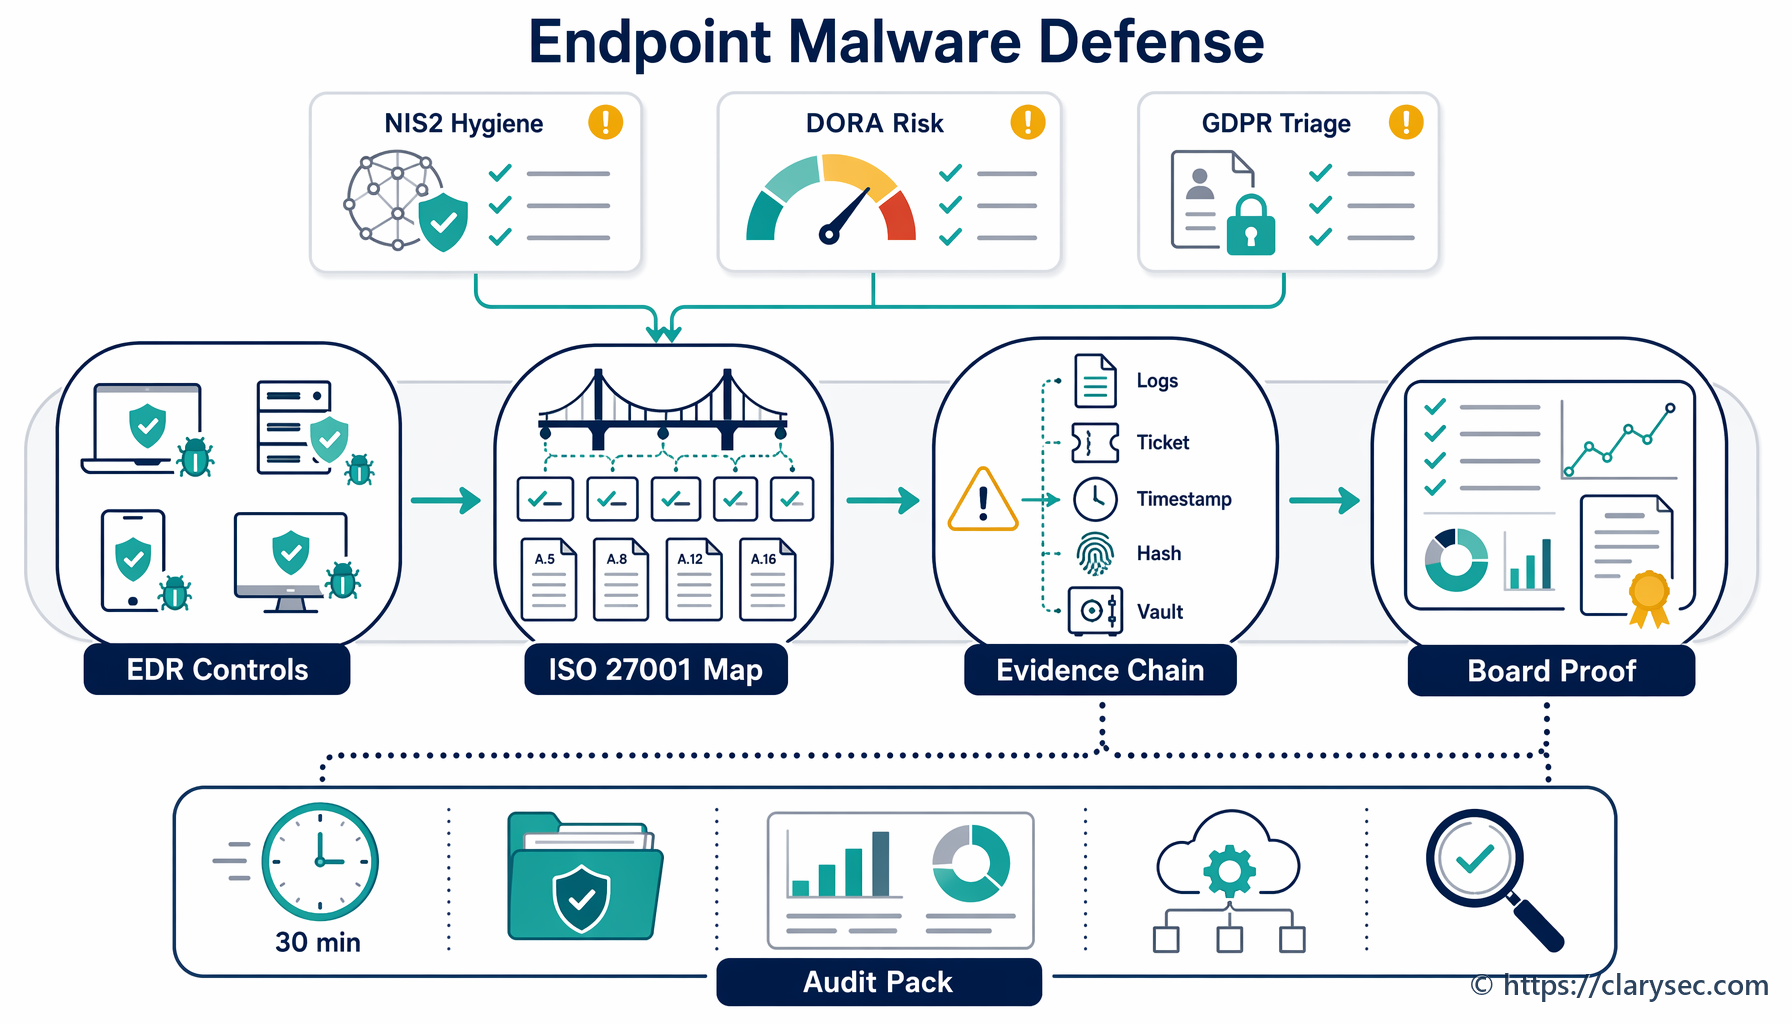
Ochrana koncových bodů je dnes systémem důkazů o souladu. Zjistěte, jak využít ISO/IEC 27001:2022, politiky Clarysec, Zenith Blueprint a Zenith Controls k doložení obrany proti malwaru pro NIS2, DORA, GDPR Article 32, NIST CSF 2.0 a připravenost na audit.
Jednotný průvodce pro rok 2026, jak z DPIA vytvořit auditně použitelné důkazy řízení a dohledu napříč odpovědností podle GDPR, ISO/IEC 27001:2022, opatřeními kybernetické bezpečnosti podle NIS2, změnami ICT podle DORA a dodavatelským rizikem.