Školení v oblasti ochrany soukromí podle rolí pro ISO 27701 a GDPR

Školení v oblasti ochrany soukromí podle rolí pro ISO 27701 a GDPR
Sarah, ředitelka informační bezpečnosti rychle rostoucí fintech společnosti, očekávala, že audit PIMS podle ISO/IEC 27701:2025 bude ověřovat politiky, záznamy a posouzení rizik. Druhý den auditu se však auditor dostal mimo běžnou komfortní zónu.
Neptal se, zda zaměstnanci dokončili každoroční modul „Základy ochrany soukromí“. Řídicí panel ukazoval 98% míru dokončení, což vypadalo působivě, dokud se otázky nestaly velmi konkrétními.
„Vaši vývojáři pracují s citlivými finančními PII a implementují biometrickou autentizaci. Jaké konkrétní školení absolvovali k ochraně osobních údajů již od návrhu, minimalizaci údajů při návrhu API, bezpečnému protokolování, omezením testovacích dat a zvláštním kategoriím osobních údajů podle GDPR?“
Pak přišla na řadu zákaznická podpora.
„Mohou zobrazovat historii transakcí. Jak jsou školeni, aby rozpoznali žádost subjektu údajů o přístup k osobním údajům, ověřili totožnost, vyhnuli se nadbytečným poznámkám v tiketech a eskalovali neúmyslné zpřístupnění?“
Poté HR.
„Právě zavedli nový cloudový mzdový systém hostovaný mimo EU. Jaké školení ochrany soukromí absolvovali k prověrce zpracovatele, přeshraničním předáváním údajů, záznamům zaměstnanců a uchovávání údajů?“
Sarah měla politiky, záznamy o činnostech zpracování, dodavatelské doložky, postupy pro porušení zabezpečení osobních údajů a vymezený rozsah PIMS. Neměla však obhajitelné důkazy, že správní lidé byli vyškoleni ke správným odpovědnostem v oblasti ochrany soukromí.
Právě tato mezera narušuje mnoho programů ochrany soukromí. ISO/IEC 27701:2025 a GDPR neodměňují organizace za obecné povědomí. Vyžadují prokazatelnost souladu, kompetenci a provozní důkazy. Pokud lidé shromažďují, používají, zobrazují, ukládají, sdílejí, mažou, monitorují nebo podporují systémy obsahující PII, musí vědět, co se vztahuje na jejich roli, kdy eskalovat a kde jsou důkazy zaznamenány.
Školení povědomí o ochraně soukromí podle rolí je způsob, jak se PIMS stává skutečně funkčním.
Proč jednotné školení ochrany soukromí selhává
Většina organizací již provozuje určitou formu školení bezpečnostního povědomí. Problém spočívá v tom, že povinnosti v oblasti ochrany soukromí jsou v organizaci rozděleny nerovnoměrně.
Vývojář potřebuje rozumět ochraně osobních údajů již od návrhu, maskování, pseudonymizaci, bezpečnému kódování, minimalizaci protokolování a dopadům změn. Pracovník podpory potřebuje ověřování totožnosti, minimalizaci obsahu tiketů, rozpoznání DSAR a eskalaci neúmyslného zpřístupnění. HR potřebuje znát ochranu osobních údajů zaměstnanců, nakládání se zvláštními kategoriemi osobních údajů, důvěrnost, uchovávání a omezení přístupu. Nákup musí vědět, kdy je dodavatel zpracovatelem nebo dílčím zpracovatelem. Týmy reakce na incidenty musí odlišit bezpečnostní incident od porušení zabezpečení osobních údajů.
Jeden každoroční kvíz z GDPR nedokáže vytvořit provozní kompetenci napříč všemi těmito rolemi.
GDPR to jasně ukazuje v Article 5, který definuje zásady, jako jsou zákonnost, korektnost, transparentnost, omezení účelu, minimalizace údajů, přesnost, omezení uložení, integrita a důvěrnost. Article 5(2) doplňuje zásadu odpovědnosti a vyžaduje, aby správci prokázali soulad. Article 32 vyžaduje vhodná technická a organizační opatření pro zabezpečení zpracování. Articles 4, 6 a 9 činí jasné vymezení rolí ještě důležitějším, protože definují zpracování, vztahy správce a zpracovatele, právní základ a zvláštní kategorie osobních údajů.
Praktická auditní otázka je jednoduchá: dokážete prokázat, že pracovníci rozumějí odpovědnostem za PII spojeným se svou rolí?
Postoj Clarysec k politice pro SME je přímý. V Politice bezpečnostního povědomí a školení v oblasti informační bezpečnosti - SME ustanovení 1.3 uvádí:
„Tato politika podporuje soulad s ISO/IEC 27001, NIS2, GDPR a DORA tím, že začleňuje bezpečnostní povědomí do každodenních pracovních postupů a očekávání podle rolí.“
Podstatná je fráze „každodenní pracovní postupy“. Povědomí o ochraně soukromí není plakát. Musí být viditelné ve shromažďování, přístupu, sdílení, uchovávání, mazání, onboardingu dodavatelů, hlášení incidentů a přezkoumání vedením.
Od povědomí ke kompetenci PIMS
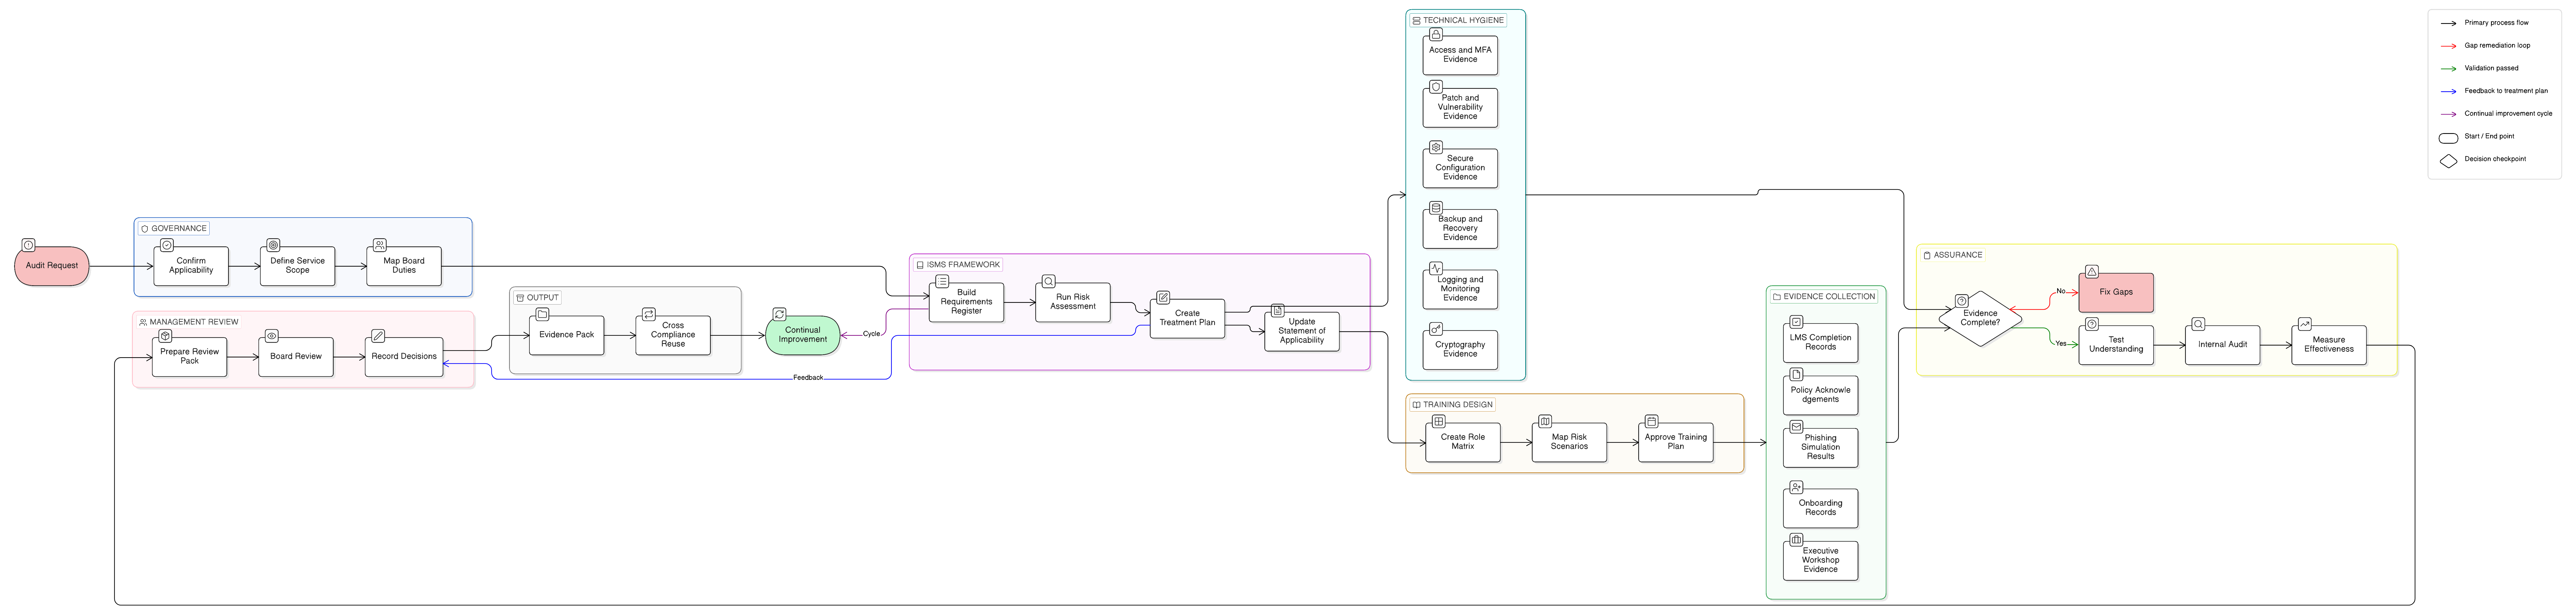
Clarysec chápe školení ochrany soukromí jako opatření řízení a správy, nikoli jako vedlejší projekt vzdělávání a rozvoje. Obhajitelný program školení PIMS má čtyři vrstvy:
- Základní povědomí o ochraně soukromí pro veškerý personál s přístupem k PII nebo odpovědnostmi v PIMS.
- Školení podle rolí pro týmy, jejichž rozhodnutí ovlivňují výsledky v oblasti ochrany soukromí.
- Školení spouštěné událostí po změnách rolí, nových systémech, incidentech, zjištěních auditu nebo regulačních změnách.
- Zachycení důkazů v REG11, navázané na cílovou skupinu, roli, typ školení, požadované datum dokončení, potvrzení seznámení, záznamy po splatnosti, důkazy o opakovacím školení a vlastníky důkazů.
To odpovídá struktuře Zenith Blueprint, 30krokové roadmapy Clarysec pro implementaci systému řízení připraveného na audit. V kroku 4 „Role a odpovědnosti v ISMS“ Blueprint zdůrazňuje komunikaci rolí tak, aby pracovníci věděli, kdo za co odpovídá, koho kontaktovat a jak hlásit incidenty.
Krok 5 „Komunikace, povědomí a kompetence“ je ještě konkrétnější:
„Identifikujte požadované kompetence: určete, jaké znalosti a dovednosti jsou nezbytné pro různé role ve vašem ISMS… vaši vývojáři musí znát principy bezpečného kódování, váš HR tým musí vědět, jak bezpečně nakládat s osobními údaji atd.“
Stejná logika se přímo uplatní na ISO/IEC 27701:2025. Nelze přiřadit odpovědnosti za PII a doufat, že je pokryje obecné povědomí. Kompetence musí být identifikována, vyškolena, měřena a doložena.
Politika školení, povědomí a kompetencí v oblasti ochrany soukromí z toho vytváří pracovní postup PIMS. Ustanovení 4.1.6 vyžaduje:
„[Všichni] Vedoucí pro ochranu soukromí / manažer PIMS MUSÍ před zahájením každého ročního cyklu školení zaznamenat v REG11 přiřazenou cílovou skupinu školení, typ školení, požadované datum dokončení a vlastníka důkazů.“
Tím vzniká vazba mezi rolemi v oblasti ochrany soukromí a auditními důkazy. Auditor již nemusí dovozovat, kdo měl být vyškolen. REG11 ukazuje přiřazení, termín, dokončení, stav po splatnosti, potvrzení seznámení, cyklus opakování a vlastníka.
Opatření ISO/IEC 27002:2022 stojící za školením ochrany soukromí
Školení ochrany soukromí je auditovatelné tehdy, když je navázáno na opatření, nejen na dokončení kurzů. V Zenith Controls Clarysec mapuje školení ochrany soukromí podle rolí prostřednictvím tří klíčových opatření ISO/IEC 27002:2022: 6.3, 5.2 a 5.34.
| Opatření ISO/IEC 27002:2022 | Význam pro PIMS | Proč je důležité pro ISO 27701:2025 a GDPR |
|---|---|---|
| 6.3 Povědomí, vzdělávání a školení v oblasti informační bezpečnosti | Personál absolvuje obecné i pro roli specifické povědomí, vzdělávání a školení | Převádí povinnosti v oblasti ochrany soukromí do každodenního chování a poskytuje důkazy o kompetenci |
| 5.2 Role a odpovědnosti v oblasti informační bezpečnosti | Odpovědnosti za ochranu soukromí, bezpečnost, rizika, incidenty, dodavatele a vlastnictví systémů jsou přiřazeny a komunikovány | Zajišťuje, že školení je navázáno na odpovědné role PIMS, nikoli na obecné cílové skupiny |
| 5.34 Ochrana soukromí a ochrana PII | Ochrana PII je začleněna do politik, postupů, systémů a provozu | Zajišťuje, že školení ochrany soukromí pokrývá reálná rizika PII, zásady GDPR, hlášení porušení zabezpečení a zákonné nakládání |
Zenith Controls klasifikuje opatření 6.3 jako preventivní, podporující důvěrnost, integritu a dostupnost, s konceptem kybernetické bezpečnosti „Protect“, provozní schopností „bezpečnost lidských zdrojů“ a doménami správy a ekosystému. Jeho účelem je předcházet selháním v oblasti ochrany soukromí a bezpečnosti způsobeným lidskou chybou, nejasnými očekáváními a nejasnostmi v rolích.
Opatření 6.3 závisí také na souvisejících opatřeních:
| Související opatření ISO/IEC 27002:2022 | Vztah ke školení ochrany soukromí |
|---|---|
| 5.1 Politiky informační bezpečnosti | Školení komunikuje politiky tak, aby byly pochopeny a dodržovány |
| 5.2 Role a odpovědnosti v oblasti informační bezpečnosti | Definice rolí určují školení ochrany soukromí specifická pro roli |
| 5.36 Soulad s politikami, pravidly a normami informační bezpečnosti | Školení pomáhá personálu dodržovat interní a externí požadavky |
| 6.4 Disciplinární proces | Personál rozumí důsledkům nesouladu |
| 6.8 Hlášení událostí informační bezpečnosti | Personál se učí rozpoznávat a hlásit bezpečnostní události a události v oblasti ochrany soukromí |
| 8.16 Monitorovací činnosti | Pracovníci provádějící monitorování rozumějí anomáliím, nástrojům a eskalačním protokolům |
Pro ochranu soukromí je kotvou opatření 5.34. Zenith Blueprint, krok 23, vysvětluje behaviorální požadavek stojící za ochranou soukromí a PII:
„Personál musí rozumět tomu, co je PII, jak hlásit zneužití a jaké postupy jsou zakázány, nikoli právními pojmy, ale v každodenním chování.“
Tato věta vystihuje to, co mnoha implementacím PIMS uniká. Politiky ochrany soukromí mohou být právními artefakty, ale školení ochrany soukromí musí být provozní.
Vytvořte matici školení PIMS podle rolí
Nejužitečnějším artefaktem pro řízení školení ochrany soukromí je matice školení podle rolí. Propojuje roli, expozici PII, klíčová rizika, požadované školení, načasování a důkazy.
Politika školení, povědomí a kompetencí v oblasti ochrany soukromí to vyžaduje před přiřazením odpovědností PIMS. Ustanovení 4.3.1 uvádí:
„[Všichni] Vedoucí pro ochranu soukromí / manažer PIMS MUSÍ v REG11 definovat témata školení ochrany soukromí podle rolí před přiřazením odpovědností PIMS k roli.“
Praktická matice by měla vypadat takto:
| Role nebo cílová skupina | Expozice PII | Požadovaná témata školení ochrany soukromí | Důkazy v REG11 |
|---|---|---|---|
| Veškerý personál s přístupem k PII | Může zobrazovat, ukládat, přenášet nebo projednávat PII | Definice PII, důvěrnost, minimalizace údajů, bezpečné sdílení, hlášení incidentů, phishing, přípustné užívání | Základní přiřazení, datum dokončení, skóre kvízu, potvrzení seznámení |
| HR tým | Záznamy zaměstnanců a uchazečů, mzdy, údaje o zdravotním stavu nebo absencích | Ochrana osobních údajů zaměstnanců, nakládání se zvláštními kategoriemi osobních údajů, uchovávání, omezení přístupu, důvěrnost, bezpečný přenos | Modul pro HR roli, potvrzení mlčenlivosti, důkazy o opakovacím školení |
| Zákaznická podpora | Identifikátory zákazníků, tikety, snímky obrazovky, problémy s účty | Ověřování totožnosti, minimalizace obsahu tiketů, rozpoznání DSAR, neúmyslné zpřístupnění, eskalace | Modul podpory, scénářový kvíz, důkazy z eskalačního cvičení |
| Vývojáři a testeři | Produkční nebo testovací datové sady, logy, analytika, telemetrie | Ochrana osobních údajů již od návrhu, maskování, pseudonymizace, bezpečné protokolování, omezení testovacích dat, přezkum změn | Modul pro vývojáře, důkazy o bezpečném SDLC, projektový kontrolní seznam ochrany soukromí |
| Správci systémů | Privilegovaný přístup k systémům obsahujícím PII | Zásada nejnižších oprávnění, monitorování, schvalování přístupů, protokolování, šifrování, nakládání s privilegovanými aktivitami | Administrátorský modul, potvrzení seznámení k privilegovanému přístupu, důkazy o přezkumu přístupových oprávnění |
| Nákup a vlastníci dodavatelů | Dodavatelské smlouvy a vztahy se zpracovateli | Náležitá péče o zpracovatele, povědomí o dílčích zpracovatelích, smluvní doložky, otázky předávání, povinnosti dodavatelů při incidentech | Dodavatelský modul, školení ke kontrolnímu seznamu dodavatelů, potvrzení seznámení s procesem nákupu |
| Tým reakce na incidenty | Bezpečnostní události a možná porušení zabezpečení osobních údajů | Třídění porušení zabezpečení osobních údajů, uchování důkazů, eskalace oznámení, komunikace, kořenová příčina, získané poznatky | Incidentní modul, účast na scénářovém cvičení, výsledky scénářů |
| Vrcholové vedení a vedoucí orgán | Správa, zdroje, odpovědnost, přijetí rizika | Odpovědnost podle GDPR, cíle PIMS, apetit k riziku, regulatorní expozice, metriky, přezkoumání vedením | Brífink pro vedení, účast, zápisy z přezkoumání vedením |
Tato matice podporuje také jasné vymezení rolí správce a zpracovatele. Poskytovatel SaaS jednající jako zpracovatel potřebuje školení k dokumentovaným pokynům zákazníka, zapojení dílčích zpracovatelů, podpoře při porušení zabezpečení osobních údajů, vrácení a výmazu a přeneseným smluvním povinnostem. Stejná organizace jednající jako správce pro HR a marketing potřebuje školení k právnímu základu, oznámením o ochraně osobních údajů, souhlasu tam, kde je relevantní, právům subjektů údajů a uchovávání údajů.
Toto rozlišení je důležité, protože GDPR Article 4 rozlišuje správce a zpracovatele a ISO/IEC 27701:2025 očekává, že tyto role v oblasti ochrany soukromí budou provozně pochopeny.
Používejte nástupní, roční a událostmi spouštěné školení
Program školení PIMS musí odpovědět na tři otázky načasování: co se stane při nástupu, co se stane každý rok a co se stane, když se změní riziko.
Politika školení, povědomí a kompetencí v oblasti ochrany soukromí stanovuje základ. Ustanovení 4.2.1 vyžaduje:
„[Všichni] Vedoucí pro ochranu soukromí / manažer PIMS MUSÍ v REG11 přiřadit základní školení povědomí o ochraně soukromí do 10 pracovních dnů od onboardingu pro personál s přístupem k PII nebo odpovědnostmi PIMS.“
Ustanovení 4.2.3 doplňuje:
„[Všichni] Vedoucí pro ochranu soukromí / manažer PIMS MUSÍ v REG11 přiřadit každoroční opakovací školení ochrany soukromí alespoň jednou za 12 měsíců.“
SME Politika bezpečnostního povědomí a školení v oblasti informační bezpečnosti posiluje aktuálnost a praktičnost. Ustanovení 6.1.1 uvádí:
„Materiály musí být praktické, přiměřené roli a každoročně aktualizované.“
Vyspělejším krokem je školení spouštěné událostí. Ustanovení 6.5.1 téže SME politiky uvádí:
„Při změně pracovních rolí nebo zavádění systémů může být vyžadováno cílené školení povědomí (např. bezpečné sdílení souborů, nové požadavky na ochranu údajů a minimalizaci údajů).“
Tady se školení ochrany soukromí stává založeným na rizicích. Pracovník podpory povýšený na vedoucího týmu může získat povinnosti schvalování přístupů. Nový CRM může zavést exporty, integrace, pole uchovávání údajů a dopady na žádosti subjektů údajů. Nový analytický nástroj může přinést sledování, profilování nebo dopady na souhlas. Nový dodavatel mzdového systému může přinést požadavky na náležitou péči o zpracovatele a přeshraniční předávání údajů.
Školení má být spuštěno těmito změnami, nikoli odloženo až na každoroční opakování.
Podniková Politika bezpečnostního povědomí a školení v oblasti informační bezpečnosti doplňuje jasnou lhůtu pro dokončení. Ustanovení 6.1.3 uvádí:
„Školení podle rolí (např. správci, vývojáři, vedoucí pracovníci) musí být přiřazeno a dokončeno do 60 dnů od přiřazení role nebo zvýšení systémových oprávnění.“
U vysoce rizikových rolí pro PII volí mnoho organizací kratší lhůty, ale princip je stejný: školení podle rolí následuje odpovědnost.
Jak REG11 uzavírá zjištění auditu
Uvažujme realistické zjištění interního auditu:
„Pracovníci zákaznické podpory mají přístup k PII zákazníků a mohou přijímat žádosti subjektů údajů o přístup k osobním údajům, ale neexistují důkazy o školení ochrany soukromí podle rolí pro pracovníky podpory nebo vedoucí týmů.“
Implementační tým Clarysec by zjištění uzavřel v pěti krocích.
Nejprve Vedoucí pro ochranu soukromí vytvoří v REG11 cílovou skupinu školení nazvanou „Osoby v zákaznické podpoře nakládající s PII“. Vlastníkem důkazů je manažer provozu podpory. Typ školení je „Školení ochrany soukromí podle rolí“. Lhůta pro dokončení je 30 dnů. Navázané odpovědnosti zahrnují ověřování totožnosti, minimalizaci obsahu tiketů, bezpečné přílohy, rozpoznání DSAR a eskalaci podezření na porušení zabezpečení osobních údajů.
Za druhé Vedoucí pro ochranu soukromí mapuje obsah na požadavky politik, včetně ustanovení 4.3.1 Politiky školení, povědomí a kompetencí v oblasti ochrany soukromí a ustanovení 6.1.3 podnikové Politiky bezpečnostního povědomí a školení v oblasti informační bezpečnosti.
Za třetí školení používá testování na základě scénářů:
| Scénář | Očekávaná kompetence |
|---|---|
| Zákazník v tiketu žádá o „všechna data, která o mně máte“ | Rozpoznat možnou DSAR a eskalovat ji prostřednictvím schváleného pracovního postupu |
| Pracovník podpory chce vložit snímek obrazovky s platbou do chatu | Minimalizovat PII a použít schválené zabezpečené kanály |
| Zákazník omylem zašle doklad totožnosti jiné osoby | Zastavit zbytečné zpracování a eskalovat neúmyslné zpřístupnění |
| Změna oprávnění zpřístupní neočekávané záznamy zákazníků | Nahlásit možný incident řízení přístupu a ochrany soukromí |
| Žádost o výmaz je v rozporu s pozastavením mazání z právních důvodů | Před provedením kroku eskalovat k přezkumu ochrany soukromí a právnímu přezkumu |
Za čtvrté se dokončení zaznamená v REG11: účastník, role, modul, časové razítko dokončení, skóre kvízu nebo scénáře, potvrzení seznámení, stav po splatnosti, datum opakování a vlastník důkazů.
Ustanovení 4.4.1 Politiky školení, povědomí a kompetencí v oblasti ochrany soukromí vyžaduje:
„[Všichni] Vedoucí pro ochranu soukromí / manažer PIMS MUSÍ v REG11 udržovat důkazy o přiřazení školení, dokončení, stavu po splatnosti, potvrzení seznámení a opakovacím školení pro každou požadovanou aktivitu školení ochrany soukromí.“
Za páté je zjištění auditu uzavřeno důkazy: exportem z REG11, školicím materiálem, záznamy o účasti, výsledky kvízů, aktualizací postupu podpory a interní eskalační cestou.
Podstatné není, že podpora dostala prezentaci. Podstatné je, že kompetence specifická pro roli byla přiřazena, otestována, doložena a navázána na povinnosti PIMS.
Hodnota napříč rámci: GDPR, NIS2, DORA, NIST a COBIT
Školení ochrany soukromí podle rolí není pouze otázkou ISO/IEC 27701:2025. Je to opatření napříč rámci souladu.
GDPR dodává obsah ochrany soukromí. Article 5(2) vyžaduje odpovědnost. Article 32 vyžaduje vhodná technická a organizační opatření pro zabezpečení zpracování. Article 39(1)(b) také činí zvyšování povědomí a školení personálu součástí monitorovací role DPO tam, kde je DPO jmenován.
Podniková Politika bezpečnostního povědomí a školení v oblasti informační bezpečnosti to uznává v ustanovení 11.4.1:
„Article 32 – Zabezpečení zpracování: Vyžaduje, aby personál nakládající s osobními údaji byl školen k rozpoznávání, prevenci a hlášení rizik pro osobní informace. Tato politika zajišťuje, že osoby nakládající s údaji a všechny relevantní role jsou odpovídajícím způsobem vyškoleny.“
NIS2 doplňuje kybernetickou odolnost. Article 20 vyžaduje, aby členové vedoucího orgánu základních a důležitých subjektů absolvovali školení v oblasti kybernetické bezpečnosti, a podporuje pravidelné školení zaměstnanců. Article 21(2)(i) zahrnuje základní postupy kybernetické hygieny a školení kybernetické bezpečnosti mezi opatření pro řízení rizik.
DORA doplňuje specifika finančního sektoru. Article 13 vyžaduje, aby finanční subjekty udržovaly programy školení digitální provozní odolnosti jako součást politiky lidských zdrojů. Article 5 také ukládá vedoucímu orgánu povinnosti správy rizik v oblasti ICT. Pro finanční subjekty se DORA přímo použije od 17. ledna 2025 a funguje jako odvětvový právní akt Unie tam, kde se překrývá s požadavky NIS2 na rizika ICT a oznamování incidentů.
NIST CSF 2.0 poskytuje organizační vrstvu. Funkce GOVERN očekává, že právní, regulatorní, smluvní povinnosti a povinnosti v oblasti ochrany soukromí a občanských práv budou pochopeny a řízeny. Funkce PROTECT zahrnuje povědomí a školení prostřednictvím PR.AT-01 pro povědomí personálu a PR.AT-02 pro specializované školení podle rolí.
COBIT 2019 se zaměřuje na správu a schopnosti. APO07 podporuje řízení lidských zdrojů, BAI05.07 podporuje rozvoj dovedností, APO13.01 podporuje řízení bezpečnosti a DSS06.08 podporuje řízení ochrany osobních údajů. Z pohledu COBIT musí být školení ochrany soukromí propojeno se schopnostmi pracovníků, cíli správy, přezkoumáním vedením a nápravnými opatřeními.
Zenith Controls tyto prvky spojuje. Mapuje opatření 6.3 na očekávání GDPR v oblasti školení a povědomí, NIS2 Article 21(2)(i), DORA Article 13, opatření NIST SP 800-53 pro povědomí a školení a cíle COBIT v oblasti dovedností a personálních politik. Mapuje opatření 5.2 na odpovědnost podle GDPR a úkoly DPO, organizační opatření NIS2, odpovědnosti správy podle DORA, přiřazování rolí podle NIST a struktury správy podle COBIT. Mapuje opatření 5.34 na zabezpečení GDPR a ochranu soukromí již od návrhu, bezpečnostní politiky NIS2, důvěrnost dat podle DORA, opatření ochrany soukromí podle NIST a řízení ochrany soukromí podle COBIT.
Obchodním přínosem je efektivita. Jeden řízený systém školení může vytvářet důkazy pro několik rámců, místo aby týmy musely udržovat oddělené programy souladu.
Podpůrné pokyny ISO, které program posilují
Školení PIMS podle rolí je silnější, když je propojeno se souvisejícími pokyny ISO.
ISO/IEC 27005:2024 považuje rizika lidského faktoru, včetně phishingu, sociálního inženýrství a nedbalého chování, za zdroje rizik vyžadující ošetření. Školení je proto ošetření rizik, nikoli administrativní úkon.
ISO/IEC 27035-1:2023 zdůrazňuje povědomí pro řízení incidentů. Personál musí rozpoznávat a hlásit incidenty, včetně podezření na zneužití PII nebo neúmyslné zpřístupnění. Pro ochranu soukromí je to kritické, protože lhůty pro posouzení porušení zabezpečení osobních údajů často začínají okamžikem, kdy se organizace o problému dozví.
ISO/IEC 27017 podporuje jasné vymezení rolí specifické pro cloud. Cloudové týmy potřebují školení ke sdílené odpovědnosti, konfiguraci, řízení přístupu, odpovědnostem za zálohování, protokolování, monitorování a eskalaci.
ISO/IEC 27018 podporuje ochranu PII ve veřejných cloudových prostředích. Poskytovatelé cloudových služeb a zákazníci by měli školit personál k pokynům zákazníka, neoprávněnému použití, vrácení a výmazu PII a podpoře při porušení zabezpečení osobních údajů.
ISO/IEC 29100 poskytuje zásady ochrany soukromí, jako jsou souhlas, omezení, transparentnost, minimalizace a odpovědnost. Tyto zásady pomáhají převést právní jazyk do praktického chování.
ISO/IEC 27014 podporuje delegování správy a rozhodování, což je důležité, když vedoucí pracovníci, vedoucí pro ochranu soukromí, vlastníci rizik a vlastníci systémů potřebují různou hloubku školení.
ISO/IEC 27036-2 podporuje odpovědnosti ve vztazích s dodavateli. Nákup a vlastníci dodavatelů potřebují školení ochrany soukromí, protože smlouvy se zpracovateli, řetězce dílčích zpracovatelů, práva na audit a incidentní doložky ovlivňují aktuální riziko.
Co auditoři skutečně testují
Program školení ochrany soukromí je obhajitelný pouze tehdy, pokud obstojí při testování.
Auditor orientovaný na ISO začne rozsahem, rolemi, kompetencemi, povědomím a záznamy. Může vzorkovat nové zaměstnance, vývojáře, privilegované uživatele, HR pracovníky, pracovníky podpory, vlastníky nákupu, dodavatele a členy týmů reakce na incidenty.
Auditor PIMS bude testovat obsah ochrany soukromí. Může se ptát, zda personál rozumí PII, rozpoznání DSAR, povinnostem správce a zpracovatele, pokynům ke zpracování, eskalaci porušení zabezpečení osobních údajů a zakázaným postupům.
Hodnotitel orientovaný na NIST bude hledat obecné povědomí, specializované školení podle rolí, záznamy o školení a sledované mezery. Může porovnávat aktuální a cílové profily a přezkoumávat plány opatření.
Auditor COBIT vyhodnotí, zda školení podporuje cíle správy a schopnosti pracovníků. Může se ptát, zda vedení přezkoumává míru dokončení, školení po splatnosti, trendy phishingových simulací, chování při hlášení incidentů a nápravná opatření.
Auditor postupující ve stylu ISACA ITAF se může zaměřit na důkazy o výkonnosti: míry dokončení, skóre kvízů, rozhovory, výsledky simulací, trendy incidentů a kroky vedení.
Zenith Controls tento auditní pohled zachycuje pro opatření 6.3. Auditoři mohou přezkoumávat osnovy, harmonogramy, materiály, záznamy o účasti, certifikáty dokončení, rozhovory se zaměstnanci, výsledky phishingových simulací a metriky, jako jsou míry dokončení a skóre kvízů. Praktický test formou rozhovoru je často rozhodující: dokážou zaměstnanci vysvětlit, co by udělali, kdyby obdrželi podezřelou zprávu, měli podezření na neoprávněný přístup k PII nebo přijali žádost v oblasti ochrany osobních údajů?
Důkazem není pouze tabulka. Důkazem je i to, zda lidé vědí, co mají dělat.
Běžné neshody ve školení PIMS
Implementace Clarysec odhalují opakující se mezery ve školení ochrany soukromí:
- Školení existuje, ale je obecné a není založené na rolích.
- Osoby nakládající s PII nejsou jasně identifikovány.
- Dodavatelé a třetí strany s přístupem k PII nebo systémům jsou opomenuti.
- Vývojáři absolvují školení bezpečného kódování, ale ne ochranu soukromí již od návrhu nebo omezení testovacích dat.
- Týmy podpory jsou školeny na kvalitu služeb, ale ne na rozpoznání DSAR nebo neúmyslné zpřístupnění.
- HR nakládá s citlivými údaji zaměstnanců bez důkazů o školení ochrany soukromí specifickém pro roli.
- Nákup vyjednává dodavatelské smlouvy bez školení ke zpracovatelům nebo dílčím zpracovatelům.
- Týmy reakce na incidenty znají kybernetickou eskalaci, ale ne třídění porušení zabezpečení osobních údajů.
- Noví zaměstnanci dokončí bezpečnostní školení, ale školení ochrany soukromí je odloženo.
- Změny rolí a nové systémy nespouštějí cílené školení.
- Dokončení se sleduje, ale chybí důkazy o stavu po splatnosti, potvrzení seznámení a opakovacím školení.
- Vedení dostává řídicí panely, ale na mezery nereaguje.
Politika ochrany dat a soukromí jasně stanovuje očekávanou řídicí disciplínu. Ustanovení 4.7.3 vyžaduje, aby organizace:
„Udržovaly dohody o mlčenlivosti personálu a školení povědomí o ochraně soukromí.“
Pro SME je Politika ochrany dat a soukromí - SME přímočařejší. Ustanovení 4.5.2 uvádí:
„Musí dokončit školení ochrany soukromí“
Ustanovení 7.2.2 propojuje školení s ošetřením rizik:
„Školení a povědomí musí být používány jako opatření ke snížení lidské chyby při nakládání s daty“
To je jádro problému. Školení ochrany soukromí je opatření navržené ke snížení rizika.
Praktický kontrolní seznam implementace
Obhajitelný program školení ochrany soukromí se nemusí stát byrokratickým. Potřebuje jasný provozní model, kvalitní důkazy a pravidelnou pozornost vedení.
Použijte tento kontrolní seznam k vybudování nebo zlepšení svého programu:
| Krok | Činnost | Důkazy |
|---|---|---|
| 1 | Definujte role PIMS a skupiny přístupu k PII | Registr rolí, přístupové skupiny, matice odpovědností |
| 2 | Namapujte každou roli na povinnosti v oblasti ochrany soukromí a klíčová rizika PII | Matice odpovědností PIMS, posouzení rizik, vazby na ROPA |
| 3 | Definujte základní témata a témata školení podle rolí | Přiřazení v REG11, katalog školení, mapování politik |
| 4 | Přiřaďte nástupní školení v požadovaných lhůtách | Záznamy o onboardingu v REG11, data dokončení |
| 5 | Přiřaďte každoroční opakovací školení ochrany soukromí | Roční plán školení, záznamy o opakovacím školení |
| 6 | Spouštějte školení po změnách rolí, nových systémech, incidentech a zjištěních auditu | Záznamy o změnách, poznatky z incidentů, aktualizované záznamy REG11 |
| 7 | Testujte kompetenci pomocí scénářů, kvízů, rozhovorů a scénářových cvičení | Skóre, účast, poznámky z rozhovorů, zprávy ze scénářových cvičení |
| 8 | Eskalujte školení po splatnosti a reportujte metriky vedení | Záznamy školení po splatnosti, zápisy z přezkoumání vedením, nápravná opatření |
| 9 | Aktualizujte materiály každoročně a po významných změnách | Historie verzí, schválení, komunikace |
| 10 | Propojte důkazy s opatřeními a povinnostmi v oblasti souladu | Mapování napříč rámci, auditní balíček, export REG11 |
Zenith Blueprint podporuje tento životní cyklus prostřednictvím vedení, rozsahu, přiřazení rolí, kompetence, komunikace a implementace opatření. Ve fázi Controls in Action, krok 15 „Opatření týkající se osob I“, doporučuje každoroční školení, moduly specifické pro role, onboarding nových zaměstnanců, simulovaný phishing, bulletiny, týmové brífinky, důkazy o účasti a rozšíření školení na dodavatele nebo třetí strany s přístupem k systémům nebo datům.
Balíček politik poskytuje základní rámec správy. Politika školení specifická pro ochranu soukromí poskytuje pracovní postup důkazů v REG11. Politiky ochrany údajů definují odpovědnosti a očekávání v oblasti povědomí. Zenith Controls poskytuje auditní vrstvu a mapování napříč rámci souladu.
Společně tyto nástroje pomáhají řediteli informační bezpečnosti, Vedoucímu pro ochranu soukromí, DPO, manažerovi souladu nebo vlastníkovi HR vysvětlit, proč jeden program školení podporuje očekávání ISO/IEC 27701:2025, GDPR, NIS2, DORA, NIST a COBIT.
Přeměňte odpovědnost za ochranu soukromí v každodenní chování
Pokud se váš program ISO/IEC 27701:2025 nebo GDPR spoléhá na obecné každoroční povědomí, začněte jednoduchým testem. Vyberte pět rolí, které přicházejí do styku s PII: HR, zákaznickou podporu, vývojáře, správce a nákup.
U každé role se zeptejte:
- S jakými PII nakládá?
- Jaká rozhodnutí v oblasti ochrany soukromí činí?
- Jaké chyby by mohly vytvořit riziko pro GDPR nebo PIMS?
- Jaké školení dokončila?
- Kde jsou důkazy?
- Věděla by dnes, jak eskalovat podezření na incident týkající se PII?
- Bylo školení aktualizováno po změnách systémů, incidentech nebo zjištěních auditu?
Pokud na tyto otázky nedokážete odpovědět z dokumentovaných důkazů, program školení ještě není obhajitelný.
Clarysec pomáhá organizacím přejít od procent dokončení k měřitelné kompetenci. Použijte Politiku školení, povědomí a kompetencí v oblasti ochrany soukromí, Politiku bezpečnostního povědomí a školení v oblasti informační bezpečnosti, Politiku bezpečnostního povědomí a školení v oblasti informační bezpečnosti - SME, Politiku ochrany dat a soukromí, Politiku ochrany dat a soukromí - SME, Zenith Blueprint a Zenith Controls k vybudování programu školení PIMS připraveného na audit, který přeměňuje odpovědnost za ochranu soukromí v každodenní chování.
Stáhněte si balíček politik, namapujte své role do REG11 a naplánujte posouzení Clarysec, abyste prokázali, že vaši lidé si ochranu soukromí nejen uvědomují. Jsou kompetentní, odpovědní a připraveni na audit.
Frequently Asked Questions
About the Author

Igor Petreski
Compliance Systems Architect, Clarysec LLC
Igor Petreski is a cybersecurity leader with over 30 years of experience in information technology and a dedicated decade specializing in global Governance, Risk, and Compliance (GRC).Core Credentials & Qualifications:• MSc in Cyber Security from Royal Holloway, University of London• PECB-Certified ISO/IEC 27001 Lead Auditor & Trainer• Certified Information Systems Auditor (CISA) from ISACA• Certified Information Security Manager (CISM) from ISACA • Certified Ethical Hacker from EC-Council