#Řízení Rizik
Articles tagged with "Řízení Rizik"
115 articles
Praktický průvodce pro CISO k mapování reakce na incidenty podle NIST SP 800-61 a NIST CSF 2.0 na důkazy pro ISO/IEC 27001:2022, NIS2, DORA a GDPR. Zahrnuje ustanovení politik, auditní mapování, oznamovací lhůty, balíčky důkazů a doporučení k sadě nástrojů Clarysec.
Certifikace cloudových služeb EUCS může v roce 2026 posílit ujištění o poskytovateli cloudových služeb, musí však být namapována do vašeho ISMS podle ISO 27001, procesu řízení dodavatelských rizik, smluv, postupů pro řešení incidentů a důkazů o odpovědnosti podle GDPR.
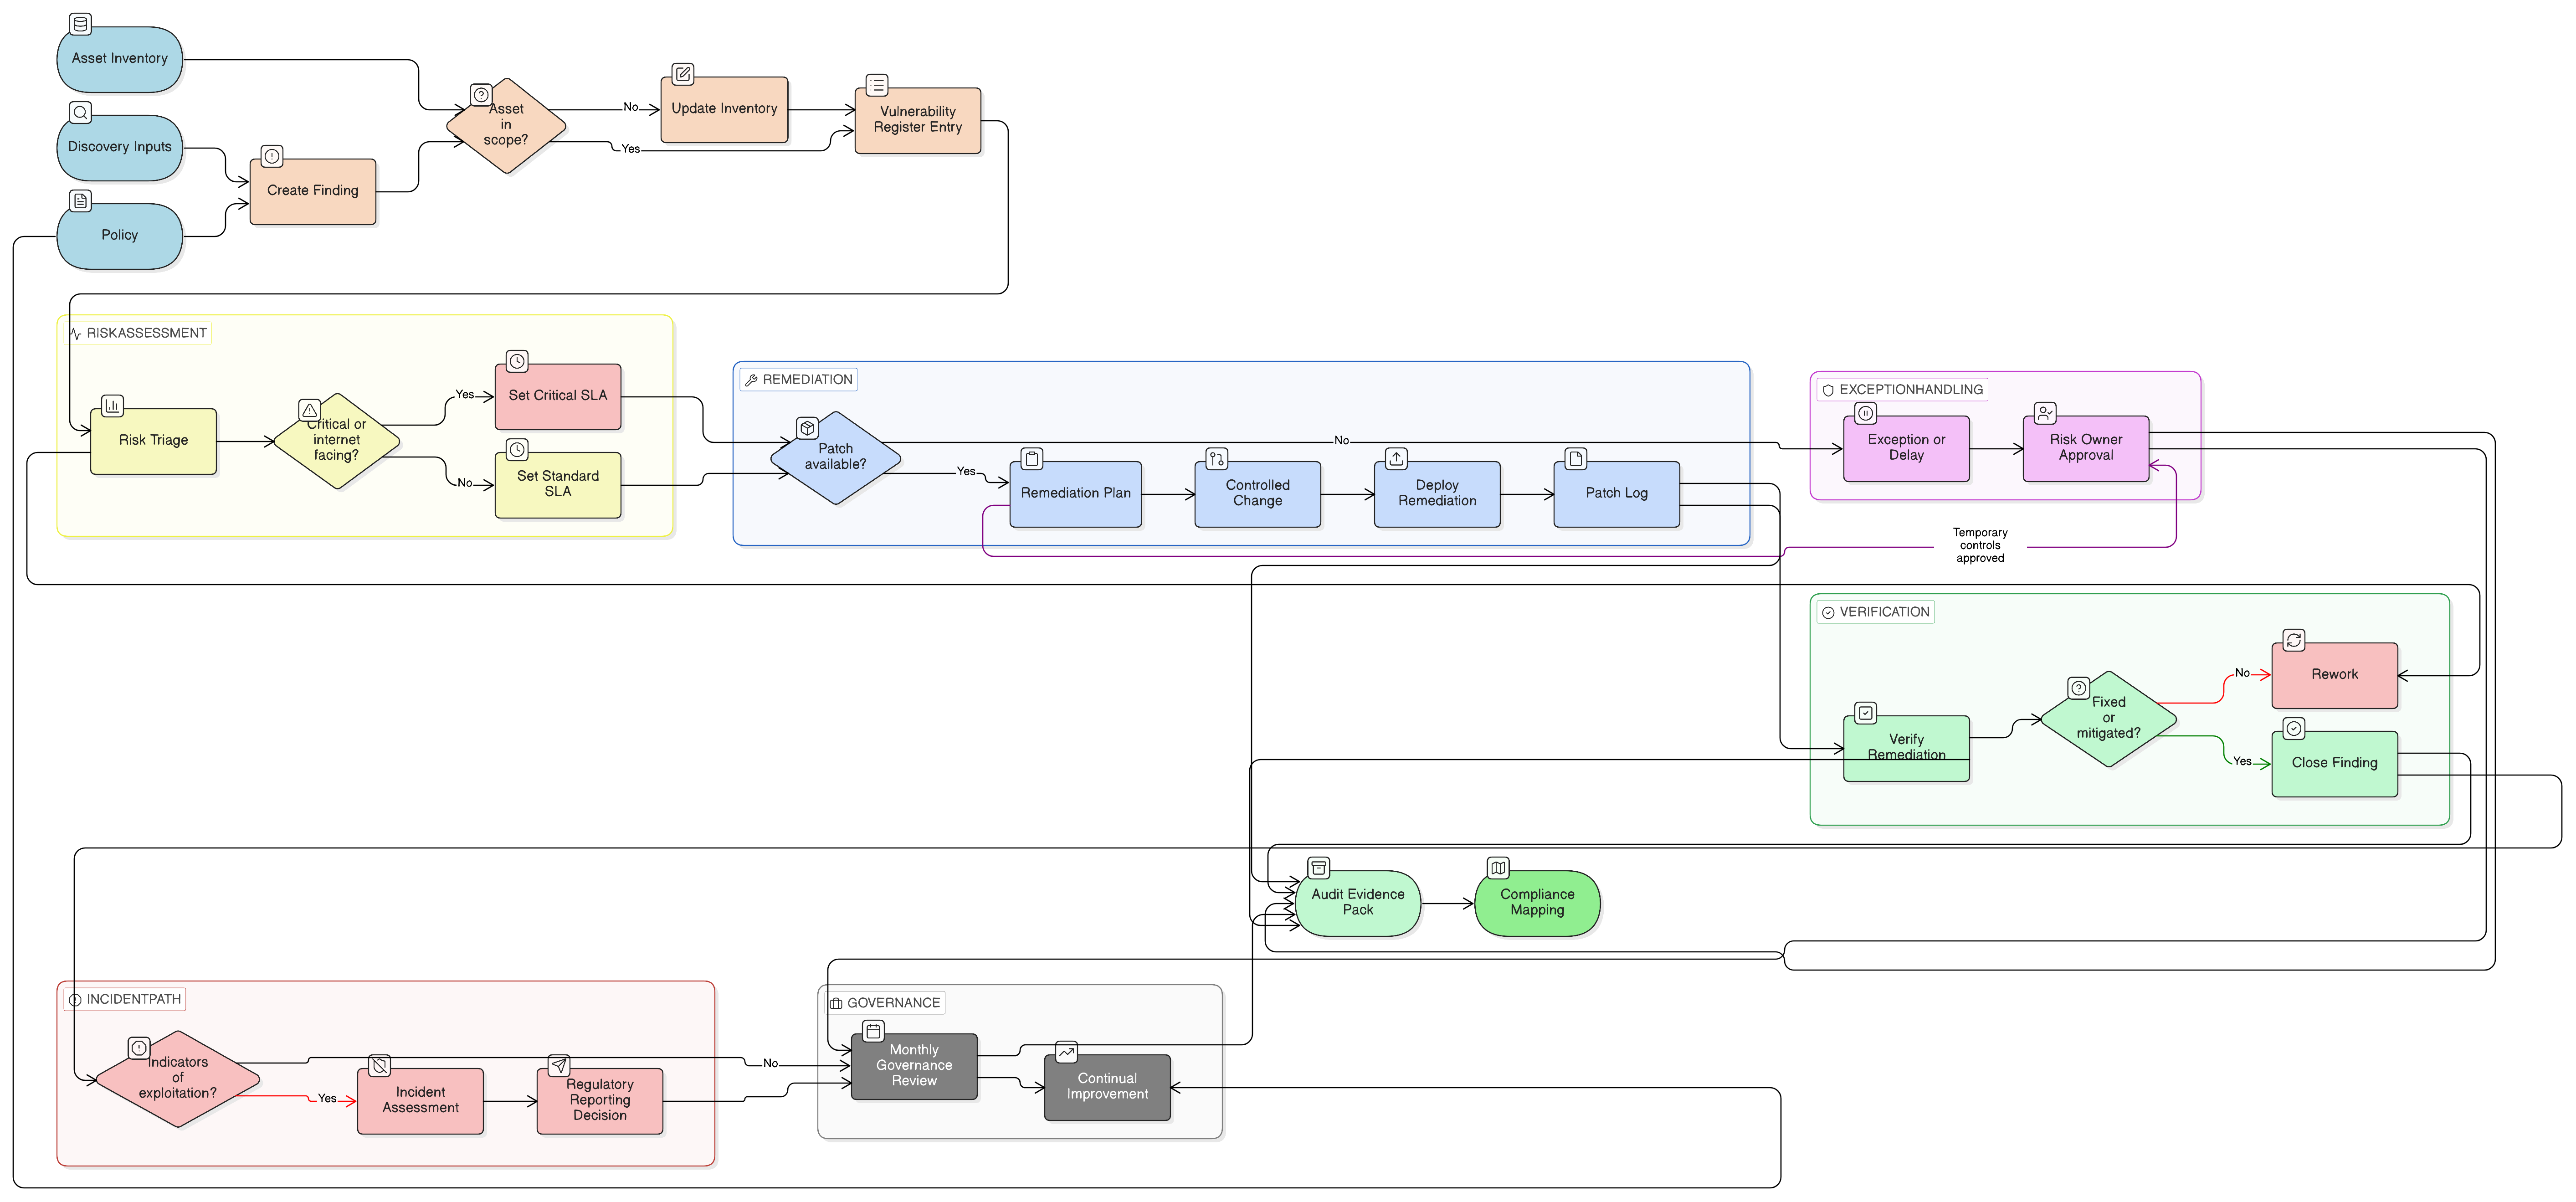
Praktický průvodce pro ředitele informační bezpečnosti, jak převést skeny zranitelností, logy záplat, rozhodnutí o rizicích a výjimky na auditovatelné důkazy pro ISO 27001:2022, NIS2, DORA, GDPR a COBIT 2019.
Praktický průvodce pro CISO k vymezení rozsahu ISMS podle ISO 27001 napříč základními službami podle NIS2, kritickými nebo důležitými funkcemi podle DORA, zpracováním podle GDPR, aktivy, dodavateli a auditními důkazy.
Praktický průvodce pro CISO, manažery souladu a řídicí orgány, jak převést kvalitativní kybernetická rizika na finanční expozici, důkazy pro ISO 27001, dohled podle NIS2 a rozhodnutí o odolnosti ICT podle DORA.
Praktický průvodce tvorbou auditně připravených posouzení dopadů předávání údajů pro cloudové služby, SCC, dílčí zpracovatele, doplňková opatření a důkazy podle ISO/IEC 27001:2022, NIS2 a DORA.
Praktický průvodce pro CISO k řízení pipeline CI/CD jako auditovatelných systémů softwarového dodavatelského řetězce, včetně doložitelného původu buildu, zodolněných runnerů, podepsaných artefaktů, důkazů o nasazení a mapování politik Clarysec.
Tento článek poskytuje praktický playbook pro CISO, kteří se pohybují na složitém průsečíku GDPR a AI. Nabízíme scénářový postup pro dosažení souladu SaaS produktů využívajících LLM se zaměřením na trénovací data, řízení přístupu, práva subjektů údajů a auditní připravenost napříč více rámci.
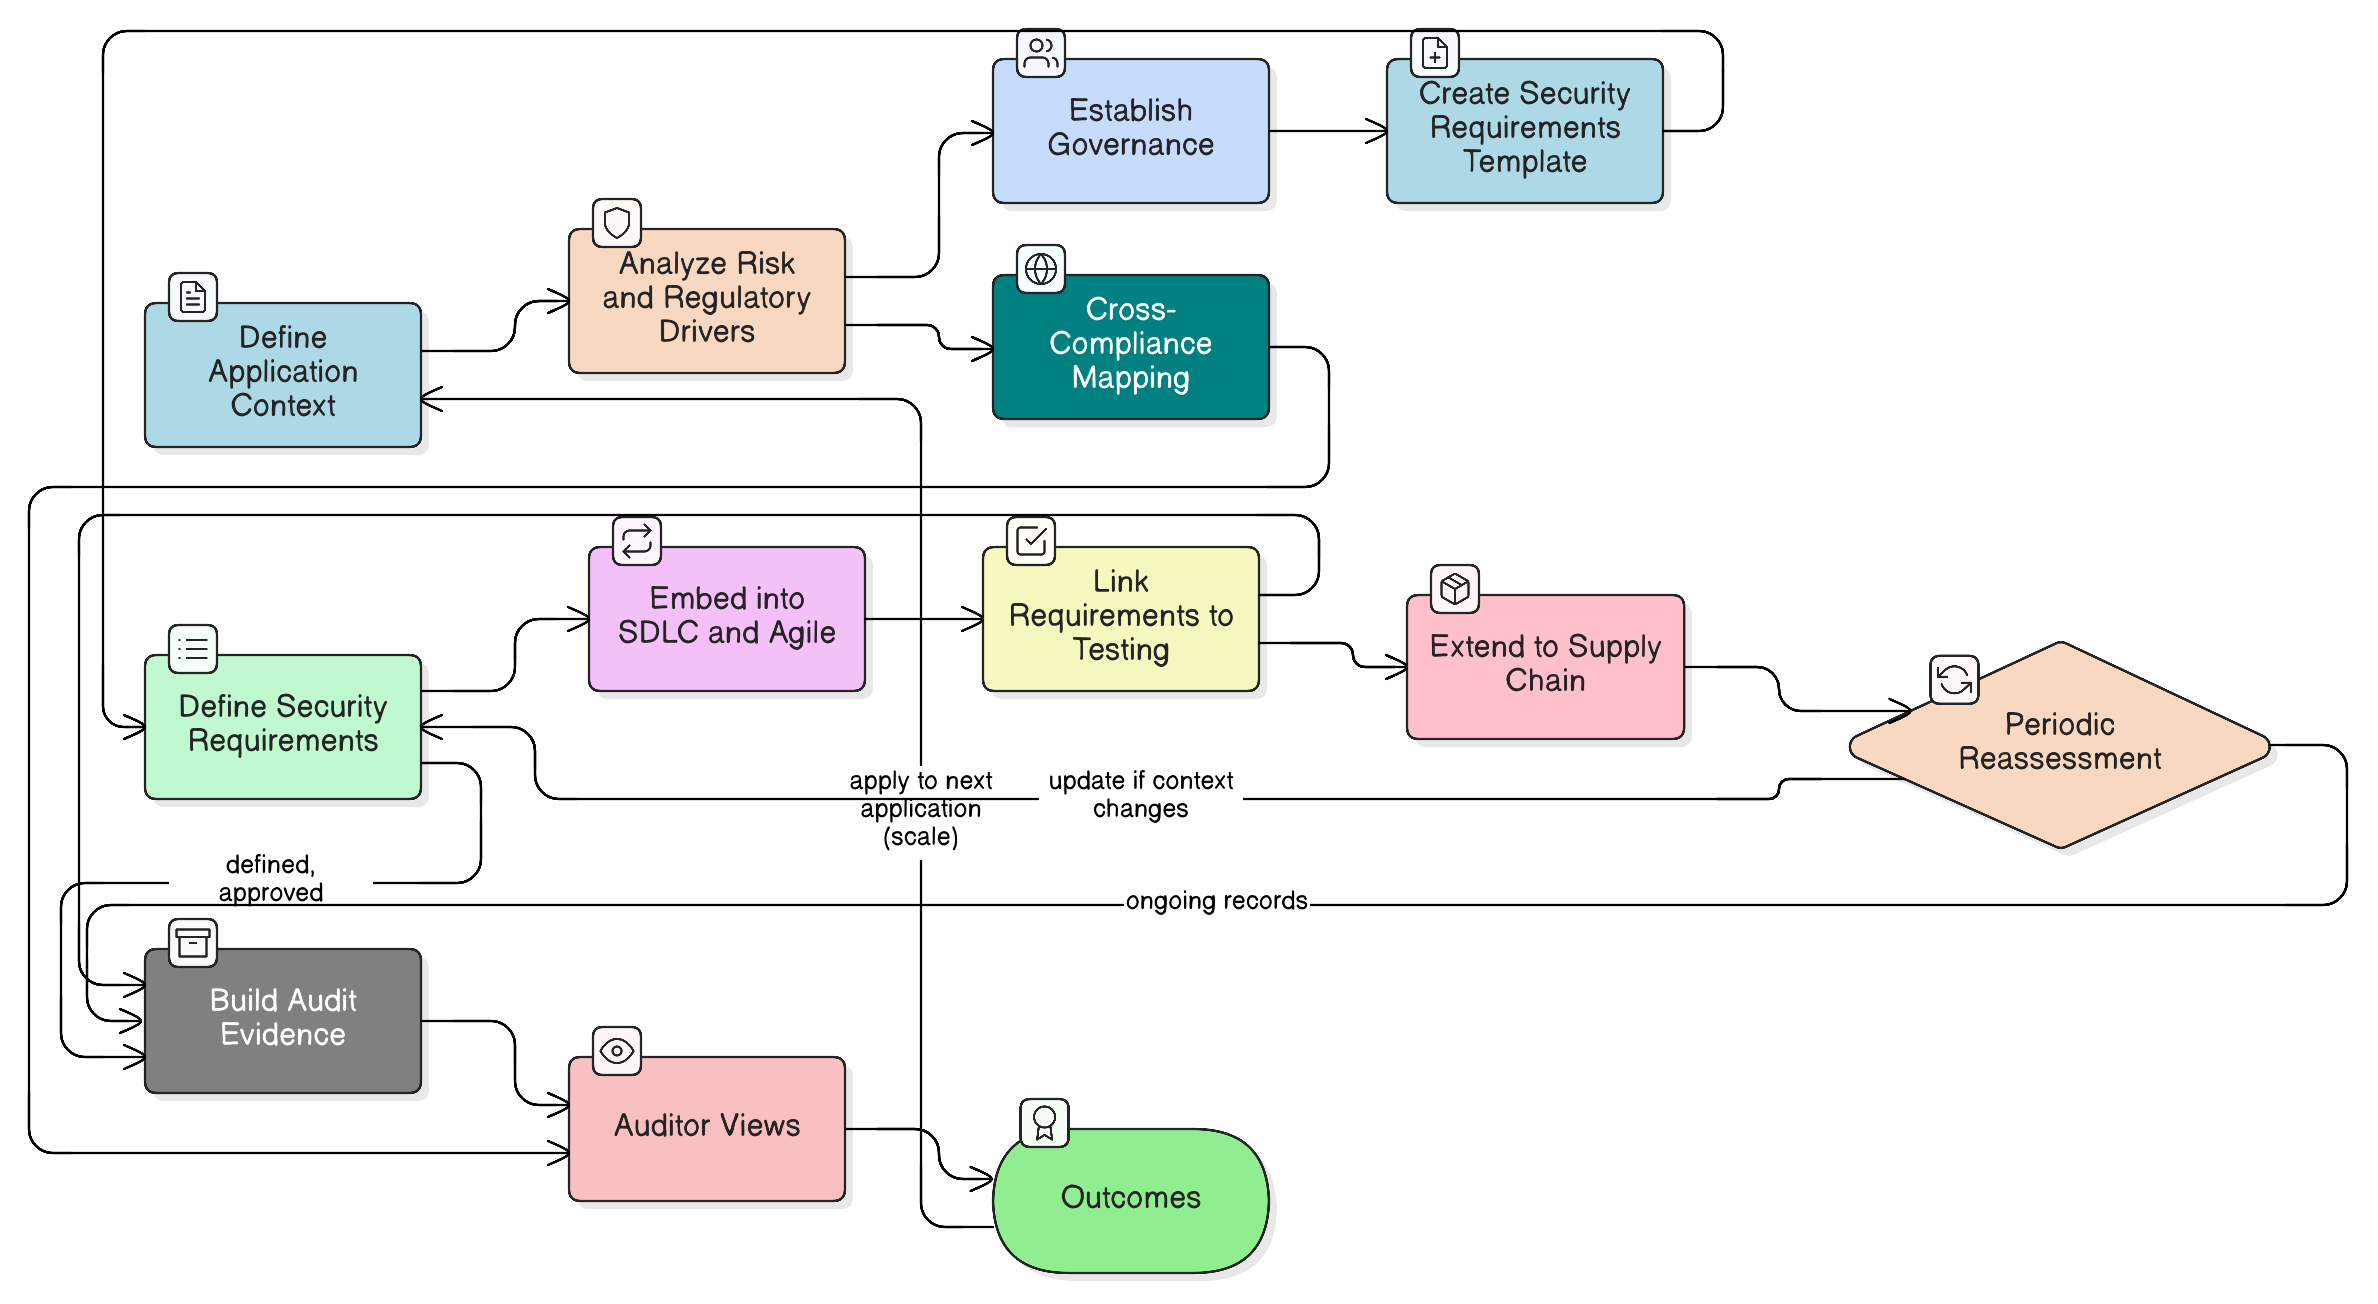
Tento komplexní průvodce provází CISO a vedoucí pracovníky bezpečnosti ověřenou metodikou pro zvládnutí požadavků na zabezpečení aplikací. Naučíte se přejít od reaktivních oprav k proaktivnímu modelu bezpečnosti již ve fázi návrhu, který obstojí u auditorů, chrání podnikání a sladí se s hlavními rámci pro soulad s využitím ověřených politik a sad nástrojů Clarysec.