
Proč je zabezpečení sítí nezbytné pro soulad s ISO 27001 a NIS2
Zabezpečení sítí je nezbytné pro soulad s ISO 27001 a NIS2; tvoří základ řízení rizik, odolnosti a regulatorní jistoty moderních organizací.
Articles tagged with "Řízení Rizik"
Zabezpečení sítí je nezbytné pro soulad s ISO 27001 a NIS2; tvoří základ řízení rizik, odolnosti a regulatorní jistoty moderních organizací.

Jak mohou malé a střední podniky zavést řízení přístupu a MFA v souladu s ISO 27001:2022 A.8.2, A.8.3 a článkem 32 GDPR, snížit riziko a prokázat soulad s regulatorními požadavky.
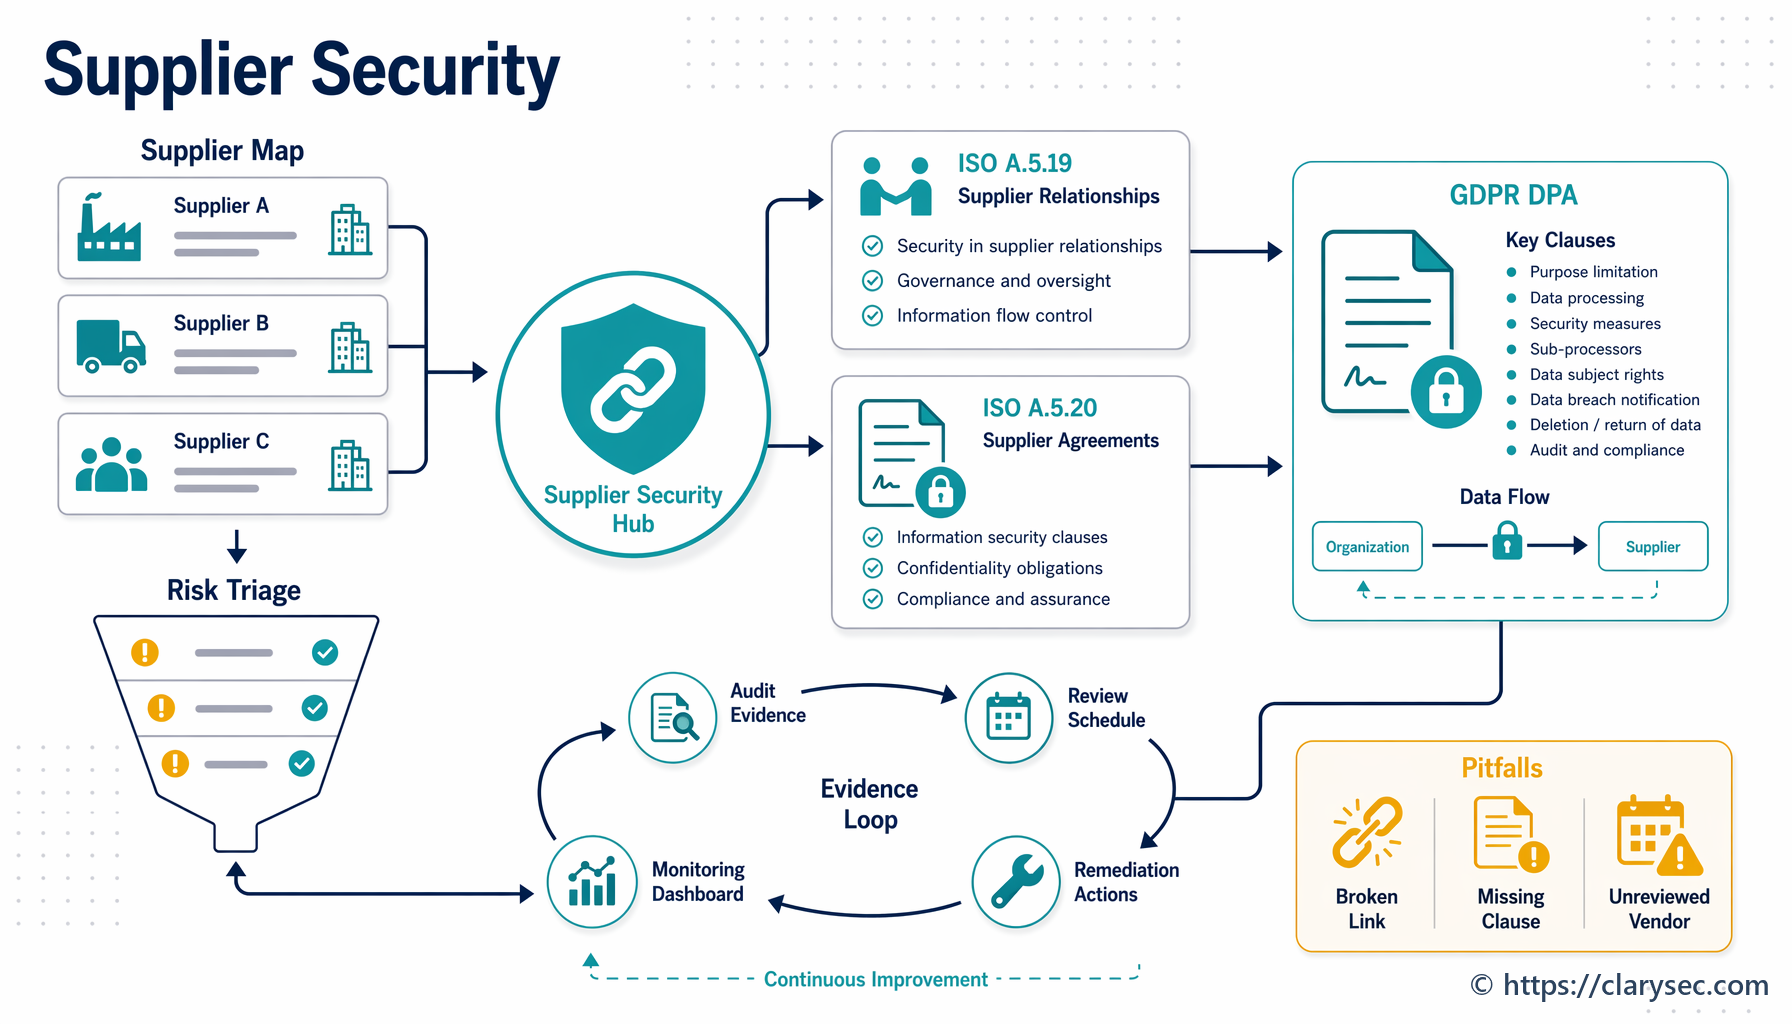
Naučte se řídit bezpečnostní rizika dodavatelů pomocí opatření ISO 27001:2022 A.5.19 a A.5.20 a zajistit, aby vaše DPA a smlouvy splňovaly přísné požadavky GDPR.
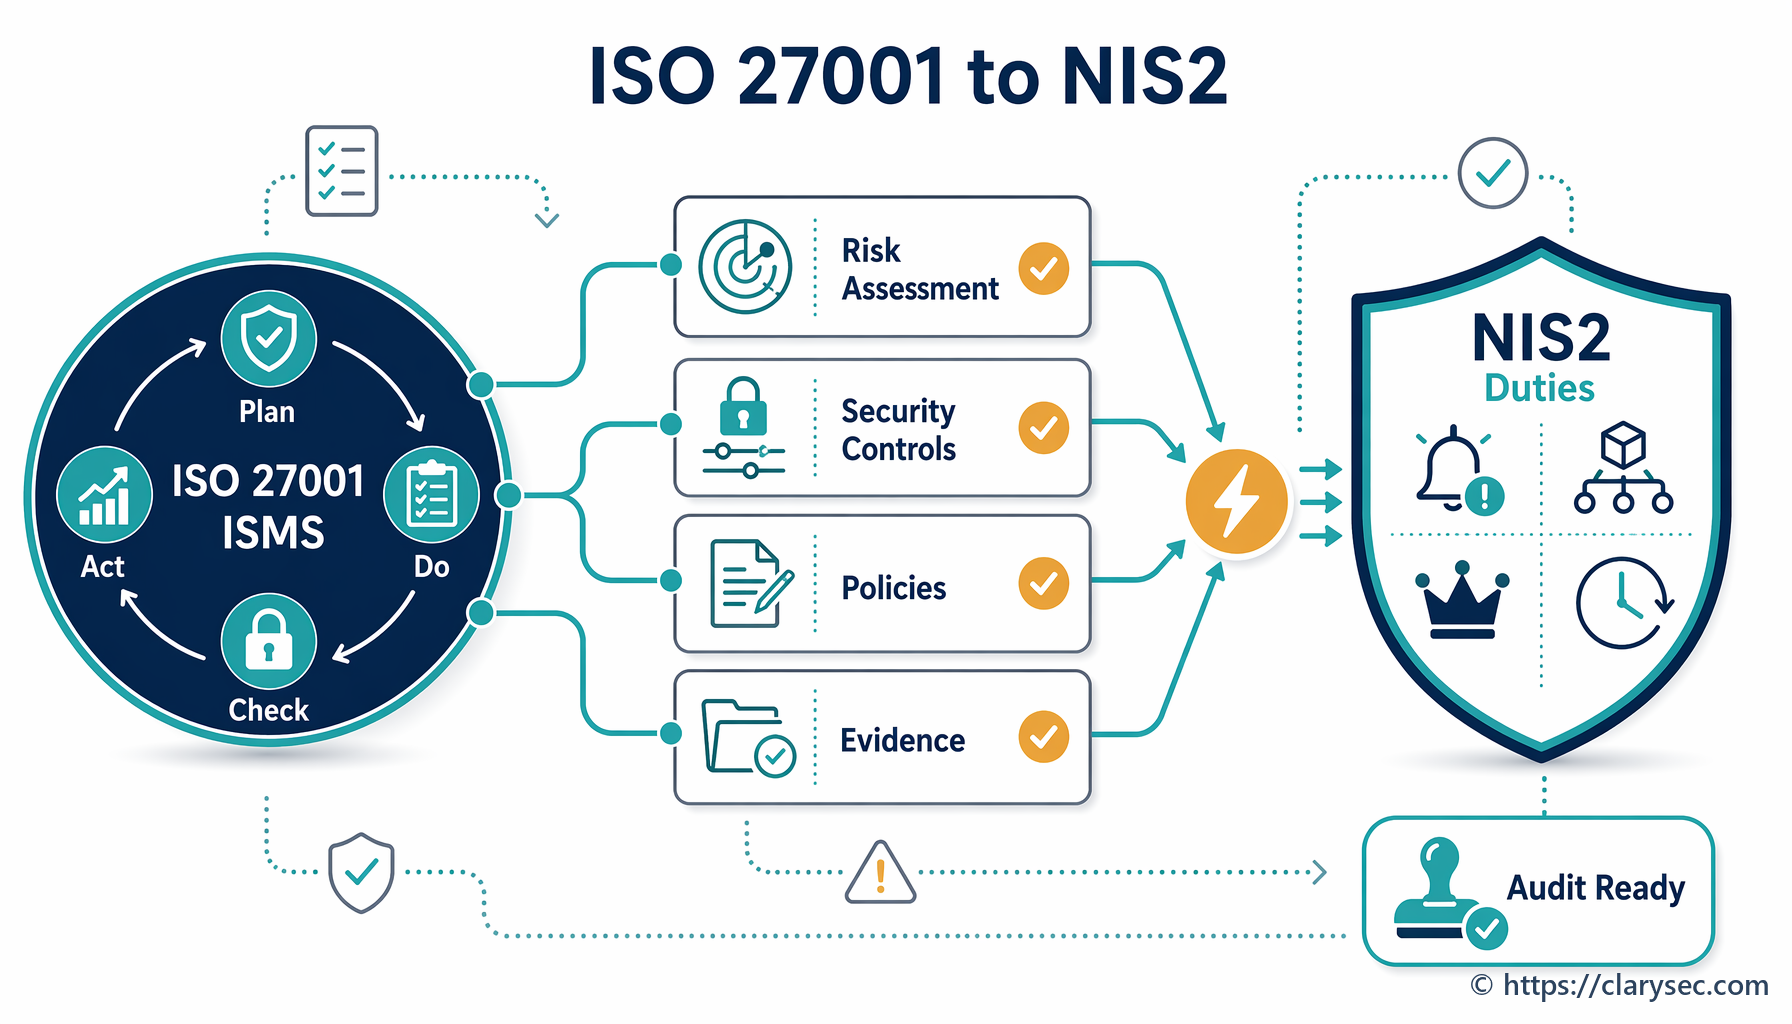
Zjistěte, jak zavedení ISMS podle ISO/IEC 27001:2022 poskytuje robustní rámec, který přímo pokrývá klíčové požadavky směrnice NIS2 na kybernetickou bezpečnost.
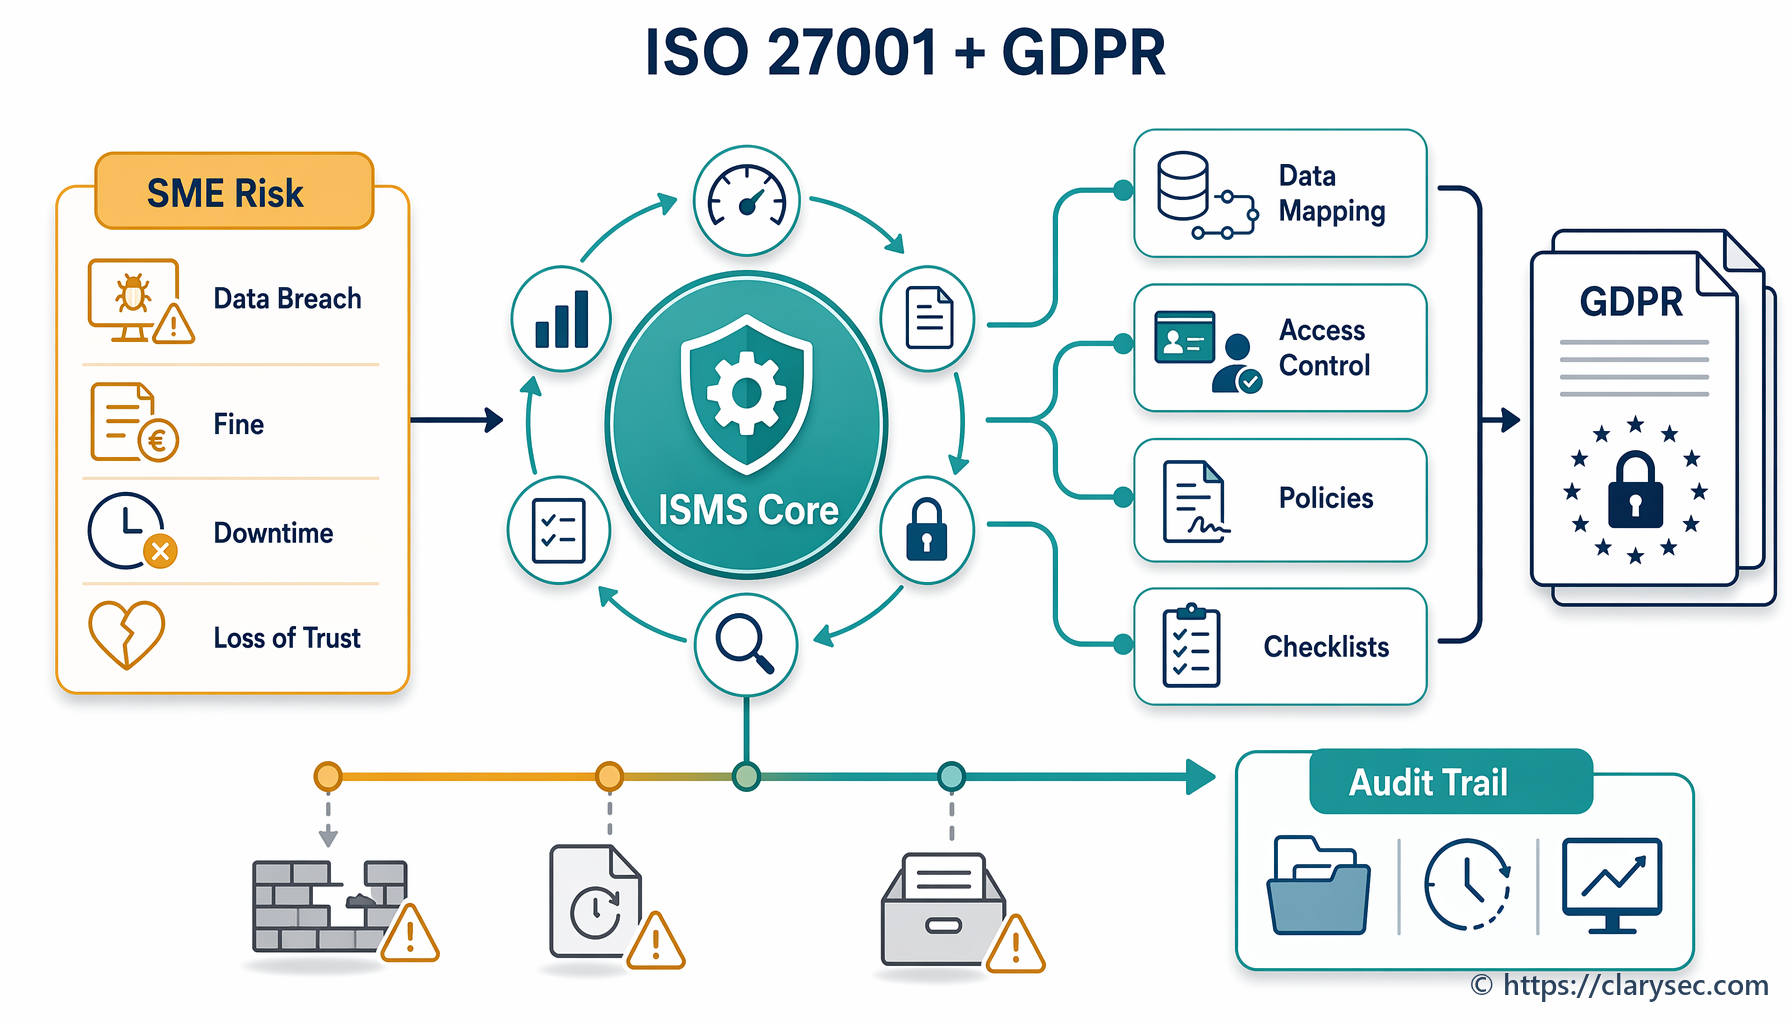
Zjistěte, jak mohou MSP využít rámec ISO/IEC 27001:2022 k vybudování robustního ISMS, který systematicky pokrývá požadavky GDPR na ochranu osobních údajů.
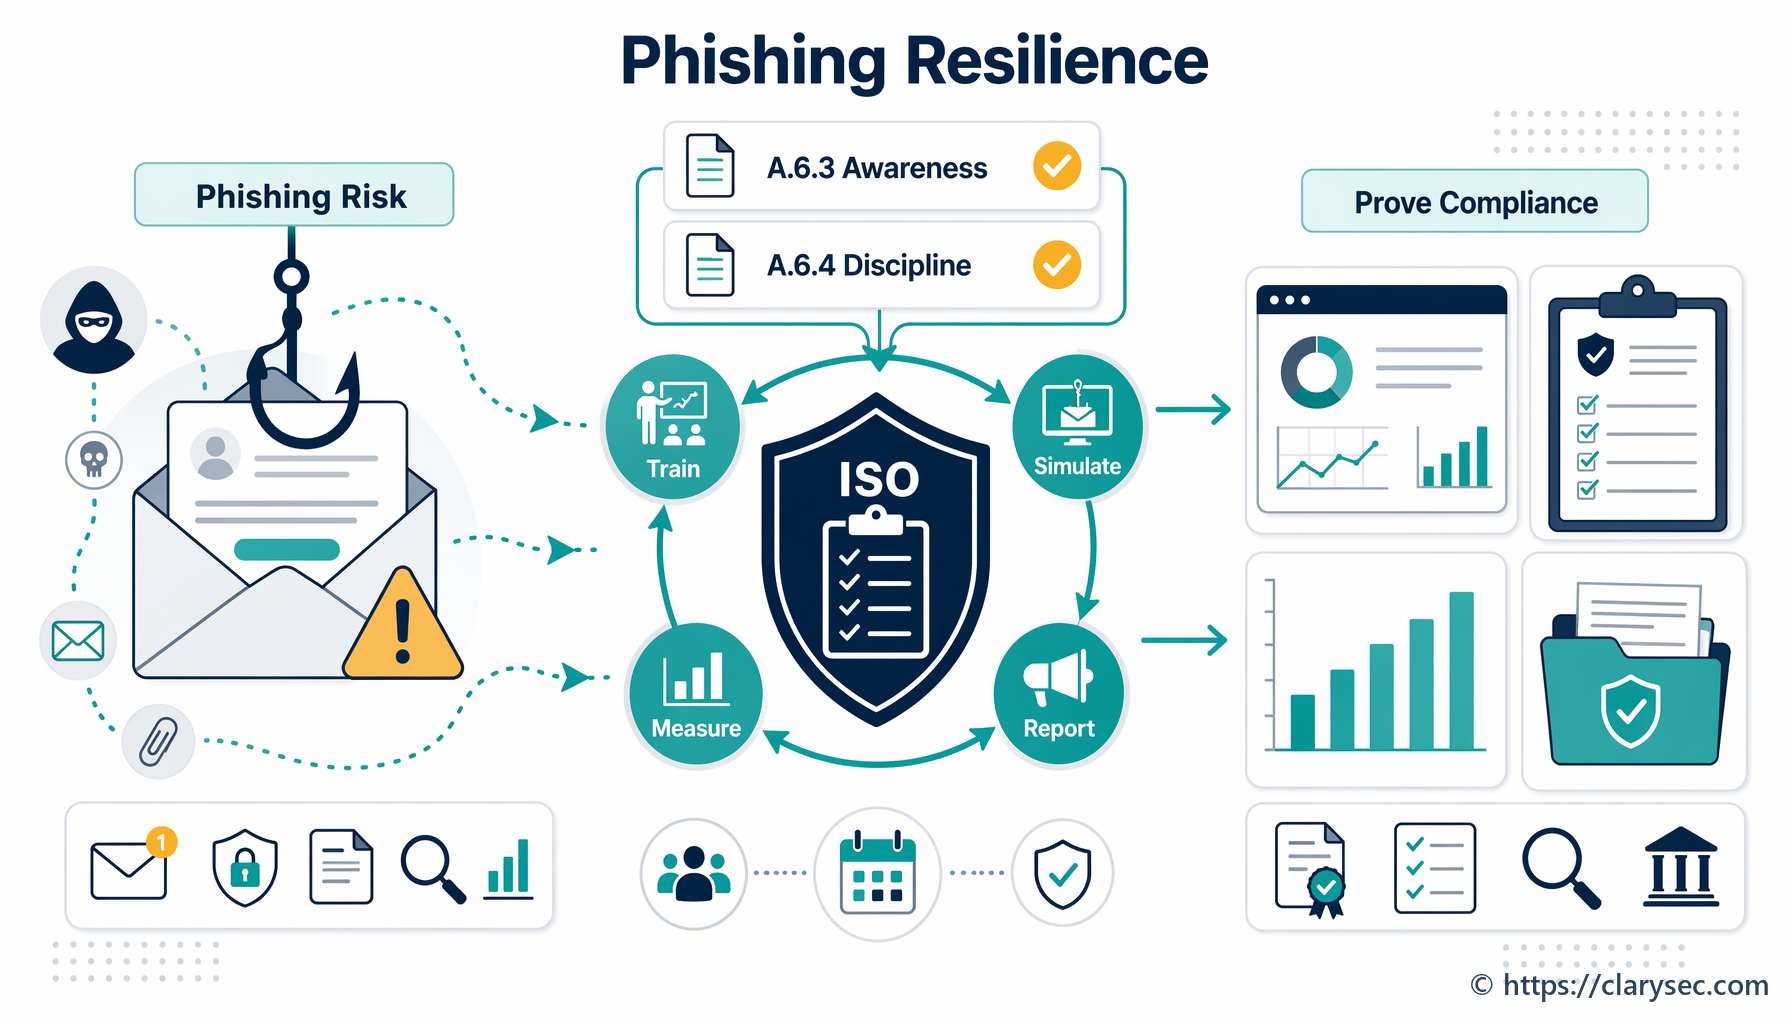
Zjistěte, jak vybudovat měřitelný program odolnosti vůči phishingu s využitím opatření ISO 27001:2022 A.6.3 a A.6.4, snížit riziko spojené s lidským faktorem a doložit soulad s požadavky.
ISO 27001 je mezinárodní norma pro systémy řízení bezpečnosti informací (ISMS). Tento praktický průvodce vás provede klíčovými kroky zavedení ISO 27001 ve vaší organizaci — od počátečního plánování až po certifikaci.
ISO 27001 stanovuje systematický přístup k řízení citlivých informací organizace a k zajištění jejich bezpečnosti. Zahrnuje lidi, procesy i IT systémy a opírá se o proces řízení rizik.
Začněte důkladnou analýzou mezer, která vám pomůže porozumět aktuálnímu stavu bezpečnosti informací v organizaci: