#Audit
Articles tagged with "Audit"
118 articles
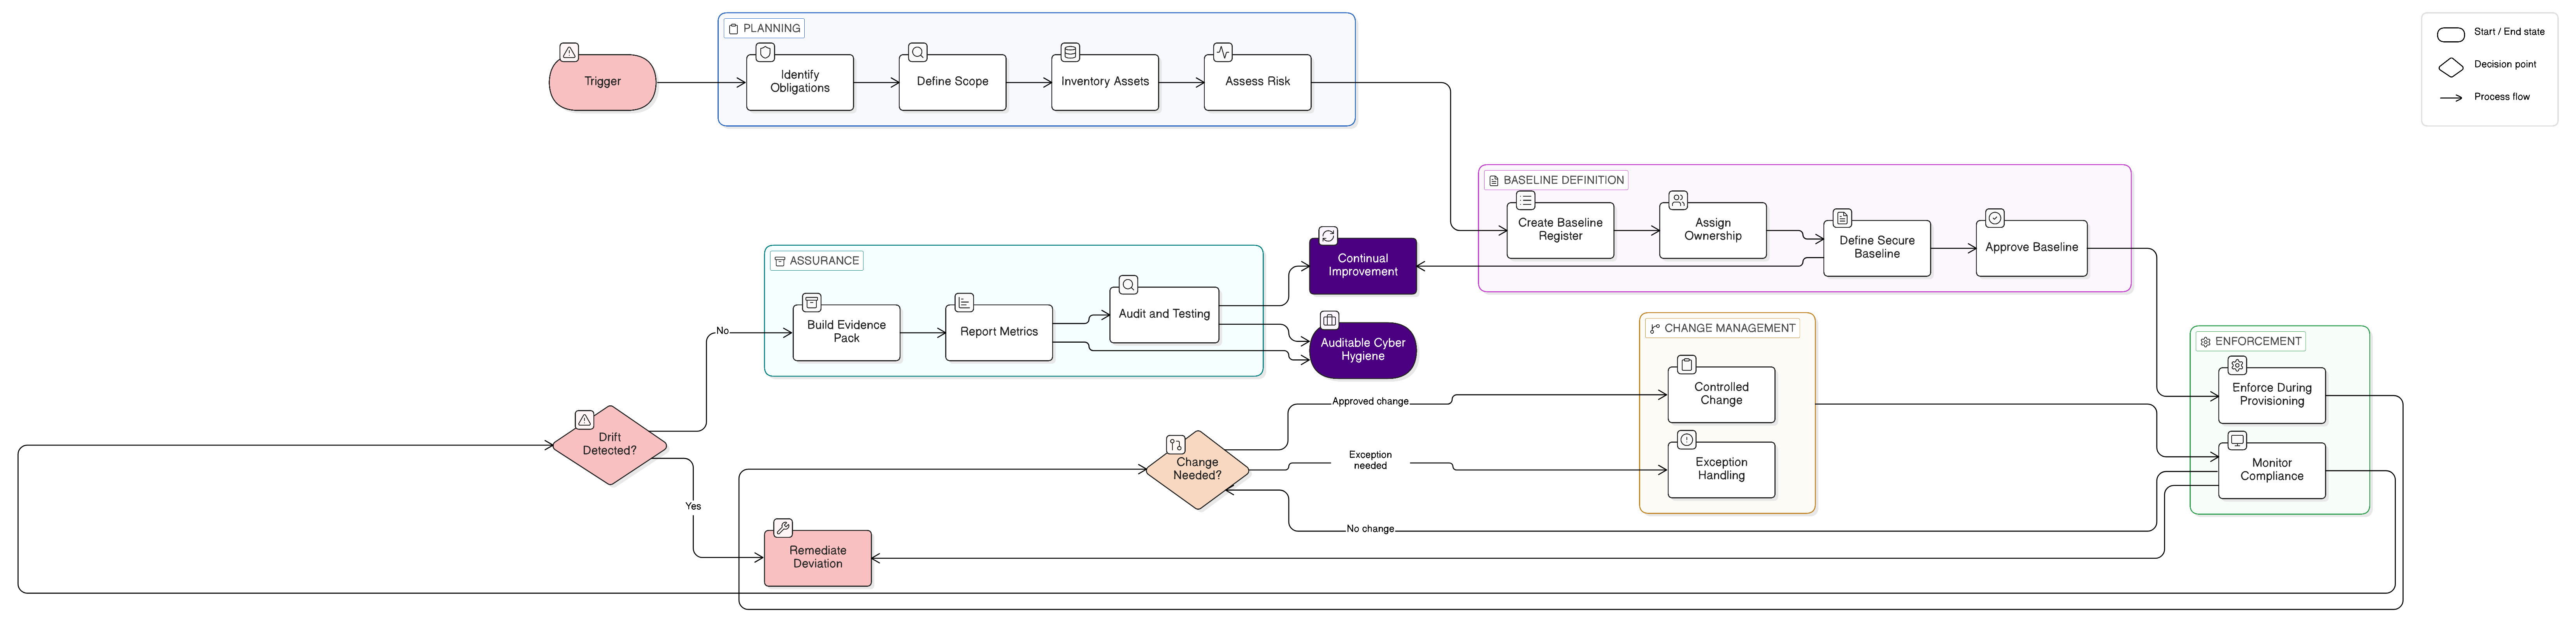
Bezpečné výchozí konfigurace jsou dnes klíčovým důkazním bodem pro ISO/IEC 27001:2022, NIS2, DORA, GDPR a bezpečnostní prověrky zákazníků. Tento hlavní průvodce ukazuje, jak pomocí politik Clarysec, Zenith Blueprint a Zenith Controls definovat, prosazovat, monitorovat a dokládat bezpečné výchozí konfigurace.
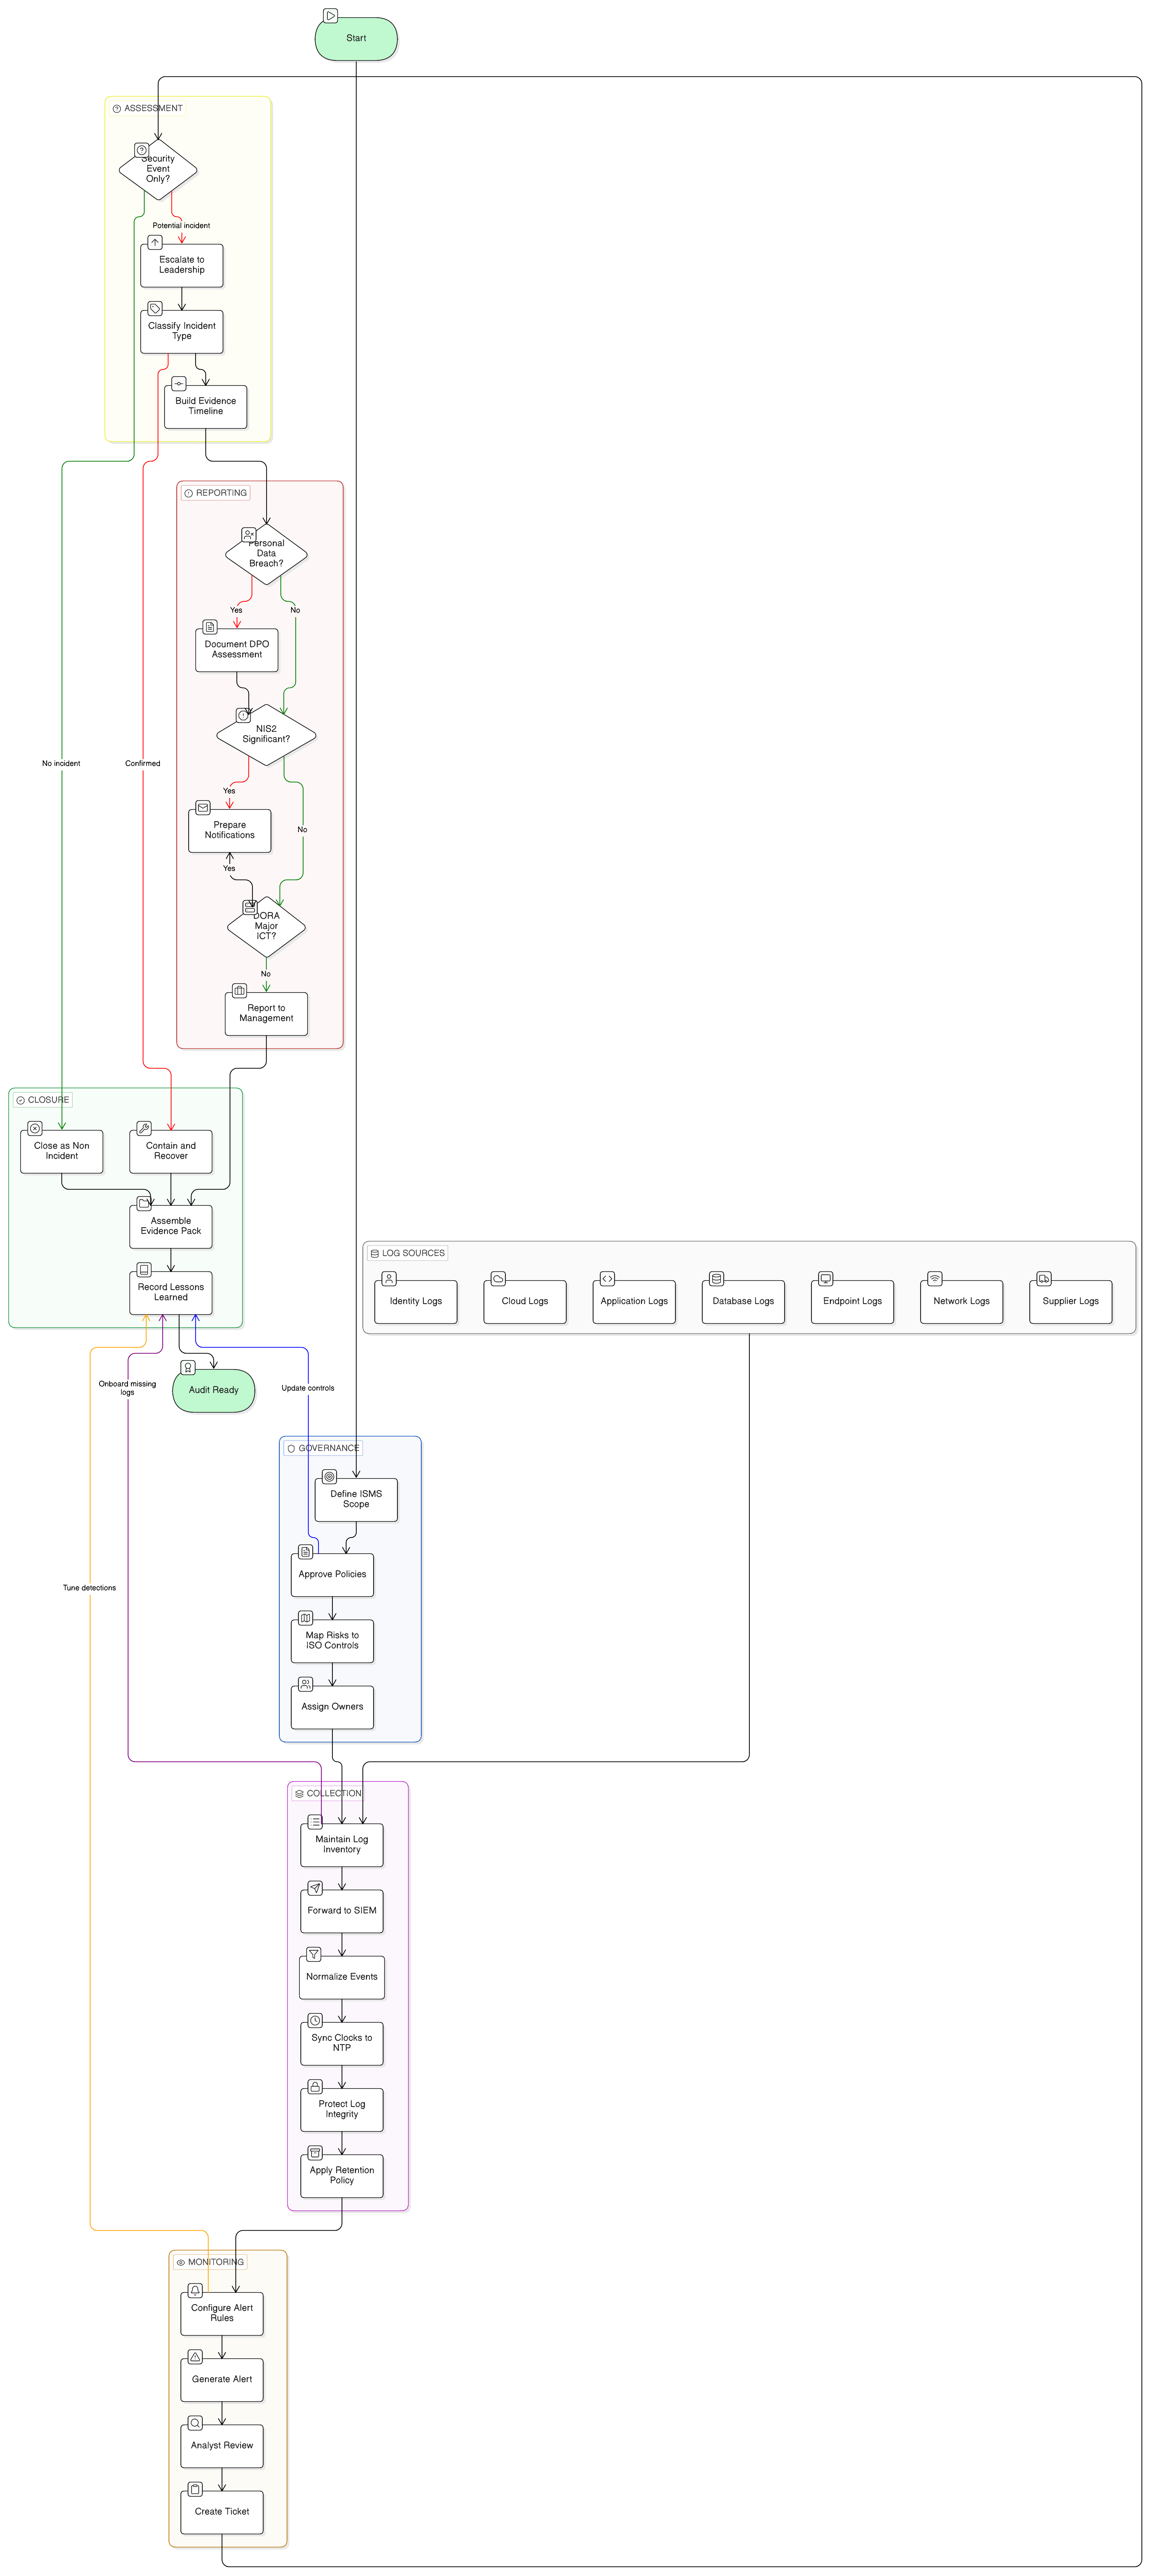
Praktický průvodce budováním důkazů z protokolování a monitorování podle ISO/IEC 27001:2022 připravených pro audit NIS2, DORA a GDPR, včetně mapování opatření, ustanovení politik, pracovních postupů pro incidenty, požadavků na protokolování u dodavatelů a návodu k sestavení důkazního balíčku.
Zjistěte, jak vybudovat auditně připravená opatření na ochranu PII rozšířením ISO/IEC 27001:2022 o ISO/IEC 27701:2025 a ISO/IEC 29151:2022, s mapováním na GDPR, NIS2, DORA, ujištění podle přístupu NIST a očekávání správy a řízení podle COBIT 2019.
Registr kontaktů pro regulatorní oznámení už není administrativní údržba. Pro NIS2, DORA, GDPR a ISO/IEC 27001:2022 jde o provozní důkaz, že vaše organizace dokáže oznámit incident správnému orgánu, dozorovému orgánu, dodavateli nebo členovi vedení dříve, než uplyne lhůta.
Proměňte kryptografické výjimky z auditního rizika v důkaz vyspělosti ISMS. Tento komplexní průvodce propojuje narativní i technický detail, ustanovení politik, mapování opatření a praktické kontrolní seznamy důkazů.
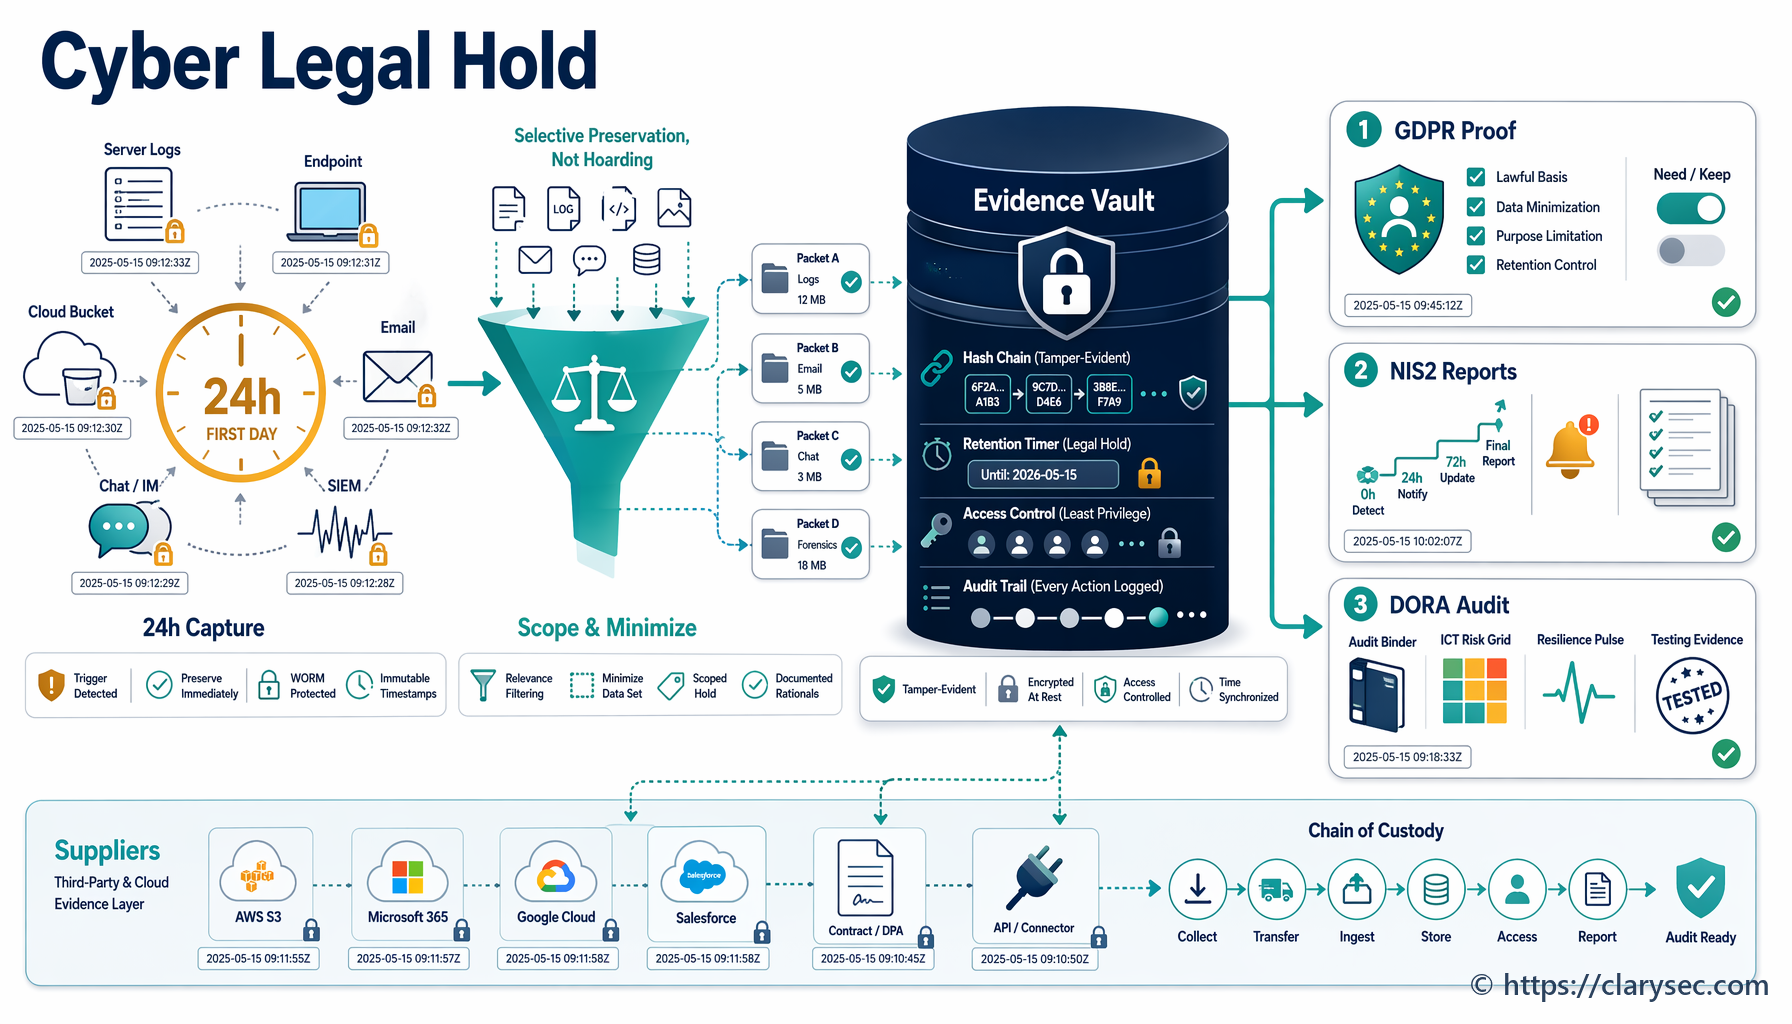
Praktický průvodce pro CISO k právní blokaci, pozastavení výmazu a uchovávání důkazů po kybernetickém incidentu, namapovaný na ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 a COBIT 2019.
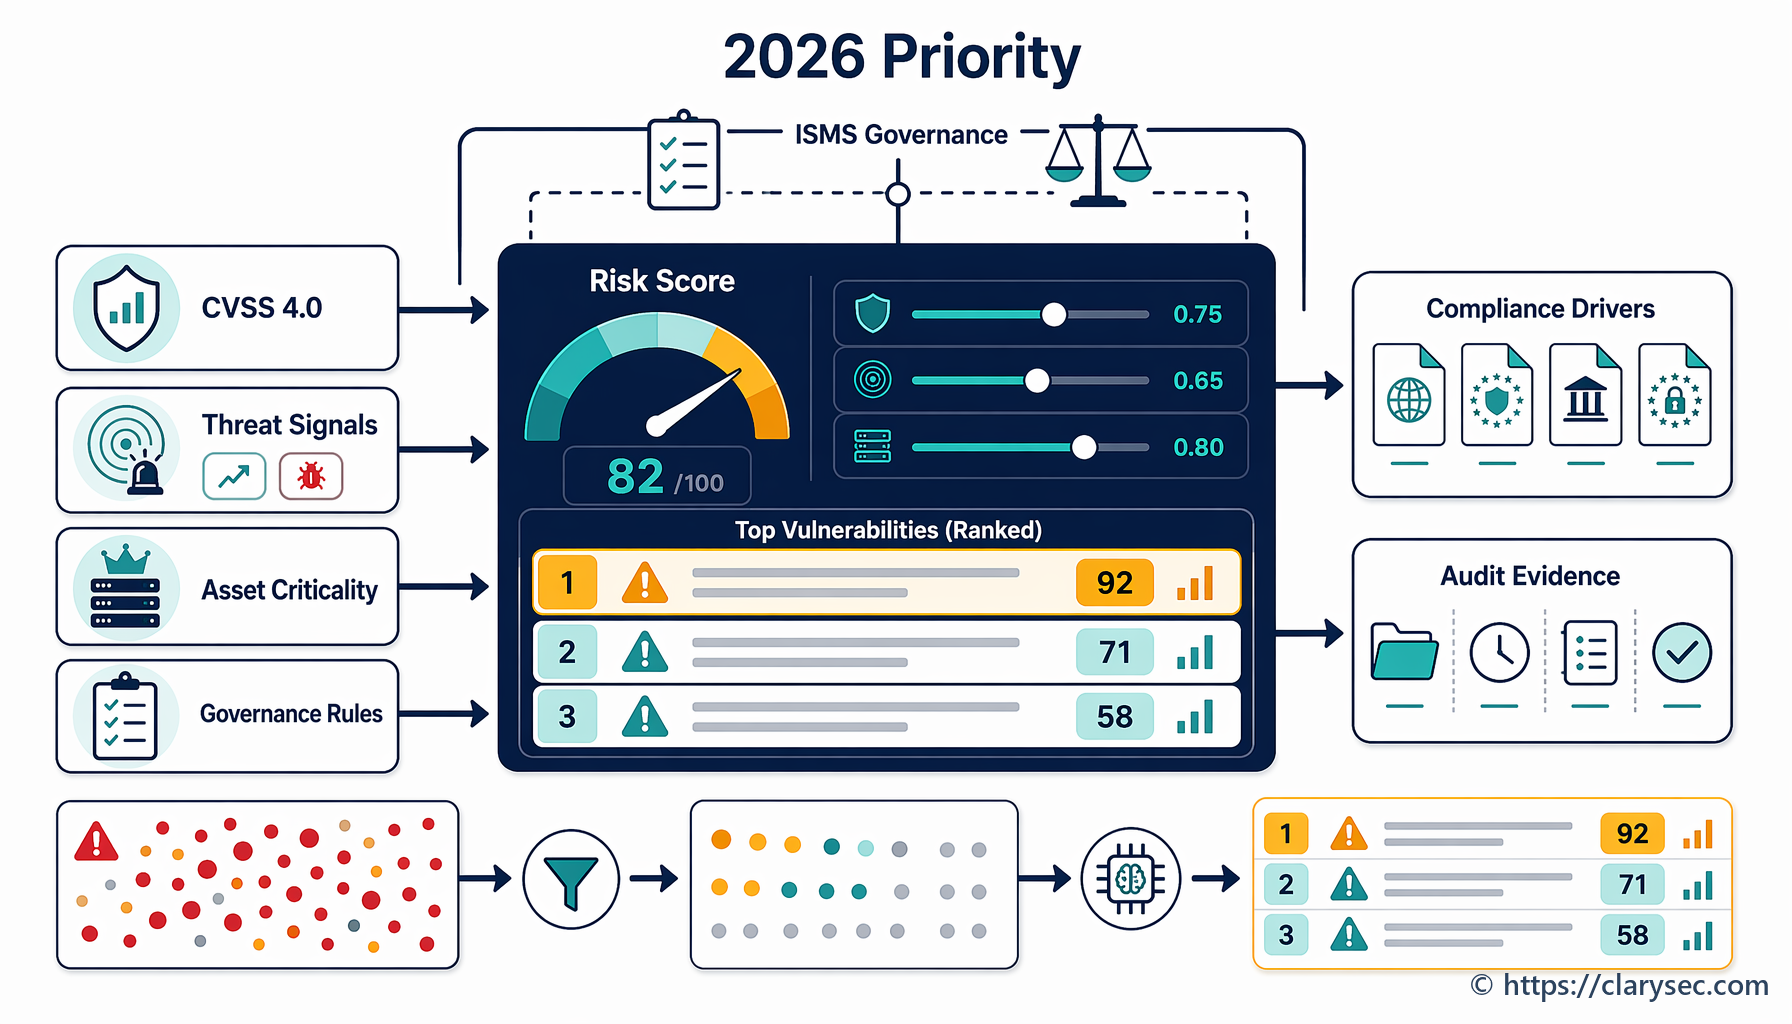
Praktický průvodce pro ředitele informační bezpečnosti (CISO) k auditovatelné prioritizaci zranitelností podle rizika s využitím CVSS 4.0, EPSS, KEV, EUVD, kritičnosti aktiv, ISO 27001, NIS2, DORA, GDPR, NIST a COBIT.
Jednotné mapování opatření prováděcího nařízení NIS2 2024/2690 na ISO/IEC 27001:2022 pro poskytovatele cloudových služeb, MSP, MSSP a poskytovatele datových center. Zahrnuje ustanovení politik Clarysec, auditní důkazy, sladění s DORA a GDPR a praktický implementační plán.
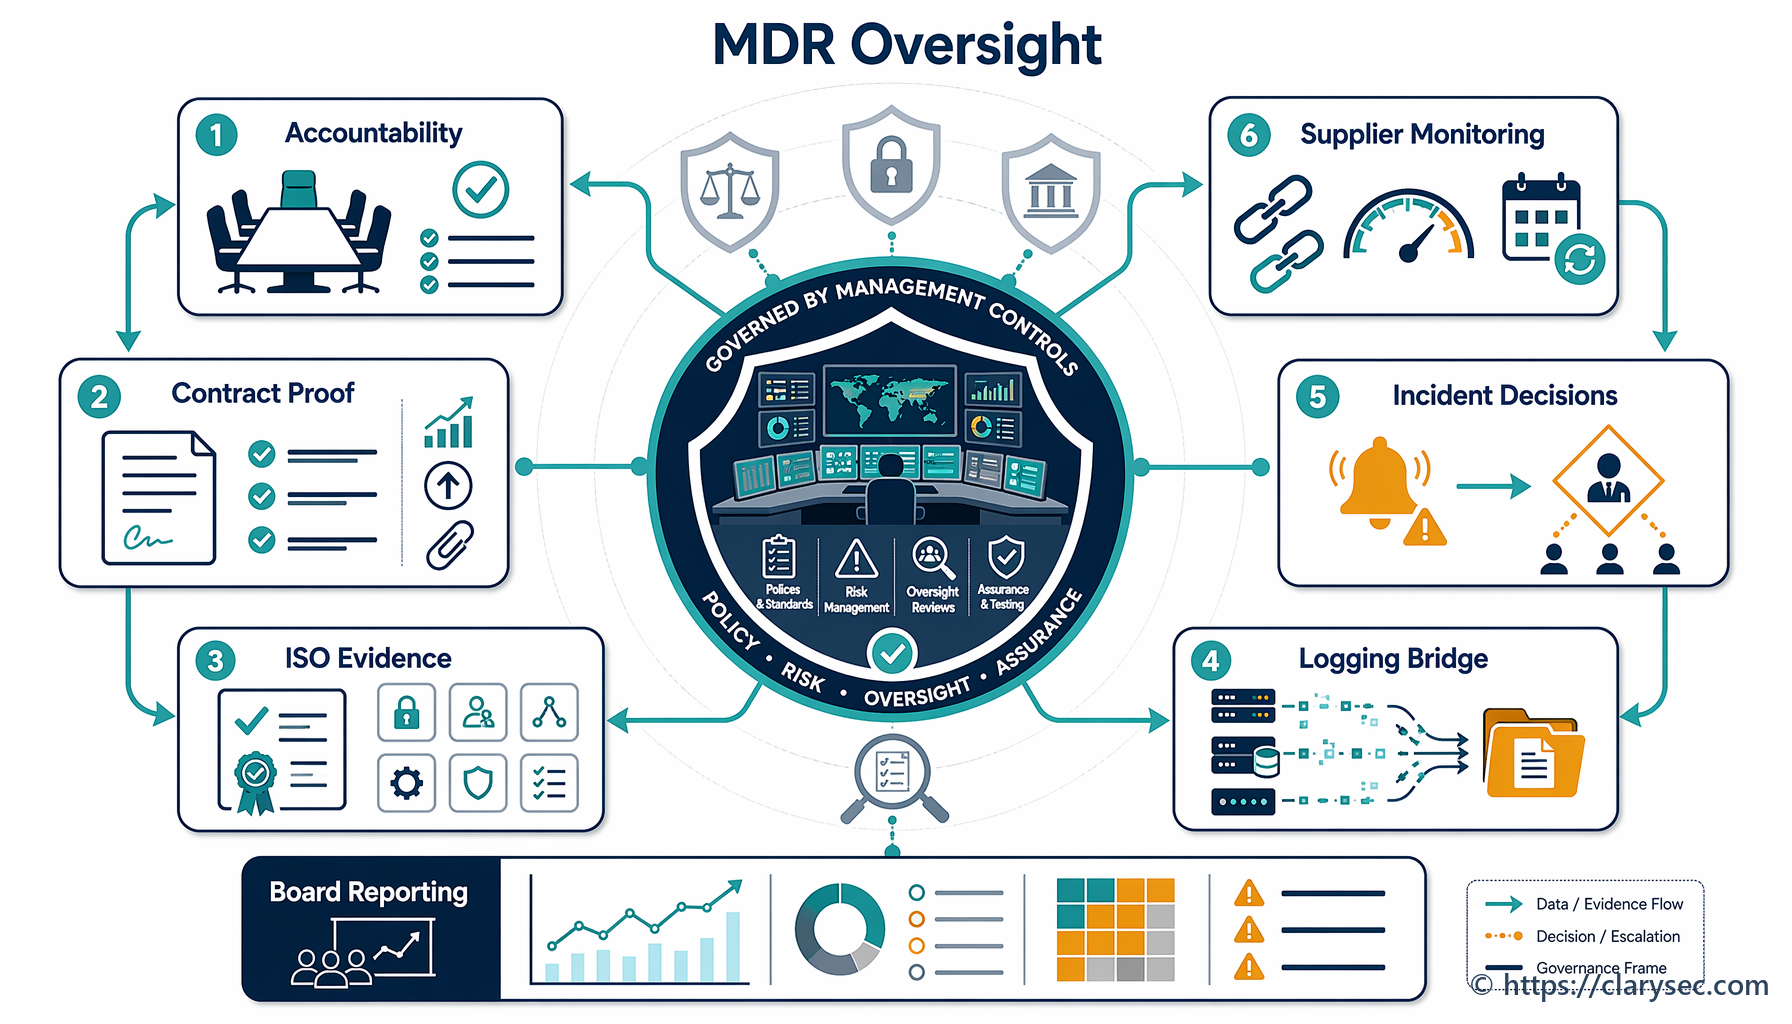
Outsourcing MDR neznamená outsourcing odpovědnosti. Tento stěžejní průvodce ukazuje, jak řídit poskytovatele MDR pomocí důkazů podle ISO/IEC 27001:2022 mapovaných na NIS2, DORA, GDPR, NIST CSF 2.0 a COBIT 2019.