#ISMS
Articles tagged with "ISMS"
118 articles
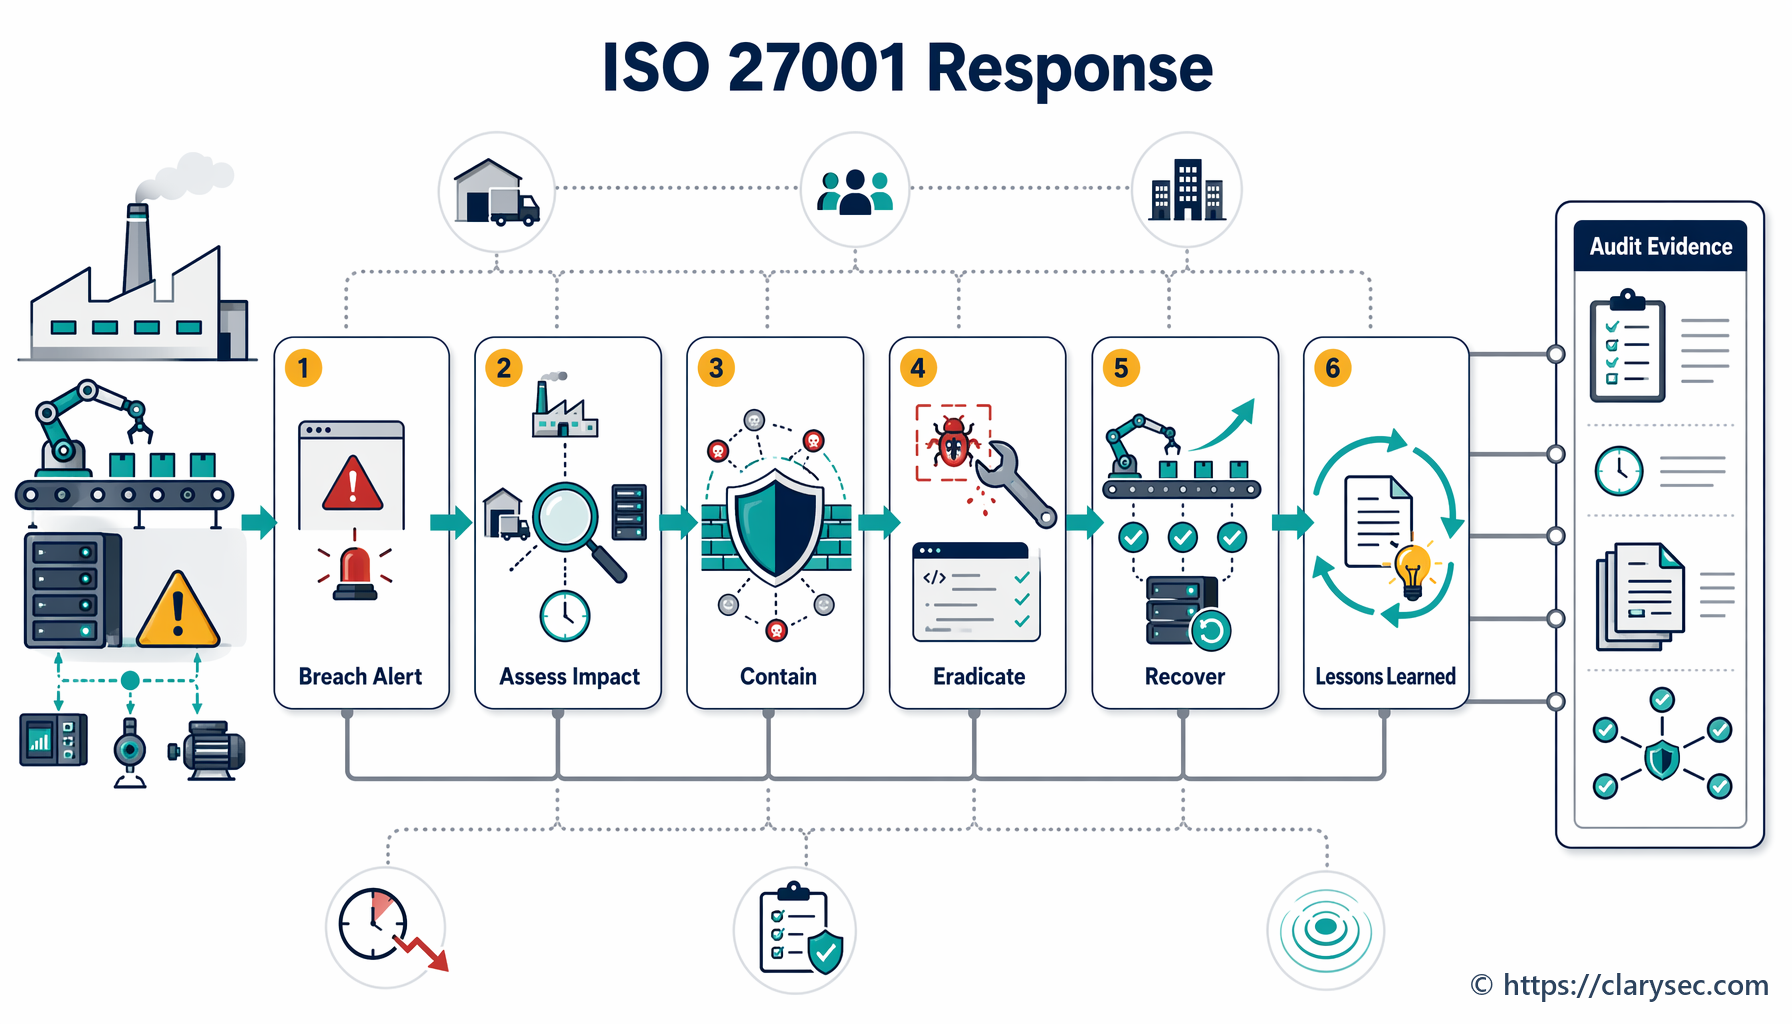
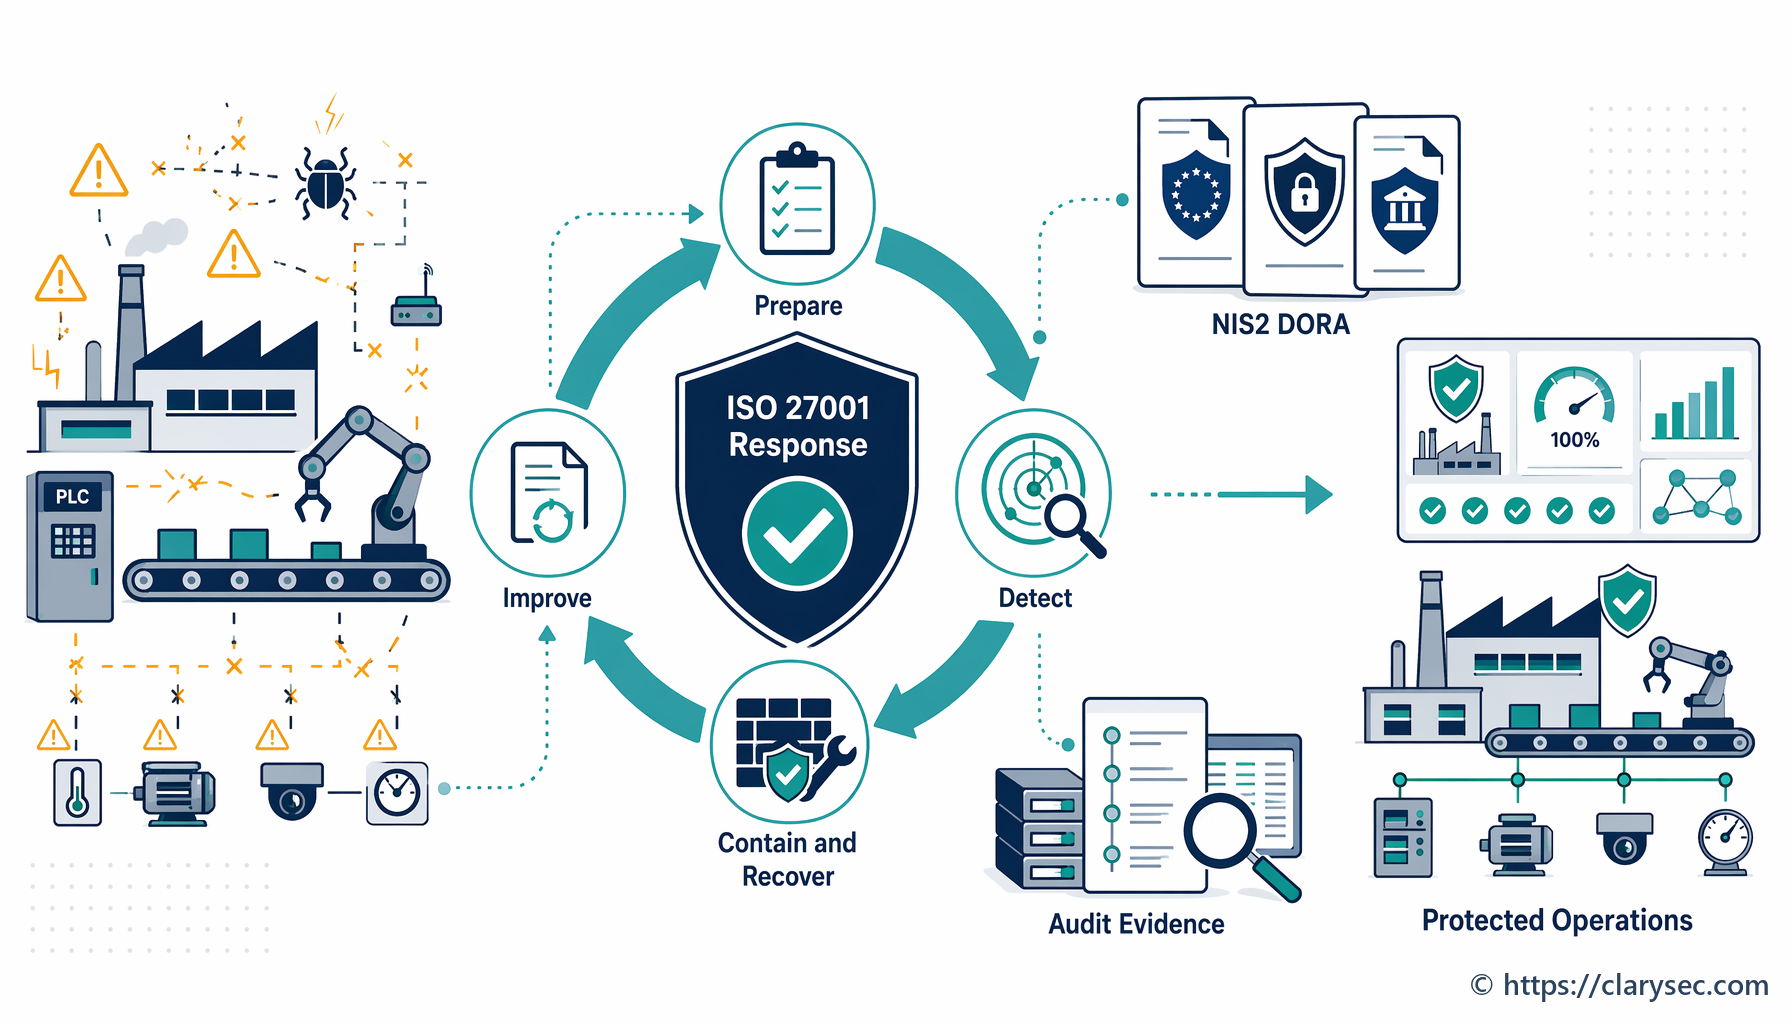
Zvládněte reakci na incidenty podle ISO 27001 s průvodcem od našeho CISO. Poučte se z reálného scénáře ve výrobě – od přípravy přes reakci až po analýzu po incidentu a prokázání souladu.
Průvodce pro výrobní podniky, jak vybudovat robustní plán reakce na incidenty v souladu s ISO 27001, chránit provoz a zajistit soulad.
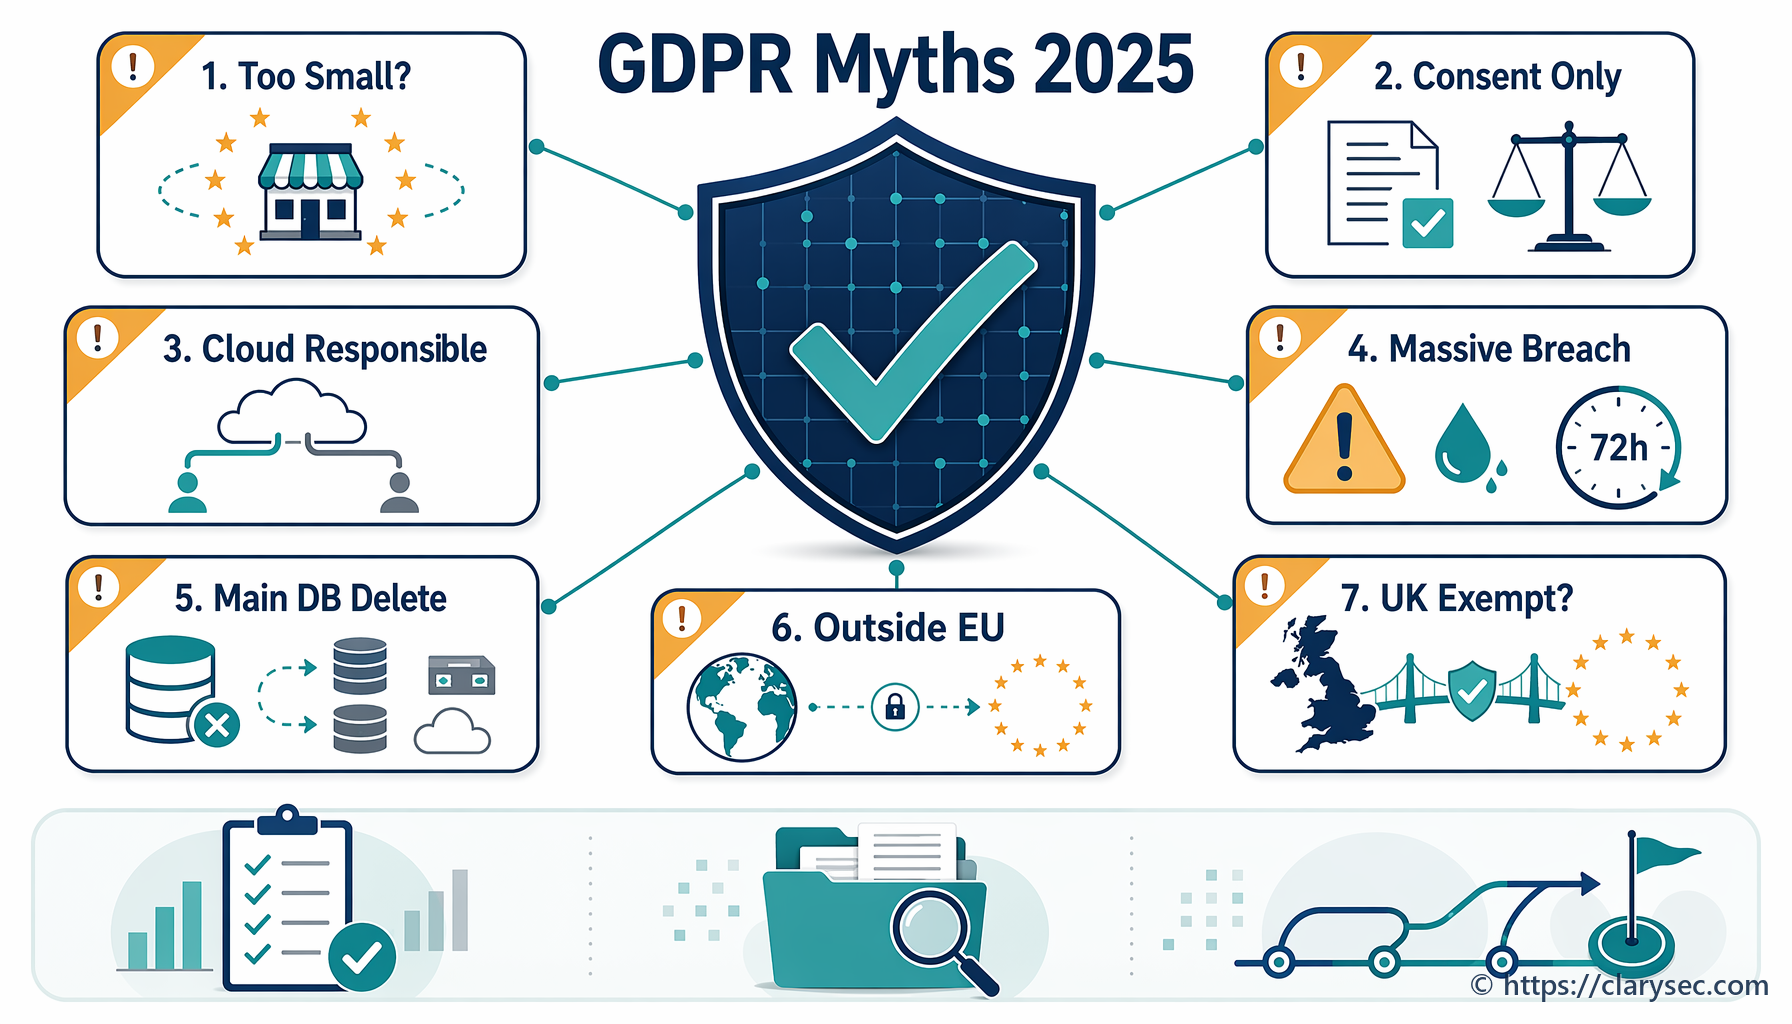
Zjistěte, co stojí za 7 nejčastějšími mýty o GDPR v roce 2025. Náš odborný průvodce vyvrací rozšířené omyly týkající se souhlasu, porušení zabezpečení osobních údajů a souladu s předpisy.
Praktický průvodce pro rok 2026, jak z RoPA a mapování toků dat vytvořit jednotnou vrstvu důkazů pro GDPR Article 30, kritické služby podle NIS2, závislosti ICT podle DORA a audity ISO/IEC 27001:2022.
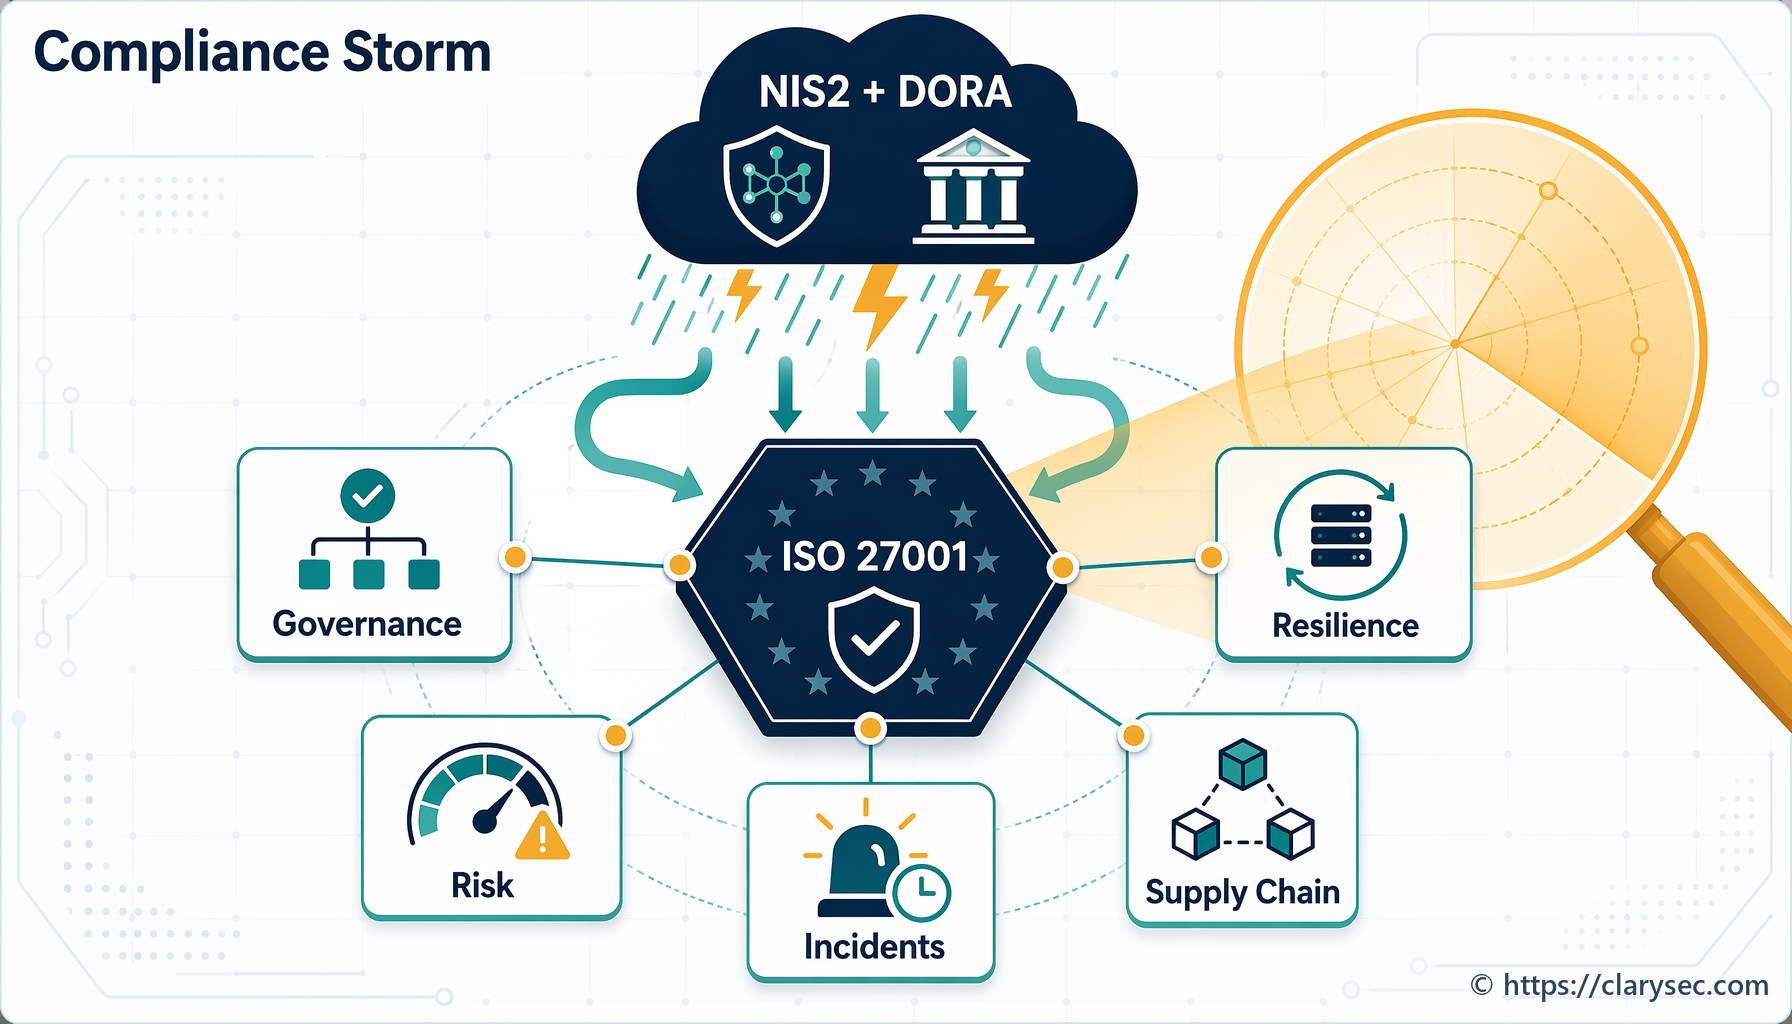
Směrnice NIS2 a nařízení DORA mění požadavky na compliance v oblasti kybernetické bezpečnosti. Tento průvodce vysvětluje jejich dopad a nabízí praktickou cestu k připravenosti.
Zabezpečení sítí je nezbytné pro soulad s ISO 27001 a NIS2; tvoří základ řízení rizik, odolnosti a regulatorní jistoty moderních organizací.
Jak mohou malé a střední podniky zavést řízení přístupu a MFA v souladu s ISO 27001:2022 A.8.2, A.8.3 a článkem 32 GDPR, snížit riziko a prokázat soulad s regulatorními požadavky.
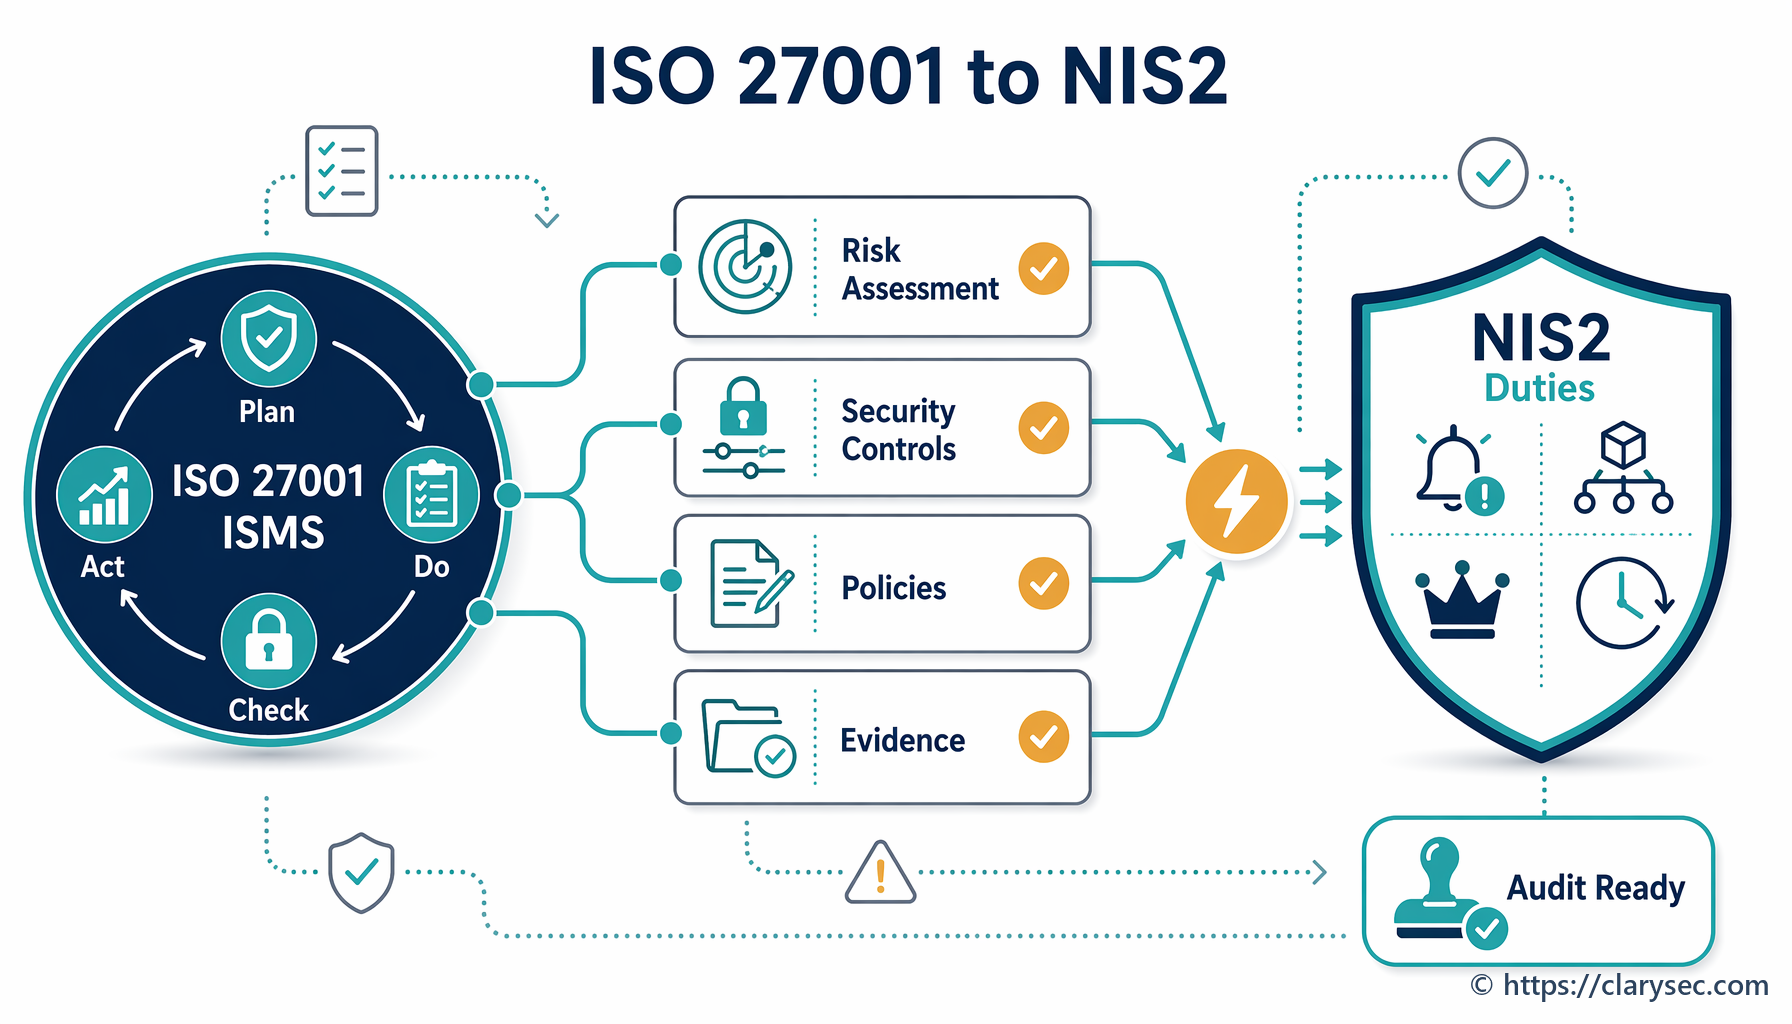
Zjistěte, jak zavedení ISMS podle ISO/IEC 27001:2022 poskytuje robustní rámec, který přímo pokrývá klíčové požadavky směrnice NIS2 na kybernetickou bezpečnost.
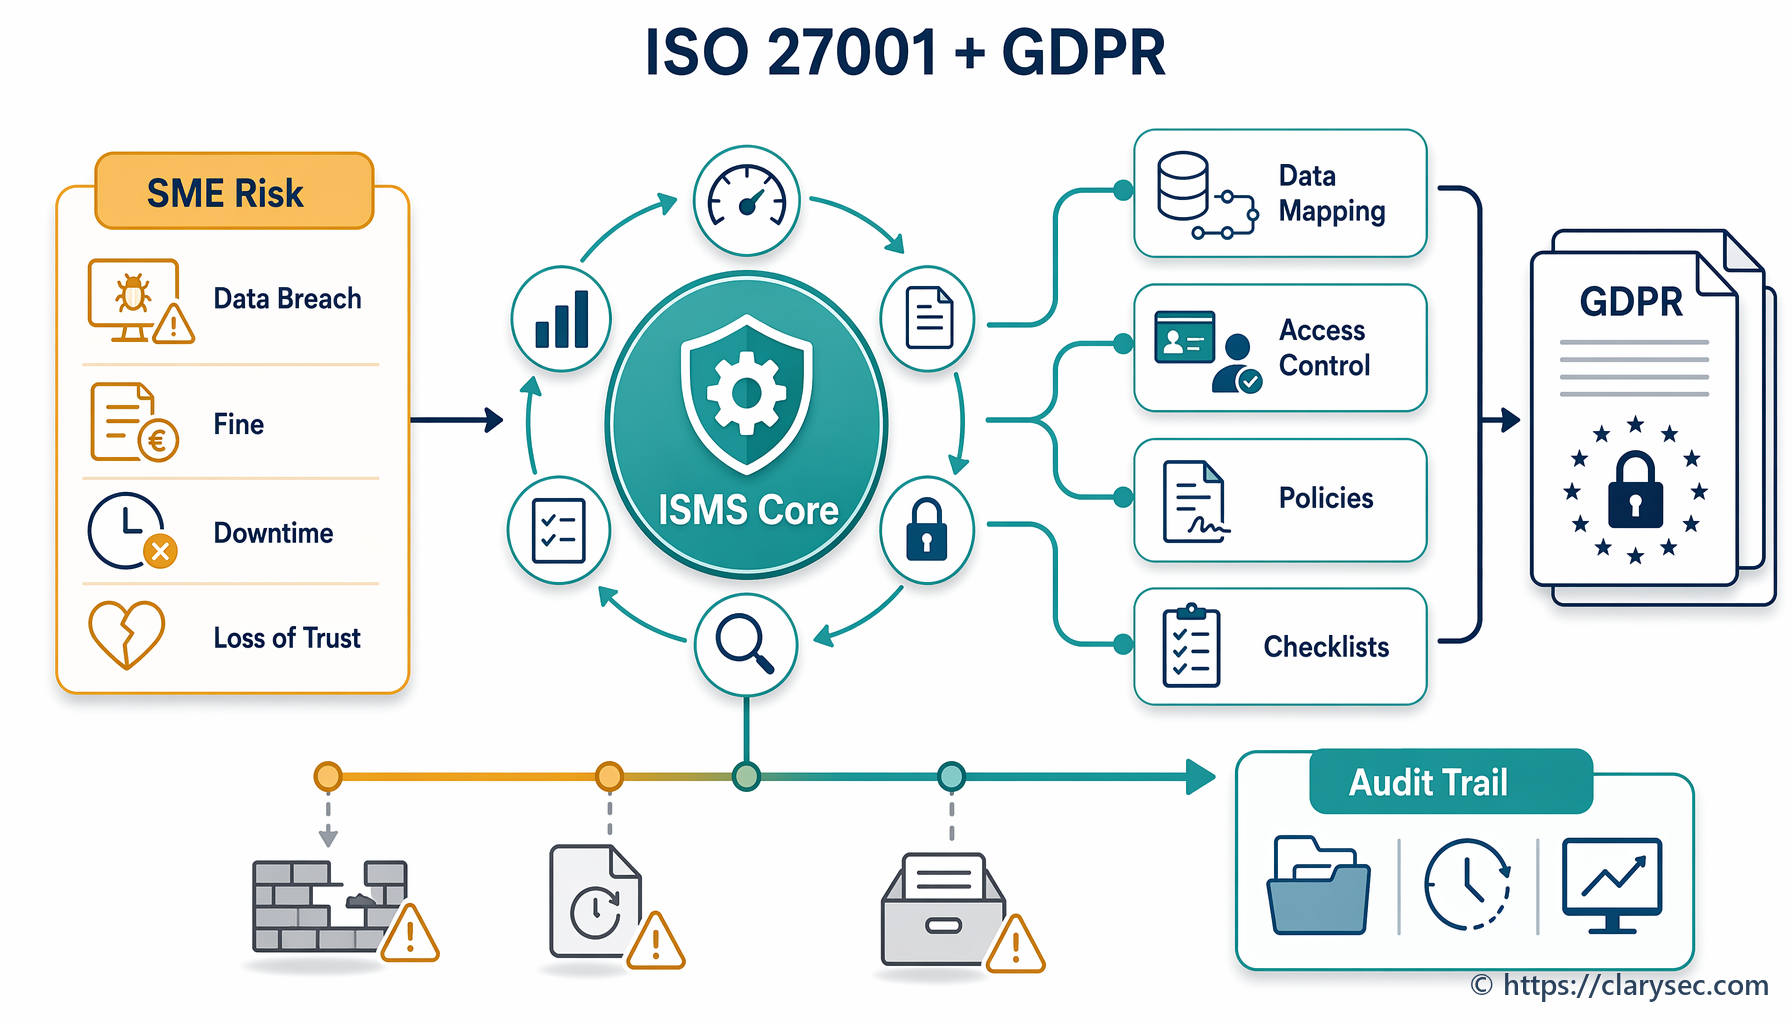
Zjistěte, jak mohou MSP využít rámec ISO/IEC 27001:2022 k vybudování robustního ISMS, který systematicky pokrývá požadavky GDPR na ochranu osobních údajů.