#Kontinuita Činností
Articles tagged with "Kontinuita Činností"
29 articles
Registr kontaktů pro regulatorní oznámení už není administrativní údržba. Pro NIS2, DORA, GDPR a ISO/IEC 27001:2022 jde o provozní důkaz, že vaše organizace dokáže oznámit incident správnému orgánu, dozorovému orgánu, dodavateli nebo členovi vedení dříve, než uplyne lhůta.
Jednotné mapování opatření prováděcího nařízení NIS2 2024/2690 na ISO/IEC 27001:2022 pro poskytovatele cloudových služeb, MSP, MSSP a poskytovatele datových center. Zahrnuje ustanovení politik Clarysec, auditní důkazy, sladění s DORA a GDPR a praktický implementační plán.
Zjistěte, jak využít Prohlášení o použitelnosti podle ISO 27001 jako auditně připravený most mezi NIS2, DORA, GDPR, ošetřením rizik, dodavateli, reakcí na incidenty a důkazy.
Praktický průvodce pro CISO k vymezení rozsahu ISMS podle ISO 27001 napříč základními službami podle NIS2, kritickými nebo důležitými funkcemi podle DORA, zpracováním podle GDPR, aktivy, dodavateli a auditními důkazy.
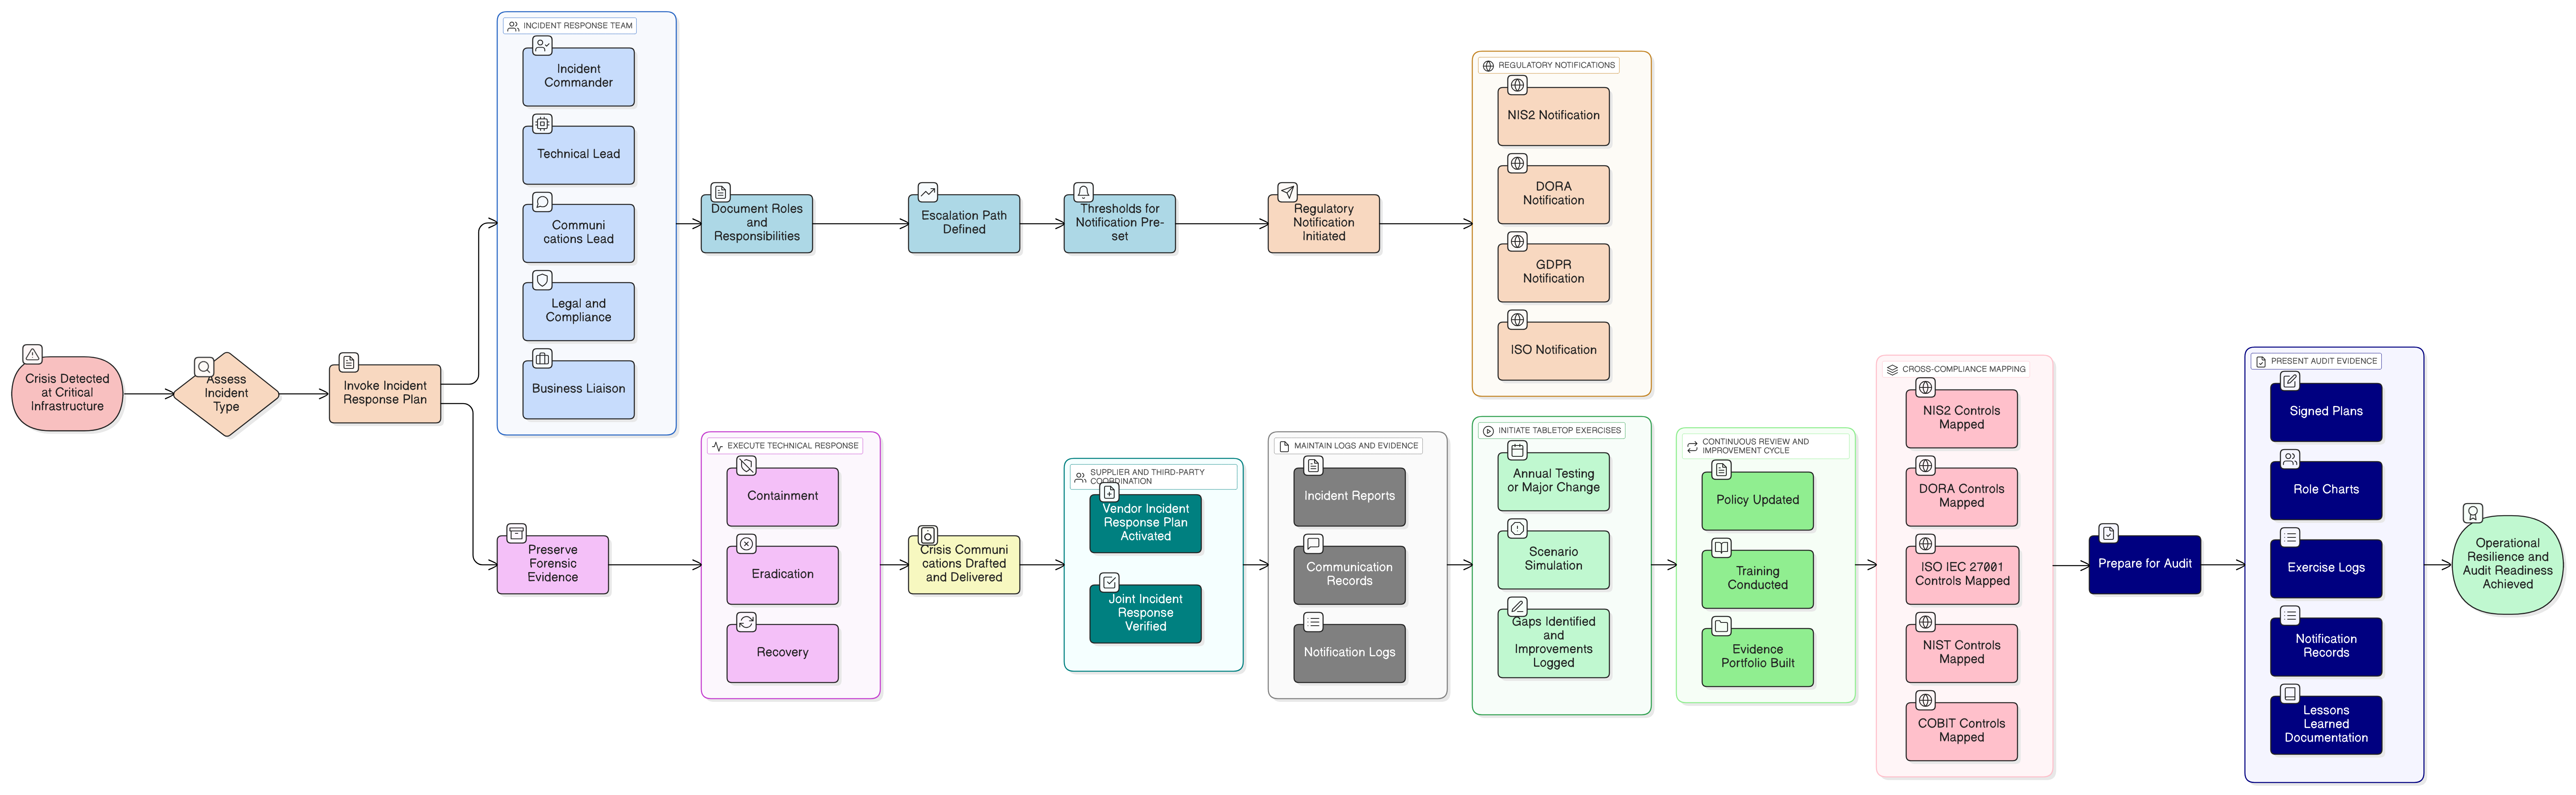
Pravidlo 24hodinového oznamování podle směrnice NIS2 zásadně mění pravidla hry. Tento ucelený průvodce ukazuje CISO a auditorům, jak navrhnout odolný plán reakce na incidenty v souladu s regulatorními požadavky, který obstojí při dohledovém přezkumu i reálných útocích, s využitím politik Clarysec a nástrojových sad pro průřezový soulad.
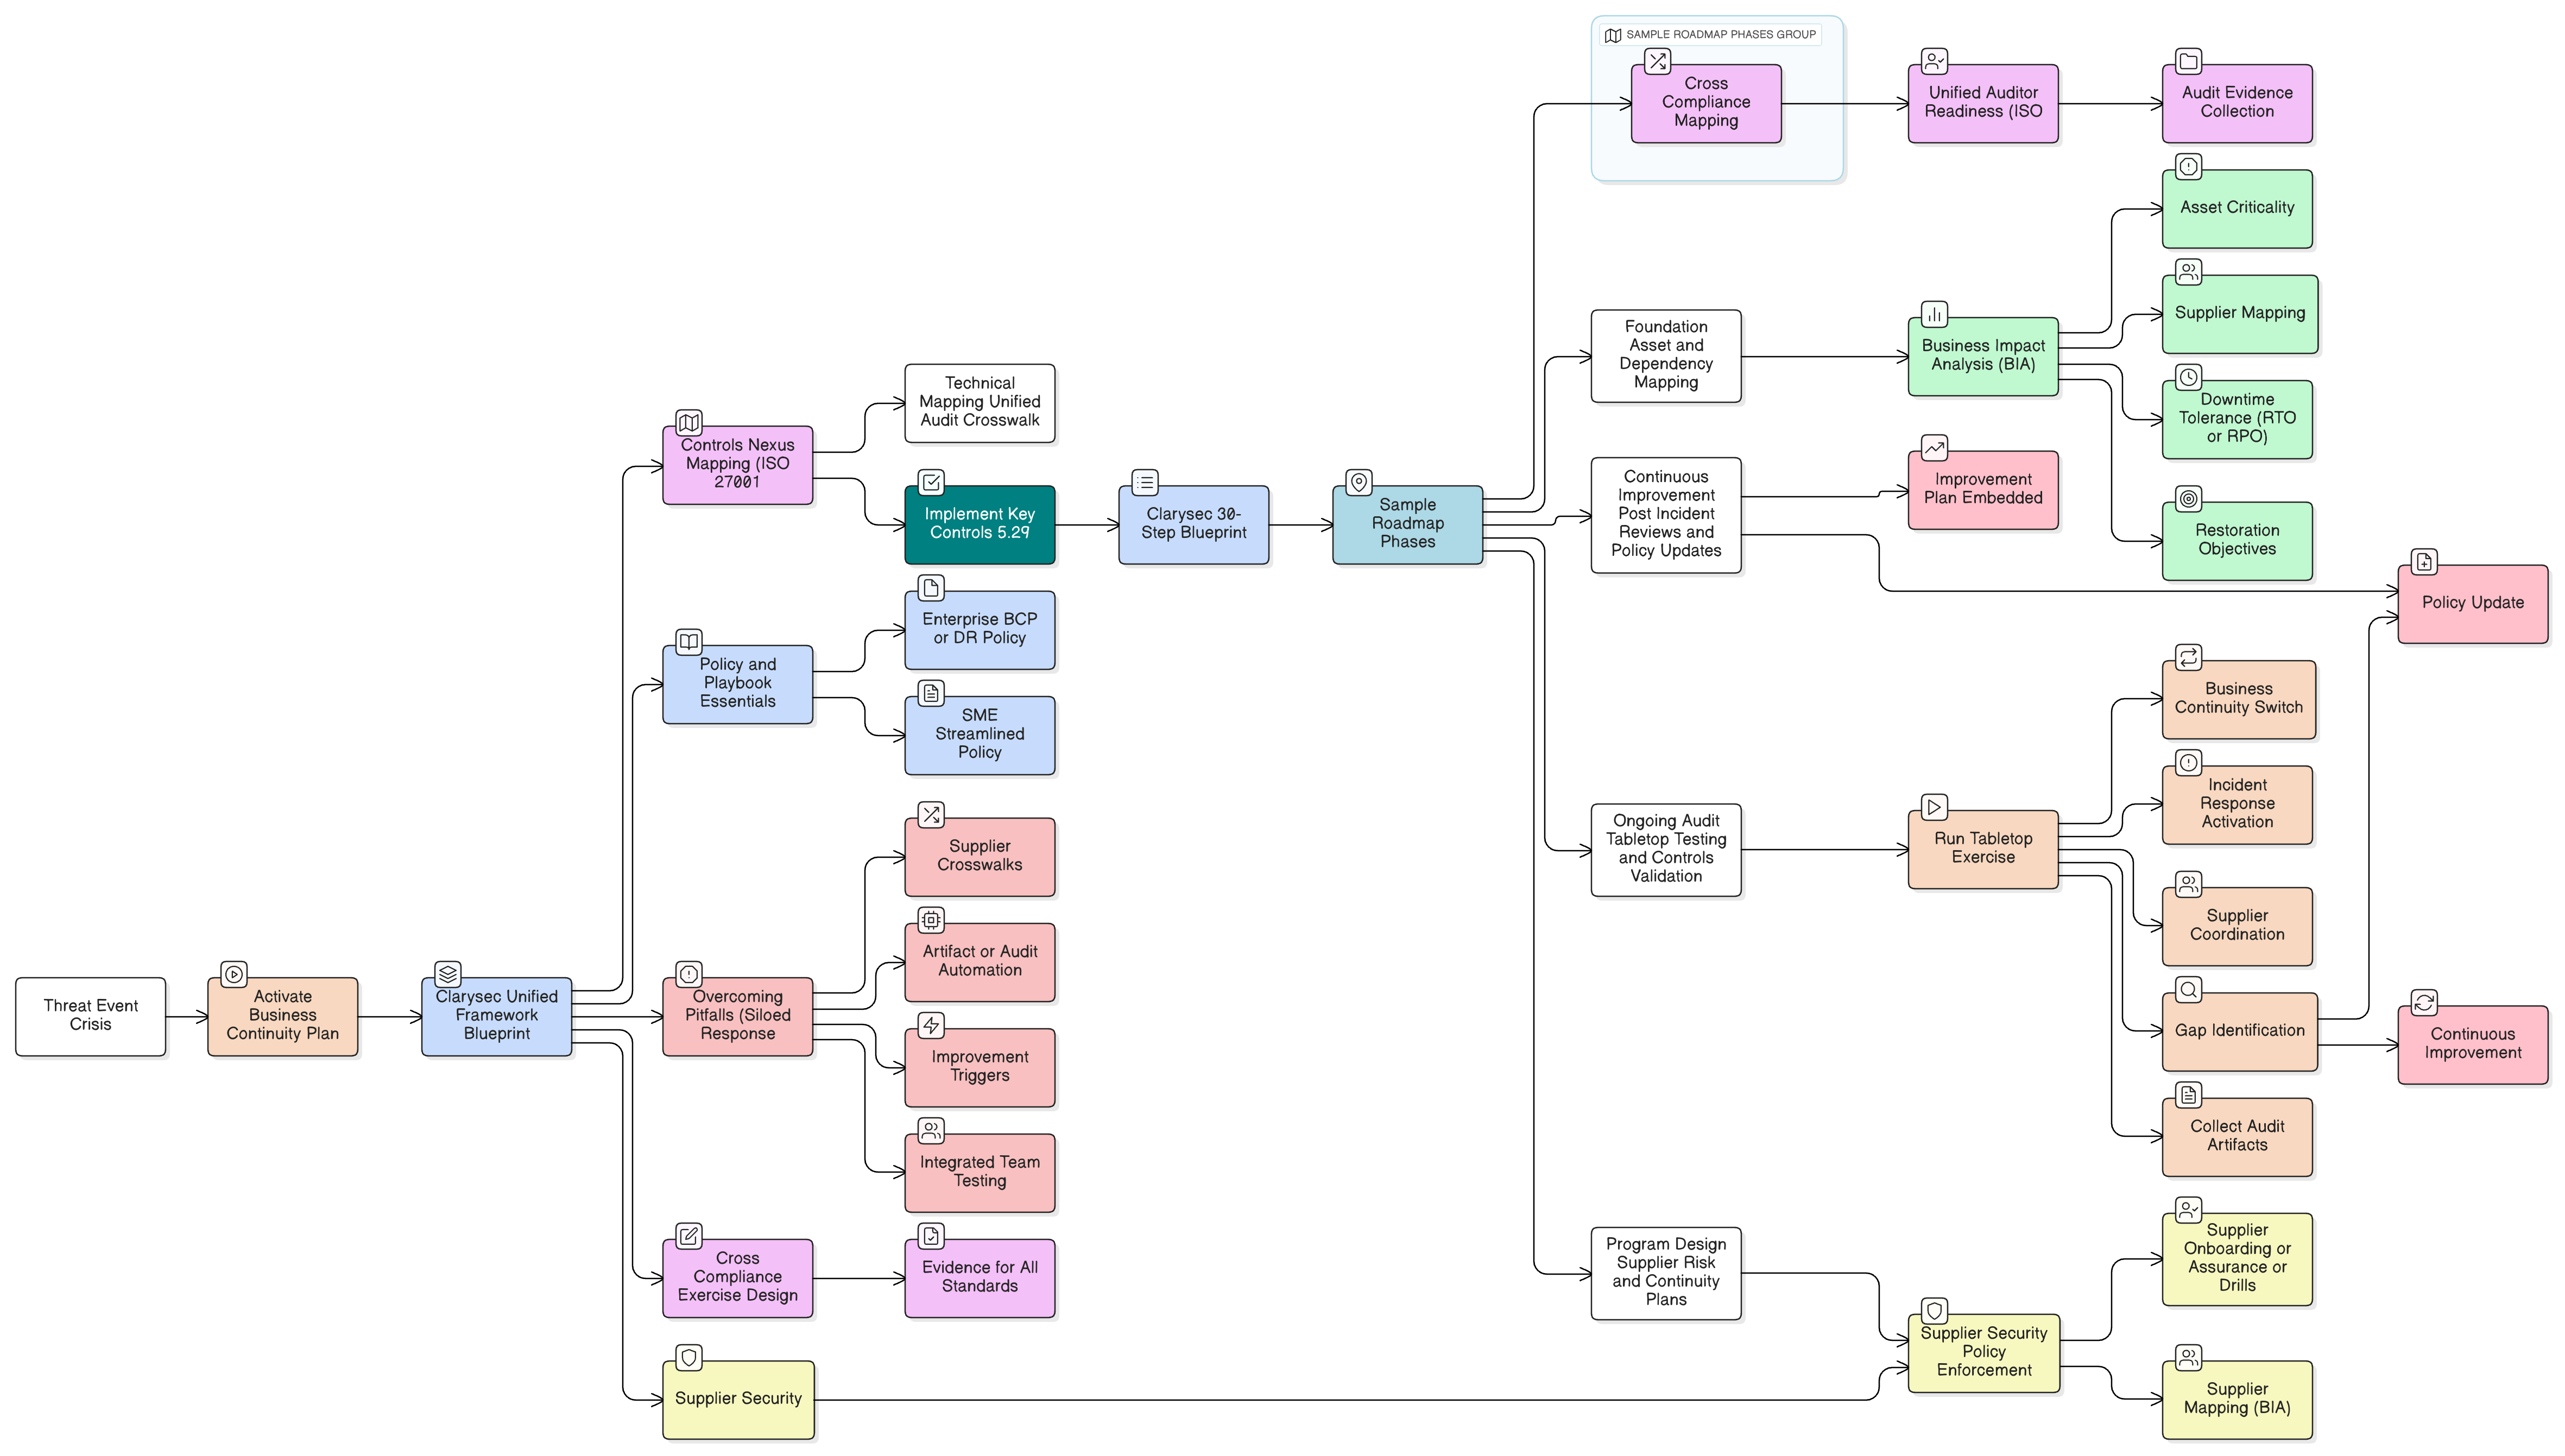
Ransomwarový útok přichází během jednání správní rady. Zálohy fungují, ale funguje i vaše bezpečnost? Zjistěte, jak implementovat opatření odolnosti podle ISO/IEC 27001:2022, udržet bezpečnost pod tlakem, obstát před auditory a splnit přísné požadavky DORA a NIS2 s odbornou roadmapou Clarysec.
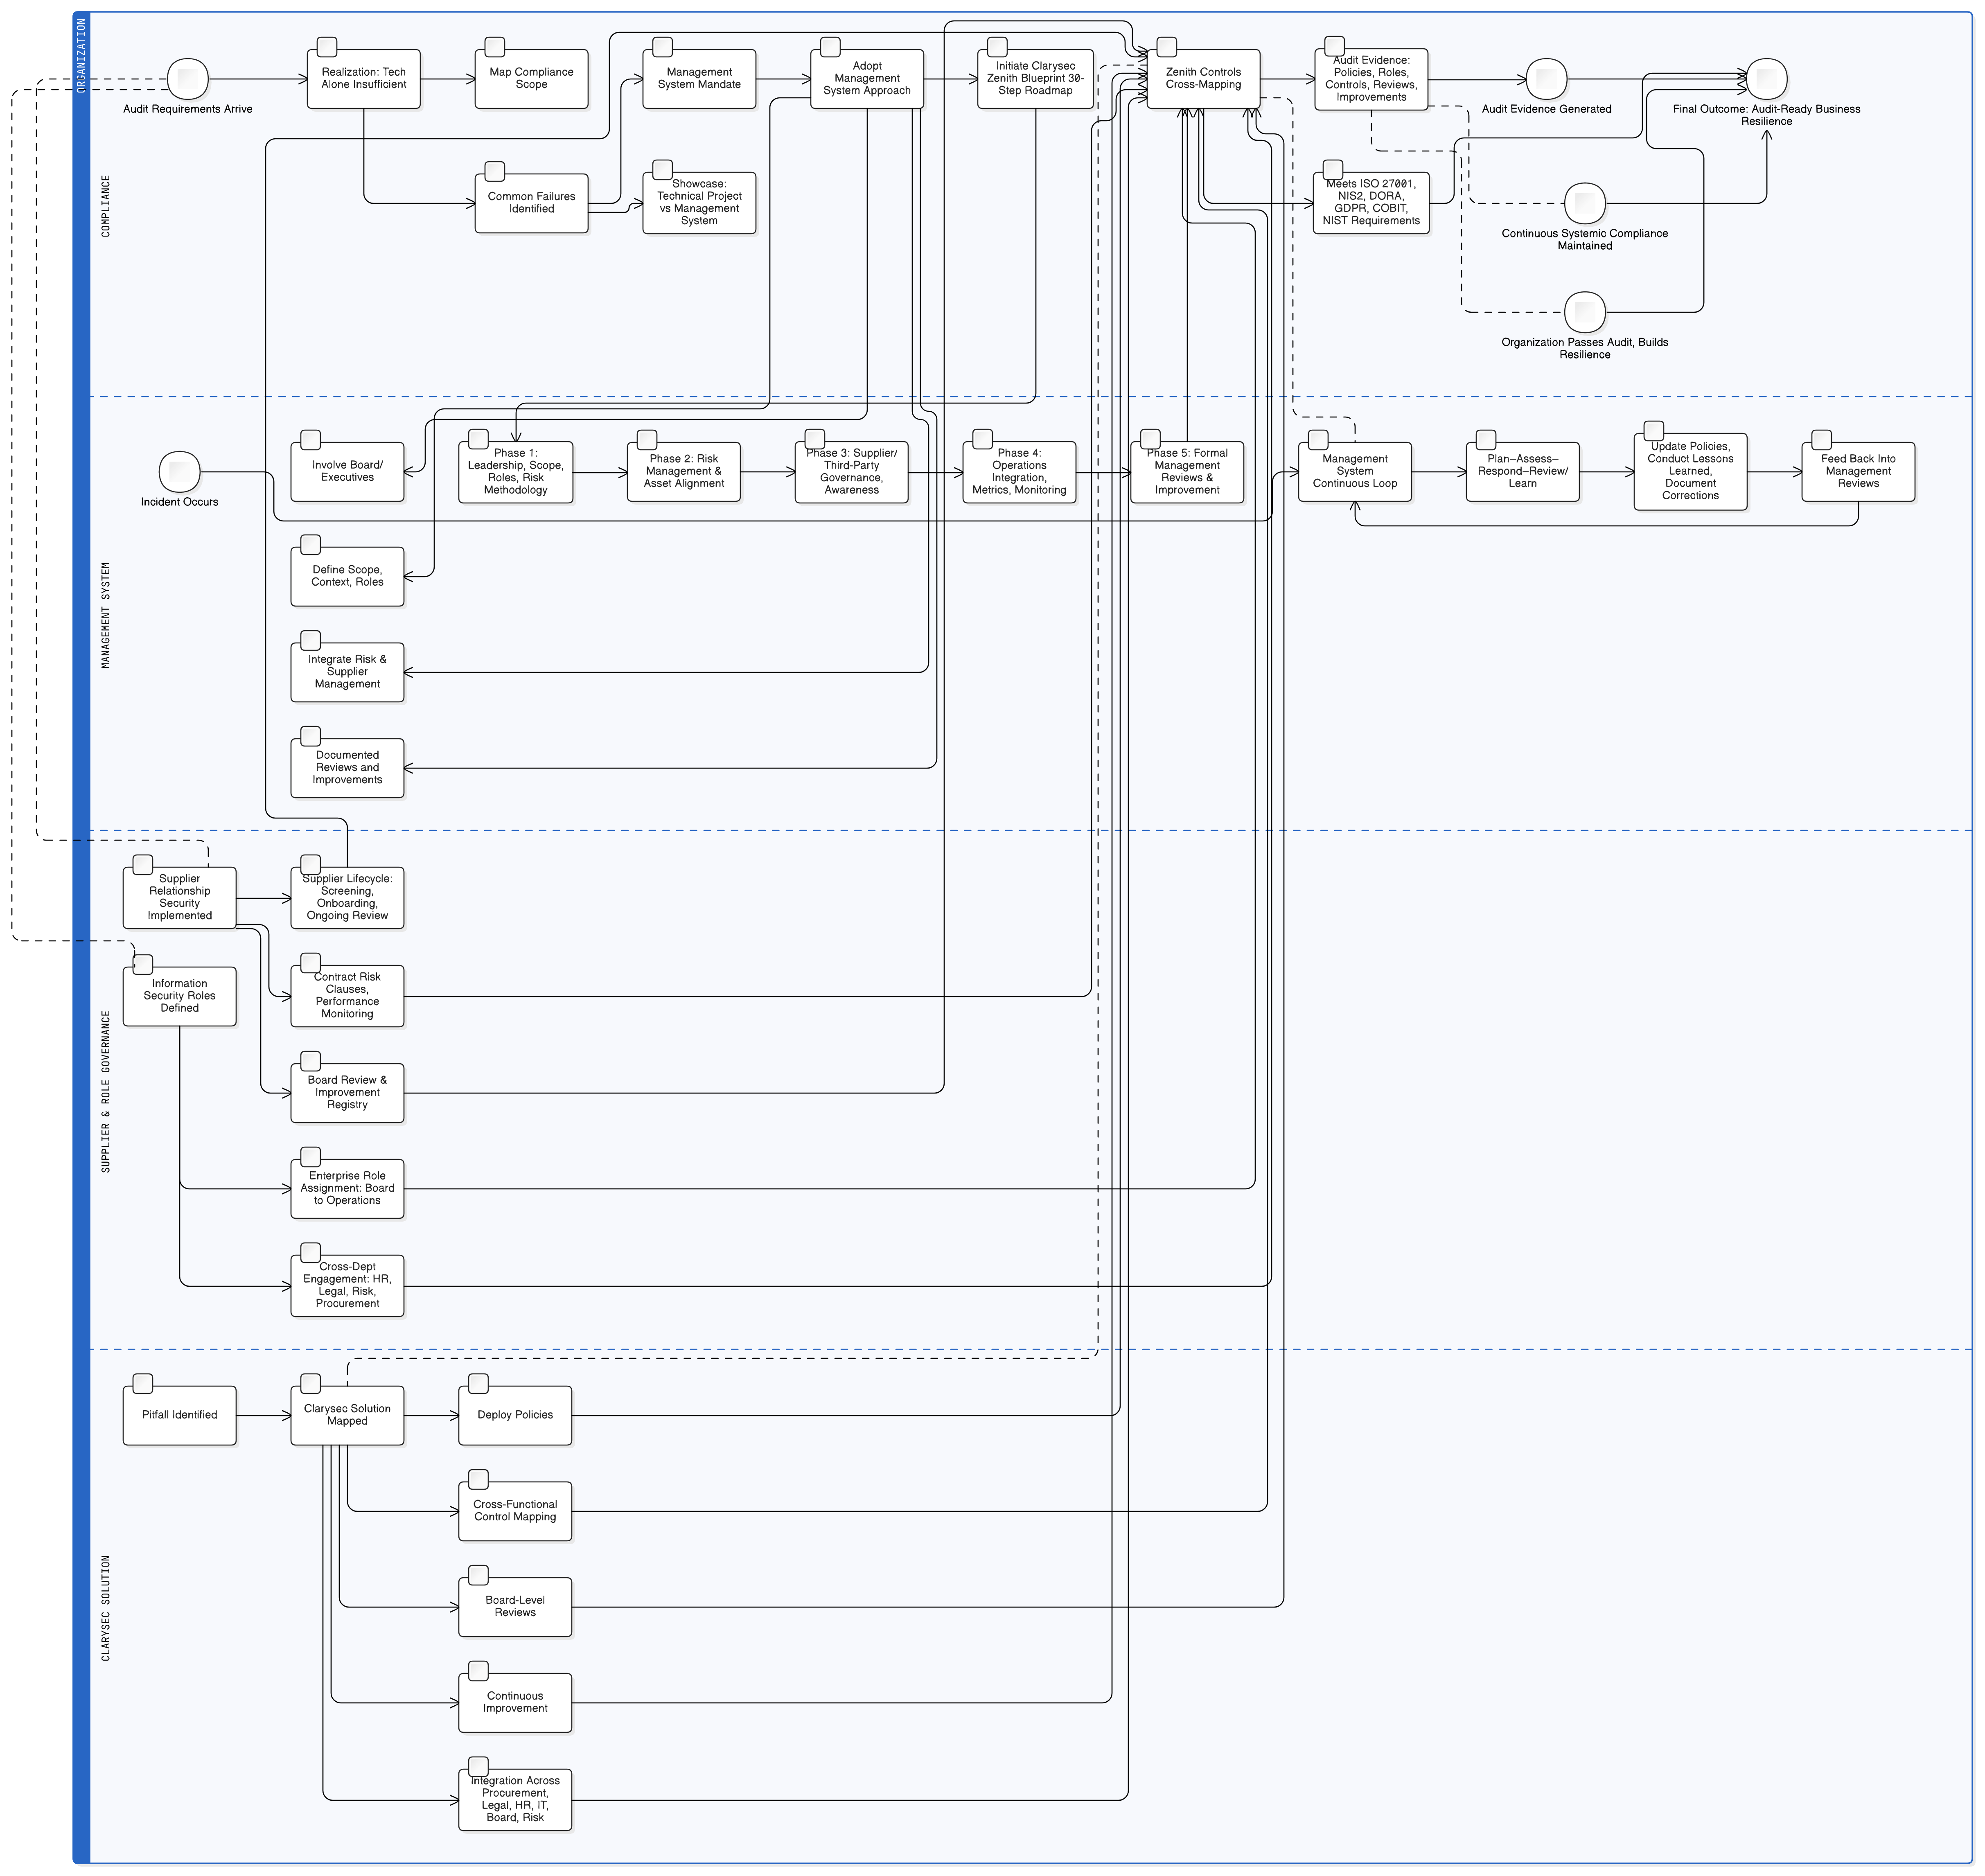
Auditní selhání nezpůsobují slabé firewally, ale přístup k souladu jako k technickému kontrolnímu seznamu. Seznamte se se strategiemi systému řízení Clarysec, mapovanými opatřeními a praktickými politikami pro plynulý soulad s ISO 27001, NIS2 a DORA.
Sjednoťte strategii reakce na incidenty pro soulad s NIS2, DORA a ISO/IEC 27001:2022 pomocí ověřených postupů Clarysec, použitelných mapování a robustních politik. Obsahuje reálné scénáře, praktické kontrolní seznamy a kroky pro tvorbu důkazů pro připravenost na audit.
CISO a manažeři odpovědní za soulad s požadavky čelí nové naléhavosti vyplývající z DORA a NIS2. Tento klíčový průvodce Clarysec ukazuje, jak vybudovat robustní provozní odolnost napříč plány, opatřeními, řízením dodavatelů a audity sjednocením globálních norem s ověřenými praktickými kroky.