#Ochrana Údajů
Articles tagged with "Ochrana Údajů"
62 articles
Praktický průvodce pro CISO k mapování důkazů spoléhající se strany u Evropské peněženky digitální identity do ISO/IEC 27001:2022, GDPR, NIS2, DORA, NIST CSF 2.0 a COBIT 2019 pomocí politik a sad nástrojů Clarysec.
Zjistěte, jak nastavit cyklus auditu PIMS podle ISO 27701:2025 a přezkoumání vedením, který dokládá odpovědnost podle GDPR prostřednictvím důkazů, CAPA, rozhodnutí vedení a mapování souladu napříč rámci.
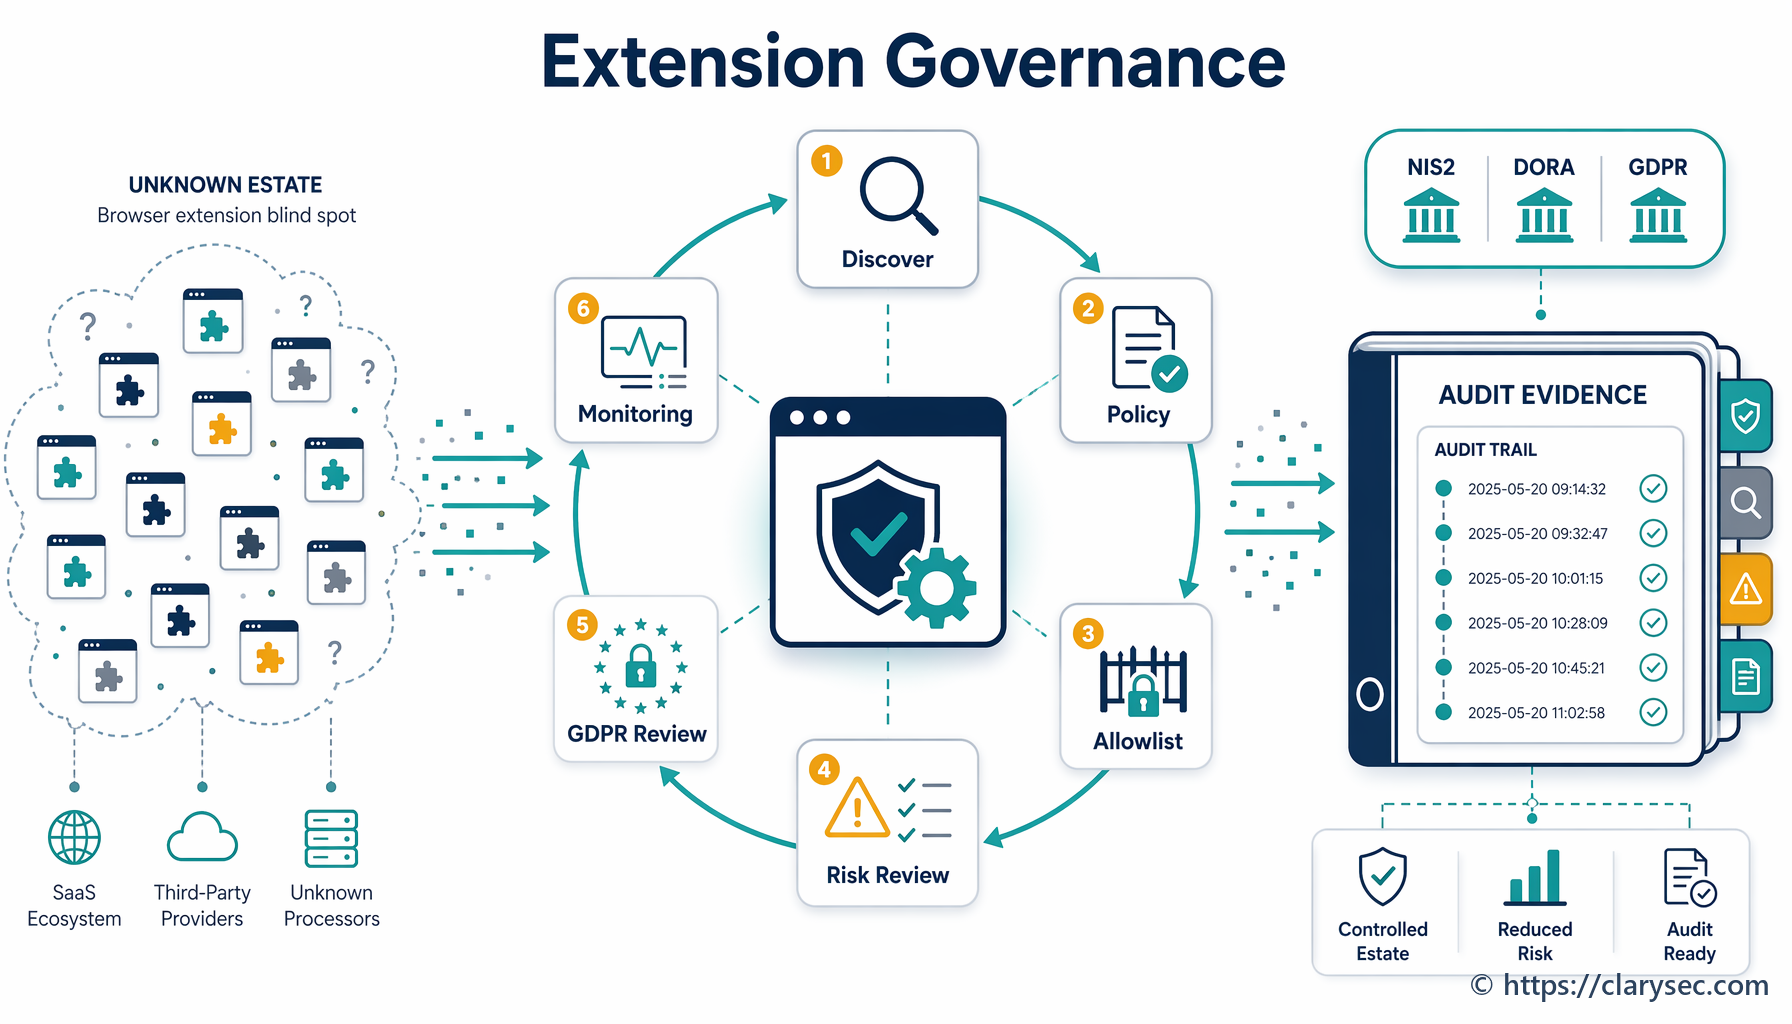
Praktický model správy a řízení rizik rozšíření prohlížečů podle ISO/IEC 27001:2022, namapovaný na kybernetickou hygienu podle NIS2, řízení rizik v oblasti ICT podle DORA a auditní důkazy podle GDPR.
Ukončení spolupráce se zpracovatelem je místo, kde se potkává řízení dodavatelů, governance ochrany soukromí, cloudový offboarding a auditní důkazy. Naučte se vytvořit pracovní postup pro certifikát o výmazu, který podporuje soulad s GDPR, DORA, ISO/IEC 27701:2025 a ISO/IEC 27001:2022.
Přezkoumání vedením podle ISO/IEC 27001:2022, kapitoly 9.3, se stává praktickým důkazním mechanismem pro řídicí orgán k prokázání dohledu nad kybernetickou bezpečností podle NIS2 a DORA. Tento průvodce ukazuje, jak mohou ředitelé informační bezpečnosti, manažeři compliance, auditoři a vlastníci rizik převést zápisy z přezkoumání, KPI, incidenty, rizika a nápravná opatření na obhajitelné důkazy správy a řízení.
Praktický průvodce auditovatelným řízením vztahů společných správců podle článku 26 GDPR s využitím ISO/IEC 27701:2025, registrů Clarysec PIMS, smluv, postupů pro uplatňování práv subjektů údajů, playbooků pro porušení zabezpečení osobních údajů a mapování souladu napříč rámci.
Praktický průvodce pro rok 2026 ke správě a řízení životního cyklu dat podle ISO 27001 pro uchovávání podle GDPR, kybernetickou hygienu podle NIS2 a řízení rizik ICT podle DORA, včetně ustanovení politik Clarysec, mapování opatření, auditních důkazů a pracovních postupů výmazu dat v cloudu.
Praktický průvodce Clarysec pro CISO, DPO, auditory a vlastníky byznysových oblastí k řízení anonymizace a rizika opětovné identifikace podle ISO 27701:2025, odpovědnosti podle GDPR, ISO/IEC 27001:2022 a očekávání souladu napříč rámci.
Praktický playbook pro CISO a compliance týmy v HR při řízení osobních údajů zaměstnanců podle GDPR, ISO/IEC 27701:2025, ISO/IEC 27001:2022, NIS2, DORA, NIST CSF 2.0 a COBIT 2019.