#Ochrana Osobních Údajů
Articles tagged with "Ochrana Osobních Údajů"
17 articles
Praktický auditně připravený playbook pro CISO, DPO a vedoucí pracovníky odpovědné za soulad k řízení porušení zabezpečení PII podle ISO/IEC 27701:2025, GDPR, NIS2 a DORA.
Praktický průvodce pro CISO, jak využít modelování hrozeb jako důkaz bezpečnosti již od návrhu pro ISO 27001, NIS2, DORA, CRA, GDPR a ujištění zákazníků.
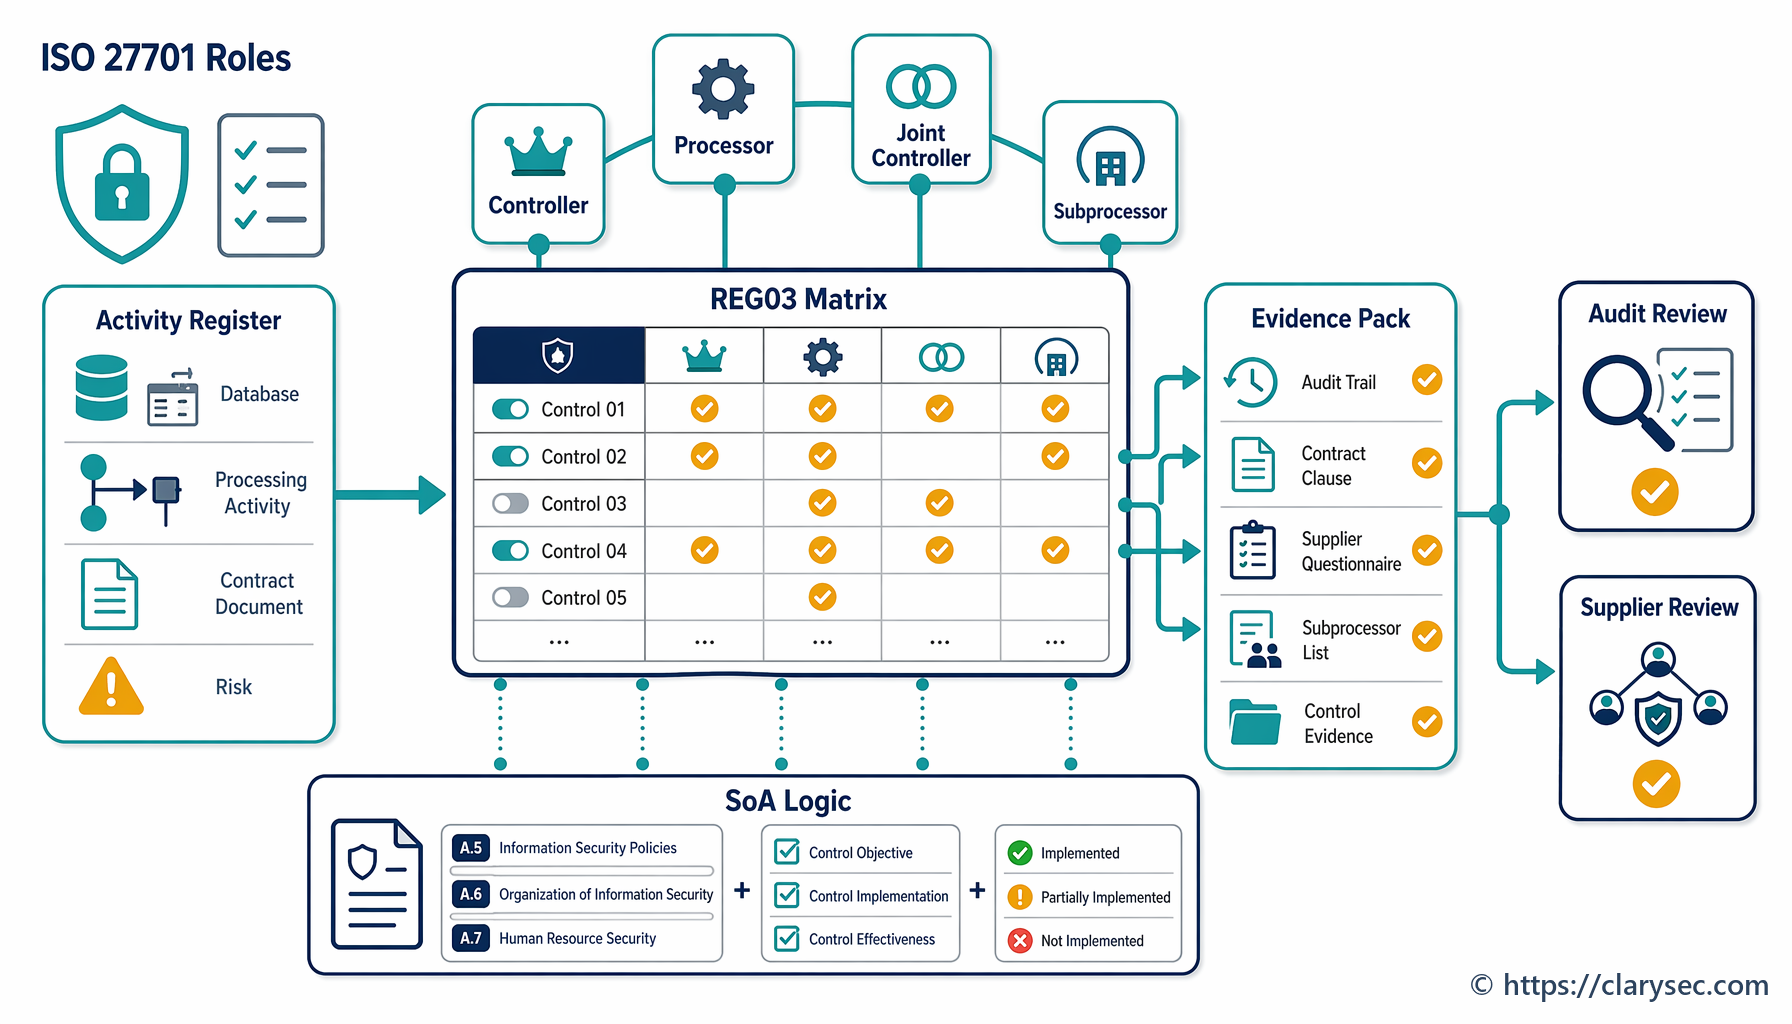
Zjistěte, jak určit, která opatření PIMS podle ISO 27701 se vztahují na role správce, zpracovatele, společného správce a dílčího zpracovatele podle GDPR, a jak dokumentovat důkazy připravené k auditu pomocí REG02, REG03, REG08, politik Clarysec, Zenith Blueprint a Zenith Controls.
Jednotný průvodce pro ředitele informační bezpečnosti k Data Security Posture Management v roce 2026, který ukazuje, jak se vyhledávání citlivých dat, expozice přístupů a rizika cloudových dat převádějí na opakovaně využitelné důkazy pro ISO/IEC 27001:2022, NIS2, DORA a GDPR.
Praktický průvodce Clarysec k vybudování sdílení zpravodajských informací o kybernetických hrozbách řízeného podle ISO 27001, které podporuje DORA Article 45, spolupráci podle NIS2, sdílení bezpečné z pohledu GDPR, účast v ISAC a auditně připravené důkazy v roce 2026.
Praktický průvodce pro CISO, jak převést požadavky NIST SP 800-63-4 na hesla, MFA a přístupové klíče (passkeys) do důkazů pro ISO/IEC 27001:2022, NIS2, DORA a GDPR pomocí politik Clarysec, Zenith Blueprint a Zenith Controls.
Praktický průvodce pro CISO k řízení cloudových regionů, záloh, logů, přístupu podpory a subdodavatelů prostřednictvím ISO/IEC 27001:2022, GDPR, NIS2 a DORA.
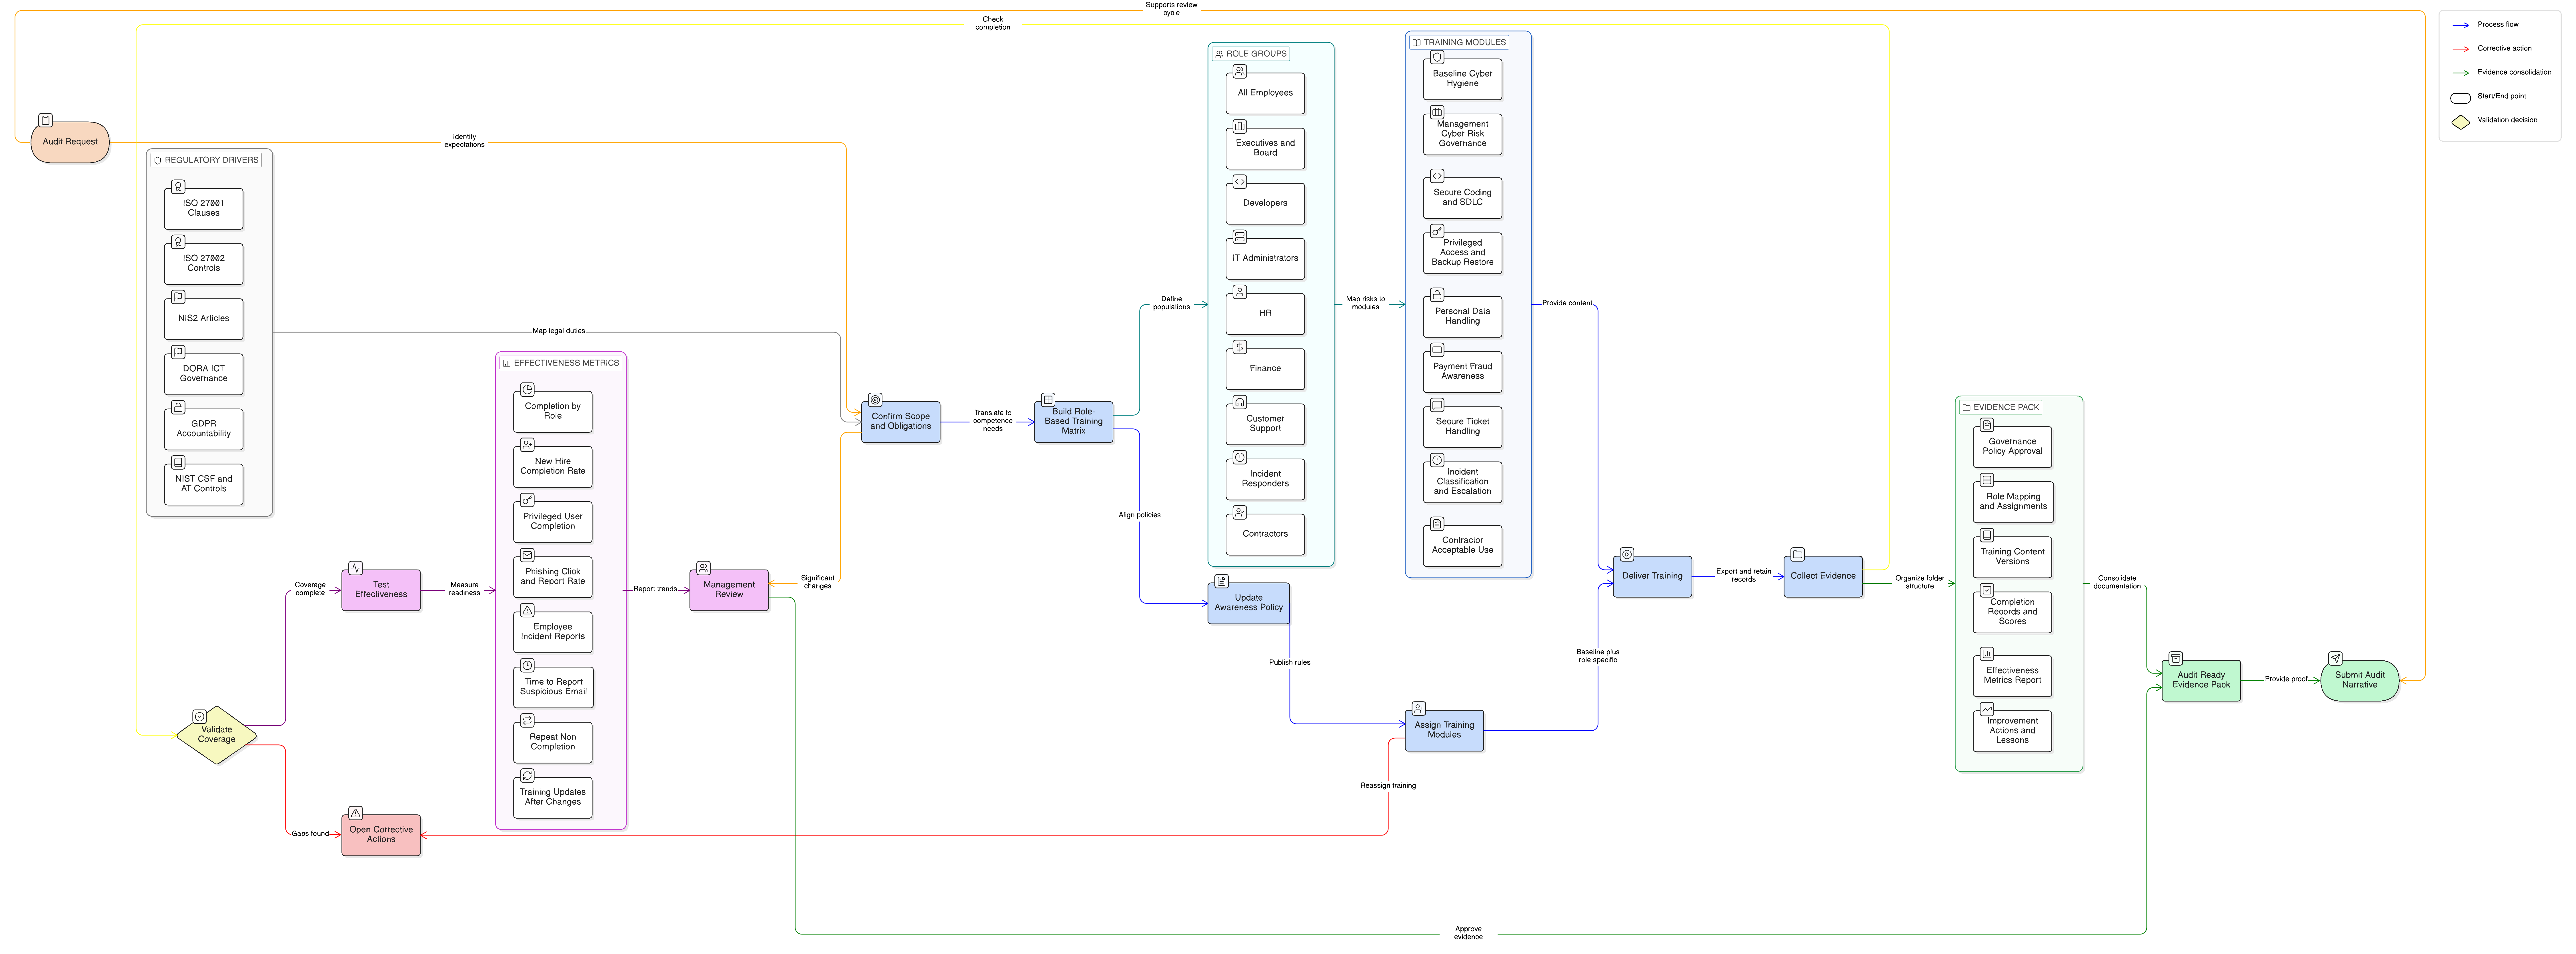
Praktická příručka pro CISO k vytvoření auditně použitelných důkazů o školení bezpečnostního povědomí podle rolí napříč ISO/IEC 27001:2022, NIS2, DORA, GDPR a NIST.
Praktický průvodce pro malé a střední podniky, jak používat funkci NIST CSF 2.0 Govern jako vrstvu správy a řízení pro ISO 27001:2022, NIS2, DORA, GDPR, dohled nad dodavateli a důkazy připravené pro audit.