#Ochrana Osobních Údajů
Articles tagged with "Ochrana Osobních Údajů"
15 articles
Certifikace cloudových služeb EUCS může v roce 2026 posílit ujištění o poskytovateli cloudových služeb, musí však být namapována do vašeho ISMS podle ISO 27001, procesu řízení dodavatelských rizik, smluv, postupů pro řešení incidentů a důkazů o odpovědnosti podle GDPR.
Proměňte riziko vyplývající ze starších dat ve strategickou výhodu. Tento podrobný průvodce pokrývá vše od tvorby politik a sanitizace médií až po vybudování auditně obhajitelné stopy pro likvidaci dat a kombinuje odborné plány a sady politik Clarysec.
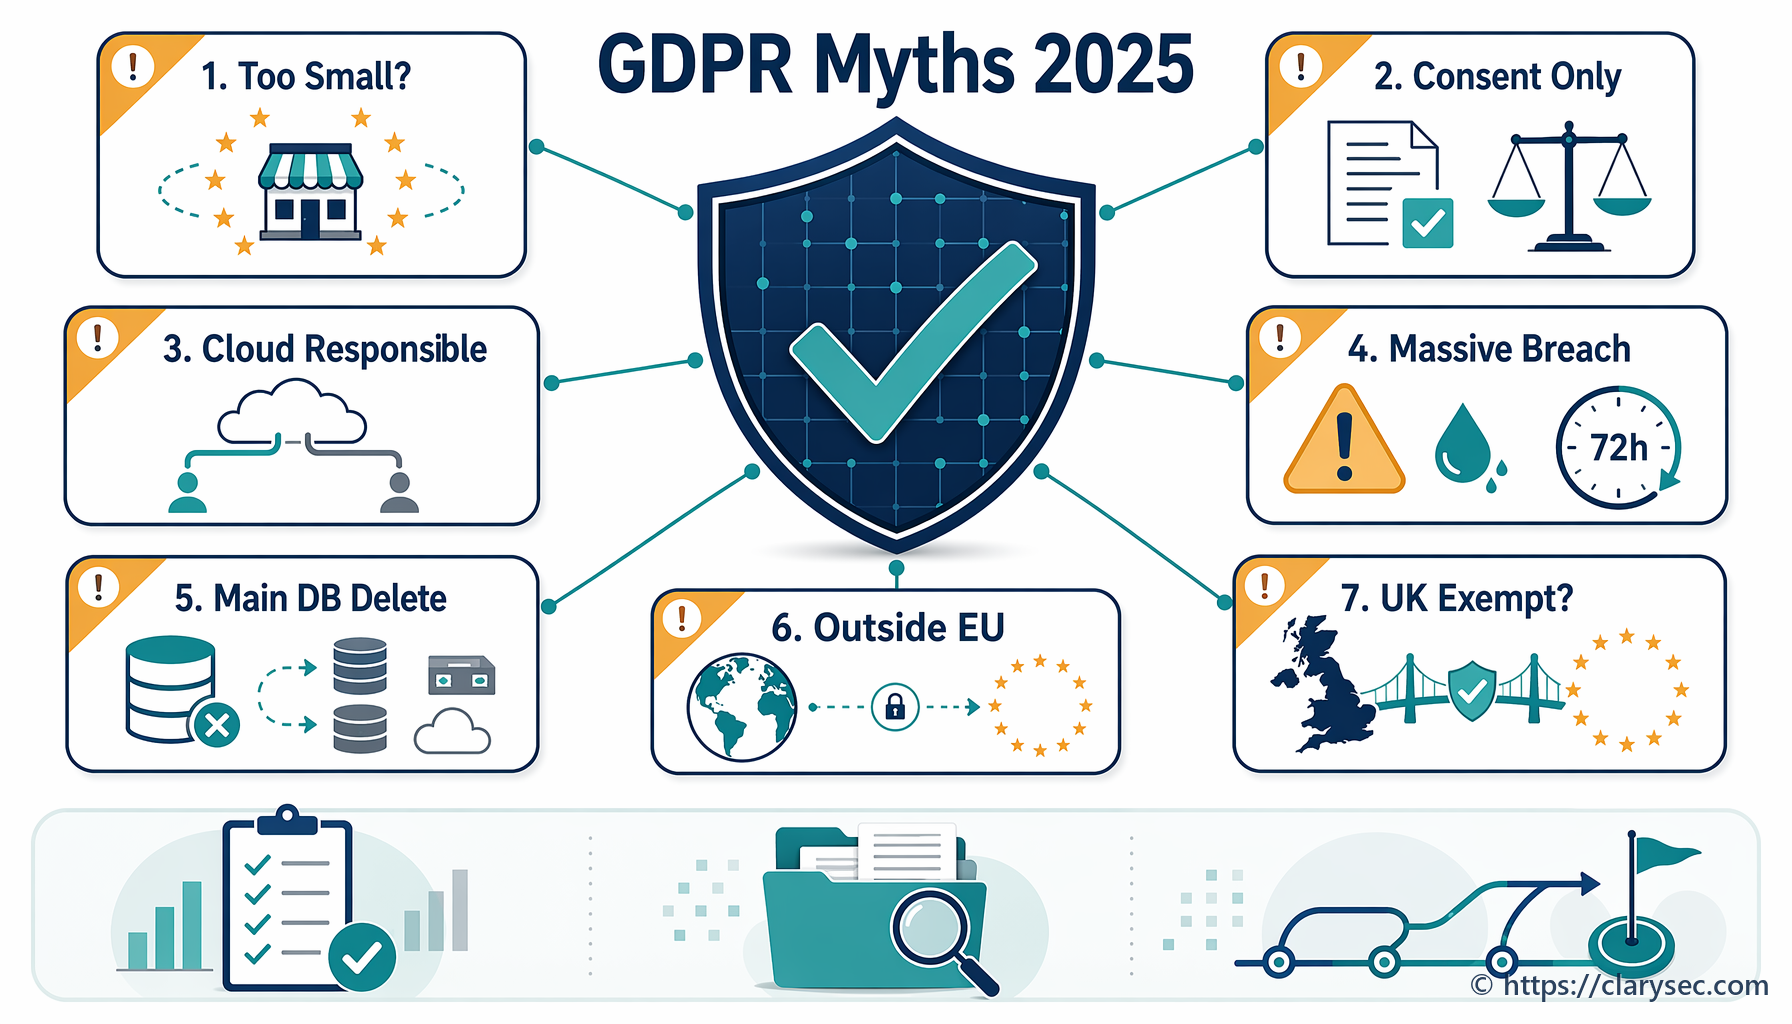
Zjistěte, co stojí za 7 nejčastějšími mýty o GDPR v roce 2025. Náš odborný průvodce vyvrací rozšířené omyly týkající se souhlasu, porušení zabezpečení osobních údajů a souladu s předpisy.
Praktický průvodce pro rok 2026, jak z RoPA a mapování toků dat vytvořit jednotnou vrstvu důkazů pro GDPR Article 30, kritické služby podle NIS2, závislosti ICT podle DORA a audity ISO/IEC 27001:2022.
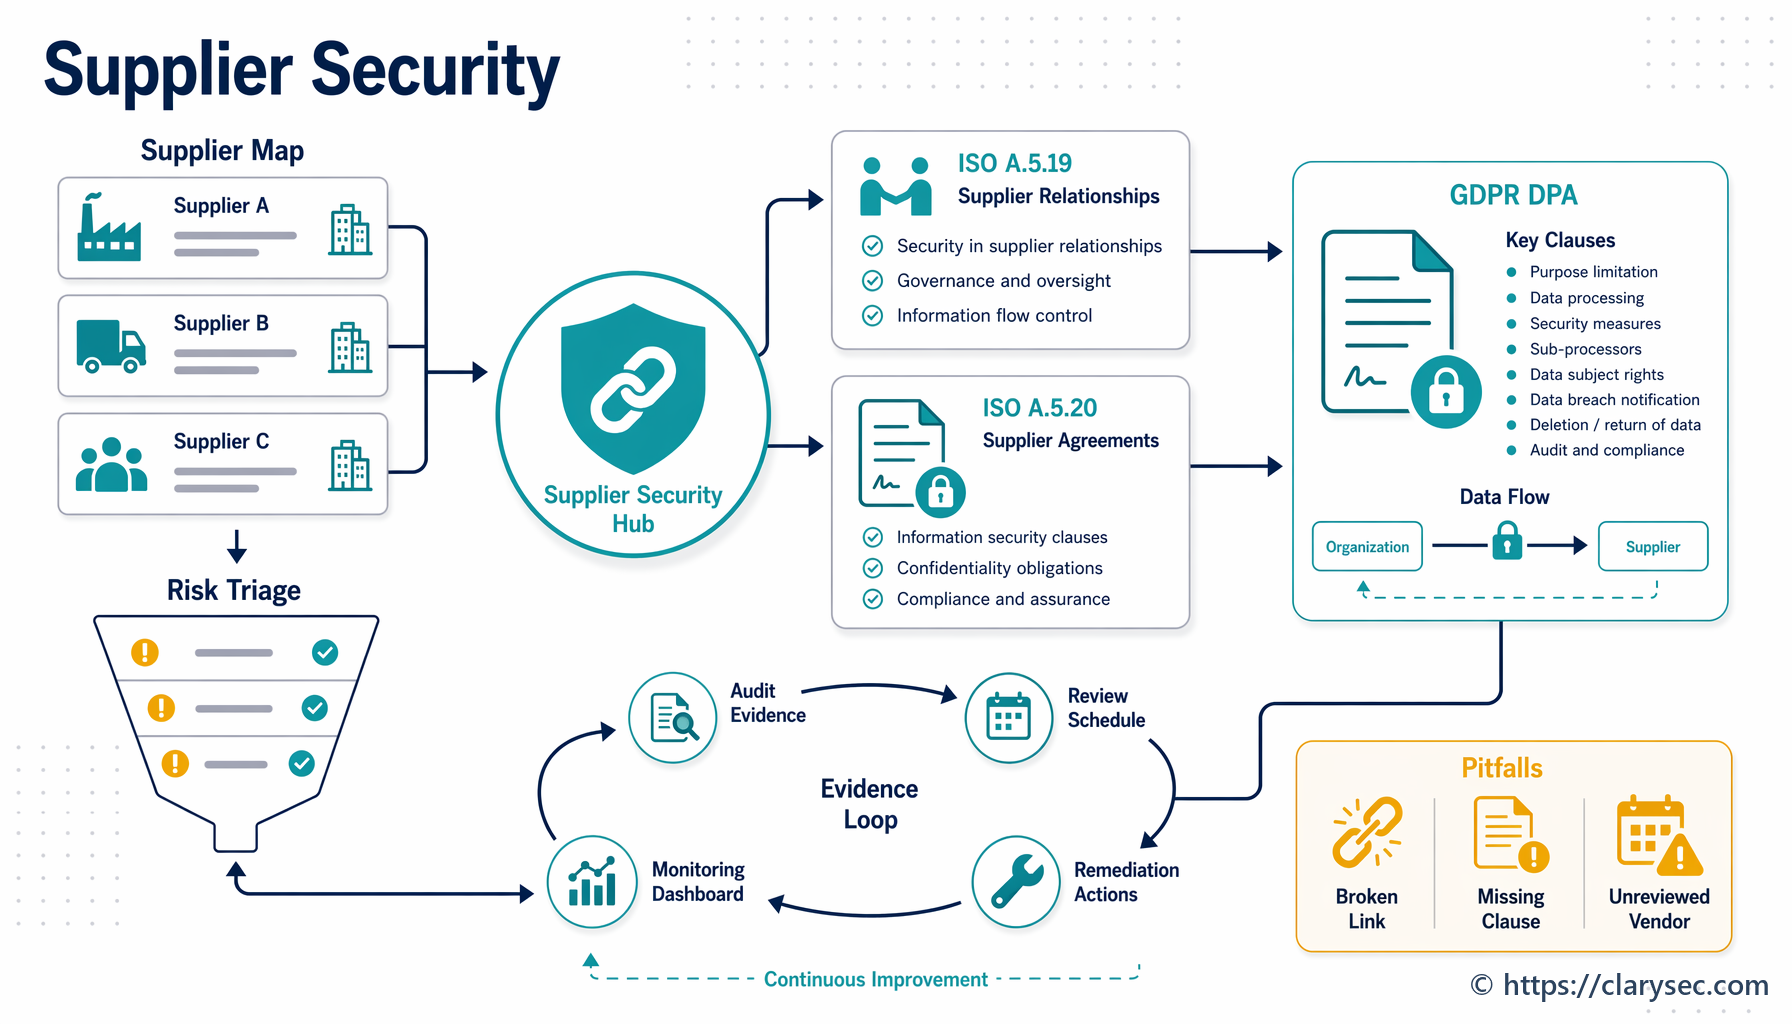
Naučte se řídit bezpečnostní rizika dodavatelů pomocí opatření ISO 27001:2022 A.5.19 a A.5.20 a zajistit, aby vaše DPA a smlouvy splňovaly přísné požadavky GDPR.
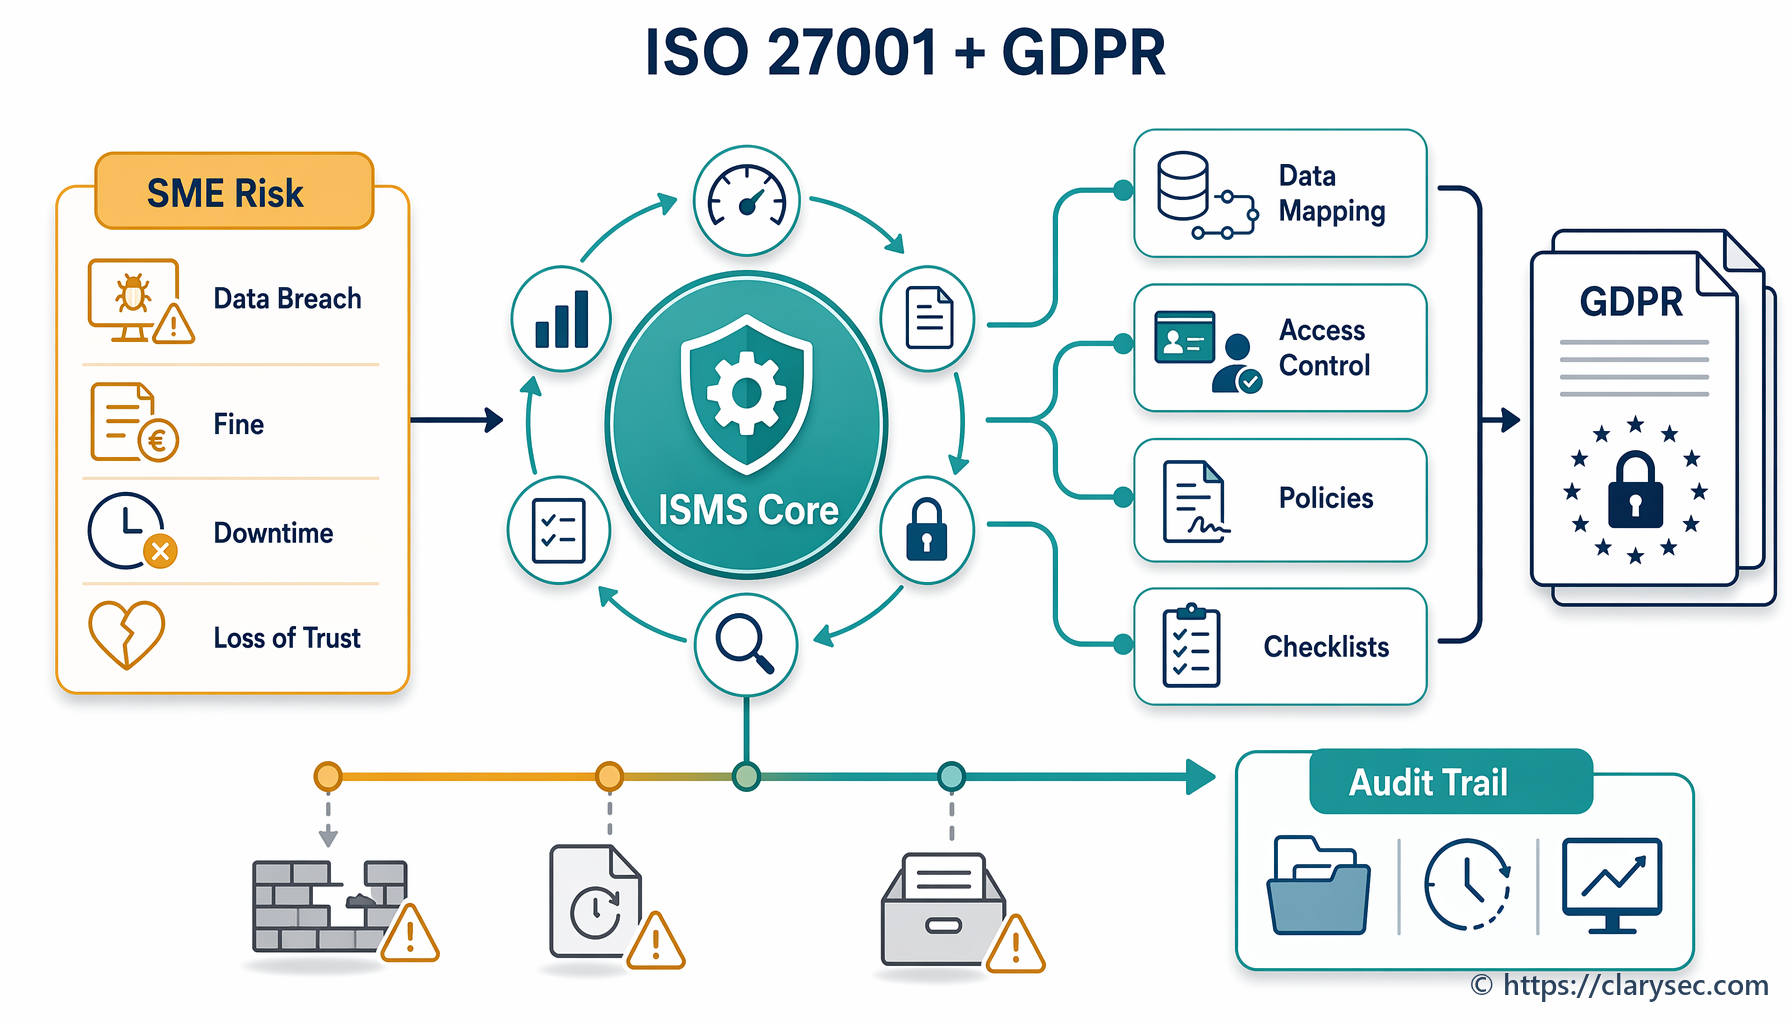
Zjistěte, jak mohou MSP využít rámec ISO/IEC 27001:2022 k vybudování robustního ISMS, který systematicky pokrývá požadavky GDPR na ochranu osobních údajů.